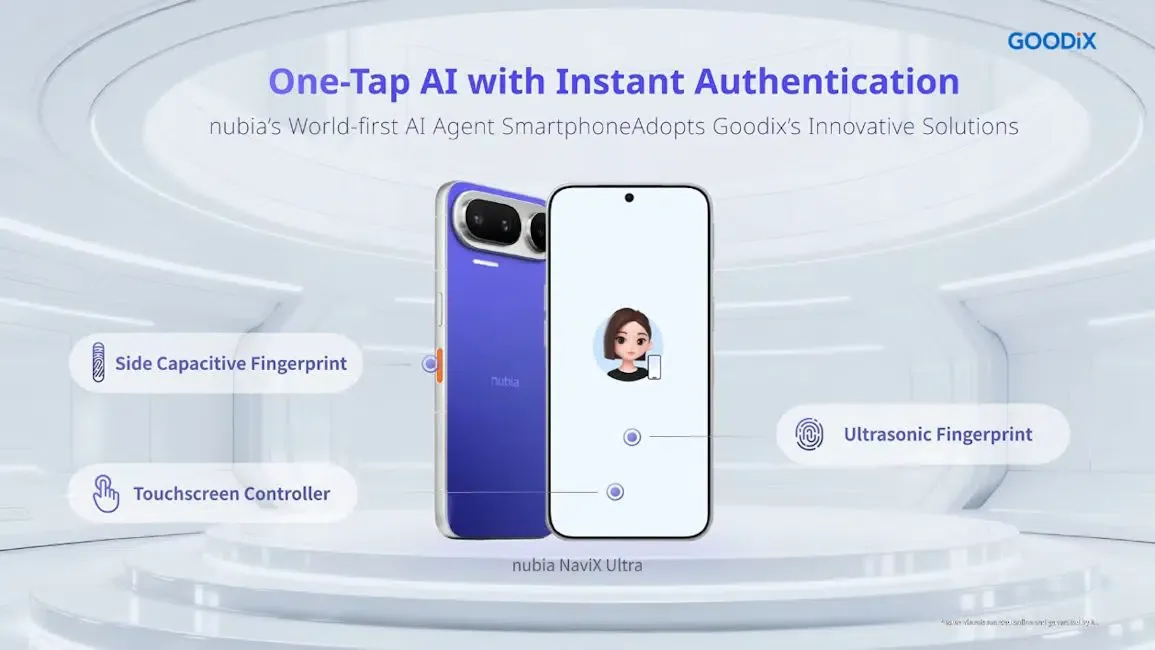
O Doubao restringe ações de GUI? Em 16 de setembro de 2026, o smartphone Nubia NaviX Ultra foi lançado oficialmente com a versão comercial do Assistente de Celular Doubao, mas testes práticos revelaram que ações automatizadas de interface gráfica (GUI) foram bloqueadas em grandes plataformas de terceiros, incluindo WeChat, Taobao, Meituan e JD.com. Dois dias antes, em 14 de setembro, o Doubao publicou o Protocolo de Execução de Automação de Tela (SAEP), estabelecendo o Protocolo Doubao SAEP como uma estrutura formal de negociação para governar como agentes de IA externos interagem com superfícies de aplicativos Android. Para arquitetos de sistemas operacionais, equipes de segurança móvel e desenvolvedores de plataforma, esse gargalo de implementação expõe um conflito estrutural fundamental entre agentes multimodais de nível de sistema que buscam navegação de tela sem fricção e runtimes de aplicativos independentes que defendem perímetros de segurança e a integridade das transações, gerando tensão comercial em torno do tráfego e do controle de transações.
A Realidade Comercial dos Agentes Móveis: O Lançamento do NaviX Ultra e o Impasse da GUI
A chegada do Nubia NaviX Ultra — apelidado coloquialmente na mídia tecnológica chinesa como o "Celular Doubao Gen 2" — trouxe expectativas comerciais e de consumo substanciais. Com preço inicial de 5.999 yuans (chegando a 5.499 yuans após subsídios nacionais de eletrônicos de consumo), o dispositivo representa um prêmio de 2.500 yuans sobre o protótipo de engenharia M153 inicial de 3.499 yuans distribuído a desenvolvedores em dezembro de 2025. Após o lançamento comercial, a Nubia anunciou que o valor de vendas no primeiro dia superou 100 milhões de yuans em um segundo após a abertura dos pedidos.
Apesar do marketing agressivo de hardware enfatizando um fluxo de trabalho inteligente de ponta a ponta, avaliações iniciais em dispositivos reais por veículos de mídia e engenheiros independentes revelaram um impasse operacional. Embora o Assistente de Celular Doubao integrado pudesse abrir pacotes de aplicativos designados por comando de voz, a navegação automática dentro do aplicativo, toques simulados e checkouts de várias etapas não estavam disponíveis sob a política SAEP atual e as restrições de plataformas de terceiros. Comandos de usuário para postar atualizações nos Moments do WeChat, comparar especificações de produtos no Taobao, concluir checkouts de varejo no JD.com ou finalizar pedidos de entrega de comida no Meituan não foram executados. Na prática, ações automatizadas de GUI eram suportadas em aplicativos do sistema, utilitários centrais da ZTE, no portfólio interno da ByteDance (como Douyin, Feishu e Qishui Music) e em um conjunto limitado de parceiros explicitamente integrados, como a Caocao Mobility, enquanto fluxos de trabalho comuns de terceiros permaneciam em um estado suspenso e manual.
Resumo
- Gargalo Funcional Imediato: Embora o dispositivo inicie binários de aplicativos de terceiros via comando de voz, a navegação automática dentro do aplicativo, toques simulados e checkouts em segundo plano permanecem restritos em grandes ecossistemas digitais.
- Introdução do Protocolo SAEP: Em 14 de setembro de 2026, o Doubao revelou o Protocolo de Execução de Automação de Tela (SAEP), iniciando um período de revisão pública de 30 dias (até 15 de outubro de 2026), durante o qual aplicativos de terceiros permanecem protegidos contra interação automatizada de GUI por padrão.
- Permissões de Sistema vs. Muros de Tráfego: Embora o Doubao conte com mais de 382 milhões de usuários ativos mensais em aplicativos móveis até junho de 2026, o alcance bruto da audiência não pode sobrepor sandboxes de segurança em nível de aplicativo ou regras de governança de tráfego comercial.
- Evolução do Paradigma Arquitetural: O cenário da engenharia móvel está se afastando rapidamente da raspagem de tela visual sem permissão em direção a interfaces declaradas agente-para-agente (A2A), manifestos de permissão granulares e acordos mútuos entre plataformas.

Essa limitação do mundo real reflete a história técnica da primeira prévia da plataforma. Quando o protótipo de engenharia Nubia M153 foi lançado em 1º de dezembro de 2025, ele demonstrou operações de GUI automatizadas por meio de recursos de injeção de entrada em nível de sistema privilegiado, incluindo a permissão INJECT_EVENTS. Em 48 horas, os usuários relataram anomalias na segurança da conta e términos de sessão anormais dentro do WeChat. Em 3 de dezembro, o Doubao retirou completamente os recursos de execução automatizada para o WeChat. Em 5 de dezembro, a equipe restringiu formalmente o escopo operacional do assistente, proibindo a automação em ambientes de jogos, interfaces de programas de fidelidade e instituições financeiras. A transição do protótipo M153 para o NaviX Ultra produzido em massa demonstra que a compreensão de tela por modelos de linguagem visual (VLM) puros não pode substituir a autorização estrutural e bilateral da plataforma.
Governança Arquitetural sob o Capô: Desconstruindo as Regras do SAEP e o Período de Aviso
O lançamento do Protocolo Doubao SAEP em 14 de setembro de 2026 marca uma tentativa da indústria de padronizar como os agentes de sistemas operacionais declaram, solicitam e executam a automação de tela. Em vez de tratar as hierarquias de visualização de aplicativos de terceiros como alvos visuais passivos, o SAEP introduz um ciclo de vida de consentimento explícito que rege as interações automatizadas. Em 17 de setembro de 2026, o Assistente de Celular Doubao divulgou uma declaração oficial de perguntas e respostas abordando diretamente o motivo pelo qual aplicativos comuns de terceiros não podem ser operados via GUI atualmente, detalhando formalmente o período de aviso de 30 dias e a estrutura de autodeterminação dos aplicativos.
A implementação da governança opera em duas fases distintas. Durante a janela inicial de aviso público de 30 dias — de 14 de setembro a 15 de outubro de 2026 — a camada de execução impõe um estado padrão de bloqueio em todo o hardware suportado (incluindo o NaviX Ultra e plataformas M153 anteriores). A menos que um desenvolvedor de aplicativo de terceiros envie explicitamente uma declaração de adesão (opt-in), o Assistente de Celular Doubao não realizará eventos de entrada sintéticos nem executará tarefas automatizadas dentro da hierarquia de interface desse aplicativo. Após o término dessa janela de aviso, o protocolo transita para uma estrutura de risco hierarquizado: aplicativos que registram formalmente a recusa por meio de canais de protocolo ou e-mail oficial de comunicação do desenvolvedor permanecerão excluídos enquanto a recusa estiver em vigor, enquanto aplicativos que não registraram uma posição explícita serão avaliados e receberão capacidades de automação incrementais com base em níveis de risco funcional. Desenvolvedores de terceiros mantêm o direito contínuo de declarar recusa a qualquer momento, o que leva o assistente a encerrar as ações automatizadas.
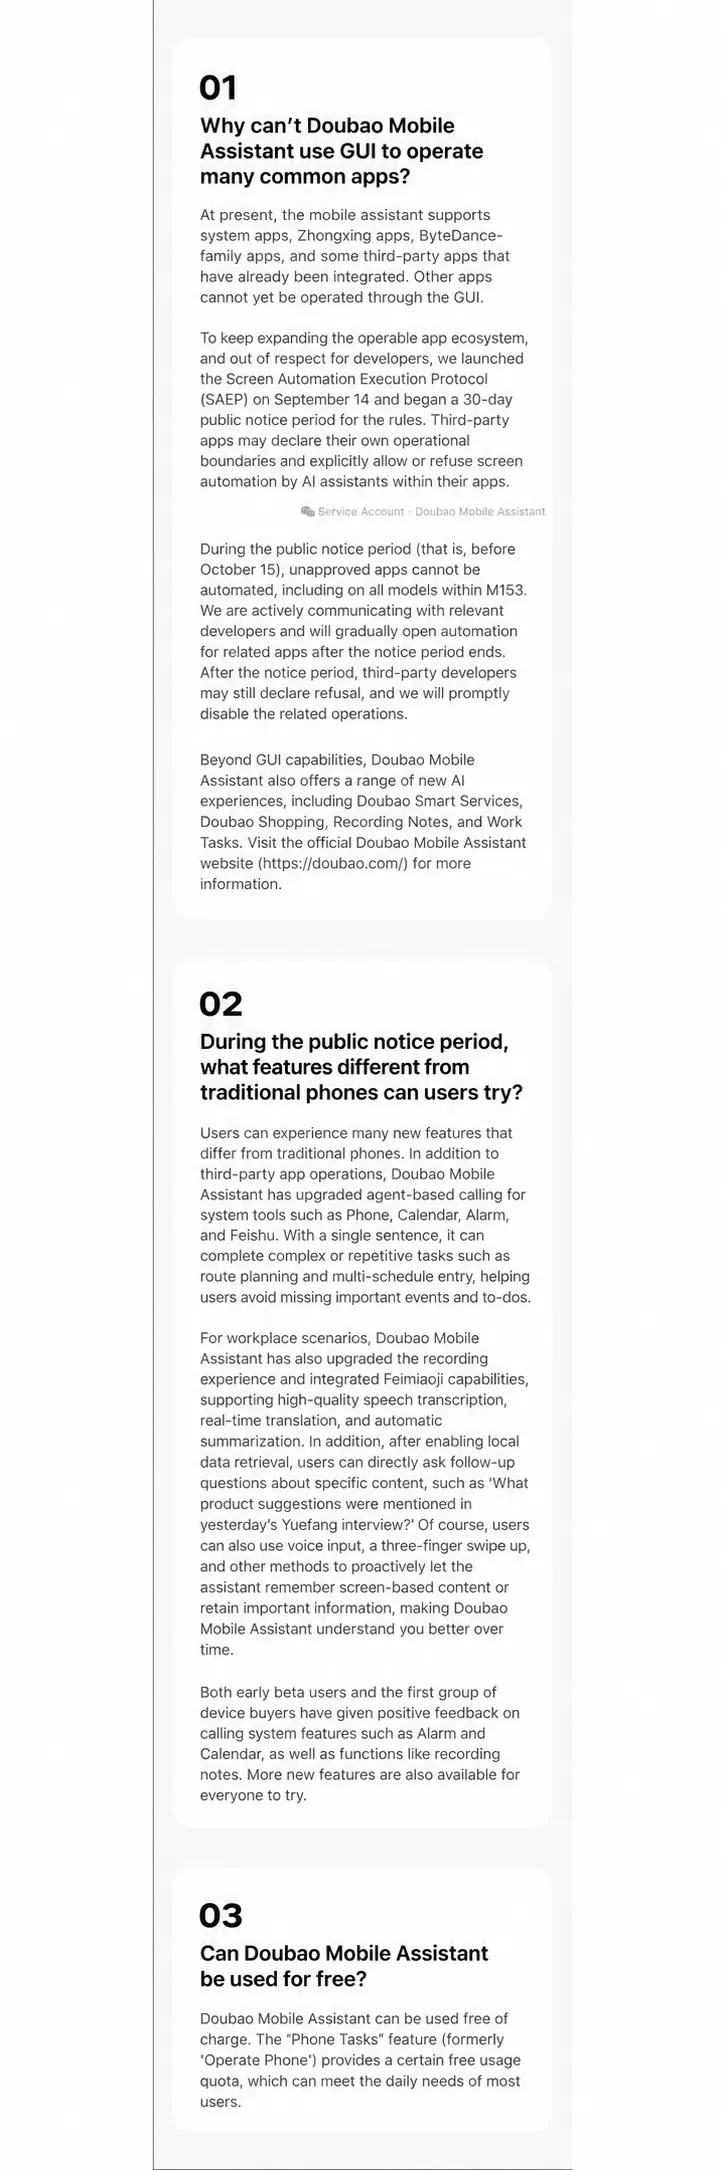
Sob o escopo relatado da estrutura SAEP, desenvolvedores de aplicativos podem declarar limites operacionais específicos em controles funcionais distintos:
- Permissão Geral de Automação de Tela: Declarar se o aplicativo permite que um agente externo inicie fluxos de trabalho automatizados dentro de suas superfícies de janela.
- Captura e Inspeção de Tela: Controlar se o assistente está autorizado a capturar capturas de tela ou inspecionar o conteúdo visual permitido durante a execução da tarefa.
- Entrada de Usuário Simulada: Regular se o agente pode injetar coordenadas de toque sintéticas, gestos ou sequências de texto automatizadas em visualizações nativas.
- Modificação de Conteúdo: Definir se o assistente tem permissão para alterar, editar ou limpar texto existente, campos de formulário ou rascunhos gerados pelo usuário dentro do estado do aplicativo.
Este protocolo formal aborda as duras realidades operacionais expostas por testes empíricos de agentes. Em maio de 2026, a pesquisa AndroidDaily avaliou os principais modelos de linguagem visual em 350 tarefas móveis padrão distribuídas por 94 aplicativos Android de produção. Sob condições rigorosas de teste de várias etapas, o agente multimodal mais capaz alcançou uma taxa de conclusão de tarefa de ponta a ponta de apenas 62,0%, enquanto a estrutura de avaliação automatizada da referência (GRADE) demonstrou uma taxa de concordância de 87,37% com anotadores humanos.
+--------------------------------------------------------------------------+
|            REFERÊNCIA ANDROIDDAILY: ATRITO DE AGENTE EM VÁRIAS ETAPAS    |
+--------------------------------------------------------------------------+
|                                                                          |
|  Tarefas Avaliadas: 350 fluxos de trabalho realistas de várias etapas     |
|  Ambiente Avaliado: 94 aplicativos Android de produção                   |
|                                                                          |
|  Taxa de conclusão do agente multimodal com melhor desempenho: 62,0%    |
|  [====================================>                          ]       |
|                                                                          |
|  Modos de Falha Dominantes Identificados na Referência:                  |
|  1. desalinhamento de IU induzido por latência                           |
|  2. Loops de ação repetitivos induzidos por memória                      |
|  3. Degradação de capacidade induzida por protocolo                      |
|                                                                          |
|  Exemplos de Atrito de Execução no Mundo Real:                           |
|  - Atualizações assíncronas de IU & pop-ups ocorrendo durante latência   |
|  - Ciclos repetitivos de coordenada de ida e volta em estados visuais    |
|  - Regras de validação de formulário dinâmico & limites de serviço       |
|                                                                          |
+--------------------------------------------------------------------------+
A lacuna entre reconhecer um componente de IU e concluir com sucesso um fluxo de trabalho de ponta a ponta decorre de ambientes de aplicativos não determinísticos. Aplicativos de produção alteram frequentemente hierarquias de layout por meio de estruturas de IU dinâmicas baseadas em servidor, introduzem pop-ups promocionais transitórios, impõem desafios de tokens anti-raspagem e exigem tomada de decisão condicional quando SKUs selecionados ou alocações de assentos não estão disponíveis. Quando um assistente tenta analisar esses estados puramente por meio de inferência de coordenadas visuais sem loops de feedback diretos do aplicativo, os pipelines de execução entram em colapso, criando sessões órfãs, compras incorretas ou exceções de segurança.
Sistemas Desacoplados e Modelagem de Ameaças: Sandboxes de Segurança, Muros de Tráfego e Soberania de Decisão
A relutância de plataformas de terceiros em permitir automação de GUI irrestrita é impulsionada por princípios fundamentais de engenharia de segurança e defesa comercial de plataforma. Ver o conflito puramente como resistência anticompetitiva ignora as sérias vulnerabilidades operacionais e legais introduzidas quando processos externos simulam interações de usuário dentro de limites de aplicativos autenticados.
Do ponto de vista da segurança do aplicativo, a automação de GUI sem cabeça opera entre os limites de exibição do aplicativo. Em arquiteturas Android, os aplicativos residem dentro de sandboxes de processo UID Linux isolados, comunicando-se via Binder IPC verificado e Intents explícitos. Quando um assistente de IA aproveita ganchos de AccessibilityService em nível de sistema ou camadas de injeção de exibição personalizadas para manipular uma interface, ele interage com a hierarquia de exibição exposta do aplicativo de fora, sem violar a sandbox do processo subjacente. No entanto, essa camada de interação privilegiada introduz um atrito operacional substancial.
+--------------------------------------------------------------------------+
|               SUPERFÍCIES DE RISCO POTENCIAL: AGENTE VS. RUNTIME         |
+--------------------------------------------------------------------------+
|                                                                          |
|  CAMADA PRIVILEGIADA DO SISTEMA OPERACIONAL                             |
|  +--------------------------------------------------------------------+  |
|  | Assistente Multi-Agente (Assistente de Celular Doubao / VLM Engine) |  |
|  +--------------------------------------------------------------------+  |
|         |                                                      |         |
|   (Injeção de Entrada Privilegiada /                (Buffer de Quadro /  |
|    Envio de Evento Sintético)                        Análise de Layout)  |
|         v                                                      v         |
|  +--------------------------------------------------------------------+  |
|  | JANELA DO APLICATIVO HOSPEDEIRO & HIERARQUIA DE VISUALIZAÇÃO      |  |
|  |                                                                    |  |
|  |  [ Potenciais Ameaças & Vetores de Estabilidade ]                  |  |
|  |  * Exposição de Visualização Sensível: Ingestão de saldo/SMS       |  |
|  |  * Distorção de Sinal Antifraude: A automação altera comportamentos |  |
|  |  * Entrada Não Determinística: Disparo inadvertido de botão/pedido  |  |
|  |  * Autorização Ambígua: Responsabilidade incerta de etapas auto    |  |
|  +--------------------------------------------------------------------+  |
|                                                                          |
+--------------------------------------------------------------------------+
Esse modelo de interação cria várias superfícies de risco potencial:
- Invalidação de Telemetria Antifraude: Alguns sistemas de fraude e detecção de bots avaliam o tempo de interação, padrões de gesto, sinais de dispositivo e outros indicadores comportamentais para autenticar a presença humana e detectar scripts automatizados. A injeção sintética de cliques altera essas assinaturas comportamentais, levando os mecanismos de risco da plataforma a sinalizar contas, encerrar sessões ou aplicar pontos de verificação de reautenticação para evitar fraudes suspeitas.
- Exposição de Estados de Visualização Sensíveis: Um agente capaz de ingerir buffers de tela pode capturar inadvertidamente campos de texto sensíveis, livros de transações pessoais, documentos de identidade e contexto de conversação privado, incorporando-os em buffers de contexto locais ou transmitindo-os por meio de conexões de inferência remotas.
- Ambiguidade na Autorização de Transação: Quando um assistente aciona alterações de estado operacional — como enviar um pedido ou modificar preferências do usuário — com base na interpretação probabilística de linguagem natural, resolver a responsabilidade por consequências não intencionais torna-se difícil se o usuário não executou diretamente a etapa de confirmação.
Além das considerações técnicas de segurança, a defesa comercial da plataforma desempenha um papel decisivo. O motor econômico dos grandes ecossistemas digitais depende fortemente da fase de descoberta que precede as transações. Em 12 de agosto de 2026, a Reuters relatou que a Tencent alcançou um aumento de 11% na receita total no segundo trimestre, destacada por um aumento de 22% ano a ano na receita de serviços de marketing impulsionado pela eficiência publicitária aprimorada por IA dentro do ecossistema Weixin. As plataformas investem pesado em rankings de pesquisa proprietários, algoritmos de recomendação e feeds promocionais com curadoria projetados para influenciar a escolha do consumidor.
| Dimensão de Governança | Automação GUI Não Regulamentada | Estrutura SAEP Doubao | Integração Estruturada Negociada |
|---|---|---|---|
| Canal de Interação | Raspagem de buffer de tela e injeção de cliques de coordenada | Manifesto de política declarada para direitos de captura, entrada e edição | Interface de capacidade pré-acordada / esquema de API |
| Base de Permissão | Depende de acessibilidade em nível de sistema ou privilégios de entrada | Período de revisão de 30 dias com opt-out explícito | Autorização bilateral explícita e escopo operacional acordado |
| Pegada de Risco Comportamental | Aciona frequentemente heurísticas anti-automação | Limitado a fluxos de trabalho autorizados pelos desenvolvedores | Caminhos de execução controlados por aplicativo sob regras acordadas |
| Escopo de Ingestão de Dados | Ingere layouts visuais completos; risco de capturar contexto sensível | Restringe a captura de tela com base em limites declarados | Troca parâmetros de tarefa sem depender de análise visual contínua |
| Resiliência de Execução | Vulnerável a mudanças de IU e mutações de layout (62,0% de sucesso) | Vinculado à estabilidade visual, mas apoiado por anuência formal | Menos dependente de estabilidade visual; governado por verificações de estado |
| Controle Comercial | Contorna navegação intermediária e superfícies promocionais | Permite reter a automação em fluxos de trabalho de alto valor | Preserva o roteamento de transações da plataforma e limites de serviço |
Quando um assistente externo contorna o caminho de descoberta visual de um aplicativo — localizando produtos, avaliando fornecedores e aplicando descontos autonomamente — ele pode reduzir as oportunidades de exposição da plataforma subjacente em publicidade, descoberta patrocinada e superfícies de venda cruzada. Da perspectiva de plataformas digitais concorrentes, conceder acesso irrestrito a um assistente operado pela ByteDance — que mantém unidades de negócios de comércio eletrônico e estilo de vida locais concorrentes — cria um desincentivo comercial substancial. As plataformas de terceiros buscam naturalmente manter o controle soberano sobre o engajamento do consumidor e o roteamento de transações.
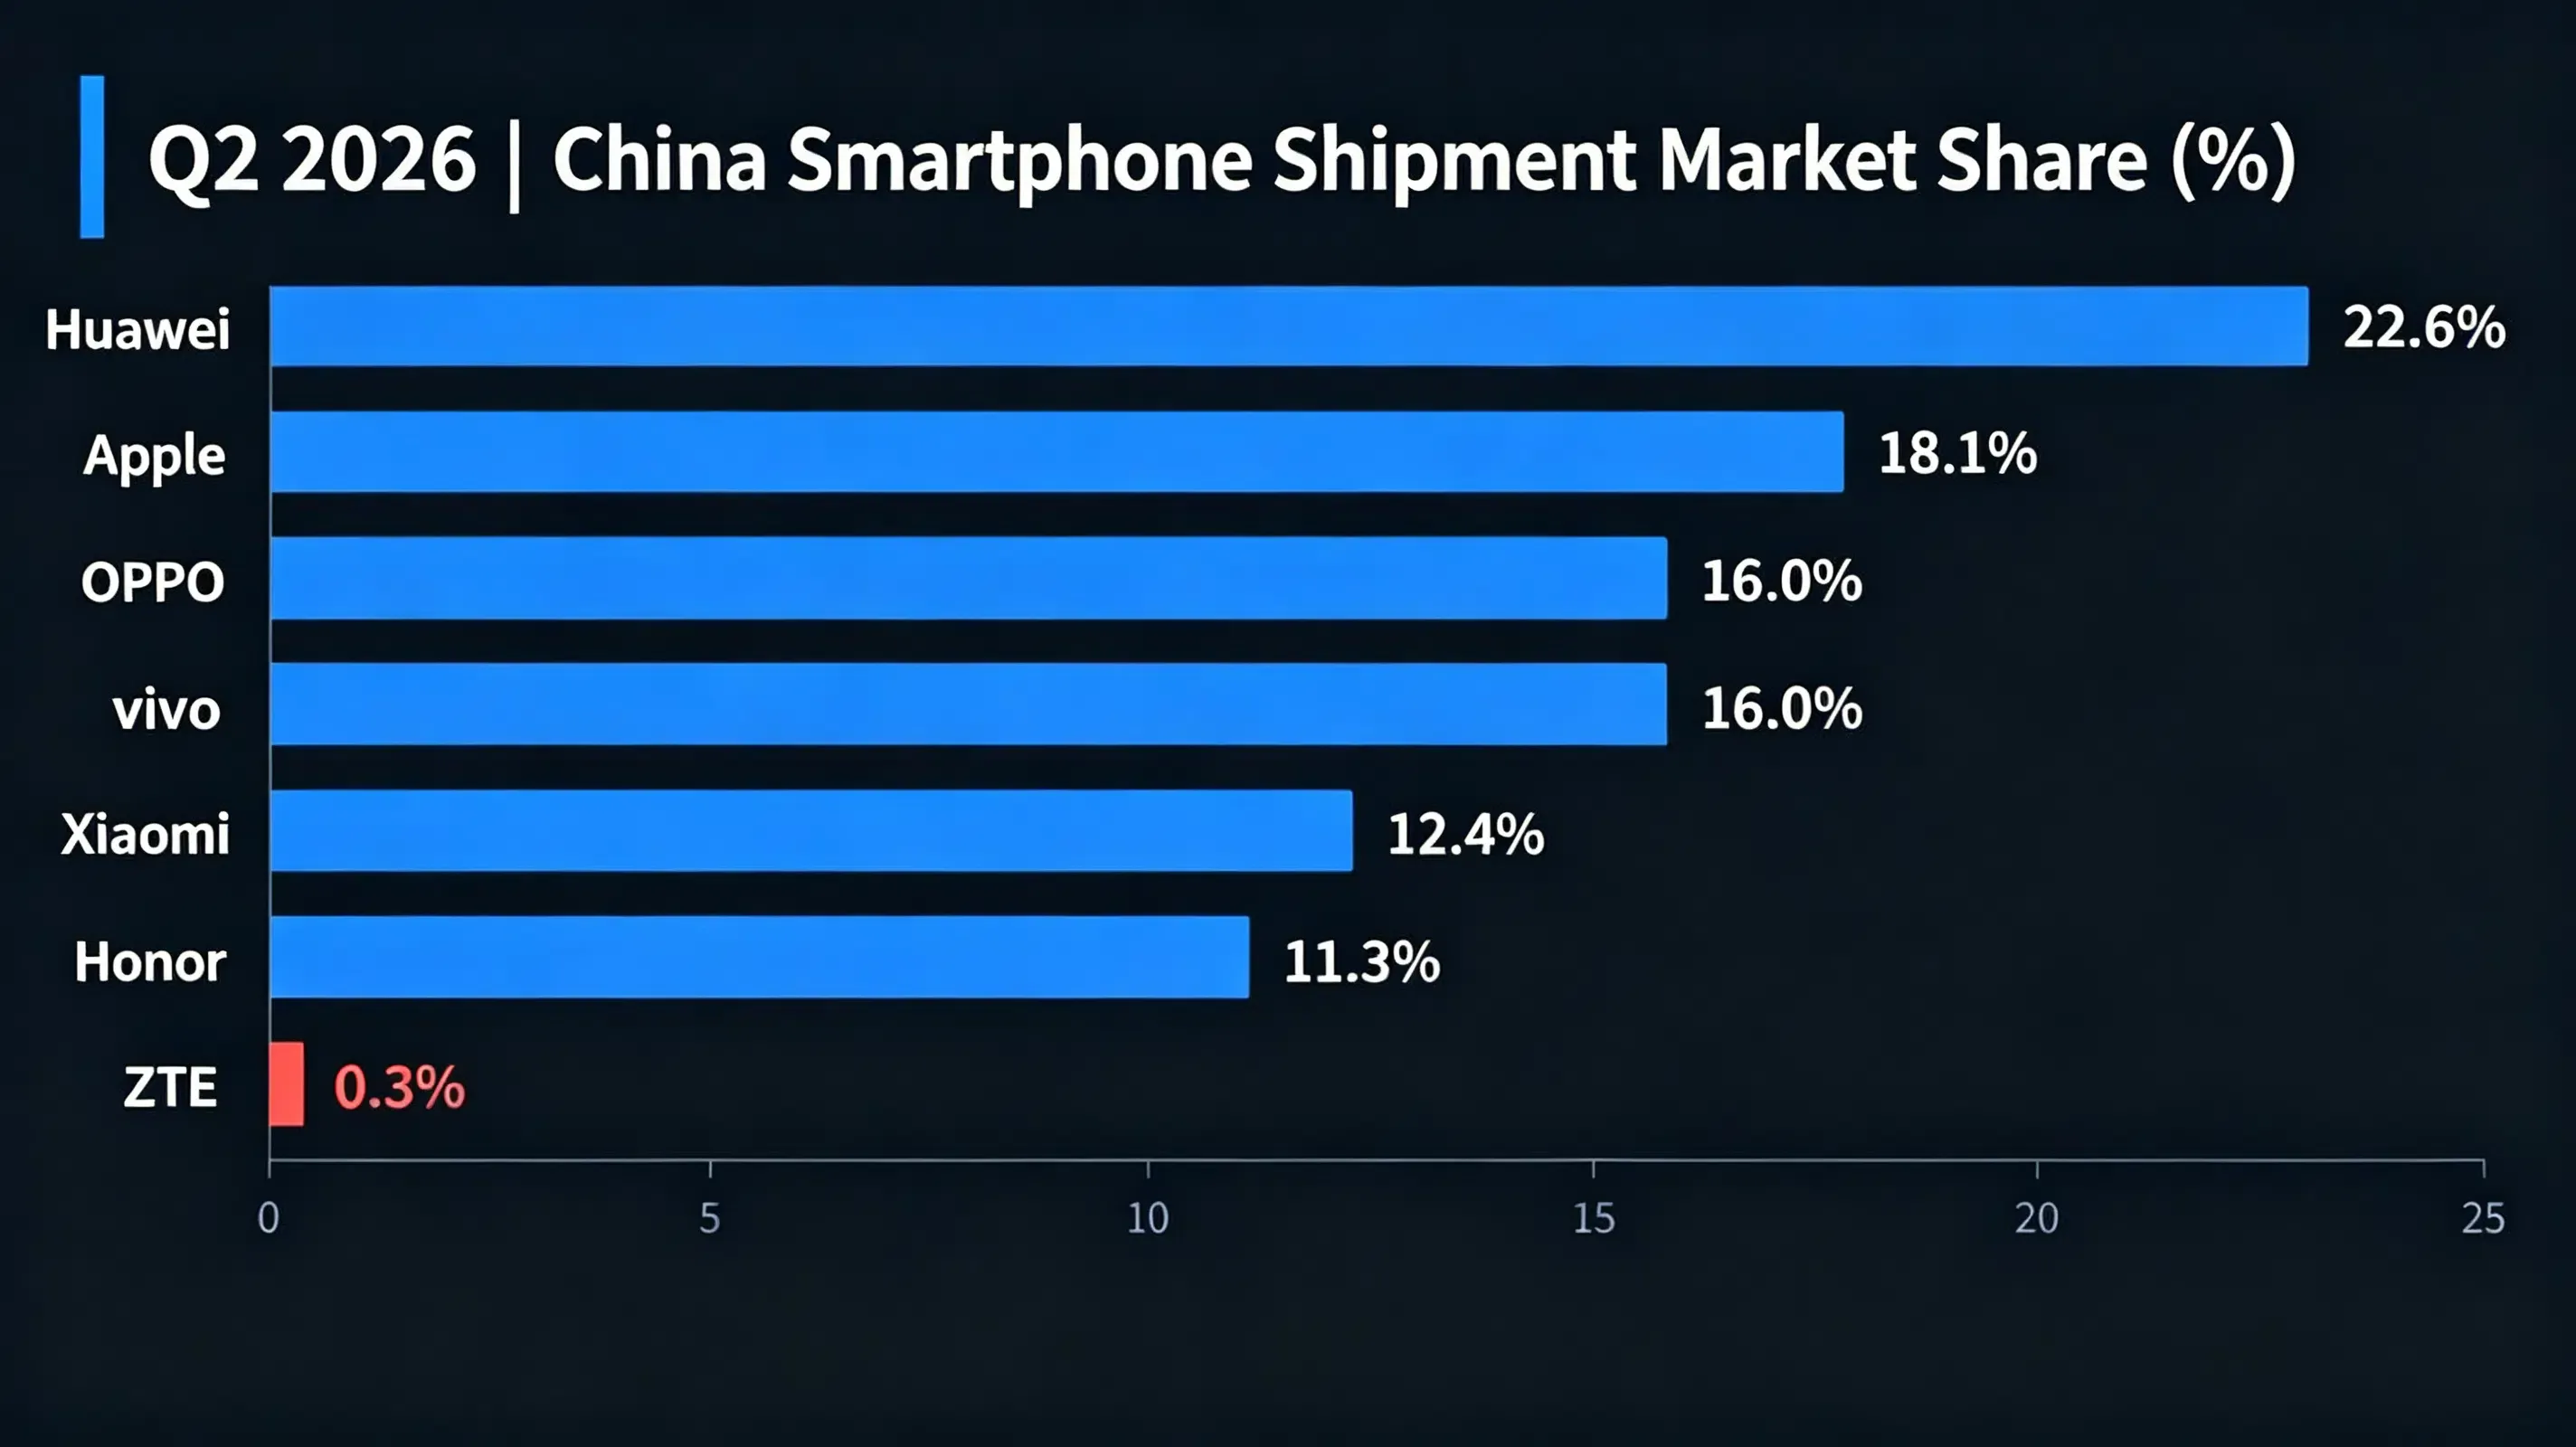
Essa dinâmica ilustra por que o alcance do aplicativo do consumidor por si só não garante alavancagem do sistema operacional. De acordo com a pesquisa QuestMobile, o Doubao alcançou 382 milhões de usuários ativos mensais em aplicativos móveis em junho de 2026, liderando concorrentes como o Qwen da Alibaba (167 milhões de MAU). No entanto, a popularidade em nível de aplicativo opera a jusante do controle de hardware. No mercado chinês de smartphones, dados da IDC para o segundo trimestre de 2026 mostram que os seis principais OEMs (Huawei, Apple, OPPO, vivo, Xiaomi e Honor) comandaram aproximadamente 96,4% das remessas de dispositivos. A ZTE estava em 0,3%, enquanto a Nubia não foi listada separadamente na tabela dos dez primeiros. Como os principais fabricantes de dispositivos desenvolvem ativamente ecossistemas de assistentes proprietários para diferenciar o hardware, os agentes multiplataforma enfrentam severos limites ao tentar afirmar dominância operacional em nível de sistema.
Da Raspagem Sem Cabeça a Interfaces Governadas: A Mudança para a Integração Estruturada
O atrito de implementação em torno do NaviX Ultra e a subsequente introdução do SAEP destacam que a raspagem visual não estruturada representa uma fase de transição na assistência de IA móvel. Operar software arbitrário por meio de simulação visual apresenta sobrecarga de manutenção persistente, altas taxas de falha operacional e resistência irreconciliável da plataforma.
A indústria móvel está cada vez mais voltada para estruturas de execução estruturadas e negociadas, caracterizadas por interfaces Agente-para-Agente (A2A) e acordos formais de compartilhamento de capacidade. Sob esse paradigma, os aplicativos não deixam suas interfaces visuais expostas à navegação coordenada não guiada; em vez disso, expõem endpoints funcionais verificados e parametrizados diretamente ao runtime do sistema operacional.
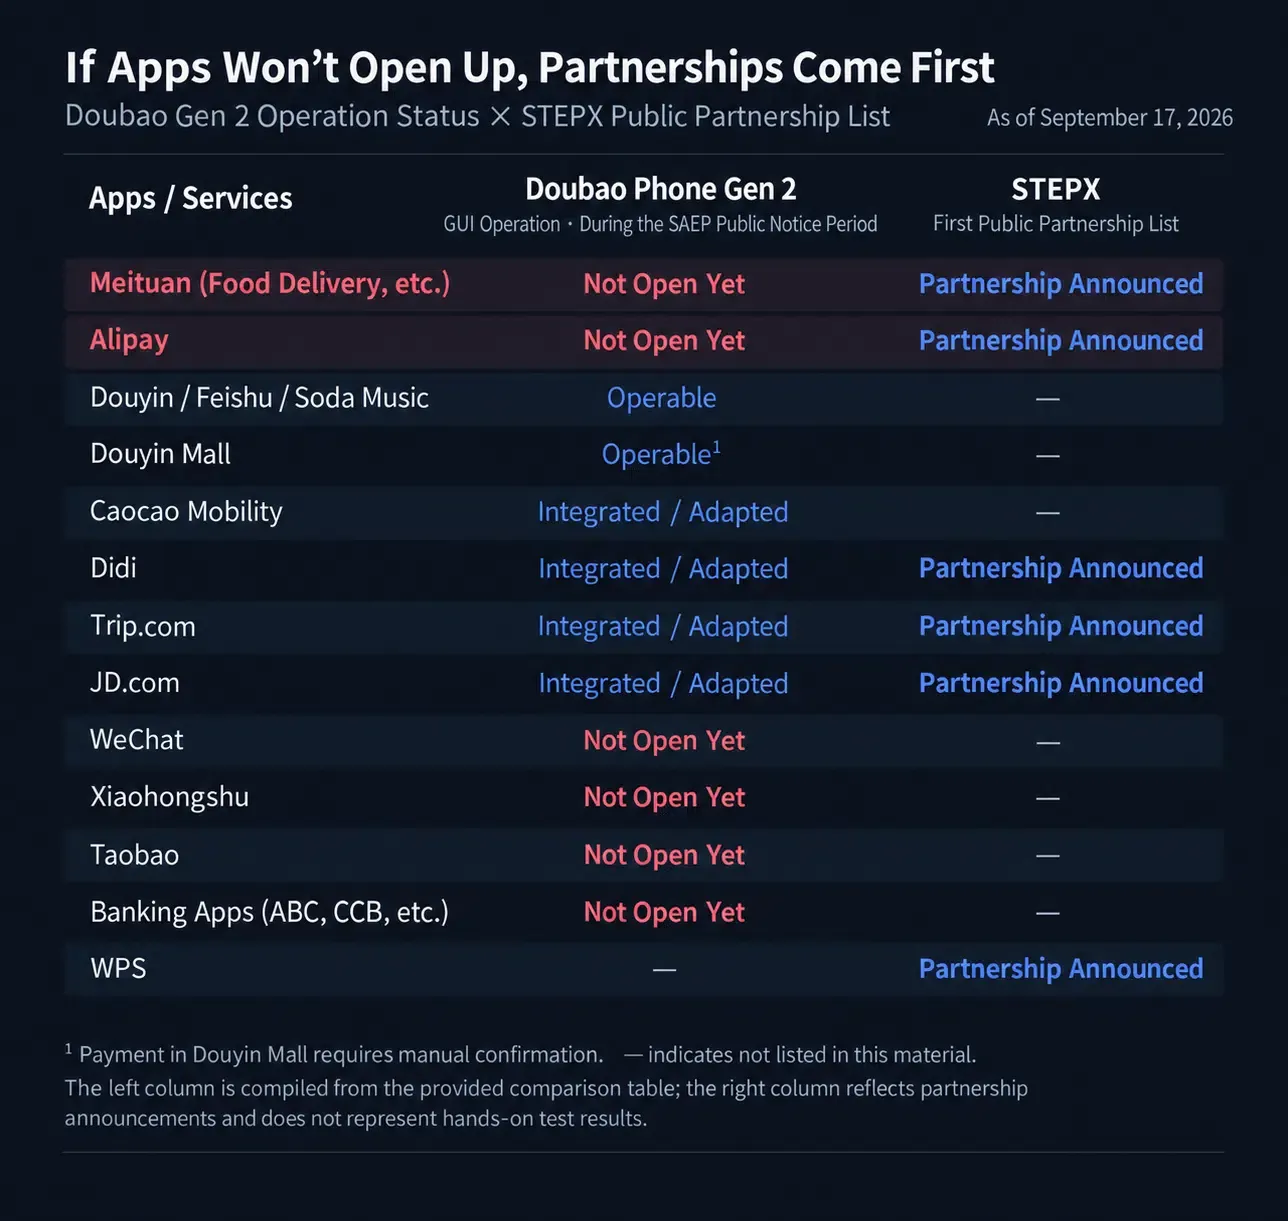
Implementações recentes da indústria destacam essa trajetória:
- Ecossistemas de Terminais Estruturados: Em 13 de julho de 2026, a StepFun (阶跃星辰) lançou sua marca de terminais STEPX e a solução de dispositivo STEPX Neo juntamente com a plataforma Step AOS. Conforme relatado pelo Caixin, a StepFun anunciou parcerias iniciais de ecossistema com fornecedores, incluindo Alipay, Baidu, Meituan, JD.com, Didi, Ctrip e Amap, contando com interfaces de protocolo pré-negociadas em vez de manipulação de GUI não restrita para executar serviços externos.
- Cooperação Bilateral A2A: Em meados de 2026, a Tencent estabeleceu parcerias de capacidade A2A autorizadas com os principais fabricantes de hardware domésticos, incluindo Huawei, Honor, Xiaomi, OPPO e vivo. Esse mecanismo permite que assistentes de nível de sistema — como o YOYO da Honor ou o Xiaobu da OPPO — iniciem chamadas de voz e vídeo no WeChat ou enviem mensagens para contatos designados via fluxos de autorização bilateral verificados, sem exigir acesso irrestrito a telas de chat privadas.
+--------------------------------------------------------------------------+
|            INTERAÇÃO DO AGENTE MÓVEL: TRANSIÇÃO ARQUITETURAL            |
+--------------------------------------------------------------------------+
|                                                                          |
|  [ Comando de Voz do Usuário: "Peça café com leite gelado na cafeteria" ] |
|                                |                                         |
|                                v                                         |
|  [ Orquestrador de Agente de Sistema: Extração de Intenção e Parâmetro ] |
|                                |                                         |
|         +----------------------+----------------------+                  |
|         |                                             |                  |
|         v                                             v                  |
|  [ Caminho Visual Não Regulamentado ]        [ Caminho de Capacidade ]   |
|  - Analisar tela via VLM visual              - Consultar política SAEP   |
|  - Injetar eventos de toque sintético        - Dispatch A2A estruturado  |
|  - Alta taxa de falha em IU dinâmico         - Verificação de estado     |
|  - Bloqueado por risco & regras de segurança - Autoridade app-controlled   |
|         |                                             |                  |
|         v                                             v                  |
|  [ Execução Suspensa / Falha ]               [ Cumprimento Verificado ]  |
|                                                                          |
+--------------------------------------------------------------------------+
Para equipes de engenharia de software, essa mudança transforma a arquitetura móvel. Em vez de tratar a segurança do aplicativo apenas como ofuscação defensiva contra bots, os desenvolvedores devem avaliar como suas plataformas expõem capacidades endereçáveis, estabelecem limites de permissão legíveis por máquina e protegem estados de transação sensíveis à medida que os sistemas operacionais se tornam cada vez mais agentes.
Perguntas Frequentes (FAQ)
O que acontece quando o período de aviso de 30 dias do SAEP expirar em 15 de outubro de 2026?
Por que aplicativos bancários e de pagamento restringem ações automatizadas de agentes de GUI?
Como o SAEP difere das permissões padrão do Android AccessibilityService?
Orientação Estratégica para Equipes de Engenharia Móvel
Para navegar pelo surgimento de assistentes de IA em nível de sistema e protocolos de automação de tela em evolução, as equipes de desenvolvimento e segurança móvel devem considerar as seguintes práticas de engenharia:
- Formular Políticas de Acesso de Agente Específicas para o Aplicativo: Avalie como a interação automatizada de GUI impacta a segurança do usuário, os termos da plataforma e os fluxos de trabalho de negócios. As equipes de desenvolvimento devem determinar se devem participar de estruturas de governança como o SAEP, registrar declarações explícitas de opt-out ou buscar caminhos de integração bilateral negociados.
- Implementar Verificação Reforçada (Step-Up) em Limites de Transação: Garanta que mutações sensíveis — como colocação de pedidos, desembolso de fundos, alteração de perfil ou atualizações de credenciais — exijam confirmação afirmativa humana. A imposição de solicitações biométricas, desafios de dois fatores ou atestação criptográfica pode impedir ou reduzir substancialmente o risco de conclusão automatizada onde a verificação exige presença independente do usuário ou confirmação baseada em hardware.
- Monitorar Sinais de Entrada Sintética e Interação Automatizada: Incorpore telemetria comportamental e validação de entrada em pilhas de monitoramento de segurança para detectar tempos de interação anormais, padrões repetidos de coordenadas, sequências de eventos específicas de automação e outros sinais de risco anômalos em fluxos de trabalho críticos de aplicativos.
- Preparar Endpoints de Capacidade Modulares e Sem Cabeça: Desacople os principais serviços digitais de caminhos de navegação visual rígidos e profundamente aninhados. Projetar interfaces de API endereçáveis e validadas por esquema posiciona os aplicativos para integrar-se com segurança a estruturas de agentes estruturadas (como protocolos A2A) sem expor hierarquias de exibição visual à raspagem não verificada.
Referências
- 36Kr. (2026). Smartphone Doubao? Só nos seus sonhos. Relatórios de Tecnologia 36Kr.
- IT Home. (2026). Por que muitos aplicativos comuns não podem ser operados via GUI? O Assistente de Celular Doubao responde. IT Home Mobile Ecosystem Desk.
- The Economic Observer. (2026). Assistente de Celular Doubao lança protocolo de cooperação de GUI SAEP, permitindo que aplicativos de terceiros escolham de forma independente. EEO Technology Desk.
- Yicai. (2026). Teste prático do telefone com IA Nubia Doubao: Transferência de pagamento para os usuários. Yicai Financial & Tech News.
- QuestMobile. (2026). Relatório Abrangente do Primeiro Semestre de 2026 da Internet Móvel na China. QuestMobile Industry Insights.
- Zhang, C., et al. (2026). AndroidDaily: Uma referência verificável para agentes de GUI móvel em aplicativos de código fechado do mundo real. Repositório de Ciência da Computação arXiv.
- International Data Corporation. (2026). Por que a Huawei e a Apple cresceram enquanto o mercado chinês de smartphones caiu novamente no Q2 2026. IDC Research.
- Reuters. (2026). Tencent da China registra aumento de 11% na receita do segundo trimestre, lucro abaixo das estimativas. Reuters Technology News.
- Caixin. (2026). StepFun lança Step AOS e revela primeiro celular com IA STEPX Neo. Caixin Technology Desk.
- IT Home. (2026). O Assistente Xiaobu do ColorOS da OPPO integra o WeChat, permitindo chamadas de voz e mensagens via A2A. Relatórios de Inteligência Móvel IT Home.
Share this article