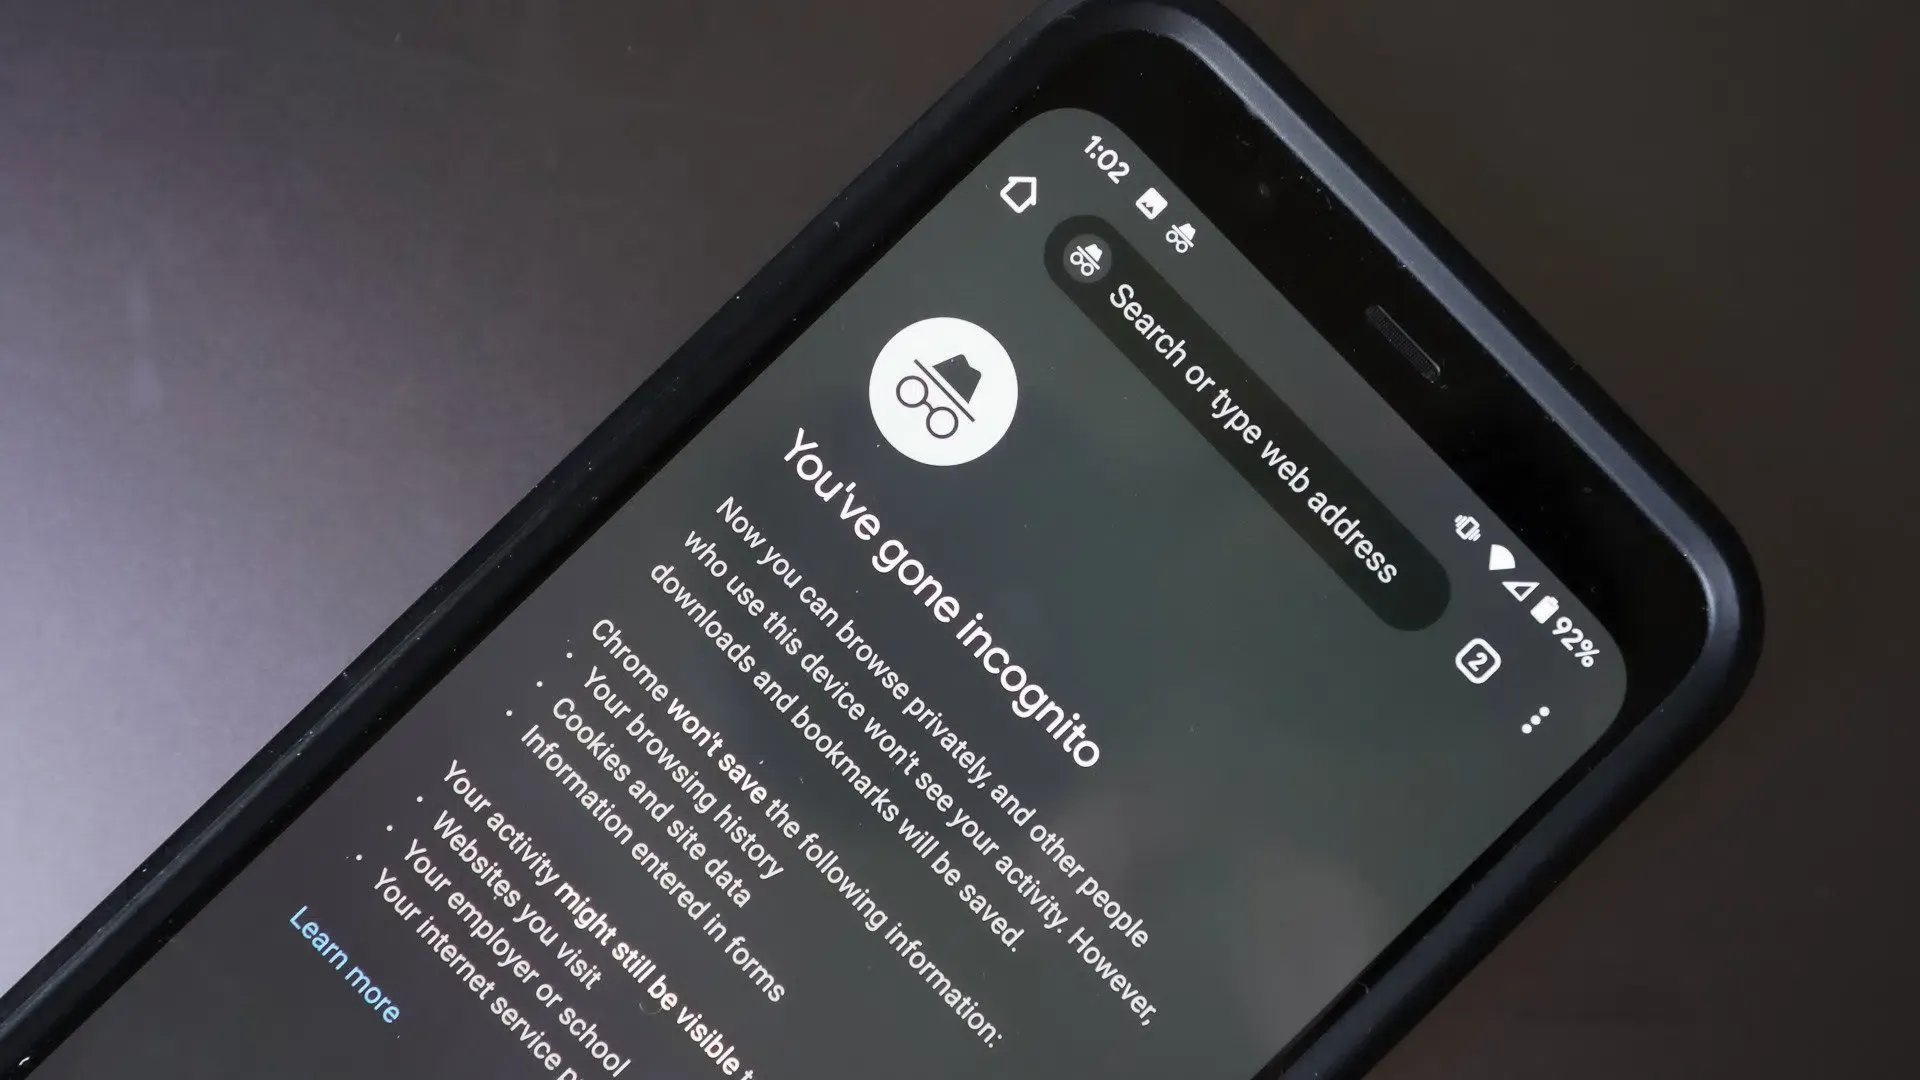
Proposta de Navegação Segura no Chrome Incognito? Uma alteração de código no Chromium propôs habilitar consultas de Navegação Segura em tempo real por prefixo de hash em perfis Incognito e Convidado por meio de uma flag de recurso desativada por padrão. No entanto, o registro de revisão de código CL 8766497 está atualmente marcado como abandonado, portanto, este patch por si só não estabelece um plano de lançamento ativo ou data de lançamento. A cobertura inicial discutiu a proposta como uma possível atualização, mas examinar o commit revela discussões técnicas sobre como o Chromium equilibra o estado de sessão efêmera com a telemetria de ameaças em tempo real. Para equipes de desenvolvimento web e mobile, esse debate arquitetônico oferece insights valiosos sobre como os modelos de segurança de navegadores avaliam caminhos de navegação e como ambientes de navegação privada lidam com o redirecionamento de links externos.
A Proposta de Segurança: O que o código do Chromium realmente mostra
Em Resumo
- Uma alteração de código proposta no Chromium explorou a introdução de consultas de Navegação Segura em tempo real por prefixo de hash em perfis Incognito e Convidado sob a flag de recurso desativada
kHashPrefixRealTimeLookupsOnIncognitoAndGuest. - A entrada específica de revisão de código, CL 8766497, foi marcada como abandonada logo após o envio, o que significa que representa uma implementação exploratória e não um cronograma de implantação ativo.
- A proposta abordou um desafio técnico estabelecido: preencher a lacuna de latência entre listas de ameaças locais e domínios maliciosos em rápida mudança, sem persistir no disco as atualizações de chaves OHTTP buscadas durante a sessão privada.
Compreender a arquitetura de segurança de navegadores requer examinar implementações de código reais em vez de comentários especulativos. No início de novembro de 2026, os portais de tecnologia relataram uma alteração experimental no repositório de revisões de código aberto do Chromium. A modificação proposta investigou se as verificações de Navegação Segura em tempo real do Chrome poderiam ser habilitadas dentro de janelas Incognito e de Convidado sem comprometer a privacidade da sessão.
A inspeção técnica do registro de revisão de código mostra que o patch introduziu uma flag de configuração dedicada: kHashPrefixRealTimeLookupsOnIncognitoAndGuest. No entanto, o registro de revisão indica que a alteração foi marcada como abandonada em 9 de novembro de 2026. Embora o abandono de uma única revisão de código não indique que o Google tenha descartado o objetivo mais amplo de fortalecer a segurança da navegação privada, ele confirma que o CL 8766497 não representa um lançamento de produção aprovado ou agendado.

O dilema técnico subjacente continua relevante. Quando o Google introduziu a Navegação Segura para desktop em tempo real em 2024, conforme documentado no Google Keyword Blog sobre Proteções em Tempo Real da Navegação Segura, as métricas da plataforma destacaram que domínios maliciosos recém-registrados frequentemente operam por menos de 10 minutos, enquanto as listas de hashes de ameaças armazenadas localmente normalmente são atualizadas em um ciclo de 30 a 60 minutos. Nos modos de navegação privada, equilibrar a detecção atualizada de ameaças com a exigência rigorosa de descartar os artefatos da sessão ao fechar apresenta obstáculos contínuos de engenharia.
Análise Técnica Aprofundada: Escopos de Chaves OHTTP e Inspeções Assíncronas
A discussão arquitetônica dentro do patch do Chromium concentrou-se em como as chaves criptográficas e as consultas de rede devem ser particionadas quando as capacidades de Navegação Segura do Chrome Incognito são avaliadas.
Overlays de Memória e Níveis de Proteção
Na navegação padrão, a Navegação Segura do Chrome opera através de camadas distintas configuradas nas configurações do usuário:
- Proteção Padrão: Realiza consultas por prefixo de hash através de relés Oblivious HTTP (OHTTP) que ocultam os endereços IP dos clientes do servidor de consulta. No entanto, conforme observado na Documentação de Ajuda oficial do Google Chrome, quando um comportamento suspeito de página é detectado, a Proteção Padrão também pode transmitir URLs completos e trechos limitados de páginas para uma análise mais profunda.
- Proteção Avançada: Avalia proativamente URLs em tempo real, downloads e telemetria do sistema em relação a ameaças conhecidas, identificando também ameaças novas e emergentes anteriormente desconhecidas.
A proposta abandonada do Chromium abordou como o protocolo OHTTP operaria dentro de perfis privados. Especificamente, o patch projetou os perfis Incognito para ler chaves públicas OHTTP em cache do perfil regular do usuário no momento da criação, direcionando quaisquer chaves recém-buscadas ou rotacionadas para um overlay em memória. Essa estrutura garantiu que as atualizações de chaves criptográficas adquiridas durante uma sessão privada fossem armazenadas exclusivamente em RAM volátil e eliminadas ao fechar todas as janelas Incognito, em vez de serem gravadas no armazenamento persistente em disco.
[User Navigates in Incognito Profile]
                  │
                  ▼
[Page Navigation Initiates] ───────────────────────┐
         │                                                               │
         ▼ (Concurrent Lookups)                                 ▼ (Parallel Load)
[Remote / Local Safe Browsing Check]                          [Resource Fetch & Render]
         │                                         │
         ├─────────────────────────────────────────┤
         ▼                                         ▼
(Threat Verdict Received?)                (Check Ongoing / Clean)
         │                                         │
    ┌────┴────┐                                    ▼
    │         │                          [Display Destination]
  (Yes)      (No)
    │         │
    ▼         ▼
[Warning] [Continue]
Nota: Iluminação simplificada de verificações remotas assíncronas; certas avaliações de segurança locais permanecem síncronas.
Diferenciando a Latência de Consulta dos Intersticiais de Segurança
As análises de marketing e crescimento frequentemente confundem o desempenho de consultas com vereditos de ameaças. As publicações técnicas do Google sobre Otimização de Verificações de Navegação Segura no Chrome explicam que o Chrome suporta verificações remotas assíncronas de Navegação Segura que podem ser executadas enquanto uma página é carregada; algumas verificações locais permanecem síncronas.
Um pico de latência por si só não classifica um site como perigoso. Os avisos de Navegação Segura dependem de um veredito de ameaça dos mecanismos de proteção aplicáveis; uma correspondência de prefixo de hash por si só não deve ser tratada como um veredito final de insegurança. Além disso, os cookies persistentes em perfis normais não reduzem as latências de consulta da Navegação Segura, nem cada salto de redirecionamento intermediário aciona uma consulta em nuvem síncrona independente.
Para equipes de engenharia que avaliam funis de marketing externos, a conclusão prática é evitar camadas desnecessárias de redirecionamento, manter reputações de domínio verificadas e tratar o desempenho de navegação, avisos de segurança e roteamento de deep links como métricas observáveis separadas.
Gerenciando Jornadas de Web para App em Ambientes de Privacidade
Embora a Navegação Segura governe a segurança da navegação, os modos de navegação privada também introduzem limites de sessão distintos. De acordo com a Documentação de Ajuda do Google Chrome sobre o modo Incognito, os cookies e os dados do site são mantidos em armazenamento temporário durante uma sessão Incognito ativa, permitindo que a navegação de sessão única prossiga normalmente. Assim que todas as janelas Incognito são fechadas e o perfil privado é destruído, esse estado temporário é excluído.
Esse ciclo de vida efêmero significa que os cookies padrão do navegador não podem servir como uma ponte para aplicativos nativos instalados após o término da sessão privada. Quando as equipes de desenvolvimento executam campanhas de aquisição em que os usuários podem navegar no modo Incognito, elas devem estruturar seu roteamento e preservação de parâmetros em torno de mecanismos suportados e compatíveis com a privacidade.
A tabela abaixo contrasta as abordagens padrão para gerenciar a continuidade de contexto entre canais:
| Abordagem | Entradas Necessárias | Capacidade Entre Instalações | Fallback para Parâmetro Ausente |
|---|---|---|---|
| Navegação por Link Direto | Parâmetros de URL e roteamento de app suportado | Não fornece por si só recuperação diferida entre instalações | Visualização padrão ou de integração definida pelo app |
| Referenciador de Instalação do Google Play | Dados de referenciador disponíveis de uma instalação suportada na Play Store | Fornece dados de referenciador para análise e roteamento no lado do app via cliente Play | Visualização padrão ou de integração definida pelo app |
| Link Diferido Suportado (ex: OpoInstall) | Parâmetros de campanha capturados e mecanismo de correspondência suportado | Pode recuperar parâmetros sob condições suportadas | Visualização padrão ou de integração definida pelo app |
Em fluxos de aquisição suportados, o OpoInstall fornece instalação de parâmetros e capacidades de deep linking diferido que podem ajudar um aplicativo a receber parâmetros de campanha capturados após a instalação. A disponibilidade depende do navegador, plataforma, integração e condições de correspondência. Essas capacidades não alteram os vereditos da Navegação Segura, não garantem imunidade a avisos de segurança nem garantem a recuperação de todas as sessões de navegação privada.
Quando um aplicativo recebe parâmetros restaurados em seu lançamento inicial, a lógica de roteamento no lado do cliente deve validar independentemente o payload antes de exibir a interface de destino. Plataformas que utilizam a Documentação da API do Google Play Install Referrer ou frameworks de link de terceiros entregam metadados de roteamento para o aplicativo cliente. No entanto, os serviços de backend continuam responsáveis por autenticar a conta do usuário, verificar o acesso aos recursos e confirmar a elegibilidade da transação.
Matriz de Testes: Validando Links de Navegação e Continuidade de Contexto
As equipes técnicas que auditam links de marketing de web para app podem estruturar sua garantia de qualidade em torno de ambientes de teste controlados e verificáveis.
Testes Controlados de Navegação e Instalação
- Protocolo de Teste: Execute execuções de teste controladas em perfis Incognito e Convidado abertos explicitamente em builds recentes do Chrome, documentando camadas de proteção (Padrão vs. Avançada), latência de redirecionamento e resoluções finais de destino. Esses testes estabelecem o comportamento atual do navegador e não validam a implantação do CL 8766497.
- Auditoria de Reputação de Domínio: Verifique todos os domínios de campanha e subdomínios intermediários através do relatório de Problemas de Segurança do Google Search Console para identificar proativamente problemas legítimos de classificação.
- Otimização de Topologia de Links: Reduza correntes de rastreamento de múltiplos saltos apontando ativos promocionais diretamente para domínios principais autenticados configurados com App Links do Android ou Universal Links do iOS verificados.
Validação de Restauração de Cenas no App
- Tratamento de Intents: Verifique se os componentes de roteamento do aplicativo tratam corretamente payloads de parâmetros ausentes, malformados ou atrasados, recorrendo a visualizações de categorias gerais em vez de exibir estados vazios.
- Separação de Roteamento e Direitos: Trate os parâmetros de deep links como dicas para navegação de telas. Garanta que saldos de contas, créditos promocionais e permissões de usuário sejam validados estritamente por meio de endpoints de servidor autenticados.
- Instrumentação de Fallback: Implemente registro de logs no lado do cliente para registrar quando um link externo abre o aplicativo com sucesso versus quando um fluxo de instalação recorre à tela inicial padrão.
Perguntas Frequentes (FAQ)
O modo Incognito do Chrome torna a navegação na web completamente anônima?
O que o CL 8766497 do Chromium propôs e qual é o seu status atual?
O uso de um SDK de deep linking impede que um site acione avisos de Navegação Segura?
Principais Conclusões para Equipes de Engenharia
O debate arquitetônico em torno da segurança da navegação privada ilustra o desafio contínuo de equilibrar a privacidade no lado do cliente com a inteligência de ameaças em tempo real. Embora implementações experimentais como o CL 8766497 demonstrem que os engenheiros de navegadores estão explorando maneiras de atualizar as verificações de segurança sem comprometer o isolamento de dados locais, as equipes de desenvolvimento devem construir sistemas que respeitem os limites de privacidade da plataforma.
Para garantir jornadas de usuários resilientes, as organizações de engenharia devem se concentrar em arquiteturas de domínio limpas, App Links robustos para Android e gerenciamento de estado transparente. Em vez de depender de correntes de redirecionamento frágeis ou assumir cookies persistentes no navegador, as equipes devem implantar links de roteamento primários verificados, combinados com a restauração de parâmetros no lado do servidor onde suportado. Manter uma higiene rigorosa de segurança e construir fallbacks elegantes ajuda a melhorar a resiliência à medida que os modelos de segurança das plataformas evoluem.
Referências
-
Revisão de Código do Chromium: Issue 8766497 (Status: Abandoned) — Enable Hash-Prefix Real-Time Lookups on Incognito and Guest
-
Ajuda do Google Chrome: Gerenciar Níveis de Proteção da Navegação Segura no Chrome
-
Ajuda do Google Chrome: Como o Modo Incognito Funciona no Google Chrome
-
Blog do Google Chromium: Otimizando Verificações de Navegação Segura no Chrome
-
Google Keyword Blog: Proteções em Tempo Real da Navegação Segura do Google Chrome
-
Google Developers: Documentação da API do Google Play Install Referrer
-
Documentação do OpoInstall: Framework de Deep Linking Diferido e Passagem de Parâmetros
Share this article