Google lança o Android 17 QPR2? O Google começou a implantar a atualização estável do Android 17 QPR2 em dispositivos Pixel compatíveis, enquanto os desenvolvedores podem avaliar comportamentos de framework em nível de plataforma usando as compilações de Imagem Genérica do Sistema disponíveis. Chegando antes do cronograma trimestral típico, esta versão combina recursos focados no usuário final para a linha Pixel com mudanças fundamentais nas permissões de instalação de pacotes, gerenciamento de notificações e registro de privacidade no dispositivo. Para equipes de engenharia e crescimento que gerenciam aplicativos Android, compreender como esses ajustes de plataforma afetam os fluxos de instalação, a visibilidade de alertas push e a transferência de parâmetros contextuais é essencial para planejar os próximos ciclos de lançamento.
Escopo Principal da Plataforma: Distingüindo OTA Estável, Compilações GSI e Cronogramas de OEMs
Visão Geral
- O Google implantou compilações over-the-air estáveis do Android 17 QPR2 em hardware Pixel compatível, abrangendo desde o Pixel 6a até dispositivos topo de linha recentes.
- Os testes de desenvolvedor em nível de plataforma dependem de binários experimentais de Imagens Genéricas do Sistema construídos em arquiteturas compatíveis com Treble, em vez de firmware de produção completo de OEM.
- As atualizações principais introduzem um diálogo de autorização de instalador de pacotes de três estados, controles consolidados de apresentação de notificações e registro transparente de modelos no dispositivo.
Compreender os lançamentos da plataforma Android exige distinguir entre quedas de recursos específicos de dispositivos e atualizações compartilhadas do framework do sistema operacional. Embora o Google tenha lançado pacotes over-the-air do Android 17 QPR2 para smartphones e tablets Pixel, o cronograma de lançamento para hardware não Pixel depende dos roteiros de lançamento de cada fabricante, de testes de operadoras regionais e de cronogramas de categorias de hardware.
Para testes mais amplos no ecossistema, o Google mantém binários de pré-visualização por meio da Documentação de GSI para Desenvolvedores Android e das Notas de Lançamento da GSI do Android 17 QPR2. Construídos a partir de árvores compartilhadas do AOSP e de bibliotecas centrais, esses pacotes de Imagem Genérica do Sistema (GSI) permitem testes preliminares em dispositivos compatíveis com Treble que originalmente vinham com o Android 17 (nível de API 28) ou superior e possuem um gerenciador de inicialização desbloqueado. No entanto, as equipes de engenharia devem reconhecer que as compilações GSI servem como ambientes experimentais para desenvolvedores: as versões GSI não são aprovadas pelo CTS, carecem de serviços proprietários específicos de OEM e não replicam os ambientes de tempo de execução finais customizados pelos fabricantes.

Visões gerais técnicas do Relatório de Plataforma do 9to5Google indicam que, embora modificações visuais como controles deslizantes de destaque personalizados e widgets na tela de bloqueio dominem as discussões dos consumidores, as mudanças fundamentais na plataforma alteram o gerenciamento de instalação de pacotes, o streaming de áudio em segundo plano e a visibilidade de notificações na barra de status.
Análise Técnica Aprofundada: Autorização de Sideloading e Comportamento de Notificações
As atualizações no Android 17 QPR2 introduzem refinamentos estruturais na forma como os aplicativos solicitam autoridade de instalação e como os serviços do sistema governam a apresentação de notificações.
A Arquitetura de Autorização de Sideloading de Três Estados
Quando um aplicativo — como um navegador móvel, gerenciador de arquivos ou ferramenta de distribuição corporativa — inicia a instalação de um pacote externo usando o instalador de pacotes padrão, o Android 17 QPR2 substitui os botões binários por um diálogo de três estados:
- Apenas desta vez: Concede ao aplicativo de origem autorização temporária para invocar o instalador de pacotes para a sessão de instalação atual. Assim que a instalação do pacote é concluída, o sistema operacional revoga automaticamente essa permissão.
- Sempre permitir: Atribui autoridade de instalação persistente ao aplicativo de origem, armazenada em configurações especiais de acesso de aplicativos.
- Não permitir: Ignora a solicitação e impede a instalação solicitada.
Esse mecanismo aplica-se estritamente a instalações de pacotes que envolvem arquivos APK executáveis. Ele não rege downloads de arquivos padrão, como cache de mídia ou recuperação de documentos. No entanto, as equipes de desenvolvimento que mantêm aplicativos de auto-atualização ou suítes corporativas devem contabilizar esse comportamento: se um usuário selecionar "Apenas desta vez", tentativas subsequentes de instalar pacotes modulares secundários ou atualizações de aplicativos solicitarão novamente a confirmação do usuário.
[Fluxo de Aquisição Sideloaded Externo Hipot、『 Fluxo de Trabalho de Desenvolvedor Testável — ]
O Usuário Inicia o Download Direto do APK (Página de Destino na Web)
                       │
                       ▼
    [Solicitação de Autorização do Instalador de Pacotes]
                       │
         ┌─────────────┴─────────────┐
         │                                                      │
  [Apenas Desta Vez]                                        [Não Permitir]
  (Concessão Temporária)                                       │
         │                                                      ▼
         ▼                                            [Instalação Cancelada]
  [Executar Instalação]
         │
         ▼
  [Revogar Concessão ao Terminar]
         │
         ▼
  [Primeira Inicialização do Aplicativo]
         │
         ▼
  [Tentar Recuperação de Parâmetros Elegíveis]
         │
   ┌─────┴─────┐
   │                      │
(Sucesso)     (Indisponível / Tempo Esgotado)
   │                      │
   ▼                      ▼
[Direcionar Alvo]    [Início Padrão]
Apresentação de Notificações e Controles de Intervalo (Cooldown)
A entrega de notificações push envolve estágios distintos: entrega na camada de transporte, apresentação em nível de sistema, notificação de alerta e interação do usuário. O Android 17 QPR2 modifica a forma como as notificações são apresentadas e priorizadas no dispositivo cliente.
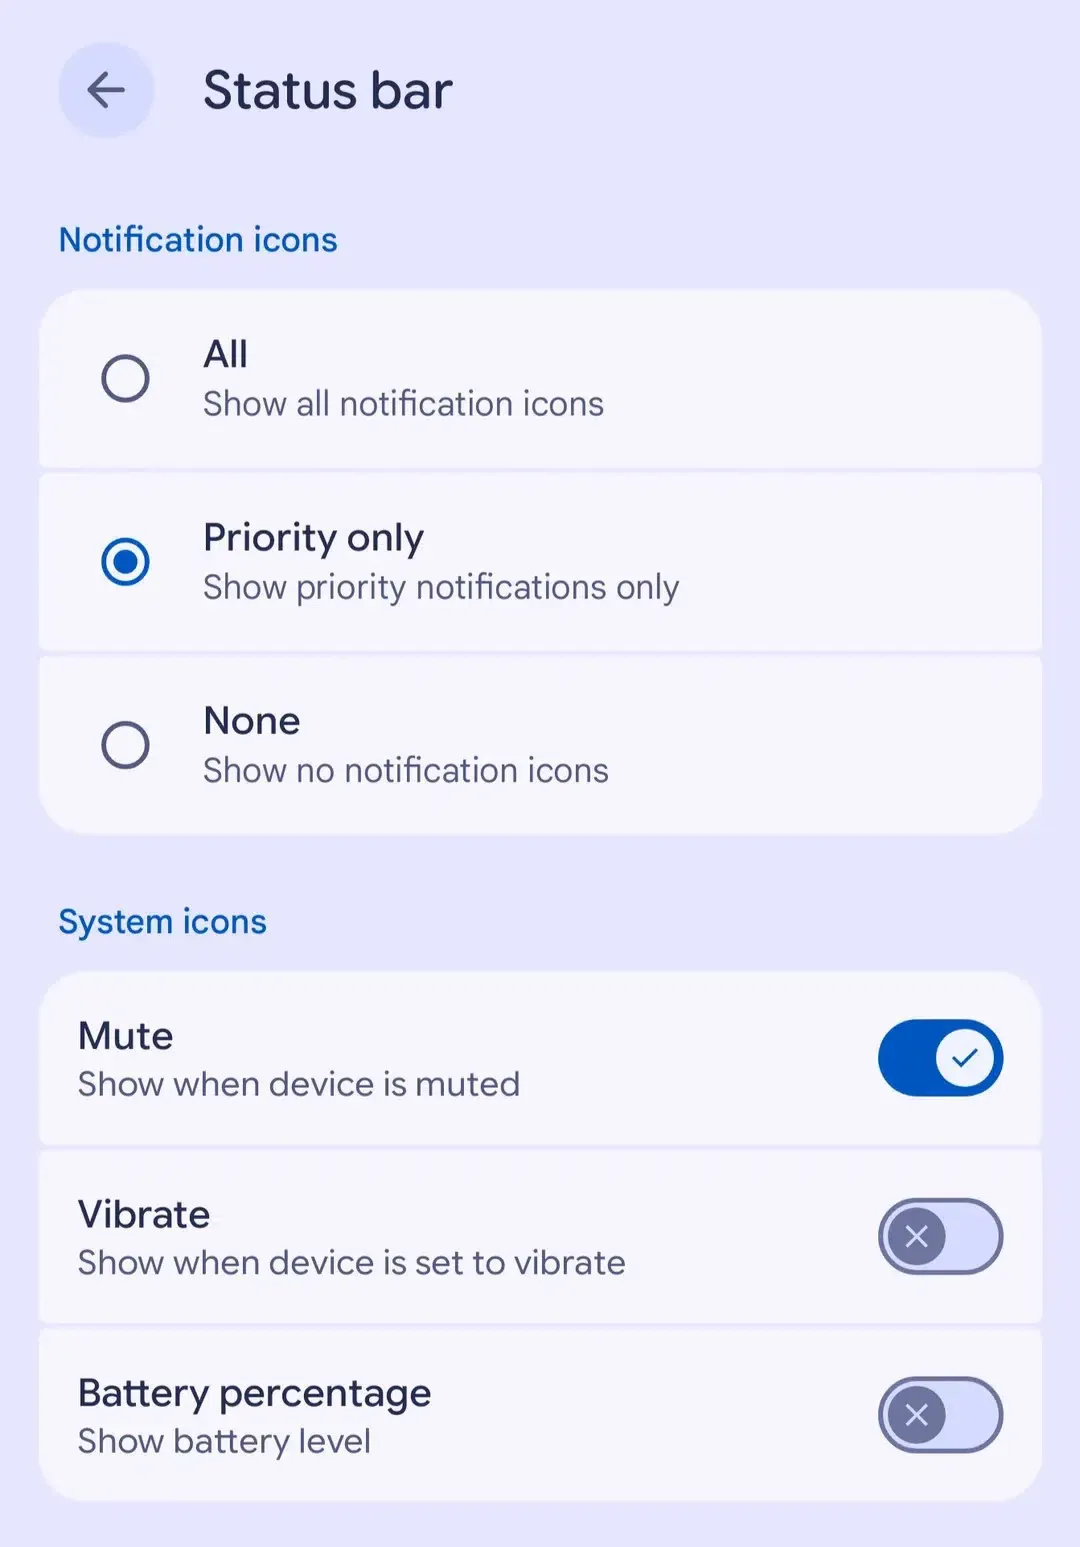
Sob as configurações atualizadas da barra de status, os usuários podem selecionar se o sistema exibe todos os ícones de notificação, apenas ícones prioritários ou nenhum ícone. Simultaneamente, a plataforma consolida os controles de notificação em um sistema unificado que inclui um recurso automatizado de intervalo (cooldown) para notificações. Conforme detalhado na Documentação de Ajuda do Google sobre Notificações do Android, o cooldown de notificações reduz o volume de alertas e minimiza a frequência de pop-ups flutuantes (heads-up) quando um aplicativo envia rajadas rápidas de mensagens em um curto espaço de tempo.
Crucialmente, o cooldown não limita a entrega de rede subjacente de payloads push, nem suprime automaticamente todas as mensagens de marketing. Comunicações críticas — incluindo chamadas de voz, alarmes e conversas de mensagens prioritárias — são isentas da supressão por cooldown. No entanto, as equipes que dependem de mensagens de alta frequência devem testar se alertas sequenciais rápidos perdem destaque auditivo ou posicionamento visual de banner.
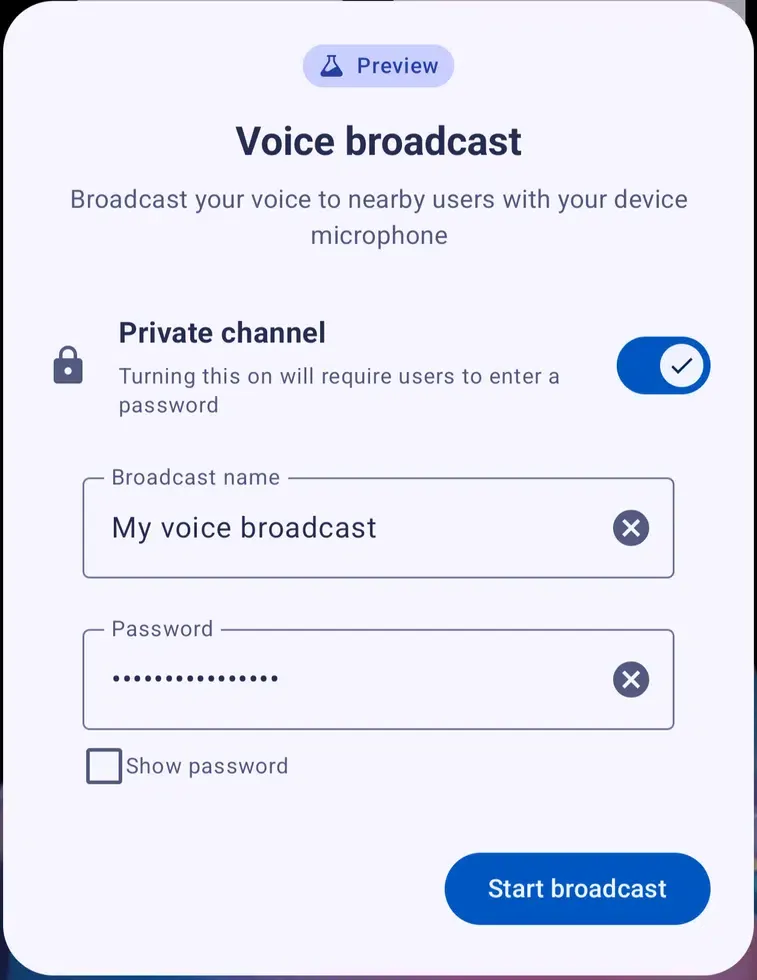
Além disso, o registro do Private Compute Core fornece visibilidade sobre solicitações suportadas enviadas para fora do PCC. Conforme observado na Documentação de Ajuda do Google sobre o Private Compute Core, a documentação atual do sistema identifica as solicitações de Assistência Proativa como o escopo de registro disponível; este recurso não deve ser interpretado como uma auditoria exaustiva de toda a execução de modelos no dispositivo em aplicativos de terceiros.
Gerenciando o Contexto de Campanhas em Downloads Diretos de APK e Canais de Distribuição Alternativos
Quando as campanhas de marketing distribuem aplicativos fora das principais lojas de aplicativos por meio de downloads diretos na web, manter o contexto da campanha apresenta desafios de engenharia exclusivos. Nas distribuições da Google Play Store, os desenvolvedores podem recuperar parâmetros de campanha por meio da Documentação da API Google Play Install Referrer fornecida pelo aplicativo cliente da Google Play Store. No entanto, downloads diretos baseados em navegador contornam inteiramente a infraestrutura da Google Play Store.
Além disso, o armazenamento do navegador web do lado do cliente — incluindo cookies governados pelo isolamento de domínios — não é transferido automaticamente para o sandbox local de um aplicativo nativo instalado. Para conectar a interação web de um usuário com o onboarding pós-instalação, as arquiteturas de crescimento avaliam estratégias especializadas de correspondência de estado.
A tabela abaixo resume as compensações operacionais em caminhos comuns de distribuição e atribuição sob condições técnicas equivalentes:
| Canal de Distribuição | Fonte e Mecanismo de Parâmetros | Permissão de Instalação do SO | Comportamento com Parâmetro Indisponível | Responsabilidade da Equipe |
|---|---|---|---|---|
| Google Play Store | Dados suportados da API Play Install Referrer | Instalação padrão de aplicativo da Play Store | Visualização padrão definida pelo aplicativo ou onboarding geral | Integração do cliente, análise de parâmetros e validação de backend |
| APK Web Direto (Próprio) | Captura na página de destino e mapeamento de estado no lado do servidor | Prompt do instalador de pacotes do sistema operacional (ex.: "Apenas desta vez" / "Sempre permitir") | Rota de fallback definida pelo aplicativo | Manutenção de pipelines de captura, correspondência de banco de dados e lógica de fallback |
| APK Web Direto (SDK Especializado) | Parâmetros capturados pela web entregues via callback de SDK sob condições suportadas | Prompt do instalador de pacotes do sistema operacional idêntico | Rota de fallback definida pelo aplicativo | Integração de SDK, testes de compatibilidade e verificação de negócios |
Em fluxos de distribuição direta suportados, ferramentas especializadas como a Documentação do OpoInstall oferecem recursos de deep linking adiado (deferred deep linking) para preencher a lacuna de contexto entre campanhas na web e inicializações de aplicativos nativos. Quando os usuários baixam um APK por meio de uma página de destino na web, o framework pode capturar identificadores de campanha elegíveis ou parâmetros de roteamento personalizados e disponibilizá-los para o aplicativo na primeira execução pós-instalação.
O aplicativo receptor deve validar de forma independente os parâmetros recuperados, direcionar o usuário para a tela apropriada e executar a lógica de negócios — como autenticação de usuário ou atribuição de recompensas — em sistemas de backend seguros. É importante ressaltar que SDKs de terceiros não contornam os diálogos de permissão do sistema operacional Android, não alteram o ciclo de vida de autorização de sideloading nem garantem a atribuição em ambientes não suportados.
Matriz de Testes para Desenvolvedores: Verificação Passo a Passo para o Android 17 QPR2
Equipes de engenharia, QA e crescimento devem estruturar seus testes de regressão em torno de comportamentos observáveis da plataforma, em vez de suposições teóricas.
Verificação de Autorização de Sideloading
- Caso de Teste: Inicie a instalação direta de um APK a partir de um navegador web e selecione "Apenas desta vez".
- Comportamento Esperado: O instalador de pacotes deve concluir a instalação com sucesso, mas tentativas subsequentes de instalação a partir do mesmo navegador devem solicitar a confirmação do usuário novamente.
- Fallback em Caso de Falha: Verifique se as rotinas de instalação modular ou multi-APK lidam com a revogação de permissões de forma elegante, sem disparar exceções de segurança não tratadas.
Intervalo de Notificações e Exibição na Barra de Status
- Caso de Teste: Dispare uma rajada de teste ilustrativa de cinco notificações push promocionais em até sessenta segundos para um dispositivo de teste.
- Comportamento Esperado: Observe se o sistema silencia o áudio de alertas ou suprime banners flutuantes após os alertas iniciais. Observe que canais de alta importância não são automaticamente idênticos a conversas prioritárias isentas de cooldown.
- Design de Fallback: Garanta que alertas transacionais críticos sejam categorizados nos canais de prioridade apropriados para evitar o silenciamento indesejado.
Roteamento de Intents e App Links
- Caso de Teste: Acione URLs de deep links contendo parâmetros promocionais em navegadores nativos e visualizações web externas (web views).
- Comportamento Esperado: Android App Links configurados corretamente podem ser resolvidos diretamente para a Activity de destino quando suportados pelo navegador, habilitados nas configurações do usuário e verificados corretamente pelo proprietário do domínio.
- Design de Fallback: Forneça visualizações padrão robustas quando os parâmetros de intent recebidos estiverem malformados, ausentes ou atrasados.
Perguntas Frequentes (FAQ)
O Android 17 QPR2 se aplica a todos os smartphones Android imediatamente?
Como o novo prompt "Instalar aplicativos" lida com instalações de APKs secundários?
O intervalo (cooldown) de notificações bloqueia a entrega de notificações push de marketing?
Principais Conclusões para Equipes de Engenharia
O lançamento do Android 17 QPR2 reflete as tendências atuais da plataforma em direção ao consentimento granular do usuário, menor interrupção de interface e processamento transparente de dados no dispositivo. Ao caminhar em direção a autorizações efêmeras de sideloading e controles automatizados de apresentação de notificações, os sistemas operacionais móveis modernos continuam a limitar comportamentos desmonitorados em segundo plano.
Para as equipes de desenvolvimento, preparar-se para as atualizações da plataforma exige auditar os ciclos de vida de instalação e desvincular o estado crítico do aplicativo de suposições frágeis do lado do cliente. Quando as jornadas do usuário permanecem contidas em uma única web view ou aplicativo nativo, as transferências de parâmetros de instalação são desnecessárias. No entanto, quando as campanhas direcionam os usuários de páginas de destino web externas para downloads diretos de APK, manter a continuidade da conversão pode exigir APIs de referência da plataforma, preservação de parâmetros no lado do servidor ou outro mecanismo de transferência suportado, combinado com validação transacional estrita no backend.
Referências
-
Desenvolvedores Android: Documentação e Requisitos da Imagem Genérica do Sistema
-
Desenvolvedores Android: Notas de Lançamento da GSI do Android 17 QPR2
-
Desenvolvedores Google: Documentação da API Google Play Install Referrer
-
Ajuda do Google: Gerenciar Notificações em Dispositivos Android
-
Ajuda do Google: Saiba Como o Private Compute Core Protege Sua Privacidade
-
9to5Google: Detalhes de Lançamento e Resumo de Recursos do Android 17 QPR2
-
Droid-Life: Visão Geral da Interface do Sistema e Controles da Barra de Status do Android 17 QPR2
-
Documentação do OpoInstall: Deep Linking Adiado e Passagem de Parâmetros
Share this article