O Cursor lança aplicativos prontos para uso? Em 5 de novembro de 2026, o Cursor lançou oficialmente o recurso de criação de aplicativos ao vivo, permitindo que usuários em planos pagos com Agentes em Nuvem habilitados criem, hospedem e compartilhem aplicativos web interativos diretamente a partir de comandos em linguagem natural. Embora os assistentes de código de IA tenham reduzido o custo de desenvolvimento de software, o Cursor observou que a maioria das ferramentas geradas por usuários nunca sai do localhost, pois a configuração de hospedagem, bancos de dados, autenticação e segurança continua sendo um obstáculo manual. Com esta atualização, um agente em nuvem cria a estrutura do aplicativo web, provisiona um banco de dados PostgreSQL quando necessário, configura a autenticação de logon único (SSO), executa verificações de segurança pré-publicação da plataforma e implanta o projeto em um URL compartilhável sem exigir configuração manual de infraestrutura.
Do Localhost para a Produção: O que a Criação de Aplicativos do Cursor Entrega
Visão Geral
- Escopo de Lançamento: Lançado em 5 de novembro de 2026 para todos os planos pagos do Cursor com Agentes em Nuvem habilitados; o recurso requer execução em nuvem e não é executado em agentes locais.
- Pilha Gerenciada: Cria automaticamente a estrutura de aplicativos web, provisiona bancos de dados PostgreSQL quando necessário, configura a autenticação SSO do Cursor e implanta em hospedagem em nuvem gerenciada.
- Governança e Compartilhamento: Executa verificações de linha de base obrigatórias e análises de segurança configuráveis por agentes antes da publicação, exige o login no Cursor para aplicativos privados e visíveis para equipes, desativa o compartilhamento público por padrão em planos de Equipe e Corporativos (a menos que seja ativado por um administrador) e oferece suporte a chaves de API do Cursor autenticadas por cabeçalho para scripts automatizados ou Grok Bot.
Mover um utilitário interno da máquina local de um desenvolvedor para um ambiente ativo normalmente requer o provisionamento de contas em nuvem, instâncias de banco de dados, provedores de identidade e pipelines de implantação. De acordo com o registro de alterações do recurso de aplicativos ao vivo do Cursor, a plataforma automatiza essas etapas para que funcionários de vendas, operações, jurídico, finanças e engenharia possam criar e compartilhar ferramentas web funcionais por meio de um link direto.
Dentro da própria organização do Cursor, as equipes têm usado o fluxo de trabalho para implantar várias categorias de software interno:
- Ferramentas operacionais internas para registro de eventos, atribuição de contas de clientes e agendamento de mesas.
- Apresentações multimídia voltadas para o cliente combinando slides, vídeo e demonstrações interativas de produtos.
- Portais de integração, capacitação e treinamento para novos funcionários.
- Painéis de vendas em tempo real que acompanham métricas de pipeline e oportunidades de negócios.
- Portais de gerenciamento de serviços de engenharia.
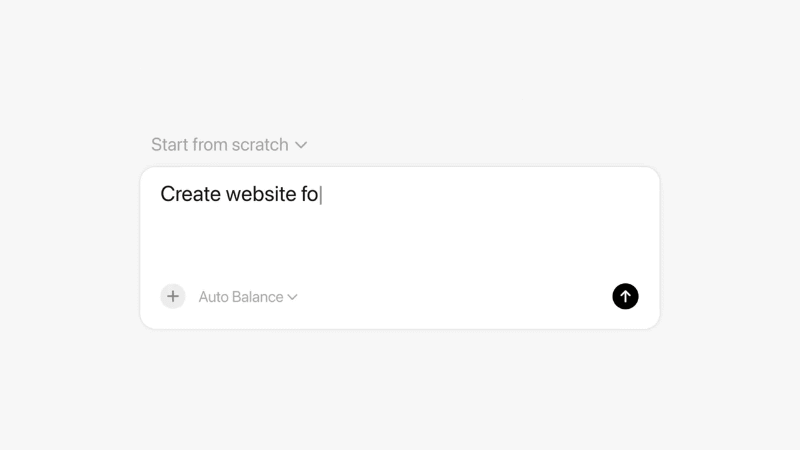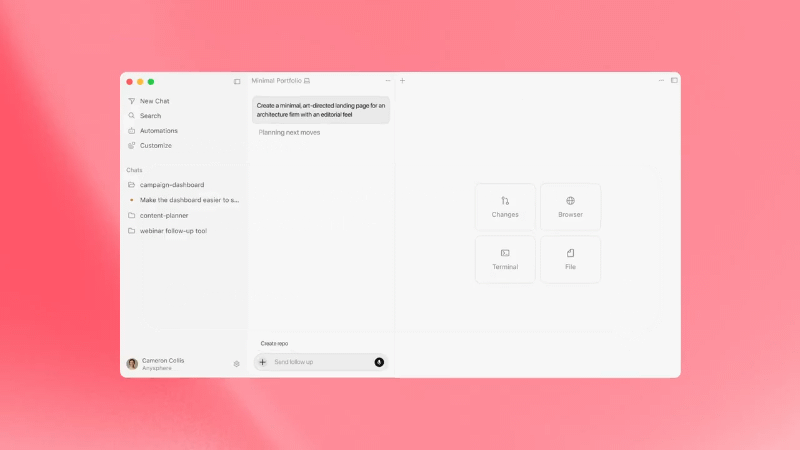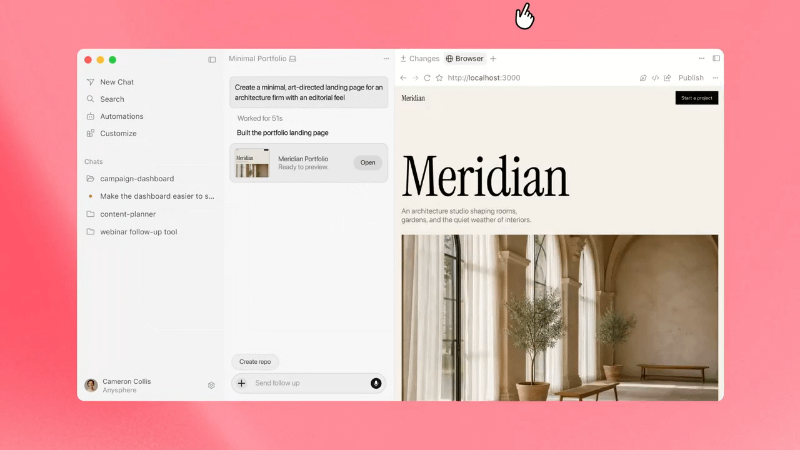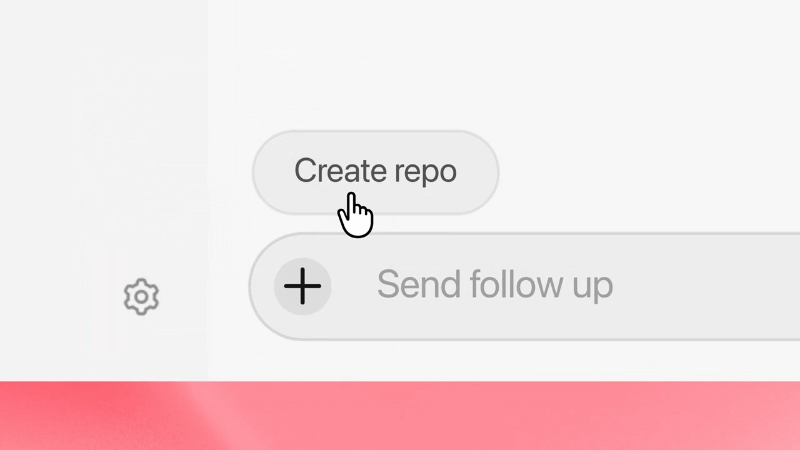
Conforme ilustrado na reportagem da The New Stack sobre o fluxo de trabalho de implantação do Cursor, levar um aplicativo de uma ideia inicial até um link ativo segue quatro etapas dentro da interface do Agente em Nuvem:
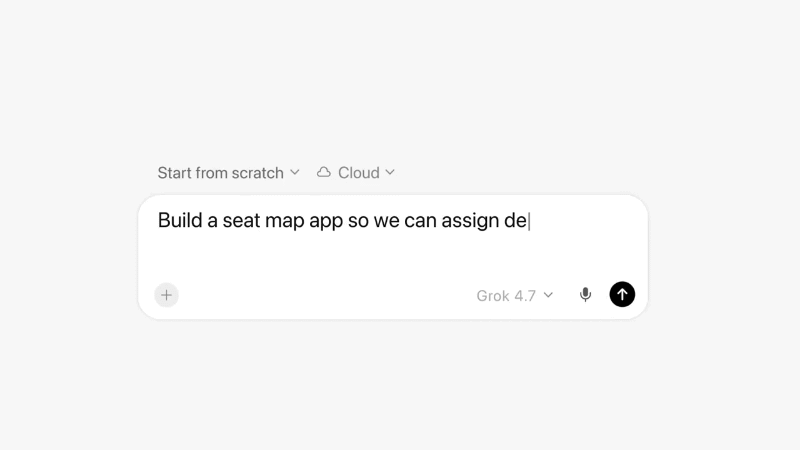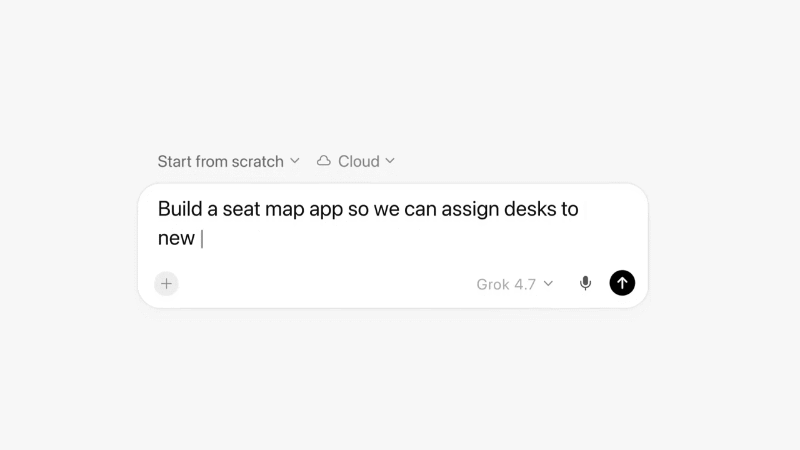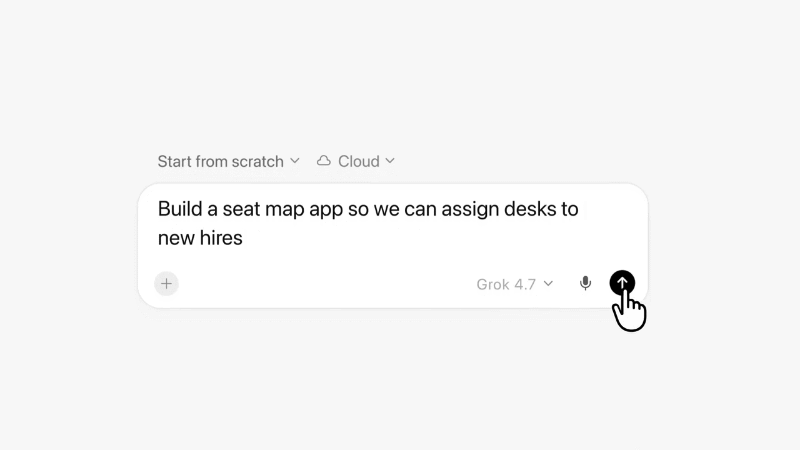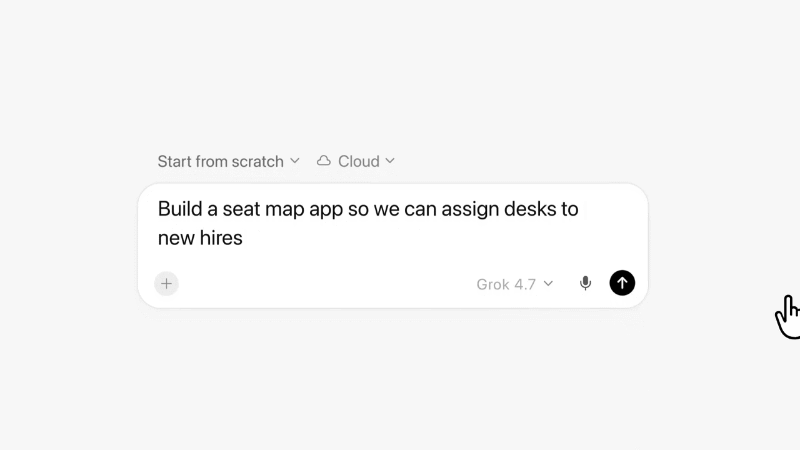
Primeiro, o usuário inicia um agente em nuvem e descreve o aplicativo web desejado em linguagem simples. Segundo, o agente em nuvem gera o aplicativo, provisiona os componentes de back-end necessários, como um banco de dados e autenticação, prepara o ambiente de hospedagem e executa verificações automatizadas.
 Terceiro, assim que a criação for concluída, o usuário pode visualizar o aplicativo interativo dentro da área de trabalho, abrir a caixa de diálogo de publicação, escolher um domínio exclusivo e definir as configurações de escopo de acesso antes de expor a ferramenta a outras pessoas.
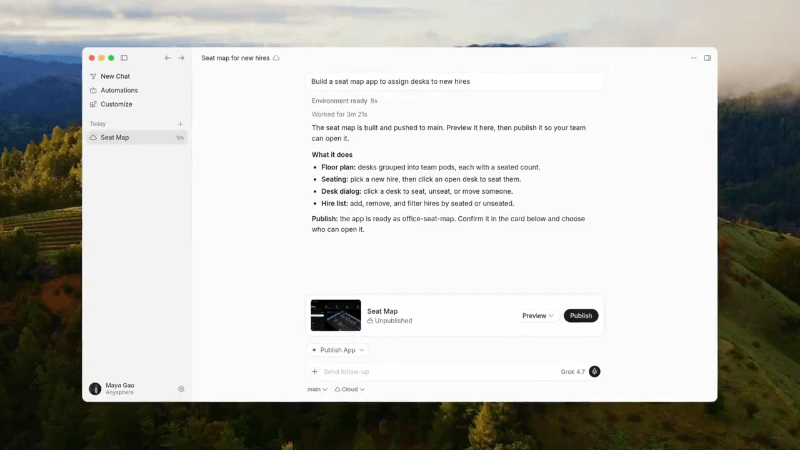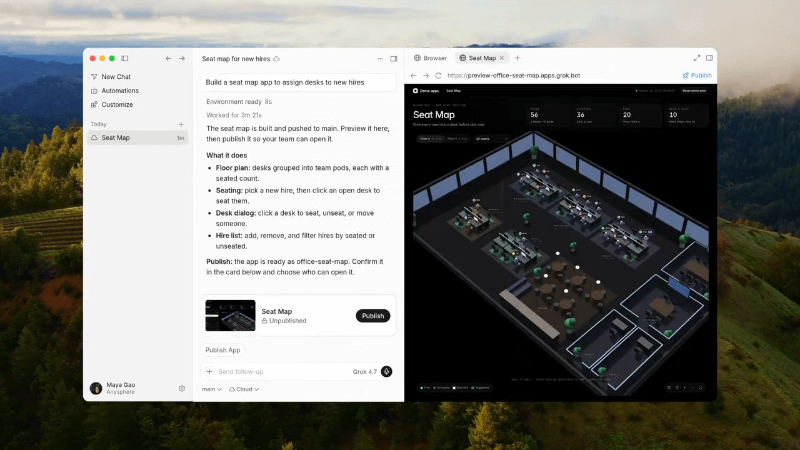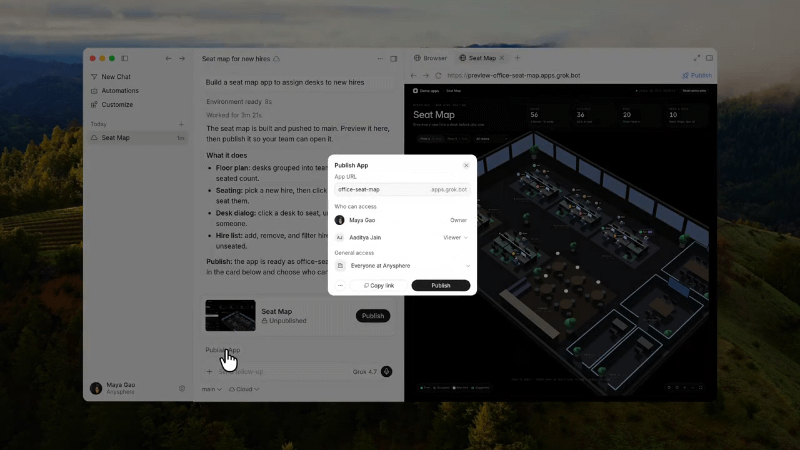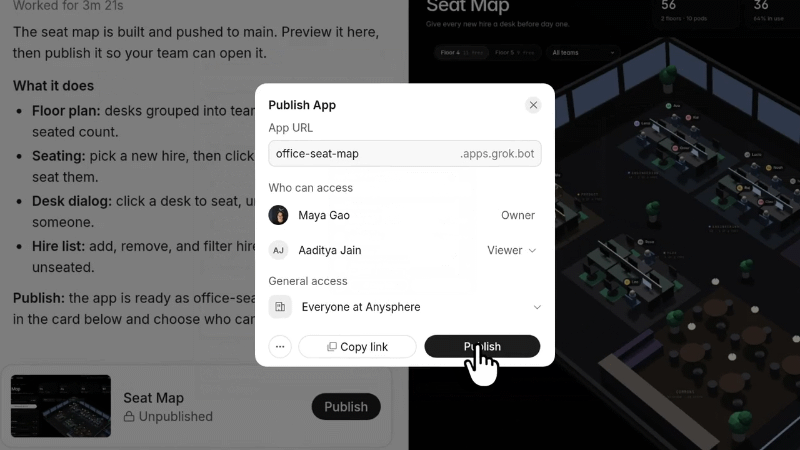
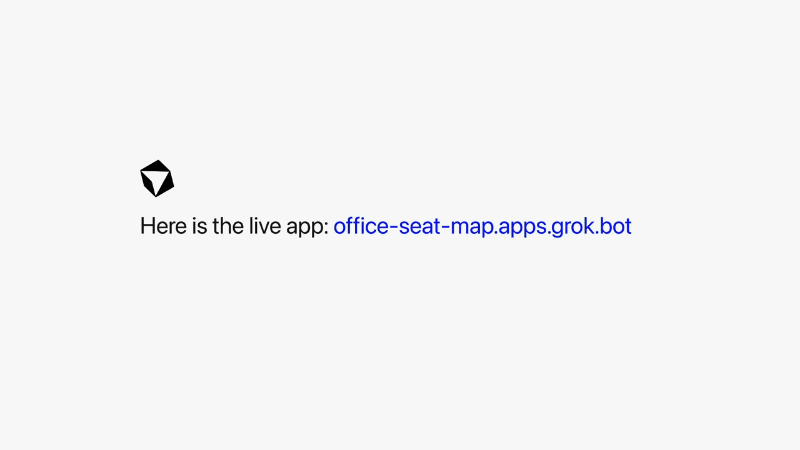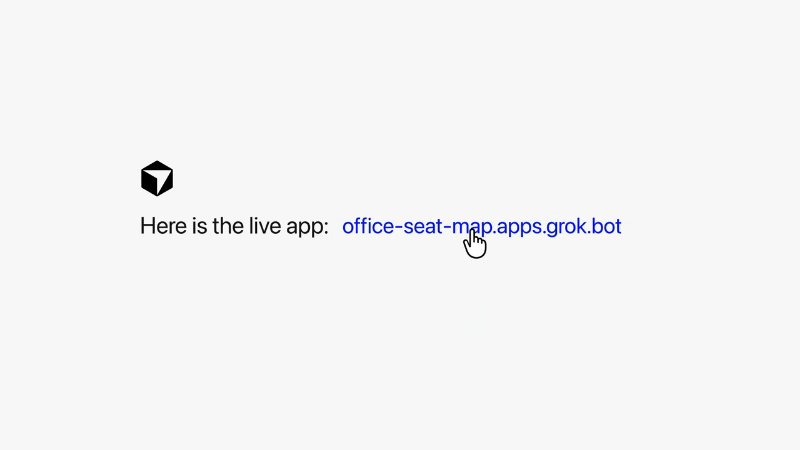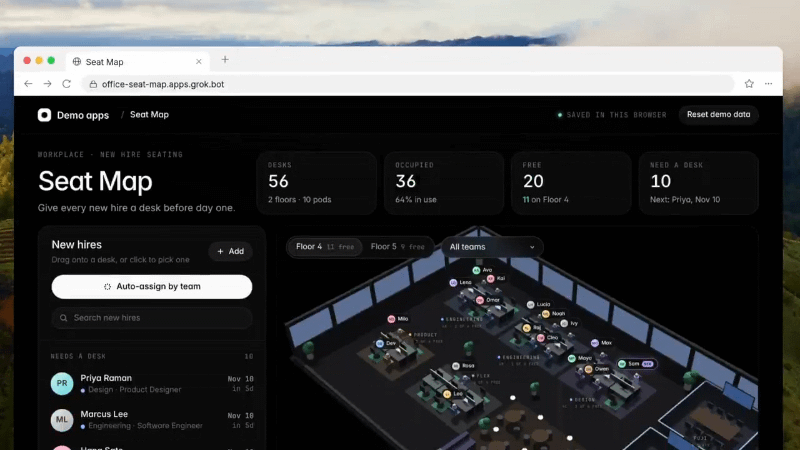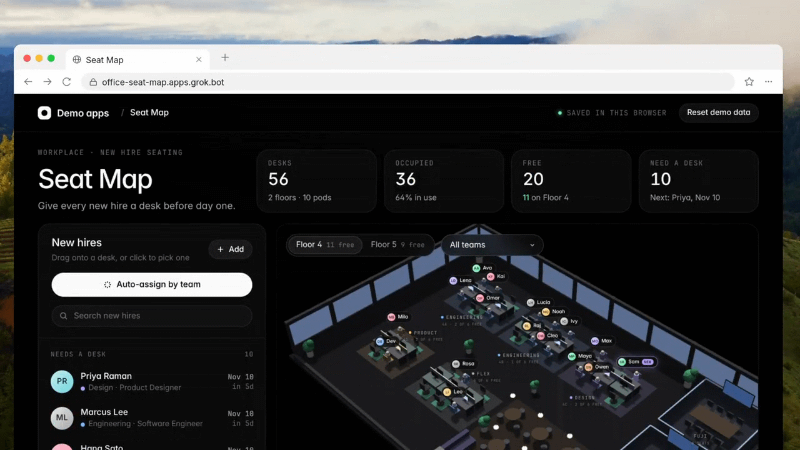
Finalmente, após a aprovação nas verificações pré-publicação e a confirmação da publicação pelo usuário, o Cursor retorna um link ativo que abre o aplicativo implantado — como uma ferramenta interativa de mapa de assentos de escritório — diretamente no navegador.
Nos Bastidores: Agentes em Nuvem, Hospedagem Gerenciada e Fontes de Repositório
A base técnica da criação de aplicativos do Cursor depende dos Agentes em Nuvem do Cursor, que permitem aos usuários executar agentes de código assíncronos em ambientes remotos sem precisar manter seus laptops locais abertos. Como o pipeline de implantação provisiona bancos de dados em nuvem, serviços de identidade e hospedagem gerenciada, o recurso opera exclusivamente por meio de Agentes em Nuvem e não pode ser usado com agentes executados localmente.
O Cursor começou a diminuir a distância entre a geração de código e a implantação em tempo real em 27 de agosto de 2026, quando introduziu um fluxo de trabalho inicial para iniciar projetos do zero e visualizá-los em um URL ativo. No entanto, nessa versão anterior, a publicação em um URL ativo exigia que os usuários conectassem suas próprias contas externas da Vercel.
A atualização de 5 de novembro remove a necessidade de os usuários vincularem ou gerenciarem uma conta de hospedagem separada. Embora o registro de alterações do Cursor não cite seu fornecedor de nuvem subjacente, a The New Stack relatou — citando uma declaração da Vercel no X — que a camada de hospedagem gerenciada é construída sobre a Vercel for Platforms, com o Cursor criando automaticamente uma conta de hospedagem dedicada e isolada para cada equipe ou assinante individual.
O fluxo de provisionamento ponta a ponta, revisão de segurança e implantação está estruturado da seguinte forma:
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
Os desenvolvedores podem iniciar implantações a partir de duas fontes de repositório:
- Repositórios Novos ou Existentes do Cursor Origin: Os usuários que começam do zero criam automaticamente um repositório no Cursor Origin, a plataforma de hospedagem Git voltada para agentes que o Cursor lançou em 17 de agosto de 2026.
- Repositórios Existentes do GitHub: Engenheiros com projetos existentes no GitHub podem usar um agente em nuvem para preparar e publicar o aplicativo sem migrar seu repositório para o Origin. De acordo com o Cursor, o suporte para o GitLab e outros provedores Git está planejado para atualizações futuras.
Controles de Segurança Pré-Publicação e Governança de Acesso
Habilitar a rápida implantação web em uma organização requer salvaguardas em torno do manuseio de credenciais, verificação pré-publicação e escopo de acesso, que o Cursor detalha em sua documentação de aplicativos de agentes em nuvem.
Isolamento de Segredos e Hierarquia de Revisão Pré-Publicação
Quando um aplicativo precisa se conectar a uma infraestrutura externa — como um data warehouse corporativo ou API de terceiros —, o Cursor solicita ao usuário as chaves necessárias. De acordo com o Cursor, esses segredos são gerenciados de forma que o agente não veja os valores reais dos segredos.
Antes que um aplicativo seja lançado, o usuário deve publicá-lo explicitamente, acionando dois tipos de verificações da plataforma:
- Verificações Determinísticas: Varreduras baseadas em regras de linha de base são sempre executadas para detectar problemas comuns, como segredos codificados no código, tokens ou credenciais expostas em arquivos de aplicativos.
- Análises de Segurança por Agentes: Análises orientadas por IA inspecionam o projeto em busca de problemas de segurança mais amplos e instruem o usuário sobre o que corrigir caso uma verificação falhe.
Os administradores de equipe têm visibilidade de todos os aplicativos de equipe implantados e segredos armazenados. Os administradores podem adicionar regras personalizadas de revisão de segurança, retirar a publicação de qualquer aplicativo ativo e aprovar certas liberações que foram sinalizadas por análises de segurança. No entanto, a aprovação administrativa não é uma isenção incondicional para todas as verificações: as proteções de linha de base obrigatórias continuam sendo aplicadas, e a aprovação nas varreduras pré-publicação foi projetada para reduzir riscos comuns de vazamento de credenciais, em vez de garantir que a lógica de aplicativos personalizada ou as permissões de banco de dados externo estejam livres de vulnerabilidades.
Escopos de Acesso e Chaves de API Baseadas em Cabeçalho
Assim que um aplicativo passa pelas verificações necessárias e é implantado em seu URL selecionado, o controle de acesso é regido pelo tipo de plano e método de autenticação:
- Acesso de Equipe e Corporativo: Os aplicativos podem ser compartilhados com indivíduos específicos, grupos de usuários ou toda a organização. Aplicativos privados e visíveis para equipes exigem o login no Cursor. O compartilhamento público é desativado por padrão nos planos de Equipe e Corporativo, mas os administradores podem ativá-lo; aplicativos compartilhados publicamente podem ser abertos por qualquer pessoa com o link.
- Compartilhamento Público do Plano Pessoal: Assinantes de planos pessoais podem publicar aplicativos com acesso público para que qualquer pessoa com o URL possa abrir o aplicativo web.
- Acesso Programático via Chaves de API: Para permitir que scripts automatizados, tarefas de integração contínua (CI) ou agentes externos, como o Grok Bot, interajam com um aplicativo implantado, os usuários podem configurar uma chave de API do Cursor. Em vez de expor credenciais em URLs compartilháveis, os clientes programáticos se autenticam passando a chave de API do Cursor nos cabeçalhos de solicitação HTTP, com chaves gerenciadas separadamente no nível pessoal ou de equipe.
Contexto Competitivo: Desafiando Lovable, Replit e Grok Build
Ao integrar hospedagem gerenciada, provisionamento de PostgreSQL sob demanda e autenticação SSO diretamente em seu fluxo de trabalho de Agente em Nuvem, o Cursor entra em competição direta com plataformas de aplicativos orientadas por comandos como Lovable e Replit. Em termos de posicionamento de mercado, embora o Lovable e o Replit tenham historicamente atraído criadores e construtores independentes, o anúncio do Cursor enfatiza o software corporativo interno — ajudando especialistas de domínio a criar ferramentas operacionais sem precisar esperar por equipes dedicadas de engenharia de infraestrutura —, ao mesmo tempo em que continua a apoiar a publicação web pública para assinantes individuais.
O recurso também se alinha a produtos dentro do ecossistema de tecnologia mais amplo de Elon Musk após a aquisição do Cursor pela SpaceX em agosto de 2026, uma transação divulgada no arquivamento da SEC da SpaceX a um valor de patrimônio líquido implícito de US$ 60 bilhões (consideração de compra contábil de US$ 42,5 bilhões). A xAI, afiliada à SpaceX, lançou anteriormente o Grok Build Mode para permitir que os usuários criem aplicativos e jogos leves dentro dos chats do Grok e os compartilhem por meio de links grok.me. Enquanto o Grok Build se concentra na criação conversacional, a criação de aplicativos ao vivo do Cursor está ancorada no desenvolvimento baseado em repositórios (Cursor Origin e GitHub), regras de segurança de equipe e governança de SSO corporativo.
Comparação de Fluxos de Trabalho e Lista de Verificação de Implementação
Líderes de engenharia que avaliam a criação de aplicativos do Cursor podem comparar seu escopo e modelo de governança com o desenvolvimento local e o fluxo de trabalho de pré-visualização anterior do Cursor:
| Estágio do Fluxo de Trabalho | Ambiente de Execução | Configuração de Hospedagem e Banco de Dados | Autenticação e Escopo de Compartilhamento | Controles de Segurança e Governança |
|---|---|---|---|---|
| Protótipo de Agente Localhost | IDE Local / Máquina do Desenvolvedor | Servidor local manual e configuração de banco de dados local | Apenas máquina local (localhost) |
Ambiente local gerenciado pelo desenvolvedor |
| Pré-visualização do Cursor de 27 de agosto de 2026 | Agente em Nuvem do Cursor | Pré-visualização no navegador; a publicação exigia vincular uma conta externa da Vercel | Determinado pelas configurações externas do projeto Vercel | Gerenciado por meio de conta de hospedagem externa |
| Aplicativos Prontos para Uso (Plano Pessoal) | Agente em Nuvem do Cursor (Plano Pago) | Hospedagem isolada gerenciada + PostgreSQL sob demanda | Login no Cursor para aplicativos privados, compartilhamento de URL público opcional ou cabeçalhos de chave de API | Verificações determinísticas obrigatórias + revisão pré-publicação por agentes |
| Aplicativos Prontos para Uso (Equipes / Corporativo) | Agente em Nuvem do Cursor (Plano Pago) | Hospedagem isolada gerenciada + PostgreSQL sob demanda | Acesso privado/de equipe via login no Cursor; compartilhamento público desativado por padrão (configurável pelo admin) | Verificações pré-publicação, regras personalizadas de administrador, aprovação de lançamento e controles de despublicação do administrador |
Lista de Verificação de Governança para Equipes de Engenharia e Segurança
Organizações que adotam a criação de aplicativos do Cursor para ferramentas internas devem estabelecer práticas operacionais claras:
- Definir Regras Personalizadas de Pré-Publicação: Use o console do administrador da equipe para adicionar regras de revisão de segurança específicas da organização que verifiquem a exposição de endpoints internos e a conformidade com o tratamento de dados antes que os aplicativos sejam lançados.
- Verificar Permissões Externas de Data Warehouse: Como as varreduras automatizadas de pré-publicação se concentram em arquivos de aplicativos e segredos expostos, aplique independentemente funções de banco de dados com privilégios mínimos e segurança em nível de linha em qualquer data warehouse externo conectado a um aplicativo ativo.
- Auditar Políticas de Compartilhamento de Equipe: Confirme se o compartilhamento de links públicos deve permanecer desativado nos níveis de Equipe e Corporativo para que os painéis internos e as ferramentas operacionais exijam o login no Cursor, e revise periodicamente os aplicativos ativos no painel do administrador.
- Gerenciar o Ciclo de Vida das Chaves de API: Exija que scripts automatizados, fluxos de trabalho de CI e integrações do Grok Bot se autentiquem estritamente por meio de cabeçalhos de solicitação HTTP usando chaves de API do Cursor com escopo definido, e revogue as chaves quando as ferramentas internas forem descontinuadas.
Perguntas Frequentes (FAQ)
Os desenvolvedores podem usar a criação de aplicativos ao vivo do Cursor com agentes de codificação executados localmente?
Cada aplicativo implantado cria automaticamente um banco de dados PostgreSQL?
Os administradores de equipe podem ignorar qualquer verificação de segurança pré-publicação que tenha falhado?
Como scripts automatizados ou o Grok Bot se autenticam em um aplicativo do Cursor implantado?
Principais Conclusões para Equipes de Engenharia
O lançamento da criação de aplicativos ao vivo pelo Cursor aborda um gargalo persistente no desenvolvimento de software assistido por IA: embora os agentes de codificação tornem a geração de lógica de aplicativos rápida, implantar esse código com segurança para os colegas de trabalho geralmente empaca na configuração da infraestrutura. Ao combinar Agentes em Nuvem com provisionamento de PostgreSQL sob demanda, SSO do Cursor, portões de segurança de pré-publicação e hospedagem gerenciada, o Cursor transforma comandos baseados em repositórios em ferramentas internas ativas acessíveis por meio de um URL compartilhado.
Para líderes de engenharia e segurança, a transição de protótipos em localhost para a implantação instantânea na nuvem torna a governança administrativa essencial. A combinação do tratamento de segredos interno do Cursor e regras personalizadas de revisão pré-publicação com permissões estritas de privilégios mínimos em armazenamentos de dados externos permite que as equipes entreguem ferramentas internas rapidamente sem perder a visibilidade sobre os dados corporativos.
Referências
-
Registro de Alterações do Cursor: Criação de Aplicativos no Cursor — Anúncio oficial de lançamento em 5 de novembro de 2026 detalhando a criação de aplicativos de agentes em nuvem, Postgres sob demanda, SSO do Cursor, verificações de segurança pré-publicação e compartilhamento de links.
-
Documentação do Cursor: Aplicativos de Agentes em Nuvem — Documentação técnica oficial cobrindo a implantação de aplicativos ativos, tratamento de segredos, regras de revisão de segurança, limites de aprovação administrativa, controles de compartilhamento público e autenticação por cabeçalho de chave de API.
-
Documentação do Cursor: Visão Geral dos Agentes em Nuvem — Guia oficial explicando os ambientes de execução de agentes em nuvem remotos e os planos suportados.
-
Registro de Alterações do Cursor: Iniciar Projetos do Zero em Agentes em Nuvem — Atualização oficial de 27 de agosto de 2026 documentando o fluxo de trabalho de pré-visualização anterior e o requisito de publicação de conta Vercel externa.
-
Registro de Alterações do Cursor: Hospedagem de Código Origin — Notas de lançamento oficiais de 17 de agosto de 2026 introduzindo o Cursor Origin como uma plataforma de hospedagem Git centrada em agentes.
-
Blog do Cursor: Juntando-se à SpaceX — Anúncio oficial de agosto de 2026 sobre a aquisição do Cursor pela SpaceX.
-
Comissão de Valores Mobiliários dos EUA (SEC): Arquivamento de Formulário da SpaceX (30 de setembro de 2026) — Arquivamento regulatório detalhando o valor de patrimônio líquido implícito de US$ 60 bilhões e a consideração de compra contábil de US$ 42,5 bilhões para a aquisição do Cursor.
-
The New Stack: Cursor Assume Lovable e Replit com Implantação de Aplicativos Totalmente Gerenciada — Reportagem de Paul Sawers cobrindo o fluxo de trabalho de implantação em quatro etapas e a declaração da Vercel sobre a hospedagem Vercel for Platforms.
Share this article