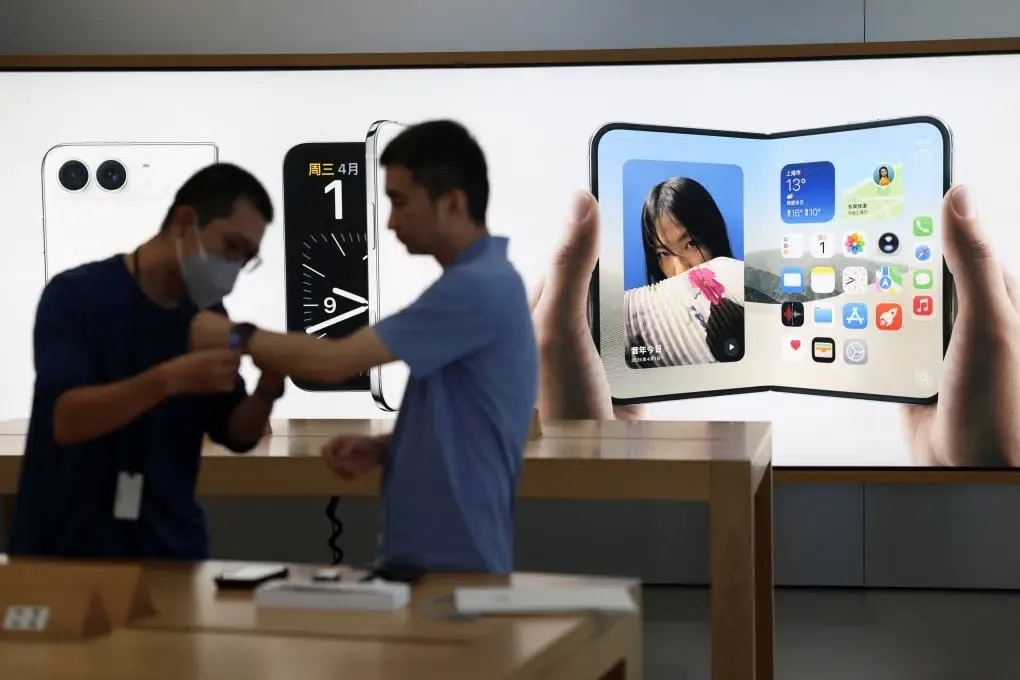
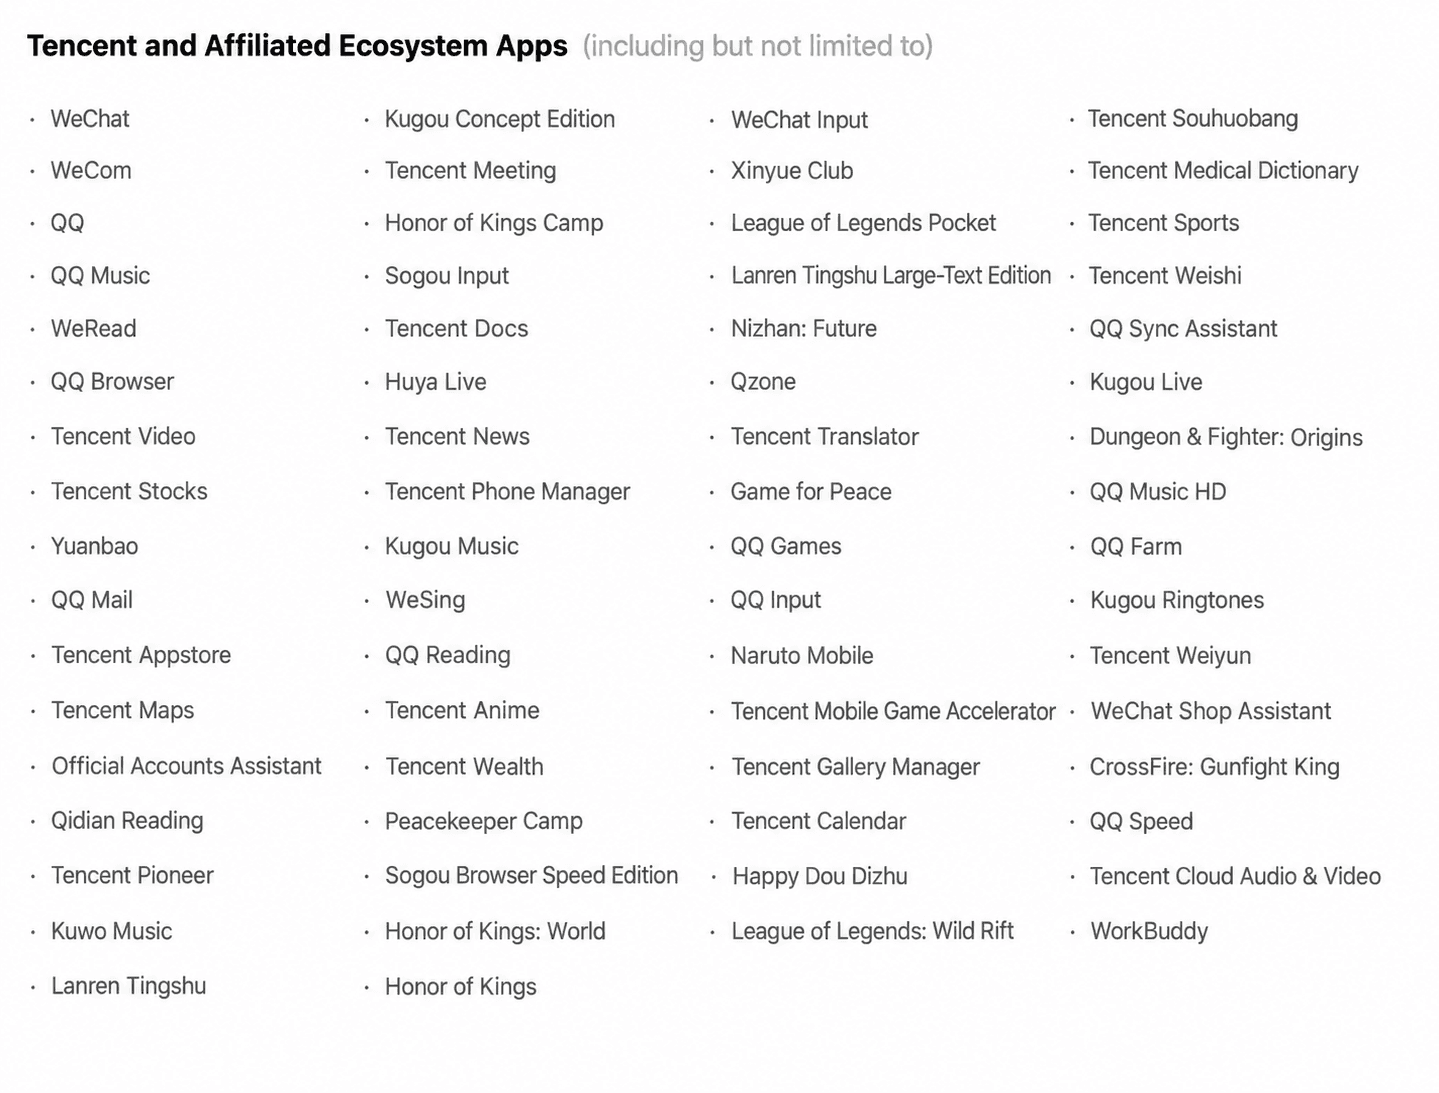
Doubao Permite Automação de Ecrã? O assistente móvel Doubao da ByteDance concluiu o período de consulta pública de trinta dias para o seu Protocolo de Execução de Automação de Ecrã (SAEP) em 14 de outubro de 2026, iniciando uma política de exclusão voluntária (opt-out) por predefinição que permite aos agentes de IA automatizar ações no ecrã em aplicações Android de terceiros que não tenham recusado. Contudo, uma lista inicial de 151 aplicações — rapidamente atualizada em 14 de outubro para 153 aplicações — registou formalmente a sua recusa em permitir operações gráficas automatizadas. Lideradas por 65 aplicações da Tencent e 23 da Alibaba, estas entradas representam aproximadamente 57,5 por cento do registo de recusa atualizado. À medida que a inteligência artificial autónoma transita de interfaces de chat na nuvem para a execução ao nível do dispositivo, este impasse evidencia os complexos desafios técnicos e de governação na conciliação entre a automação de tarefas orientada pelo utilizador e os limites de segurança das aplicações, modelos comerciais e proteções contra bots.
Cronologia e Evolução de Antecedentes: O Lançamento do SAEP e as Exclusões de Aplicações
Em Resumo
- O assistente móvel Doubao concluiu o seu período de notificação de 30 dias do SAEP em 14 de outubro de 2026, transitando para um lançamento faseado de automação de GUI para aplicações Android de terceiros que não tenham declarado recusa.
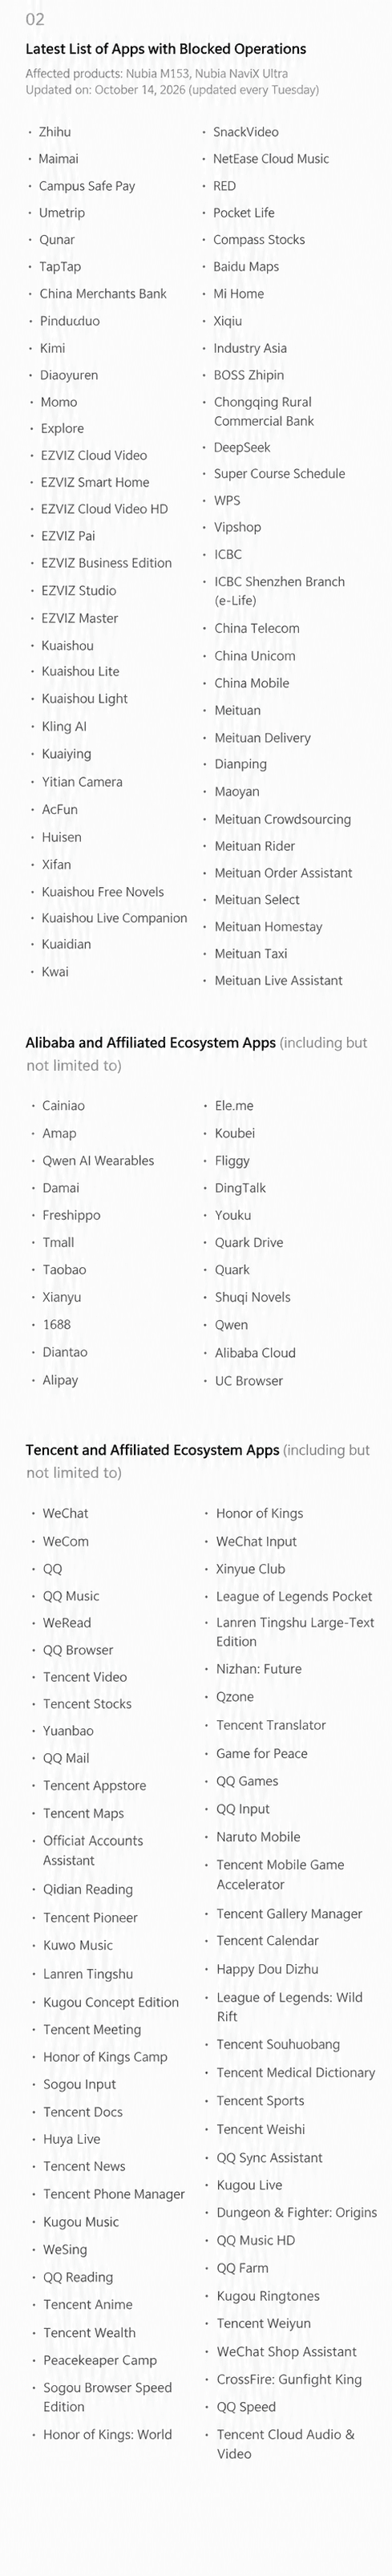
- O registo de recusa expandiu-se de um valor inicial de 151 aplicações para 153 em 14 de outubro, sendo que o software associado à Tencent e à Alibaba representa 88 entradas, ou cerca de 57,5 por cento da lista.
- O protocolo rege a automação gráfica em smartphones compatíveis com agentes, estabelecendo mecanismos de declaração e auditoria para tarefas interaplicações.
A evolução da inteligência artificial nos dispositivos progrediu rapidamente da assistência textual conversacional para a automação de interfaces gráficas de utilizador (GUI). Em vez de aguardar que os serviços de terceiros exponham pontos finais de API dedicados, os agentes de GUI interpretam elementos visuais no ecrã através de visão computacional, analisando controlos interativos e executando entradas sintéticas de toque e teclado. Em teoria, esta capacidade de recurso permite que os assistentes concluam fluxos de trabalho entre aplicações em nome dos utilizadores em aplicações legadas ou não integradas.
Para estabelecer governação para estas interações automatizadas, a ByteDance introduziu o Protocolo de Execução de Automação de Ecrã (SAEP) como uma estrutura de declaração para agentes de GUI móveis, conforme detalhado na documentação oficial de programadores do Doubao SAEP. Ao abrigo desta estrutura, os programadores podem definir se um agente externo pode interagir com uma aplicação ao nível do pacote, ao nível da Atividade específica ou ao nível da intenção funcional, estabelecendo limites em torno de interações sensíveis, como ecrãs de autenticação ou finalizações de compra financeiras.
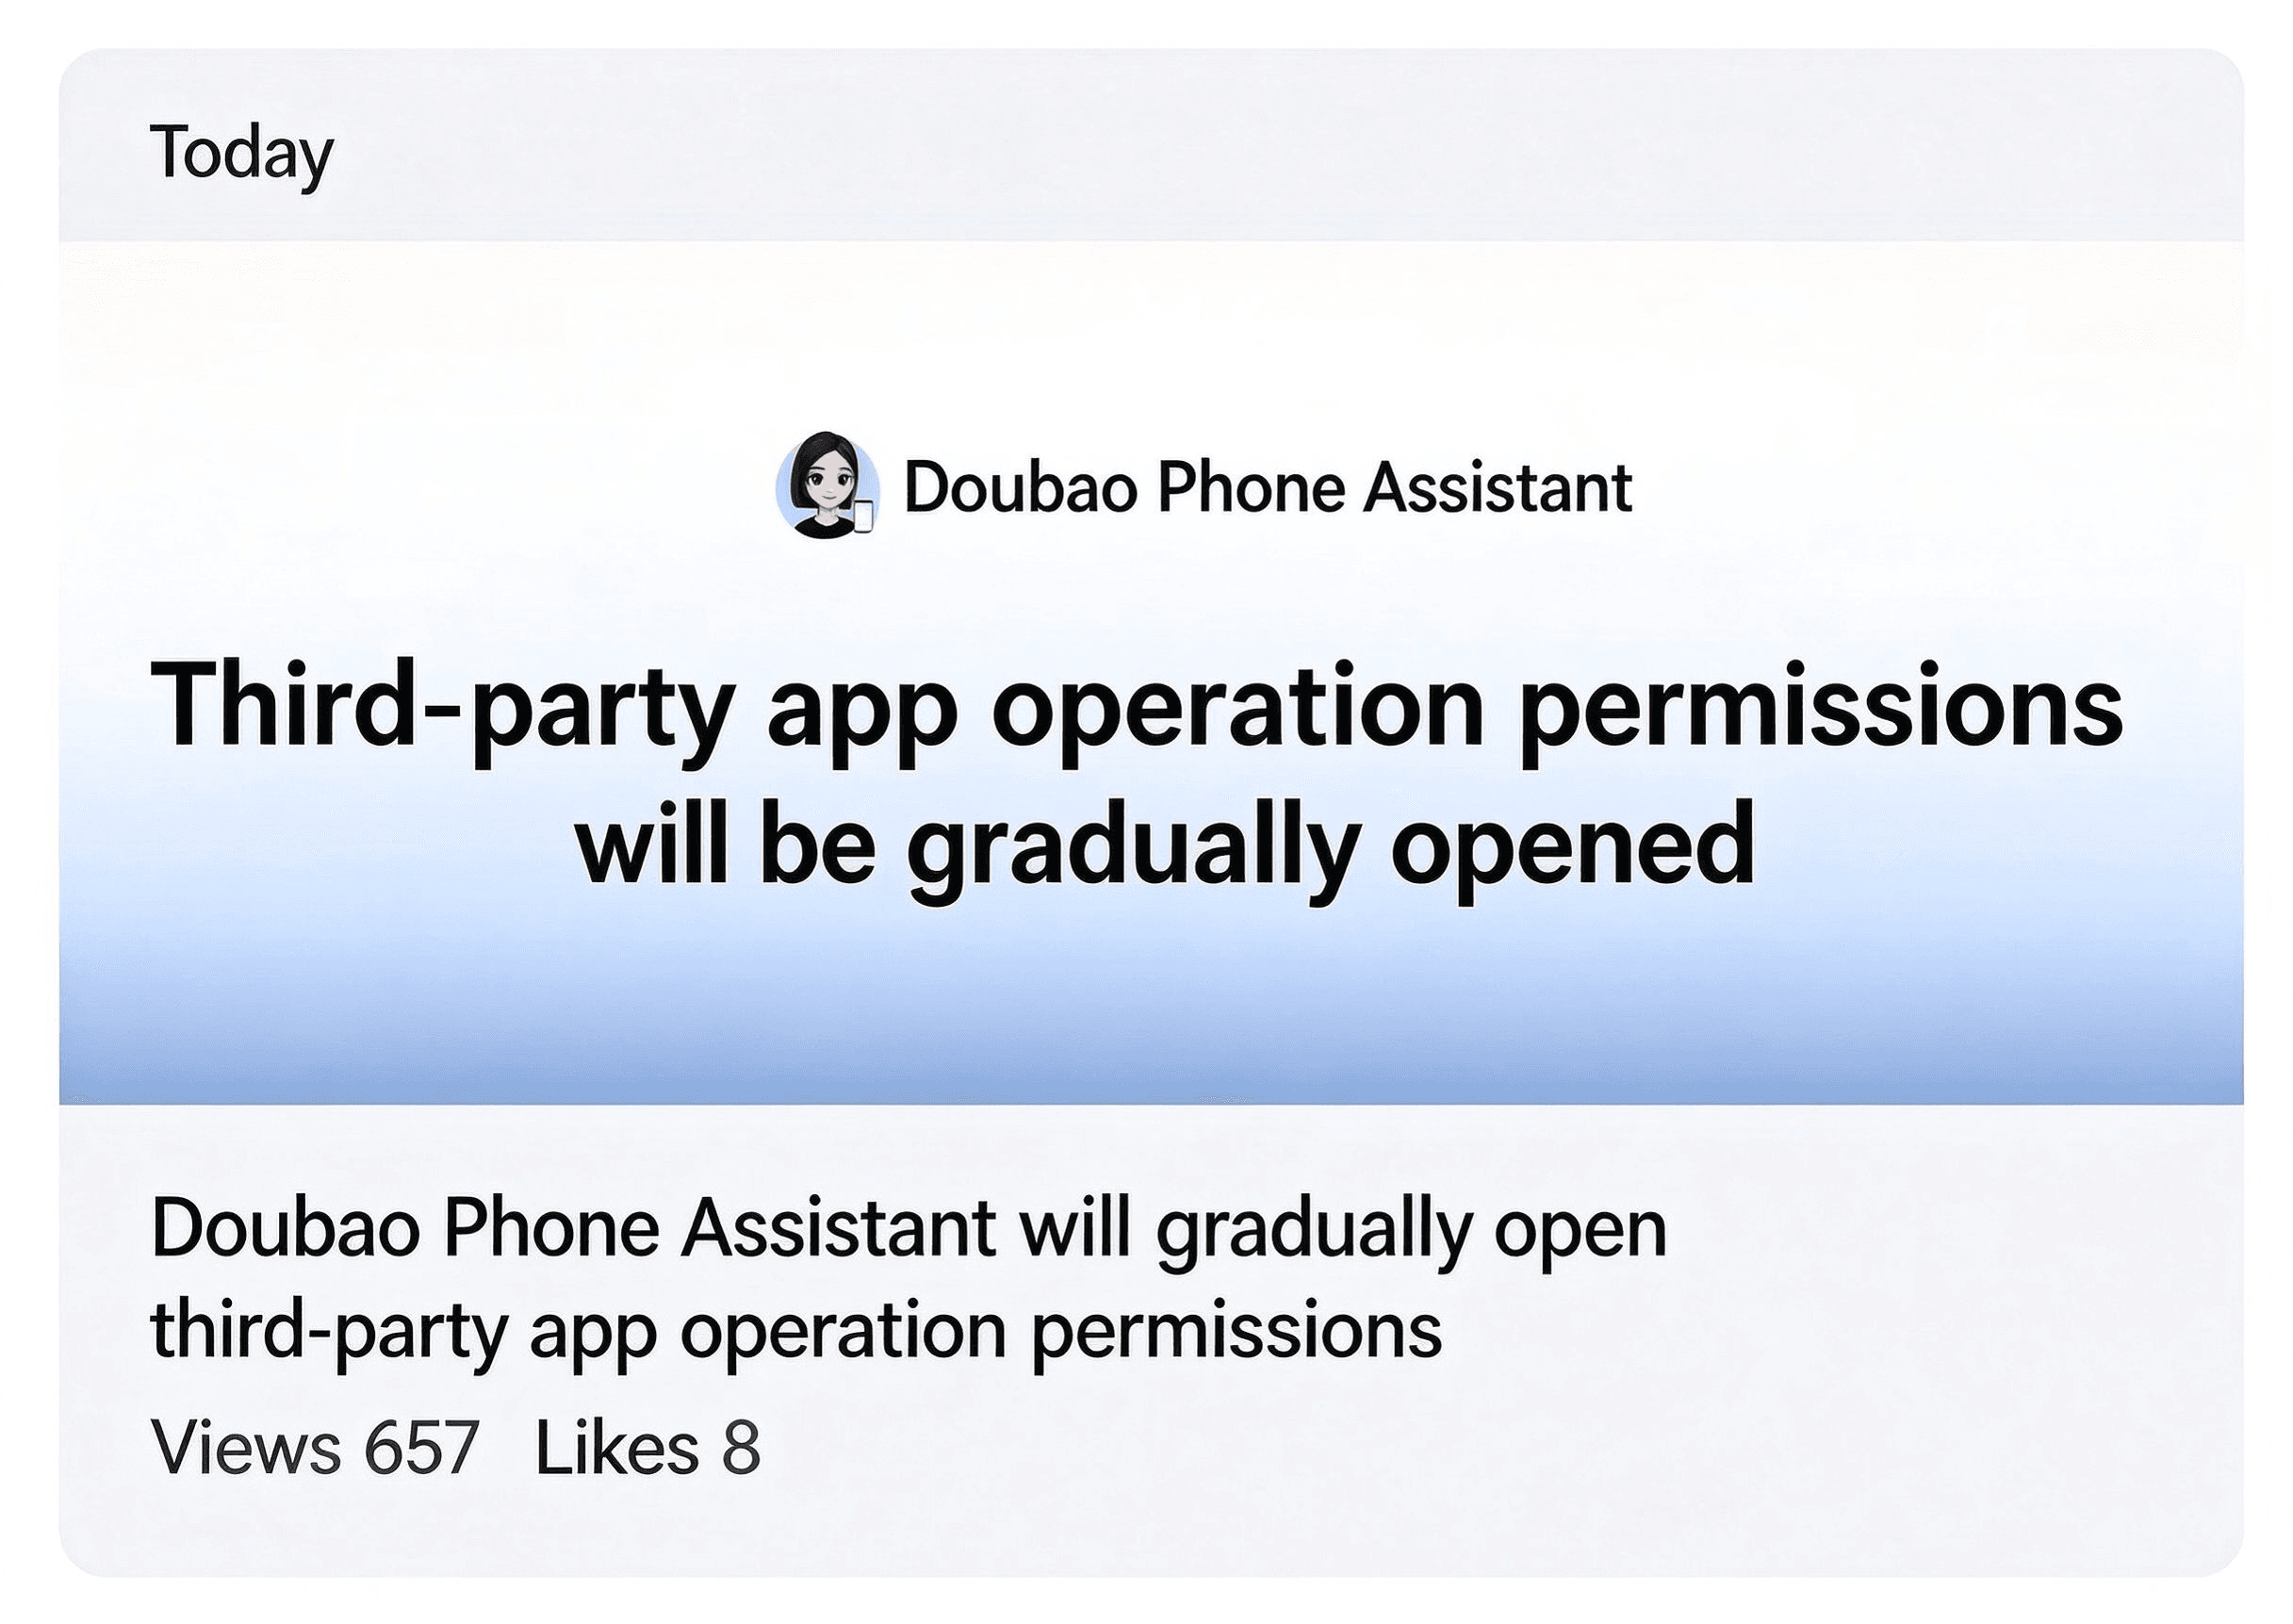
Durante a janela de notificação de trinta dias que teve início em 14 de setembro de 2026, o assistente operou estritamente com utilitários de sistema e aplicações que optaram explicitamente por aderir (opt-in). Quando esse período terminou a 14 de outubro, a estrutura transitou para um modelo de exclusão voluntária: as aplicações que não tinham registado formalmente uma recusa entraram num canal de elegibilidade faseado para execução automatizada de GUI.
Simultaneamente, a ByteDance publicou o seu registo inicial de 151 aplicações não participantes, um valor atualizado mais tarde nesse mesmo dia para 153, conforme noticiado pelo Nanfang Daily na cobertura do lançamento do SAEP. O registo abrange serviços de consumo proeminentes, incluindo WeChat, QQ, Taobao, Alipay, Meituan, Pinduoduo, Xiaohongshu, Didi e as principais aplicações bancárias, como o ICBC e o China Merchants Bank. Aplicações de IA concorrentes, incluindo o Kimi da Moonshot AI e o DeepSeek, também submeteram declarações formais de recusa, conforme descrito na notícia do Beijing News sobre o registo de recusas.
Esta fricção reflete sensibilidades técnicas em redor da execução automatizada em dispositivos. Em sistemas operativos móveis modernos, as aplicações que gerem transações financeiras sensíveis ou jogos competitivos monitorizam frequentemente o ambiente de execução em busca de eventos de toque sintéticos, ganchos de acessibilidade em segundo plano ou controladores de entrada não verificados. Quando um agente de software externo interage programmaticamente com interfaces de cliente, os motores de segurança do lado do cliente podem sinalizar a sessão como um ambiente de execução atípico, tornando necessários padrões claros ao nível do protocolo para separar a assistência autorizada ao utilizador da automação não verificada.
Arquitetura Técnica: Governação do SAEP e os Limites da Automação de GUI
Ao nível do sistema operativo, a polémica em torno do Assistente Móvel Doubao ilustra os compromissos de engenharia entre integrações de API estruturadas e automação gráfica simulada.
A ByteDance estruturou a sua estratégia de automação entre aplicações em torno de dois níveis distintos:
- Protocolos de Agentes Estruturados (MCP e A2A): O nível de integração preferencial baseia-se em estruturas de comunicação estruturadas, incluindo o Model Context Protocol e normas de Agente para Agente. Neste modelo, uma aplicação expõe voluntariamente pontos finais autenticados com esquemas definidos. Embora os protocolos estruturados forneçam uma troca de dados auditável, a sua segurança no mundo real depende da implementação de verificação de tokens, transporte criptográfico e âmbitos de consentimento explícito do utilizador, com a adoção por terceiros a progredir gradualmente.
- Recurso a Interface Gráfica de Utilizador (GUI): Quando as APIs estruturadas não estão disponíveis, o assistente recorre à automação de GUI. Este caminho utiliza buffers de visualização, reconhecimento ótico de caracteres (OCR) e injeção programática de toque para navegar pelas interfaces tal como um utilizador humano faria.
Para evitar a extração de ecrã não gerida, a especificação SAEP define um pipeline de avaliação de políticas explícito. O diagrama abaixo ilustra a arquitetura de tomada de decisão concetual descrita na documentação técnica oficial:
[ Tarefa de Agente Autorizada pelo Utilizador ]
              │
              ▼
[ Verificação de Identidade e Confiança do Agente ]
              │
              ▼
[ Avaliação de Políticas SAEP ]
(Linha de Base do Sistema + Política da Aplicação + Autorização do Utilizador + Contexto da Tarefa)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ PERMITIR ] [ BLOQUEAR ] [ CHAMAR_UTILIZADOR ]
    │         │         │
    ▼         ▼         ▼
[ Execução    [ Operação  [ Assunção pelo
  Controlada ]  Bloqueada ] Utilizador Necessária ]
              │
              ▼
[ Registo de Auditoria de Decisão e Execução ]
O design publicado do SAEP estabelece uma linha de base de segurança do sistema que as políticas das aplicações não podem enfraquecer. Atividades de alto risco, incluindo transferências financeiras, autenticação de contas, publicação de conteúdos, eliminação e alterações de permissões, podem exigir confirmação adicional do utilizador, assunção por parte do utilizador ou bloqueio de execução, dependendo da política efetiva e da versão do sistema suportada. A integridade da aplicação ao nível da intenção deve ser verificada nas compilações de destino. Além disso, a arquitetura inclui registos estruturados, permitindo aos programadores auditar o que um agente solicitou e que ações ocorreram.
Apesar destes controlos documentados, a recusa formal de 153 aplicações decorre de preocupações fundamentais de segurança e operacionais:
- Distinção Entre Automação de UI e Fraude Maliciosa: A injeção de toques automatizados e a navegação programática na UI são distintas da injeção maliciosa de cliques em anúncios ou do preenchimento de credenciais. No entanto, os motores de risco do lado do cliente sinalizam frequentemente padrões de toque rápidos e não humanos e a utilização de ganchos de acessibilidade como comportamento anómalo. As aplicações financeiras e de jogos empregam heurísticas anti-bot sensíveis concebidas para proteger a integridade das contas, tornando-as inerentemente cautelosas em relação a ferramentas de automação de terceiros.
- Contexto Sensível e Proteção de Dados: A captura de buffers de ecrã para processamento OCR introduz riscos potenciais de exposição de texto confidenciais no ecrã, tais como saldos financeiros ou mensagens privadas, exigindo uma verificação estrita da compartimentalização no dispositivo.
- Considerações Comerciais e de Jornada do Utilizador: As aplicações criadas em redor de feeds de descoberta patrocinados, ecrãs de abertura (splash displays) e promoções na aplicação dependem da interação humana direta. Os analistas da indústria observam que os caminhos de execução automatizada que contornam pontos de contacto visuais intermédios alteram as métricas de envolvimento padrão e os modelos comerciais das plataformas.
Compromissos Arquiteturais: Comparação de Modelos de Integração e Preservação de Estado
As recusas generalizadas de programadores ao abrigo da estrutura SAEP demonstram que a automação gráfica não gerida enfrenta limites práticos severos em ecossistemas sensíveis à segurança. As equipas de software móvel devem avaliar diferentes padrões arquiteturais para equilibrar a automação do utilizador com a segurança das aplicações.
A matriz abaixo compara as abordagens padrão da indústria para permitir fluxos de trabalho entre aplicações e continuidade de sessões:
| Padrão de Arquitetura | Âmbito Técnico Principal | Limite de Execução | Mecanismo de Governação e Auditoria |
|---|---|---|---|
| Automação de GUI Declarada (SAEP) | Análise visual de ecrã e recurso a entradas simuladas | Opera em elementos de UI visíveis através de controlos do sistema | Ficheiros de política de aplicação declarativos e registos de auditoria de execução ao nível do sistema |
| Protocolos de Agentes Estruturados (MCP / A2A) | Invocação direta de ferramentas funcionais através de RPC estruturado | Restrito a pontos finais de esquema explicitamente expostos | Tokens específicos do protocolo, âmbitos de autorização e permissões de aplicação |
| Deep Linking ao Nível do SO (Universal Links) | Encaminhamento de conteúdos normalizado para aplicações móveis nativas | Sandbox de aplicação nativa e hierarquia de vistas | Ficheiros de associação de domínios verificados e esquemas de URL de sistema registados |
| Atribuição Móvel e Recuperação de Parâmetros | Medição da aquisição de utilizadores e da continuidade de integração | Pontos finais servidor a servidor e ligações SDK móveis | Sinais de atribuição suportados pela plataforma, integração de SDK, associação de parâmetros permitida e verificações de fraude específicas do produto |
Em ambientes de medição móvel e aquisição de utilizadores, as equipas de engenharia enfrentam um conjunto distinto de desafios que envolvem atribuição de campanhas, sinais de instalação e recuperação de parâmetros pós-instalação. As plataformas de atribuição móvel como o Adjust, o AppsFlyer e o OpoInstall operam dentro de vias suportadas de marketing móvel e de integração de SDK, em vez de controlarem a automação de GUI de terceiros.
Por exemplo, o OpoInstall descreve publicamente capacidades de atribuição móvel, deferred deep linking, transmissão de parâmetros de campanha e monitorização de fraude. Estas funções podem ajudar os editores a avaliar o desempenho de aquisição e a restaurar o contexto de integração elegível em caminhos Android e iOS suportados, sujeitas aos sinais de atribuição disponíveis, à configuração do SDK, às permissões da plataforma e aos requisitos de privacidade aplicáveis. Não estabelecem se uma interação foi realizada pelo Assistente Móvel Doubao, não substituem os controlos de acesso do SAEP, nem garantem de forma independente que todo o comportamento automatizado possa ser distinguido da atividade humana.
Lista de Verificação de Engenharia: Implementação e Auditoria de Políticas de Automação de Agentes
À medida que os assistentes de IA nos dispositivos expandem as suas capacidades funcionais, as equipas de desenvolvimento móvel e segurança devem auditar de forma proativa a forma como as suas aplicações interagem com estruturas de agentes automatizados.
Lista de Verificação de Implementação para Programadores
- Rever a Especificação SAEP e o Suporte do Sistema: Examinar a documentação oficial do protocolo SAEP para avaliar a compatibilidade com as versões de Android de destino, verificando se o firmware de subjacente do sistema suporta os pontos finais de política declarados.
- Configurar Declarações SAEP através de Esquemas Documentados: Configurar as declarações de políticas SAEP utilizando o esquema JSON documentado referenciado a partir de
AndroidManifest.xml. Verificar a disponibilidade do SAEP e as capacidades de aplicação específicas na versão de sistema suportada de destino antes de confiar na política. - Proteger Passos de Transação Sensíveis: Garantir que as finalizações de compra financeiras, os campos de introdução de credenciais e os fluxos de modificação de contas aplicam barreiras de autenticação adequadas, validando que os caminhos críticos acionam a assunção pelo utilizador ou bloqueios de execução.
- Auditar o Comportamento de Assunção pelo Sistema: Testar o comportamento da aplicação sob interações de agentes simuladas para verificar se o sistema pausa corretamente a execução ao encontrar limiares de assunção pelo utilizador.
- Inspecionar Registos de Auditoria Operacionais: Avaliar regularmente os registos de auditoria de decisão e execução quando suportados, auditando que ações foram solicitadas por agentes registados e revendo as políticas de registo em relação às compilações de sistemas locais.
Lista de Verificação de Produto e Governação
- Avaliar a Intenção do Utilizador face aos Limites de Segurança: Avaliar se a automação orientada pelo utilizador proporciona uma conveniência tangível para tarefas de rotina, mantendo simultaneamente uma fricção rigorosa em ações irreversíveis.
- Avaliar o Impacto nos Pontos de Contato Comerciais: Analisar se a conclusão automatizada de tarefas afeta as impressões publicitárias necessárias, os fluxos de integração ou as divulgações legais.
- Monitorizar Registos de Recusa Oficiais: Para as equipas que optam por ficar de fora, verificar se as declarações formadas de recusa são submetidas e refletidas nas atualizações do registo da plataforma dentro da janela documentada de três dias úteis.
Perguntas Frequentes (FAQ)
O que é o Protocolo de Execução de Automação de Ecrã (SAEP)?
Porque é que 153 aplicações recusaram formalmente a automação de ecrã do Doubao?
Qual é a diferença técnica entre o MCP e a automação de GUI?
Como opera o mecanismo de exclusão voluntária (opt-out) do SAEP após o período de aviso público?
Implicações Práticas e Perspetivas Futuras
A resposta da indústria ao lançamento do SAEP do Assistente Móvel Doubao evidencia um desafio determinante para a computação ambiente: a automação de tarefas orientada pelo utilizador não pode contornar a segurança e as arquiteturas de negócio do ecossistema de aplicações moderno. Embora os modelos multimodais consigam tecnicamente interpretar e interagir com interfaces gráficas arbitrárias, o software empresarial exige consentimento explícito, identidade verificável e limites de responsabilidade claros antes de conceder acesso de execução.
Para os programadores móveis e arquitetos de segurança, o caminho a seguir reside na cooperação estruturada ao nível do protocolo, em vez de simulações visuais não geridas. Enquanto a automação de GUI oferece um recurso provisório para tarefas utilitárias simples, as integrações empresariais duradouras centrar-se-ão cada vez mais em protocolos de agentes autenticados, âmbitos de permissão explícitos e preservação robusta do estado do lado do servidor. As organizações de engenharia que estabelecem hoje declarações de intenção claras estarão mais bem posicionadas para equilibrar a conveniência da automação com uma rigorosa proteção de dados na emergente economia de agentes.
Referências
-
Plataforma ByteDance Doubao. Especificação do Protocolo de Execução de Automação de Ecrã (SAEP).
-
Nanfang Daily. Mais de 150 Aplicações Móveis Recusam a Automação de Ecrã do Assistente Móvel Doubao.
-
Beijing News. Telemóvel de IA Doubao Publica Registo de Recusa de Aplicações Após Revisão do SAEP.
-
Anthropic. Especificação e Arquitetura do Model Context Protocol.
Share this article