Como a análise de distribuição de IP ajuda a identificar fraudes via proxy? A análise de distribuição de IP ajuda a identificar suspeitas de fraude via proxy combinando a concentração anormal de sub-redes, a classificação de rede/ASN e sinais de consistência geográfica básica em relação a linhas de base específicas da campanha.
A análise de distribuição de IP é a avaliação sistemática das características geográficas, de rede e de roteamento associadas a cliques em anúncios e eventos de instalação de aplicativos. No marketing móvel de performance, auditar dados de distribuição de IP permite que as equipes de dados e segurança detectem fraudes de anúncio via proxy, identifiquem clusters de servidores de data centers comerciais, descubram discrepâncias de geolocalização e identifiquem tráfego de rede suspeito para revisão ou aplicação de políticas antes da consolidação da atribuição.
| Termo | Definição | Entidade Relacionada | Função da Intenção de Busca |
|---|---|---|---|
| Distribuição de IP | A dispersão geográfica e em nível de rede de endereços IP no tráfego da campanha. | Marketing Móvel | Informativo / Comercial |
| Fraude via Proxy | O roteamento de tráfego sintético de anúncios através de servidores intermediários para disfarçar a origem. | Fraude de Anúncios | Técnico / Informativo |
| ASN de Datacenter | Uma rede ou prefixo roteado classificado por uma fonte de inteligência de IP como infraestrutura de nuvem, hospedagem ou datacenter, frequentemente associado a um ASN de provedor de hospedagem. | Parâmetros de Rastreamento | Técnico / Informativo |
Por que a análise de distribuição de IP é fundamental para a segurança do marketing móvel
A arbitragem de geolocalização: por que os fraudadores disfarçam as origens do tráfego
No marketing digital de performance, os pagamentos por publicidade são frequentemente estratificados por mercado geográfico. Campanhas de mídia direcionadas a territórios de alto rendimento demandam taxas de Custo Por Instalação (CPI) e Custo Por Ação (CPA) significativamente maiores do que mercados emergentes. Essa disparidade econômica cria um incentivo de arbitragem para operadores de tráfego fraudulento.
Agentes mal-intencionados operam botnets automatizados, fazendas de scripts ou pools incentivados em regiões de baixo custo, roteando tráfego através de servidores proxy e redes privadas virtuais (VPNs) localizadas nos países-alvo. Ao disfarçar suas verdadeiras origens de IP, fontes fraudulentas tentam reivindicar pagamentos de aquisição premium enquanto entregam tráfego não local, sintético ou não incremental. Auditar dados de distribuição de IP permite que equipes de análise avaliem metadados de roteamento de rede e identifiquem padrões geográficos suspeitos.
O problema da concentração de sub-redes: avaliando clusters de rede
O tráfego móvel legítimo de consumidores exibe uma ampla dispersão geográfica e de rede. Em campanhas de aquisição padrão, as instalações originam-se de milhões de endereços IP distintos de consumidores, atribuídos dinamicamente por operadoras de rede móvel (MNOs) e provedores de serviços de internet (ISPs) residenciais.
Operações fraudulentas, por outro lado, são frequentemente restringidas pela sua infraestrutura de hospedagem de servidores. Embora proxies residenciais e botnets distribuídos possam alcançar uma difusão mais ampla, algumas operações de fraude centralizadas exibem uma forte concentração através de sub-redes IPv4 estreitas (como blocos CIDR /24) ou instalações de provedores de hospedagem comercial. Analisar a densidade da distribuição de IP revela esses padrões de agrupamento não naturais, sinalizando sub-redes onde a velocidade de instalação excede drasticamente a densidade populacional de consumidores de referência.
Como a fraude via proxy distorce livros de atribuição regional e lances de mídia
Quando o tráfego via proxy ignora as defesas de atribuição, a análise de marketing regional torna-se corrompida. Equipes de crescimento observam números de aquisição aparentemente sólidos nos mercados-alvo, levando DSPs programáticos automatizados e compradores de mídia manuais a alocar mais orçamento para essas campanhas.
No entanto, a reconciliação financeira posterior revela a distorção: os usuários atribuídos falham em gerar compras no aplicativo locais esperadas, exibem zero engajamento local com anúncios e apresentam atrito de coorte anormal. Além disso, esforços de marketing localizados (como promoções regionais ou integração em idiomas locais) são desperdiçados em tráfego não humano. Estabelecer uma filtragem robusta de distribuição de IP no gateway de atribuição garante que o gasto com aquisição regional seja direcionado a públicos locais autênticos.
Desenvolvedores que buscam telemetria de cliente leve e SDKs de atribuição podem explorar pacotes via SDK de análise móvel.
Como a fraude de anúncio via proxy disfarça a geolocalização do dispositivo e origens de IP
Proxies de Datacenter vs. Redes de Proxy Residenciais: Compreendendo o espectro de vetores de ameaça
A fraude via proxy opera em um espectro de complexidade técnica, variando de servidores de nuvem básicos a redes residenciais distribuídas:
- Proxies de Datacenter: O tráfego sintético é gerado em servidores de nuvem (por exemplo, hospedados em provedores VPS comerciais) e roteado diretamente para endpoints de atribuição. Esses proxies possuem Números de Sistema Autônomo (ASNs) distintos registrados para instalações de hospedagem em vez de ISPs de consumo, tornando-os identificáveis por meio de bancos de dados de inteligência de rede.
- Redes de Proxy Residenciais: Agentes mal-intencionados roteiam solicitações sintéticas através de dispositivos de consumo, roteadores domésticos ou redes de proxy vinculadas a SDKs. Como os endereços IP pertencem a ISPs residenciais, eles imitam o tráfego de Wi-Fi doméstico legítimo, exigindo verificações comportamentais, de densidade de sub-rede e de tempo para serem detectados.
[Gerador de Tráfego Sintético]
              │
              ├─► [Rota A: Proxy de Datacenter] ──► ASN: Provedor de Hospedagem ──► [Sinalizado via Banco de Dados ASN]
              │
              └─► [Rota B: Proxy Residencial] ──► ASN: ISP de Consumo    ──► [Requer Telemetria Multi-Sinal]
                                                                                (Densidade de Sub-rede + Auditoria de Localidade)

A mecânica de túneis VPN e relays de anonimização em operações de clique
Serviços comerciais de VPN e redes de anonimização permitem que scripts automatizados alternem entre nós de saída geográficos de forma programática. Um script executado em uma fazenda de dispositivos pode estabelecer um túnel VPN para um nó de saída regional específico, disparar um clique de anúncio, desconectar, reconectar a outro nó e disparar um segundo evento de instalação minutos depois.
Embora as VPNs comerciais sejam amplamente utilizadas pelos consumidores por privacidade, sua assinatura operacional no marketing de performance difere do comportamento móvel autêntico: elas frequentemente apresentam ASNs de provedores de hospedagem, mantêm altas contagens de conexões simultâneas e exibem perfis de latência de rede distintos de torres de celular físicas locais.
Contornando o geofencing básico: Por que o GeoIP de nível superficial é insuficiente
Regras básicas de geofencing avaliam apenas o código de país ISO de duas letras retornado por uma única consulta GeoIP. Fraudadores contornam facilmente essas verificações superficiais alugando endpoints de proxy dentro dos territórios-alvo exatos exigidos pelo briefing da campanha.
Confiar apenas na validação de GeoIP em nível de país cria uma falsa sensação de segurança. A mitigação abrangente de fraudes requer inspeção de rede multidimensional: referenciando cruzadamente tipos de roteamento de IP, avaliando a propriedade de ASN, rastreando taxas de concentração de sub-rede e verificando a telemetria de configuração básica em nível de dispositivo.
Mecânica técnica de ASN de Datacenter e identificação de clusters de sub-rede
Diferenciando ISPs de consumo de ASNs de infraestrutura em nuvem
Cada rede conectada à tabela de roteamento global da Internet recebe um Número de Sistema Autônomo (ASN) gerenciado por registros regionais de internet. Os ASNs são categorizados por tipo de organização:
- ISPs de Consumo e MNOs: Organizações (por exemplo, operadoras sem fio de consumo e provedores de banda larga) que fornecem acesso direto à rede para telefones celulares de consumidores e residências.
- Nuvem Comercial e Infraestrutura de Hospedagem: Organizações (por exemplo, provedores de hospedagem em nuvem comercial e datacenters) que fornecem hospedagem de servidor e largura de banda de nível de servidor.
Instalações legítimas de aplicativos móveis ocorrem principalmente através de ISPs de consumo, operadoras de rede móvel e pontos de acesso Wi-Fi públicos. O tráfego de redes associadas a hospedagem ou nuvem pode ser um sinal de risco útil, mas a classificação de rede e ASN isolada é insuficiente para classificar uma instalação como fraudulenta sem evidências comportamentais de apoio.
Formulando métricas de densidade de cluster de sub-rede
Para quantificar a concentração de rede não natural nos canais de aquisição, os mecanismos de análise calculam a Razão de Densidade de Sub-rede IP através de agregações de prefixo configuráveis (como sub-redes IPv4 /24):
Quando um canal de aquisição exibe um alto índice de concentração—como uma única sub-rede /24 representando uma proporção anômala de instalações diárias enquanto mantém uma alta taxa de rotação de dispositivos pseudônimos—a telemetria indica um banco de dispositivos automatizado operando em um pool de sub-rede local:
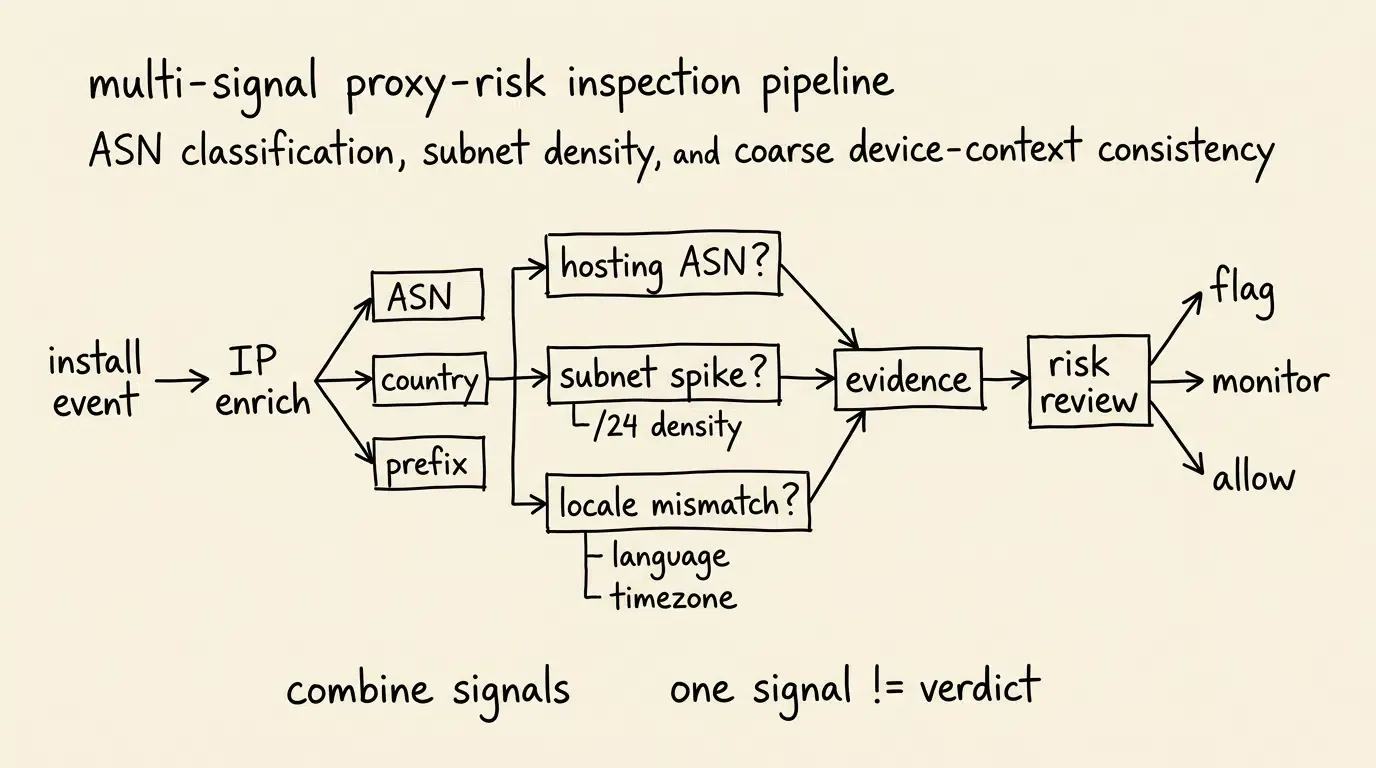
Mapeando o pipeline de inspeção de proxy
O diagrama abaixo ilustra o pipeline de inspeção de várias camadas executado no gateway de atribuição ao receber um evento de instalação:
[Evento de Instalação Recebido] ──► [Extração de Inteligência de IP]
             │                           │
             ▼                           ▼
   IP do Cliente: 203.0.113.45     Consulta ASN: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Verificação 1: ASN de Datacenter] ──► Sinaliza Anomalia de Servidor em Nuvem Candidato
             │
             ▼
[Verificação 2: Densidade de Sub-rede] ──► Avalia Volume de Instalação em 203.0.113.0/24
             │
             ▼
[Verificação 3: Correspondência de Localidade] ──► Compara País do IP vs. Localidade do Dispositivo (ex: US vs. DE)
             │
             ▼
[Política de Gateway de Atribuição]──► Aplica Disposição de Fraude Configurada (Sinalizar / Revisar)
Como auditar discrepâncias de geolocalização entre telemetria de IP e localidades de dispositivo
Verificações de consistência básica: Comparando geolocalização de IP, idioma do dispositivo e fuso horário do sistema
O rastreamento GPS preciso requer permissões explícitas de localização em tempo de execução. Como a atribuição de performance opera principalmente sem solicitações intrusivas de localização, as arquiteturas de segurança dependem de verificações de consistência básicas e compatíveis com privacidade entre a telemetria de rede e a configuração do sistema:
- País do IP vs. Idioma do Sistema do Dispositivo: Análise em nível de população avaliando se um cluster anômalo de instalações de um IP de país específico exibe uniformemente idiomas de sistema incompatíveis ou localidades de emulador padrão.
- Fuso Horário do IP vs. Relógio do Sistema do Dispositivo: Avaliação estatística comparando fusos horários de IP regionais contra compensações do relógio do sistema do dispositivo.
- Consistência da Configuração da Operadora: Referenciamento cruzado de metadados de país da operadora fornecidos pela plataforma (quando expostos legitimamente pelas APIs da plataforma) contra dados de país de IP de rede. Observe que no iOS, as APIs de metadados da operadora (como
CTCarrier) estão obsoletas e não devem ser confiadas como um sinal portátil.
Embora discrepâncias individuais possam ocorrer legitimamente (por exemplo, viajantes internacionais ou usuários multilíngues), um cluster estatístico de incompatibilidades de localidade em um único sub-ID de editor sustenta uma hipótese de roteamento via proxy.
Exceções de rede benignas: Considerações para NAT de operadora, VPNs corporativas e Apple iCloud Private Relay
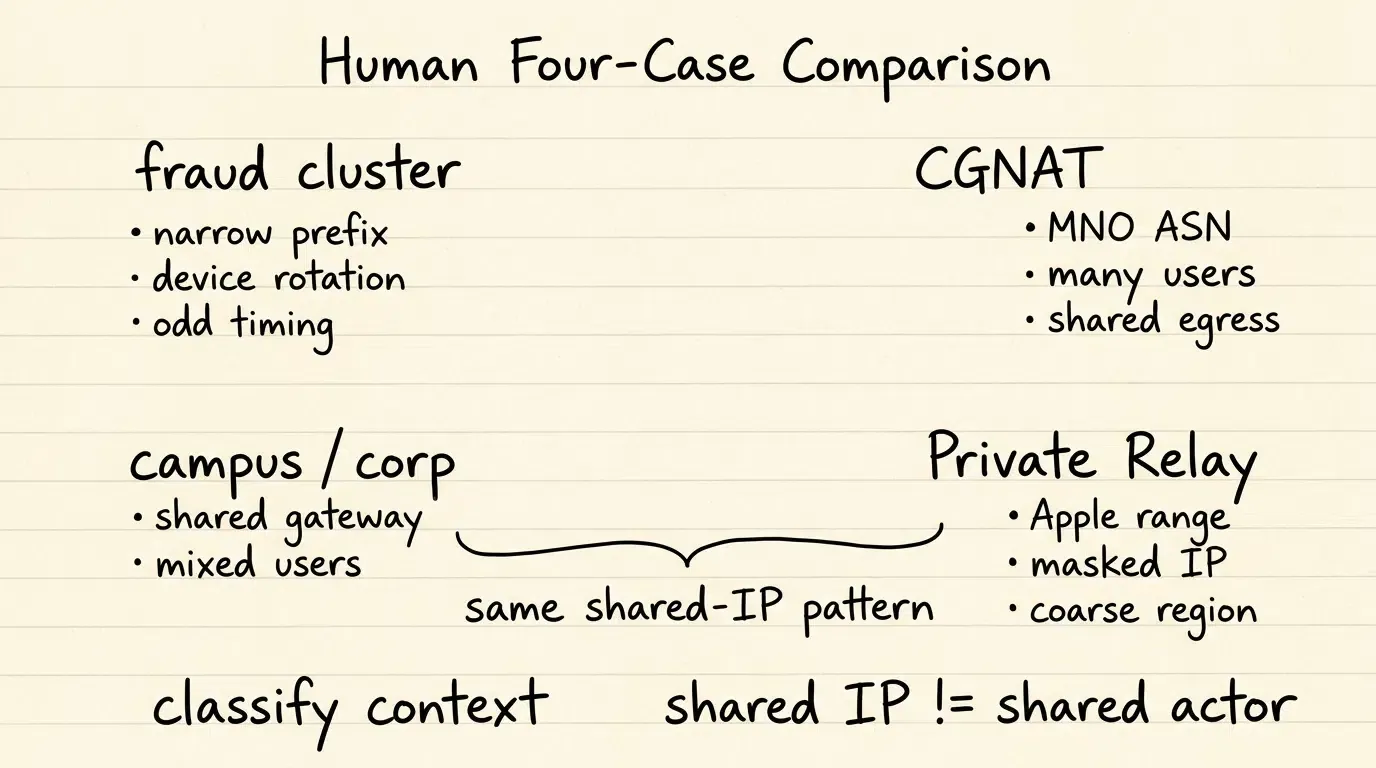
Arquiteturas antifraude devem distinguir fazendas de proxy maliciosas de tecnologias de rede legítimas que agregam ou mascaram naturalmente endereços IP de consumidores:
- Network Address Translation de Nível de Operadora (CGNAT): Operadoras de rede móvel atribuem endereços IPv4 privados a aparelhos móveis, multiplexando milhares de dispositivos de consumidores autênticos através de um único gateway IP público. Pools CGNAT são distinguidos por ASNs de MNO de consumo e distribuições de sessão naturais.
- Redes Wi-Fi Corporativas e de Campus: Campi universitários, escritórios empresariais e redes Wi-Fi de aeroportos roteiam centenas de funcionários ou estudantes autênticos através de gateways IP públicos compartilhados.
- Apple iCloud Private Relay: Usuários de iOS com iCloud+ roteiam o tráfego de navegação web do Safari, consultas DNS e tráfego de aplicativos não criptografado através de relays seguros de salto duplo. A Apple publica faixas oficiais de endereços IP de saída mapeadas para regiões geográficas específicas. Quando uma solicitação é identificada como originária do iCloud Private Relay, os sistemas de atribuição devem rebaixar os pesos de anomalia de concentração e unicidade de IP, mantendo o mapeamento regional básico da Apple como um contexto de localização válido.
Estruturando evidências de multi-sinal: Evitando falsos positivos de ferramentas de privacidade legítimas
Uma única anomalia de rede (como um endereço IP pertencente a uma VPN comercial ou provedor de nuvem) não deve servir como uma condenação automática e binária de fraude. Usuários legítimos frequentemente utilizam VPNs para privacidade pessoal ou acessam redes Wi-Fi públicas durante viagens.
A prevenção precisa de fraudes requer avaliação de risco de multi-sinal: combinando a categorização de ASN com curvas de tempo, velocidade de eventos no aplicativo e atestados de integridade do dispositivo antes de aplicar a rejeição de atribuição.
Avaliação comparativa do tráfego de rede legítimo vs. assinaturas de fraude via proxy
Contrastando telemetria de rede entre tráfego limpo, VPNs comerciais, fazendas de datacenter e redes de operadoras
Identificar fraude via proxy requer avaliar as propriedades da rede em várias categorias de infraestrutura.
A matriz abaixo contrasta as principais assinaturas de telemetria de rede:
| Dimensão da Rede | Consumidor Móvel Legítimo | Fazenda de Proxy de Datacenter | Pool de Proxy Residencial | Carrier NAT (CGNAT) |
|---|---|---|---|---|
| Classificação ASN | ISP Móvel de Consumo / MNO | ASN de Nuvem / Hospedagem Comercial | ISP de Consumo Residencial | ASN de Operadora Sem Fio |
| Densidade de IP por Dispositivo | Consistente com Linha de Base de Usuário Único | Incomumente Concentrado por IP | Alta Rotação / Baixa Persistência | Alto Compartilhamento Legítimo de Dispositivos |
| Alinhamento Localidade / IP | Geralmente Combina Região e Fuso Horário | Discrepância de Geolocalização Frequente | Frequentemente Alinhado ao Geo-alvo | Combina com Base Regional da Operadora |
| Telemetria de Tempo | Distribuição de Linha de Base Natural | Concentrada ou Sintética | Distribuição Variável | Distribuição de Linha de Base Natural |
| Sinal de Risco Primário | Comportamento de Linha de Base Normal | ASN de Hospedagem + Pico de Sub-rede | Rotação Rápida + Mudança Comportamental | Saída de Alto Volume Normal |
Como configurar limites antifraude de IP no Monitoramento de Cheating do OpoInstall
Estruturando payloads de telemetria diagnóstica para auditorias de anomalias de IP
Reconciliar discrepâncias de rede e identificar fazendas de proxy requer a ingestão de telemetria de anomalia estruturada no gateway de atribuição. Quando um evento recebido dispara regras de risco de rede, o sistema registra um registro diagnóstico capturando propriedades de roteamento de rede, classificação ASN e avaliações de anomalia.
O payload abaixo demonstra um registro de telemetria orientado a produção ilustrativo capturando uma inspeção de anomalia de IP:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
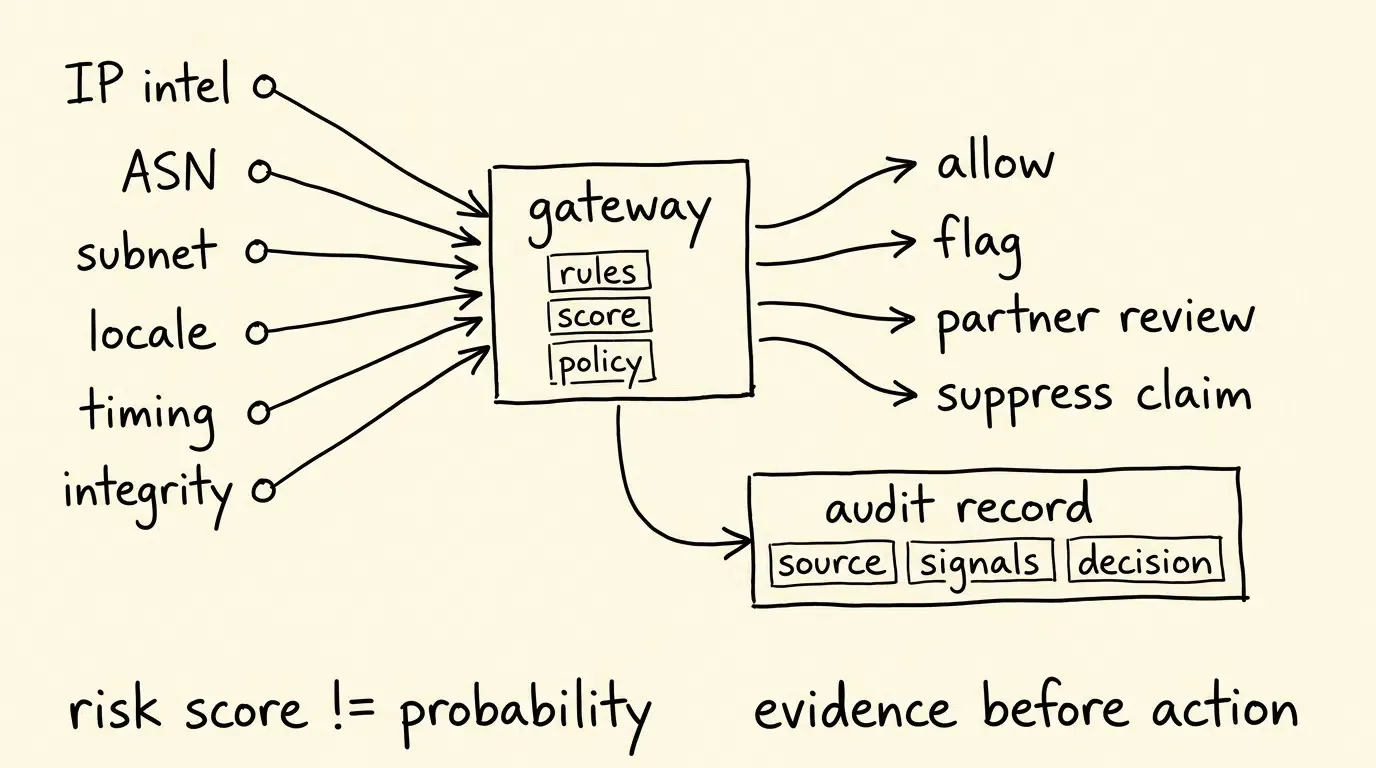
Configurando regras de Monitoramento de Cheating do OpoInstall para defesa contra anomalias de rede
Controles de monitoramento representativos documentados em materiais relacionados ao produto incluem as seguintes regras de limite; nomes de regras exatos e comportamento devem ser verificados no console e documentação atuais do OpoInstall antes da implementação:
- Limite de Anomalia de IP de Clique: Limita o máximo de cliques permitidos originados de um único endereço IP dentro de um período de 24 horas. Cliques em excesso de scripts de proxy automatizados são marcados como cliques de IP anormais e registrados nas Estatísticas de Exceção.
- Limite de Anomalia de IP de Instalação: Restringe o volume esperado de registros de instalação associados a um único endereço IP por dia. Volume excessivo de instalações marca os registros em excesso como anômalos para investigação de fraude, identificando servidores proxy e bancos de dispositivos localizados.
- Limite de Anomalia de Dispositivo de Instalação: Monitora a frequência de registros de instalação associados a identificadores de anomalia de dispositivo interno único, capturando potenciais anomalias de dispositivo repetitivo.
- Regras de Tempo Adicionais: Regras de tempo dedicadas a sequestro de cliques e limites de MTTI operam junto com regras de IP para proteger o pipeline de instalação (ver Artigo #62 para mecânicas de tempo).
Auditando Estatísticas de Exceção: Investigando a Lista de IP de Exceção para isolar sub-editores de alto risco
Quando os limites antifraude são disparados, o console de monitoramento compila evidências auditáveis em visualizações de exceção dedicadas:
- Lista de IP de Exceção: Exibe endereços IP específicos que dispararam limites de clique ou instalação, rastreando volume total de cliques, volume de instalação, dias ativos e canais de origem associados (após desduplicação). Clicar em “Origem” revela os canais de editor específicos que roteiam tráfego através daquele IP.
- Lista de Dispositivos de Exceção: Detalha identificadores de anomalia de dispositivo interno, modelos de hardware, sistemas operacionais (iOS/Android) e canais de origem para dispositivos que executam instalações repetitivas.
- Relatórios de Dados de Canal: Compara cliques e instalações brutos contra cliques e instalações de IP anormais por canal de aquisição, fornecendo dados claros para reconciliação com parceiros.
Quando são necessárias auditorias avançadas de distribuição de IP para análise de marketing
Condições adequadas para auditorias dedicadas de geolocalização de IP
Implantar análise dedicada de distribuição de IP e detecção de anomalias proporciona alto retorno operacional sob condições de campanha específicas:
- Campanhas Geograficamente Diferenciadas: Programas de marketing direcionados a mercados de Nível 1 onde altas recompensas de pagamento incentivam a arbitragem via proxy de regiões de menor custo.
- Redes de Afiliados Abertas e DSPs Programáticos: Compra de mídia em redes de anúncios não transparentes onde o tráfego é sub-sindicado em editores terceiros não verificados.
- Discrepâncias de Receita Geográfica Inexplicadas: Aplicativos que observam que uma coorte de país específica gera alto volume de instalação, mas engajamento ou monetização localizados materialmente mais fracos do que o esperado.
- Revisões de Qualidade de Parceiro: Equipes que exigem telemetria transparente em nível de rede para apoiar revisões contratuais e revisar ou suprimir sub-IDs de editor de baixa qualidade de acordo com a política.
Condições inadequadas para inspeção complexa de IP
A implementação de infraestrutura de filtragem de IP de alta complexidade pode introduzir sobrecarga operacional desnecessária nos seguintes cenários:
- Posicionamentos de Operadoras de Venda Direta: Campanhas de marketing executadas exclusivamente em inventário de operadora de rede móvel verificado e vendido diretamente.
- Descoberta Orgânica de Região Única: Aplicativos que dependem exclusivamente de busca orgânica em app store sem auxílio, com zero aquisição de usuários paga.
- Explorações de Protótipo Inicial: Aplicativos de estágio inicial pré-comercial operando em ambientes de teste de desenvolvedor fechados.
Equívocos comuns na detecção de anomalias de IP
- Equívoco 1: Todos os endereços IP compartilhados representam fraude: Usuários móveis legítimos frequentemente compartilham endereços IP públicos devido ao CGNAT (Carrier-Grade NAT) em redes móveis, bem como redes Wi-Fi corporativas e de campus universitários.
- Equívoco 2: Listas de bloqueio de IP estático param permanentemente a fraude via proxy: Confiar exclusivamente em listas de bloqueio de IP estático é ineficaz contra botnets modernos, que rotacionam dinamicamente entre nós de proxy residenciais e instâncias em nuvem.
Perguntas Frequentes (FAQ)
Como a análise de distribuição de IP identifica fraudes de anúncio via proxy e VPN?
Qual é a diferença entre um proxy residencial e um IP de datacenter na fraude móvel?
Por que usuários legítimos podem compartilhar o mesmo endereço IP em relatórios de marketing móvel?
Resumo e Estrutura de Decisão
Auditar dados de distribuição de IP é um componente vital de uma arquitetura abrangente de prevenção de fraude móvel. Ao rotear tráfego sintético através de proxies de datacenter, VPNs comerciais e redes residenciais rotativas, agentes mal-intencionados tentam explorar orçamentos de marketing de alto pagamento sem gerar engajamento local autêntico.
Construir uma defesa de rede eficaz requer combinar classificação de ASN, métricas de concentração de sub-rede IP e verificações de consistência de localidade com limites de anomalia baseados em regras. Ao parear a medição de atribuição independente com o monitoramento de fraude em tempo real, plataformas como o OpoInstall fornecem a infraestrutura necessária para inspecionar clusters de rede suspeitos, reduzir o risco de atribuição de rede e melhorar a confiança na qualidade do tráfego geográfico.
Para avaliar como a infraestrutura unificada de atribuição e monitoramento de fraude pode melhorar a avaliação de risco de geolocalização de campanha, explore a referência de implementação de atribuição móvel ou configure seu aplicativo no console de desenvolvedor OpoInstall.
Materiais Relacionados
-
Conceitos: Telemetria de Distribuição de IP, Fraude de Anúncio via Proxy, Detecção de ASN de Datacenter, Densidade de Cluster de Sub-rede, Arbitragem de Geolocalização
-
Tecnologias: Mecanismo de Monitoramento de Fraude, Enriquecimento de Inteligência de IP, Webhooks S2S, Interfaces de Dados de Atribuição
-
APIs & Interfaces de Dados: Interfaces de Configuração de Monitoramento de Fraude OpoInstall, APIs de Relatório de Atribuição, Exportação de Estatísticas de Exceção
-
Documentação Oficial & Referências:
Share this article