A FTC emitiu um alerta sobre códigos QR maliciosos? Em 3 de setembro de 2026, a Federal Trade Commission (FTC) publicou um alerta ao consumidor avisando aos motoristas que golpistas estão colando fisicamente adesivos fraudulentos com códigos QR sobre os códigos autênticos em parquímetros, para redirecionar os motoristas a portais de pagamento falsos. Para arquitetos de segurança corporativa, engenheiros de crescimento e líderes de marketing digital, a realidade por trás do rastreamento seguro de referências offline tornou-se uma prioridade arquitetônica imediata. Embora o termo popular do setor “quishing” (phishing via código QR) descreva normalmente o engano ao consumidor em pagamentos, o mecanismo de ataque físico subjacente afeta diretamente a distribuição de software no mundo real. Quando ativos físicos — como displays de ponto de venda no varejo, banners de eventos e folhetos de referência de parceiros — ficam expostos à substituição de rótulos ou adulteração de consultas, o pipeline de dados que liga a descoberta do usuário offline à atribuição digital é interrompido. Para proteger os investimentos em marketing e preservar a confiança do cliente, as equipes de engenharia devem reavaliar as arquiteturas de referência offline, separando a segurança dos rótulos físicos da validação de carga criptográfica e do encaminhamento de instalação a jusante.

O alerta da FTC e os vetores de ataque físico
O alerta ao consumidor da FTC, intitulado “Viu um código QR estacionado em algum lugar? Não o escaneie… ainda!”, identifica uma vulnerabilidade crescente em interações físicas sem contato. De acordo com relatos citados pela agência, os fraudadores estão fixando adesivos com códigos QR falsificados diretamente sobre códigos de barras legítimos em parquímetros municipais, estações de pagamento e sinalização de estacionamento público. Quando um motorista escaneia o código adulterado esperando quitar uma taxa de estacionamento por hora, o dispositivo abre um site impostor projetado para coletar detalhes de cartões de pagamento, credenciais de usuário e informações de identificação pessoal.
Em resumo
- Substituição de adesivos físicos: Adversários colam adesivos QR falsificados sobre códigos de barras públicos legítimos, explorando a realidade de que o olho humano não pode decodificar ou autenticar códigos de barras matriciais antes da leitura.
- Coleta de credenciais e pagamentos: As vítimas encontram portais falsificados que capturam dados sensíveis de pagamento e conta, deixando os motoristas comprometidos financeiramente enquanto as autoridades de estacionamento legítimas registram uma infração não paga.
- Paralelos de ameaças na aquisição offline: Os mecanismos de substituição física destacados pelo alerta da FTC ilustram um risco mais amplo para programas de referência corporativos offline e campanhas de varejo que dependem de códigos QR estáticos desprotegidos.
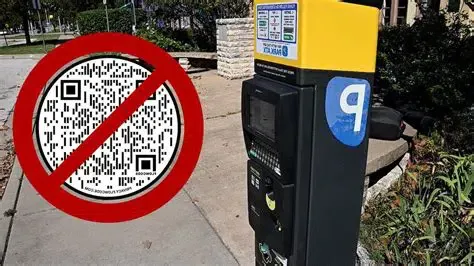
De acordo com reportagens investigativas da WUSA9, os golpes com códigos QR exploram a conveniência ao mascarar o servidor de destino somente após o reconhecimento óptico. Embora as janelas de visualização de câmeras móveis exibam rotineiramente visualizações de URLs de destino, manipulações de domínio homoglifo (como a substituição de caracteres Unicode semelhantes) e prompts de tela truncados frequentemente escapam da análise dos usuários que escaneiam códigos em ambientes públicos dinâmicos.
O risco de fraude com impostores físicos estende-se a vários locais comerciais. Em uma análise de padrões de golpes mais amplos pela Associated Press, profissionais de cibersegurança observaram que a adulteração de adesivos com códigos QR está surgindo em ambientes de hospitalidade, incluindo restaurantes e cafés onde os códigos de pagamento de mesa são substituídos por adesivos falsos. Além disso, as estatísticas de fraude da FTC citadas na reportagem indicam que os consumidores relataram perdas de bilhões de dólares em golpes de impostores em vários canais de comunicação, ressaltando como pontos de contato enganosos podem minar a confiança do usuário.
+-------------------------------------------------------------------------+
|                  VETOR DE ATAQUE DE QUISHING EM PARQUÍMETRO DA FTC       |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Ativo físico legítimo: parquímetro / sinal de pagamento municipal ]   |
|         |                                                               |
|         |-- (Adversário cola adesivo QR falsificado sobre a superfície) |
|         v                                                               |
|  [ Superfície física adulterada exibida ao público ]                    |
|         |                                                               |
|         |-- (Motorista escaneia o adesivo via câmera nativa)            |
|         v                                                               |
|  [ Navegador móvel abre a URL controlada pelo adversário ]              |
|         |                                                               |
|         v                                                               |
|  [ Portal de pagamento de estacionamento falsificado ]                  |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ Dados de cartão e credenciais roubados ]  [ Sessão de estacionamento não paga ] |
|         |                                       |                       |
|         v                                       v                       |
|  [ Roubo financeiro / Fraude de identidade ] [ Citação municipal emitida ] |
|                                                                         |
+-------------------------------------------------------------------------+
Este padrão de ataque ilustra um limite operacional: superfícies QR impressas comuns não autenticam inerentemente o rótulo físico ou seu emissor. Como displays de papel, acrílico e metal não podem verificar sua própria integridade estrutural, garantir transferências digitais no mundo real requer controles defensivos distintos nas camadas física, de transporte e de aplicação.
O risco análogo: Rastreamento de referências offline e adulteração de atribuição
Embora os golpes em parquímetros municipais foquem no roubo de credenciais de pagamento, a mesma primitiva de substituição física também pode afetar materiais de marketing offline e programas de referência de parceiros. Marcas corporativas colocam milhões de códigos QR físicos em balcões de lojas de varejo, embalagens promocionais, displays de conferências e cartazes externos para impulsionar a aquisição de clientes.
Em campanhas de crescimento convencionais, um código de referência offline frequentemente codifica um link de rastreamento de texto simples:
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
Quando o rastreamento de referências offline depende de strings estáticas não protegidas, os sistemas de crescimento encontram dois desafios de segurança distintos:
- Substituição de rótulo físico: Uma parte não autorizada pode colocar fisicamente um adesivo sobre um display de varejo ou cartaz de parceiro. Se o código de substituição apontar para uma conta de afiliado concorrente ou um site de falsificação, os clientes em potencial escanearão o código falso, desviando o crédito comercial ou expondo os usuários a phishing.
- Manipulação de parâmetros de consulta: Se um usuário escaneia um código impresso legítimo que abre um intermediário web não verificado, as strings de consulta desprotegidas podem ser removidas, reescritas ou anexadas por extensões de navegador não confiáveis ou scripts de redirecionamento intermediários, minando a contabilidade de referências.
+-------------------------------------------------------------------------+
|                TAXONOMIA DE AMEAÇAS DE REFERÊNCIA OFFLINE               |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Ativo promocional físico (ex: cartaz de parceiro na loja) ]          |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (Ataque 1: Substituição física)      (Ataque 2: Adulteração de parâmetros) |
|  O adversário cola um rótulo de       String de consulta de texto simples |
|  substituição sobre o cartaz legítimo  modificada durante redirecionamento |
|         |                                       |                       |
|         v                                       v                       |
|  [ Aponta para domínio / canal falso ] [ ID do promotor reescrito ]      |
|         |                                       |                       |
|         v                                       v                       |
|  [ Crédito de referência desviado / perdido ] [ Pagamento de canal mal atribuído ] |
|                                                                         |
+-------------------------------------------------------------------------+
Para manter um contexto de referência verificável, os arquitetos de segurança devem categorizar as ameaças físicas e digitais corretamente:
| Vetor de ataque | Mecanismo subjacente | Impacto principal nos negócios | Contramedida arquitetônica |
|---|---|---|---|
| Sobreposição de adesivo físico | Rótulo falsificado colado sobre o QR do cartaz legítimo | Tráfego direcionado para domínio do atacante ou afiliado rival | Materiais à prova de adulteração, auditorias de rotina e links de aplicativo verificados |
| Manipulação de parâmetros | Modificação do promoter_id ou channel_id em texto simples |
Pagamentos de comissão mal atribuídos e análises de canal imprecisas | Assinatura de token criptográfico no lado do servidor (HMAC-SHA256) |
| Raspagem e repetição de código | Tokens de campanha estáticos copiados e postados em fóruns de cupons | Reivindicações digitais fora da região, não incrementais | Gerenciamento do ciclo de vida do token, prevenção de repetição e regras do lado do servidor |
| Entrada de cliques automatizada | Bots via script disparando endpoints de redirecionamento web | Métricas de conversão do topo do funil distorcidas | Limitação de taxa da camada web e telemetria de anomalias |
Uma arquitetura de três camadas: Defesa física, de transporte e de carga útil
Um equívoco comum na engenharia móvel é que as assinaturas de URL criptográficas podem impedir a substituição de códigos QR físicos. Na realidade, se um atacante fixar um adesivo falsificado apontando para um domínio controlado pelo atacante, o dispositivo da vítima nunca consultará a infraestrutura da marca legítima. Consequentemente, uma defesa abrangente requer três camadas coordenadas:
+-------------------------------------------------------------------------+
|                   DEFESA DE REFERÊNCIA OFFLINE EM TRÊS CAMADAS          |
+-------------------------------------------------------------------------+
|                                                                         |
|  CAMADA 1: INTEGRIDADE FÍSICA                                           |
|  - Substratos à prova de violação (vinil destrutível, fita de liberação) |
|  - Recintos protegidos (molduras de acrílico, displays atrás de vidro)   |
|  - Protocolos de inspeção física de rotina para ativos públicos           |
|         |                                                               |
|         v                                                               |
|  CAMADA 2: ASSOCIAÇÃO DOMÍNIO-PARA-APP E CONFIANÇA DE ROTEAMENTO        |
|  - Branding claro e visível ao usuário exibindo o domínio HTTPS oficial |
|  - Links Universais da Apple / Links de Aplicativo do Android verificados |
|  - Garante que domínios de terceiros adulterados não invoquem o app nativo|
|         |                                                               |
|         v                                                               |
|  CAMADA 3: INTEGRIDADE DE CARGA ÚTIL E TOKEN                            |
|  - Tokens criptográficos gerados pelo servidor (assinatura HMAC-SHA256)   |
|  - Verificação de assinatura e carimbo de data/hora no lado do servidor  |
|  - Controles do ciclo de vida da campanha prevenindo reutilização não autorizada |
|                                                                         |
+-------------------------------------------------------------------------+
Camada 1: Integridade e inspeção física
Os controles físicos atenuam os ataques de sobreposição de etiquetas. Ativos de varejo de alto valor devem empregar materiais à prova de adulteração — como etiquetas de vinil destrutíveis que se fragmentam após tentativa de remoção — ou exibir códigos de barras atrás de vidro protetor e terminais de exibição digital. A equipe da loja deve conduzir inspeções visuais periódicas para verificar se os displays promocionais permanecem inalterados.
Camada 2: Associação domínio-para-app e confiança de roteamento via links de aplicativo verificados
Quando um usuário escaneia um código de barras físico autêntico, os mecanismos de vinculação de aplicativo verificados — como Links Universais da Apple e Links de Aplicativo do Android — estabelecem um roteamento verificado de domínio para aplicativo. Ao validar as associações de domínio por meio de arquivos de associação verificados pelo SO servidos via HTTPS a partir de domínios verificados (apple-app-site-association e assetlinks.json), o sistema operacional encaminha os usuários instalados diretamente para o aplicativo nativo designado sem passar por redirecionamentos de navegador intermediários não verificados. Se um adesivo fraudulento que direciona para um domínio de terceiros não verificado for escaneado, o aplicativo nativo do comerciante não interceptará o link, permitindo que usuários preocupados com a segurança reconheçam incompatibilidades de domínio na barra de endereços do navegador.
Camada 3: Integridade da carga útil via verificação de assinatura no lado do servidor
Para evitar que intermediários modifiquem os parâmetros de consulta, os links de referência devem codificar tokens assinados em vez de strings de texto simples. Um serviço de atribuição seguro gera uma assinatura HMAC-SHA256 ligando o identificador de canal, parâmetros de campanha e um carimbo de data/hora de emissão usando uma chave secreta do lado do servidor:
Quando o link é aberto, o servidor web receptor verifica a assinatura usando a chave secreta do lado do servidor. Se um adversário modificar pid=rep_4401 para substituir uma conta de afiliado diferente, a assinatura falha e o crédito de atribuição é negado. Para displays de tela dinâmicos, os tokens podem incorporar um Time-to-Live (TTL) curto; para materiais impressos estáticos (como cartazes permanentes de loja), os servidores impõem janelas de validade em nível de campanha e verificações de status.
// Implementação ilustrativa no lado do servidor para validação de tokens de referência offline assinados criptograficamente.
// Em produção, essa lógica é executada em um serviço de backend autenticado ou gateway de ingestão
// para manter a chave secreta simétrica confidencial e evitar a exposição dentro de binários de cliente.

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    /// Inicializa o verificador com uma chave mestre do lado do servidor armazenada com segurança
    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    /// Verifica a assinatura HMAC-SHA256 e a janela de validade de uma solicitação de referência recebida
    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        // Extrair reivindicações de atribuição canônica
        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        // 1. Verificar frescor do token se uma janela de expiração estiver configurada
        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 { // Rejeita tokens expirados ou com data futura
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        // 2. Reconstruir a string de mensagem canônica: "cid={cid}&pid={pid}&ts={ts}"
        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        // 3. Verificação criptográfica de tempo constante usando CryptoKit
        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}

private extension Data {
    /// Auxiliar para converter representação hexadecimal em bytes brutos de Data
    init?(hexString: String) {
        let len = hexString.count / 2
        var data = Data(capacity: len)
        var index = hexString.startIndex
        for _ in 0..<len {
            let nextIndex = hexString.index(index, offsetBy: 2)
            if let byte = UInt8(hexString[index..<nextIndex], radix: 16) {
                data.append(byte)
            } else {
                return nil
            }
            index = nextIndex
        }
        self = data
    }
}
Aquisição móvel a jusante e contexto de limite de instalação
Embora a assinatura de parâmetros no lado do servidor verifique a integridade de um link de referência recebido, a aquisição de usuários móveis introduz um desafio arquitetônico separado: gerenciar a atribuição offline quando o cliente em potencial não possui o aplicativo nativo instalado.
Em um funil de aquisição offline, um cliente que encontra um cartaz promocional na loja é frequentemente um visitante de primeira viagem. Se o usuário escaneia um código QR de referência verificado sem o aplicativo instalado, o sistema operacional roteia a solicitação para um fallback de web móvel.
+-------------------------------------------------------------------------+
|              JORNADA DE INSTALAÇÃO DE AQUISIÇÃO OFFLINE SEPARADA       |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Ponto de contato físico no varejo: QR Code autêntico na loja ]        |
|         |                                                               |
|         |-- (Cliente escaneia o código com a câmera móvel)              |
|         v                                                               |
|  [ Landing Page Web HTTPS legítima ]                                    |
|         |                                                               |
|         |-- (Ingestão do servidor valida assinatura e status do token)  |
|         v                                                               |
|  [ Usuário direcionado para App Store / Google Play via CTA de download ] |
|         |                                                               |
|         v                                                               |
|  [ Barreira de instalação da loja: fluxo padrão da loja não reconstrói  |
|    automaticamente o contexto web arbitrário na primeira inicialização ] |
|         |                                                               |
|         v                                                               |
|  [ Cold boot do aplicativo: execução da primeira inicialização ]        |
|         |                                                               |
|         v                                                               |
|  [ Mecanismo de Deep Linking Diferido: correspondência de sinal assistida por servidor ] |
|         |                                                               |
|         v                                                               |
|  [ Contexto elegível restaurado: app aplica lógica de atribuição e roteamento ] |
|                                                                         |
+-------------------------------------------------------------------------+
Quando o usuário navega da landing page web móvel para a Apple App Store ou Google Play Store, os fluxos de instalação da loja padrão não recriam automaticamente a URL web de origem completa e o contexto de campanha arbitrário na primeira inicialização; mecanismos de referência específicos da plataforma podem expor metadados de instalação limitados.
Para superar esse limite de instalação sem forçar os clientes a digitar manualmente códigos de cupom físicos, as equipes de engenharia implantam arquiteturas de Deferred Deep Linking (DDL). Plataformas como Branch, AppsFlyer, Adjust ou Opoinstall associam metadados de cliques web pré-instalação a perfis de aplicativo na primeira inicialização usando correspondência assistida por servidor.
Dependendo do provedor, as arquiteturas de atribuição offline podem incluir:
- Validação de canal e origem: As plataformas de atribuição ingerem parâmetros promocionais validados na camada web, armazenando em cache os metadados da campanha antes do redirecionamento para a loja.
- Restauração de parâmetros de cold boot: Na primeira inicialização, o SDK do cliente móvel consulta o backend de atribuição para recuperar a carga útil de referência em cache, permitindo que o aplicativo credite o canal da loja física e exiba promoções de integração relevantes.
- Telemetria de anomalias específica do provedor: Algumas plataformas de atribuição e medição fornecem monitoramento especializado para detectar padrões de tráfego anormais ou discrepâncias de tempo, com regras de detecção específicas dependendo da implementação do fornecedor.
De acordo com a documentação da plataforma na página inicial do Opoinstall, essa estrutura de restauração de parâmetros diferidos pode associar metadados de clique pré-instalação a inicializações iniciais em até 98% dos casos elegíveis, fornecendo uma alternativa automatizada aos códigos promocionais manuais.
Ao associar precauções de displays físicos com a verificação de assinatura de URL no lado do servidor e restauração de parâmetros diferidos confiáveis, as organizações podem ajudar a descoberta no mundo físico a se conectar de forma mais confiável e segura aos ciclos de vida dos aplicativos digitais.
Perguntas frequentes (FAQ)
Qual ameaça a FTC destacou em relação aos códigos QR?
Assinaturas criptográficas podem impedir a substituição física de códigos QR?
Como os aplicativos móveis preservam o contexto de referência durante a instalação via loja de aplicativos?
Principais conclusões para arquitetos de segurança e crescimento
O alerta da FTC sobre códigos QR falsificados em parquímetros enfatiza uma realidade de segurança essencial: superfícies públicas físicas são ambientes não confiáveis. À medida que as organizações expandem campanhas de marketing e referência offline em locais de varejo e eventos públicos, links estáticos não verificados introduzem vulnerabilidades.
Para arquitetos de software e líderes de crescimento, garantir a atribuição offline requer uma estratégia integrada e de várias camadas. Os ativos físicos devem incorporar designs à prova de adulteração, os links móveis devem aproveitar protocolos de vinculação de aplicativos verificados para manter a confiança no domínio, e a integridade dos parâmetros deve ser protegida usando assinaturas criptográficas no lado do servidor. Ao conectar essas proteções com um deep linking diferido robusto e monitoramento de tráfego, as equipes de engenharia podem construir pipelines de aquisição de clientes offline resilientes que resistam às ameaças do mundo real.
Referências
-
Federal Trade Commission. (2026). Consumer Alert: See a QR code parked somewhere? Don’t scan it…yet!. FTC Consumer Advice. https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9. (2026). QR code scams are back. Here’s how to stay safe. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
Associated Press. (2026). Travel scams are getting harder to spot. Here’s how to stay safe. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple Developer. (2026). Supporting Universal Links in your app. Apple Documentation. https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android Developers. (2026). Verify Android App Links. Android Documentation. https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall. (2026). Deferred Deep Linking and Parameterized App Installation Overview. https://www.opoinstall.com/
Share this article