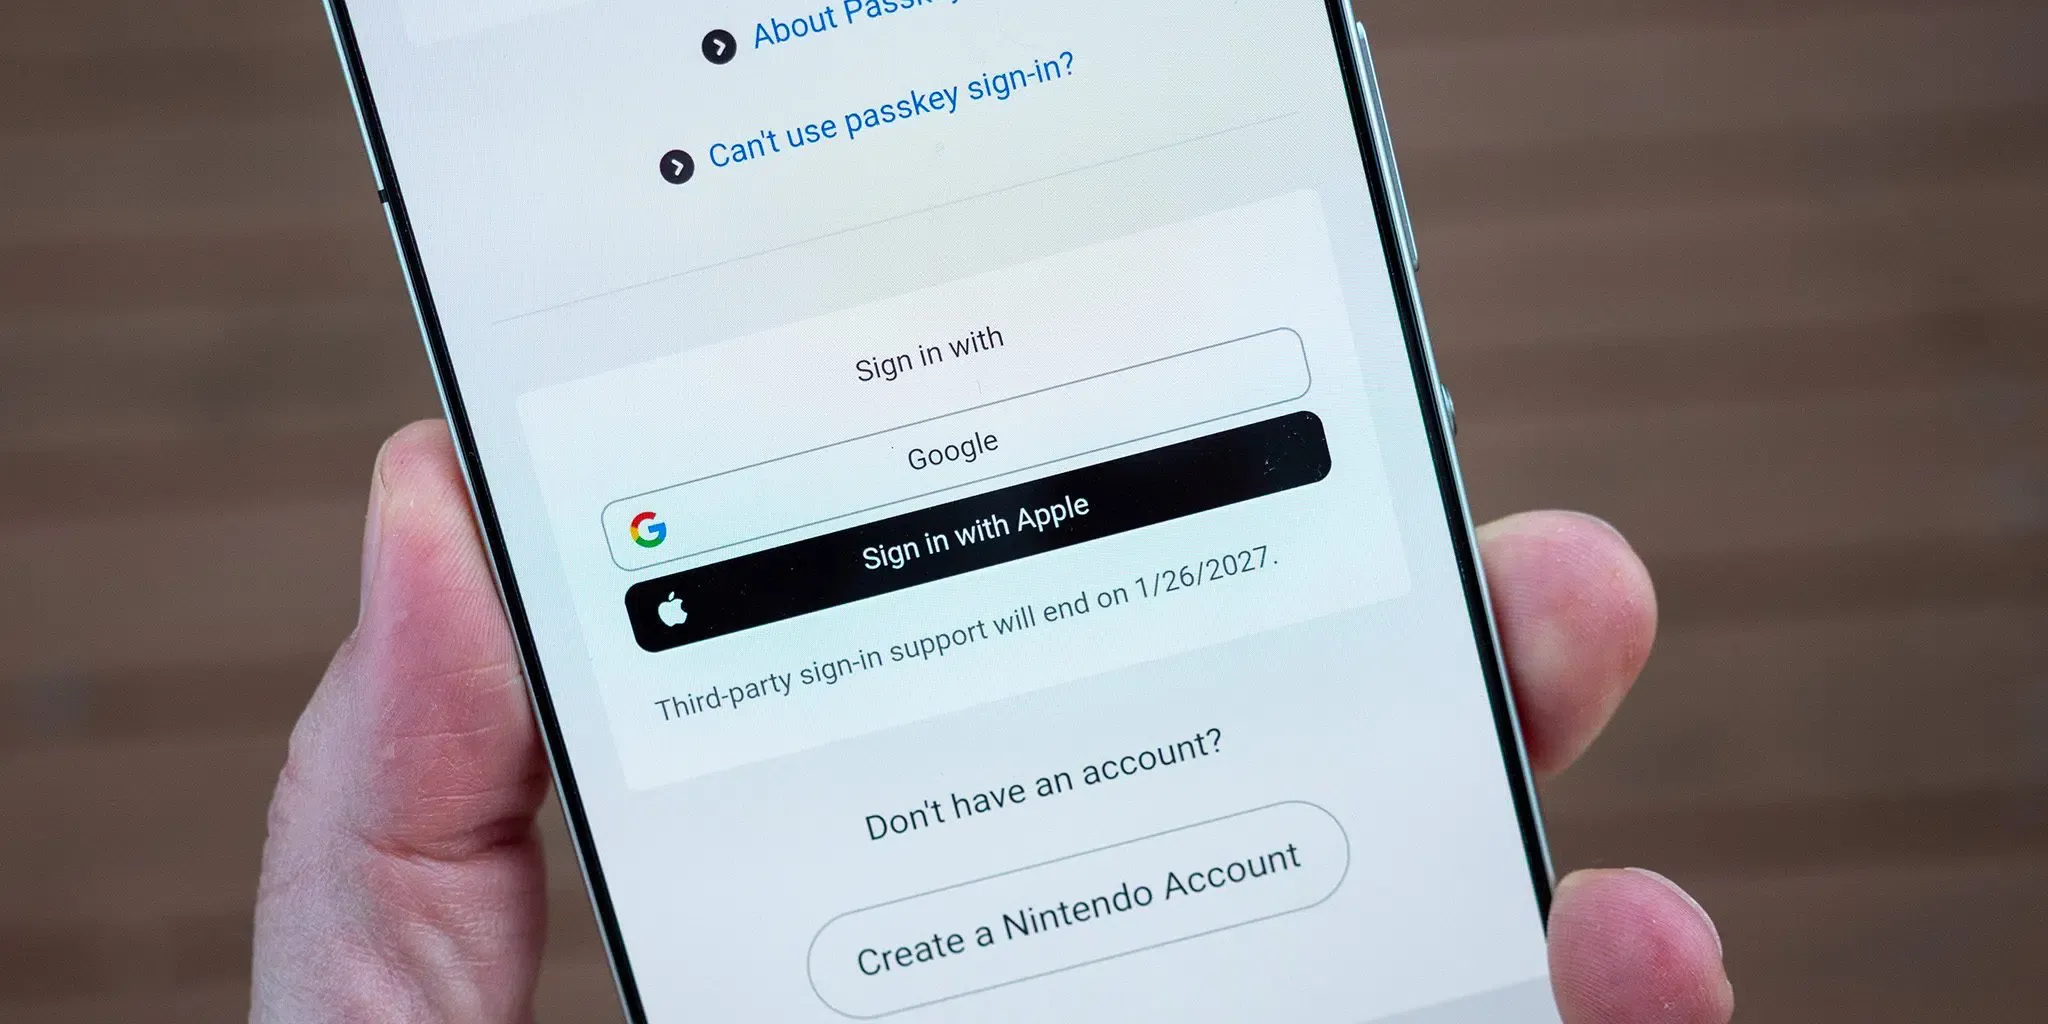
A Nintendo vai encerrar logins de terceiros? A Nintendo confirmou em um aviso de suporte oficial que as Contas Nintendo deixarão de aceitar logins do Google e da Apple a partir de 26 de janeiro de 2027, exigindo que os usuários se autentiquem por meio de um endereço de e-mail ou ID de login com senha, ou via uma passkey registrada. Esta alteração de política se aplica a jogadores nos ecossistemas Nintendo Switch, Nintendo Switch 2, Switch Lite e Switch OLED, bem como ao aplicativo móvel do Nintendo Switch. Embora a Nintendo não tenha divulgado os motivos estratégicos ou técnicos por trás dessa decisão, a transição encerra os logins federados externos na plataforma. Para equipes de engenharia e crescimento que gerenciam aplicativos móveis, essa mudança ilustra como as atualizações de autenticação influenciam os funis de onboarding e por que os aplicativos devem separar a recuperação de parâmetros de aquisição do fluxo de login da conta.
O Problema Operacional e o Atrito no Onboarding: A Descontinuação de Logins Federados em Contas Nintendo
Resumo Rápido
- Com eficácia às 16:00 JST em 26 de janeiro de 2027 (embora o horário exato de encerramento possa ser atrasado por manutenção do sistema), as Contas Nintendo desativarão logins e a criação de novas contas por meio de credenciais do Google e da Apple.
- A atualização encerra a missão de Pontos My Nintendo Platinum para vincular contas do Google, e os usuários sem senhas independentes devem seguir as orientações de configuração ou recuperação de senha da Nintendo se precisarem de uma senha alternativa.
- Os jogadores que já estiverem conectados em dispositivos ativos podem permanecer autenticados sem interrupção imediata, embora as credenciais sejam solicitadas sempre que uma nova tela de login aparecer.
A conveniência da autenticação federada de terceiros historicamente ajudou as plataformas de entretenimento digital a reduzir as barreiras iniciais de registro. Ao oferecer opções de login por meio do Google e da Apple, os serviços de consumo permitiram que potenciais jogadores evitassem formulários com vários campos, criação de senhas e confirmação manual por e-mail. Essa abordagem ajudou as plataformas a otimizar o onboarding inicial em portais web e aplicativos complementares móveis.
No entanto, contar com provedores de identidade externos introduz dependências técnicas de terceiros e manutenção contínua de integração. A Nintendo reduziu progressivamente esses pontos de contato ao longo do tempo, tendo descontinuado anteriormente os logins do Facebook e do Twitter em 25 de outubro de 2022. Com os logins do Google e da Apple também programados para terminar, os jogadores devem contar exclusivamente com credenciais de conta diretas ou passkeys.

A remoção do login federado introduz considerações operacionais práticas para os usuários existentes. Quando a transição entrar em vigor em 26 de janeiro de 2027, os jogadores que receberem uma solicitação de tela de login em seu console ou aplicativo móvel precisarão de suas credenciais diretas ou de uma passkey ativa. Os jogadores que originalmente criaram sua Conta Nintendo por meio do Google ou da Apple e nunca configuraram uma senha independente devem concluir o processo de configuração de senha por meio do portal da Conta Nintendo.
Esta transição requer um cuidado especial por parte dos usuários que se registraram via Iniciar sessão com a Apple usando o recurso Ocultar Meu E-mail. Nessa configuração, a Apple gerou um alias de encaminhamento aleatório (como @privaterelay.appleid.com) em vez de compartilhar a caixa de entrada principal do usuário. Conforme descrito nas orientações de Iniciar sessão com a Apple, desativar o encaminhamento de e-mail impede que mensagens enviadas para esse endereço de relay cheguem à caixa de entrada pessoal do usuário, o que bloquearia e-mails de recuperação caso uma redefinição de senha seja solicitada posteriormente. Separadamente, interromper o uso de Iniciar sessão com a Apple modifica o estado de autorização vinculado. Os usuários nessa situação devem verificar se o seu endereço de relay está encaminhando e-mails ativamente e configurar uma senha direta antes de ajustar as configurações do ID Apple. Se o acesso for perdido, os usuários devem entrar em contato diretamente com o suporte ao cliente da Nintendo.
Contexto Técnico: Login Federado, Senhas e Passkeys
Do ponto de vista arquitetural, o login federado usa comumente o OpenID Connect, uma camada de identidade construída sobre o OAuth 2.0, delegando a verificação de identidade a um provedor de identidade externo. Embora este modelo simplifique o onboarding, ele vincula a disponibilidade da conta à infraestrutura de terceiros, termos de serviços externos e fluxos de trabalho de recuperação de identidade externa. Quando os provedores externos sofrem interrupções de serviço ou revisões de políticas, os serviços dependentes podem enfrentar problemas secundários de autenticação.
Em vez de depender de provedores de identidade de terceiros, a Nintendo recomenda que os usuários registrem uma passkey. As passkeys são construídas com base em padrões abertos da indústria desenvolvidos pela FIDO Alliance e padronizados na especificação W3C WebAuthn. Elas substituem senhas compartilhadas por criptografia assimétrica de chave pública.
Comparação de Protocolos: Identidade Federada, Senhas e Passkeys
Ao registrar uma passkey, o cliente gera um par de chaves pública e privada. A chave privada permanece dentro do gerenciador de credenciais ou autenticador de hardware do usuário, enquanto a chave pública é registrada no serviço dependente. Dependendo da configuração do usuário, as passkeys podem ser vinculadas a um único dispositivo ou chave de segurança de hardware, ou sincronizadas no ecossistema do usuário por meio de chaveiros em nuvem criptografados de ponta a ponta.
Durante a autenticação, o servidor emite um desafio criptográfico. O cliente assina esse desafio usando a chave privada, desbloqueada por autenticação de dispositivo local, como biometria ou um PIN. Conforme documentado na documentação de contas da Nintendo, os dados biométricos permanecem no dispositivo pessoal e não são transmitidos para os servidores da Nintendo.
| Recurso | Login Federado | Autenticação por Senha | Autenticação por Passkey |
|---|---|---|---|
| Base de Autenticação | Asserção de identidade de um provedor externo, como um token ID OIDC | Verificação de um segredo compartilhado | Desafio-resposta de chave pública |
| Dependência de Provedor | Depende do provedor de identidade e de suas políticas de login | Depende da implementação de autenticação e recuperação do serviço | Depende de um autenticador; credenciais sincronizadas também dependem de um provedor de passkeys |
| Resistência a Phishing | Depende do método de autenticação do provedor e da implementação da federação | Senhas reutilizáveis podem ser alvo de phishing | Projetado para autenticação resistente a phishing |
| Considerações de Recuperação | Recuperação do provedor e regras de vinculação de contas específicas do serviço | Procedimentos de recuperação definidos pelo serviço | Credenciais de backup, recuperação do provedor ou procedimentos de recuperação definidos pelo serviço |
Ao dar suporte a passkeys juntamente com senhas tradicionais, as plataformas reduzem a exposição à reutilização de senhas e à coleta de credenciais. No entanto, as passkeys continuam sujeitas à compatibilidade com sistemas operacionais, navegadores e hardware. Devido a essas restrições, a Nintendo continua oferecendo suporte a endereços de e-mail e IDs de login com senha como opções padrão de login e recuperação.
A autenticação estabelece quem é o usuário; os parâmetros de aquisição descrevem a campanha ou o convite que precedeu a instalação. O aplicativo deve preservar o contexto de redirecionamento pendente independentemente do login e, em seguida, validá-lo após a autenticação antes de aplicar indicações, recompensas ou acesso à sala. Quando um caminho de onboarding abrange páginas web promocionais, instalação de aplicativos e configuração de conta, preservar o contexto nesses estágios exige um tratamento descentralizado.
Criar vs. Comprar: Gerenciando o Onboarding de Jogadores e a Continuidade da Sessão
Para desenvolvedores independentes de jogos móveis e serviços digitais, os ajustes de autenticação destacam um desafio mais amplo no ciclo de vida do usuário. Quando os botões de login de terceiros são modificados ou removidos, os funis de registro podem sofrer um aumento no atrito. Se um jogador instala um jogo a partir de um convite específico, campanha promocional ou evento colaborativo, concluir um fluxo inesperado de registro em várias etapas ou de configuração de senha pode interromper a jornada pretendida pelo usuário.
Para mitigar isso, as equipes de desenvolvimento separam a autenticação do usuário da entrega de parâmetros de aquisição. O sistema de autenticação valida as credenciais do usuário, enquanto um pipeline de parâmetros de instalação preserva de onde o usuário veio e qual contexto de jogo ele deve receber após o login.
Avaliando Arquiteturas de Transferência de Parâmetros
Quando as equipes de engenharia precisam garantir que códigos de indicação, tags de campanha ou parâmetros de deep link sobrevivam ao processo de instalação e registro, elas normalmente avaliam três abordagens principais:
| Abordagem | Papel Suportado | Principais Limites | Responsabilidade de Engenharia |
|---|---|---|---|
| Transferência de Parâmetros Interna | Implementa a entrega de contexto usando mecanismos de plataforma suportados | A cobertura e a confiabilidade dependem do design personalizado | Manter integração, controles de privacidade, validação e fallbacks |
| Google Play Install Referrer | Recupera dados disponíveis do instalador de referência do Google Play | Apenas para Android e instalações suportadas do Google Play | Analisar dados de referência e validar o redirecionamento ou a elegibilidade de indicação |
| SDK de Parâmetros Dedicado | Recupera parâmetros personalizados capturados em fluxos de trabalho de instalação suportados | Depende da plataforma, do navegador, da integração e das condições de correspondência | Integrar o SDK, preservar o contexto pendente e tratar parâmetros ausentes |
Para aplicativos móveis que executam campanhas de aquisição externas, soluções dedicadas como o OpoInstall fornecem uma estrutura de passagem de parâmetros de instalação. Ao recuperar parâmetros personalizados (como IDs de quem convidou ou canais de campanha) na primeira inicialização do aplicativo, o aplicativo pode armazenar o payload pendente em cache localmente ou em seu servidor.
Assim que o usuário conclui sua autenticação padrão — seja por meio de login com e-mail e senha ou de uma passkey —, o backend do aplicativo verifica a validade, a elegibilidade e a expiração do parâmetro para recompensar a indicação ou restaurar a sala de jogo pretendida. Isso dissocia a preservação do contexto da campanha do provedor de autenticação subjacente.
Checklists de Integração: Como as Equipes de Desenvolvimento Podem se Adaptar à Descontinuação de Identidades
Equipes de engenharia e produto que gerenciam a autenticação de usuários e o onboarding móvel devem auditar seus sistemas para garantir que as atualizações de autenticação não interrompam a conversão de usuários.
Checklist de Implementação para Desenvolvedores
- Auditar Dependências de Identidade: Revise os backends de autenticação para identificar contas de usuário dependentes de provedores de identidade externos, estabelecendo fluxos de trabalho de configuração de senha quando necessário.
- Suportar Padrões WebAuthn Modernos: Implemente verificação no lado do servidor para credenciais FIDO2/WebAuthn, acomodando tanto autenticadores de plataforma quanto cerimônias de autenticação entre dispositivos.
- Manter Fallbacks de Credenciais Independentes: Forneça caminhos de recuperação testados usando endereços de e-mail verificados ou códigos de recuperação de backup caso um usuário perca o acesso ao seu dispositivo autenticador principal.
- Validar Parâmetros de Onboarding no Servidor: Ao usar deep linking adiado para entregar recompensas de indicação ou de campanha após o login, certifique-se de que o backend do aplicativo valide a autenticidade dos parâmetros, verifique carimbos de data/hora de expiração, trate a troca de contas e evite resgates duplicados de recompensas.
Checklist de Estratégia de Produto e Crescimento
- Comunicar Prazos de Políticas Antecipadamente: Forneça aos usuários notificações claras no aplicativo e guias bem antes dos cortes de autenticação para evitar o bloqueio de contas.
- Monitorar Pontos de Abandono no Registro: Acompanhe as taxas de conversão em cada etapa do funil de cadastro para identificar se a criação de credenciais causa evasão de usuários.
- Preservar o Contexto da Campanha Pós-Autenticação: Armazene em cache os parâmetros de aquisição recebidos durante todo o fluxo de login inicial para que os usuários sejam direcionados ao conteúdo pretendido no aplicativo assim que a autenticação for concluída.
Seguir essas práticas ajuda as equipes de engenharia a manter arquiteturas de autenticação seguras e independentes sem sacrificar a continuidade do onboarding do usuário.
Perguntas Frequentes (FAQ)
Os jogadores ainda podem acessar jogos digitais comprados se não atualizarem o login antes de 26 de janeiro?
O encerramento do login do Google e da Apple significa que a Nintendo exige passkeys?
Como o recurso Ocultar Meu E-mail da Apple afeta a recuperação de senha para Contas Nintendo?
Principais Conclusões para Equipes de Engenharia
O anúncio da Nintendo altera os métodos de login disponíveis para as Contas Nintendo, mas não estabelece um recuo generalizado da indústria em relação à autenticação federada. Para as equipes móveis, a lição prática é manter o acesso à conta, o contexto de aquisição e o redirecionamento pós-login testáveis de forma independente.
A autenticação, o registro de usuários e o rastreamento de parâmetros de campanha servem a funções distintas dentro do ciclo de vida do aplicativo. Ao unir autenticação segura primária a estruturas de recuperação de parâmetros no lado do servidor, as organizações de engenharia podem proteger contas de usuários enquanto oferecem experiências de onboarding fluidas em todas as plataformas.
Referências
-
Suporte da Nintendo. Aviso sobre a descontinuação de logins do Google e da Apple para Contas Nintendo. Boletim Oficial de Suporte ao Cliente.
-
Suporte da Nintendo. Como registrar uma passkey para uma Conta Nintendo. Guia Oficial de Configuração.
-
Suporte da Nintendo. FAQ da Conta Nintendo. Documentação Oficial de Suporte.
-
Suporte da Nintendo. Descontinuação de logins do Facebook e do Twitter para Contas Nintendo. Aviso Histórico de Suporte.
-
Suporte da Apple. Gerenciar os aplicativos que você usa com o recurso Iniciar sessão com a Apple. Guia Técnico Oficial.
-
Google Developers. Documentação da API Google Play Install Referrer. Referência para Desenvolvedores Android.
-
FIDO Alliance. Passkeys: O que os desenvolvedores precisam saber. Visão Geral da Indústria de Autenticação.
-
World Wide Web Consortium (W3C). Autenticação Web: Uma API para Acessar Credenciais de Chave Pública Nível 2. Recomendação Técnica Oficial.
-
OpenID Foundation. OpenID Connect Core 1.0 incorporando o conjunto de erratas 2. Especificação da Camada de Identidade.
-
OpoInstall. Documentação do OpoInstall – Deep Linking Adiado e Entrega de Parâmetros. Documentação de Integração para Desenvolvedores.
Share this article



