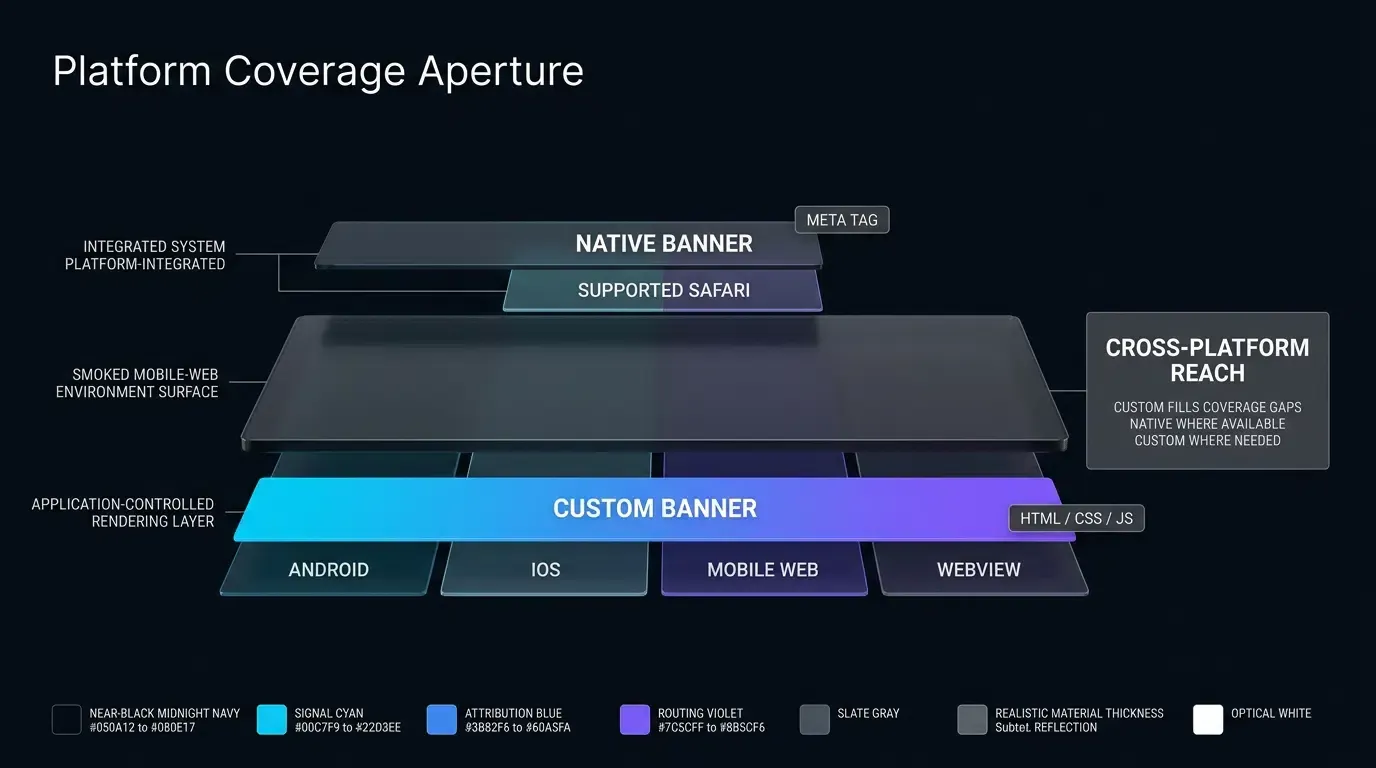
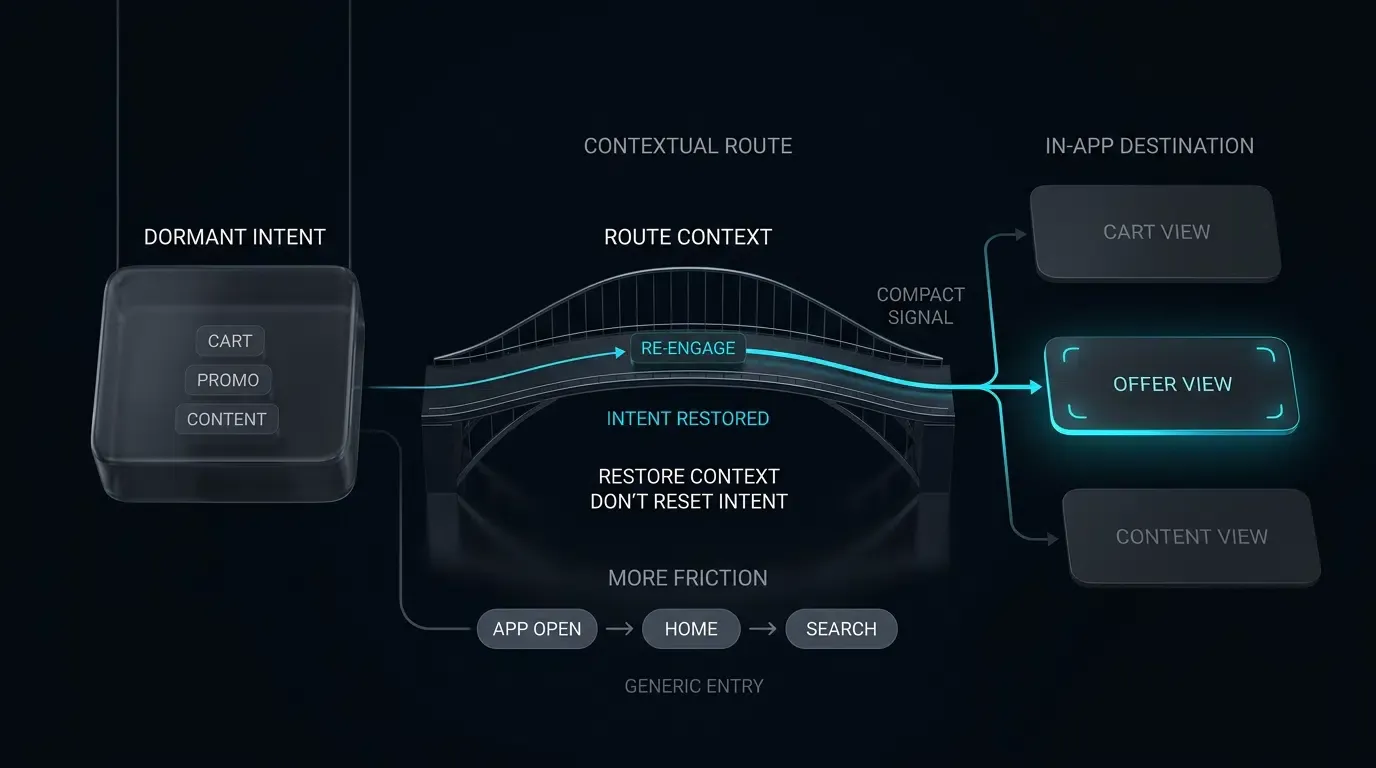
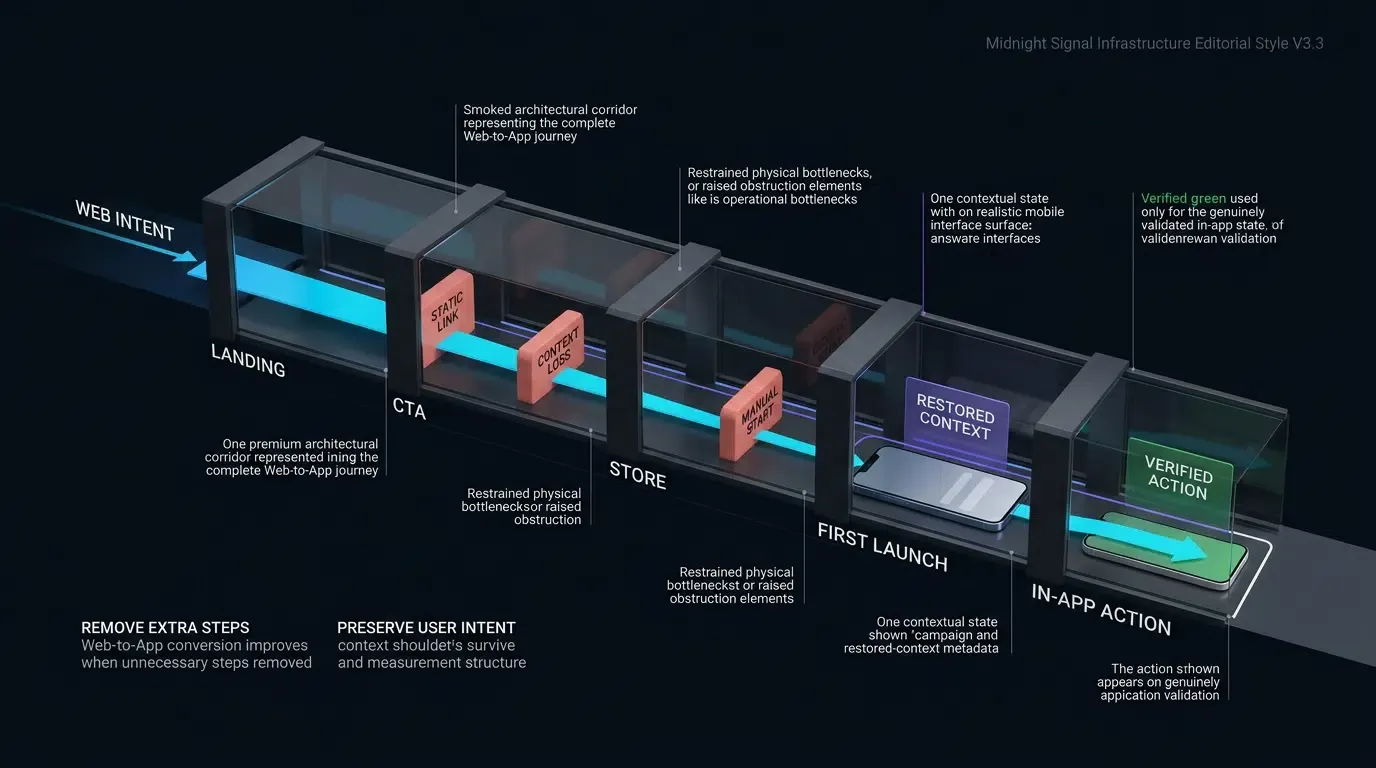
Como as equipes de operações de jogos melhoram o ciclo de vida do jogador? As equipes de operações de jogos (GameOps) melhoram o ciclo de vida do jogador implementando deep links contextuais em campanhas de reengajamento para contornar telas iniciais, direcionando jogadores autenticados diretamente para eventos, partidas ou grupos específicos após a autorização do backend.
Operações de jogos referem-se às práticas operacionais contínuas, gestão de eventos e estratégias técnicas implantadas após o lançamento de um jogo mobile para apoiar o engajamento dos jogadores, programas de retenção e a otimização do valor vitalício (LTV). Ao incorporar deep links contextuais em campanhas de LiveOps, as equipes operacionais conduzem jogadores autenticados diretamente a partidas, lobbies de guildas ou eventos promocionais dentro do jogo, eliminando o atrito de navegação.
| Termo | Definição | Entidade Relacionada | Papel da Intenção de Busca |
|---|---|---|---|
| Operações de Jogos | A execução estratégica de eventos ao vivo, atualizações e campanhas de reengajamento em jogos mobile. | Estratégia de LiveOps | Informativo / Comercial |
| Restauração de Cena | A capacidade técnica de passar parâmetros de roteamento validados através do fluxo de abertura de um aplicativo para carregar uma cena de destino. | Deferred Deep Linking | Técnico / Informativo |
| Engajamento no Aplicativo | A profundidade e a frequência das interações dos jogadores dentro de um jogo ao longo do tempo. | Retenção de Usuários | Informativo |
Por que as operações modernas de jogos dependem do redirecionamento contextual dentro do jogo
A barreira do atrito de navegação: Como redirecionamentos genéricos para a tela inicial aumentam a evasão
Campanhas tradicionais de reengajamento frequentemente dependem de notificações push sem contexto ou mensagens SMS enviadas para todos os usuários, que direcionam os jogadores que retornam ao menu principal do jogo. Quando um jogador toca em uma notificação anunciando um torneio de guilda com tempo limitado ou um evento de chefe, um link sem contexto dispara a sequência padrão de inicialização do aplicativo: telas de carregamento, barras de progresso, notas de atualização e a interface geral do lobby.
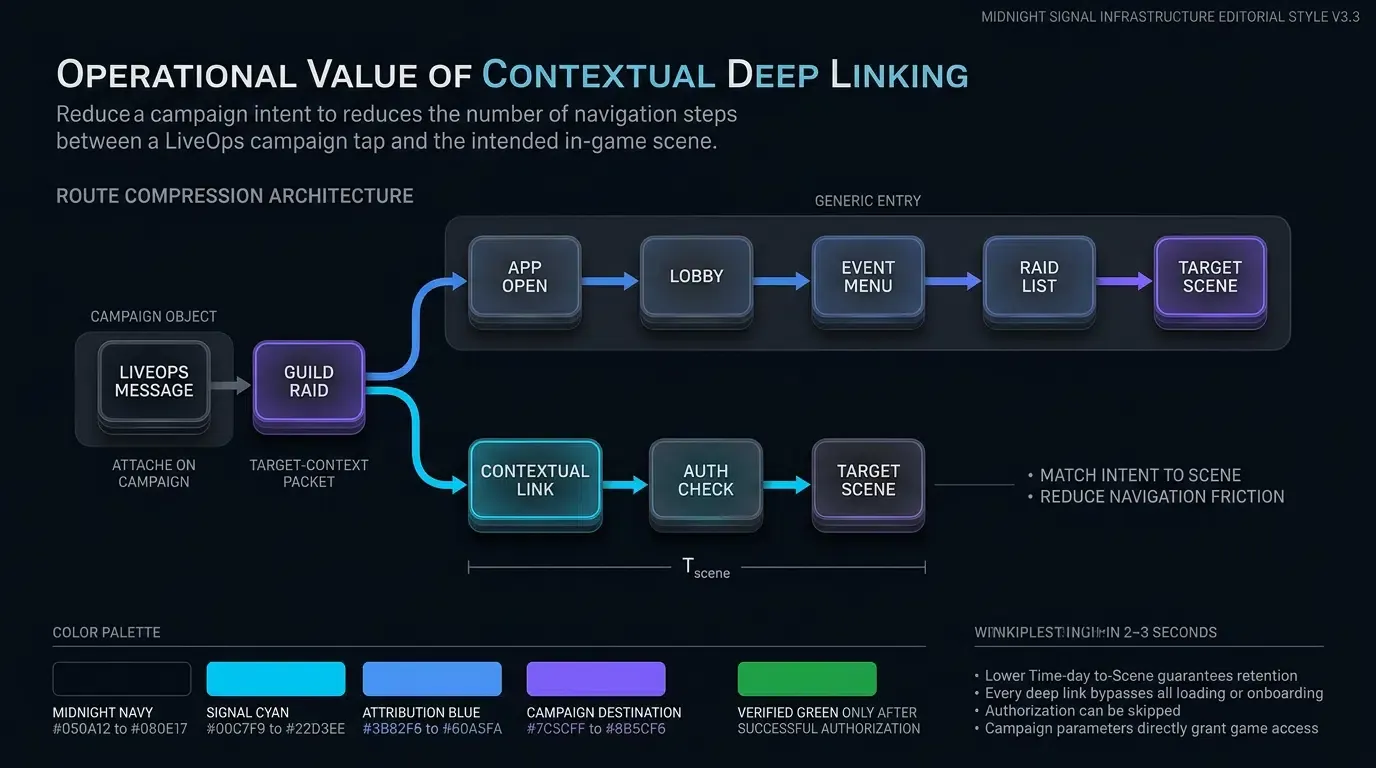
A partir do lobby principal, o jogador deve localizar manualmente o menu do evento, selecionar a sub-aba apropriada e procurar a partida ou o salão da guilda específico. Essa navegação de múltiplas etapas introduz pontos de desistência cumulativos. Quando os jogadores que retornam são forçados a navegar manualmente por menus complexos, uma parcela significativa daqueles que clicaram na campanha abandona a sessão antes de chegar ao evento anunciado. Esse atrito aumenta os Custos de Aquisição de Clientes (CAC) de reengajamento e reduz o Retorno sobre o Investimento em Marketing (ROAS) das campanhas de LiveOps.
Transição de mensagens push sem contexto para Deep Links parametrizados
As operações modernas de jogos mobile exigem uma transição de mensagens de transmissão sem contexto para arquiteturas de deep linking parametrizadas. Em vez de tratar todo o tráfego de reengajamento como inicializações genéricas de aplicativo, o deep linking contextual incorpora parâmetros de destino dinâmicos diretamente nas URLs das campanhas.
Quando um jogador toca em um deep link, o sistema operacional entrega o contexto da URL ao aplicativo. O SDK mobile analisa os parâmetros de roteamento — como chaves de salas, IDs de partidas ou tokens de itens da loja — e os repassa ao gerenciador de roteamento do jogo. O OpoInstall, uma plataforma independente de mensuração mobile, permite que as equipes de LiveOps anexem pares de chave-valor personalizados às URLs de compartilhamento, permitindo o roteamento parametrizado para cenas de destino gerenciadas pelo aplicativo. Eliminar etapas desnecessárias de navegação na interface garante que a intenção do jogador corresponda à experiência imediata dentro do jogo.
Avaliando o Tempo até a Cena (
O Valor Vitalício do Jogador (LTV) é influenciado pela gratificação imediata da sessão e por ciclos de engajamento sustentados. A métrica operacional Tempo até a Cena (
Em fluxos convencionais de reengajamento sem roteamento direto, o
Como a Restauração de Cena contorna as telas iniciais dos jogos com segurança
Dissecando a semântica de roteamento em nível de SO para jogadores com e sem o app instalado
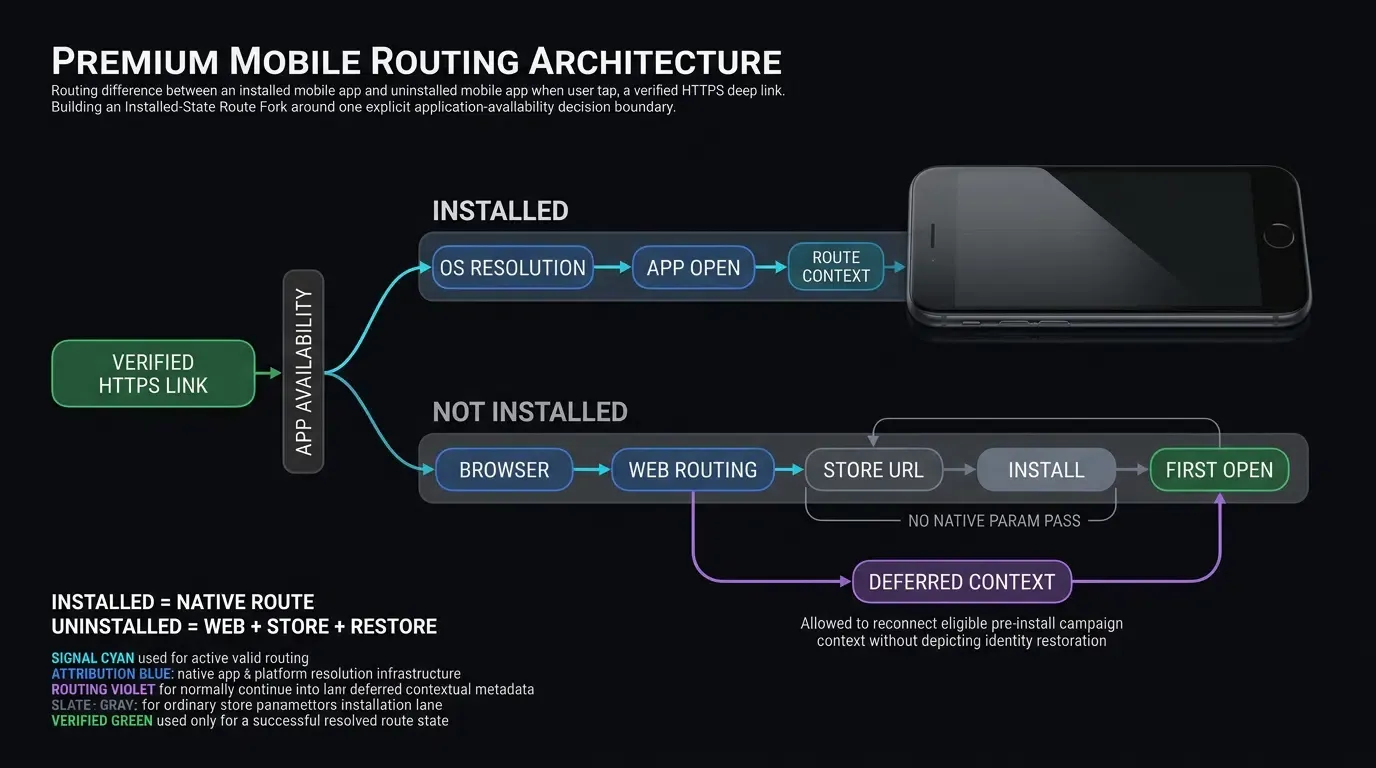
Um equívoco comum no deep linking mobile é que os Universal Links do iOS ou os App Links do Android redirecionam nativamente usuários sem o aplicativo instalado diretamente para a Apple App Store ou Google Play Store. Na realidade técnica, os sistemas operacionais executam limites estritos de roteamento com base na disponibilidade do aplicativo:
- Estado com o Aplicativo Instalado: O sistema resolve a associação usando a permissão Associated Domains do aplicativo junto com o arquivo apple-app-site-association hospedado no site. Se verificado e elegível, o sistema operacional contorna o navegador e entrega a intenção da URL diretamente ao aplicativo nativo.
- Estado com o Aplicativo Não Instalado: O sistema operacional não redireciona usuários sem o app instalado para a loja automaticamente. Em vez disso, o sistema abre o link HTTPS verificado no navegador web padrão. Uma página de destino de roteamento web ou serviço de roteamento de borda deve então apresentar ou executar um redirecionamento explícito para a URL da loja apropriada, enquanto captura o contexto de campanha elegível para a restauração pós-instalação.
- Restrição de Navegação no Mesmo Domínio do Safari: Conforme descrito na Documentação para Desenvolvedores da Apple sobre Como Permitir que Aplicativos e Sites Criem Links para seu Conteúdo, o Safari normalmente continua a navegação dentro do site para Universal Links do mesmo domínio, refletindo a intenção aparente do usuário de permanecer no navegador em vez de abrir o aplicativo nativo.
O papel crítico da camada de roteamento web nos fallbacks para lojas de usuários sem o app instalado
Como os sistemas operacionais não convertem nativamente toques em deep links de usuários sem o app instalado em redirecionamentos para a loja, as arquiteturas de operações de jogos exigem uma camada de roteamento web resiliente. Quando um usuário sem o aplicativo toca em um link de LiveOps, o SDK Web JS registra os parâmetros de campanha elegíveis e as chaves de rota dinâmicas no backend de atribuição, conforme permitido pelas políticas de privacidade da plataforma.
A página de destino de roteamento web direciona o navegador para a listagem explícita na App Store ou Google Play Store. Após a instalação e inicialização do aplicativo, o SDK nativo consulta o backend de atribuição para realizar a restauração de contexto adiada, recuperando os parâmetros originais da campanha para direcionar o novo jogador adequadamente.
Tratamento de pré-requisitos de integração, consentimento de privacidade e portões de autenticação antes da execução da rota
Deep links não podem executar a restauração de cena incondicionalmente em inícios a frio (cold starts) ou instalações adiadas. Aplicativos mobile modernos devem cumprir qualquer consentimento, aviso, termos, idade ou pré-requisitos de conta aplicáveis antes de processar dados de roteamento sujeitos a esses requisitos:
- Consentimento de Privacidade e Termos: Conclua quaisquer pré-requisitos aplicáveis de privacidade, aviso ou termos antes de processar dados de roteamento sujeitos a esses requisitos.
- Portões de Verificação de Idade: Restrições de idade específicas do título devem ser atendidas antes de entrar em ambientes multijogador online ou sociais.
- Autenticação de Conta: Se um deep link direcionar para uma batalha de guilda privada ou painel de conta de jogador, o jogo deve verificar as credenciais de autenticação do usuário antes de conceder a entrada.
- Sequências de Tutorial Obrigatórias: Novos jogadores que recebem um deep link adiado para uma incursão multijogador avançada devem concluir tutoriais básicos do jogo antes de serem lançados em cenas complexas.
O roteador do jogo deve persistir o payload da rota extraído na memória, apresentar os fluxos de integração ou autenticação necessários e retomar a rota de destino apenas após todos os pré-requisitos serem atendidos.
Como o OpoInstall restaura o contexto elegível de destino dentro do jogo
O OpoInstall oferece recursos de restauração de contexto que preenchem a lacuna entre cliques em campanhas antes da instalação e primeiras inicializações após a instalação. Onde permitido pelas configurações de privacidade da plataforma e pelos recursos do dispositivo, o SDK combina o contexto web do momento do clique com sinais de inicialização pós-instalação.
Esse mecanismo permite que as equipes de LiveOps passem payloads personalizados — como tokens de referência, IDs de pacotes promocionais ou chaves de salas de partida — através do processo de download da loja, oferecendo uma experiência de integração personalizada na primeira inicialização.
Arquitetura técnica e portões de segurança do reengajamento de jogos com passagem de parâmetros
Tratando parâmetros de Deep Link como entradas não confiáveis: Diretrizes de validação de entrada do OWASP
De acordo com o Guia de Testes de Segurança de Aplicativos Mobile do OWASP sobre Deep Links Inseguros, todos os dados originados de strings de consulta de deep links, URLs de Universal Links ou áreas de transferência do sistema devem ser tratados como entradas não confiáveis e controladas por invasores. Os sistemas operacionais entregam strings de URL aos aplicativos sem validar a integridade, autorização ou segurança do payload dos parâmetros.
Os clientes de jogo devem higienizar e validar todos os parâmetros de roteamento recebidos antes de passá-los para mecanismos de jogo internos ou controladores de cena. Strings de parâmetros devem ser validadas quanto a tipos de dados esperados, limites de comprimento, conjuntos de caracteres permitidos e conformidade de esquema. Payloads de parâmetros nunca devem alterar diretamente o estado sensível do cliente, como definir saldos de moeda do jogador (currency=9999) ou substituir privilégios de acesso (role=admin).
Portões de autorização do lado do servidor: Separando a verificação de token do direito ao recurso
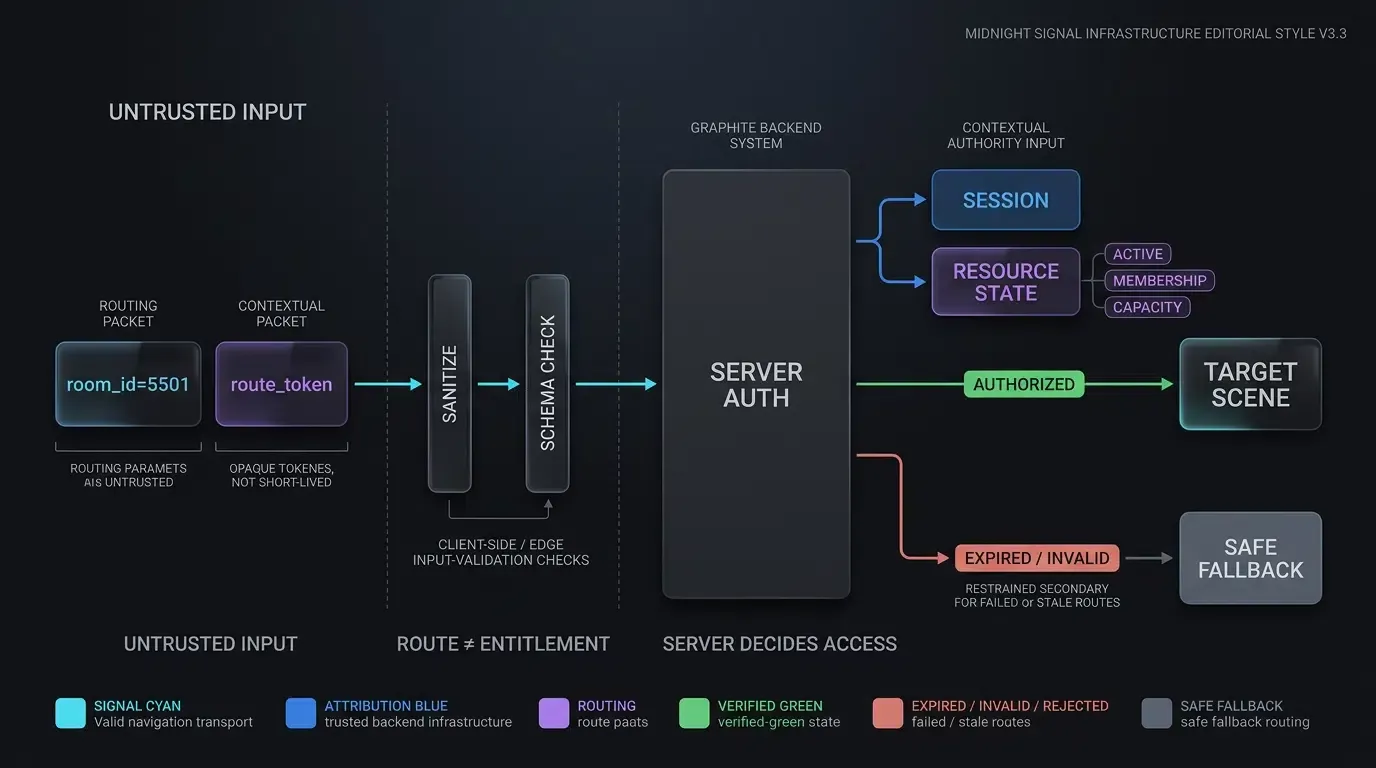
Uma estrutura de URL de deep link válida não garante que o jogador atual esteja autorizado a acessar o recurso solicitado. Por exemplo, um link contendo room_id=5501 não deve contornar verificações de associação no backend.
As arquiteturas de jogo devem implementar um modelo de validação de duas etapas:
- Sintaxe e Análise de Token: O SDK do cliente extrai o payload de roteamento e valida sua formatação.
- Verificação de Autorização do Servidor: O cliente do jogo envia o token de payload junto com o token de sessão autenticado do jogador (recuperado com segurança do estado de sessão logado do aplicativo, não da URL) para o backend do jogo. O backend verifica se a sala da partida está ativa, se a sala está cheia e se o jogador possui o nível, associação de guilda ou direito de ingresso exigido.
Somente após receber uma resposta de sucesso explícita da verificação de autorização do servidor é que o roteador do cliente dispara a transição de cena.
Prevenção de ataques de repetição com tokens de roteamento de curta duração autenticados pelo servidor
Para proteger rotas sensíveis de LiveOps — como acesso a torneios VIP ou recompensas promocionais exclusivas —, as equipes de operações devem implantar tokens de roteamento de curta duração e assinados pelo servidor (route_token) em vez de parâmetros de URL estáticos.
Um servidor de jogo confiável constrói o payload de roteamento, anexa um carimbo de data/hora de expiração (por exemplo, uma janela de expiração curta apropriada ao modelo de ameaça da rota) e assina o payload usando um segredo de assinatura mantido pelo servidor. O aplicativo cliente recebe o token assinado dentro da URL do deep link e o passa ao backend para verificação durante a execução da rota. Incorporar segredos de assinatura dentro do binário do aplicativo mobile é estritamente proibido, pois binários do lado do cliente podem ser submetidos à engenharia reversa para extrair segredos e forjar assinaturas de rota não autorizadas.
Gerenciando destinos obsoletos: Implementando fallbacks seguros para partidas expiradas e lobbies excluídos
Os ambientes de LiveOps são altamente dinâmicos. Quando um jogador toca em um deep link em um SMS ou postagem social, o recurso de destino subjacente pode não existir mais. Cenários comuns de destino obsoleto incluem:
- Eventos Expirados: Uma incursão de fim de semana com tempo limitado terminou.
- Lobbies Cheios ou Encerrados: Uma sala de partida multijogador ficou cheia ou foi cancelada pelo anfitrião.
- Ofertas Promocionais Obsoletas: Um pacote de desconto especial expirou ou atingiu seu limite de resgate.
Os roteadores de jogos devem implementar mecanismos de fallback graciosos. Se a verificação de autorização do servidor indicar que uma cena de destino está obsoleta ou inválida, o aplicativo deve exibir uma mensagem clara (toast) (por exemplo, “Esta sala de partida não está mais ativa”) e redirecionar o jogador com segurança para o hub de eventos geral ou lobby principal.
Como os links contextuais impulsionam a monetização e o Valor Vitalício do Jogador
Direcionando jogadores para ofertas na loja com segurança sem pré-autorizar compras
Os deep links contextuais aprimoram a monetização do LiveOps direcionando os jogadores diretamente para superfícies de ofertas relevantes ou interfaces de loja (target=store_offer&offer_id=bundle_summer). Contornar menus gerais da loja garante que os jogadores interessados vejam imediatamente o item anunciado.
No entanto, deep links nunca devem executar, pré-autorizar ou finalizar transações financeiras diretamente a partir de parâmetros de link. Todas as compras iniciadas após uma transição de deep link devem prosseguir através dos fluxos padrão de validação de compra no aplicativo (IAP), exigindo confirmação explícita do usuário, diálogos de kit da loja e verificação de recibo pelo backend.
Pré-preenchendo convites de referência social com vinculação de guilda e amigos validada pelo servidor
A aquisição viral de jogadores depende de programas de referência sem atrito. Programas de referência tradicionais exigem que os jogadores convidados copiem e colem códigos alfanuméricos durante o registro, criando atrito de entrada e altas taxas de abandono.
Deep links que passam parâmetros simplificam esse fluxo codificando o ID do usuário do convidante (inviter_uid=USR_8820) na URL da campanha. Após a instalação e a inicialização inicial, o cliente do jogo extrai o payload do convidante e apresenta um prompt de convite pré-preenchido. O backend valida a conta do convidante antes de estabelecer conexões de amigos ou conceder bônus de guilda, garantindo uma experiência de integração tranquila enquanto evita o abuso de referências.
Estabelecendo telemetria de reengajamento: Rastreando a conversão do clique no push até a entrada no evento
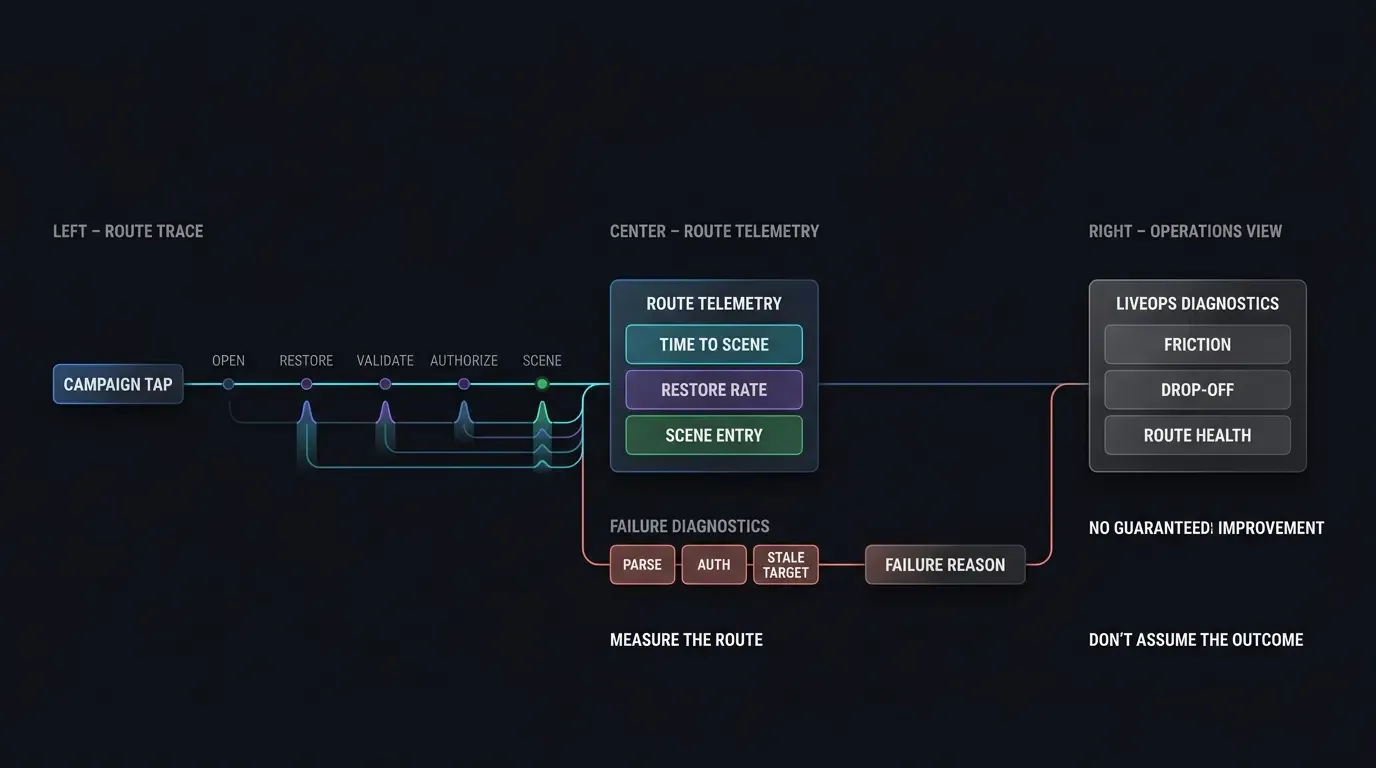
Para avaliar a eficácia do LiveOps objetivamente, as equipes de operações de jogos devem estabelecer telemetria de ponta a ponta em todo o funil de reengajamento. As principais métricas a serem rastreadas incluem:
-
Taxa de Clique para Abertura: A proporção de impressões de links de campanha ou notificações push que resultam em uma inicialização do aplicativo.
-
Taxa de Sucesso na Restauração de Cena: A porcentagem de sessões com deep links que passam com sucesso pela validação e carregam a cena de destino.
-
Taxa de Destino Obsoleto: A frequência com que tentativas de deep link caem em recursos expirados ou inválidos, sinalizando problemas de tempo da campanha.
-
Taxa de Ações a Jusante: A proporção de sessões restauradas que executam ações de destino, como completar uma partida ou comprar uma oferta.
-
Contexto de Diagnóstico de Rota: Registro de eventos granulares incluindo
time_to_scene_ms,authorization_resulteroute_failure_reasonpara isolar abandonos operacionais.
[Usuário toca no link de campanha verificado]
               │
               ▼
[Resolução do SO / Navegador]
   ┌───────────┴───────────┐
   ▼                       ▼
[App Instalado]     [App Não Instalado]
   │                       │
   ▼                       ▼
[Link Verificado]    [Página de destino de roteamento web]
   │                       │
   ▼                       ▼
[App Abre]         [Redirecionamento explícito da URL da loja]
   │                       │
   │                [Instalação & Primeira inicialização]
   │                       │
   └───────────┬───────────┘
               ▼
[Extração de parâmetro do SDK]
               │
               ▼
[Higienização de entrada não confiável]
               │
               ▼
[Autorização do Servidor & Portão de Estado]
   ┌───────────┴───────────┐
   ▼                       ▼
[Válido & Autorizado] [Expirado / Inválido]
   │                       │
   ▼                       ▼
[Cena do evento alvo] [Fallback de evento / Lobby seguro]
Implementando a Restauração de Cena em Plataforma Dupla em Motores Mobile
Configurando filtros de intenção e permissões de domínio no Android e iOS
A integração de deep linking nativo requer a configuração de regras de verificação de domínio em ambas as principais plataformas mobile:
- Domínios Associados do iOS: Conforme detalhado na Orientação da Apple para desenvolvedores sobre como oferecer suporte a Universal Links, habilite Domínios Associados nos direitos do projeto Xcode, declarando
applinks:game.domain.com. Aloje um arquivo JSONapple-app-site-association(AASA) válido no domínio emhttps://game.domain.com/.well-known/apple-app-site-association. - App Links do Android: Seguindo o Guia para desenvolvedores Android sobre como verificar App Links, configure filtros de intenção no
AndroidManifest.xmlcomandroid:autoVerify="true". Aloje um arquivo JSON Digital Asset Links válido emhttps://game.domain.com/.well-known/assetlinks.json. Revise também o Guia para desenvolvedores Android sobre solução de problemas de App Links para diagnósticos de verificação de domínio.
Separando filtros de intenção de App Link verificados de esquemas de URI personalizados no Android
De acordo com o Guia para desenvolvedores Android sobre como adicionar filtros de intenção para App Links, os aplicativos devem isolar filtros de intenção de App Link HTTP/HTTPS verificados de fallbacks de esquema personalizados. Combinar esquemas personalizados (scheme://) dentro do mesmo bloco de filtro de intenção como domínios HTTPS com autoVerify="true" pode quebrar a verificação de domínio do Android ou expor o aplicativo a sequestro de intenção.
<!-- AndroidManifest.xml: Filtro de intenção de App Link verificado -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="game.domain.com" />
</intent-filter>

<!-- Filtro de intenção separado para esquema de fallback personalizado -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="mycustomgame" />
</intent-filter>
Gerenciando callbacks do ciclo de vida do aplicativo em intenções do Android e delegados de Universal Link do iOS
Quando um aplicativo recebe um deep link, o código nativo deve processar a string URI recebida, extrair os parâmetros do payload, higienizar as entradas e passar o objeto de rota validado para o mecanismo do jogo (por exemplo, Unity, Unreal Engine ou núcleo C++ personalizado).
Para aplicativos iOS baseados em cena, implemente o tratamento de Universal Link equivalente em scene(_:willConnectTo:options:) e scene(_:continue:) dentro do seu UIWindowSceneDelegate.
A implementação de código abaixo demonstra padrões de integração nativa para Android (Kotlin) e iOS (Swift) para receber deep links, executar validação de esquema básica e despachar payloads com segurança. Exemplos de integração de referência são mostrados abaixo; nomes exatos de pacotes, tipos de callback e assinaturas de método devem ser validados em relação às versões de lançamento do SDK do OpoInstall implantadas atualmente.
// Android: MainActivity.kt - Validação de entrada e delegação de intenção segura para threads
// Exemplo de integração de referência; verifique nomes de pacotes e assinaturas de método exatos em relação à versão do SDK implantada.
package com.example.game.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Processar intenção de deep link de início a frio
        intent?.let { handleDeepLinkIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)
        // Processar intenção de deep link de retomada (warm-resume) quando o modo de inicialização da Activity retém a instância
        handleDeepLinkIntent(intent)
    }

    private fun handleDeepLinkIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawData = appData.data
                if (rawData.isNullOrEmpty()) return

                // Processar payload de entrada não confiável com segurança
                processAndValidateRoute(rawData)
            }
        })
    }

    private fun processAndValidateRoute(jsonString: String) {
        try {
            val payload = JSONObject(jsonString)

            // Passo 1: Higienização de esquema & parâmetro (Extraindo route_token de curta duração)
            val targetScene = payload.optString("target_scene", "")
            val roomId = payload.optString("room_id", "")
            val routeToken = payload.optString("route_token", "")

            // Passo 2: Validar contra whitelist de roteamento permitida
            val allowedScenes = setOf("pvp_arena", "guild_hall", "event_hub")
            if (!allowedScenes.contains(targetScene)) {
                Log.w("Security", "Cena de destino não autorizada ou inválida rejeitada: $targetScene")
                runOnUiThread { navigateToLobbyFallback("Destino de alvo inválido.") }
                return
            }

            // Passo 3: Delegar payload para autorização do servidor de backend antes de iniciar a cena
            // Nota: O GameBackendClient fornece a sessão de aplicativo autenticada atual automaticamente; routeToken vem da URL
            GameBackendClient.verifyRouteAuthorization(targetScene, roomId, routeToken) { isAuthorized ->
                // Garantir que as transições de cena da UI ou do Motor de Jogo sejam executadas com segurança na thread principal da UI
                runOnUiThread {
                    if (isAuthorized) {
                        GameRouter.navigateToScene(targetScene, roomId)
                    } else {
                        navigateToLobbyFallback("Evento ou sala não está mais acessível.")
                    }
                }
            }
        } catch (e: Exception) {
            Log.e("Security", "Falha ao analisar payload JSON de deep link", e)
            runOnUiThread { navigateToLobbyFallback("Solicitação de navegação malformada.") }
        }
    }

    private fun navigateToLobbyFallback(reason: String) {
        Log.i("GameRouter", "Fallback seguro para lobby principal executado: $reason")
        GameRouter.navigateToLobby()
    }
}
// iOS: AppDelegate.swift - Processamento de Universal Link & Portão de Validação
// Exemplo de integração de referência; verifique nomes de pacotes e assinaturas de método exatos em relação à versão do SDK implantada.
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(_ application: UIApplication, didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?) -> Bool {
        // Inicializar Delegado do SDK OpoInstall
        OpoInstallSDK.initWith(self)
        return true
    }

    // Tratar delegado de Universal Links no iOS 9+ (Caminho AppDelegate)
    func application(_ application: UIApplication, continue userActivity: NSUserActivity, restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void) -> Bool {
        // Delegar processamento de universal link para o SDK
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Callback de ativação (Wakeup) do OpoInstallDelegate
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawJson = data.data, !rawJson.isEmpty else {
            return
        }

        // Processar payload de entrada não confiável com segurança
        processAndValidateRoute(rawJson: rawJson)
    }

    private func processAndValidateRoute(rawJson: String) {
        guard let jsonData = rawJson.data(using: .utf8) else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Codificação de string UTF-8 inválida")
            }
            return
        }

        do {
            if let payload = try JSONSerialization.jsonObject(with: jsonData, options: []) as? [String: Any] {
                let targetScene = payload["target_scene"] as? String ?? ""
                let roomId = payload["room_id"] as? String ?? ""
                let routeToken = payload["route_token"] as? String ?? ""

                // Passo 1: Validação de lista de permissões
                let allowedScenes = ["pvp_arena", "guild_hall", "event_hub"]
                guard allowedScenes.contains(targetScene) else {
                    DispatchQueue.main.async {
                        self.navigateToLobbyFallback(reason: "Cena de destino não está na lista de permissões")
                    }
                    return
                }

                // Passo 2: Validar autorização da rota com servidor de backend
                // Nota: O GameBackendClient fornece a sessão do usuário logado internamente; routeToken vem do deep link
                GameBackendClient.shared.verifyRouteAuthorization(scene: targetScene, room: roomId, routeToken: routeToken) { isAuthorized in
                    DispatchQueue.main.async {
                        if isAuthorized {
                            GameSceneRouter.shared.navigateTo(scene: targetScene, room: roomId)
                        } else {
                            self.navigateToLobbyFallback(reason: "Autorização do servidor falhou ou destino expirou")
                        }
                    }
                }
            }
        } catch {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Falha na desserialização JSON")
            }
        }
    }

    private fun navigateToLobbyFallback(reason: String) {
        print("GameSceneRouter: Fallback para lobby principal executado - \(reason)")
        GameSceneRouter.shared.navigateToLobby()
    }
}
Medindo o desempenho através dos canais de reengajamento de operações de jogos
Análise comparativa das estruturas de entrega de reengajamento
Diferentes canais de entrega operacional apresentam características de roteamento distintas e pré-requisitos técnicos. Avaliar esses canais ajuda as equipes de operações de jogos a escolher o mecanismo de transporte apropriado para objetivos específicos de LiveOps.
Estrutura ilustrativa de avaliação de canais operacionais
A tabela abaixo apresenta uma estrutura qualitativa que avalia os canais de reengajamento comuns através de métricas operacionais:
| Tipo de Canal | Caminho de Resolução do SO | Métrica Principal de Reengajamento | Risco Operacional Chave | Estratégia de Fallback |
|---|---|---|---|---|
| Push Sem Contexto | Lançamento de App Nativo | Taxa de Clique para Abertura de App | Abandono no menu principal | Lobby Padrão |
| App / Universal Link Verificado | Roteamento de App Nativo do SO | Tempo até a Cena ( |
Falha na verificação de domínio | Página de destino de roteamento web |
| Link de Campanha Adiado | Roteamento Web |
Restauração da Instalação para Primeira Abertura | Perda de contexto / Restrição de privacidade | Portão de integração |
| Link de Referência Social | In-App Webview |
Conversão de Referência Verificada | Token de convidante inválido | Registro Limpo |
Perguntas Frequentes (FAQ)
Como as equipes de operações de jogos usam deep links para reduzir o churn?
Os deep links podem passar IDs de salas de partida dinâmicas sem a entrada manual do usuário?
O que acontece se um jogador sem o aplicativo instalado clicar em um Universal Link ou App Link?
Resumo e Estrutura de Decisão
Otimizar as operações de jogos mobile requer minimizar as etapas entre a intenção de um jogador de jogar e a participação ativa em uma cena do jogo. Substituir redirecionamentos sem contexto por deep links que passam parâmetros ajuda as equipes de LiveOps a reduzir a evasão, reativar coortes de jogadores inativos e melhorar o ROI geral da campanha.
Como os payloads de deep link se originam de ambientes do lado do cliente, as arquiteturas devem tratar todos os parâmetros recebidos como entradas não confiáveis. A implementação de portões de autorização robustos no lado do servidor, validação de esquema e fallbacks para destinos obsoletos garante que o reengajamento via deep link permaneça seguro enquanto oferece experiências fluidas aos jogadores. Ao remover o atrito de roteamento, as equipes de LiveOps criam oportunidades mensuráveis para melhorar a eficiência do reengajamento e a retenção de jogadores; os impactos no ROI e na retenção a jusante devem ser validados empiricamente por experimentos específicos de cada título.
Para aprender como o roteamento contextual pode aprimorar sua estratégia de LiveOps, consulte a documentação de deep linking para jogos, explore a plataforma de crescimento mobile ou registre seu título no console de desenvolvedor OpoInstall.
Materiais Relacionados
-
Conceitos: Operações de Jogos, Estratégia de LiveOps, Restauração de Cena, Gestão do Ciclo de Vida do Jogador, Validação de Entrada Não Confiável
-
Tecnologias: Universal Links, App Links, Restauração de Contexto Adiada, Tokens Assinados pelo Servidor
-
Padrões: IETF RFC 3986 Identificador de Recurso Uniforme, Especificação de Domínios Associados da Apple, Protocolo Android Digital Asset Links, Guia de Testes de Segurança de Aplicativos Mobile do OWASP (MASTG)
-
APIs: API de Roteamento Dinâmico OpoInstall, Processamento de Intenção Android getIntent, Delegado iOS continueUserActivity
-
Documentação Oficial & Referências:
-
Orientação da Apple para desenvolvedores sobre como oferecer suporte a Universal Links
-
Guia para desenvolvedores Android sobre como verificar App Links
-
Guia para desenvolvedores Android sobre como adicionar filtros de intenção para App Links
-
Guia para desenvolvedores Android sobre solução de problemas de App Links
-
Guia de Testes de Segurança de Aplicativos Mobile do OWASP sobre Deep Links Inseguros
Share this article