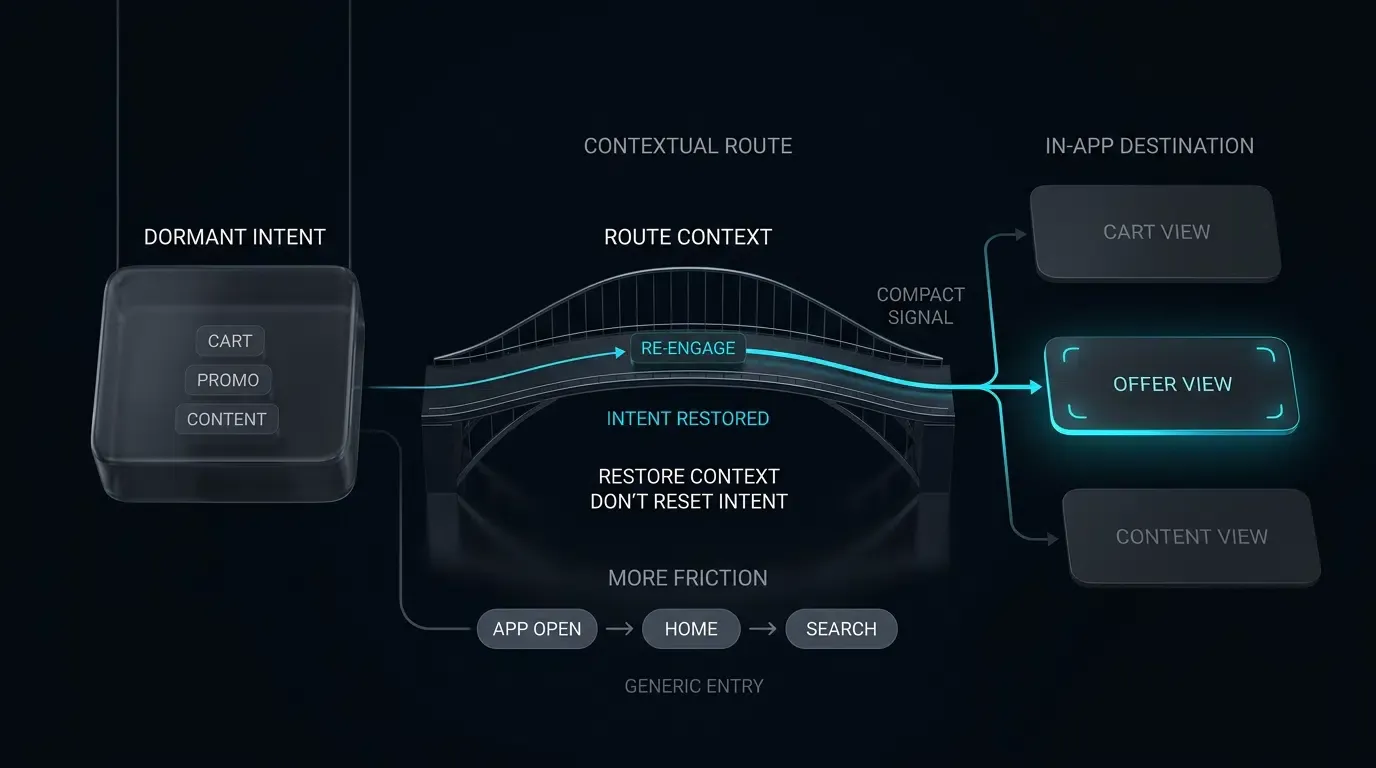
Como os deep links aumentam o engajamento em aplicativos móveis? Os deep links podem promover um maior engajamento ao reduzir o atrito na navegação e encaminhar usuários reativados diretamente para destinos contextuais dentro do app — como carrinhos abandonados, promoções personalizadas ou conteúdo específico —, eliminando a necessidade de busca manual no aplicativo e criando oportunidades testáveis para melhorar a conversão e a retenção.
O engajamento em aplicativos engloba a frequência, a profundidade e a duração das interações dos usuários com um aplicativo móvel ao longo de seu ciclo de vida. O uso de deep links contextuais em campanhas de remarketing auxilia no engajamento ao encaminhar usuários inativos a partir de pontos de contato externos, como web, mensagens e e-mail, contornando telas iniciais genéricas e direcionando-os diretamente para o conteúdo alvo dentro do app.
| Termo | Definição | Entidade Relacionada | Intenção de Busca |
|---|---|---|---|
| Engajamento no App | A profundidade e a frequência das interações do usuário dentro de um aplicativo ao longo do tempo. | Retenção de Usuário | Informativa / Comercial |
| Web para App | O processo de transição de visitantes da web para visualizações nativas em aplicativos móveis. | Deep Linking Móvel | Informativa |
| Remarketing | A prática estratégica de reengajar usuários inativos por meio de campanhas direcionadas. | Marketing de Ciclo de Vida | Informativa |
Por que o Deep Linking Contextual pode reduzir o atrito no remarketing
A ineficiência de mensagens estáticas: como a desistência no menu principal prejudica o ROI da campanha
Campanhas de marketing móvel frequentemente enfrentam baixas taxas de conversão ao reengajar usuários inativos. Um dos fatores para esse desempenho inferior é a implementação de links estáticos e não contextuais em mensagens de remarketing. Quando uma plataforma de e-commerce envia um SMS anunciando um desconto de 20% em um item que o usuário visualizou anteriormente, direcionar esse usuário para uma tela inicial genérica ou para a página do produto na loja de aplicativos gera um atrito imediato.
Ao abrir o app em sua tela inicial, o usuário precisa navegar manualmente por hierarquias complexas de categorias, localizar campos de busca e reencontrar o produto mencionado na campanha. Cada etapa de navegação manual adiciona carga cognitiva e atrito, aumentando a probabilidade de desistência antes de alcançar o funil de checkout. Ao direcionar usuários para pontos de entrada genéricos, as equipes de crescimento correm o risco de diluir a relevância da campanha, inflar o Custo de Aquisição de Clientes (CAC) e diminuir a eficiência operacional de seus orçamentos de marketing de ciclo de vida.
Transição do Retargeting por broadcast para Deep Links que preservam a intenção
Para otimizar o engajamento, as equipes de crescimento podem migrar de mensagens genéricas para arquiteturas de deep linking que preservam a intenção. Em vez de tratar todo tráfego de reengajamento como um lançamento genérico do app, o deep linking contextual incorpora rotas de destino específicas e payloads de parâmetros diretamente nas URLs da campanha.
Quando um usuário inativo toca em um link contextual dentro de um e-mail, SMS ou banner web, o sistema operacional subjacente roteia a solicitação diretamente para o aplicativo nativo, onde os links verificados são suportados. O SDK móvel intercepta a intenção recebida, analisa os parâmetros incorporados (como scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef) e navega automaticamente o usuário para o produto ou tela de checkout correspondente. O Openinstall, uma plataforma de atribuição e deep linking móvel, capacita as equipes de marketing a gerar links de roteamento dinâmico que conectam pontos de contato web e de mensagens externos com cenas nativas no app.
Avaliando o Tempo até o Conteúdo como métrica operacional para funis de reengajamento
No marketing de ciclo de vida, a atenção do usuário é altamente perecível. Uma métrica operacional útil definida pelo produto é o Tempo até o Conteúdo (
Em campanhas não contextuais, o
Como o atrito na tela inicial degrada os funis de reativação do usuário
Desconstruindo o churn de abandono: do clique na campanha à busca complexa no app
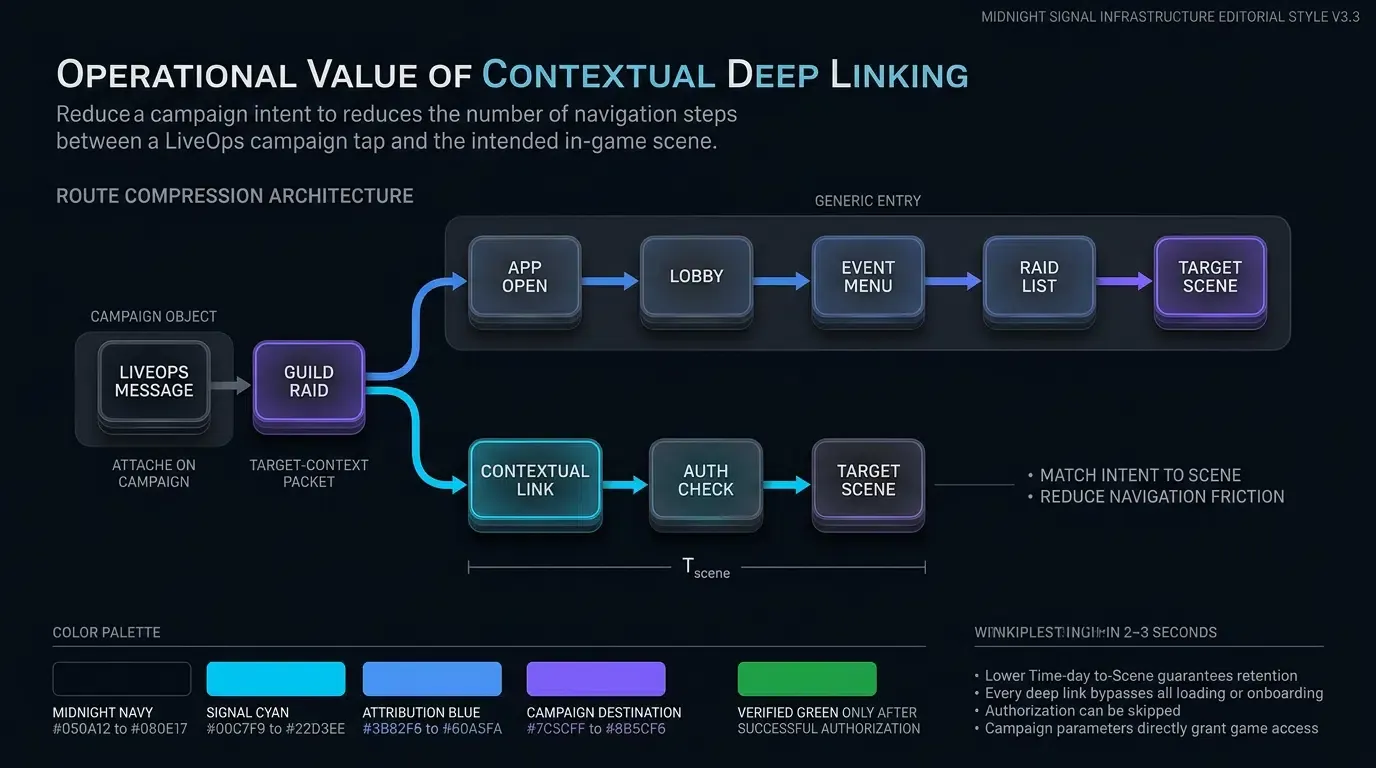
Para entender o valor operacional do roteamento direto, avalie a jornada do usuário entre funis de reativação padrão versus funis com deep links:
-
Funil de Remarketing Padrão (Alto Atrito):
- Gatilho: O usuário toca em um link de SMS promocional para um item de carrinho abandonado.
- Lançamento: O sistema operacional abre o app; o app executa um cold start e renderiza a tela inicial padrão.
- Busca: O usuário tenta localizar seu carrinho anterior ou usa a busca interna para encontrar o item.
- Ponto de Abandono: Se a busca falha ou a navegação exige múltiplos toques, o usuário encerra a sessão.
- Resultado: Maior risco de desistência, perda de conversão, menor eficiência da campanha.
-
Funil com Deep Link Contextual (Atrito Reduzido):
- Gatilho: O usuário toca em um Universal Link ou App Link verificado contendo um token de roteamento incorporado.
- Lançamento: O SO verifica a associação do domínio e abre o app nativo diretamente.
- Extração da Rota: O SDK do app intercepta o payload e passa os parâmetros validados para o roteador de navegação.
- Entrega Direta: O app renderiza a tela de checkout pré-preenchida com o desconto promocional aplicado.
- Resultado: Entrega imediata de valor, caminho de conversão otimizado, melhor experiência do usuário.
Preservando o momento contextual: roteando usuários para carrinhos, descontos e estados salvos
Usuários inativos reengajam de forma mais eficaz quando apresentados a contextos personalizados e de alta relevância. Cenários-chave de reengajamento onde o deep linking preserva a intenção incluem:
- Recuperação de Carrinho: Roteando usuários diretamente para seu carrinho salvo com tokens de desconto ativos aplicados, contornando páginas intermediárias de catálogo de produtos.
- Recomendações de Conteúdo Personalizado: Direcionando assinantes de streaming ou mídia diretamente para episódios de vídeo, playlists de áudio ou artigos de notícias específicos.
- Acesso a Eventos com Restrição de Tempo: Roteando usuários de jogos ou eventos ao vivo diretamente para lobbies de torneios ativos ou modais promocionais por tempo limitado.
- Alertas Financeiros e de Conta: Transicionando usuários de fintech de alertas de segurança via SMS diretamente para telas específicas de verificação de transação após autenticação biométrica segura.
Lidando com Cold Launches vs. Resumos em Background durante despertadores cross-channel
Os sistemas operacionais móveis entregam payloads de deep link de maneiras diferentes, dependendo do estado de tempo de execução do aplicativo:
- Resumo Quente (Estado de Background): O aplicativo está atualmente suspenso na memória do sistema. Quando o usuário toca em um deep link, o SO traz a tarefa existente para o primeiro plano e entrega a intenção da URL via delegados de ciclo de vida (
onNewIntentno Android,scene(_:openURLContexts:)ouscene(_:continue:)no iOS). O roteador do app transiciona o controlador de visão ativo sem reinicializar o estado do aplicativo. - Cold Start (Estado Terminado): O processo do aplicativo não está em execução. O SO aloca memória de processo, inicializa classes de aplicativo e entrega a intenção de lançamento para a atividade raiz ou delegado de cena. A arquitetura cliente deve capturar e persistir o payload de roteamento durante a inicialização, completar as injeções de dependência necessárias e navegar para a cena de destino assim que a hierarquia da UI primária estiver pronta.
O papel do Deferred Deep Linking no reengajamento de usuários que desinstalaram
Um desafio crítico no remarketing ocorre quando um usuário inativo desinstalou o aplicativo móvel. Esquemas de URI personalizados padrão falham completamente em dispositivos onde o app foi desinstalado, resultando em erros de página não encontrada no navegador.
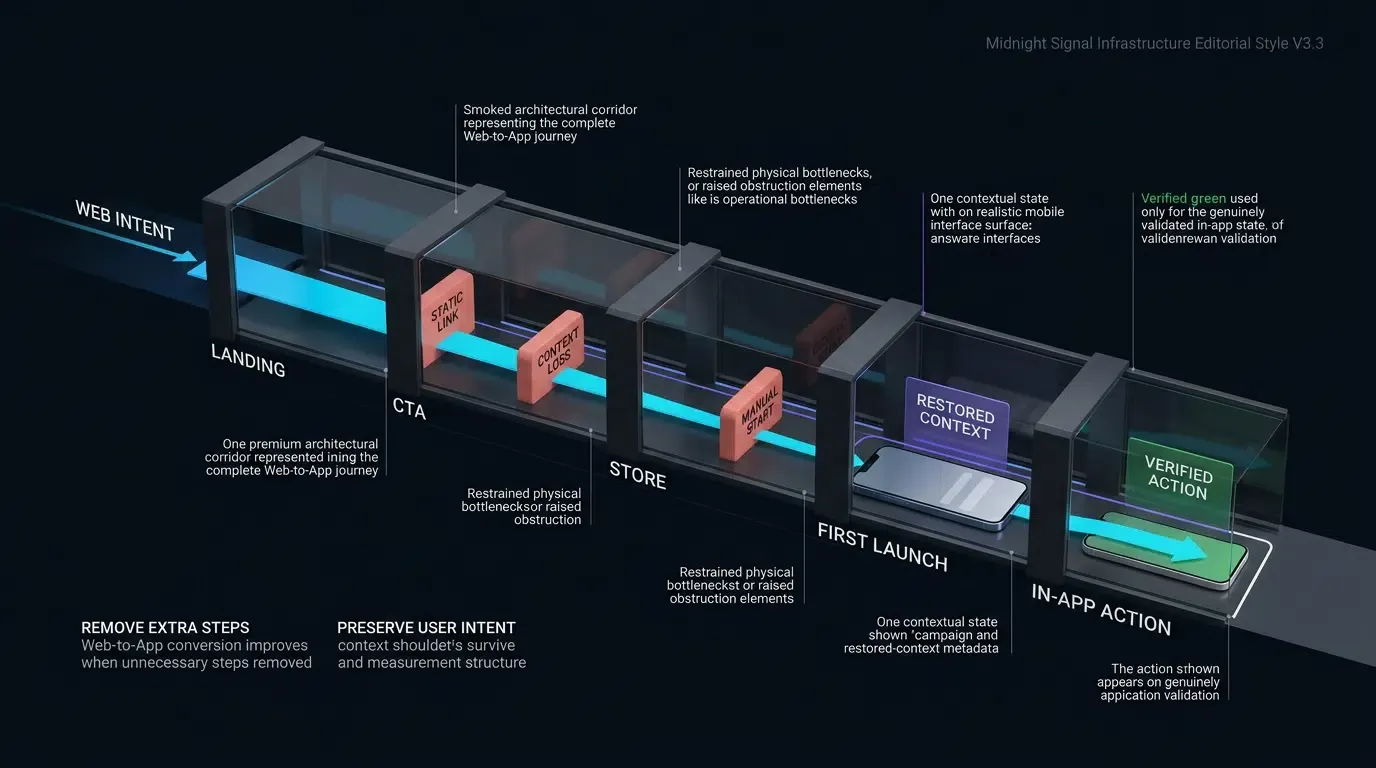
O deferred deep linking aborda essa limitação. Quando um usuário desinstalado clica em um link de campanha, o motor de roteamento direciona o navegador para a loja de aplicativos apropriada enquanto captura os parâmetros de destino pretendidos no servidor de atribuição. Quando o usuário baixa e abre o app pela primeira vez, o SDK do Openinstall consulta o backend de atribuição, recupera os parâmetros em cache e permite que o app execute a restauração da cena no primeiro lançamento, onde suportado pelo sistema de atribuição implementado e permitido pelas políticas de privacidade da plataforma.
Caminhos arquiteturais para remarketing Web-para-App, SMS e E-mail
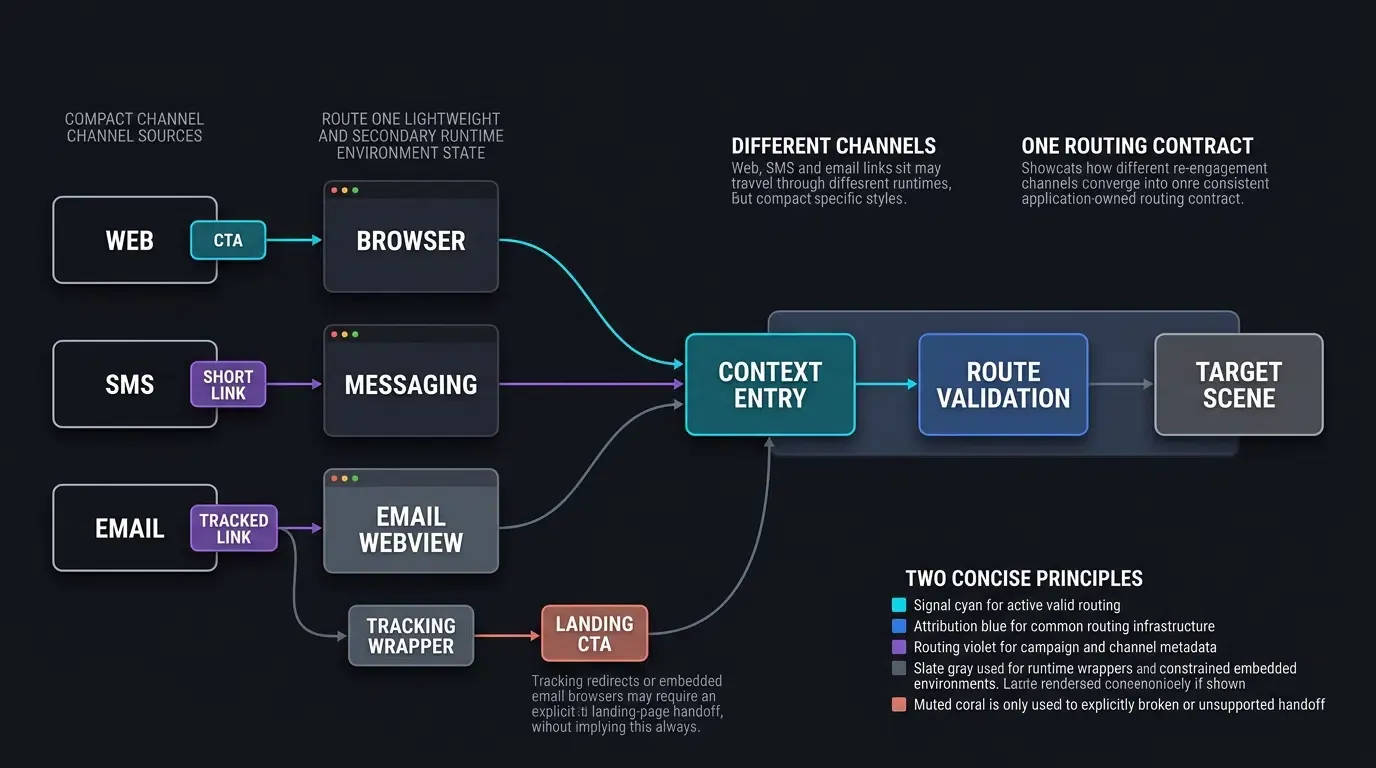
Intercepção Web-para-App: implantando banners contextuais em páginas web móveis de alto tráfego
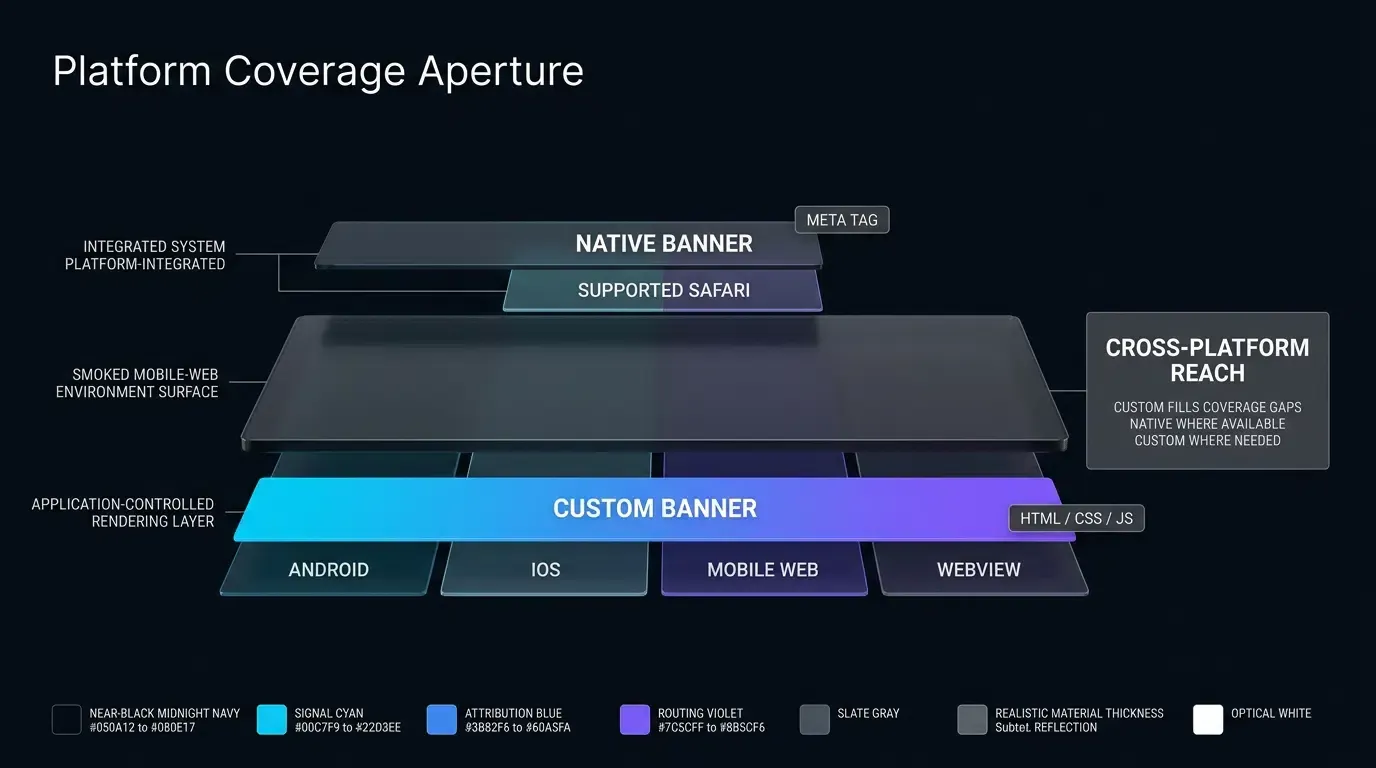
Muitos usuários inativos interagem com marcas através de navegadores móveis (como Safari ou Chrome) ao buscar no Google ou clicar em links de redes sociais. Equipes de crescimento podem implantar roteamento Web-para-App em landing pages móveis para transicionar esses visitantes da web para o app nativo.
Usando JavaScript do lado do cliente ou Smart App Banners dinâmicos, a página web detecta o ambiente móvel e renderiza um prompt interativo. Quando o usuário toca no banner, o script invoca o Universal Link ou App Link nativo, transferindo o contexto de navegação atual do usuário (como o SKU específico do produto sendo visualizado) para o aplicativo nativo.
Fluxos de trabalho de SMS e Mensagens: encapsulando Deep Links em URLs curtas de rastreamento
Canais de SMS e mensagens diretas (como WhatsApp, Line ou RCS) representam pontos de contato de remarketing com alto CTR. No entanto, limites de caracteres e estética visual exigem que as equipes de marketing encapsulem longas strings de parâmetros em URLs curtas com marca (ex: https://brand.link/spring24).
Quando possível, use o domínio verificado de Universal Link ou Android App Link como destino visível ao usuário. Se for necessária uma camada de redirecionamento de link curto ou rastreamento, valide o comportamento da cadeia de redirecionamento em cada SO, navegador e runtime de mensagens, em vez de assumir que um redirecionamento HTTP para uma URL verificada sempre produzirá uma transferência automática para o app nativo.
Reengajamento por E-mail: navegando em WebViews de clientes de e-mail e transferências de Universal Links
O remarketing por e-mail introduz complexidade arquitetural devido aos wrappers de rastreamento de cliques dos provedores de serviço de e-mail (ESP) e WebViews de clientes de e-mail de terceiros (como os navegadores embutidos do Gmail ou Outlook). Quando um ESP encapsula um deep link em seu próprio redirecionamento de rastreamento, o domínio de rastreamento personalizado muitas vezes carece da verificação de Apple Associated Domains ou Android Digital Asset Links, fazendo com que o link abra em um navegador no app em vez de lançar o aplicativo.
Onde wrappers de rastreamento ou navegadores de e-mail embutidos impedem transferências diretas de Universal Links ou App Links, forneça uma chamada para ação (CTA) explícita “Abrir no App” em uma landing page HTTPS verificada. Não assuma que cadeias de redirecionamento automatizadas ou scripts pós-carregamento forçarão lançamentos de apps nativos em todos os ambientes de clientes de e-mail.
Protegendo tokens de rota dinâmica: impedindo acesso não autorizado a cenas de usuários privados
Parâmetros de deep link originam-se de canais externos acessíveis ao usuário. Atacantes podem alterar parâmetros de URL para tentar acesso não autorizado a visualizações restritas (como tentar ver o carrinho de outro usuário: ?cart_id=1024).
De acordo com o Guia de Testes de Segurança de Aplicações Móveis da OWASP sobre Deep Links Inseguros, os aplicativos nunca devem depender de strings de consulta de deep link para autenticação ou autorização. Payloads de reengajamento devem transmitir tokens de rota opacos e de curta duração, em vez de IDs de banco de dados brutos ou segredos de sessão. O aplicativo nativo deve validar a sessão autenticada do usuário localmente e confirmar com o backend que o usuário ativo está autorizado a acessar o recurso solicitado antes de renderizar dados privados.
[Usuário inativo recebe CTA na Web / Link por SMS / E-mail]
                       │
                       ▼
         [Resolução de link no SO / Navegador]
           ┌───────────┴───────────┐
           ▼                       ▼
    [App Instalado]         [App Não Instalado]
           │                       │
           ▼                       ▼
    [App Link Verificado]     [Landing Page de Roteamento Web]
           │                       │
           ▼                       ▼
    [Lançamento Nativo Direto]  [Fallback Explicito para Loja de Apps]
           │                       │
           │                [Instalação & Primeiro Lançamento]
           │                       │
           └───────────┬───────────┘
                       ▼
        [Extração de Parâmetros pelo SDK]
                       │
                       ▼
        [Sanitização de Input & Lista de Permissões]
                       │
                       ▼
        [Autorização de Servidor & Verificação de Estado]
           ┌───────────┴───────────┐
           ▼                       ▼
    [Cena de Destino Carregada]   [Fallback para Evento Seguro / Home]
Como estruturar payloads de roteamento dinâmico para reengajamento personalizado
Estruturando parâmetros de URL para verticais comuns
Padronizar esquemas de payload garante uma separação limpa entre o parsing de rede e a navegação do aplicativo. Esquemas de parâmetros comuns entre as principais verticais da indústria incluem:
- E-Commerce:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - Fintech:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - Streaming & Mídia:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - Jogos:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
Aplicando validação de tipo de dados, listas de permissão de caracteres e timestamps de expiração
Para reduzir abusos de parser, riscos de injeção, input de roteamento malformado e casos extremos de exaustão de recursos via deep links, strings de parâmetros recebidas devem passar por validação rigorosa antes do processamento:
- Lista de permissão Alfanumérica: Aplique filtragem de expressão regular em identificadores (ex:
^[A-Za-z0-9_-]{1,64}$), descartando payloads que contenham caracteres de controle, aspas ou tags de script. - Verificação de Token de Rota: Restrinja tokens de rota a strings opacas e de uso único, em conformidade com restrições de comprimento rígidas (ex: 16 a 128 caracteres) e valide timestamps de expiração no backend antes da execução da rota.
Separando identificadores de roteamento de credenciais de autenticação de usuário
Sob nenhuma circunstância URLs de deep link devem carregar senhas de usuário, chaves de API sem hash ou tokens de autenticação de longa duração. Se um usuário tocar em um link de e-mail em um dispositivo compartilhado, expor tokens de sessão na URL cria vulnerabilidades graves de sequestro de conta.
Deep links devem carregar apenas intenção de roteamento (qual conteúdo exibir). O app nativo deve recuperar independentemente a identidade do usuário de seu armazenamento local seguro (como iOS Keychain ou Android Keystore) e autenticar a sessão com o backend antes de exibir dados específicos da conta do usuário.
Vinculando tokens de atribuição contextual usando o Openinstall
Para avaliar quais canais de remarketing geram o maior ROI de reativação, equipes de ciclo de vida devem atribuir conversões dentro do app a campanhas específicas.
O Openinstall integra extração de parâmetros com atribuição multicanal. Quando um usuário entra no app via deep link, o SDK captura o código do canal, identificador da campanha e payload personalizado, transmitindo sinais de atribuição ao console enquanto expõe o payload ao roteador do app local. Revise a documentação de integração do SDK para especificações técnicas sobre a estrutura do payload e vinculação de eventos.
Implementação do lado do cliente para manuseio seguro de parâmetros de despertar
Intercepção de Intent no Android em Kotlin: Gerenciando ciclos de vida onCreate e onNewIntent
No Android, o processamento de intent de deep link deve ser implementado em onCreate para novas atividades e em onNewIntent quando a configuração de sua atividade ou tarefa reutiliza uma instância de atividade existente. A implementação deve extrair a URI ou payload do SDK recebido, normalizar tipos de dados, aplicar validação fail-closed e verificar a autorização do backend antes de disparar a navegação da UI.
Processamento de Universal Link no iOS em Swift: Implementando continuações em UIWindowSceneDelegate
Em aplicativos iOS baseados em cena, Universal Links são entregues através de connectionOptions.userActivities no lançamento a frio e scene(_:continue:) quando o app já está rodando ou suspenso. A implementação valida o NSUserActivity recebido, delega o manuseio de atribuição ao SDK e extrai o payload via ouvinte de despertar do SDK, normalizando a representação do payload antes de despachar a rota para a thread principal da UI.
A implementação técnica abaixo demonstra a integração dual-plataforma para capturar, validar e rotear deep links de reengajamento no Android nativo (Kotlin) e iOS (Swift). Binários certificados do SDK e plugins de motor podem ser baixados no centro de downloads do SDK Openinstall.
// Android: MainActivity.kt - Processamento de Intent de Reengajamento & Portão de Validação de Rota
// Exemplo de integração de referência. Verifique nomes de pacotes, classes de callback, ordem de inicialização,
// métodos de despertar e a representação exata em tempo de execução de appData.data contra o release de produção do SDK Openinstall.
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.Openinstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpeninstallPayloadAdapter {
    /**
     * Normaliza representações de dados heterogêneas do SDK (String JSON, Mapa ou JSONObject)
     * em um modelo de payload canônico de propriedade do aplicativo com verificação de tipo fail-closed estrita.
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Tipo de payload do SDK não suportado: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // Exige identificadores de cena e token não vazios
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "Falha no parsing da string JSON", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Fail-closed: rejeita tipos não-String para prevenir exploits de coerção de tipo
            if (value !is String) {
                Log.w("PayloadAdapter", "Valor de payload não-string rejeitado para chave: $key")
                null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Chave ou valor não-string rejeitado no mapa bruto: $key")
                null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // Passo 1: Validação de chave fail-closed estrita (rejeita chaves de payload desconhecidas)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Passo 2: Valida cena contra lista de permissão estrita (combinando todos os esquemas verticais documentados)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Passo 3: Aplica limites alfanuméricos e de comprimento no identificador de destino
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // Passo 4: Valida formato do token de rota (token de autorização opaco, de uso único)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // Passo 5: Valida fonte UTM opcional, se presente
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Processa intent de reengajamento no cold-start
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Processa intent de reengajamento no resumo quente quando a Atividade é reutilizada com base na configuração launchMode/task
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        Openinstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // Passo 1: Normaliza payload do SDK do fornecedor em DTO canônico com verificação estrita de tipo
                val canonicalPayload = OpeninstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("Formato de payload malformado ou ilegível.") }
                    return
                }

                // Passo 2: Valida dados de payload não confiáveis com verificações estritas fail-closed
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // Passo 3: Verifica autorização do servidor e disponibilidade de recursos
                    // Nota: A sessão do usuário autenticado é fornecida pelo estado do app, NÃO pela URL; routeToken é uma referência opaca
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("O item ou promoção solicitado não está mais disponível.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Solicitação de reengajamento não autorizada ou inválida.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "Navegando para o destino de reengajamento: ${route.scene}, ID: ${route.targetId}")
        // Despacha para o controlador de navegação interno
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "Fallback seguro para lobby home: $reason")
        // Exibe notificação ao usuário e navega para a visualização home padrão
    }
}

// Placeholder de autorização de backend específico do app (não uma API do SDK Openinstall)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // Apenas placeholder: o backend de produção deve validar a vinculação do usuário autenticado, expiração do token, vinculação do recurso pretendido e status de uso único/replay
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - Processamento de Universal Link & Portão de Validação de Rota
// Exemplo de integração de referência. Verifique nomes de pacotes, classes de callback, ordem de inicialização,
// métodos de despertar e a representação exata em tempo de execução de appData.data contra o release de produção do SDK Openinstall.
import UIKit
import libOpeninstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpeninstallPayloadAdapter {
    /**
     * Normaliza representações de dados heterogêneas do SDK (Dicionário, String JSON ou objeto personalizado)
     * em um modelo de payload canônico de propriedade do aplicativo com verificação de tipo fail-closed estrita.
     */
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] Falha na desserialização JSON: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        // Fail-closed: garante que todos os valores presentes no dicionário sejam estritamente Strings
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] Valor não-string rejeitado para a chave: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        // Passo 1: Validação de chave fail-closed estrita (rejeita chaves de payload desconhecidas)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // Passo 2: Valida cena contra lista de permissão estrita (combinando todos os esquemas verticais documentados)
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // Passo 3: Aplica limites alfanuméricos e de comprimento no identificador de destino
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // Passo 4: Valida formato do token de rota (token de autorização opaco, de uso único)
        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
        }

        // Passo 5: Valida fonte UTM opcional, se presente
        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpeninstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // Inicializa o SDK Openinstall
        OpeninstallSDK.initWith(self)

        // Lida com cold launch via Universal Link
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpeninstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // Lida com resumo quente via Universal Link
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpeninstallSDK.continue(userActivity)
        }
    }

    // Callback de despertar do OpeninstallDelegate
    func getWakeUpParams(_ appData: OpeninstallData?) {
        guard let data = appData else {
            return
        }

        // Passo 1: Normaliza representação de payload do SDK do fornecedor em DTO canônico com verificação estrita de tipo
        guard let canonicalPayload = OpeninstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Formato de dados de payload não reconhecido ou inválido")
            }
            return
        }

        // Passo 2: Valida e sanitiza dados de payload não confiáveis com verificações fail-closed
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {

            // Passo 3: Valida autorização do servidor e estado do recurso usando sessão autenticada do app
            // Nota: A sessão do usuário autenticado é fornecida pelo estado do app, NÃO pela URL; routeToken é uma referência opaca
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeTargetNavigation(route: validatedRoute)
                    } else {
                        self.executeLobbyFallback(reason: "Recurso expirado ou não autorizado")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Payload de rota malformado ou não autorizado")
            }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] Navegando para a cena de destino: %@, ID: %@", route.scene, route.targetId)
        // Executa transição interna de controlador de visão
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] Fallback seguro para lobby home: %@", reason)
        // Exibe aviso e roteia para o controlador de visão raiz
    }
}

// Placeholder de autorização de backend específico do app (não uma API do SDK Openinstall)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // Apenas placeholder: o backend de produção deve validar a vinculação do usuário autenticado, expiração do token, vinculação do recurso pretendido e status de uso único/replay
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
Degradação elegante: Gerenciando campanhas obsoletas, promoções expiradas e itens esgotados
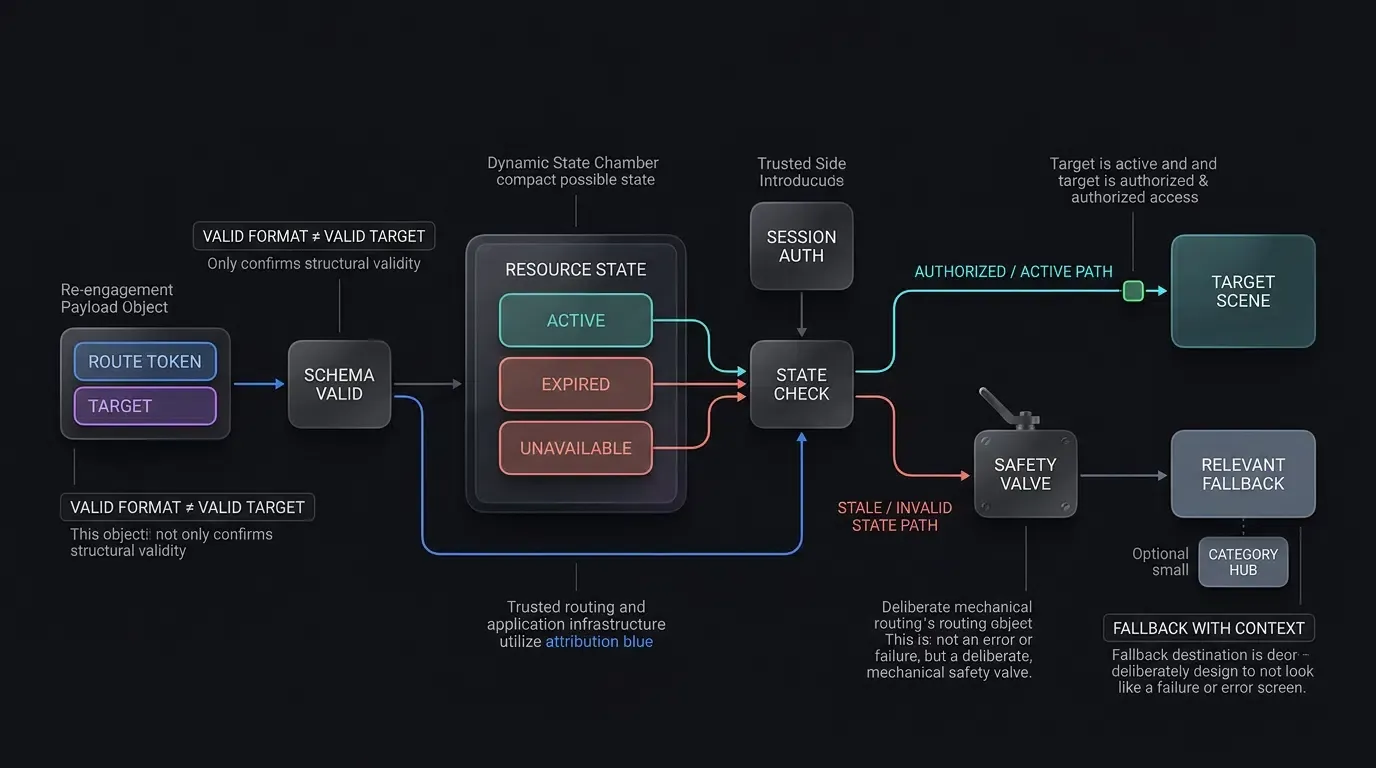
Em ambientes de marketing dinâmicos, usuários frequentemente clicam em links de remarketing dias ou semanas após a conclusão de uma promoção. Se um aplicativo tenta carregar uma promoção expirada ou um item excluído sem validação de estado, o usuário encontra uma tela em branco ou um erro não tratado.
Arquiteturas de produção aplicam um portão de fallback de dois níveis:
- Verificação de Esquema do Lado do Cliente: Se a estrutura do payload estiver malformada ou contiver chaves não autorizadas, o app redireciona imediatamente para a tela inicial padrão.
- Verificação de Estado do Lado do Servidor: Se o esquema é válido, mas o recurso subjacente não está disponível (ex: uma venda flash encerrou), o app renderiza um modal informativo (ex: “Esta promoção expirou, mas confira as ofertas de hoje”) e transiciona suavemente o usuário para o hub da categoria ativa.
Medindo o engajamento no app e o desempenho do funil de reativação
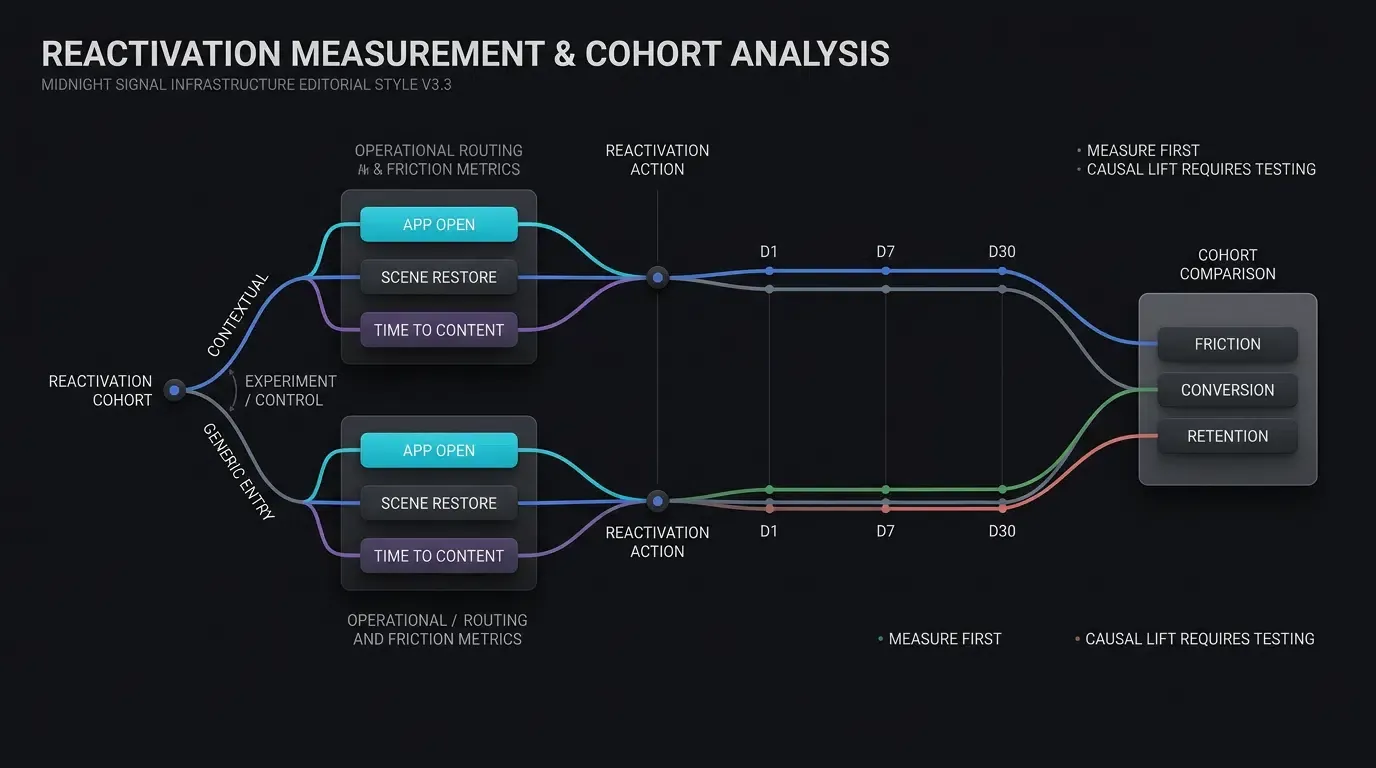
Métricas de telemetria chave para campanhas de reengajamento
Para avaliar funis de remarketing empiricamente, equipes de crescimento rastreiam o desempenho em quatro portões de telemetria primários:
- Taxa de Clique-para-Abertura do App (CAOR): A proporção de cliques em links de remarketing rastreados que resultam em uma abertura verificada do app nativo.
- Taxa de Restauração de Cena: A porcentagem de aberturas de app via deep link que resolvem e renderizam com sucesso a cena alvo dentro do app sem retornar ao lobby inicial.
- Taxa de Conversão de Reativação (RCR): A proporção de usuários reativados que completam uma ação central no funil (como fazer um pedido, completar um nível ou assinar) dentro da janela de atribuição predefinida da campanha (por exemplo, 24 horas).
- Tempo até o Conteúdo (
): A média de segundos decorridos do clique no link até a exibição ativa da cena, monitorada como métrica de atrito operacional.
Auditoria de Retenção de Coorte: Avaliando curvas de retenção D1, D7 e D30 para usuários reativados
Medir a conversão imediata é insuficiente; equipes de ciclo de vida devem auditar se os usuários reativados permanecem ativos ao longo do tempo. Usando Análise de Coorte, equipes de dados agrupam usuários reativados por fonte de campanha e rastreiam suas curvas de retenção conforme os benchmarks de Dia 1, Dia 7 e Dia 30:
Coortes reativadas que recebem deep linking contextual podem ser comparadas contra coortes de entrada genérica para determinar se o roteamento direto de cena está associado a uma maior retenção D7 ou D30 em um determinado produto.
Características de roteamento ilustrativas e matriz de canal de reengajamento
A tabela abaixo fornece uma comparação qualitativa dos principais canais de entrega de reengajamento entre atrito técnico e hipóteses operacionais:
| Canal de Reengajamento | Mecanismo de Transporte Primário | Caminho de Interação do Usuário | Hipótese de Medição | Risco Técnico Primário |
|---|---|---|---|---|
| Push Genérico | Lançamento Direto do App | Abre tela home principal | Testar engajamento base sem roteamento contextual | Desistência no menu principal |
| Link SMS Contextual | Universal / App Link Verificado | Roteamento direto de cena dentro do app | Testar se roteamento direto de cena reduz atrito de checkout | Link de promoção obsoleto / expirado |
| Remarketing por E-mail | URL de Rastreamento HTTPS | Landing page web ou navegador no app | Medir perda de roteamento em wrapper de rastreamento e webview embutida | Supressão de link por navegador no app |
| Banner Web-para-App | Banner Contextual Dinâmico | Clique em botão interativo | Medir conversão de transferência por navegador e runtime | Navegação do mesmo domínio no navegador |
Perguntas Frequentes (FAQ)
Como os deep links melhoram as taxas de retenção para usuários inativos?
O que acontece se um usuário inativo clica em um deep link após desinstalar o aplicativo?
Como os aplicativos devem lidar com deep links que apontam para promoções expiradas ou itens esgotados?
Resumo e Estrutura de Decisão
Otimizar o engajamento em aplicativos móveis requer eliminar o atrito entre a intenção de um usuário de reengajar e a entrega de valor dentro do app. Depender de redirecionamentos genéricos para a tela inicial cria barreiras desnecessárias que podem erodir a eficiência do remarketing e aumentar a desistência do usuário.
Ao implantar deep links contextuais em pontos de contato web, SMS e e-mail, as equipes de crescimento criam caminhos diretos para cenas nativas do aplicativo. Implementar portões de autorização robustos no lado do servidor, sanitização de entrada e fallbacks elegantes garante que as campanhas de reengajamento operem de forma confiável e segura em todos os segmentos de usuários. As melhorias na retenção a jusante e os ganhos de ROI da campanha devem ser validados empiricamente através de experimentos de coorte específicos.
Para aprender como implantar deep linking contextual e roteamento de parâmetros em seus funis de crescimento, revise a documentação de integração do SDK, baixe as bibliotecas cliente no centro de downloads do SDK Openinstall, explore a referência de implementação de atribuição móvel ou registre seu aplicativo no console de desenvolvedor Openinstall.
Materiais Relacionados
-
Conceitos: Engajamento no App, Reativação de Usuário, Restauração de Cena, Análise de Coorte, Funis de Remarketing
-
Tecnologias: Universal Links, Android App Links, Deferred Deep Linking, W3C Page Visibility API
-
Padrões: IETF RFC 3986 Identificador de Recurso Uniforme (URI), Especificação de Apple Associated Domains, Protocolo de Android Digital Asset Links, Guia de Testes de Segurança de Aplicações Móveis da OWASP (MASTG)
-
APIs: API de Roteamento Dinâmico Openinstall, Processamento de Intent Android getIntent, Delegado iOS continueUserActivity
-
Documentação Oficial & Referências:
-
Documentação para Desenvolvedores Apple sobre Permitir que Apps e Websites liguem para seu Conteúdo
-
Orientação para Desenvolvedores Apple sobre suporte a Universal Links
-
Guia para Desenvolvedores Android sobre verificação de App Links
-
Guia de Testes de Segurança de Aplicações Móveis da OWASP sobre Deep Links Inseguros
-
Share this article