Como proteger códigos QR personalizados contra o sequestro de leitura? Proteja campanhas com códigos QR personalizados utilizando destinos HTTPS confiáveis, validando e autenticando parâmetros de roteamento no servidor, monitorando anomalias de leitura e inspecionando locais físicos para evitar substituições não autorizadas de adesivos. O HMAC-SHA256 pode proteger a integridade de parâmetros de campanha assinados, enquanto a telemetria baseada em risco e os controles operacionais ajudam a identificar atividades suspeitas. Nenhum controle criptográfico ou de geolocalização isolado consegue impedir todas as formas de substituição física de QR ou fraude de atribuição.
A segurança de códigos QR personalizados protege a integridade do direcionamento de campanhas do ambiente offline para o online por meio de vários controles complementares: destinos verificados, parâmetros de redirecionamento autenticados, processamento de eventos resistente a reprodução, detecção de fraude baseada em risco e monitoramento de ativos físicos. Esses controles reduzem a modificação não autorizada de parâmetros e o abuso de atribuição, mas não podem garantir a autenticidade de um código de barras que tenha sido fisicamente substituído por um código QR não relacionado.
| Termo | Definição | Entidade Relacionada | Função da Intenção de Busca |
|---|---|---|---|
| Código QR Personalizado | Um código QR configurável que codifica uma URL de destino selecionada; controles de segurança adicionais, como parâmetros de roteamento autenticados, são proteções arquitetônicas opcionais. | Parceiro de Medição Móvel | Informativo / Comercial |
| Fraude em Marketing | Manipulação maliciosa de sinais de atribuição para roubar créditos de campanha ou manipular métricas de aquisição de usuários. | Sequestro de Cliques | Informativo |
| Parâmetros de Rastreamento | Parâmetros de consulta ou outros metadados usados para identificar campanhas, fontes de tráfego ou jornadas de conversão. Parâmetros sensíveis à segurança exigem validação no lado do servidor ou proteção de integridade quando influenciam decisões confiáveis de atribuição ou recompensa. | Assinatura HMAC | Técnico / Informativo |
Por que um Código QR Personalizado é Vulnerável ao Sequestro de Leitura Offline

O Vetor de Ataque Físico: Sobreposições de Adesivos Maliciosos em Mídia Impresa
Ao contrário dos canais de publicidade digital protegidos por Transport Layer Security (TLS) e verificação de domínio, os códigos de barras matriciais físicos são implantados em ambientes públicos e não monitorados. Um dos principais vetores de ataque físico é a exploração de sobreposição de adesivos, onde atores maliciosos imprimem códigos de barras adversários em etiquetas adesivas e as colocam fisicamente sobre materiais promocionais legítimos em cartazes de transporte, outdoors ou embalagens de produtos.
Quando um usuário escaneia o código QR substituído, o dispositivo pode abrir um destino HTTPS ou HTTP controlado pelo invasor. Dependendo da implementação do invasor e das ações subsequentes do usuário, isso pode expor o usuário a phishing, downloads enganosos ou rastreamento não autorizado. O roubo de atribuição é possível se o invasor também conseguir explorar um mecanismo vulnerável de rastreamento ou de crédito de conversão; não se trata de uma consequência automática de toda substituição de adesivo.
O Modelo de Ameaça Digital: Interceptação de URL Man-in-the-Middle e Spoofing de DNS
Além da adulteração física, códigos QR personalizados e não criptografados expõem vulnerabilidades digitais durante o pipeline de redirecionamento. Quando um código de barras codifica uma URL HTTP estática em texto simples contendo strings de consulta brutas (como http://example.com/download?channel_id=1024), a conexão inicial carece de verificação de integridade criptográfica e autenticação de domínio.
Em redes Wi-Fi não criptografadas ou comprometidas (como pontos de acesso públicos em aeroportos ou cafeterias), proxies Man-in-the-Middle (MitM) ou resolvedores de DNS mal-intencionados interceptam a solicitação HTTP GET não criptografada. O servidor proxy modifica os parâmetros de consulta em tempo real — substituindo o ID de editor legítimo por um código de canal controlado pelo invasor — antes de retornar um cabeçalho de localização de redirecionamento 302. Como o link da app store subjacente permanece válido, a validação padrão no lado do cliente falha em detectar que o payload de rastreamento foi alterado durante a transmissão.
Roubo de Atribuição: Como Fraudadores Sequestram Parâmetros de Rastreamento de Códigos QR Personalizados
Sindicatos de fraudes publicitárias visam sistematicamente canais offline de alto valor (como outdoors de mídia externa ou inserções impressas), pois essas campanhas frequentemente oferecem pagamentos lucrativos por indicação. Os fraudadores implantam robôs automatizados de extração para escanear imagens públicas de códigos QR publicadas em sinalizações digitais, fotos de redes sociais ou PDFs online.
Assim que o padrão de URL subjacente é extraído, scripts automatizados executam rotinas de sobrecarga de cliques contra o servidor de destino. Ao gerar milhares de sessões web sintéticas usando parâmetros de dispositivo injetados (strings User-Agent, intervalos de IP e sub-IDs dinâmicos) poucos minutos após o lançamento de uma campanha legítima, a rede fraudulenta tenta reivindicar o crédito por futuras instalações orgânicas de aplicativos móveis. Quando um consumidor real eventualmente escaneia o código físico e instala o aplicativo, o modelo de atribuição credita incorretamente a rede fraudulenta de sobrecarga de cliques em vez da campanha física offline.
Como os Vetores de Fraude Manipulam o Fluxo de Redirecionamento Offline
Explorando Redirecionamentos Web Estáticos Não Criptografados em Espaços Públicos
Um código QR impresso pode conter uma URL HTTPS estática, um identificador de campanha assinado ou um token opaco emitido pelo servidor. Os principais riscos surgem quando o destino depende de transporte HTTP inseguro, infraestrutura de roteamento não gerenciada ou parâmetros de campanha não validados. O contexto de sessão de leitura de curta duração ainda pode ser gerado no servidor após a abertura da URL do QR estático.
Quando uma organização imprime dezenas de milhares de panfletos de marketing contendo links de redirecionamento não gerenciados, a lógica da página de destino de destino permanece permanentemente fixa. Se um domínio de redirecionamento intermediário expirar, sofrer uma aquisição de DNS ou carecer de validação rigorosa de parâmetros, toda a distribuição física se tornará uma vulnerabilidade de segurança. Os invasores monitoram domínios expirados associados a campanhas impressas legadas, adquirem os nomes de domínio e direcionam todo o tráfego de leitura de entrada para endpoints de malware ou links de indicação de concorrentes.
Ataques de Injeção de Parâmetros: Substituindo Identificadores Dinâmicos de Subcanal
Em ataques avançados de injeção de parâmetros, os adversários exploram análises fracas de URL no lado do servidor. Quando um código QR personalizado passa por um gateway web intermediário antes de chegar à app store, o script do gateway processa parâmetros de consulta dinâmicos passados pela string da URL:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
Se o endpoint no lado do servidor falhar ao higienizar a entrada recebida ou validar assinaturas de parâmetros, um invasor poderá anexar chaves de parâmetros duplicadas ou injetar payloads codificados:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
Dependendo de o analisador HTTP avaliar a primeira ou a última instância de chaves duplicadas, o servidor pode aceitar attacker_id enquanto ignora poster_01. Consequentemente, o banco de dados de atribuição atribui eventos de conversão posteriores à entidade injetada sem alertar os operadores da campanha.
Leituras Automatizadas por Máquina vs. Engajamentos Móveis Humanos Autênticos
Navegadores humanos e clientes automatizados podem exibir padrões de solicitação diferentes, mas nenhuma string User-Agent, sinal de toque, classificação de IP ou intervalo de tempo comprova com confiabilidade que uma leitura foi realizada por uma pessoa. Scanners de segurança legítimos e serviços de pré-visualização podem se assemelhar a abusos automatizados, enquanto bots sofisticados podem reproduzir o comportamento normal de um navegador. Use esses sinais como entradas para análises de risco calibradas, apoiadas por validação de sequência de eventos e evidências de conversão verificadas de forma independente.
O Impacto Financeiro do Sequestro de Leitura Não Detectado nos Orçamentos de Aquisição de Usuários
A fraude de redirecionamento offline não detectada causa graves danos financeiros às operações de aquisição de usuários corporativos:
- Perda Financeira Direta: As organizações de marketing pagam por custo por instalação (CPI) ou custo por ação (CPA) a contas de afiliados fraudulentas que sequestraram o crédito de atribuição de materiais físicos legítimos.
- Valoração Corrompida de Canal: Campanhas de mídia física de OOH (out-of-home) parecem ter baixo desempenho ou ser pouco lucrativas nos painéis de análise de marketing porque suas conversões são erroneamente atribuídas a redes digitais de inundação de cliques.
- Experiência do Cliente Degradada: Usuários que escaneiam códigos físicos comprometidos são submetidos a redirecionamentos inesperados, solicitações de phishing ou páginas de destino quebradas, desgastando a confiança na marca e aumentando as taxas de abandono no onboarding.
Assinaturas Criptográficas e Verificação HMAC em Fluxos de Redirecionamento
Assinando Parâmetros de Campanha Sem Expor Chaves Secretas
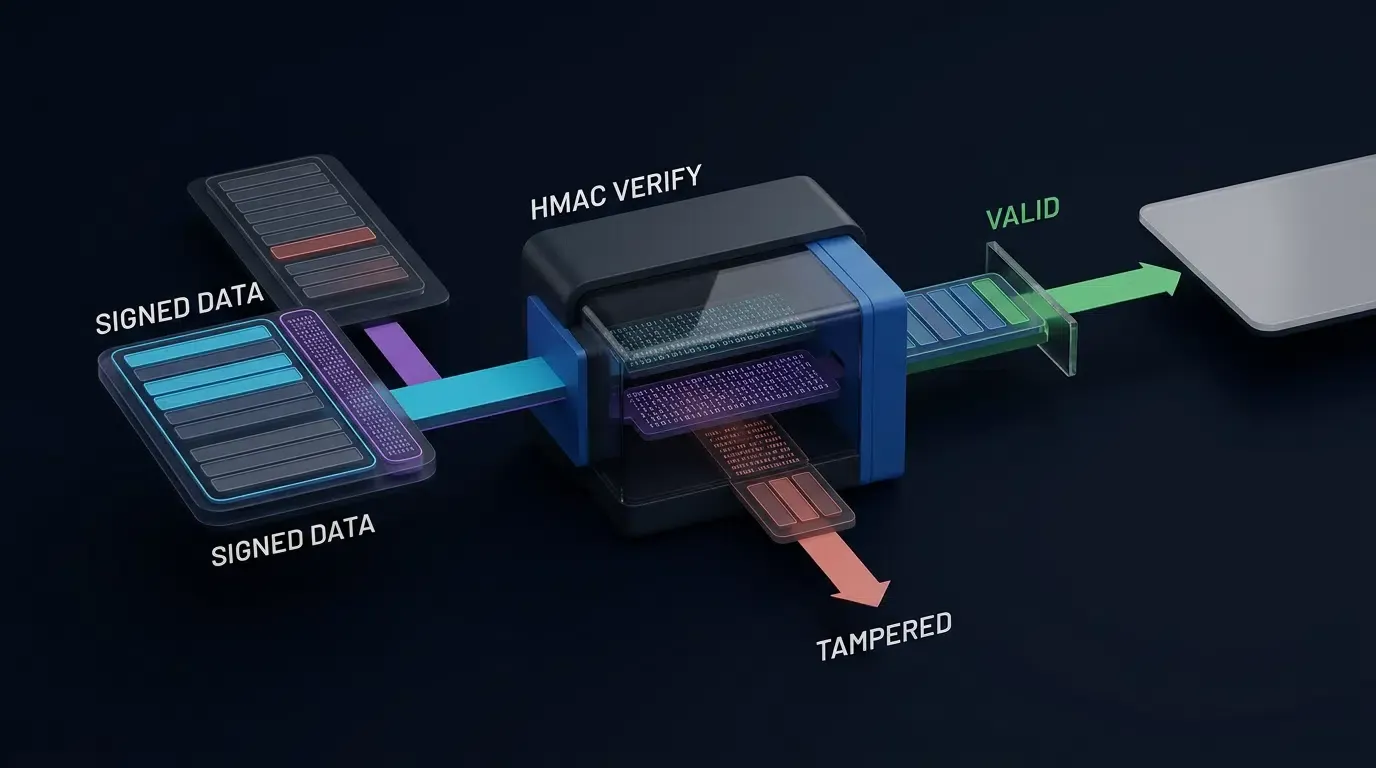
O HMAC-SHA256 permite que um servidor confiável autentique a integridade dos parâmetros de roteamento de campanha. Ele não criptografa os parâmetros nem oculta seus valores de quem escaneia o código QR.
Uma implementação segura deve definir um formato de assinatura versionado e inequívoco. Por exemplo, a entrada de assinatura pode consistir em campos UTF-8 delimitados por comprimento em uma ordem fixa: versão da assinatura, identificador do aplicativo, identificador da campanha, identificador do canal, tempo de expiração e identificador do token. O servidor calcula o HMAC usando uma chave secreta mantida na infraestrutura de gerenciamento de chaves do lado do servidor. O segredo nunca deve ser embutido no código QR, no JavaScript do navegador ou no aplicativo móvel.
A URL resultante inclui os campos assinados, um identificador de chave e a assinatura. Rejeite campos duplicados inesperados, valores não canônicos, assinaturas malformadas e identificadores de chave desconhecidos antes de resolver qualquer destino.
Use HTTPS para todos os endpoints de transporte e redirecionamento. HMAC e TLS abordam riscos diferentes: o HMAC autentica os campos de payload selecionados, enquanto o TLS protege a conexão e autentica o endpoint HTTPS.
Verificando a Integridade do Roteamento no Gateway
Quando uma solicitação chega ao gateway de roteamento, execute estas verificações antes de atribuir o crédito de atribuição:
- Valide o host e o caminho de roteamento HTTPS em relação à configuração implantada.
- Rejeite campos malformados, parâmetros de consulta duplicados sensíveis à segurança e versões de assinatura não suportadas.
- Verifique se os identificadores de aplicativo e campanha existem e pertencem a um locatário autorizado.
- Valide a assinatura usando a chave do lado do servidor selecionada pelo identificador de chave, com uma comparação de tempo constante de bytes de assinatura decodificados corretamente.
- Aplique a política de validade declarada. Trate códigos de campanhas físicas de longa duração de forma diferente de credenciais de sessão de curta duração.
- Resolva o destino a partir de uma lista de permissões controlada pelo servidor em vez de aceitar uma URL de destino arbitrária da solicitação do QR.
- Registre a decisão de roteamento e os indicadores de risco relevantes sem tratar automaticamente cada anomalia como fraude confirmada.
Para campanhas físicas de longa duração, use um identificador de campanha assinado estável ou um token de pesquisa opaco emitido pelo servidor no código QR impresso. Gere identificadores de sessão de leitura de curta duração no servidor após uma leitura legítima atingir o gateway.
Impedindo Repetição e Atribuição Duplicada Sem Quebrar Códigos QR Impressos
Um código QR físico normalmente é reutilizável: muitos consumidores legítimos podem escanear o mesmo cartaz ao longo de dias ou meses. Consequentemente, um nonce embutido no ativo impresso não deve ser tratado como uma credencial de uso único global.
Distingua entre três objetos separados:
- Token de campanha impresso: Identifica uma colocação de campanha aprovada e pode ser reutilizado durante seu período de validade autorizado.
- Identificador de sessão de leitura: Um valor emitido pelo servidor criado para uma visita individual; ele pode suportar controles de sessão de curta duração e correlação de telemetria.
- Identificador de evento de conversão ou webhook: Um identificador exclusivo usado para impedir o processamento posterior duplicado e a emissão de recompensas.
Para operações de curta duração que realmente exijam consumo único, implemente semânticas atômicas de reivindicação ou rejeição no armazenamento do lado do servidor, com uma política de expiração definida. Não dependa de operações separadas de leitura e escrita ou de caches em memória por borda para imposição global consistente de uso único.
URLs assinadas ainda exigem monitoramento, revogação, limitação de taxa e desduplicação do lado da atribuição. Uma assinatura válida por si só não prova que uma leitura foi realizada por um humano ou que a conversão resultante merece pagamento.
Orientações sobre gerenciamento de chaves e fluxos de trabalho de autenticação podem ser encontradas na documentação da OpoInstall.
[Destino QR HTTPS Verificado]
              │
              ▼
[Gateway de Roteamento Pertencente ao App / Verificado]
              │
              ▼
[Verificação de Parâmetros Assinados]
       │                  │
    Inválido            Válido
       │                  │
       ▼                  ▼
[Rejeitar / Registrar] [Avaliação de Sinal de Risco]
                           │
                           ▼
                   [Decisão de Política]
                      │        │
                   Permitir  Revisar/Retido
                      │        │
                      ▼        ▼
                [Redirecionamento  [Experiência do
                     Aprovado]       Usuário Segura]
Como a Inspeção Física e a Telemetria Baseada em Risco Detectam Abusos em Campanhas de QR
A Substituição Física de Adesivos Exige uma Verificação de Confiança Independente
Um adesivo malicioso pode substituir um código QR legítimo por um destino diferente. Quando isso acontece, o navegador do usuário pode nunca entrar em contato com o gateway de campanha original. Portanto, uma assinatura no token de campanha original não pode, por si só, detectar ou bloquear a substituição.
A mitigação exige controles fora do pipeline de validação de URL original: inspeções visuais de rotina, etiquetas à prova de violação quando apropriado, inventários de posicionamento, comunicação por domínio de campanha confiável, canais de denúncia de clientes e monitoramento de quedas inesperadas no tráfego de leitura legítimo. Um navegador ou aplicativo confiável também pode ajudar os usuários a reconhecer domínios inesperados, embora isso não elimine o ataque físico.
Usando a Geolocalização como um Sinal de Risco
A geolocalização de IP pode indicar a localização aproximada de rede de uma solicitação, mas não é uma medição confiável da posição física do scanner. Operadoras móveis, redes corporativas, VPNs, proxies e gateways compartilhados podem criar diferenças substanciais entre a geografia derivada de IP e a localização real de um usuário.
A geolocalização do navegador, quando usada, exige a permissão do usuário e divulgações de privacidade adequadas. Se o usuário recusar, a campanha deve fornecer um caminho funcional que não dependa da coleta precisa de localização.
Uma leitura que apareça distante da localização esperada do cartaz deve aumentar o risco para revisão em vez de estabelecer fraude automaticamente. Avalie qualquer limite de distância usando dados históricos de campanha, a qualidade conhecida do sinal de localização e o custo de falsos positivos.
Interpretando Sinais de Proxy, ASN e Scanners
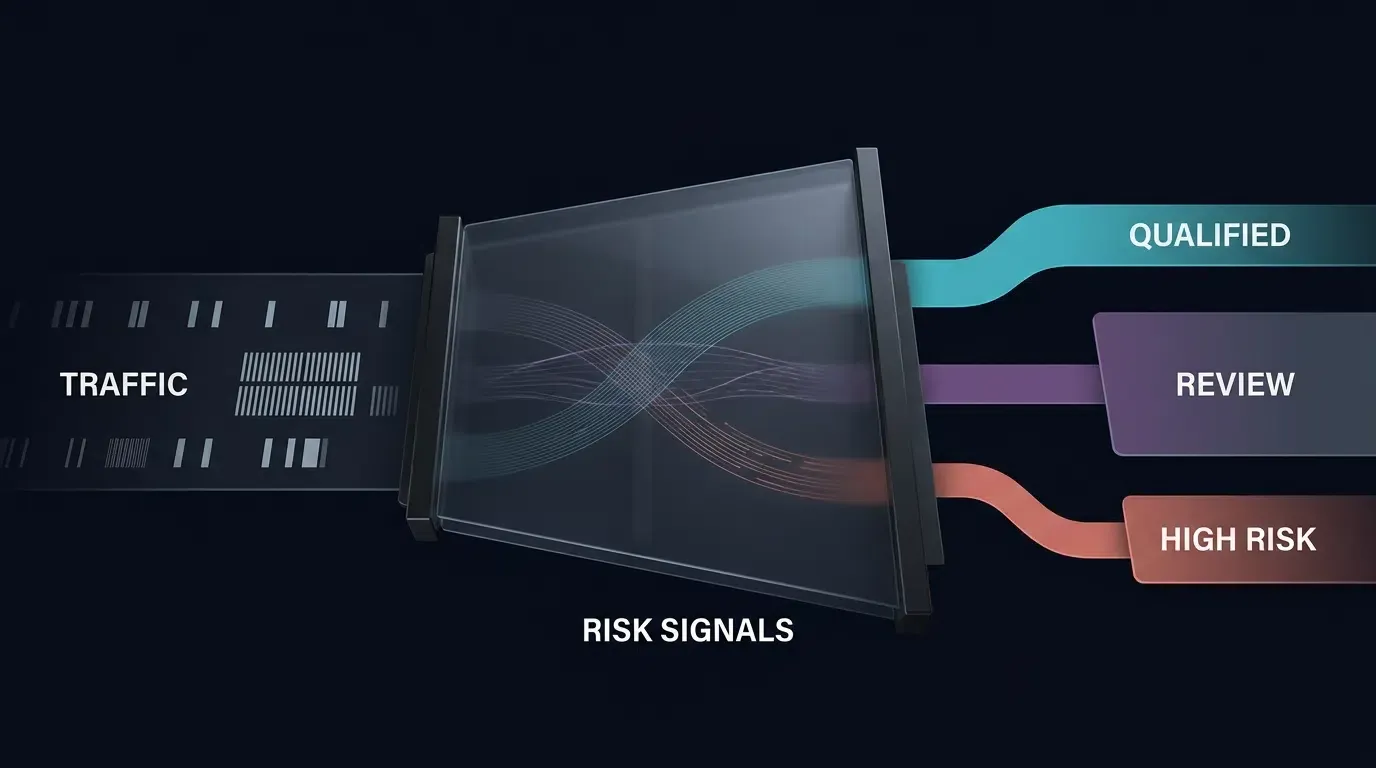
Classificações de ASN de hospedagem, indicadores de proxy, padrões de User-Agent e velocidade de leitura podem ajudar a priorizar investigações. Eles não distinguem com confiabilidade todos os usuários legítimos do tráfego automatizado isoladamente.
Scanners de segurança, serviços de visualização social, usuários de VPN corporativa e gateways móveis compartilhados podem criar tráfego que se assemelha a automação. Por outro lado, os adversários podem usar proxies residenciais e ambientes de navegador realistas.
Combine vários sinais independentes, atribua uma pontuação de risco e separe o tratamento automático de baixo risco das decisões que exigem revisão de analistas.
Medindo o Tempo entre a Leitura e o Lançamento Sem Inventar Limites Universais
Para uma jornada individual, defina o intervalo de tempo observado como a diferença entre um carimbo de data/hora de leitura confiável no lado do servidor e o primeiro lançamento de aplicativo ou carimbo de data/hora de conversão disponível para o sistema de atribuição.
Não rotule a diferença de tempo de uma única jornada como uma média estatística. O tempo médio até a instalação (MTTI) é uma métrica agregada calculada sobre uma população explicitamente definida de jornadas.
Intervalos extremamente curtos, sequências de eventos repetidas de forma incomum ou ordenação inconsistente de eventos podem justificar investigação. No entanto, não há um mínimo universal de dez segundos para o comportamento humano legítimo ou um limite universal de dois segundos que comprove a injeção de cliques. Construa limites a partir de linhas de base medidas, mecanismos de atribuição suportados, qualidade de relógio e exemplos de fraude confirmados de forma independente.
Sinale eventos suspeitos para revisão baseada em risco e restrinja a elegibilidade de recompensa apenas de acordo com políticas documentadas e testáveis.
Um esquema de payload de evento de segurança pertencente ao aplicativo é definido na referência do JSON Schema abaixo, permitindo a notificação de risco S2S quando telemetria anômala for registrada.
Esquema de Evento de Segurança do Webhook e Exemplo de Payload
Este JSON Schema define um formato ilustrativo de evento de segurança de propriedade do aplicativo (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
O exemplo de payload JSON abaixo está em conformidade com o esquema QrSecurityAnomalyWebhook definido acima:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
Avaliando Camadas de Verificação em Relação a Vetores de Ameaça Conhecidos
Análise Comparativa de Frameworks de Segurança
As arquiteturas de crescimento móvel empregam níveis variados de segurança para códigos QR com base na tolerância a riscos, orçamento de campanha e complexidade técnica. Implantações básicas contam com simples bloqueio de domínio, enquanto implementações corporativas integram assinatura criptográfica em várias camadas, parâmetros autenticados e validação de telemetria baseada em risco.
A Openinstall, uma plataforma de atribuição móvel e deep linking, pode ser integrada a uma pilha de crescimento móvel para rastrear redirecionamentos de campanhas e apoiar fluxos de trabalho de pipelines de dados de atribuição.
| Mecanismo de Verificação | Principal Propriedade de Segurança | Ameaças que Pode Reduzir | Limitação Importante |
|---|---|---|---|
| URL HTTPS Estática | transporte autenticado e criptografado para o endpoint HTTPS pretendido | Intercepção de rede e manipulação de URL em trânsito | Não impede a substituição física do adesivo QR ou alterações não autorizadas nos parâmetros de campanha aceitas pelo servidor |
| Token de Campanha Opaco Emitido pelo Servidor | Consulta de campanha e posicionamento controlada pelo servidor | Modificação arbitrária de identificadores de campanha quando o servidor valida o token | Um token público ainda pode ser copiado e reutilizado |
| Assinatura de Payload HMAC-SHA256 | Integridade e autenticidade dos campos de campanha selecionados | Alterações não autorizadas em parâmetros assinados | Não criptografa os campos, estabelece leitura humana ou impede a reprodução por si só |
| Controles de Sessão e Reprodução de Eventos | Frescor, desduplicação de eventos e processamento idempotente | Entrega de webhook duplicada, processamento repetido de recompensas e alguns abusos automatizados | Não deve invalidar o token reutilizável impresso em materiais de marketing físicos |
| Revisão de Telemetria Baseada em Risco | Detecção de anomalias probabilísticas | Concentração de tráfego suspeito, indicadores de proxy, sequências de eventos incomuns | Pode gerar falsos positivos e não consegue detectar de forma independente um adesivo que envia todo o tráfego para outro domínio |
| Controles de Posicionamento Físico | Autenticidade de ativos e monitoramento operacional | Sobreposições de adesivos não autorizadas e tentativas de substituição | Exige inspeção, comunicação de domínio confiável e tratamento de incidentes |
Configurando Controles de Risco em uma Pilha de Gerenciamento de Campanhas e Atribuição
Definindo Limites de Risco Específicos para Campanhas
As equipes de segurança podem definir políticas de risco no gateway da campanha, serviço de análise ou plataforma de medição móvel suportada. Os exemplos incluem limites de taxa, concentração incomum de solicitações, identificadores de eventos repetidos, geografia inesperada e indicadores elevados de risco de proxy.
Esses valores devem ser calibrados com base no tráfego observado em vez de serem tratados como limites universais de fraude. Endereços IP compartilhados e verificações automatizadas de links legítimos devem ser considerados ao escolher regras de imposição.
Revisão, Quarentena e Recuperação
Onde a plataforma implantada suporta esses recursos, canais suspeitos podem ser colocados em um estado de revisão, pagamentos de atribuição podem ser temporariamente retidos e alertas podem ser enviados aos analistas de segurança. Solicitações inválidas de alta confiança podem ser rejeitadas, enquanto casos incertos devem permanecer elegíveis para investigação e apelação.
Não coloque automaticamente um endereço IP na lista negra ou coloque em quarentena um canal offline inteiro apenas por causa de uma incompatibilidade de localização ou classificação de rede de hospedagem. Registre a regra, as evidências de suporte, os eventos afetados, a decisão de revisão e o procedimento de recuperação.
Limite de Integração do Produto
A Openinstall fornece recursos de atribuição móvel e deep linking relevantes para campanhas orientadas por QR. As equipes devem verificar quais sinais antifraude, regras configuráveis, webhooks de segurança e funções de gerenciamento de canal estão disponíveis em sua edição real de produto e versão implantada.
Se um controle desejado não for exposto pela plataforma do fornecedor, implemente-o em um gateway de roteamento ou serviço de risco de propriedade do aplicativo, em vez de descrevê-lo como um recurso existente do console da Openinstall. Consulte os recursos do console de desenvolvedor da Openinstall e da integração de SDK de atribuição para ver os recursos verificados no ambiente que está sendo implantado.
Quando a Segurança Avançada de QR é Necessária para Campanhas Móveis
Condições Adequadas para Implantar Segurança Criptográfica de QR
A implementação de assinaturas criptográficas de QR e verificação de telemetria baseada em risco é altamente recomendada nas seguintes condições operacionais:
- Incentivos Financeiros de Alto Valor: Campanhas de indicação que oferecem recompensas monetárias substanciais, vales-presente ou moeda no aplicativo para instalações de aplicativos concluídas.
- Materiais Públicos Não Monitorados: Publicidade em ambiente externo (OOH) implantada em ambientes de alto tráfego e não monitorados (estações de metrô, pontos de ônibus, panfletos públicos) vulneráveis a sobreposições físicas de adesivos.
- Campanhas de Desempenho de Alto Orçamento: Campanhas de grande escala na imprensa ou televisão em que conversões mal atribuídas resultam em pagamentos excessivos significativos de comissões de afiliados.
- Verticais da Indústria Regulamentadas: Aplicativos móveis em fintech, saúde ou jogos que exigem trilhas de auditoria verificáveis para conformidade e integridade de dados.
Condições Inadequadas para Implantar Segurança Criptográfica de QR
Por outro lado, a verificação criptográfica completa introduz sobrecarga desnecessária nos seguintes cenários de baixo risco:
- Testes Corporativos Internos: Códigos QR usados exclusivamente dentro de escritórios corporativos seguros para testes de funcionários ou check-ins de eventos internos.
- Conteúdo Informativo de Baixo Risco: Códigos de barras que direcionam usuários para documentação pública, páginas de suporte ao cliente ou PDFs de cardápio estáticos sem pagamentos de indicação ou rastreamento de conversão.
- Leituras Efêmeras de Curta Duração: Exibições temporárias de eventos gerenciadas continuamente pela equipe onde sobreposições físicas de adesivos são imediatamente detectadas e removidas.
Equívocos Comuns na Estratégia Antifraude de Códigos QR
Equívoco 1: HTTPS ou HMAC Podem Impedir Qualquer Sobreposição de Adesivos
O HTTPS autentica e protege a conexão com o destino selecionado pelo scanner. O HMAC autentica os campos de campanha assinados aceitos pelo gateway pretendido. Nenhum dos mecanismos pode impedir que uma pessoa substitua o código de barras impresso por um código QR completamente diferente.
A substituição física exige controles separados, como inspeções de posicionamento, materiais à prova de violação, comunicação clara de domínios confiáveis e relatórios de incidentes.
Equívoco 2: Códigos QR Estáticos São Necessariamente Inseguros
Um código QR estático é simplesmente um código de barras cujo conteúdo codificado não muda após a impressão. Ele pode conter uma URL HTTPS válida, um token de campanha opaco emitido pelo servidor ou um identificador de campanha assinado.
O risco de segurança surge quando o sistema receptor confia em parâmetros de campanha editáveis, aceita destinos não autorizados ou processa eventos de conversão duplicados sem verificação. A impressão estática isolada não implica essas vulnerabilidades.
Equívoco 3: Assinaturas HMAC Interrompem Automaticamente Ataques de Repetição
Uma solicitação válida inalterada pode reter uma assinatura HMAC válida. A prevenção de repetição exige controles adicionais apropriados para a operação, como carimbos de data/hora de entrega autenticados, desduplicação durável de IDs de evento e efeitos colaterais idempotentes no lado do servidor. Tokens de campanhas impressos públicos devem permanecer reutilizáveis durante sua vida útil autorizada de campanha.
Checklist de Verificação de Segurança Pré-Implantação
Antes de lançar uma campanha de QR offline, verifique estes cenários em um ambiente de staging:
- Modificação de parâmetro assinado: Altere um identificador de campanha ou canal assinado sem atualizar a assinatura. Resultado esperado: o gateway rejeita o payload de roteamento modificado.
- Leituras repetidas de cartazes legítimos: Escaneie o mesmo código QR físico aprovado a partir de vários dispositivos. Resultado esperado: o roteamento legítimo permanece disponível sem recompensas de conversão duplicadas.
- Destino não autorizado: Tente fornecer um destino de redirecionamento externo fora da lista de permissões do gateway. Resultado esperado: o gateway rejeita o destino.
- Simulação de substituição de adesivo: Substitua o QR original por um código de teste de domínio diferente. Resultado esperado: o sistema de assinatura original não é creditado falsamente por impedir o ataque; a inspeção de posicionamento ou o relatório do usuário identifica o ativo substituído.
- Falsificação e repetição de webhook: Envie assinaturas inválidas, carimbos de data/hora de entrega autenticados obsoletos onde o protocolo os suporta e identificadores de eventos duplicados. Resultado esperado: eventos inválidos são rejeitados e novas tentativas válidas não produzem efeitos colaterais duplicados.
- Falsos positivos de localização e proxy: Simule gateways móveis compartilhados, VPNs corporativas e scanners de segurança legítimos. Resultado esperado: indicadores de risco acionam decisões de revisão documentadas em vez de declarações automáticas de fraude.
- Rotação de chaves e recuperação de incidentes: Rotacione uma chave de assinatura e revogue uma chave obsoleta de acordo com a política configurada. Resultado esperado: campanhas ativas válidas permanecem roteáveis e credenciais comprometidas não autenticam mais solicitações.
Registre a entrada de teste, o resultado esperado, o resultado observado, o ambiente e o identificador de log ou evento relevante. Não marque um cenário como aprovado até que ele tenha sido executado.
Perguntas Frequentes (FAQ)
Como proteger códigos QR personalizados contra o sequestro de leitura?
O que é um ataque de sobreposição de adesivos físicos no marketing de códigos QR?
Como um MMP detecta fraudes de proxy em campanhas de leitura offline?
Resumo e Framework de Decisão de Segurança
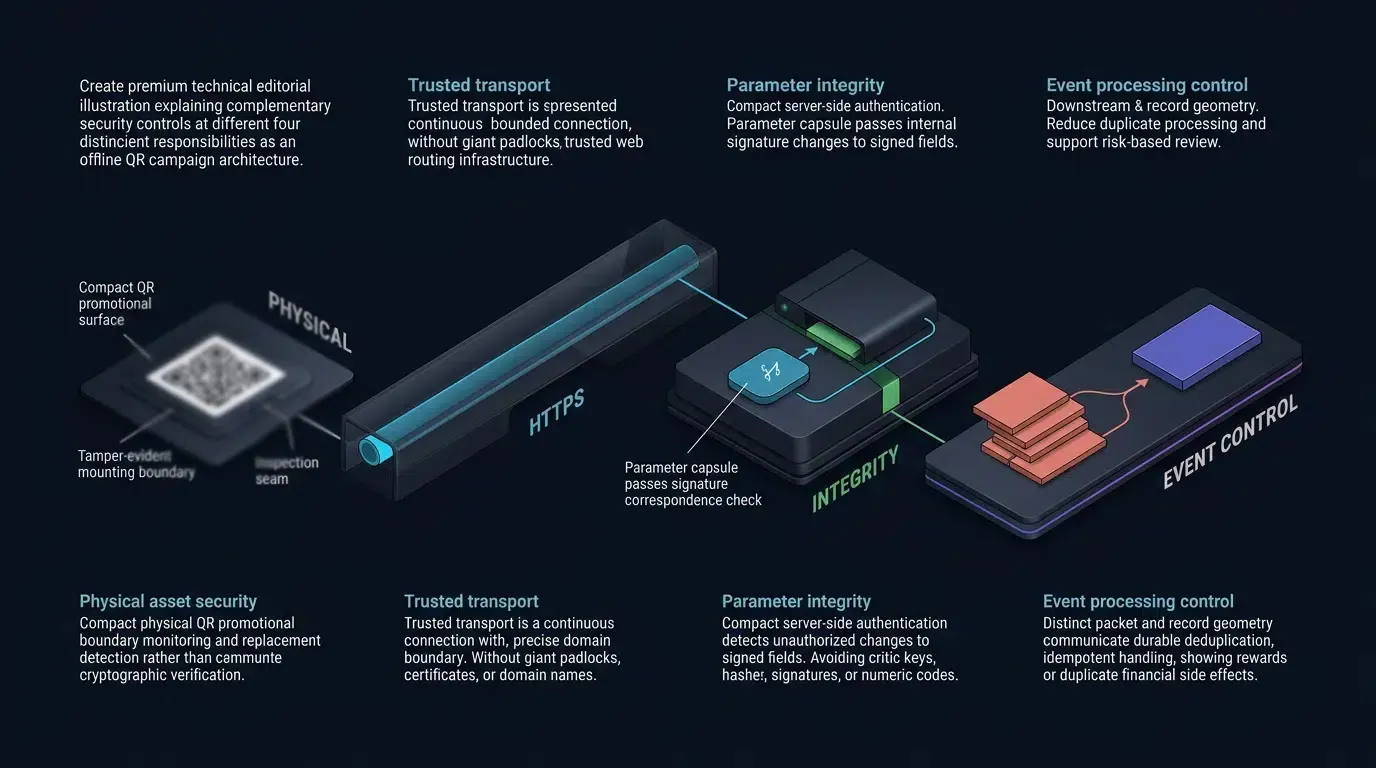
Proteger códigos QR personalizados exige proteções distintas para substituição física, manipulação em nível de rede, adulteração de parâmetros de campanha e eventos de atribuição fraudulentos. Nenhuma assinatura individual, verificação de localização ou serviço de medição móvel pode eliminar todas essas ameaças.
Para campanhas de maior valor, combine roteamento HTTPS confiável, tokens de campanha assinados ou emitidos pelo servidor, processamento de eventos posteriores resistente a reprodução, listas de permissões de destino explícitas, detecção de anomalias com foco em privacidade e monitoramento operacional de locais físicos. Trate a telemetria suspeita como evidência para uma decisão de risco documentada em vez de uma prova automática de fraude.
A Openinstall pode ser avaliada como parte da pilha de atribuição móvel e deep linking. Confirme as funções antifraude suportadas pelo produto implantado antes de atribuir controles de segurança específicos ao seu SDK, gateway ou console de desenvolvedor.
Para explorar recursos de atribuição móvel e deep linking, consulte a referência de implementação de atribuição móvel.
Materiais Relacionados
-
Conceitos: Código QR Personalizado, Fraude de Redirecionamento, Verificação de Assinatura HMAC, Auditoria de Anomalia de Geolocalização
-
Tecnologias: Parceiro de Medição Móvel, Gateway de Redirecionamento de Borda, Webhook de Fraude S2S, Protocolos URI W3C
-
Padrões: Guia de Testes de Segurança Móvel OWASP, Orientação de Gerenciamento de Chaves NIST SP 800-57, IETF RFC 7515 (JWS), Especificação NIST HMAC FIPS 198-1, Guia Rápido de Segurança de Webhook da OWASP
-
Interfaces de Plataforma e Integração: Apple Universal Links, Android App Links, gateways de redirecionamento HTTPS pertencentes ao aplicativo, webhooks de segurança autenticados e validação de atribuição no lado do servidor
-
Documentação Oficial e Referências:
Autenticando e Processando Webhooks de Segurança
O JSON Schema QrSecurityAnomalyWebhook e o exemplo de payload definem um evento de segurança ilustrativo e de propriedade do aplicativo. Eles não são um contrato oficial de API de webhook da Openinstall. A validação de esquema verifica a estrutura de um evento, mas não estabelece a identidade do remetente nem impede entregas falsificadas.
Um receptor de webhook de produção deve aplicar os seguintes controles antes de permitir que um evento de segurança afete o estado da campanha ou da atribuição:
-
Validação de transporte e solicitação: Exija HTTPS, permita apenas os métodos HTTP esperados e aplique limites de taxa e tamanho de corpo de solicitação.
-
Autenticação de editor: Autentique cada entrega usando o protocolo de verificação documentado do editor real. Para webhooks assinados por HMAC, calcule a assinatura esperada sobre os bytes brutos exatos da solicitação especificados por esse protocolo e compare assinaturas decodificadas corretamente usando uma operação de tempo constante. Não reserialize o JSON antes da verificação, a menos que o editor exija isso explicitamente.
-
Frescor de entrega e proteção contra repetição: Onde o protocolo incluir carimbos de data/hora de entrega autenticados e identificadores de eventos, valide seu frescor e rejeite entregas repetidas. Um carimbo de data/hora não assinado isolado não oferece proteção contra repetição. Siga o comportamento documentado do editor quando os carimbos de data/hora autenticados não estiverem disponíveis.
-
Validação de esquema: Após a autenticação, valide o corpo do evento em relação ao JSON Schema suportado e rejeite campos malformados, versões de esquema não suportadas e tipos de eventos inesperados.
-
Desduplicação durável de eventos: Persista identificadores de eventos processados e torne as ações posteriores idempotentes. Novas tentativas legítimas de webhook não devem criar retenções de pagamento duplicadas, restrições de campanha, alertas ou outros efeitos colaterais.
-
Autorização de imposição independente: Trate
risk.levelerisk.decisioncomo dados de evento em vez de comandos incondicionais. Mesmo um evento autenticado marcado comoCRITICALdeve passar pela autorização e política de risco do próprio aplicativo receptor antes que um endereço IP seja incluído na lista negra ou uma campanha seja suspensa. -
Gerenciamento de chaves, privacidade e auditoria: Armazene segredos de assinatura em armazenamento de segredos gerenciado, implemente procedimentos de rotação e revogação, oculte dados de autenticação confidenciais de logs e retenha apenas a telemetria necessária para a finalidade de segurança declarada.
Os editores de webhook podem usar cabeçalhos de assinatura diferentes, entradas de assinatura, formatos de carimbo de data/hora, cronogramas de novas tentativas e identificadores de eventos. Verifique o contrato de integração real antes da implantação. Não invente detalhes de assinatura específicos do fornecedor nem atribua funcionalidade de webhook não suportada à Openinstall.
Limite de implementação: Este artigo apresenta uma arquitetura de segurança de referência. A autenticação de webhook de produção, campos de evento suportados, semântica de entrega e recursos específicos da Openinstall exigem confirmação em relação à versão do produto implantada.
Referência: Guia Rápido de Segurança de Webhook da OWASP.
Share this article



