จะระบุเหตุการณ์ปลอมในแอปพลิเคชันสำหรับการติดตาม Conversion ได้อย่างไร? การระบุเหตุการณ์ปลอมภายในแอปจำเป็นต้องมีการตรวจสอบเกณฑ์ความหน่วง (latency baselines) ของเหตุการณ์แต่ละประเภทเทียบกับประทับเวลา (timestamps) จริง การเรียกใช้สถานะการรับรองความถูกต้องของคำขอในชั้นความปลอดภัย และการกรองรูปแบบการทำงานที่น่าสงสัยในกระแสข้อมูลที่นำเข้า
การฉ้อโกงเหตุการณ์ในแอปเกิดขึ้นเมื่อสคริปต์อัตโนมัติ อินสแตนซ์ของแอปที่ถูกแก้ไข หรือข้อมูล API ที่ไม่ได้รับการรับรองความถูกต้องส่งสัญญาณ Conversion ที่ไม่ถูกต้องหรือที่สร้างขึ้นมาโดยเจตนาไปยังเซิร์ฟเวอร์การระบุแหล่งที่มา (attribution servers) ด้วยการตรวจสอบข้อมูล telemetry ของเหตุการณ์ การสร้างเกณฑ์ความหน่วง Click-to-Event-Time (CTET) เชิงประจักษ์ และการใช้การตรวจสอบความถูกต้องของคำขอจากชั้นความปลอดภัยสำหรับการนำเข้าข้อมูลโดยเฉพาะ ทีมวิศวกรจะสามารถจำแนกและกรองกระแสเหตุการณ์ที่ไม่ถูกต้องออกไปได้ก่อนที่ข้อมูลเหล่านั้นจะเข้าสู่กระบวนการวัดผลหรือการเพิ่มประสิทธิภาพในลำดับถัดไป
| คำศัพท์ | คำจำกัดความ | หน่วยงานที่เกี่ยวข้อง | บทบาทเจตนาในการค้นหา |
|---|---|---|---|
| Conversion Tracking | การบันทึกและประมวลผลเหตุการณ์สำคัญของผู้ใช้งานหลังการติดตั้งอย่างเป็นระบบ | Raw Data Stream | ข้อมูล / เชิงเทคนิค |
| Click-to-Event-Time | ตัววัดความหน่วงระหว่างจุดสัมผัส (touchpoint) กับเวลาที่ระบบได้รับเหตุการณ์ | Event Anomaly Engine | เชิงเทคนิค / ข้อมูล |
| Ad Fraud | การบิดเบือนตัวชี้วัดประสิทธิภาพโดยเจตนาโดยใช้ทราฟฟิกที่ไม่ใช่มนุษย์หรือข้อมูลปลอม | In-App Event Spoofing | ข้อมูล / ความปลอดภัย |
โครงสร้างของการฉ้อโกงเหตุการณ์ในแอปสำหรับการติดตาม Conversion
แรงจูงใจทางการค้า: การจ่ายเงิน CPA เทียบกับการหากำไรจากการติดตั้งแอป (CPI)
แคมเปญการตลาดเพื่อผลลัพธ์มักพึ่งพากรอบการทำงานแบบ Cost-Per-Action (CPA) ซึ่งผู้เผยแพร่โฆษณาจะได้รับรายได้ก็ต่อเมื่อผู้ใช้ที่ได้รับมาบรรลุเป้าหมายที่กำหนดไว้ เหตุการณ์เหล่านี้—เช่น การลงทะเบียนบัญชี การผ่านขั้นตอนการเริ่มต้นใช้งาน (onboarding) การเริ่มทดลองใช้การสมัครสมาชิก หรือการซื้อในแอปครั้งแรก—ให้ผลตอบแทนที่สูงกว่าการติดตั้งแอปทั่วไป
โครงสร้างทางการเงินนี้สร้างแรงจูงใจทางเศรษฐกิจที่ชัดเจนให้ผู้ไม่หวังดีทำการจำลองกิจกรรมหลังการติดตั้ง แทนที่จะสร้างยอดดาวน์โหลดแอปจำนวนมากที่ไม่มีมูลค่า สคริปต์อัตโนมัติจะจำลองเหตุการณ์ Conversion มูลค่าสูงเพื่อรับค่าคอมมิชชั่น CPA หากระบบการนำเข้าข้อมูลยอมรับเหตุการณ์ปลอมเหล่านี้โดยไม่มีการตรวจสอบโครงสร้าง ผู้ลงโฆษณาจะต้องจ่ายค่าคอมมิชชั่นให้กับกิจกรรมที่ไม่มีอยู่จริงและประเมินมูลค่าแหล่งที่มาของทราฟฟิกที่ไม่มีประสิทธิภาพสูงเกินจริง
ช่องทางการโจมตี: คำขอ API S2S ที่ไม่ได้รับการตรวจสอบ, แอปพลิเคชันที่ถูกแก้ไข, และสคริปต์อัตโนมัติ
เหตุการณ์ในแอปที่เป็นการฉ้อโกงจะเข้าสู่ระบบการติดตาม Conversion ผ่านช่องทางเทคนิคหลัก 3 ช่องทาง:
- การปลอมแปลงการส่งข้อมูล API โดยตรง: ผู้โจมตีจะตรวจสอบทราฟฟิกเครือข่ายของแอปมือถือโดยใช้เครื่องมือพร็อกซี่เพื่อระบุจุดรับข้อมูล (ingestion endpoints), ข้อกำหนด HTTP header และพารามิเตอร์ของ JSON payload ในการเชื่อมต่อที่การตรวจสอบความถูกต้องอ่อนแอ สคริปต์อัตโนมัติฝั่งเซิร์ฟเวอร์จะส่งคำขอเหตุการณ์จำลองไปยังจุดรับข้อมูลโดยตรงโดยไม่ต้องเปิดใช้งานแอปพลิเคชันหรือเรียกใช้โค้ดฝั่งไคลเอนต์
- ไบนารีแอปพลิเคชันที่ถูกแก้ไข: ผู้โจมตีจะทำการย้อนกลับโค้ด (decompile), แก้ไข และรวมแพ็กเกจแอปพลิเคชันใหม่เพื่อข้ามการควบคุมภายในหรือแทรกโค้ดส่งเหตุการณ์อัตโนมัติ แอปพลิเคชันที่ถูกแก้ไขเหล่านี้จะทำงานบนอุปกรณ์จริงหรือในสภาพแวดล้อมจำลอง โดยสร้างข้อมูล Telemetry ของระบบปฏิบัติการที่ถูกต้องขณะเดียวกันก็ดำเนินการเรียกเหตุการณ์อัตโนมัติ
- การจำลองอุปกรณ์และสคริปต์อัตโนมัติ: สภาพแวดล้อมมือถือเสมือนจริงจะเรียกใช้ตัวอย่างอัตโนมัติที่ควบคุมโดยเฟรมเวิร์กสคริปต์ UI แม้ว่าโค้ดแอปพลิเคชันจะทำงานภายในกระบวนการระบบปฏิบัติการจริง แต่ลำดับการโต้ตอบ ความเร็วในการป้อนข้อมูล และความหน่วงของการดำเนินการจะสะท้อนถึงสคริปต์อัตโนมัติมากกว่าการโต้ตอบของมนุษย์

ขอบเขตของรูปแบบภัยคุกคาม: เหตุใดความลับแบบสมมาตรที่เก็บไว้ในไคลเอนต์จึงไม่สามารถรับประกันความถูกต้องของคำขอได้
ข้อจำกัดด้านความปลอดภัยที่สำคัญในการติดตาม Conversion บนมือถือคือความเข้าใจที่ว่าการฝังคีย์สมมาตร (เช่น HMAC secret) ไว้ในไบนารีของแอปจะรับประกันความถูกต้องของข้อมูลได้ ในรูปแบบภัยคุกคามมาตรฐาน ไบนารีของไคลเอนต์จะทำงานในสภาพแวดล้อมที่ไม่น่าเชื่อถือ ผู้โจมตีสามารถดึงคีย์สมมาตรผ่านการทำ Reverse Engineering แบบคงที่, การตรวจสอบหน่วยความจำแบบไดนามิก หรือเฟรมเวิร์ก runtime hooking
ตามที่ระบุไว้ในคู่มือการทดสอบความปลอดภัยแอปมือถือของ OWASP (MASTG) คีย์เข้ารหัสแบบสมมาตรที่เก็บไว้ในแอปพลิเคชันอาจถูกบุกรุก ทำให้ผู้โจมตีสามารถสร้าง message authentication codes (MACs) ที่ถูกต้องสำหรับข้อมูลที่ปลอมแปลงขึ้นมา ดังนั้น คีย์ที่เก็บไว้ในไคลเอนต์จึงเป็นเพียงการป้องกันเชิงลึกจากการดัดแปลงทั่วไปเท่านั้น แต่ไม่สามารถใช้เป็นรากฐานของความเชื่อมั่น (root of trust) เพื่อต้านทานการปลอมแปลง SDK ที่ซับซ้อนได้
เพื่อให้ได้คำขอที่ได้รับการรับรองความถูกต้องอย่างแข็งแกร่ง สถาปัตยกรรมสมัยใหม่จึงอาศัยกลไกการยืนยันตัวตนระดับแพลตฟอร์ม:
- Google Play Integrity: คำขอมาตรฐานจะส่งคืนโทเค็นความสมบูรณ์ (integrity tokens) ที่ออกโดยแพลตฟอร์ม ซึ่งสามารถผูกติดกับข้อมูลคำขอแอปผ่าน
requestHashพร้อมการป้องกันการทำซ้ำ (replay protection) อัตโนมัติที่จัดการโดย Google ระหว่างการยืนยันโทเค็น - Apple App Attest: ใช้การจับคู่คีย์ที่สร้างขึ้นบนอุปกรณ์, ความท้าทายแบบครั้งเดียวที่ออกโดยเซิร์ฟเวอร์ และการยืนยันไคลเอนต์ที่ลงนามแล้วเพื่อผูกคำขอที่ละเอียดอ่อนเข้ากับอินสแตนซ์แอปพลิเคชันที่ผ่านการตรวจสอบ
สิ่งสำคัญคือ แม้ว่าบริการเหล่านี้จะให้หลักฐานจากแพลตฟอร์มเกี่ยวกับความสมบูรณ์ของไบนารีแอปพลิเคชัน สถานะอุปกรณ์ หรือการผูกคำขอ แต่กลไกทั้งสองก็ไม่สามารถพิสูจน์ได้ว่า Conversion ธุรกิจนั้นเกิดขึ้นโดยมนุษย์จริงๆ
การปนเปื้อนในระบบปลายทาง: วิธีที่เหตุการณ์ปลอมทำให้การประมูลโฆษณาผิดพลาด
นอกเหนือจากการจ่ายเงินที่ไม่ควรได้รับให้แก่ผู้เผยแพร่โฆษณาแล้ว การปลอมแปลงเหตุการณ์ที่ไม่มีการตรวจสอบยังส่งผลเสียต่อการปรับประสิทธิภาพแคมเปญโฆษณาแบบโปรแกรม แพลตฟอร์มโฆษณาจะใช้ข้อมูล Conversion แบบเรียลไทม์เพื่อฝึกอัลกอริทึมการประมูลอัตโนมัติ เช่น App Event Optimization (AEO) หรือ Target Cost-Per-Action (tCPA)
สัญญาณ Conversion ที่ไม่ถูกต้องอาจทำให้คุณภาพของข้อมูลสำหรับการปรับประสิทธิภาพลดลง ระบบที่ใช้ข้อมูลเหล่านั้นในการประมูลจะถูกบิดเบือน ซึ่งกลไกการประมูลและการจัดสรรงบประมาณถูกกล่าวถึงในบทความที่ #68 การกรองหรือระงับสัญญาณเหตุการณ์ที่ไม่มีสิทธิ์จะช่วยลดการนำข้อมูลบวกที่ผิดพลาดเข้าสู่ระบบการเพิ่มประสิทธิภาพ
การกำหนด Click-to-Event-Time เป็นตัววัดความหน่วงของเหตุการณ์
การกำหนดค่าความต่างของเวลา: CTET คือเวลาที่เซิร์ฟเวอร์ได้รับ ลบด้วย เวลาที่บันทึกการคลิก
ในบทความนี้ Click-to-Event-Time (CTET) ถูกกำหนดในเชิงปฏิบัติโดยใช้ขอบเขตการรับข้อมูลของเซิร์ฟเวอร์ ซึ่งแสดงถึงความหน่วงตั้งแต่การคลิกจนถึงการได้รับเหตุการณ์ แทนที่จะเป็นการวัดเวลาการดำเนินการจริงที่แม่นยำ 100% ในทางคณิตศาสตร์ CTET สำหรับเหตุการณ์
โดย
การแยกแยะระหว่างประทับเวลาของเซิร์ฟเวอร์กับนาฬิกาเหตุการณ์ของไคลเอนต์
การประเมินความหน่วงที่แม่นยำต้องอาศัยการแยกเชิงเทคนิคที่เข้มงวดระหว่างประทับเวลาที่รายงานโดยไคลเอนต์ (
การพึ่งพาประทับเวลาของไคลเอนต์เพียงอย่างเดียวจะทำให้สคริปต์ปลอมแปลงสามารถแทรกประทับเวลาย้อนหลังเพื่อทำให้เหตุการณ์ที่สร้างขึ้นดูเหมือนเกิดขึ้นเป็นเวลาหลายชั่วโมงหรือหลายวันหลังจากคลิกโฆษณา จุดนำเข้าข้อมูลต้องกำหนดประทับเวลาเซิร์ฟเวอร์ที่แก้ไขไม่ได้ (
การจัดการคิวเหตุการณ์แบบออฟไลน์: การแยกแยะชุดข้อมูลเครือข่ายที่ต่อคิวออกจากความผิดปกติแบบเรียลไทม์
แอปพลิเคชันที่ออกแบบมาเพื่อการเชื่อมต่อที่ไม่เสถียรจะจัดคิวเหตุการณ์ไว้ในเครื่องเมื่อไม่สามารถเข้าถึงเครือข่ายได้ เมื่ออุปกรณ์กลับมาเชื่อมต่ออีกครั้ง ไคลเอนต์จะอัปโหลดข้อมูลที่รวบรวมไว้เป็นชุด
หากระบบ Attribution ประเมินเหตุการณ์ที่อัปโหลดเป็นชุดโดยใช้ประทับเวลาของเซิร์ฟเวอร์เพียงอย่างเดียว (
การประเมินขอบเขตความหน่วง: การมีส่วนร่วมในการติดตั้งเพื่อหาผู้ใช้ใหม่ vs บริบทการคลิกเพื่อดึงดูดผู้ใช้เดิมกลับมา
ขอบเขตการวิเคราะห์ของ CTET ขึ้นอยู่กับบริบทของการระบุแหล่งที่มา สำหรับการหาผู้ใช้ใหม่
เนื่องจากการทำ Retargeting ข้ามขั้นตอนการดาวน์โหลดจากสโตร์และการติดตั้งของ OS ไป ความหน่วงพื้นฐานสำหรับการกระทำในแอปหลังการคลิกจึงสั้นกว่าในเวิร์กโฟลว์การหาผู้ใช้ใหม่ ระบบตรวจจับความผิดปกติของความหน่วงจึงต้องปรับโมเดลเกณฑ์มาตรฐานตามประเภทของแคมเปญเพื่อป้องกันการจำแนกเหตุการณ์ที่ถูกต้องผิดพลาด
เฟรมเวิร์กทางเทคนิคสำหรับการตรวจสอบเกณฑ์ความหน่วง CTET เชิงประจักษ์
การนำเข้าข้อมูล Telemetry แบบดิบเพื่อปรับเทียบเกณฑ์มาตรฐาน
การสร้างเฟรมเวิร์กการประเมินความผิดปกติ CTET ที่มีประสิทธิภาพจำเป็นต้องมีการนำเข้าข้อมูล Telemetry แบบดิบ ไคลเอนต์ SDK จะส่งทริกเกอร์เหตุการณ์พร้อมกับบริบทเซสชันไปยังจุดนำเข้าข้อมูล
ทีมวิศวกรสามารถศึกษาเอกสารประกอบของ OpoInstall สำหรับความสามารถในการระบุแหล่งที่มาและการผสานรวม SDK โดยท่อส่งการนำเข้าข้อมูลและโครงสร้าง 5 ชั้นที่ระบุในบทความนี้เป็นเพียงสถาปัตยกรรมอ้างอิงและรูปแบบการนำไปใช้งานที่แนะนำ ไม่ใช่สัญญา API สำหรับการผลิต
การสร้างการกระจายความหน่วงที่ปรับเทียบตามเหตุการณ์และแคมเปญ
การโต้ตอบของมนุษย์กับแอปมือถือสร้างรูปแบบความหน่วงที่แตกต่างกันตามเหตุการณ์ การลงทะเบียนบัญชีมักใช้เวลาน้อยกว่าการทำตามขั้นตอนยืนยันตัวตนหรือการไปถึงจุดหมายสูงในแอป
แทนที่จะใช้เกณฑ์ความหน่วงเดียวสำหรับทุกเหตุการณ์ ทีมวิศวกรต้องสร้างเกณฑ์มาตรฐานความหน่วงเชิงประจักษ์สำหรับเหตุการณ์แต่ละประเภท เกณฑ์เหล่านี้คำนวณโดยการวิเคราะห์การกระจายตัวของ Conversion จากกลุ่มข้อมูลประวัติที่เชื่อถือได้ภายในประเภทแคมเปญและภูมิภาคที่เฉพาะเจาะจง
แบบจำลองการปรับเทียบความหน่วงเชิงประจักษ์:

การกระจายตัวของ CTET ของกลุ่มอ้างอิงที่ผ่านนโยบาย (Heterogeneous Latency Spread):
ปริมาณ |        /\
       |       /  \
       |      /    \________  (Empirical Quantile Distribution)
       +-----------------------------------> เวลาที่ผ่านไป

การรวมกลุ่มความหน่วงที่ไม่เป็นธรรมชาติ (ตัวบ่งชี้การทำงานอัตโนมัติ):
ปริมาณ |   |      |      |
       |   |      |      |
       |   |      |      |    (Static Interval Spikes: แจ้งเตือนเพื่อตรวจสอบ)
       +-----------------------------------> ช่วงเวลาคงที่
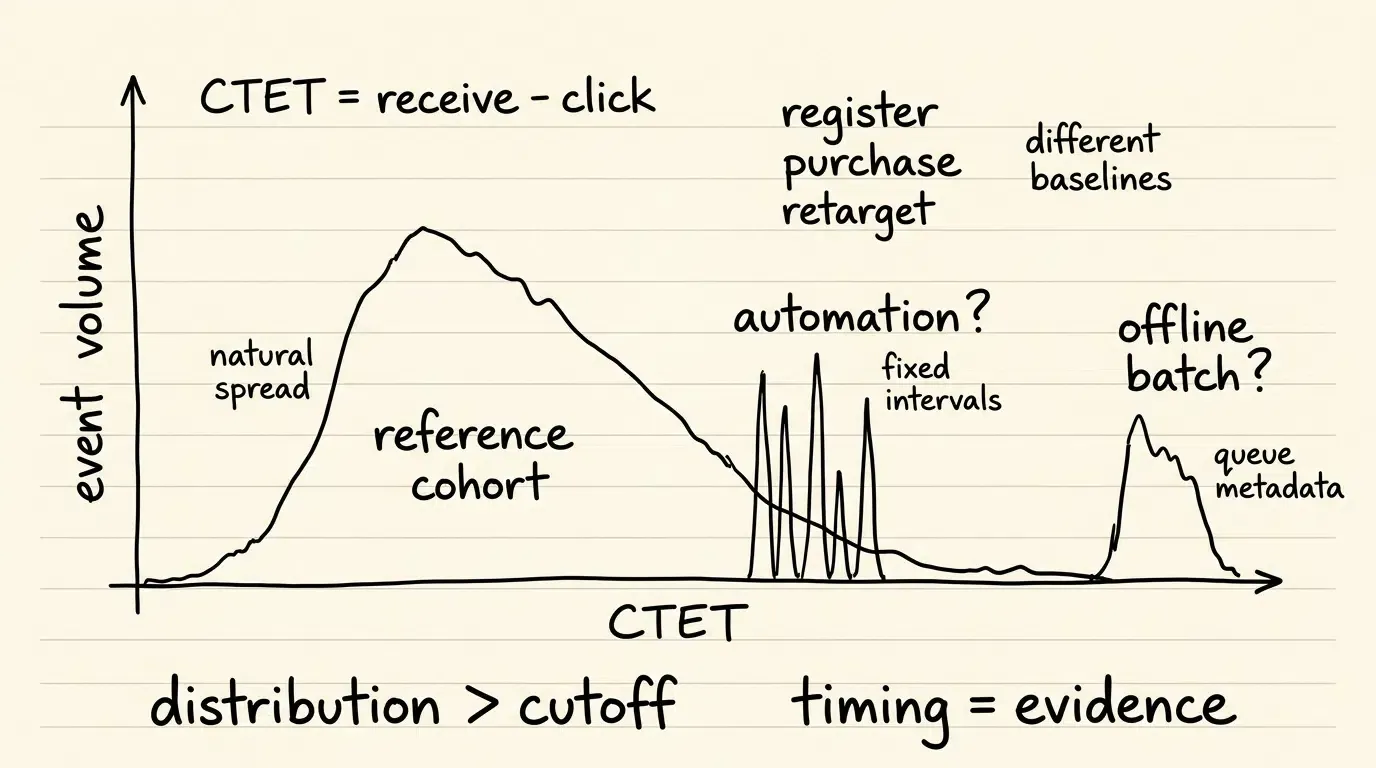
การปฏิบัติต่อความเบี่ยงเบนของความหน่วงในฐานะหลักฐานเชิงวินิจฉัย ไม่ใช่จุดตัดสากล
เหตุการณ์ที่ตกลงในกลุ่มที่มีความน่าจะเป็นต่ำของเกณฑ์มาตรฐานที่ปรับเทียบไว้จำเป็นต้องได้รับการตรวจสอบ แทนที่จะสันนิษฐานว่าการกระจายตัวจะเป็นแบบปกติหรือตัดสินว่าค่าที่ต่ำกว่าค่าเฉลี่ยคือความผิดปกติ (ซึ่งในความจริงอาจเป็นทราฟฟิกที่ถูกต้องจำนวนมาก) ระบบการผลิตจะประเมินจากกลุ่มข้อมูลที่มีความสำคัญหรือค่าความคลาดเคลื่อนที่ได้รับความเชื่อมั่นสูง
การบล็อกอัตโนมัติเพียงเพราะจุดตัดของเวลาที่คงที่อาจทำให้เสียผู้ใช้ที่ใช้งานจริงที่มีความเร็วสูง หรือผู้ที่ทำขั้นตอนการลงทะเบียนแบบสัมผัสเดียวเสร็จสิ้น คะแนนความหน่วงควรทำหน้าที่เป็นหนึ่งในปัจจัยการวินิจฉัยที่มีน้ำหนักภายในระบบจัดการเหตุการณ์แบบหลายตัวชี้วัด
การแสดงภาพกระบวนการรับข้อมูล การยืนยัน และการจัดการเหตุการณ์
ไดอะแกรมเวิร์กโฟลว์ด้านล่างแสดงวิธีการที่ข้อมูล Telemetry ของเหตุการณ์เคลื่อนผ่านจุดนำเข้าข้อมูล โต้ตอบกับอินพุตการตรวจสอบความปลอดภัย ประเมินความหน่วงตามเกณฑ์เชิงประจักษ์ และดำเนินการตามนโยบาย:
[บันทึกการคลิกโฆษณา (T_click)] ──> [เหตุการณ์ในแอปเกิดขึ้น]
             │                                            │
             ▼                                            ▼
  ประทับเวลาที่บันทึกโดยเซิร์ฟเวอร์           ไคลเอนต์ส่งคำขอเหตุการณ์
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [จุดนำเข้าข้อมูลฝั่ง Edge]
                                    │
                                    ├─► สรุปความปลอดภัย (บทความ #65)
                                    │   (สถานะการยืนยันตัวตน, App Attest / Play Integrity)
                                    │
                                    ├─► กลไกตรวจสอบความหน่วง (บทความ #69)
                                    │   (คำนวณ CTET เทียบกับเกณฑ์มาตรฐาน)
                                    │
                                    ▼
               [แบบจำลองอ้างอิงการจัดลำดับเหตุการณ์ 5 ชั้น]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [เหตุการณ์ที่ผ่านนโยบาย]           [เหตุการณ์ที่ผิดปกติ]
  (บันทึก & พร้อมรับการ postback)          (แจ้งเตือน, ระงับ หรือยกเลิก)
การรวมการตรวจสอบความปลอดภัยร่วมและการป้องกันการทำซ้ำ
การใช้สถานะการยืนยันคำขอจากชั้นความปลอดภัย
การควบคุมการยืนยันคำขอและการป้องกันการทำซ้ำควรดำเนินการโดยชั้นความปลอดภัยของการรับข้อมูลที่อธิบายในบทความที่ #65 บทความนี้จะรับสถานะการยืนยันที่ได้มาเป็นอินพุตความเสี่ยงเหตุการณ์
แทนที่จะพยายามทำซ้ำการยืนยันเข้ารหัส การจัดเก็บ nonce หรือการป้องกันการทำซ้ำภายในกลไกตรวจสอบความหน่วง ท่อส่ง Conversion จะนำเข้าแฟล็กความปลอดภัยจากต้นน้ำ การแยกสถาปัตยกรรมนี้รับประกันว่าความปลอดภัยในการขนส่งและความสมบูรณ์ของการเข้ารหัสจะถูกแยกออกจากกระบวนการทางธุรกิจ
การจัดการข้อจำกัดในการเก็บคีย์ฝั่งไคลเอนต์: การพึ่งพาการยืนยันความสมบูรณ์ของแพลตฟอร์ม
เนื่องจากคีย์สมมาตรที่เก็บไว้ในไคลเอนต์ไม่สามารถรับประกันความปลอดภัยจากการทำ Reverse Engineering ได้ สถาปัตยกรรมมือถือสมัยใหม่จึงต้องพึ่งพาเฟรมเวิร์กการยืนยันตัวตนระดับแพลตฟอร์ม
คำขอมาตรฐานของ Google Play Integrity มอบโทเค็นความสมบูรณ์ที่สามารถผูกติดกับข้อมูลคำขอผ่าน requestHash ในขณะที่ Apple App Attest ใช้คีย์ของอินสแตนซ์แอปพลิเคชันที่ผ่านการยืนยัน ทั้งสองกลไกให้หลักฐานความปลอดภัยที่มาจากแพลตฟอร์ม แต่ไม่มีกลไกใดพิสูจน์ได้ว่า Conversion นั้นเกิดขึ้นจากมนุษย์ รายละเอียดการใช้งานการลงนามข้อมูล (payload signing) และการป้องกันการทำซ้ำครอบคลุมในบทความที่ #65
สำหรับการสร้าง SDK ไคลเอนต์ที่มีการควบคุม Telemetry มาตรฐาน ทีมวิศวกรสามารถดู แหล่งข้อมูลการรวม SDK
การจัดโครงสร้างสคีมาการจัดการเหตุการณ์ 5 ชั้น
เพื่อให้แน่ใจว่าสามารถตรวจสอบได้และแยกความชัดเจนทางเทคนิคระหว่าง Telemetry ที่ไคลเอนต์ส่งมา, การสังเกตของเซิร์ฟเวอร์, อินพุตความปลอดภัย, การประเมินความหน่วง และผลลัพธ์ของนโยบาย บันทึกเหตุการณ์ควรเป็นไปตามสคีมา 5 ชั้น
ตัวอย่างสคีมาด้านล่างแสดงระเบียนการยืนยันเหตุการณ์ที่แต่ละขั้นตอนของท่อส่งการวิเคราะห์ถูกแยกออกมาอย่างชัดเจนสำหรับแพลตฟอร์มเดียว:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "Article #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
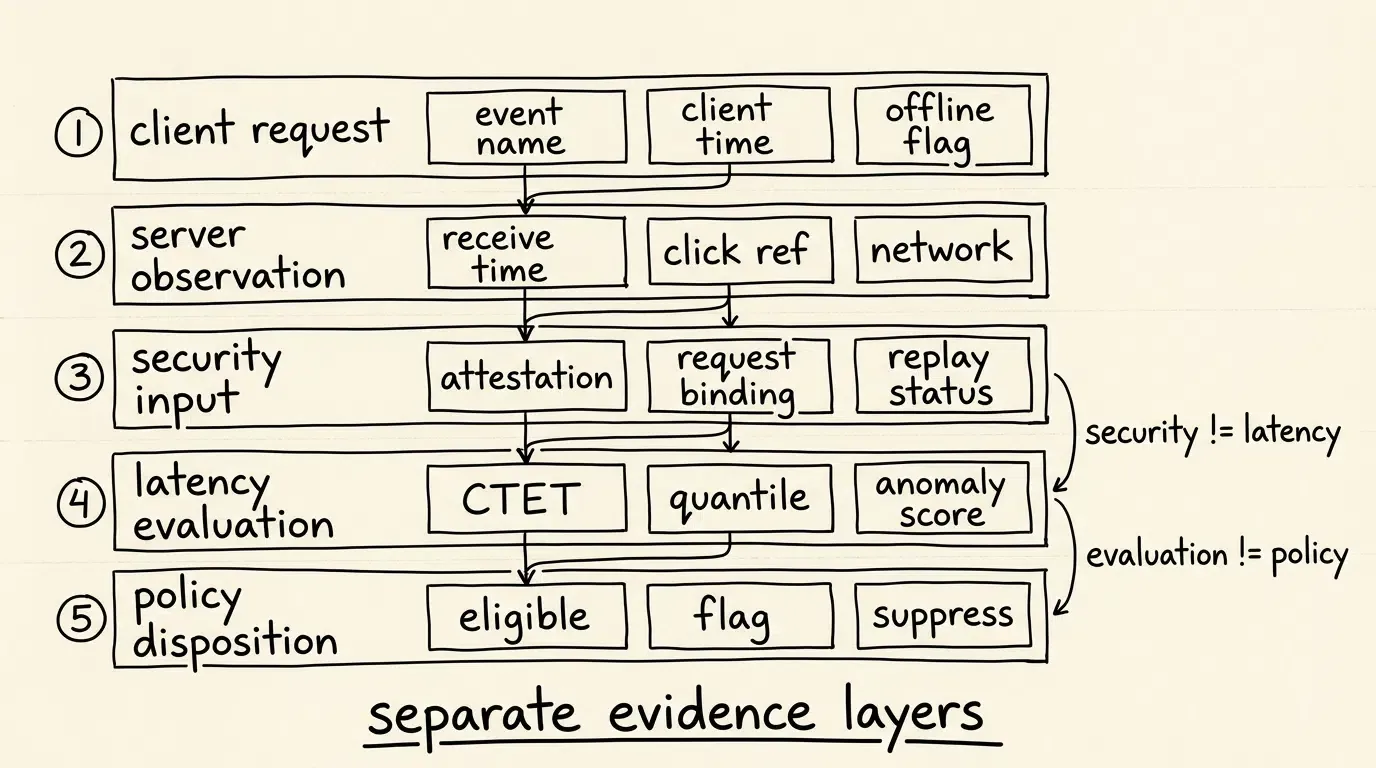
การดำเนินการตามนโยบายที่จุดนำเข้าข้อมูล: การยกเลิกแบบเงียบ, การแจ้งเตือนเพื่อตรวจสอบ และการระงับ Postback
เมื่อข้อมูลเหตุการณ์ผ่านการประเมินจากกลไกการจัดการแล้ว ระบบจะใช้นโยบายการบังคับใช้หลัก 3 ประการ:
- มีสิทธิ์ตามนโยบายและประมวลผลแล้ว: เหตุการณ์ตรงตามเกณฑ์ความหน่วงและมีสถานะการยืนยันความปลอดภัยที่ถูกต้อง เหตุการณ์จะถูกบันทึกในฐานข้อมูลและสามารถทำรายงานหรือส่งผ่าน Postback ให้พาร์ทเนอร์ได้
- แจ้งเตือนเพื่อตรวจสอบ: เหตุการณ์มีความคลาดเคลื่อนของเวลาเล็กน้อยหรือบริบทเครือข่ายที่ผิดปกติแต่ยังมีสถานะความปลอดภัยที่ถูกต้อง เหตุการณ์จะถูกบันทึกไว้ในแดชบอร์ดพร้อมแฟล็กความผิดปกติเพื่อรอการพิจารณา ส่วนการทำ Postback อาจถูกระงับตามการกำหนดค่า
- ระงับหรือยกเลิก: เหตุการณ์ไม่ผ่านการตรวจสอบจากแพลตฟอร์มหรือมีความผิดปกติที่รุนแรง ระบบจะปฏิเสธคำขอดังกล่าวที่จุดนำเข้าข้อมูลเพื่อป้องกันฐานข้อมูลจากการปนเปื้อน
ตัวบ่งชี้ความผิดปกติของเหตุการณ์และเมทริกซ์การประเมินเชิงประจักษ์
Telemetry แบบหลายมิติ: การประเมินความหน่วง บริบทเครือข่าย และสัญญาณความปลอดภัย
การตรวจจับความผิดปกติที่แม่นยำต้องอาศัยการประเมินมิติข้อมูล Telemetry พร้อมกัน การรวมความต่างของความหน่วงเข้ากับคุณสมบัติของโครงสร้างพื้นฐานเครือข่ายและสถานะความปลอดภัยของแพลตฟอร์มจะช่วยลดข้อผิดพลาด (false positives) ขณะเดียวกันก็ระบุความพยายามปลอมแปลงโดยอัตโนมัติที่ซับซ้อนได้
การกำหนดค่าตัวบ่งชี้การวินิจฉัยเพื่อตรวจสอบความผิดปกติ
เมทริกซ์ด้านล่างแสดงตัวบ่งชี้ Telemetry หลัก สัญญาณความผิดปกติที่เป็นไปได้ และการดำเนินการประเมินเพื่อการวินิจฉัยสำหรับท่อส่ง Conversion:
| มิติของ Telemetry | สัญญาณเกณฑ์มาตรฐานที่คาดหวัง | ตัวบ่งชี้ความผิดปกติที่เป็นไปได้ | การดำเนินการประเมินเพื่อการวินิจฉัย |
|---|---|---|---|
| ความหน่วง CTET | ภายในช่วงเปอร์เซ็นไทล์ต่ำ/สูงเชิงประจักษ์ | ความหน่วงที่สังเกตได้อยู่ในกลุ่มความผิดปกติหางล่าง | แจ้งเตือนการตรวจสอบความผิดปกติ CTET; ตรวจสอบสถานะการอัปโหลดแบบชุด (offline batch) |
| สถานะความปลอดภัย | ยืนยันผ่านการรับรองจากแพลตฟอร์ม | ลายเซ็นไม่ได้รับการยืนยันหรือขาดการรับรอง | ทำเครื่องหมายว่าเป็นคำขอที่ไม่ได้รับรอง; ปฏิเสธหากนโยบายกำหนด |
| ความแปรปรวนของช่วงเวลา | การกระจายตามธรรมชาติของเซสชันผู้ใช้ | การรวมกลุ่มของสไปค์ที่ช่วงเวลาคงที่ผิดธรรมชาติ | ตรวจสอบการใช้สคริปต์อัตโนมัติแบบวนซ้ำ |
| บริบทเครือข่าย | กระจายผ่าน ISP ของผู้บริโภคทั่วไป | การรวมศูนย์อยู่ในโฮสติ้งหรือโครงสร้างพร็อกซี่ | อ้างอิงไขว้กับสัญญาณความฉลาดด้านเครือข่าย |
| ตรรกะลำดับ | ต้องมีลำดับที่สมเหตุสมผลนำหน้า (เช่น การติดตั้ง) | เหตุการณ์ Conversion โดยไม่มีเซสชันนำหน้า | ทำเครื่องหมายว่าเป็นเหตุการณ์กำพร้า; ตรวจสอบห่วงโซ่การระบุแหล่งที่มา |
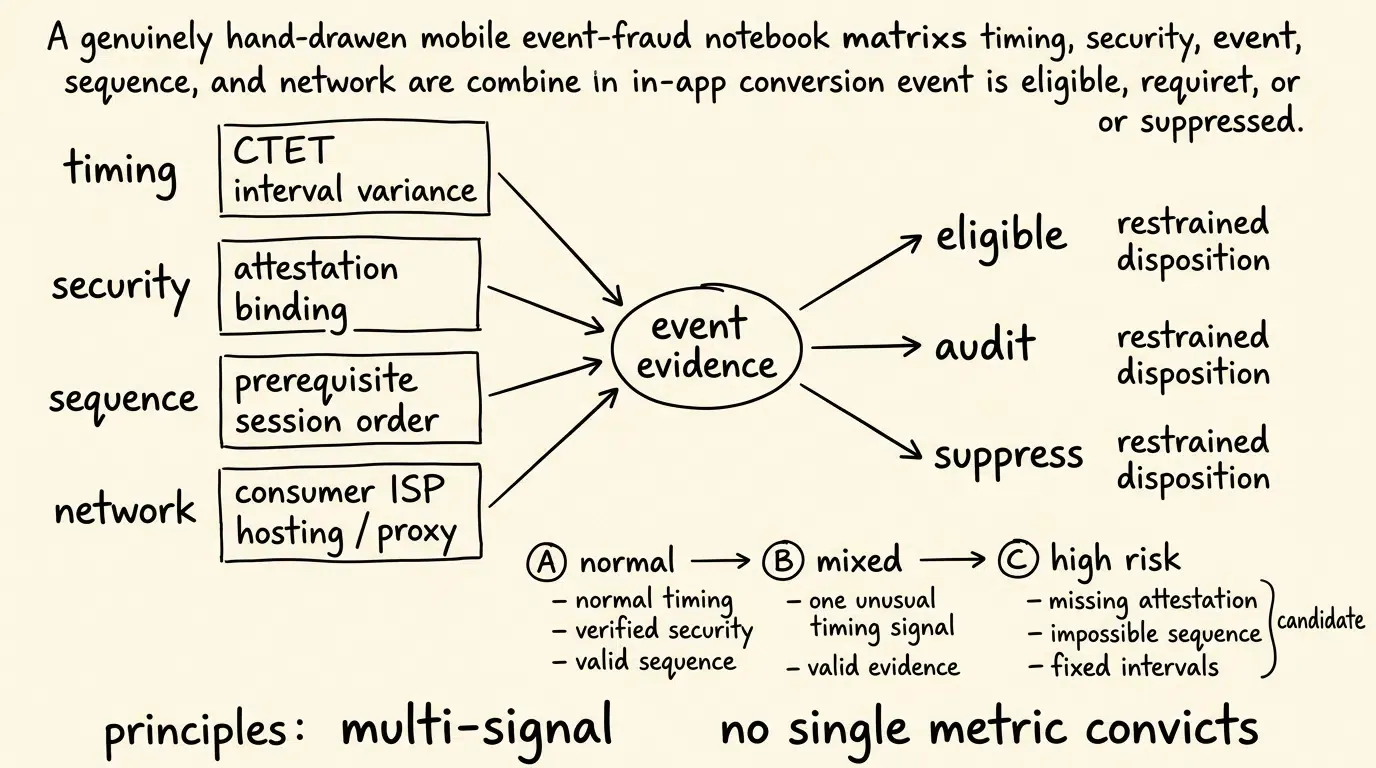
เมื่อใดควรใช้การกรองและนโยบายการจัดการเหตุการณ์แบบอัตโนมัติ
เงื่อนไขที่เหมาะสมสำหรับการกรองเหตุการณ์อัตโนมัติ
กฎการกรองเหตุการณ์อัตโนมัติให้ความคุ้มครองสูงสุดภายใต้เงื่อนไขการดำเนินงานเฉพาะ:
- แคมเปญ Cost-Per-Action (CPA): แคมเปญที่มีการจ่ายผลตอบแทนสำหรับกิจกรรมหลังการติดตั้ง ซึ่งมักดึงดูดสคริปต์ปลอมแปลง
- ท่อส่งการปรับเพิ่มประสิทธิภาพแคมเปญโฆษณา: แคมเปญที่ป้อนสัญญาณเหตุการณ์กลับไปยังระบบประมูลอัตโนมัติ ซึ่งสัญญาณไม่ถูกต้องอาจบิดเบือนอัลกอริทึมการประมูล
- สถาปัตยกรรมการนำเข้าข้อมูลปริมาณสูง: สภาพแวดล้อมที่มีการประมวลผลข้อมูลเหตุการณ์จำนวนมหาศาลซึ่งการตรวจสอบด้วยมนุษย์ไม่สามารถทำได้
เงื่อนไขที่ไม่เหมาะสมสำหรับการบล็อกแบบแข็งตัว (Hard-Blocking)
การใช้การบล็อกอัตโนมัติแบบรุนแรงโดยไม่มีการปรับเทียบข้อมูลเชิงประจักษ์อาจทำให้เกิดปัญหาในการดำเนินงานในบริบทเฉพาะ:
- แอปหรือฟีเจอร์ที่เพิ่งเปิดตัว: แอปพลิเคชันที่ขาดข้อมูลเกณฑ์มาตรฐานเชิงประวัติ ซึ่งกฎความหน่วงที่เข้มงวดเกินไปอาจจำแนกกิจกรรมผู้ใช้ใหม่ที่ถูกต้องว่าเป็นความผิดปกติ
- สภาพแวดล้อมแบบ Offline-First: แอปที่จัดคิวเหตุการณ์ผู้ใช้ในเครื่องระหว่างออฟไลน์และอัปโหลดเป็นชุดเมื่อกลับมาเชื่อมต่อใหม่
ข้อผิดพลาดทั่วไปในการจัดการความผิดปกติของ Conversion
- ข้อผิดพลาดที่ 1: การพึ่งพาจุดตัดความหน่วงแบบคงที่เพียงค่าเดียว: การใช้จุดตัดเวลาคงที่กับทุกแคมเปญจะสร้างข้อผิดพลาด (false positives) กับสภาพแวดล้อมผู้ใช้ที่หลากหลาย เกณฑ์มาตรฐานความหน่วงต้องถูกปรับเทียบตามประเภทเหตุการณ์และบริบทแคมเปญ
- ข้อผิดพลาดที่ 2: การเข้าใจผิดว่าคีย์สมมาตรที่ฝังในไคลเอนต์รับประกันความถูกต้องของคำขอ: การจัดเก็บคีย์ HMAC ในไบนารีไคลเอนต์ไม่สามารถป้องกันการปลอมแปลง SDK ได้ เนื่องจากผู้โจมตีสามารถดึงข้อมูลคีย์ผ่านเครื่องมือ Reverse Engineering การตรวจสอบความปลอดภัยที่รัดกุมจำเป็นต้องใช้การรับรองความสมบูรณ์ของแพลตฟอร์มและการตรวจสอบฝั่งเซิร์ฟเวอร์
คำถามที่พบบ่อย (FAQ)
เหตุการณ์ในแอปที่ถูกปลอมแปลงข้ามการติดตาม Conversion ฝั่งไคลเอนต์ได้อย่างไร?
เหตุใดเกณฑ์ความหน่วงของเหตุการณ์จึงควรสร้างขึ้นเชิงประจักษ์มากกว่าการใช้ค่าคงที่?
การกรองความผิดปกติในระดับเหตุการณ์ช่วยปกป้องสัญญาณการประมูลของเครือข่ายโฆษณาอย่างไร?
สรุปและกรอบการตัดสินใจ
การระบุและกรองเหตุการณ์ปลอมในแอปพลิเคชันจำเป็นต้องอาศัยกรอบการวินิจฉัยเชิงประจักษ์ที่มีหลายชั้น แทนที่จะพึ่งพาความลับฝั่งไคลเอนต์หรือเกณฑ์ความหน่วงที่คงที่ การปกป้องท่อส่งข้อมูล Conversion อาศัยการแยกข้อมูลคำขอฝั่งไคลเอนต์ออกจากประทับเวลาของเซิร์ฟเวอร์ การใช้ผลการยืนยันตัวตนที่แข็งแกร่งจากชั้นความปลอดภัยโดยเฉพาะ และการตรวจสอบความหน่วงของเหตุการณ์เทียบกับเกณฑ์มาตรฐานที่ผ่านการปรับเทียบเชิงประจักษ์
ในขณะที่ระบบนิเวศมือถือพัฒนาไป ทีมวิศวกรต้องปรับใช้สถาปัตยกรรมนำเข้าข้อมูลที่ยืนยันความสมบูรณ์ของแพลตฟอร์มไปพร้อมกับการรักษาระยะห่างระหว่างความปลอดภัย การประเมินเวลา และการบังคับใช้นโยบาย การรวมการตรวจสอบเกณฑ์มาตรฐานเข้ากับกฎการจัดการเหตุการณ์ช่วยให้แอปมือถือสามารถรักษาชุดข้อมูล Conversion ที่สะอาดและปรับปรุงความมั่นใจในการวัดผล ROAS
หากต้องการประเมินว่าการตรวจสอบข้อมูลเหตุการณ์ดิบและการประเมินความผิดปกติจะช่วยรักษาโครงสร้างพื้นฐานการติดตาม Conversion ของคุณได้อย่างไร โปรดตรวจสอบ เอกสารการติดตาม Conversion บนมือถือ, ดู อ้างอิงการติดตั้งการระบุแหล่งที่มาบนมือถือ หรือเข้าสู่ระบบ คอนโซลนักพัฒนา OpoInstall เพื่อดูการควบคุมการรายงานความผิดปกติและการเฝ้าระวังการฉ้อโกงที่มีให้
เอกสารที่เกี่ยวข้อง
-
แนวคิด: Click-to-Event-Time, ตัววัดความหน่วง, การปลอมแปลงเหตุการณ์ในแอป, นโยบายการจัดการเหตุการณ์
-
เทคโนโลยี: การนำเข้าข้อมูล Telemetry แบบดิบ, API ความสมบูรณ์ของแพลตฟอร์ม, สคีมาเหตุการณ์ 5 ชั้น, กลไกตรวจจับความผิดปกติ
-
มาตรฐาน: RFC 2104 ข้อกำหนด HMAC & ขีดจำกัดความลับร่วม, คู่มือ OWASP MASTG สำหรับการทดสอบการเข้ารหัส
-
API: ส่วนติดต่อการนำเข้าเหตุการณ์ (สถาปัตยกรรมอ้างอิง), คำขอมาตรฐาน Google Play Integrity, Apple App Attest API
-
เอกสารอย่างเป็นทางการ & การอ้างอิง:
Share this article



