Doubao เปิดตัว SAEP? เมื่อวันที่ 14 กันยายน 2026 ByteDance ได้ประกาศเปิดตัว Doubao Mobile Assistant รุ่นสำหรับผู้บริโภคอย่างเป็นทางการ โดยร่วมมือกับผู้ผลิตฮาร์ดแวร์ Nubia ในการเปิดตัวระบบนี้บน Nubia NaviX Ultra (มีกำหนดวางจำหน่ายในวันที่ 16 กันยายน 2026) นอกเหนือจากการจดจำหน้าจอแบบมัลติโมดัลและปุ่ม AI เฉพาะบนฮาร์ดแวร์แล้ว ByteDance ยังได้แนะนำ Screen Automation Execution Protocol (SAEP) ซึ่งเป็นกรอบการกำกับดูแลระดับแอปพลิเคชันที่กำลังเข้าสู่ช่วงตรวจสอบกฎเกณฑ์สาธารณะเป็นเวลา 30 วัน SAEP ให้อำนาจแก่นักพัฒนาแอปพลิเคชันภายนอกในการประกาศอย่างชัดเจนว่าอนุญาตหรือจำกัดไม่ให้เอเจนต์ AI ทำงานอัตโนมัติบนหน้าจอภายในแอปของตน สำหรับสถาปนิกซอฟต์แวร์มือถือ ฝ่ายความปลอดภัย และวิศวกรเทเลเมทรี การมาถึงของกรอบการกำกับดูแล Doubao SAEP ถือเป็นการเปลี่ยนแปลงที่สำคัญ คือการเปลี่ยนจากการทำ UI Automation แบบไม่มีขอบเขตไปสู่โมเดลการกำกับดูแลเชิงประกาศที่กำหนดนิยามใหม่ว่าซอฟต์แวร์มือถือจะจัดการกับการโต้ตอบอัตโนมัติอย่างไร
การบูรณาการฮาร์ดแวร์และโมเดลเชิงประกาศ SAEP
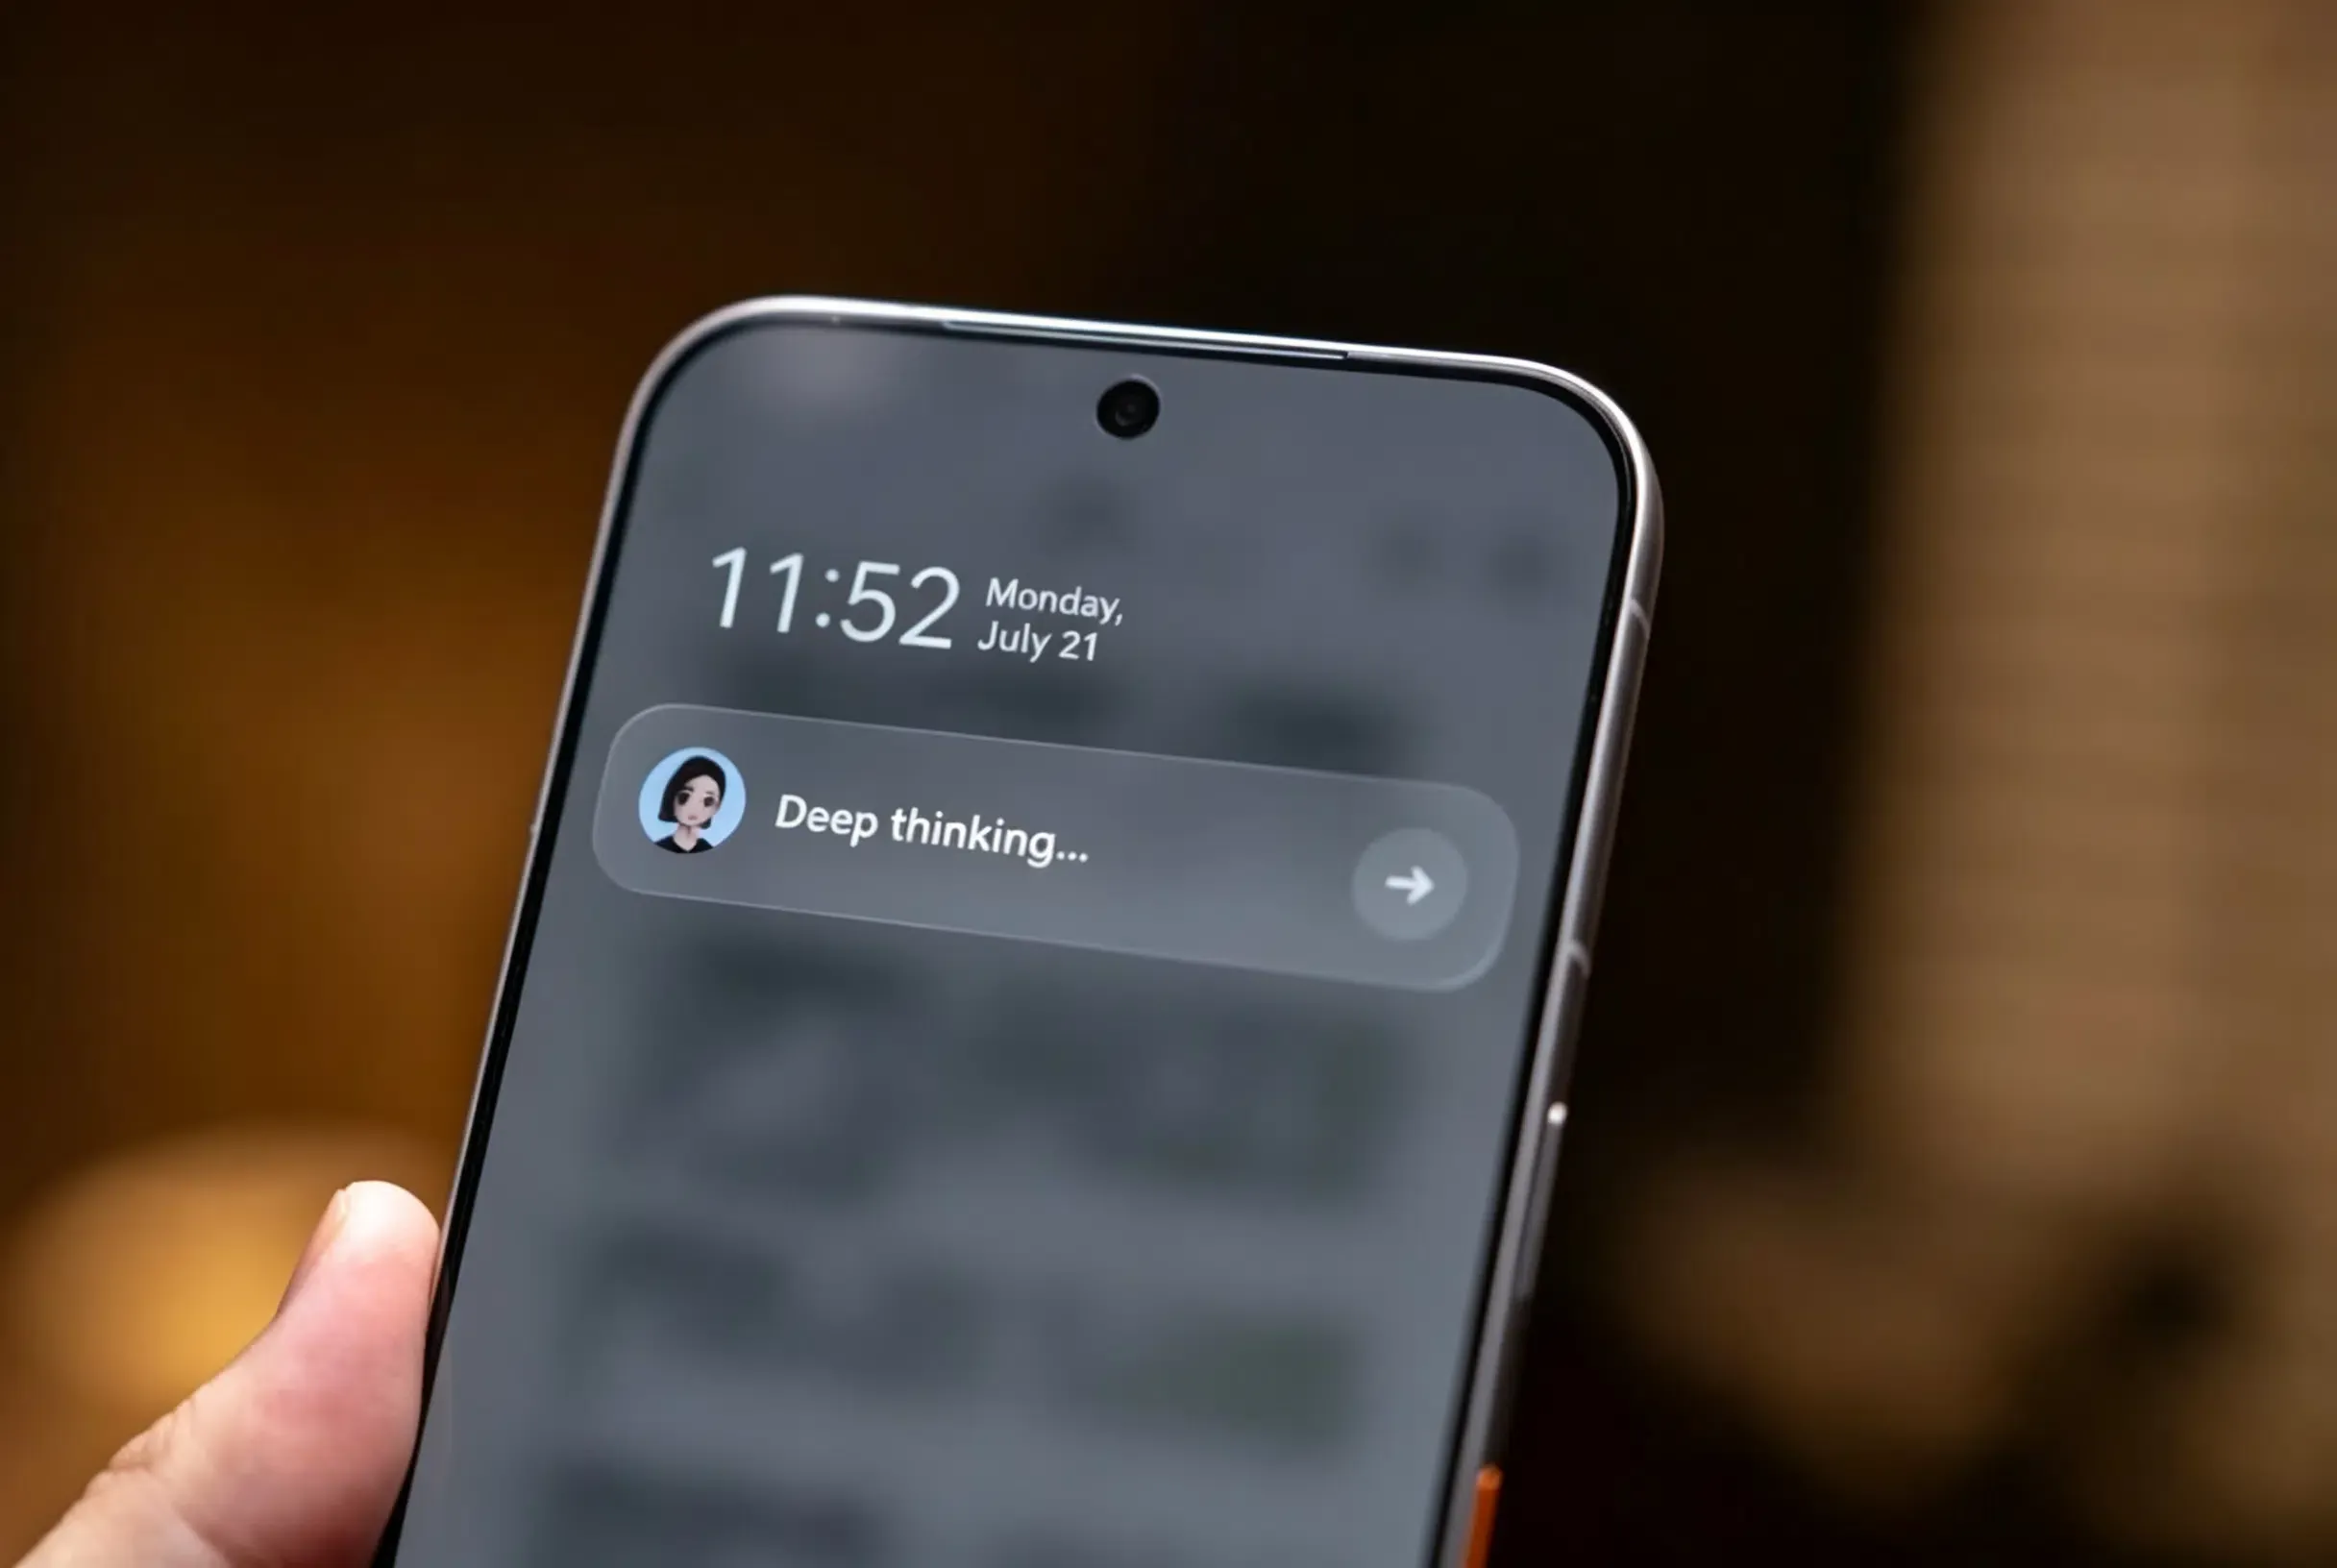
การเปิดตัว Doubao Mobile Assistant รุ่นสำหรับผู้บริโภคถือเป็นวิวัฒนาการจากผู้ช่วยหน้าจอแบบสนทนาไปสู่เครื่องมือปฏิบัติงานเชิงรุก ตามรายงานที่เผยแพร่โดย IT Home และ OSCHINA การเปิดตัวนี้เน้นที่ความเสถียรในการใช้งานประจำวัน ความต่อเนื่องของบริบทแบบมัลติโมดัล และการทำงานข้ามแอปพลิเคชันผ่านฟีเจอร์เบต้า “Operate Phone”
สรุปภาพรวม
- ผู้ให้บริการฮาร์ดแวร์เชิงพาณิชย์: เปิดตัวบน Nubia NaviX Ultra ในวันที่ 16 กันยายน 2026 โดยมีแผนอัปเดตสำหรับอุปกรณ์รุ่นเก่า เช่น Nubia M153
- การรับข้อมูลทางกายภาพและการรับรู้หน้าจอ: ผสานรวมปุ่ม AI เฉพาะพร้อมระบบยืนยันตัวตนด้วยลายนิ้วมือ และการตอบคำถามบนหน้าจอแบบเรียลไทม์โดยไม่ต้องบันทึกภาพหน้าจอด้วยตนเอง
- โปรโตคอลประกาศ SAEP: แนะนำมาตรฐานการประกาศการใช้งานระดับแอปพลิเคชัน พร้อมช่วงเวลาตรวจสอบสาธารณะ 30 วัน เพื่อให้แอปภายนอกสามารถอนุญาตหรือจำกัดการทำงานอัตโนมัติของ AI ได้อย่างชัดเจน
- กรอบการป้องกันเอเจนต์: สร้างกรอบการป้องกันแบบหลายระดับที่ออกแบบมาเพื่อบังคับใช้ขอบเขตการปฏิบัติงาน กลไกความปลอดภัยที่ผู้ใช้ควบคุมได้ และความปลอดภัยในการดำเนินงาน

ตามที่ระบุไว้ในประกาศอย่างเป็นทางการและรายงานโดย รัฐบาลประชาชนเทศบาลปักกิ่ง โมเดลการโต้ตอบทางกายภาพจะเชื่อมโยงความตั้งใจเข้ากับการอนุญาต ปุ่ม AI เฉพาะจะผสานรวมการตรวจสอบลายนิ้วมือเพื่อเชื่อมโยงการเรียกใช้งานจากอุปกรณ์ที่ผ่านการตรวจสอบสิทธิ์ เพื่อให้แน่ใจว่าการยืนยันตัวตนเกิดขึ้น ณ จุดเริ่มต้นของการกระทำ
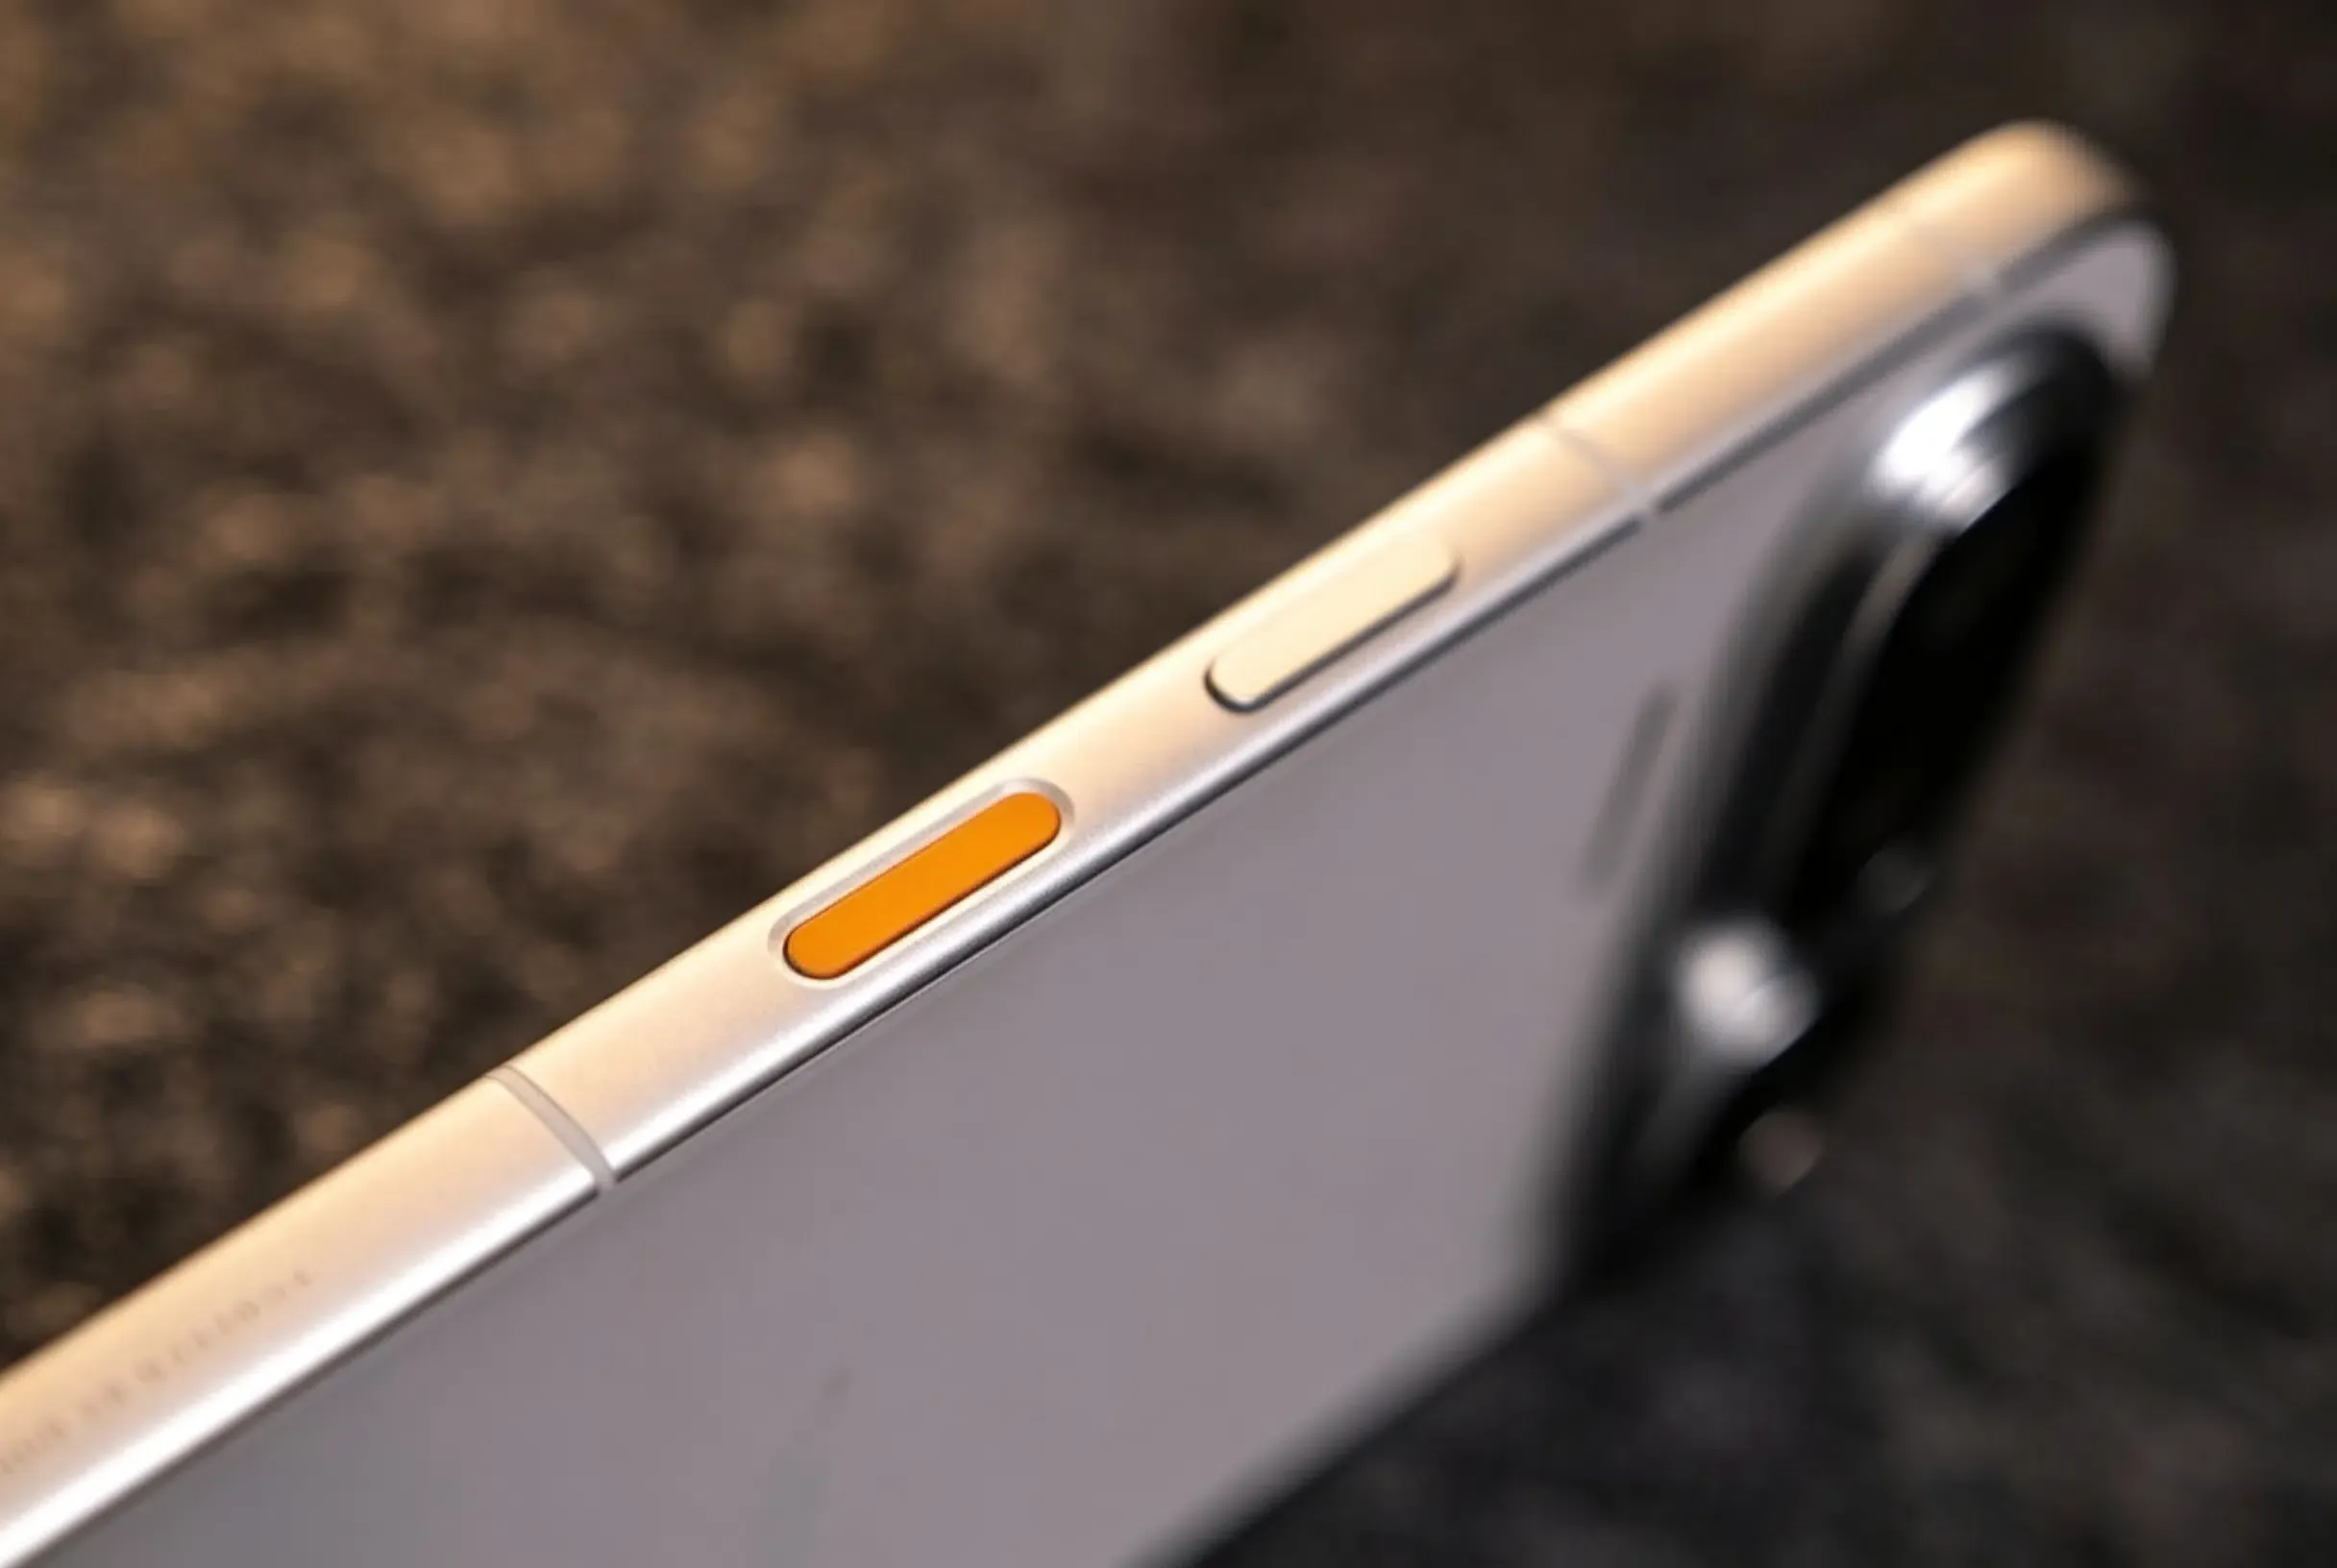
นอกเหนือจากการตอบคำถามทางสายตาขั้นพื้นฐาน ระบบยังช่วยให้ผู้ช่วยสามารถแยกวิเคราะห์องค์ประกอบบริบทบนหน้าจอและดำเนินการตามลำดับขั้นข้ามเครื่องมือภายนอกหลายตัว เพื่อป้องกันการกระทำที่ไม่ได้รับอนุญาต การเปิดตัวครั้งนี้จึงนำโปรโตคอล SAEP มาใช้ แทนที่จะปล่อยให้ขอบเขตของระบบอัตโนมัติขึ้นอยู่กับพฤติกรรมของโมเดลหรือค่าเริ่มต้นของระบบปฏิบัติการ SAEP ได้ส่งคืนการกำหนดขีดจำกัดของระบบอัตโนมัติให้กับนักพัฒนาแอปพลิเคชัน
เหตุการณ์สำคัญของการเปิดตัว Doubao Mobile Assistant และ SAEP
| วันที่ | เหตุการณ์การดำเนินงาน | ขอบเขตทางวิศวกรรม |
|---|---|---|
| 14 กันยายน 2026 | ประกาศรุ่นสำหรับผู้บริโภค & SAEP | เปิดตัว Doubao Mobile Assistant อย่างเป็นทางการ; เริ่มช่วงเวลาตรวจสอบ SAEP 30 วัน |
| 16 กันยายน 2026 | เปิดตัว Nubia NaviX Ultra | ความพร้อมเชิงพาณิชย์ของฮาร์ดแวร์การผลิตชุดแรกที่มีปุ่ม AI เฉพาะ |
| กันยายน–ตุลาคม 2026 | ช่วงเวลาให้คำปรึกษาอุตสาหกรรม SAEP | การรวบรวมข้อเสนอแนะจากระบบนิเวศเกี่ยวกับขอบเขตการทำงานอัตโนมัติระดับแอปพลิเคชัน |
| OTA ครั้งถัดไป | การใช้งานบนอุปกรณ์รุ่นเดิม | แผนการอัปเดตระบบเพื่อขยายฟีเจอร์ผู้ช่วยไปยังอุปกรณ์ Nubia M153 |
การถอดรหัสกระบวนทัศน์ GUI Agent: ทำไมการควบคุมอุปกรณ์มือถือจึงต้องการการกำกับดูแลระดับแอป
ในการวิเคราะห์ทางเทคนิคโดยสื่อเทคโนโลยี Ifanr การเปลี่ยนแปลงที่ขับเคลื่อนโดยเอเจนต์ระดับระบบถูกบรรยายว่าเป็นการเปลี่ยนสมาร์ทโฟนให้เป็น “เครื่องมือปฏิบัติการ” (Action Terminals) ระบบปฏิบัติการมือถือแบบดั้งเดิมทำหน้าที่เป็นแคตตาล็อกฟังก์ชันการใช้งาน: แอปจะอยู่เฉยๆ จนกว่าผู้ใช้มนุษย์จะเปิดขึ้นมา นำทางผ่านลำดับชั้นภาพ และป้อนข้อมูลด้วยตนเอง
เอเจนต์ GUI แบบมัลติโมดัลระดับระบบเปลี่ยนกระบวนการนี้โดยการแนะนำลูปการรับรู้-การกระทำอัตโนมัติ:
- การจับภาพหน้าจอและบริบท: เอเจนต์จะรับข้อมูลหน้าจอที่ใช้งานอยู่และบริบทผ่านความสามารถของระบบที่ได้รับอนุญาต โดยอ่านบริบทของภาพและข้อความโดยไม่ต้องให้ผู้พัฒนาทำเครื่องหมายกำกับ
- การวางแผนเจตจำนงแบบมัลติโมดัล: โมเดลพื้นฐานจะแปลคำสั่งภาษาธรรมชาติ (เช่น “ตรวจสอบปฏิทินของฉัน วางแผนเส้นทางเดินทางตามสภาพอากาศปัจจุบัน และตั้งนาฬิกาปลุก”) ให้เป็นลำดับการกระทำที่แยกจากกัน
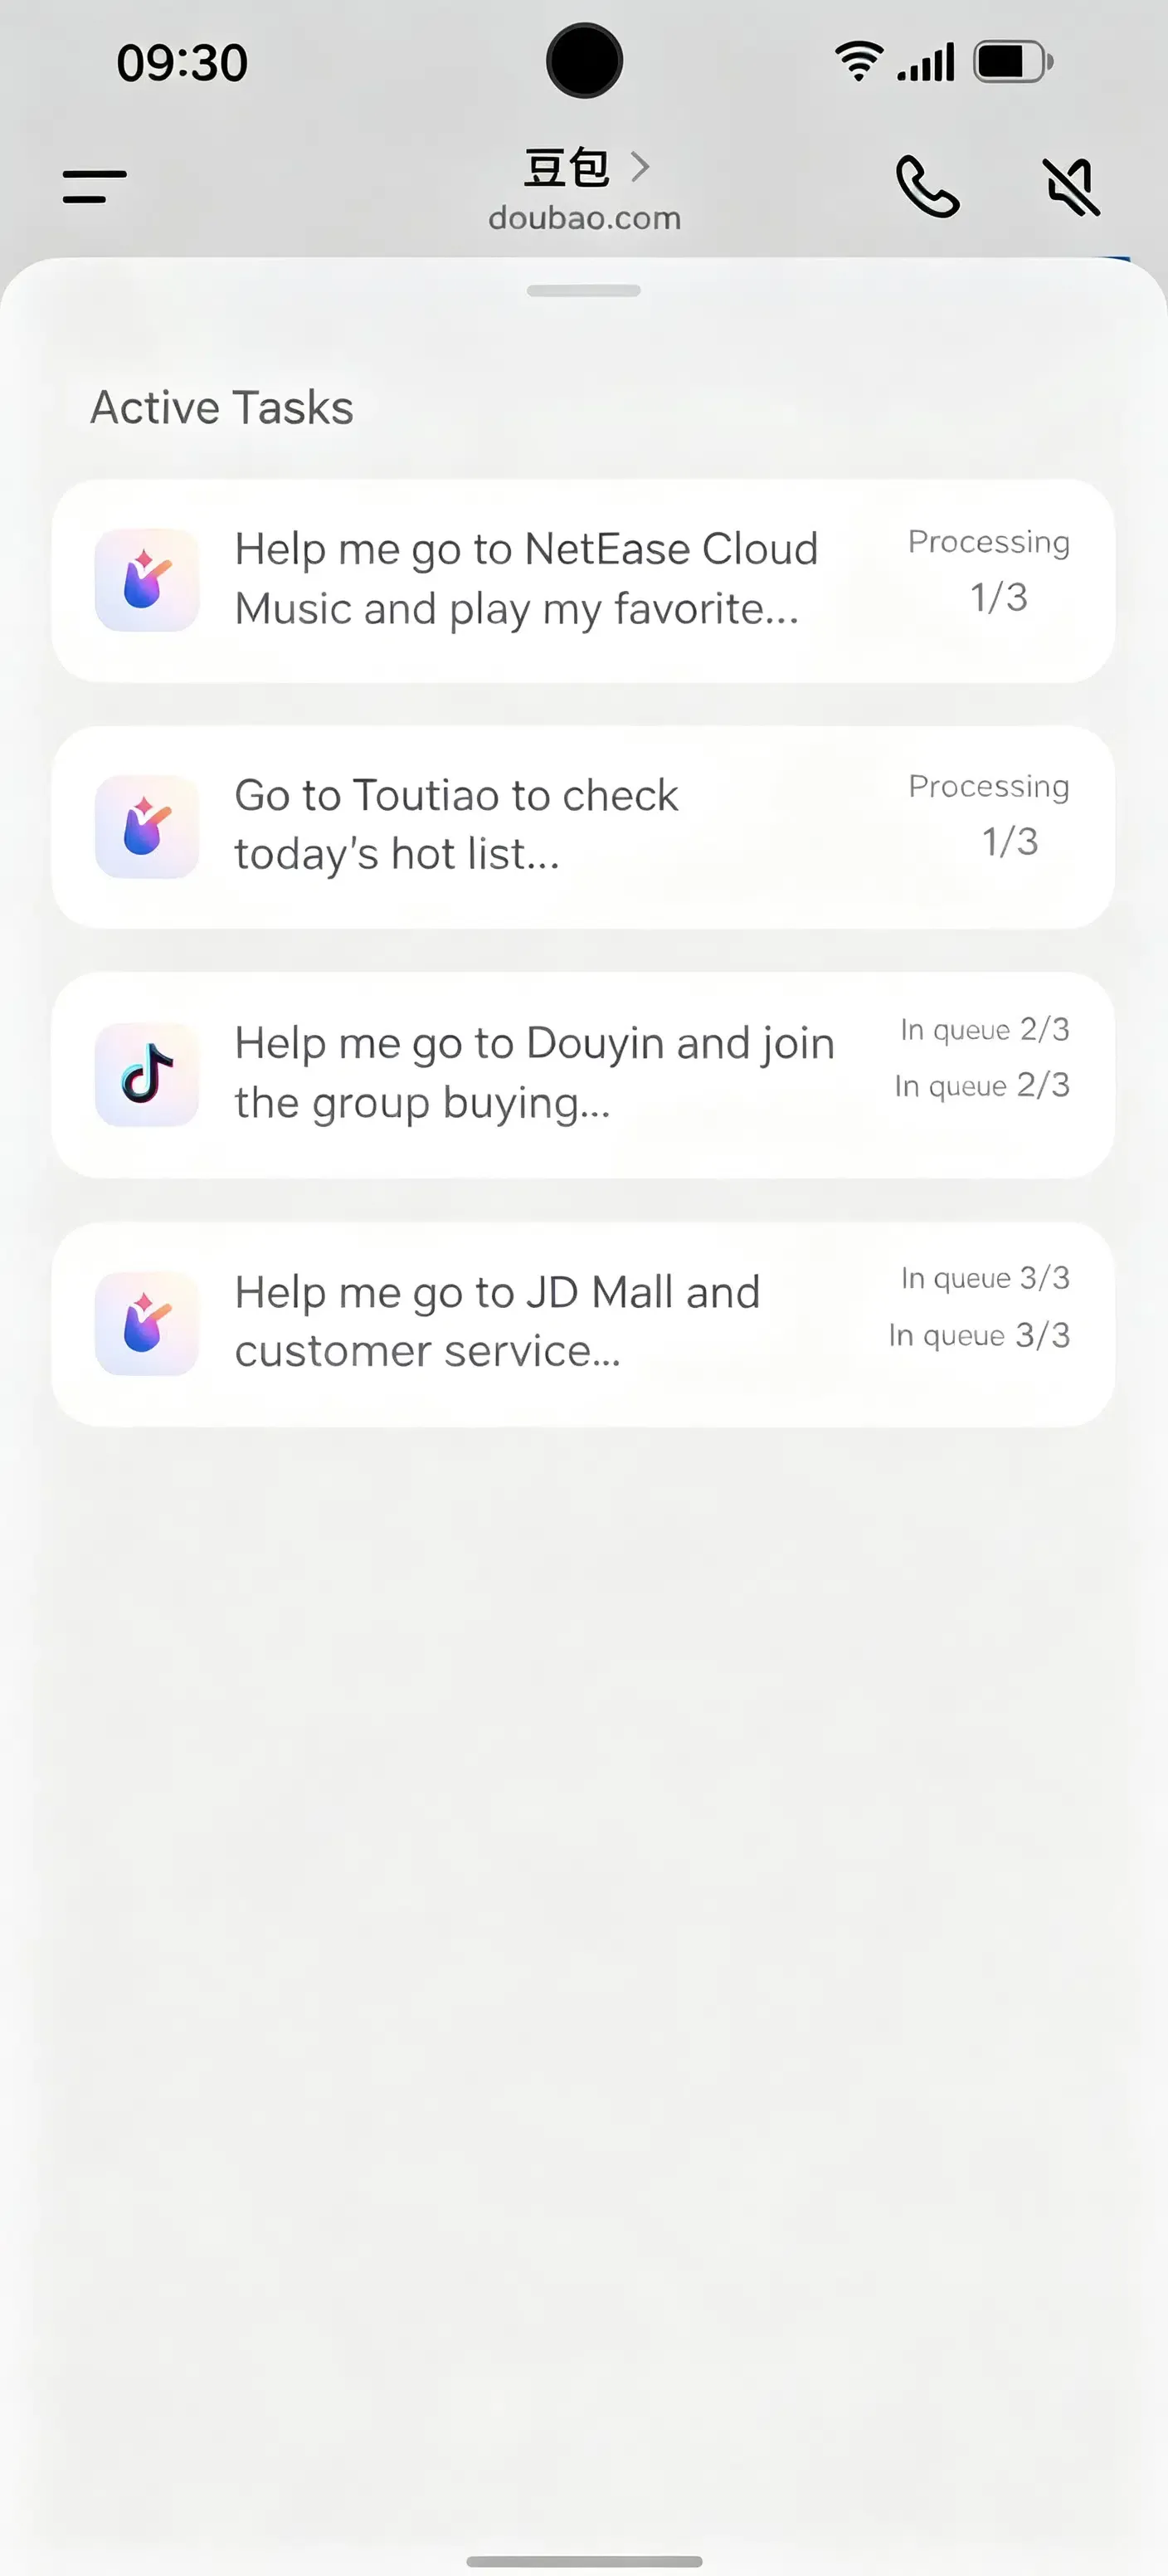
- การดำเนินการตามคำสั่งจำลอง: เอเจนต์ใช้ความสามารถระดับระบบที่ได้รับอนุญาตเพื่อดำเนินการแตะ ปัด และป้อนข้อความข้ามแอปพลิเคชันภายนอกที่ติดตั้งไว้อย่างต่อเนื่อง
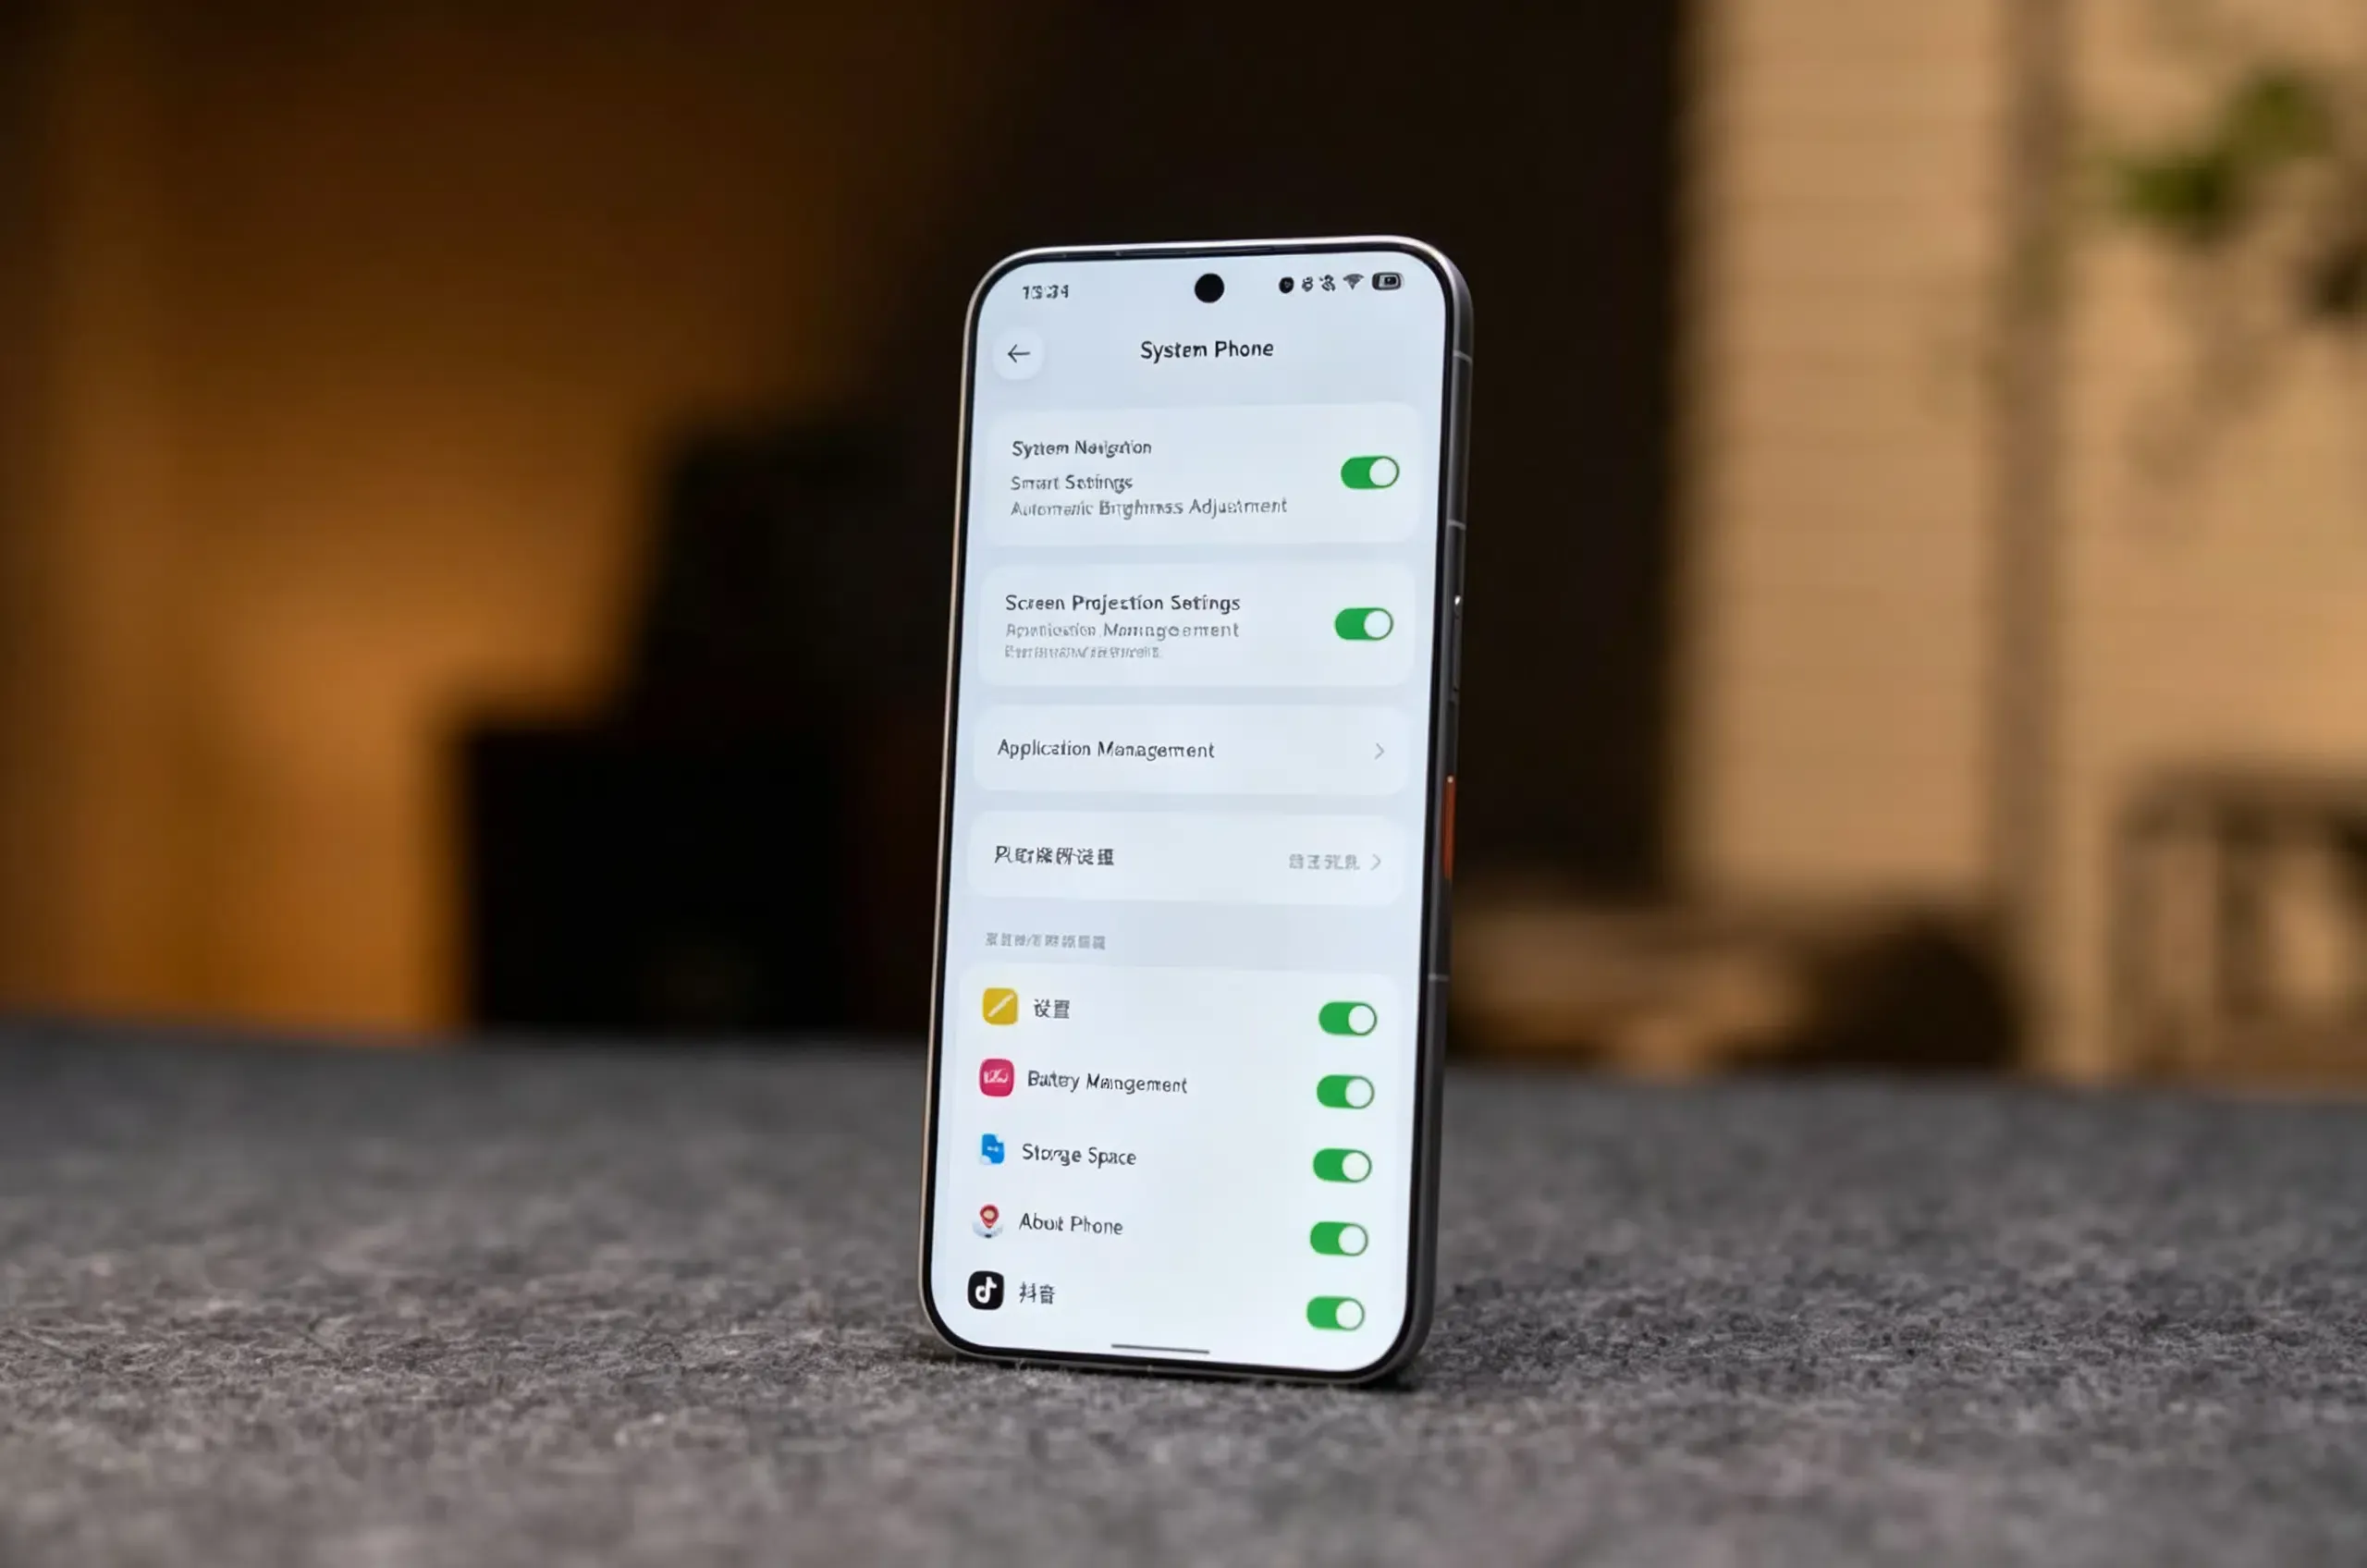
ในขณะที่การดำเนินการข้ามแอปช่วยเพิ่มประสิทธิภาพเวิร์กโฟลว์ที่ซับซ้อน แต่ก็ทำให้เกิดความท้าทายด้านความปลอดภัย เชิงพาณิชย์ และความรับผิดชอบที่สำคัญ หากเอเจนต์อิสระเข้าสู่แอปพลิเคชันธนาคาร สามารถเริ่มทำธุรกรรมทางการเงินโดยไม่ต้องมีการยืนยันตัวตนซ้ำได้หรือไม่? หากเอเจนต์เข้าสู่แอปพลิเคชันโซเชียล สามารถเผยแพร่เนื้อหาโดยอัตโนมัติได้หรือไม่?
ในอดีต ระบบปฏิบัติการขาดกลไกที่ละเอียดอ่อนสำหรับแอปในการสื่อสารสถานะการทำงานอัตโนมัติไปยังเอเจนต์ AI ภายนอก ภายใต้สถาปัตยกรรม Android AccessibilityService มาตรฐาน สิทธิ์จะเป็นการสลับระบบที่ผู้ใช้ให้สิทธิ์โดยผูกกับความสามารถที่ประกาศไว้ เช่น การระบุ canRetrieveWindowContent เพื่อเข้าถึงโหนดของหน้าต่างที่ใช้งานอยู่ หรือการกำหนดค่า canPerformGestures เพื่อส่งอินพุตการสัมผัส แม้ว่าจะทรงพลัง แต่ความสามารถเหล่านี้ทำงานจากมุมมองของสิ่งที่บริการช่วยเหลือนั้นได้รับอนุญาตให้ทำ แทนที่จะเปิดโอกาสให้แอปพลิเคชันเป้าหมายกำหนดขอบเขตที่ละเอียดสำหรับเครื่องมือ AI ภายนอก
ในเชิงแนวคิด SAEP เปลี่ยนทิศทางการกำกับดูแลนี้: ตามที่ระบุโดย 21st Century Business Herald แอปพลิเคชันเป้าหมายสามารถประกาศอย่างชัดเจนว่าอนุญาตหรือจำกัดการทำงานอัตโนมัติโดย AI ภายในแอปของตน ภายใต้โปรโตคอลนี้ Doubao Mobile Assistant ให้คำมั่นว่าจะปฏิบัติตามคำประกาศเหล่านี้ เพื่อให้แน่ใจว่าการโต้ตอบที่ถูกจำกัดอย่างชัดเจนจะไม่ถูกทำให้เป็นอัตโนมัติ
การทำขอบเขตเชิงประกาศให้เป็นจริง: สถาปัตยกรรมอ้างอิงที่ได้รับแรงบันดาลใจจาก SAEP
โปรโตคอลการดำเนินการอัตโนมัติบนหน้าจอ (SAEP) สร้างสัญญาการกำกับดูแลระดับแอปพลิเคชันระหว่างซอฟต์แวร์ภายนอกและเอเจนต์อัตโนมัติระดับระบบ แทนที่จะพึ่งพาการเดาเชิงภาพว่าการโต้ตอบนั้นปลอดภัยหรือไม่ กรอบการทำงานเชิงประกาศช่วยให้แอปพลิเคชันสามารถประกาศสถานะการทำงานของตนเองได้โดยตรง
ในขณะที่ ByteDance ได้สร้างหลักการพื้นฐานของการประกาศอนุญาต/ปฏิเสธจากภายนอกและระบบป้องกันเอเจนต์แบบหลายชั้น แต่ข้อกำหนดทางเทคนิคที่เป็นทางการ คำนิยามของสคีมา และ API การบูรณาการยังคงอยู่ในระหว่างการตรวจสอบสาธารณะ 30 วัน สถาปัตยกรรมและโค้ดด้านล่างแสดงแบบจำลองแนวคิดที่แสดงให้เห็นว่าทีมวิศวกรรมสามารถทำให้ขอบเขตของนโยบายเชิงประกาศเป็นจริงภายในแอปพลิเคชันไคลเอนต์ได้อย่างไร
หมายเหตุเกี่ยวกับขอบเขตทางวิศวกรรม: การควบคุมและตัวอย่างการนำไปใช้ต่อไปนี้แสดงถึงรูปแบบการออกแบบทางวิศวกรรมที่ได้รับแรงบันดาลใจจากทิศทางการกำกับดูแลสาธารณะของ SAEP และโมเดลการป้องกันแบบหลายชั้นของ Doubao ซึ่งไม่ใช่ข้อกำหนด API ของ SAEP อย่างเป็นทางการหรือข้อกำหนดทางเทคนิคที่สรุปแล้ว
+-------------------------------------------------------------------------+
|              สถาปัตยกรรมการแก้ปัญหานโยบายเอเจนต์เชิงแนวคิด            |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ เจตจำนงของผู้ใช้ ]                                                   |
|  คำสั่งภาษาธรรมชาติ (เช่น "สั่งซื้อของใช้ในบ้านจากแอป")                  |
|         |                                                               |
|         v                                                               |
|  [ เครื่องมือจัดการเอเจนต์ระดับระบบ ]                                   |
|  - วิเคราะห์เจตจำนงเป้าหมาย, วางแผนกราฟงาน และกำหนดเป้าหมายแอป           |
|         |                                                               |
|         v                                                               |
|  [ เลเยอร์การแก้ปัญหานโยบายแอปพลิเคชัน ]                                |
|  - ตรวจสอบรายการนโยบายการทำงานอัตโนมัติที่ประกาศไว้ของแอป                 |
|  - (โมเดลเชิงแนวคิด; การแสดงผล SAEP จริงอาจแตกต่างกัน)                    |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (การทำงานอัตโนมัติ: อนุญาต)            | (ประกาศ: จำกัด)        |
|         v                                       v                       |
|  [ เส้นทางการดำเนินการของเอเจนต์ ]     [ การทำงานถูกระงับ ]            |
|  - ดำเนินการตามอินพุตจำลอง             - เอเจนต์หยุดการทำงาน            |
|  - งานที่มีผลกระทบสูงต้องมีการให้      - แจ้งเตือนเพื่อให้มนุษย์เข้ามา   |
|    มนุษย์ยืนยันตัวตนซ้ำ                 จัดการต่อให้เสร็จสิ้น            |
|         |                                                               |
|         v                                                               |
|  [ การบันทึกหลักฐานของแอปพลิเคชัน ]                                     |
|  - แอปพลิเคชันบันทึกบริบทเซสชันเพื่อการตรวจสอบภายใน                      |
|                                                                         |
+-------------------------------------------------------------------------+
1. การประกาศระดับแอปพลิเคชันเชิงแนวคิด
ในโมเดลเชิงประกาศที่ได้รับแรงบันดาลใจจากหลักการของ SAEP แอปพลิเคชันสามารถแยกแยะระหว่างโซนการทำงานได้:
- มุมมองสาธารณะ / ข้อมูล: หน้าที่ใช้สำหรับการเรียกดูแคตตาล็อก การสำรวจผลิตภัณฑ์ หรือการอ่านข้อมูล สามารถตั้งค่าให้เปิดรับการนำทางอัตโนมัติได้
- มุมมองจำกัด / ข้อมูลอ่อนไหว: พื้นที่ที่มีผลกระทบสูง เช่น การอนุมัติการชำระเงิน ข้อมูลรับรองบัญชี หรือการโอนเงิน สามารถตั้งค่าเป็นแบบจำกัด โดยสั่งให้เอเจนต์หยุดการดำเนินการอัตโนมัติและแจ้งเตือนให้มนุษย์เข้ามาจัดการโดยตรง
2. ข้อควรพิจารณาด้านการป้องกันหลายระดับ
เพื่อสนับสนุนการทำงานอัตโนมัติที่ปลอดภัย สภาพแวดล้อมรันไทม์จึงต้องอาศัยการพิจารณาเชิงป้องกันหลายชั้น:
- การจำกัดสิทธิ์ขั้นต่ำ: ตามคำแนะนำด้านความปลอดภัยทั่วไป การดำเนินการอัตโนมัติควรได้รับการประเมินเป็นรายงาน เพื่อป้องกันไม่ให้กระบวนการเบื้องหลังเข้าถึงสิทธิ์การดำเนินการในระดับสากล
- การให้มนุษย์เข้ามาจัดการโดยตรง: ในเวิร์กโฟลว์ความปลอดภัยเชิงพาณิชย์ที่มีรายงาน การทำธุรกรรมที่ละเอียดอ่อนจะหยุดการทำงานอัตโนมัติชั่วคราว โดยแจ้งให้ผู้ใช้ชำระเงินหรือป้อนข้อมูลที่ละเอียดอ่อนด้วยตนเอง คุณสมบัติทางกายภาพของอุปกรณ์ เช่น ปุ่ม AI ที่รองรับลายนิ้วมือของ NaviX Ultra ทำหน้าที่เป็นจุดตรวจสอบการยืนยันตัวตนทางฮาร์ดแวร์ในระดับอุปกรณ์
- การบันทึกหลักฐานฝั่งแอปพลิเคชัน: ในกรณีที่แพลตฟอร์มเปิดเผยสัญญาณหลักฐานการโต้ตอบ การบันทึกฝั่งแอปพลิเคชันถือเป็นวิธีปฏิบัติทางวิศวกรรมที่แนะนำเพื่อบันทึกเซสชันที่เอเจนต์เป็นสื่อกลางสำหรับการตรวจสอบความปลอดภัยภายใน
// โค้ด Android / Kotlin ตัวอย่างที่แสดงสถาปัตยกรรมอ้างอิงฝั่งแอปพลิเคชัน
// ที่ได้รับแรงบันดาลใจจากหลักการของโปรโตคอลเชิงประกาศ (เช่น SAEP)
// หมายเหตุ: ข้อกำหนด SAEP อย่างเป็นทางการและสคีมาข้อมูลยังอยู่ระหว่างการตรวจสอบสาธารณะ
// โค้ดต่อไปนี้เป็นเพียงรูปแบบการออกแบบทางวิศวกรรม ไม่ใช่การนำไปใช้ SDK อย่างเป็นทางการ

package com.example.app.security.automation

enum class OperationalScope {
    INFORMATIONAL_READ,    // การดูเนื้อหา, รายละเอียดผลิตภัณฑ์, การสำรวจแคตตาล็อก
    INTERACTIVE_INPUT,     // คำค้นหา, การป้อนข้อมูลในฟอร์ม, การใช้ตัวกรอง
    RESTRICTED_OPERATION   // การชำระเงิน, การป้อนข้อมูลรับรอง, การตั้งค่าบัญชี
}

data class ClientAutomationPolicy(
    val scope: OperationalScope,
    val isAutomationPermitted: Boolean,
    val requiresManualTakeover: Boolean
)

object ApplicationPolicyRegistry {
    private val policyMap = mutableMapOf<String, ClientAutomationPolicy>()

    init {
        // ลงทะเบียนขอบเขตเชิงประกาศตัวอย่างในหน้าต่างๆ ของแอปพลิเคชัน
        registerRoutePolicy(
            routePath = "catalog/browse",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INFORMATIONAL_READ,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        registerRoutePolicy(
            routePath = "cart/review",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INTERACTIVE_INPUT,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        // กำหนดหน้าการทำธุรกรรมที่ละเอียดอ่อนให้ไม่สามารถทำงานอัตโนมัติได้
        registerRoutePolicy(
            routePath = "checkout/payment",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.RESTRICTED_OPERATION,
                isAutomationPermitted = false,
                requiresManualTakeover = true
            )
        )
    }

    fun registerRoutePolicy(routePath: String, policy: ClientAutomationPolicy) {
        policyMap[routePath] = policy
    }

    fun resolvePolicy(routePath: String): ClientAutomationPolicy {
        return policyMap[routePath] ?: ClientAutomationPolicy(
            scope = OperationalScope.RESTRICTED_OPERATION,
            isAutomationPermitted = false,
            requiresManualTakeover = true
        )
    }
}

class AgentExecutionGuard {
    sealed class EvaluationOutcome {
        object Allowed : EvaluationOutcome()
        object ProhibitedByPolicy : EvaluationOutcome()
        object RequiresHumanTakeover : EvaluationOutcome()
    }

    /**
     * ประเมินว่าการกระทำอัตโนมัติควรดำเนินการในเส้นทางที่ระบุหรือไม่
     * ปรึกษาคำประกาศนโยบายของแอปพลิเคชันก่อนที่จะเกิดการสัมผัสจำลอง
     */
    fun evaluateAction(routePath: String, isAgentDriven: Boolean): EvaluationOutcome {
        if (!isAgentDriven) {
            return EvaluationOutcome.Allowed
        }

        val policy = ApplicationPolicyRegistry.resolvePolicy(routePath)

        if (!policy.isAutomationPermitted) {
            return EvaluationOutcome.ProhibitedByPolicy
        }

        if (policy.requiresManualTakeover) {
            return EvaluationOutcome.RequiresHumanTakeover
        }

        return EvaluationOutcome.Allowed
    }
}
ผลกระทบที่เกิดขึ้นต่อเทเลเมทรีมือถือและเจตจำนงของผู้ใช้
เมื่อเอเจนต์ GUI ระดับระบบแพร่หลายมากขึ้น ผลกระทบจะขยายออกไปนอกเหนือจากความปลอดภัยของระบบปฏิบัติการ ไปสู่การวิเคราะห์มือถือ เทเลเมทรีของผลิตภัณฑ์ และการวัดผลการมีส่วนร่วม
เป็นเวลากว่าทศวรรษที่เวิร์กโฟลว์การวิเคราะห์ผลิตภัณฑ์หลายอย่างถือว่าเหตุการณ์การโต้ตอบในแอปเป็นตัวแทนของการมีส่วนร่วมของผู้ใช้โดยตรง
เอเจนต์ GUI นำความละเอียดอ่อนมาสู่พื้นฐานการวิเคราะห์นี้:
- เจตจำนงที่ได้รับมอบหมาย vs. โดยตรง: เมื่อเอเจนต์นำทางแคตตาล็อกหรือแตะองค์ประกอบอินเทอร์เฟซเพื่อบรรลุเป้าหมายของผู้ใช้ การกระทำนั้นสะท้อนถึงเจตจำนงของผู้ใช้ที่แท้จริง แต่ขาดการตรวจสอบทางสายตาของมนุษย์โดยตรงในสถานะ UI ระหว่างทาง
- จังหวะเวลาและเซสชัน: การดำเนินการตามภารกิจอัตโนมัติอาจครอบคลุมคิวงานที่ไม่พร้อมกันหรือเวิร์กโฟลว์หลายขั้นตอน ซึ่งทำให้เกิดความเร็วในการโต้ตอบและช่วงเวลาของเหตุการณ์ที่แตกต่างจากรูปแบบการเรียกดูของมนุษย์ปกติ
- การทำให้เทเลเมทรีชัดเจนขึ้น: เมื่อมาตรฐานเชิงประกาศพัฒนาขึ้น แพลตฟอร์มการวิเคราะห์ผลิตภัณฑ์อาจได้รับประโยชน์มากขึ้นจากการแยกแยะระหว่างการโต้ตอบของมนุษย์โดยตรงกับการทำงานของเอเจนต์ เพื่อให้มั่นใจในการวิเคราะห์กลุ่มพฤติกรรมที่แม่นยำ
การแยกการกำกับดูแลเอเจนต์ในแอปออกจากขอบเขตการติดตั้งภายนอก
ในขณะที่กรอบโปรโตคอลอย่าง SAEP ควบคุมการทำงานของเอเจนต์ AI ภายในแอปพลิเคชันที่ติดตั้ง แต่การหาผู้ใช้ใหม่ (User Acquisition) และการค้นพบผลิตภัณฑ์มักจะดำเนินการข้ามวงจรชีวิตที่แยกจากกันก่อนที่แอปพลิเคชันจะถูกติดตั้ง
ในการตลาดแบบหลายช่องทาง ผู้ใช้ที่คาดหวังจะค้นพบบริการผ่านหน้า Landing Page บนมือถือ โปรโมชั่นจากพันธมิตร หรือแคมเปญค้นหา หากเอเจนต์ AI ช่วยให้ผู้ใช้ค้นพบบริการใหม่ที่ต้องติดตั้งแอปพลิเคชันมือถือ การโต้ตอบจะเปลี่ยนผ่านไปทั่วเว็บและผ่านตลาดแอปพลิเคชัน
+-------------------------------------------------------------------------+
|              เส้นทางการได้มาซึ่งผู้ใช้มือถือแบบแยกส่วน                 |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ จุดสัมผัสภายนอก: หน้า Landing Page มือถือ / หน้าแคมเปญ ]              |
|  บริบทที่บันทึกไว้: ?channel=ai_discovery&campaign_id=cmp_804&ref=partner  |
|         |                                                               |
|         v                                                               |
|  [ ผู้ใช้เริ่มการติดตั้ง / นำทางไปยัง App Store ]                        |
|         |                                                               |
|         v                                                               |
|  [ ขอบเขตการติดตั้ง: การแจกจ่ายผ่านสโตร์ปกติไม่ส่งพารามิเตอร์             |
|    Query ของเว็บเข้าไปใน Binary ของแอป ]                                |
|         |                                                               |
|         v                                                               |
|  [ ผู้ใช้เปิดแอปครั้งแรก (Cold Boot) ]                                 |
|         |                                                               |
|         v                                                               |
|  [ เอ็นจิ้น Deferred Deep Linking: การจับคู่บริบทด้วยเซิร์ฟเวอร์ ]       |
|         |                                                               |
|         v                                                               |
|  [ คืนค่าบริบทของช่องทาง / แคมเปญ และใช้เส้นทางที่เหมาะสม ]               |
|                                                                         |
+-------------------------------------------------------------------------+
โฟลว์การติดตั้งผ่านแอปสโตร์ปกติจะไม่ส่งต่อพารามิเตอร์ Query ของเว็บหรือข้อมูลเมตาอ้างอิงเข้าไปใน Binary ของแอปพลิเคชันเมื่อดาวน์โหลด ในการเปิดใช้งานครั้งแรกแอปพลิเคชันไม่สามารถระบุได้โดยอัตโนมัติว่าแคมเปญหรือเนื้อหาเว็บใดที่กระตุ้นให้เกิดการติดตั้ง
เพื่อเชื่อมช่องว่างการติดตั้งนี้ ทีมวิศวกรรมจะใช้สถาปัตยกรรมการจัดการลิงก์ที่แตกต่างกัน:
| สถาปัตยกรรมการกำหนดเส้นทาง | สถานะแอปเป้าหมาย | การรักษาพารามิเตอร์ข้ามการติดตั้ง | โมเดลความเป็นเจ้าของ |
|---|---|---|---|
| Custom URI Schemes | ติดตั้งแอปแล้ว | ไม่มีปลายทางเมื่อไม่มีแอป; ต้องมีการจัดการสำรองที่ชัดเจน | แอปเป็นเจ้าของ (ภาระงานบำรุงรักษาสูง) |
| Verified Universal Links | ติดตั้งแอปแล้ว | ไปที่เว็บเพจสำรอง; ไม่สามารถสร้างบริบทเว็บเดิมขึ้นมาใหม่โดยอัตโนมัติหลังการติดตั้งผ่านสโตร์ | โดเมน + แอปเป็นเจ้าของ (ต้องมีการโฮสต์ AASA) |
| Deferred Deep Linking (DDL) | ยังไม่มีแอป | กู้คืนพารามิเตอร์ที่เข้าเงื่อนไขก่อนติดตั้งในการบูตครั้งแรก | มี SDK ช่วย (เอ็นจิ้นการระบุแหล่งที่มาและการกำหนดเส้นทาง) |
ในสถาปัตยกรรมมือถือระดับองค์กร ทีมพัฒนาจะติดตั้งใช้งานกรอบงาน Deferred Deep Linking เช่น Branch, AppsFlyer, Adjust หรือ Opoinstall แพลตฟอร์มอย่าง Opoinstall จะบันทึกข้อมูลเมตาของการคลิกเว็บก่อนติดตั้งที่ผ่านเกณฑ์ เช่น แท็กช่องทางการตลาด หรือการอ้างอิง SKU ของผลิตภัณฑ์ ก่อนที่ผู้ใช้จะเปลี่ยนไปที่ตลาดแอปพลิเคชัน
ในการบูตครั้งแรกของแอปพลิเคชัน Client SDK จะสอบถามไปยังเซิร์ฟเวอร์ของผู้ให้บริการเพื่อเรียกคืนบริบทที่ล่าช้า (Deferred Context) ที่เชื่อมโยงกับการโต้ตอบก่อนติดตั้ง ตามเอกสารอย่างเป็นทางการบน หน้าแรกของ Opoinstall กรอบการส่งผ่านพารามิเตอร์ที่ล่าช้านี้สามารถกู้คืนพารามิเตอร์ในการเปิดใช้งานครั้งแรกได้ถึง 98% ของกรณีที่เข้าเงื่อนไข ซึ่งเป็นทางเลือกอัตโนมัติแทนการใช้รหัสโปรโมชั่นแบบเดิม (กำจัดความจำเป็นในการใช้รหัสเชิญด้วยตนเอง)
ขอบเขตทางสถาปัตยกรรมต้องได้รับการรักษาไว้: Deferred deep linking ทำงานเฉพาะข้ามขอบเขตการติดตั้งแอปเท่านั้น มันไม่ได้ควบคุมสิทธิ์ของเอเจนต์ AI ในระหว่างการใช้งาน และไม่ได้แทนที่โปรโตคอลระดับแอปพลิเคชันอย่าง SAEP แต่ DDL ช่วยให้แน่ใจว่าพารามิเตอร์แคมเปญจะยังคงอยู่ผ่านการเปลี่ยนผ่านจากการค้นพบเว็บภายนอกไปสู่ลำดับการบูตแอปพลิเคชัน ในขณะที่กรอบการกำกับดูแลรันไทม์อย่าง SAEP จะกำหนดวิธีที่เอเจนต์โต้ตอบกับแอปพลิเคชันเมื่อติดตั้งแล้ว
คำถามที่พบบ่อย (FAQ)
โปรโตคอล SAEP ที่แนะนำพร้อม Doubao Mobile Assistant คืออะไร?
SAEP แตกต่างจากสิทธิ์ Android Accessibility มาตรฐานอย่างไร?
เอเจนต์ GUI ส่งผลต่อการวิเคราะห์ผลิตภัณฑ์มือถืออย่างไร?
ประเด็นสำคัญสำหรับสถาปนิกมือถือและหัวหน้าทีมวิศวกรรม
การเปิดตัว Doubao Mobile Assistant ในเชิงพาณิชย์ของ ByteDance และการแนะนำ SAEP เน้นย้ำถึงการพัฒนาที่สำคัญในวิศวกรรมซอฟต์แวร์มือถือ เมื่อเอเจนต์ AI พัฒนาจากส่วนเสริมการสนทนาไปสู่เครื่องมือปฏิบัติงานอัตโนมัติ นักพัฒนาแอปพลิเคชันต้องเปลี่ยนจากผู้สังเกตการณ์แบบพาสซีฟไปเป็นผู้กำหนดนโยบายเชิงรุก
เพื่อเตรียมพร้อมสำหรับการขยายตัวของเอเจนต์ GUI ระดับระบบ ทีมวิศวกรรมควรให้ความสำคัญกับความคิดริเริ่มทางสถาปัตยกรรมสามประการ:
-
เตรียมนโยบายการทำงานอัตโนมัติเชิงประกาศ: ทบทวนพื้นที่ของแอปพลิเคชันเพื่อระบุเวิร์กโฟลว์การทำธุรกรรมที่ละเอียดอ่อน และเตรียมการกำหนดค่าเชิงประกาศที่สอดคล้องกับมาตรฐานที่กำลังเกิดขึ้นอย่าง SAEP เพื่อกำหนดขอบเขตการทำงานที่ชัดเจนสำหรับผู้ช่วย AI
-
ปรับปรุงเทเลเมทรีสำหรับเจตจำนงที่ได้รับมอบหมาย: ประเมินช่องทางการวิเคราะห์ในแอปเพื่อติดตามรูปแบบการนำทางที่เกิดจากเอเจนต์ เพื่อให้แน่ใจว่าตัวชี้วัดพฤติกรรมสะท้อนถึงมูลค่าทางธุรกิจที่แท้จริงอย่างแม่นยำ
-
รักษาโครงสร้างพื้นฐานการได้มาซึ่งผู้ใช้ที่เป็นอิสระ: ตรวจสอบให้แน่ใจว่าช่องทางการได้มาซึ่งผู้ใช้ภายนอกยังคงแยกจากการกำกับดูแลของเอเจนต์รันไทม์ โดยการติดตั้งใช้งาน Universal Links และ Deferred Deep Linking เพื่อรักษาบริบทการเริ่มใช้งานของผู้ใช้ข้ามขอบเขตการติดตั้ง
อ้างอิง
-
IT Home. (2026). เปิดตัว Doubao Mobile Assistant รุ่นสำหรับผู้บริโภค: โปรโตคอลความร่วมมือ GUI เปิดตัวเพื่อให้แอปภายนอกอนุญาตหรือจำกัดการทำงานอัตโนมัติของ AI .
-
21st Century Business Herald. (2026). ผู้ช่วย AI สามารถเข้าแอปได้หรือไม่? Doubao ให้ทางเลือกแก่แอปภายนอก .
-
OSCHINA. (2026). การเปิดตัวอย่างเป็นทางการของ “Doubao Mobile Assistant” รุ่นสำหรับผู้บริโภค .
-
Ifanr. (2026). เจาะลึก Doubao Mobile Assistant ใหม่: สมาร์ทโฟนกำลังกลายเป็น “เครื่องมือปฏิบัติการ” ได้อย่างไร .
-
Beijing Municipal People’s Government. (2026). เปิดตัว Doubao Mobile Assistant รุ่นสำหรับผู้บริโภคอย่างเป็นทางการ .
-
Android Developers. (2026). ข้อมูลอ้างอิง AccessibilityService API. เอกสารประกอบของ Android.
-
Android Developers. (2026). ข้อมูลอ้างอิง AccessibilityServiceInfo API. เอกสารประกอบของ Android.
-
Apple Developer. (2026). การรองรับ Universal Links ในแอปของคุณ. เอกสารประกอบของ Apple.
-
Opoinstall. (2026). ภาพรวม Deferred Deep Linking และการติดตั้งแอปแบบมีพารามิเตอร์.
Share this article



