Google เปิดตัว Connected Apps? Google ประกาศเปิดตัวพรีวิวแพลตฟอร์ม Connected Apps เมื่อวันที่ 28 ตุลาคม 2026 โดยมอบวิธีที่เป็นหนึ่งเดียวให้แก่นักพัฒนาในการนำบริการจากบุคคลที่สามเข้าสู่ Google Search และแอป Gemini ตามประกาศอย่างเป็นทางการของ Google นักพัฒนาสามารถบูรณาการผ่านเซิร์ฟเวอร์ Remote Model Context Protocol (MCP) หรือ Android MCP โดยใช้ AppFunctions จากนั้นทำการลงทะเบียน ทดสอบ และส่งมอบการบูรณาการผ่าน Google Connected Console สำหรับนักพัฒนาแอปพลิเคชัน การเปลี่ยนแปลงหลักคือเส้นทางเพิ่มเติมสำหรับผู้ใช้ในการค้นหาและเรียกใช้ความสามารถของบริการที่ได้รับอนุญาตภายในอินเทอร์เฟซที่ขับเคลื่อนด้วย AI ซึ่งนำมาซึ่งข้อพิจารณาใหม่ๆ เกี่ยวกับวิธีที่บริการจัดการสถานะการทำงานและตัวตนข้ามแพลตฟอร์ม
การปรับโครงสร้างอุตสาหกรรมครั้งสำคัญ: Google เปิดตัว Connected Apps สำหรับ Search และ Gemini
สรุปสาระสำคัญ
- Google แนะนำพรีวิวแพลตฟอร์ม Connected Apps เมื่อวันที่ 28 ตุลาคม 2026 โดยเสนอแนวทางที่รวมเป็นหนึ่งเดียวในการจัดการการบูรณาการทั่วทั้ง Google Search และแอป Gemini
- แพลตฟอร์มนี้มอบช่องทางการบูรณาการทางเทคนิคหลักสองช่องทาง ได้แก่ เซิร์ฟเวอร์ Remote Model Context Protocol (MCP) บนคลาวด์ และ Android MCP บนอุปกรณ์ที่ขับเคลื่อนด้วย Jetpack AppFunctions APIs
- ปัจจุบันมีการบูรณาการมากกว่า 50 รายการที่พร้อมใช้งานหรือกำลังทยอยเปิดตัวทั่วทั้ง Gemini และ Search โดยความสามารถของพาร์ทเนอร์ระยะแรกครอบคลุมถึงด้านผลิตภัณฑ์ การเดินทาง สุขภาพ และการพาณิชย์
กระบวนการค้นหาแบบดั้งเดิมบนเว็บพึ่งพาเครื่องมือค้นหาที่วิเคราะห์เนื้อหา公開เพื่อส่งมอบรายการลิงก์เว็บขาออกที่มีการจัดอันดับมานาน ในรูปแบบที่กำหนดไว้นั้น ดิจิทัลแพลตฟอร์มจะปรับแต่งเนื้อหาสำหรับการค้นหา จับการเข้าชมของผู้ใช้ที่เข้ามาผ่านการนำทางเบราว์เซอร์มาตรฐาน และส่งต่อปฏิสัมพันธ์เหล่านั้นไปสู่ประสบการณ์บนเว็บหรือการติดตั้งแอปพลิเคชันเนทีฟ ระบบการวัดผลจะประเมินปฏิสัมพันธ์เหล่านี้โดยการวิเคราะห์ส่วนหัวการอ้างอิง คุกกี้เซสชัน และพารามิเตอร์การติดตามแคมเปญที่แนบมากับ URL คำขอขาเข้า
การแนะนำพื้นผิว AI แบบสนทนากำลังเปลี่ยนแปลงรูปแบบการค้นหานี้โดยอนุญาตให้ผู้ใช้ทำภารกิจเฉพาะให้เสร็จสิ้นได้โดยตรงภายในขั้นตอนการสนทนา เพื่อทำให้การเข้าถึงของนักพัฒนาในเลเยอร์นี้เป็นทางการ Google จึงได้เปิดตัวแพลตฟอร์ม Connected Apps ดังที่ระบุไว้ใน ประกาศสำหรับนักพัฒนาของ Google อย่างเป็นทางการ ผ่านโครงสร้างพื้นฐานนี้ แอปพลิเคชันสามารถลงทะเบียนเครื่องมือและจุดสิ้นสุดที่กำหนดไว้ ทำให้ Gemini และ Google Search สามารถเรียกใช้บริการภายนอกได้โดยตรงเมื่อผู้ใช้แสดงเจตนาที่เกี่ยวข้อง

การเปลี่ยนผ่านทางสถาปัตยกรรมนี้เน้นย้ำถึงการเปลี่ยนแปลงเชิงปฏิบัติการที่เกิดขึ้นเมื่อ Google เปิดตัว Connected Apps ข้ามบริการผู้บริโภคหลัก ผ่าน Google Connected Console ทีมงานสามารถกำหนดค่า ทดสอบ และลงทะเบียนคำจำกัดความของเครื่องมือ โดยเลือกว่าความสามารถเฉพาะเจาะจงจะปรากฏใน Search แอป Gemini หรือทั้งสองสภาพแวดล้อม การบูรณาการนี้ช่วยให้ผู้ช่วยสามารถเรียกใช้ความสามารถภายนอกได้ เช่น การสร้างงานออกแบบใน Canva การเข้าถึงเพลย์ลิสต์สื่อ หรือการจัดตารางการออกกำลังกายกับ Peloton แทนที่จะปฏิบัติกับบริการของบุคคลที่สามเสมือนเป็นปลายทางภายนอก สภาพแวดล้อมการทำงานจะดูดซับความสามารถด้านฟังก์ชันเข้าไปในรันไทม์ของการสนทนา
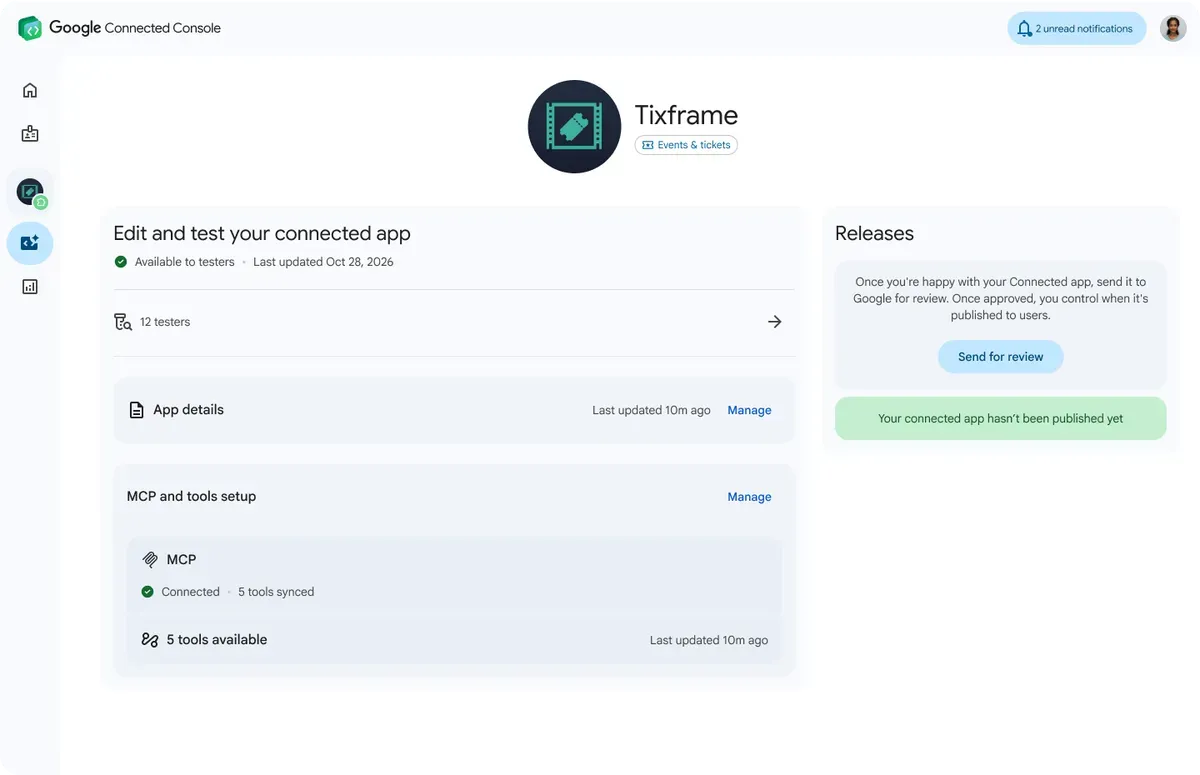
วิธีที่ MCP และ Android AppFunctions บูรณาการเข้ากับ Connected Apps
การบูรณาการบริการของบุคคลที่สามเข้ากับแพลตฟอร์มการสนทนากำหนดให้มีโปรโตคอลที่เป็นทางการเพื่อควบคุมรูปแบบข้อความ การตรวจสอบสิทธิ์ และขอบเขตการทำงาน Google ได้จัดโครงสร้างแพลตฟอร์ม Connected Apps รอบๆ เส้นทางทางเทคนิคที่แตกต่างกันสองเส้นทาง ซึ่งออกแบบมาเพื่อรองรับสถาปัตยกรรมบริการที่หลากหลาย ได้แก่ เซิร์ฟเวอร์ระยะไกลที่โฮสต์บนคลาวด์และไลบรารีไคลเอนต์บนอุปกรณ์
สำหรับสถาปัตยกรรมข้ามแพลตฟอร์มและเน้นคลาวด์ นักสามารถพัฒนาเซิร์ฟเวอร์ระยะไกลที่อิงตาม ข้อกำหนด Model Context Protocol แบบเปิด ภายใต้รูปแบบนี้ นักพัฒนาจะโฮสต์บริการ MCP ที่เข้าถึงได้ผ่านจุดสิ้นสุด HTTPS สาธารณะ ซึ่งเปิดเผยสคีมาที่อธิบายเครื่องมือและทรัพยากรข้อมูลที่มีอยู่ การอนุญาตบัญชีผู้ใช้สำหรับเครื่องมือระยะไกลถูกควบคุมผ่าน OAuth 2.1 ซึ่งช่วยให้พื้นผิว AI สามารถโต้ตอบกับบริการระยะไกลของผู้ใช้อย่างปลอดภัย หรืออีกทางหนึ่งคือนักพัฒนาที่สร้างซอฟต์แวร์ Android แบบเนทีฟสามารถนำ ไลบรารี Jetpack AppFunctions มาใช้ ซึ่งเปิดเผยความสามารถของแอปพลิเคชันระดับอุปกรณ์ไปยังผู้ช่วยระบบโดยตรงผ่านการสื่อสารระหว่างกระบวนการ (IPC) ในเครื่อง แทนที่จะพึ่งพาการจับมือ OAuth ระดับคลาวด์ การดำเนินการบนอุปกรณ์จะถูกจัดการผ่านสิทธิ์ของแพลตฟอร์ม Android รวมถึงสิทธิ์การดำเนินการระดับระบบภายในแซนด์บ็อกซ์แอปพลิเคชันในเครื่อง AppFunctions ยังคงเป็นพรีวิวทดลองที่มีข้อกำหนดเฉพาะของระบบปฏิบัติการ โดยเน้นเป้าหมายหลักที่ Android 16 ขึ้นไป และเกณฑ์ความเหมาะสมของผู้ทดสอบที่เชื่อถือได้สำหรับการบูรณาการ Gemini นักพัฒนาควรตรวจสอบความพร้อมใช้งานของแพลตฟอร์มก่อนวางแผนการเปิดตัวในสภาพแวดล้อมจริง
การขนส่งข้อมูลและเส้นทางการดำเนินการ
ความแตกต่างทางสถาปัตยกรรมระหว่างการดำเนินการบนคลาวด์ระยะไกลและการเรียกใช้บนอุปกรณ์สะท้อนถึงการแลกเปลี่ยนทางเทคนิคที่แตกต่างกันไปตามการขนส่งผ่านเครือข่าย การตรวจสอบสิทธิ์ผู้ใช้ และการพึ่งพาระบบ:
[Remote Cloud MCP Pipeline]
  User Intent ──> Gemini / Search ──> Remote MCP Server ──> OAuth 2.1 Auth ──> Cloud API Execution

[On-Device Android MCP Pipeline]
  User Intent ──> Gemini Assistant ──> Jetpack AppFunctions ──> Local IPC / OS Permissions ──> Native App Execution
ต่างจากการคลิกเว็บขาออกทั่วไป การเรียกใช้เครื่องมือ MCP และ Android AppFunctions ไม่ได้ปฏิบัติตามลำดับการเปลี่ยนเส้นทางของเบราว์เซอร์โดยเนื้อแท้ ดังนั้นนักพัฒนาจึงควรประเมินว่าเมทริกเดตาการทำงาน บริบทของผู้ใช้ที่ได้รับการตรวจสอบสิทธิ์ และสัญญาณการวิเคราะห์ใดบ้างที่พร้อมใช้งานสำหรับการบูรณาการแต่ละรายการ เอกสารที่เผยแพร่ของ Google ไม่ได้กำหนดว่าพารามิเตอร์แคมเปญแบบดั้งเดิมจะถูกส่งผ่านอินเทอร์เฟซการเรียกใช้เครื่องมือเหล่านี้โดยอัตโนมัติ และไม่ได้แสดงให้เห็นว่าสัญญาณการระบุแหล่งที่มาทั้งหมดสูญหายไปเช่นกัน แต่แพลตฟอร์มนี้ช่วยให้นักพัฒนาได้รับเมตริกการดำเนินงานภายใน Connected Console รวมถึงปริมาณคำขอ การกระจายความหน่วง และอัตราความผิดพลาด ซึ่งช่วยให้ทีมสามารถตรวจสอบความเสถียรในการทำงานของการบูรณาการของตนได้
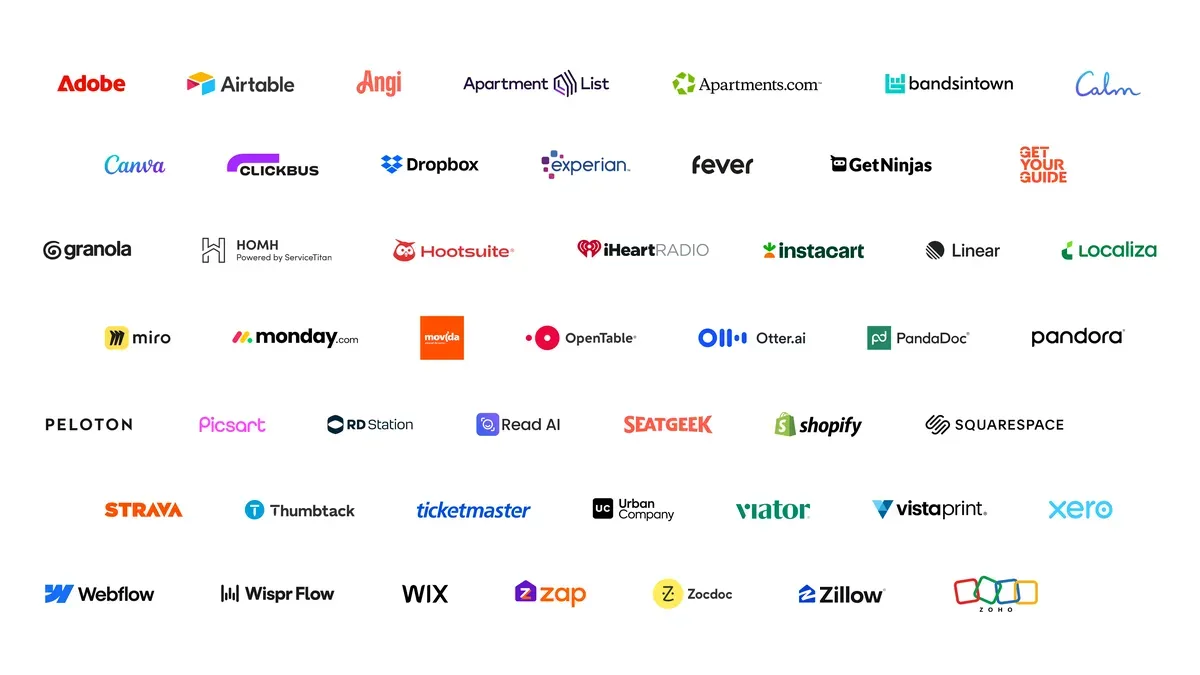
สถาปัตยกรรมการบูรณาการและการจัดการเซสชันข้ามพื้นผิว
ในขณะที่บริการดิจิทัลนำสถาปัตยกรรมแบบหลายพื้นผิวมาใช้ ซึ่งครอบคลุมทั้งเอเจนต์สนทนา เครื่องมือค้นหา และแอปพลิเคชันมือถือแบบเนทีฟ ทีมพัฒนาจะต้องเลือกเลเยอร์การบูรณาการที่เหมาะสมตามข้อกำหนดการดำเนินงานของตน การเรียกใช้เครื่องมือระยะไกล การเรียกใช้แอปในเครื่อง การนำทางเว็บมาตรฐาน และการเริ่มต้นใช้งานบนมือถือแก้ปัญหาที่แตกต่างกันอย่างสิ้นเชิงตลอดวงจรชีวิตของแอปพลิเคชัน
เมทริกซ์การเปรียบเทียบด้านล่างสรุปฟังก์ชันหลัก โมเดลการเข้าถึงข้อมูล และข้อพิจารณาในการดำเนินงานข้ามเลเยอร์ทางเทคนิคเสริมเหล่านี้:
| เลเยอร์การบูรณาการ | ฟังก์ชันหลัก | พื้นผิวการดำเนินการ | สัญญาณที่สังเกตได้ | ข้อจำกัด |
|---|---|---|---|---|
| Remote MCP Server | การดำเนินการเครื่องมือบนคลาวด์ผ่านโปรโตคอลเปิด | โครงสร้างพื้นฐานคลาวด์ของนักพัฒนา | จำนวนการเรียกใช้เครื่องมือ ความหน่วง เทเลเมทรีข้อผิดพลาด | ต้องมีจุดสิ้นสุด HTTPS สาธารณะและการตั้งค่า OAuth 2.1 |
| Android AppFunctions | การแชร์ความสามารถของแอปเนทีฟผ่าน OS API | แซนด์บ็อกซ์อุปกรณ์ Android ในเครื่อง | สถานะการดำเนินการในเครื่อง รหัสส่งคืน IPC | ขึ้นอยู่กับการมีอยู่ของแอปที่ติดตั้งและความเข้ากันได้ของระบบปฏิบัติการ |
| Standard Web Redirect | การนำผู้ใช้ไปยังหน้าเว็บต่างๆ | เบราว์เซอร์ไคลเอนต์ / เว็บวิว | ตัวอ้างอิง HTTP, พารามิเตอร์ URL, สถานะคุกกี้ | เปราะบางข้ามขอบเขตเบราว์เซอร์และตัวกรองความเป็นส่วนตัว |
| Deferred Parameter Recovery | การเก็บรักษาข้อมูลแคมเปญผ่านการติดตั้ง | แอปพลิเคชันมือถือเนทีฟ | พารามิเตอร์ลิงก์ที่ตรงกันเมื่อเปิดแอปครั้งแรก | จำกัดอยู่แค่ช่องทางการเริ่มต้นใช้งานเว็บสู่แอปที่วัดผลได้ |
ในสถานการณ์การได้มาซึ่งผู้ใช้มือถือแยกต่างหาก บริการที่เชื่อมต่ออาจเลือกที่จะนำผู้ใช้ไปยังหน้า Landing Page เว็บภายนอก และในกรณีที่เกี่ยวข้อง ไปยังขั้นตอนการติดตั้งแอป หากเส้นทางนั้นสร้างการเยี่ยมชมลิงก์ที่สามารถติดตามได้ โซลูชันการเชื่อมโยงเชิงลึกแบบเลื่อนเวลา (Deferred Deep Linking) เช่น OpoInstall สามารถช่วยจับแคมเปญที่เข้าเกณฑ์ การอ้างอิง หรือพารามิเตอร์ปลายทางบนหน้าเว็บ และดึงข้อมูลพารามิเตอร์ที่ตรงกันเมื่อเปิดแอปครั้งแรกหลังจากการติดตั้ง ทั้งนี้ขึ้นอยู่กับการดำเนินการและข้อจำกัดของแพลตฟอร์ม ความสามารถนี้ไม่สามารถสร้างการสนทนาของ Gemini ขึ้นใหม่ เก็บรักษาความสถานะการดำเนินการ MCP ตามอำเภอใจ หรือรับประกันการระบุแหล่งที่มาสำหรับการกระทำที่ดำเนินการผ่านเอเจนต์ที่ไม่เคยผ่านเส้นทางเว็บสู่แอปที่วัดผลได้ ทีมงานต้องออกแบบไปป์ไลน์ข้อมูลของตนเพื่อแยกแยะระหว่างการดำเนินการเครื่องมือผ่านการสนทนาภายในแพลตฟอร์ม AI และช่องทางการได้มาซึ่งผู้ใช้แยกต่างหากที่ดำเนินการผ่านช่องทางการตลาดภายนอก
รายการตรวจสอบทางวิศวกรรม: การเริ่มต้นใช้งาน Google Connected Console
การจัดการข้อกำหนดในการปรับใช้สำหรับระบบนิเวศเอเจนต์ของ Google เรียกร้องให้มีกำหนดการปฏิบัติงานที่มีวินัยในหมู่ทีมวิศวกรรม ความปลอดภัย และผลิตภัณฑ์ นักพัฒนาจะต้องใช้งาน API ที่ได้รับการตรวจสอบสิทธิ์ซึ่งสอดคล้องกับแนวทางปฏิบัติด้านความปลอดภัยที่เข้มงวด ในขณะที่ทีมการตลาดจะต้องปรับโครงสร้างช่องทางการแปลงเพื่อจับการเข้าชมที่ดำเนินการผ่านเอเจนต์
รายการตรวจสอบการใช้งานสำหรับนักพัฒนา
- ปรับใช้ Model Context Protocol Server: สร้างเซิร์ฟเวอร์ MCP ที่เป็นไปตามข้อกำหนดผ่านจุดสิ้นสุด HTTPS สาธารณะที่ปลอดภัย โดยใช้ยูทิลิตี้เช่น MCP Inspector สำหรับการตรวจสอบโปรโตคอลในเครื่องก่อนการปรับใช้ ดังที่ระบุไว้ใน คู่มือนักพัฒนา Google Connected Apps MCP
- กำหนดค่า OAuth 2.1 สำหรับการบูรณาการบนคลาวด์: ดำเนินการเซิร์ฟเวอร์การอนุญาต OAuth 2.1 ที่เป็นไปตามมาตรฐานเพื่อตรวจสอบสิทธิ์บัญชีผู้ใช้และจัดการขอบเขตสิทธิ์แบบละเอียดสำหรับเครื่องมือคลาวด์ระยะไกล
- บูรณาการ Jetpack AppFunctions: ฝังไลบรารี
androidx.appfunctionsภายในบิวด์ไคลเอนต์ Android ที่รองรับ พร้อมประกาศสิทธิ์ของระบบที่เหมาะสมเพื่อเปิดเผยการดำเนินการเครื่องมือในเครื่องบนอุปกรณ์ - ใส่คำอธิบายประกอบสคีมาเครื่องมือพร้อมคำแนะนำด้านความปลอดภัย: จัดเตรียมสคีมา JSON ที่มีโครงสร้างซึ่งประกอบด้วยคำอธิบายประกอบด้านความปลอดภัยที่ชัดเจน เช่น
readOnlyHintและdestructiveHintเพื่อป้องกันผลข้างเคียงที่ไม่พึงประสงค์ระหว่างการดำเนินการสนทนาแบบหลายเทิร์น - ตรวจสอบความถูกต้องในโหมดนักพัฒนา Gemini ก่อนส่ง: ตรวจสอบพฤติกรรมการเรียกใช้เครื่องมือและการจัดการข้อผิดพลาดภายในโหมดนักพัฒนา Gemini ก่อนที่จะส่งการบูรณาการที่เสร็จสมบูรณ์เพื่อตรวจสอบผ่าน Google Connected Console
รายการตรวจสอบการกำกับดูแลผลิตภัณฑ์และแพลตฟอร์ม
- ลงทะเบียนใน Connected Console: ส่งการบูรณาการผ่าน Google Connected Console อัปโหลดทรัพยากรแบรนด์ และดำเนินการตรวจสอบการยืนยันที่จำเป็นให้เสร็จสิ้น
- กำหนดพื้นผิวการปรับใช้: เลือกว่าควรเผยแพร่เครื่องมือของแอปพลิเคชันไปยัง Google Search, แอป Gemini หรือเปิดใช้งานทั้งสองสภาพแวดล้อม
- ตรวจสอบเมตริกประสิทธิภาพ: ติดตามความถี่ในการเรียกใช้ ความหน่วงของการตอบสนอง และรหัสข้อผิดพลาดภายในแดชบอร์ดของนักพัฒนาเพื่อให้แน่ใจว่าบริการมีความเสถียรภายใต้สภาวะโหลดที่แตกต่างกัน
- ตรวจสอบเส้นทางผู้ใช้ที่เป็นอิสระ: ตรวจสอบให้แน่ใจว่าช่องทางการส่งเสริมการขายภายนอกและเส้นทางการติดตั้งยังคงการกำหนดค่าการวัดผลเฉพาะของตนเองซึ่งเป็นอิสระจากพื้นผิวการสนทนา
คำถามที่พบบ่อย (FAQ)
ความแตกต่างทางเทคนิคระหว่างเซิร์ฟเวอร์ MCP และ Android AppFunctions คืออะไร?
จะเกิดอะไรขึ้นหากผู้ใช้ยังไม่ได้ติดตั้งแอป Android ที่เชื่อมต่ออยู่?
นักสามารถพัฒนาปรับใช้แอปที่เชื่อมต่อเฉพาะกับ Google Search หรือ Gemini ได้หรือไม่?
ประเด็นสำคัญสำหรับทีมวิศวกรรม
การเปิดตัวแพลตฟอร์ม Connected Apps นำเสนอเลเยอร์เพิ่มเติมสำหรับการโต้ตอบดิจิทัล ช่วยให้แอปพลิเคชันสามารถจัดเตรียมยูทิลิตี้การทำงานได้โดยตรงภายในสภาพแวดล้อม AI แบบสนทนา ด้วยการทำให้การสนับสนุนเปิด Model Context Protocol และ Android Jetpack AppFunctions เป็นทางการ Google จึงได้สร้างเส้นทางที่มีโครงสร้างสำหรับนักพัฒนาในการเปิดเผยความสามารถไปยัง Gemini และ Search โดยไม่ต้องอาศัยการบูรณาการแบบกำหนดเองที่เป็นกรรมสิทธิ์สำหรับพื้นผิวผลิตภัณฑ์ทุกตัว
องค์กรวิศวกรรมที่ประเมินพื้นผิวเหล่านี้จะต้องตระหนักถึงขอบเขตของการดำเนินการเครื่องมือผ่านการสนทนา การเชื่อมต่อแอปเข้ากับสภาพแวดล้อมผู้ช่วยช่วยขยายประโยชน์ใช้สอยแบบเรียลไทม์ แต่การดำเนินการดังกล่าวจะเป็นอิสระจากการได้มาซึ่งผู้ใช้ภายนอก ช่องทางการตลาดบนเบราว์เซอร์ และเวิร์กโฟลว์การวัดผลบนมือถือ ทีมงานควรใช้จุดสิ้นสุดเครื่องมือที่ผ่านการตรวจสอบสิทธิ์และมีความแข็งแกร่งซึ่งเป็นไปตามมาตรฐานแพลตฟอร์ม ในขณะเดียวกันก็รักษาอถาปัตยกรรมข้อมูลที่แยกต่างหากและอุทิศให้กับการดำเนินการทางการตลาดบนเว็บและมือถือในวงกว้าง
ข้อมูลอ้างอิง
-
Google: สร้างและจัดการ Connected Apps ได้ในที่เดียว — บล็อกโพสต์อย่างเป็นทางการที่ให้รายละเอียดเกี่ยวกับการประกาศพรีวิวและการบูรณาการพาร์ทเนอร์
-
Google Developers: เอกสารแพลตฟอร์ม Connected Apps — ภาพรวมทางเทคนิคและคู่มือสำหรับการบูรณาการเซิร์ฟเวอร์ MCP ระยะไกล
-
Google Developers: ภาพรวม Connected Console — เอกสารเกี่ยวกับการลงทะเบียนแอปพลิเคชัน การยืนยันทรัพยากร และเทเลเมทรีประสิทธิภาพ
-
Android Developers: สถาปัตยกรรม API ของ AppFunctions — คู่มือการใช้งานสำหรับการดำเนินการเครื่องมือฝั่งไคลเอนต์ผ่าน Jetpack SDK
-
Model Context Protocol: สถาปัตยกรรมและข้อกำหนด — มาตรฐานโปรโตคอลโอเพนซอร์สสำหรับการดำเนินการเครื่องมือ AI ตามบริบท
-
IETF: ข้อกำหนดกรอบการอนุญาต OAuth 2.1 — ร่างของ Internet Engineering Task Force ที่กำหนดแนวทางปฏิบัติด้านความปลอดภัยสำหรับการมอบสิทธิ์โทเค็นของผู้ใช้
Share this article



