จะรักษาความปลอดภัยคัสตอม QR Code จากการไฮแจ็คการสแกนได้อย่างไร? รักษาความปลอดภัยแคมเปญคัสตอม QR Code ด้วยการใช้ปลายทาง HTTPS ที่น่าเชื่อถือ ตรวจสอบความถูกต้องและยืนยันพารามิเตอร์การส่งต่อที่ฝั่งเซิร์ฟเวอร์ ตรวจสอบความผิดปกติของการสแกน และตรวจสอบจุดติดตั้งทางกายภาพเพื่อป้องกันการนำสติกเกอร์ปลอมมาทับ HMAC-SHA256 สามารถช่วยปกป้องความสมบูรณ์ของพารามิเตอร์แคมเปญที่มีการเซ็นลายเซ็นได้ ในขณะที่ข้อมูลทางไกล (Telemetry) ที่อิงตามความเสี่ยงและการควบคุมการปฏิบัติงานจะช่วยระบุพฤติกรรมที่น่าสงสัย ทั้งนี้ ไม่มีมาตรการด้านการเข้ารหัสหรือพิกัดภูมิศาสตร์เพียงมาตรการเดียวที่จะป้องกันการเปลี่ยน QR Code ทางกายภาพหรือการทุจริตการระบุแหล่งที่มา (Attribution Fraud) ได้ทั้งหมด
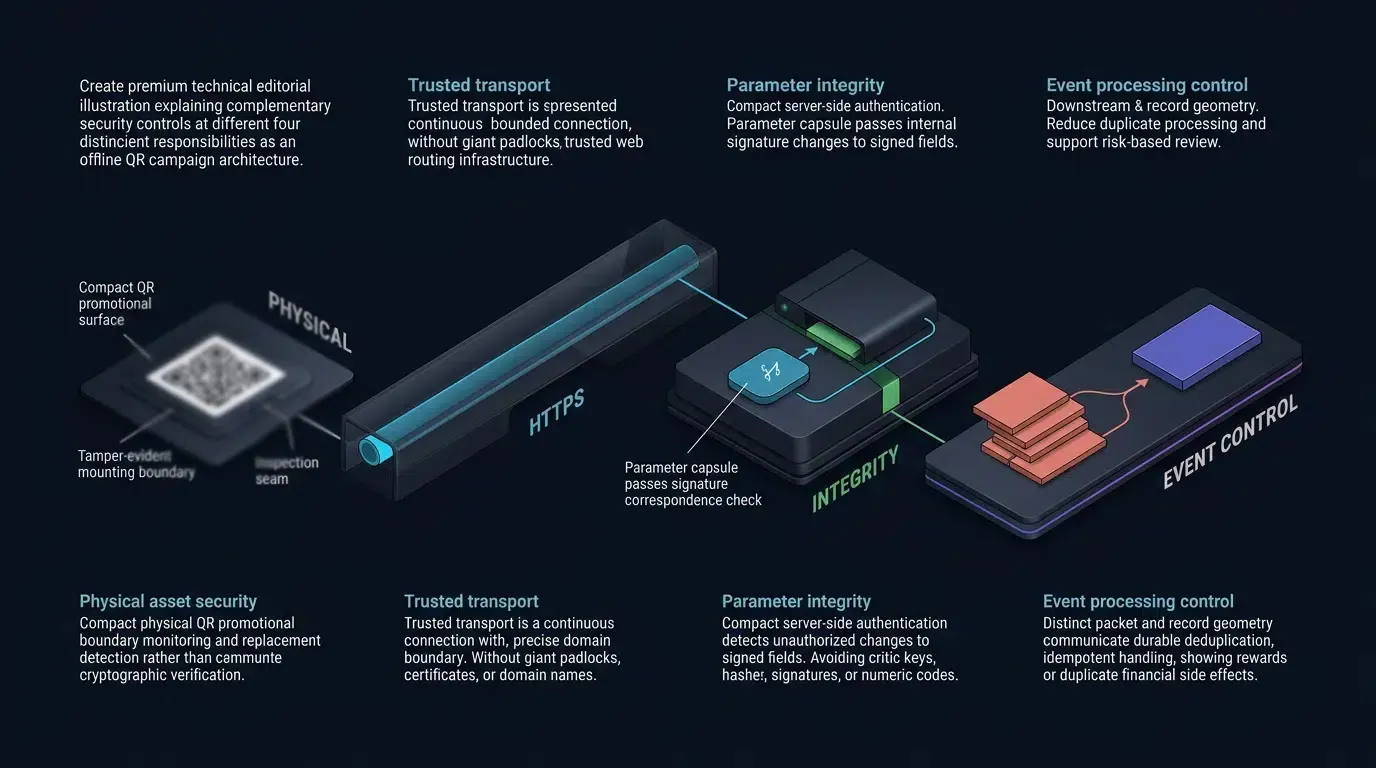
ความปลอดภัยของคัสตอม QR Code ช่วยปกป้องความสมบูรณ์ของการส่งต่อแคมเปญจากออฟไลน์สู่ออนไลน์ผ่านการควบคุมเสริมหลายประการ ได้แก่ ปลายทางที่ได้รับการตรวจสอบ พารามิเตอร์การเปลี่ยนเส้นทางที่มีการตรวจสอบสิทธิ์ การประมวลผลเหตุการณ์ที่ป้องกันการเล่นซ้ำ (Replay-resistant) การตรวจจับความเสี่ยง และการตรวจสอบสินทรัพย์ทางกายภาพ การควบคุมเหล่านี้ช่วยลดการแก้ไขพารามิเตอร์โดยไม่ได้รับอนุญาตและการใช้ประโยชน์จากการระบุแหล่งที่มาในทางที่ผิด แต่ไม่สามารถรับประกันความแท้จริงของบาร์โค้ดที่ถูกสับเปลี่ยนทางกายภาพด้วย QR Code อื่นที่ไม่เกี่ยวข้องได้
| คำศัพท์ | คำจำกัดความ | เอนทิตีที่เกี่ยวข้อง | บทบาทความตั้งใจในการค้นหา |
|---|---|---|---|
| Custom QR Code | QR Code ที่สามารถกำหนดค่าเพื่อเข้ารหัส URL ปลายทางที่เลือกได้ โดยการควบคุมความปลอดภัยเพิ่มเติม เช่น พารามิเตอร์การส่งต่อที่มีการตรวจสอบสิทธิ์ ถือเป็นทางเลือกเสริมด้านสถาปัตยกรรม | Mobile Measurement Partner | เชิงข้อมูล / เชิงพาณิชย์ |
| Ad Fraud | การจัดการสัญญาณการระบุแหล่งที่มาโดยมิชอบเพื่อขโมยเครดิตแคมเปญหรือบิดเบือนตัวชี้วัดการได้มาซึ่งผู้ใช้งาน | Click Hijacking | เชิงข้อมูล |
| Tracking Parameters | พารามิเตอร์คิวรีหรือเมตาดาตาอื่นๆ ที่ใช้ระบุแคมเปญ แหล่งที่มาของทราฟฟิก หรือเส้นทางการแปลงสภาพ พารามิเตอร์ที่มีความอ่อนไหวต่อความปลอดภัยจำเป็นต้องมีการตรวจสอบสิทธิ์ฝั่งเซิร์ฟเวอร์หรือการป้องกันความสมบูรณ์เมื่อมีผลต่อการตัดสินใจเรื่องการระบุแหล่งที่มาหรือการให้รางวัล | HMAC Signature | เชิงเทคนิค / เชิงข้อมูล |
ทำไม Custom QR Code ถึงมีความเสี่ยงต่อการถูกไฮแจ็คการสแกนแบบออฟไลน์

เวกเตอร์การโจมตีทางกายภาพ: การแปะสติกเกอร์ทับบนสื่อสิ่งพิมพ์
แตกต่างจากช่องทางโฆษณาบนดิจิทัลที่มีการป้องกันด้วย Transport Layer Security (TLS) และการยืนยันโดเมน บาร์โค้ดเมทริกซ์ทางกายภาพมักถูกติดตั้งในสภาพแวดล้อมสาธารณะที่ไม่มีการตรวจสอบ เวกเตอร์การโจมตีทางกายภาพหลักคือการแปะสติกเกอร์ทับ ซึ่งผู้ไม่หวังดีพิมพ์บาร์โค้ดที่ไม่ได้รับอนุญาตลงบนป้ายกาวแล้วนำไปปิดทับสื่อประชาสัมพันธ์บนโปสเตอร์ขนส่งสาธารณะ ป้ายบิลบอร์ด หรือบรรจุภัณฑ์สินค้า
เมื่อผู้ใช้งานสแกน QR Code ที่ถูกสับเปลี่ยน อุปกรณ์อาจเปิดไปยังปลายทาง HTTPS หรือ HTTP ที่ผู้โจมตีควบคุม ขึ้นอยู่กับการทำงานของผู้โจมตีและการดำเนินการต่อมาของผู้ใช้ ซึ่งอาจทำให้ผู้ใช้เสี่ยงต่อการถูกฟิชชิ่ง การดาวน์โหลดที่หลอกลวง หรือการติดตามโดยไม่ได้รับอนุญาต การขโมยเครดิตการระบุแหล่งที่มาจะเกิดขึ้นได้ก็ต่อเมื่อผู้โจมตีสามารถแสวงหาประโยชน์จากกลไกการติดตามหรือเครดิตการแปลงสภาพที่มีช่องโหว่ได้ด้วย โดยไม่ใช่ผลลัพธ์อัตโนมัติจากการแปะสติกเกอร์ทับทุกครั้ง
โมเดลภัยคุกคามทางดิจิทัล: การดักฟัง URL แบบ Man-in-the-Middle และการปลอมแปลง DNS
นอกเหนือจากการงัดแงะทางกายภาพแล้ว คัสตอม QR Code ที่ไม่มีการเข้ารหัสยังเปิดเผยช่องโหว่ทางดิจิทัลในขั้นตอนการเปลี่ยนเส้นทาง เมื่อบาร์โค้ดเข้ารหัส HTTP URL แบบสถิต (Static) และเป็นข้อความธรรมดาที่มีคิวรีสตริงดิบ (เช่น http://example.com/download?channel_id=1024) การเชื่อมต่อเริ่มต้นจะขาดการตรวจสอบความสมบูรณ์ด้วยการเข้ารหัสและการยืนยันโดเมน
ในเครือข่าย Wi-Fi ที่ไม่มีการเข้ารหัสหรือมีความเสี่ยง (เช่น ฮอตสปอตสนามบินหรือร้านกาแฟสาธารณะ) พร็อกซีแบบ Man-in-the-Middle (MitM) หรือตัวแก้ไข DNS ปลอมจะทำการดักจับคำขอ HTTP GET ที่ไม่ได้เข้ารหัส เซิร์ฟเวอร์พร็อกซีจะแก้ไขพารามิเตอร์คิวรีแบบเรียลไทม์ โดยแทนที่รหัสผู้เผยแพร่ที่ถูกต้องด้วยรหัสช่องทางของผู้โจมตี ก่อนจะส่งส่วนหัวตำแหน่งการเปลี่ยนเส้นทาง 302 กลับมา เนื่องจากลิงก์แอปสแตร์ยังคงถูกต้อง การตรวจสอบฝั่งไคลเอนต์มาตรฐานจึงไม่สามารถตรวจจับได้ว่าเพย์โหลดการติดตามถูกเปลี่ยนแปลงระหว่างการขนส่ง
การขโมยการระบุแหล่งที่มา: วิธีที่มิจฉาชีพไฮแจ็คพารามิเตอร์การติดตามของ Custom QR Code
กลุ่มมิจฉาชีพด้านโฆษณามุ่งเป้าไปที่ช่องทางออฟไลน์มูลค่าสูงอย่างเป็นระบบ (เช่น ป้ายบิลบอร์ดกลางแจ้งหรือสื่อสิ่งพิมพ์แทรก) เนื่องจากแคมเปญเหล่านี้มักให้ผลตอบแทนค่าแนะนำที่สูง กลุ่มมิจฉาชีพจะใช้บอทขูดข้อมูลอัตโนมัติเพื่อสแกนภาพ QR Code สาธารณะที่โพสต์บนป้ายดิจิทัล รูปภาพโซเชียลมีเดีย หรือ PDF ออนไลน์
เมื่อดึงรูปแบบ URL เบื้องหลังออกมาได้ สคริปต์อัตโนมัติจะดำเนินการกระหน่ำคลิก (Click-flooding) ไปยังเซิร์ฟเวอร์ปลายทาง โดยการสร้างเซสชันเว็บสังเคราะห์นับพันรายการด้วยพารามิเตอร์อุปกรณ์ที่ฉีดเข้าไป (สตริง User-Agent, ช่วง IP และ sub-ID แบบไดนามิก) ภายในไม่กี่นาทีหลังจากแคมเปญที่ถูกต้องเปิดตัว เครือข่ายทุจริตจะพยายามเคลมเครดิตสำหรับการติดตั้งแอปมือถือแบบออร์แกนิกในอนาคต เมื่อผู้บริโภคตัวจริงสแกนโค้ดทางกายภาพและทำการติดตั้งแอปพลิเคชัน โมเดลการระบุแหล่งที่มาจะให้เครดิตผิดพลาดแก่เครือข่ายคลิกฟลัดดิงที่เป็นมิจฉาชีพ แทนที่จะเป็นแคมเปญออฟไลน์จริง
เวกเตอร์การทุจริตจัดการกับกระบวนการเปลี่ยนเส้นทางออฟไลน์อย่างไร
การใช้ประโยชน์จากลิงก์เปลี่ยนเส้นทางเว็บแบบสถิตที่ไม่มีการเข้ารหัสในพื้นที่สาธารณะ
QR Code ที่พิมพ์ออกมาอาจมี HTTPS URL แบบสถิต ตัวระบุแคมเปญที่มีการเซ็นลายเซ็น หรือโทเค็นแบบทึบที่ออกโดยเซิร์ฟเวอร์ ความเสี่ยงหลักเกิดขึ้นเมื่อปลายทางพึ่งพาการส่ง송ข้อมูลผ่าน HTTP ที่ไม่ปลอดภัย โครงสร้างพื้นฐานการส่งต่อที่ไม่มีการจัดการ หรือพารามิเตอร์แคมเปญที่ไม่มีการตรวจสอบ แม้ว่าบริบทเซสชันการสแกนจะมีอายุสั้น แต่ก็ยังสามารถสร้างขึ้นที่เซิร์ฟเวอร์ได้หลังจากเปิด URL ของ QR แบบสถิตแล้ว
เมื่อองค์กรพิมพ์ใบปลิวการตลาดนับหมื่นใบที่มีลิงก์เปลี่ยนเส้นทางที่ไม่มีการจัดการ ตรรกะของหน้า Landing Page ปลายทางจะถูกตรึงถาวร หากโดเมนการเปลี่ยนเส้นทางระดับกลางหมดอายุ ถูกยึด DNS หรือขาดการตรวจสอบพารามิเตอร์อย่างเข้มงวด การกระจายสินค้าทางกายภาพทั้งหมดจะกลายเป็นช่องโหว่ด้านความปลอดภัย ผู้โจมตีจะคอยตรวจสอบโดเมนที่หมดอายุซึ่งเชื่อมโยงกับแคมเปญสิ่งพิมพ์รุ่นเก่า เข้าซื้อชื่อโดเมนเหล่านั้น และเปลี่ยนเส้นทางทราฟฟิกการสแกนขาเข้าทั้งหมดไปยังปลายทางมัลแวร์หรือลิงก์แนะนำของคู่แข่ง
การโจมตีด้วยการฉีดพารามิเตอร์ (Parameter Injection): การเขียนทับตัวระบุซับช่องทางแบบไดนามิก
ในการโจมตีด้วยการฉีดพารามิเตอร์ขั้นสูง ผู้ไม่ประสงค์ดีจะใช้ประโยชน์จากการแยกวิเคราะห์ URL ฝั่งเซิร์ฟเวอร์ที่อ่อนแอ เมื่อคัสตอม QR Code ส่งต่อผ่านเกตเวย์เว็บระดับกลางก่อนจะถึงแอปสแตร์ สคริปต์เกตเวย์จะประมวลผลพารามิเตอร์คิวรีแบบไดนามิกที่ส่งผ่านสตริง URL:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
หากปลายทางฝั่งเซิร์ฟเวอร์ล้มเหลวในการทำความสะอาดข้อมูลขาเข้า (Sanitize) หรือตรวจสอบความถูกต้องของลายเซ็นพารามิเตอร์ ผู้โจมตีสามารถผนวกคีย์พารามิเตอร์ที่ซ้ำกันหรือฉีดเพย์โหลดที่เข้ารหัสเข้าไปได้:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
ขึ้นอยู่กับการที่ตัวแยกวิเคราะห์ HTTP จะประเมินอินสแตนซ์แรกหรืออินสแตนซ์สุดท้ายของคีย์ที่ซ้ำกัน เซิร์ฟเวอร์อาจยอมรับ attacker_id ในขณะที่ละเว้น poster_01 ส่งผลให้ฐานข้อมูลการระบุแหล่งที่มา atribuu เหตุการณ์การแปลงสภาพปลายน้ำไปยังเอนทิตีที่ถูกฉีดเข้ามาโดยไม่แจ้งเตือนผู้ดำเนินการแคมเปญ
การสแกนด้วยเครื่องจักรอัตโนมัติเทียบกับการใช้งานมือถือของมนุษย์จริง
เบราว์เซอร์ของมนุษย์และไคลเอนต์อัตโนมัติอาจแสดงรูปแบบคำขอที่แตกต่างกัน แต่ไม่มีสตริง User-Agent สัญญาณการสัมผัส การจัดประเภท IP หรือช่วงเวลาใดเพียงรายการเดียวที่พิสูจน์ได้อย่างน่าเชื่อถือว่าการสแกนนั้นดำเนินการโดยบุคคล สแกนเนอร์ความปลอดภัยและบริการดูตัวอย่างที่ถูกต้องตามกฎหมายอาจมีลักษณะคล้ายกับการละเมิดแบบอัตโนมัติ ในขณะที่บอทที่มีความซับซ้อนสามารถจำลองพฤติกรรมเบราว์เซอร์ปกติได้ ให้ใช้สัญญาณเหล่านี้เป็นข้อมูลป้อนเข้าสำหรับการวิเคราะห์ความเสี่ยงที่ปรับเทียบแล้ว สนับสนุนโดยการตรวจสอบลำดับเหตุการณ์และหลักฐานการแปลงสภาพที่ได้รับการตรวจสอบอย่างอิสระ
ผลกระทบทางการเงินของการไฮแจ็คการสแกนที่ตรวจไม่พบต่อคลังงบประมาณการได้มาซึ่งผู้ใช้งาน
การทุจริตการเปลี่ยนเส้นทางแบบออฟไลน์ที่ตรวจไม่พบสร้างความเสียหายทางการเงินอย่างรุนแรงต่อการดำเนินงานการได้มาซึ่งผู้ใช้งานขององค์กร:
- ความเสียหายทางการเงินโดยตรง: องค์กรการตลาดต้องจ่ายค่าตอบแทนแบบต้นทุนต่อการติดตั้ง (CPI) หรือต้นทุนต่อการกระทำ (CPA) ให้กับบัญชีพันธมิตรที่เป็นมิจฉาชีพซึ่งไฮแจ็คเครดิตการระบุแหล่งที่มาไปจากสื่อสิ่งพิมพ์ของจริง
- การประเมินช่องทางที่บิดเบือน: แคมเปญสื่อกลางแจ้ง (OOH) ทางกายภาพดูเหมือนมีประสิทธิภาพต่ำหรือไม่ทำกำไรในแดชบอร์ดการวิเคราะห์การตลาด เนื่องจากการแปลงสภาพของพวกเขาถูกระบุแหล่งที่มาอย่างผิดพลาดไปยังเครือข่ายคลิกฟลัดดิงบนดิจิทัล
- ประสบการณ์ของลูกค้าที่แย่ลง: ผู้ใช้งานที่สแกนโค้ดทางกายภาพที่ถูกบุกรุกจะต้องเผชิญกับการเปลี่ยนเส้นทางที่ไม่คาดคิด ข้อความแจ้งเตือนฟิชชิ่ง หรือหน้า Landing Page ที่เสีย ซึ่งบั่นทอนความเชื่อมั่นในแบรนด์และเพิ่มอัตราการหลุดออกระหว่างการใช้งานครั้งแรก (Drop-off)
ลายเซ็นการเข้ารหัสและการตรวจสอบ HMAC ในกระบวนการเปลี่ยนเส้นทาง
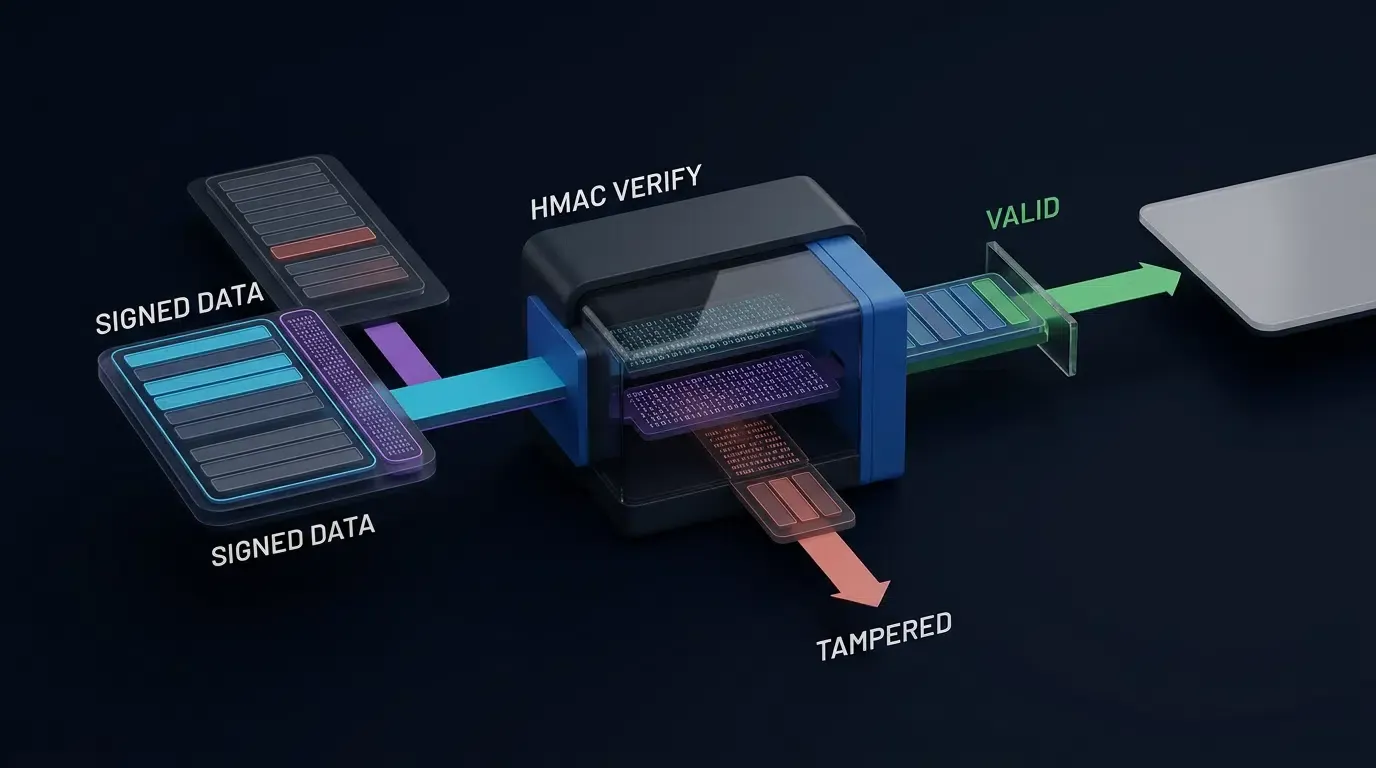
### การเซ็นพารามิเตอร์แคมเปญโดยไม่เปิดเผยคีย์ลับHMAC-SHA256 ช่วยให้เซิร์ฟเวอร์ที่น่าเชื่อถือสามารถตรวจสอบความถูกต้องของพารามิเตอร์การส่งต่อแคมเปญได้ โดยไม่ได้เป็นการเข้ารหัสพารามิเตอร์หรือซ่อนค่าจากผู้ที่สแกน QR Code นั้น ๆ
การใช้งานที่ปลอดภัยต้องกำหนดรูปแบบการเซ็นชื่อที่มีเวอร์ชันและชัดเจน ตัวอย่างเช่น อินพุตการเซ็นชื่ออาจประกอบด้วยฟิลด์ UTF-8 ที่จำกัดความยาวในลำดับคงที่ ได้แก่ เวอร์ชันลายเซ็น ตัวระบุแอปพลิเคชัน ตัวระบุแคมเปญ ตัวระบุช่องทาง เวลาหมดอายุ และตัวระบุโทเค็น เซิร์ฟเวอร์จะคำนวณ HMAC โดยใช้คีย์ลับที่เก็บไว้ในโครงสร้างพื้นฐานการจัดการคีย์ฝั่งเซิร์ฟเวอร์ คีย์ลับจะต้องไม่ถูกฝังอยู่ใน QR Code, JavaScript ของเบราว์เซอร์ หรือแอปพลิเคชันมือถืออย่างเด็ดขาด
URL ที่ได้จะรวมถึงฟิลด์ที่มีการเซ็น ตัวระบุคีย์ และลายเซ็น ให้ปฏิเสธฟิลด์ซ้ำที่ไม่คาดคิด ค่าที่ไม่ใช่รูปแบบมาตรฐาน ลายเซ็นที่ผิดรูป และตัวระบุคีย์ที่ไม่รู้จักก่อนที่จะแก้ไขปลายทางใดๆ
ใช้ HTTPS สำหรับการส่งข้อมูลและปลายทางเปลี่ยนเส้นทางทั้งหมด HMAC และ TLS จัดการกับความเสี่ยงที่แตกต่างกัน: HMAC ทำหน้าที่ตรวจสอบสิทธิ์ฟิลด์เพย์โหลดที่เลือก ในขณะที่ TLS ปกป้องการเชื่อมต่อและตรวจสอบสิทธิ์ปลายทาง HTTPS
การตรวจสอบความสมบูรณ์ของการส่งต่อที่เกตเวย์
เมื่อคำขอมาถึงเกตเวย์การส่งต่อ ให้ดำเนินการตรวจสอบเหล่านี้ก่อนกำหนดเครดิตการระบุแหล่งที่มา:
- ตรวจสอบโฮสต์และพาธการส่งต่อ HTTPS เทียบกับการกำหนดค่าที่ใช้งานอยู่
- ปฏิเสธฟิลด์ที่ผิดรูป พารามิเตอร์คิวรีที่อ่อนไหวต่อความปลอดภัยซ้ำซ้อน และเวอร์ชันการเซ็นชื่อที่ไม่รองรับ
- ตรวจสอบว่าตัวระบุแอปพลิเคชันและแคมเปญมีอยู่จริงและเป็นของเทแนนต์ที่ได้รับอนุญาต
- ตรวจสอบลายเซ็นโดยใช้คีย์ฝั่งเซิร์ฟเวอร์ที่เลือกด้วยตัวระบุคีย์ โดยมีการเปรียบเทียบแบบเวลาคงที่ (Constant-time comparison) ของไบต์ลายเซ็นที่ถอดรหัสอย่างถูกต้อง
- บังคับใช้นโยบายความถูกต้องที่ประกาศไว้ ปฏิบัติต่อโค้ดแคมเปญทางกายภาพที่มีอายุยาวนานแตกต่างจากข้อมูลประจำตัวเซสชันที่มีอายุสั้น
- แก้ไขปลายทางจากรายการที่อนุญาตซึ่งควบคุมโดยเซิร์ฟเวอร์ (Allowlist) แทนที่จะยอมรับ URL ปลายทางตามอำเภอใจจากคำขอ QR
- บันทึกการตัดสินใจในการส่งต่อและตัวบ่งชี้ความเสี่ยงที่เกี่ยวข้องโดยไม่ถือว่าทุกความผิดปกติเป็นการทุจริตที่ได้รับการยืนยันโดยอัตโนมัติ
สำหรับแคมเปญทางกายภาพระยะยาว ให้ใช้ตัวระบุแคมเปญที่มีการเซ็นชื่อแบบเสถียรหรือโทเค็นการค้นหาที่ออกโดยเซิร์ฟเวอร์แบบทึบใน QR Code ที่พิมพ์ออกมา สร้างตัวระบุเซสชันการสแกนที่มีอายุสั้นที่เซิร์ฟเวอร์หลังจากสแกนที่ถูกต้องมาถึงเกตเวย์
การป้องกันการเล่นซ้ำและการให้เครดิตซ้ำโดยไม่ทำให้ QR Code ที่พิมพ์เสีย
QR Code ทางกายภาพมักจะสามารถนำกลับมาใช้ใหม่ได้: ผู้บริโภคที่ถูกต้องจำนวนมากอาจสแกนโปสเตอร์ใบเดียวกันเป็นเวลาหลายวันหรือหลายเดือน ดังนั้น nonce ที่ฝังอยู่ในสินทรัพย์ที่พิมพ์ออกมาจึงต้องไม่ถูกปฏิบัติเสมือนว่าเป็นข้อมูลประจำตัวที่ใช้ได้ครั้งเดียวทั่วโลก
แยกแยะระหว่างวัตถุสามส่วนที่แยกจากกัน:
- โทเค็นแคมเปญที่พิมพ์: ระบุการติดตั้งแคมเปญที่ได้รับการอนุมัติและสามารถนำกลับมาใช้ใหม่ได้ในช่วงระยะเวลาความถูกต้องที่ได้รับอนุญาต
- ตัวระบุเซสชันการสแกน: ค่าที่เซิร์ฟเวอร์ออกให้สำหรับการเยี่ยมชมแต่ละครั้ง โดยสามารถรองรับการควบคุมเซสชันที่มีอายุสั้นและความสัมพันธ์ของข้อมูลทางไกล
- ตัวระบุเหตุการณ์การแปลงสภาพหรือเว็บฮุก: ตัวระบุที่ไม่ซ้ำกันซึ่งใช้เพื่อป้องกันการประมวลผลปลายน้ำซ้ำซ้อนและการออกรางวัลซ้ำ
สำหรับการดำเนินการที่มีอายุสั้นซึ่งจำเป็นต้องมีการบริโภคครั้งเดียวอย่างแท้จริง ให้ใช้เซแมนติกการเคลมหรือปฏิเสธแบบอะตอมมิค (Atomic claim-or-reject semantics) ในที่จัดเก็บฝั่งเซิร์ฟเวอร์ พร้อมนโยบายหมดอายุที่กำหนดไว้ อย่าพึ่งพาการดำเนินการอ่านแล้วเขียนแยกกันหรือแคชในหน่วยความจำต่อขอบ (Per-edge in-memory cache) สำหรับการบังคับใช้ครั้งเดียวที่สอดคล้องกันทั่วโลก
URL ที่มีการเซ็นชื่อยังคงต้องมีการตรวจสอบ การเพิกถอน การจำกัดเรต และการกำจัดข้อมูลที่ซ้ำกันฝั่งการระบุแหล่งที่มา ลายเซ็นที่ถูกต้องเพียงอย่างเดียวไม่ได้พิสูจน์ว่าการสแกนนั้นดำเนินการโดยมนุษย์หรือการแปลงสภาพที่ได้นั้นสมควรได้รับการจ่ายเงิน
คำแนะนำเกี่ยวกับการจัดการคีย์และเวิร์กโฟลว์การตรวจสอบสิทธิ์สามารถดูได้ที่ เอกสารประกอบ OpoInstall
[ปลายทาง HTTPS QR ที่ตรวจสอบแล้ว]
              │
              ▼
[เกตเวย์การส่งต่อที่เป็นของแอปพลิเคชัน / ตรวจสอบแล้ว]
              │
              ▼
[การตรวจสอบพารามิเตอร์ที่มีการเซ็นชื่อ]
       │                  │
     ไม่ถูกต้อง          ถูกต้อง
       │                  │
       ▼                  ▼
[ปฏิเสธ / บันทึก]    [การประเมินสัญญาณความเสี่ยง]
                           │
                           ▼
                   [การตัดสินใจตามนโยบาย]
                      │        │
                    อนุญาต   ตรวจสอบ/พักสาย
                      │        │
                      ▼        ▼
                [การเปลี่ยนเส้นทาง  [ประสบการณ์
                 ที่อนุมัติ]      ผู้ใช้ที่ปลอดภัย]
การตรวจสอบทางกายภาพและข้อมูลทางไกลอิงตามความเสี่ยงตรวจจับการละเมิดแคมเปญ QR อย่างไร
การเปลี่ยนสติกเกอร์ทางกายภาพจำเป็นต้องมีการตรวจสอบความน่าเชื่อถือแบบอิสระ
สติกเกอร์ที่เป็นอันตรายสามารถแทนที่ QR Code ที่ถูกต้องด้วยปลายทางอื่น เมื่อสิ่งนี้เกิดขึ้น เบราว์เซอร์ของผู้ใช้อาจไม่เคยติดต่อกับเกตเวย์แคมเปญดั้งเดิมเลย ดังนั้น ลายเซ็นบนโทเค็นแคมเปญดั้งเดิมจึงไม่สามารถตรวจจับหรือบล็อกการแทนที่ดังกล่าวได้ด้วยตัวเอง
การบรรเทาผลกระทบจำเป็นต้องมีการควบคุมนอกเหนือจากไปพายป์ไลน์การตรวจสอบ URL เดิม: การตรวจสอบด้วยสายตาเป็นประจำ ป้ายเตือนการงัดแงะในกรณีที่เหมาะสม การทำสต็อกสินค้าตำแหน่งที่ตั้ง การสื่อสารโดเมนแคมเปญที่น่าเชื่อถือ ช่องทางรายงานของลูกค้า และการตรวจสอบความลดลงที่ไม่คาดคิดของทราฟฟิกการสแกนที่ถูกต้อง เบราว์เซอร์หรือแอปพลิเคชันที่น่าเชื่อถือยังช่วยให้ผู้ใช้รับรู้โดเมนที่ไม่คาดคิดได้ แม้ว่าจะไม่ได้กำจัดภัยคุกคามทางกายภาพก็ตาม
การใช้พิกัดภูมิศาสตร์ (Geolocation) เป็นสัญญาณความเสี่ยง
การระบุตำแหน่งทางภูมิศาสตร์ด้วย IP สามารถระบุตำแหน่งเครือข่ายโดยประมาณของคำขอได้ แต่ไม่ใช่การวัดตำแหน่งทางกายภาพของเครื่องสแกนที่เชื่อถือได้ ผู้ให้บริการมือถือ เครือข่ายองค์กร VPN พร็อกซี และเกตเวย์ร่วมอาจสร้างความแตกต่างอย่างมากระหว่างภูมิศาสตร์ที่ได้มาจาก IP กับตำแหน่งจริงของผู้ใช้
การระบุตำแหน่งทางภูมิศาสตร์ของเบราว์เซอร์ เมื่อใช้งาน จะต้องได้รับอนุญาตจากผู้ใช้และการเปิดเผยข้อมูลความเป็นส่วนตัวที่เหมาะสม หากผู้ใช้ปฏิเสธ แคมเปญควรจัดเตรียมเส้นทางที่ใช้งานได้ซึ่งไม่ต้องพึ่งพาการเก็บข้อมูลตำแหน่งที่แม่นยำ
การสแกนที่ปรากฏว่าอยู่ห่างจากตำแหน่งโปสเตอร์ที่คาดไว้ควรเพิ่มความเสี่ยงสำหรับการตรวจสอบ แทนที่จะสร้างการทุจริตโดยอัตโนมัติ ประเมินเกณฑ์ระยะทางใดๆ โดยใช้ข้อมูลแคมเปญย้อนหลัง คุณภาพที่เป็นที่รู้จักของสัญญาณตำแหน่ง และต้นทุนของผลบวกปลอม (False positives)
การตีความพร็อกซี, ASN และสัญญาณสแกน
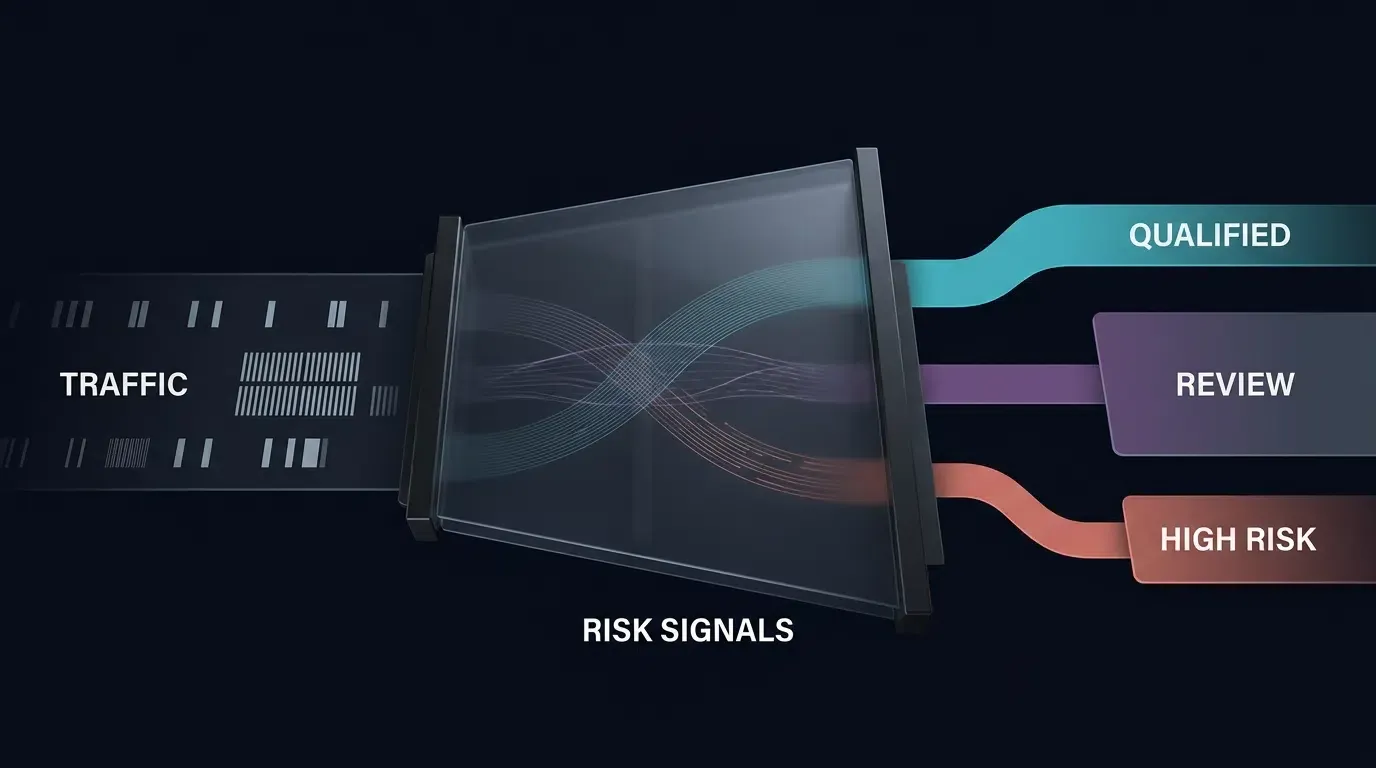
การจัดประเภท ASN ของโฮสติ้ง ตัวบ่งชี้พร็อกซี รูปแบบ User-Agent และความเร็วในการสแกนสามารถช่วยจัดลำดับความสำคัญของการตรวจสอบได้ แต่ไม่สามารถแยกแยะผู้ใช้ที่ถูกต้องทั้งหมดออกจากทราฟฟิกอัตโนมัติได้อย่างน่าเชื่อถือเมื่ออยู่โดดเดี่ยว
สแกนเนอร์ความปลอดภัย บริการดูตัวอย่างทางโซเชียล ผู้ใช้ VPN ขององค์กร และเกตเวย์มือถือร่วมอาจสร้างทราฟฟิกที่มีลักษณะเหมือนระบบอัตโนมัติ ในทางกลับกัน ผู้ไม่ประสงค์ดีอาจใช้พร็อกซีที่อยู่อาศัยและสภาพแวดล้อมเบราว์เซอร์ที่เหมือนจริง
รวมสัญญาณอิสระหลายรายการเข้าด้วยกัน กำหนดคะแนนความเสี่ยง และแยกการจัดการอัตโนมัติที่มีความเสี่ยงต่ำออกจาก การตัดสินใจที่ต้องมีการตรวจสอบโดยนักวิเคราะห์
การวัดเวลาจากการสแกนถึงการเปิดใช้งานโดยไม่ต้องกำหนดเกณฑ์สากล
สำหรับการใช้งานแต่ละครั้ง ให้กำหนดช่วงเวลาที่สังเกตได้ว่าเป็นความแตกต่างระหว่างประทับเวลาการสแกนฝั่งเซิร์ฟเวอร์ที่น่าเชื่อถือกับประทับเวลาการเปิดแอปครั้งแรกหรือการแปลงสภาพที่ระบบการระบุแหล่งที่มามีให้
อย่าติดป้ายกำกับความแตกต่างของเวลาในการเดินทางครั้งเดียวว่าเป็นค่าเฉลี่ยทางสถิติ เวลาเฉลี่ยในการติดตั้ง (MTTI) คือเมตาดาตาเชิงรวมที่คำนวณจากกลุ่มประชากรของการเดินทางที่กำหนดไว้อย่างชัดเจน
ช่วงเวลาที่สั้นมาก ลำดับเหตุการณ์ที่ซ้ำกันผิดปกติ หรือลำดับเหตุการณ์ที่ไม่สอดคล้องกันอาจเป็นเหตุผลในการตรวจสอบ อย่างไรก็ตาม ไม่มีเกณฑ์ขั้นต่ำสากลสิบวินาทีสำหรับพฤติกรรมของมนุษย์ที่ถูกต้อง หรือเกณฑ์สากลสองวินาทีที่พิสูจน์การฉีดคลิก สร้างเกณฑ์จากฐานข้อมูลที่วัดได้ กลไกการระบุแหล่งที่มาที่สนับสนุน คุณภาพนาฬิกา และตัวอย่างการทุจริตที่ได้รับการยืนยันอย่างอิสระ
ทำเครื่องหมายเหตุการณ์ที่น่าสงสัยสำหรับการตรวจสอบตามความเสี่ยงและจำกัดสิทธิ์ในการรับรางวัลตามนโยบายที่มีการบันทึกและทดสอบได้เท่านั้น
สคีมาเพย์โหลดเหตุการณ์ความปลอดภัยที่เป็นของแอปพลิเคชันถูกกำหนดไว้ในข้อมูลอ้างอิง JSON Schema ด้านล่าง ซึ่งช่วยให้สามารถแจ้งเตือนความเสี่ยงแบบ S2S เมื่อมีการบันทึกข้อมูลทางไกลที่ผิดปกติ
สคีมาเหตุการณ์ความปลอดภัยของเว็บฮุกและตัวอย่างเพย์โหลด
JSON Schema นี้กำหนดรูปแบบเหตุการณ์ความปลอดภัยที่เป็นของแอปพลิเคชันเพื่อเป็นตัวอย่าง (QrSecurityAnomalyWebhook)
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
ตัวอย่าง JSON เพย์โหลดด้านล่างเป็นไปตามสคีมา QrSecurityAnomalyWebhook ที่กำหนดไว้ด้านบน:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
การประเมินเลเยอร์การตรวจสอบเทียบกับเวกเตอร์ภัยคุกคามที่เป็นที่รู้จัก
การวิเคราะห์เปรียบเทียบเฟรมเวิร์กความปลอดภัย
สถาปัตยกรรมเพิ่มจำนวนผู้ใช้งานมือถือใช้ระดับความปลอดภัยของ QR Code ที่แตกต่างกันไปตามความยอมรับความเสี่ยง งบประมาณแคมเปญ และความซับซ้อนทางเทคนิค การใช้งานพื้นฐานอาศัยการล็อกโดเมนง่ายๆ ในขณะที่การใช้งานระดับองค์กรผสานรวมการเซ็นชื่อด้วยการเข้ารหัสหลายเลเยอร์ พารามิเตอร์ที่มีการตรวจสอบสิทธิ์ และการตรวจสอบความถูกต้องของข้อมูลทางไกลตามความเสี่ยง
Openinstall ซึ่งเป็นแพลตฟอร์มการระบุแหล่งที่มาบนมือถือและการทำ Deep Linking สามารถบูรณาการเข้ากับสถาปัตยกรรมการเติบโตบนมือถือเพื่อติดตามการเปลี่ยนเส้นทางแคมเปญและสนับสนุนเวิร์กโฟลว์ไปป์ไลน์ข้อมูลการระบุแหล่งที่มา
| กลไกการตรวจสอบ | คุณสมบัติความปลอดภัยหลัก | ภัยคุกคามที่สามารถลดได้ | ข้อจำกัดที่สำคัญ |
|---|---|---|---|
| Static HTTPS URL | การขนส่งที่ได้รับการตรวจสอบสิทธิ์และเข้ารหัสไปยังปลายทาง HTTPS ที่ตั้งใจไว้ | การดักจับบนเครือข่ายและการจัดการ URL ระหว่างการขนส่ง | ไม่ป้องกันการเปลี่ยนสติกเกอร์ QR ทางกายภาพหรือการเปลี่ยนแปลงพารามิเตอร์แคมเปญโดยไม่ได้รับอนุญาตที่เซิร์ฟเวอร์ยอมรับ |
| Server-Issued Opaque Campaign Token | การค้นหาแคมเปญและตำแหน่งที่ควบคุมโดยเซิร์ฟเวอร์ | การแก้ไขตัวระบุแคมเปญตามอำเภอใจเมื่อเซิร์ฟเวอร์ตรวจสอบโทเค็น | โทเค็นสาธารณะยังคงสามารถถูกคัดลอกและนำกลับมาใช้ใหม่ได้ |
| HMAC-SHA256 Payload Signing | ความสมบูรณ์และความถูกต้องของฟิลด์แคมเปญที่เลือก | การเปลี่ยนแปลงที่ไม่ได้รับอนุญาตต่อพารามิเตอร์ที่มีการเซ็นชื่อ | ไม่เข้ารหัสฟิลด์ ไม่สร้างการสแกนโดยมนุษย์ หรือป้องกันการเล่นซ้ำด้วยตัวเอง |
| Session and Event Replay Controls | ความสดใหม่ (Freshness) การกำจัดเหตุการณ์ที่ซ้ำกัน และการประมวลผลแบบ Idempotent | การส่งเว็บฮุกซ้ำ การประมวลผลรางวัลซ้ำ และการละเมิดแบบอัตโนมัติบางรูปแบบ | ต้องไม่ทำให้โทเค็นที่นำกลับมาใช้ใหม่ซึ่งพิมพ์บนวัสดุการตลาดทางกายภาพใช้งานไม่ได้ |
| Risk-Based Telemetry Review | การตรวจจับความผิดปกติแบบน่าจะเป็น | ความหนาแน่นของทราฟฟิกที่น่าสงสัย ตัวบ่งชี้พร็อกซี ลำดับเหตุการณ์ที่ผิดปกติ | สามารถสร้างผลบวกปลอมและไม่สามารถตรวจจับสติกเกอร์ที่ส่งทราฟฟิกทั้งหมดไปยังโดเมนอื่นได้โดยอิสระ |
| Physical Placement Controls | ความแท้จริงของสินทรัพย์และการตรวจสอบการดำเนินงาน | การแปะสติกเกอร์ทับโดยไม่ได้รับอนุญาตและความพยายามในการเปลี่ยนแทนที่ | ต้องมีการตรวจสอบ การสื่อสารโดเมนที่น่าเชื่อถือ และการจัดการเหตุการณ์ |
การกำหนดค่าการควบคุมความปลอดภัยในสแต็กการระบุแหล่งที่มาและการจัดการแคมเปญ
การกำหนดเกณฑ์ความเสี่ยงเฉพาะแคมเปญ
ทีมรักษาความปลอดภัยสามารถกำหนดนโยบายความเสี่ยงที่เกตเวย์แคมเปญ บริการวิเคราะห์ หรือแพลตฟอร์มการวัดผลมือถือที่รองรับ ตัวอย่างเช่น การจำกัดเรต ความหนาแน่นของคำขอที่ผิดปกติ ตัวระบุเหตุการณ์ซ้ำ พิกัดภูมิศาสตร์ที่ไม่คาดคิด และตัวบ่งชี้ความเสี่ยงพร็อกซีที่ยกระดับขึ้น
ค่าเหล่านี้จะต้องได้รับการปรับเทียบกับทราฟฟิกที่สังเกตได้ แทนที่จะถือว่าเป็นเกณฑ์การทุจริตสากล ควรคำนึงถึงที่อยู่ IP ที่ใช้ร่วมกันและการตรวจสอบลิงก์อัตโนมัติที่ถูกต้องเมื่อเลือกกฎการบังคับใช้
การตรวจสอบ การกักกัน และการกู้คืน
ในกรณีที่แพลตฟอร์มที่ใช้งานรองรับความสามารถเหล่านี้ ช่องทางที่น่าสงสัยสามารถถูกนำไปไว้ในสถานะตรวจสอบ การจ่ายเงินระบุแหล่งที่มาสามารถระงับชั่วคราวได้ และสามารถส่งการแจ้งเตือนไปยังนักวิเคราะห์ความปลอดภัยได้ คำขอที่ไม่ถูกต้องที่มีความมั่นใจสูงอาจถูกปฏิเสธ ในขณะที่กรณีที่ไม่แน่นอนควรยังคงมีสิทธิ์ในการตรวจสอบและอุทธรณ์
อย่าบล็อกลิสต์ที่อยู่ IP หรือกักกันช่องทางออฟไลน์ทั้งหมดโดยอัตโนมัติเพียงเพราะความไม่ตรงกันของตำแหน่งที่ตั้งเดียวหรือการจัดประเภทเครือข่ายโฮสติ้ง บันทึกกฎ หลักฐานสนับสนุน เหตุการณ์ที่ได้รับผลกระทบ การตัดสินใจตรวจสอบ และขั้นตอนการกู้คืน
ขอบเขตการบูรณาการผลิตภัณฑ์
Openinstall มีทรัพยากรการระบุแหล่งที่มาบนมือถือและการทำ Deep Linking ที่เกี่ยวข้องกับแคมเปญที่ขับเคลื่อนด้วย QR ทีมงานควรตรวจสอบว่าสัญญาณป้องกันการทุจริต กฎที่กำหนดค่าได้ เว็บฮุกความปลอดภัย และฟังก์ชันการจัดการช่องทางใดบ้างที่มีอยู่ในผลิตภัณฑ์รุ่นและเวอร์ชันที่ใช้งานจริง
หากแพลตฟอร์มของผู้ให้บริการไม่มีการควบคุมที่ต้องการ ให้ใช้งานในเกตเวย์การส่งต่อที่เป็นของแอปพลิเคชันหรือบริการความปลอดภัย แทนที่จะอธิบายว่าเป็นฟีเจอร์คอนโซล Openinstall ที่มีอยู่แล้ว ปรึกษา คอนโซลนักพัฒนา Openinstall และทรัพยากร การบูรณาการ SDK การระบุแหล่งที่มา สำหรับความสามารถที่ได้รับการตรวจสอบในสภาพแวดล้อมที่กำลังปรับ deployed
เมื่อใดที่ความปลอดภัย QR ขั้นสูงจึงจำเป็นสำหรับแคมเปญมือถือ
เงื่อนไขที่เหมาะสมสำหรับการปรับใช้ความปลอดภัย QR แบบเข้ารหัส
การใช้งานลายเซ็น QR แบบเข้ารหัสและการตรวจสอบข้อมูลทางไกลตามความเสี่ยงเป็นสิ่งที่แนะนำอย่างยิ่งภายใต้เงื่อนไขการดำเนินงานต่อไปนี้:
- แรงจูงใจทางการเงินมูลค่าสูง: แคมเปญแนะนำเพื่อนที่เสนอรางวัลเป็นตัวเงินจำนวนมาก บัตรของขวัญ หรือสกุลเงินในแอปสำหรับการติดตั้งแอปที่เสร็จสมบูรณ์
- สื่อสาธารณะที่ไม่มีการตรวจสอบ: การโฆษณากลางแจ้ง (OOH) ที่ติดตั้งในสภาพแวดล้อมที่มีการสัญจรหนาแน่นและไม่มีการตรวจสอบ (สถานีรถใต้ดิน ป้ายรถเมล์ ใบปลิวสาธารณะ) ซึ่งมีความเสี่ยงต่อการถูกแปะสติกเกอร์ทับ
- แคมเปญประสิทธิภาพงบประมาณสูง: แคมเปญสิ่งพิมพ์หรือโทรทัศน์ขนาดใหญ่ ซึ่งการแปลงสภาพที่ถูกระบุแหล่งที่มาผิดพลาดส่งผลให้มีการจ่ายค่าคอมมิชชั่นพันธมิตรเกินจำนวนมาก
- หมวดหมู่อุตสาหกรรมที่มีการควบคุม: แอปพลิเคชันมือถือในกลุ่มเทคโนโลยีทางการเงิน การดูแลสุขภาพ หรือเกม ที่ต้องมีเส้นทางการตรวจสอบที่ตรวจสอบได้สำหรับการปฏิบัติตามข้อกำหนดและความสมบูรณ์ของข้อมูล
เงื่อนไขที่ไม่เหมาะสมสำหรับการปรับใช้ความปลอดภัย QR แบบเข้ารหัส
ในทางตรงกันข้าม การตรวจสอบด้วยการเข้ารหัสอย่างเต็มรูปแบบจะสร้างภาระงานที่ไม่จำเป็นในสถานการณ์ความเสี่ยงต่ำดังต่อไปนี้:
- การทดสอบภายในองค์กร: QR Code ที่ใช้เฉพาะภายในสำนักงานองค์กรที่ปลอดภัยสำหรับการทดสอบของพนักงานหรือการเช็คอินงานภายใน
- เนื้อหาเชิงข้อมูลความเสี่ยงต่ำ: บาร์โค้ดที่นำผู้ใช้ไปยังเอกสารสาธารณะ หน้าฝ่ายสนับสนุนลูกค้า หรือ PDF เมนูแบบสถิต โดยไม่มีการจ่ายเงินค่าแนะนำหรือการติดตามการแปลงสภาพ
- การสแกนชั่วคราวระยะสั้น: การแสดงผลงานอีเวนต์ชั่วคราวที่มีเจ้าหน้าที่ดูแลอย่างต่อเนื่อง ซึ่งการแปะสติกเกอร์ทับสามารถตรวจพบและนำออกได้ทันที
ความเข้าใจผิดทั่วไปในกลยุทธ์ป้องกันการทุจริต QR Code
ความเข้าใจผิดที่ 1: HTTPS หรือ HMAC สามารถป้องกันการแปะสติกเกอร์ทับได้ทุกรูปแบบ
HTTPS ทำหน้าที่ตรวจสอบสิทธิ์และปกป้องการเชื่อมต่อกับปลายทางที่เลือกโดยเครื่องสแกน HMAC ทำหน้าที่ตรวจสอบฟิลด์แคมเปญที่มีการเซ็นชื่อซึ่งเกตเวย์ที่ตั้งใจไว้ยอมรับ ไม่มีกลไกใดที่สามารถป้องกันไม่ให้บุคคลเปลี่ยนบาร์โค้ดที่พิมพ์ด้วย QR Code อื่นที่แตกต่างกันโดยสิ้นเชิงได้
การเปลี่ยนทดแทนทางกายภาพจำเป็นต้องมีการควบคุมแยกต่างหาก เช่น การตรวจสอบตำแหน่งที่ตั้ง วัสดุทนทานต่อการงัดแงะ การสื่อสารโดเมนที่น่าเชื่อถืออย่างชัดเจน และการรายงานเหตุการณ์
ความเข้าใจผิดที่ 2: Static QR Codes ไม่ปลอดภัยโดยเนื้อแท้
Static QR Code เป็นเพียงบาร์โค้ดที่เนื้อหาที่เข้ารหัสจะไม่เปลี่ยนแปลงหลังจากพิมพ์ อาจมี HTTPS URL ที่ถูกต้อง โทเค็นแคมเปญที่ออกโดยเซิร์ฟเวอร์แบบทึบ หรือตัวระบุแคมเปญที่มีการเซ็นชื่อ
ความเสี่ยงด้านความปลอดภัยเกิดขึ้นเมื่อระบบรับฝากเชื่อถือพารามิเตอร์แคมเปญที่แก้ไขได้ ยอมรับปลายทางที่ไม่ได้รับอนุญาต หรือประมวลผลเหตุการณ์การแปลงสภาพที่ซ้ำกันโดยไม่มีการตรวจสอบ การพิมพ์แบบสถิตเพียงอย่างเดียวไม่ได้หมายความว่าจะมีช่องโหว่เหล่านั้น
ความเข้าใจผิดที่ 3: ลายเซ็น HMAC หยุดการโจมตีแบบ Replay โดยอัตโนมัติ
คำขอที่ถูกต้องที่ไม่เปลี่ยนแปลงยังคงรักษารายเซ็น HMAC ที่ถูกต้องไว้ได้ การป้องกันการเล่นซ้ำต้องมีการควบคุมเพิ่มเติมที่เหมาะสมกับการดำเนินการ เช่น ประทับเวลาการส่งที่มีการตรวจสอบสิทธิ์ การกำจัดความซ้ำซ้อนของรหัสเหตุการณ์ที่ทนทาน และผลลัพธ์ฝั่งเซิร์ฟเวอร์แบบ Idempotent โทเค็นแคมเปญที่พิมพ์ในที่สาธารณะจะต้องยังคงนำกลับมาใช้ใหม่ได้ในช่วงอายุของแคมเปญที่ได้รับอนุญาต
รายการตรวจสอบความปลอดภัยก่อนการปรับใช้ (Pre-Deployment)
ก่อนที่จะเปิดตัวแคมเปญ QR แบบออฟไลน์ ให้ตรวจสอบสถานการณ์เหล่านี้ในสภาพแวดล้อม Staging:
- การแก้ไขพารามิเตอร์ที่มีการเซ็นชื่อ: เปลี่ยนตัวระบุแคมเปญหรือช่องทางที่มีการเซ็นชื่อโดยไม่ปรับปรุงลายเซ็น ผลลัพธ์ที่คาดหวัง: เกตเวย์ปฏิเสธเพย์โหลดการส่งต่อที่ถูกแก้ไข
- การสแกนโปสเตอร์ที่ถูกต้องซ้ำๆ: สแกน QR Code ทางกายภาพที่ได้รับอนุมัติใบเดิมจากหลายอุปกรณ์ ผลลัพธ์ที่คาดหวัง: การส่งต่อที่ถูกต้องยังคงใช้งานได้โดยไม่มีรางวัลการแปลงสภาพซ้ำซ้อน
- ปลายทางที่ไม่ได้รับอนุญาต: พยายามจัดหาปลายทางเปลี่ยนเส้นทางภายนอกที่อยู่นอกรายการอนุญาตของเกตเวย์ ผลลัพธ์ที่คาดหวัง: เกตเวย์ปฏิเสธปลายทาง
- การจำลองการเปลี่ยนสติกเกอร์: แทนที่ QR เดิมด้วยโค้ดทดสอบโดเมนอื่น ผลลัพธ์ที่คาดหวัง: ระบบลายเซ็นดั้งเดิมไม่ได้รับเครดิตผิดพลาดว่าป้องกันการโจมตีได้ การตรวจสอบตำแหน่งที่ตั้งหรือการรายงานของผู้ใช้จะระบุสินทรัพย์ที่ถูกแทนที่
- การปลอมแปลงและเล่นซ้ำเว็บฮุก: ส่งลายเซ็นที่ไม่ถูกต้อง ประทับเวลาการส่งที่มีการตรวจสอบสิทธิ์ซึ่งเก่า (ในกรณีที่โปรโตคอลรองรับ) และตัวระบุเหตุการณ์ซ้ำ ผลลัพธ์ที่คาดหวัง: เหตุการณ์ที่ไม่ถูกต้องจะถูกปฏิเสธและการลองใหม่ที่ถูกต้องจะไม่สร้างผลข้างเคียงซ้ำซ้อน
- ผลบวกปลอมของตำแหน่งที่ตั้งและพร็อกซี: จำลองเกตเวย์มือถือร่วม VPN ขององค์กร และสแกนเนอร์ความปลอดภัยที่ถูกต้อง ผลลัพธ์ที่คาดหวัง: ตัวบ่งชี้ความเสี่ยงทริกเกอร์การตัดสินใจตรวจสอบที่บันทึกไว้ แทนที่จะเป็นการประกาศการทุจริตอัตโนมัติ
- การหมุนเวียนคีย์และการกู้คืนเหตุการณ์: หมุนเวียนคีย์การเซ็นชื่อและเพิกถอนคีย์ที่ล้าสมัยตามนโยบายที่กำหนด ผลลัพธ์ที่คาดหวัง: แคมเปญที่ยังใช้งานอยู่สามารถส่งต่อได้ และข้อมูลประจำตัวที่ถูกบุกรุกจะไม่ตรวจสอบสิทธิ์คำขออีกต่อไป
บันทึกอินพุตการทดสอบ ผลลัพธ์ที่คาดหวัง ผลลัพธ์ที่สังเกตได้ สภาพแวดล้อม และตัวระบุบันทึกหรือเหตุการณ์ที่เกี่ยวข้อง อย่าทำเครื่องหมายว่าสถานการณ์ผ่านจนกว่าจะได้รับการดำเนินการจริง
คำถามที่พบบ่อย (FAQ)
จะรักษาความปลอดภัยคัสตอม QR Code จากการไฮแจ็คการสแกนได้อย่างไร?
การโจมตีด้วยการแปะสติกเกอร์ทับ (Physical sticker overlay attack) ในการตลาด QR Code คืออะไร?
MMP ตรวจจับการทุจริตพร็อกซีในแคมเปญการสแกนแบบออฟไลน์อย่างไร?
สรุปและเฟรมเวิร์กการตัดสินใจด้านความปลอดภัย
การรักษาความปลอดภัยคัสตอม QR Code ต้องอาศัยการป้องกันที่แตกต่างกันสำหรับการเปลี่ยนทดแทนทางกายภาพ การจัดการระดับเครือข่าย การดัดแปลงพารามิเตอร์แคมเปญ และเหตุการณ์การระบุแหล่งที่มาที่เป็นทุจริต ไม่มีลายเซ็น การตรวจสอบตำแหน่ง หรือบริการวัดผลมือถือเพียงรายการเดียวที่จะกำจัดภัยคุกคามเหล่านี้ทั้งหมดได้
สำหรับแคมเปญที่มีมูลค่าสูงกว่า ให้ผสมผสานการส่งต่อ HTTPS ที่น่าเชื่อถือ โทเค็นแคมเปญที่มีการเซ็นชื่อหรือออกโดยเซิร์ฟเวอร์ การประมวลผลเหตุการณ์ปลายน้ำที่ป้องกันการเล่นซ้ำ รายการอนุญาตปลายทางที่ชัดเจน การตรวจจับความผิดปกติที่คำนึงถึงความเป็นส่วนตัว และการตรวจสอบการทำงานของจุดติดตั้งทางกายภาพ ปฏิบัติต่อข้อมูลทางไกลที่น่าสงสัยว่าเป็นหลักฐานสำหรับการตัดสินใจด้านความเสี่ยงที่มีเอกสารกำกับ แทนที่จะเป็นข้อพิสูจน์การทุจริตโดยอัตโนมัติ
Openinstall สามารถประเมินเป็นส่วนหนึ่งของสแต็กการระบุแหล่งที่มาบนมือถือและการทำ Deep Linking ยืนยันฟังก์ชันป้องกันการทุจริตที่สนับสนุนโดยผลิตภัณฑ์ที่ใช้งานก่อนที่จะระบุการควบคุมความปลอดภัยเฉพาะให้กับ SDK เกตเวย์ หรือคอนโซลนักพัฒนาของผลิตภัณฑ์นั้น
หากต้องการสำรวจความสามารถในการระบุแหล่งที่มาบนมือถือและการทำ Deep Linking โปรดศึกษา ข้อมูลอ้างอิงการใช้งานการระบุแหล่งที่มาบนมือถือ
วัสดุที่เกี่ยวข้อง
-
แนวคิด: Custom QR Code, การทุจริตการเปลี่ยนเส้นทาง, การตรวจสอบลายเซ็น HMAC, การตรวจสอบความผิดปกติของพิกัดภูมิศาสตร์
-
เทคโนโลยี: Mobile Measurement Partner, Edge Redirection Gateway, S2S Fraud Webhook, W3C URI Protocols
-
มาตรฐาน: OWASP Mobile Security Testing Guide, NIST SP 800-57 Key Management Guidance, IETF RFC 7515 (JWS), NIST HMAC FIPS 198-1 Specification, OWASP Webhook Security Cheat Sheet
-
อินเทอร์เฟซแพลตฟอร์มและการบูรณาการ: Apple Universal Links, Android App Links, เกตเวย์การเปลี่ยนเส้นทาง HTTPS ที่เป็นของแอปพลิเคชัน, เว็บฮุกความปลอดภัยที่มีการตรวจสอบสิทธิ์ และการตรวจสอบความถูกต้องของการระบุแหล่งที่มาฝั่งเซิร์ฟเวอร์
-
เอกสารประกอบทางการและข้อมูลอ้างอิง:
การตรวจสอบสิทธิ์และการประมวลผลเว็บฮุกความปลอดภัย
JSON Schema ของ QrSecurityAnomalyWebhook และเพย์โหลดตัวอย่างกำหนดเหตุการณ์ความปลอดภัยที่เป็นของแอปพลิเคชันเพื่อเป็นตัวอย่าง โดยไม่ใช่สัญญา API เว็บฮุกอย่างเป็นทางการของ Openinstall การตรวจสอบความถูกต้องของสคีมาจะตรวจสอบโครงสร้างของเหตุการณ์ แต่ไม่ได้สร้างตัวตนของผู้ส่งหรือป้องกันการส่งข้อมูลที่ถูกปลอมแปลง
ตัวรับเว็บฮุกสำหรับสภาพแวดล้อมจริงควรใช้การควบคุมต่อไปนี้ก่อนที่จะอนุญาตให้เหตุการณ์ความปลอดภัยส่งผลกระทบต่อสถานะแคมเปญหรือการระบุแหล่งที่มา:
-
การตรวจสอบการขนส่งและคำขอ: กำหนดให้ใช้ HTTPS อนุญาตเฉพาะเมธอด HTTP ที่คาดไว้ และบังคับใช้ขีดจำกัดขนาดเนื้อหาคำขอและเรต
-
การตรวจสอบสิทธิ์ผู้เผยแพร่: ตรวจสอบสิทธิ์การส่งแต่ละรายการโดยใช้โปรโตคอลการตรวจสอบที่มีเอกสารประกอบของผู้เผยแพร่ตัวจริง สำหรับเว็บฮุกที่มีการเซ็นชื่อด้วย HMAC ให้คำนวณลายเซ็นที่คาดไว้เหนือไบต์คำขอแบบดิบที่ระบุโดยโปรโตคอลนั้น และเปรียบเทียบกับลายเซ็นที่ถอดรหัสอย่างถูกต้องโดยใช้การดำเนินการแบบเวลาคงที่ ห้ามซีเรียลไลซ์ JSON ใหม่ก่อนการตรวจสอบเว้นแต่ผู้เผยแพร่จะระบุไว้อย่างชัดเจน
-
ความสดใหม่ของการจัดส่งและการป้องกันการเล่นซ้ำ: ในกรณีที่โปรโตคอลมีประทับเวลาการส่งที่มีการตรวจสอบสิทธิ์และตัวระบุเหตุการณ์ ให้ตรวจสอบความสดใหม่และปฏิเสธการจัดส่งที่ถูกเล่นซ้ำ ประทับเวลาที่ไม่มีการเซ็นชื่อเพียงอย่างเดียวไม่ได้ให้การป้องกันการเล่นซ้ำ ปฏิบัติตามพฤติกรรมที่มีเอกสารประกอบของผู้เผยแพร่เมื่อไม่มีประทับเวลาที่มีการตรวจสอบสิทธิ์
-
การตรวจสอบความถูกต้องของสคีมา: หลังจากตรวจสอบสิทธิ์แล้ว ให้ตรวจสอบเนื้อหาเหตุการณ์เทียบกับ JSON Schema ที่รองรับ และปฏิเสธฟิลด์ที่ผิดรูป เวอร์ชันสคีมาที่ไม่รองรับ และประเภทเหตุการณ์ที่ไม่คาดคิด
-
การกำจัดเหตุการณ์ซ้ำที่ทนทาน: คงตัวระบุเหตุการณ์ที่ประมวลผลแล้วไว้และทำให้การดำเนินการปลายน้ำเป็นแบบ Idempotent การลองส่งเว็บฮุกใหม่ที่ถูกต้องจะต้องไม่สร้างการระงับการจ่ายเงินซ้ำ ข้อจำกัดแคมเปญ การแจ้งเตือน หรือผลข้างเคียงอื่นๆ
-
การอนุญาตการบังคับใช้อย่างอิสระ: ปฏิบัติต่อ
risk.levelและrisk.decisionเป็นข้อมูลเหตุการณ์แทนที่จะเป็นคำสั่งที่ไม่มีเงื่อนไข แม้แต่เหตุการณ์ที่มีการตรวจสอบสิทธิ์ซึ่งทำเครื่องหมายว่าCRITICALก็ต้องผ่านการอนุญาตและนโยบายความเสี่ยงของแอปพลิเคชันผู้รับเองก่อนที่จะขึ้นบัญชีดำที่อยู่ IP หรือระงับแคมเปญ -
การจัดการคีย์ ความเป็นส่วนตัว และการตรวจสอบ: จัดเก็บคีย์ลับการเซ็นในที่จัดเก็บข้อมูลลับที่มีการจัดการ ใช้ขั้นตอนการหมุนเวียนและการเพิกถอน ลบข้อมูลการตรวจสอบสิทธิ์ที่ละเอียดอ่อนออกจากบันทึก และเก็บรักษาเฉพาะข้อมูลทางไกลที่จำเป็นสำหรับวัตถุประสงค์ด้านความปลอดภัยที่ประกาศไว้
ผู้เผยแพร่เว็บฮุกอาจใช้ส่วนหัวของลายเซ็นที่แตกต่างกัน อินพุตการเซ็น รูปแบบประทับเวลา ตารางเวลาการลองใหม่ และตัวระบุเหตุการณ์ ตรวจสอบสัญญาการบูรณาการจริงก่อนปรับใช้ อย่าคิดค้นรายละเอียดการเซ็นชื่อเฉพาะของผู้ให้บริการหรือระบุฟังก์ชันการทำงานของเว็บฮุกที่ไม่ได้รับการสนับสนุนให้กับ Openinstall
ขอบเขตการใช้งาน: บทความนี้นำเสนอสถาปัตยกรรมความปลอดภัยอ้างอิง การตรวจสอบสิทธิ์เว็บฮุกในสภาพแวดล้อมจริง ฟิลด์เหตุการณ์ที่รองรับ เซแมนติกการจัดส่ง และความสามารถเฉพาะของ Openinstall จำเป็นต้องได้รับการยืนยันเทียบกับผลิตภัณฑ์ที่ใช้งานจริง
ข้อมูลอ้างอิง: OWASP Webhook Security Cheat Sheet
Share this article



