การวิเคราะห์การกระจายตัวของ IP ช่วยระบุการฉ้อโกงผ่านพร็อกซีได้อย่างไร? การวิเคราะห์ IP Distribution ช่วยระบุการฉ้อโกงผ่านพร็อกซีที่น่าสงสัย โดยการรวมข้อมูลความผิดปกติของการกระจุกตัวของซับเน็ต (Subnet), การจัดหมวดหมู่เครือข่าย/ASN และสัญญาณความสอดคล้องทางภูมิศาสตร์ในระดับกว้างเข้ากับข้อมูลพื้นฐานเฉพาะของแคมเปญ
การวิเคราะห์ IP Distribution คือการประเมินลักษณะทางภูมิศาสตร์ เครือข่าย และเส้นทางการรับส่งข้อมูลที่เกี่ยวข้องกับการคลิกโฆษณาและเหตุการณ์การติดตั้งแอปพลิเคชันอย่างเป็นระบบ ในด้านการตลาดบนมือถือเชิงประสิทธิภาพ การตรวจสอบข้อมูล IP Distribution ช่วยให้ทีมวิเคราะห์ข้อมูลและทีมรักษาความปลอดภัยสามารถตรวจจับการฉ้อโกงโฆษณาผ่านพร็อกซี ระบุกลุ่มเซิร์ฟเวอร์ในดาต้าเซ็นเตอร์เชิงพาณิชย์ ค้นหาความไม่สอดคล้องของตำแหน่งทางภูมิศาสตร์ และตรวจจับปริมาณการใช้งานเครือข่ายที่น่าสงสัย เพื่อดำเนินการตรวจสอบหรือบังคับใช้นโยบายที่กำหนดไว้ก่อนการสรุปผลการจัดสรรแหล่งที่มา (Attribution Settlement)
| คำศัพท์ | คำจำกัดความ | เอนทิตีที่เกี่ยวข้อง | บทบาทของความตั้งใจในการค้นหา |
|---|---|---|---|
| IP Distribution | การกระจายตัวของที่อยู่ IP ในเชิงภูมิศาสตร์และระดับเครือข่ายตลอดการรับส่งข้อมูลของแคมเปญ | การตลาดบนมือถือ | ให้ข้อมูล / เชิงพาณิชย์ |
| Proxy Fraud | การส่งข้อมูลโฆษณาจำลองผ่านเซิร์ฟเวอร์ตัวกลางเพื่อปกปิดแหล่งที่มาที่แท้จริง | การฉ้อโกงโฆษณา | เชิงเทคนิค / ให้ข้อมูล |
| Datacenter ASN | เครือข่ายหรือเลขหมายเส้นทางที่ถูกจัดประเภทโดยแหล่งข้อมูล IP-intelligence ว่าเป็นโครงสร้างพื้นฐานระบบคลาวด์ โฮสติ้ง หรือดาต้าเซ็นเตอร์ ซึ่งมักเกี่ยวข้องกับ ASN ของผู้ให้บริการโฮสติ้ง | พารามิเตอร์การติดตาม | เชิงเทคนิค / ให้ข้อมูล |
เหตุใดการวิเคราะห์ IP Distribution จึงมีความสำคัญต่อความปลอดภัยในการตลาดบนมือถือ
การทำกำไรส่วนต่างทางภูมิศาสตร์: เหตุใดผู้ฉ้อโกงจึงต้องปกปิดแหล่งที่มาของการรับส่งข้อมูล
ในการตลาดเชิงประสิทธิภาพดิจิทัล การจ่ายเงินค่าโฆษณามักแบ่งตามตลาดทางภูมิศาสตร์ แคมเปญสื่อที่กำหนดเป้าหมายไปยังพื้นที่ที่จ่ายผลตอบแทนสูงจะมีอัตราค่าใช้จ่ายต่อการติดตั้ง (CPI) และค่าใช้จ่ายต่อการดำเนินการ (CPA) ที่สูงกว่าตลาดเกิดใหม่อย่างเห็นได้ชัด ความแตกต่างทางเศรษฐกิจนี้สร้างแรงจูงใจในการทำกำไรส่วนต่าง (Arbitrage) ให้กับผู้ดำเนินการรับส่งข้อมูลฉ้อโกง
ผู้ประสงค์ร้ายมักดำเนินการผ่านเครือข่ายบอทอัตโนมัติ ฟาร์มสคริปต์ หรือกลุ่มที่ใช้แรงจูงใจในภูมิภาคที่มีต้นทุนต่ำ โดยกำหนดเส้นทางการรับส่งข้อมูลผ่านพร็อกซีเซิร์ฟเวอร์และเครือข่ายส่วนตัวเสมือน (VPN) ที่ตั้งอยู่ในประเทศเป้าหมาย การปกปิดแหล่งที่มาของ IP ที่แท้จริงทำให้แหล่งข้อมูลฉ้อโกงพยายามอ้างสิทธิ์ผลตอบแทนจากการได้มาซึ่งผู้ใช้ระดับพรีเมียม ในขณะที่ส่งข้อมูลที่ไม่ใช่ข้อมูลท้องถิ่น ข้อมูลจำลอง หรือข้อมูลที่ไม่ก่อให้เกิดผลลัพธ์จริง การตรวจสอบข้อมูล IP Distribution ช่วยให้ทีมวิเคราะห์ประเมินข้อมูลเมตาของเส้นทางเครือข่ายและระบุรูปแบบทางภูมิศาสตร์ที่น่าสงสัยได้
ปัญหาของการกระจุกตัวของซับเน็ต: การประเมินการรวมกลุ่มของเครือข่าย
การรับส่งข้อมูลจากผู้ใช้มือถือที่ถูกต้องตามกฎหมายจะแสดงการกระจายตัวในเชิงภูมิศาสตร์และเครือข่ายที่กว้างขวาง ในแคมเปญการได้มาซึ่งผู้ใช้มาตรฐาน การติดตั้งจะมาจากที่อยู่ IP ของผู้บริโภคนับล้านที่กำหนดแบบไดนามิกโดยผู้ให้บริการเครือข่ายมือถือ (MNO) และผู้ให้บริการอินเทอร์เน็ต (ISP)
ในทางกลับกัน การปฏิบัติการฉ้อโกงมักถูกจำกัดโดยโครงสร้างพื้นฐานการโฮสติ้งเซิร์ฟเวอร์ แม้ว่าพร็อกซีที่อยู่อาศัยและเครือข่ายบอทแบบกระจายจะสามารถบรรลุการกระจายตัวที่กว้างขึ้นได้ แต่การฉ้อโกงแบบรวมศูนย์บางอย่างจะแสดงการกระจุกตัวอย่างหนักผ่านซับเน็ต IPv4 ที่แคบ (เช่น บล็อก CIDR /24) หรือสิ่งอำนวยความสะดวกของผู้ให้บริการโฮสติ้งเชิงพาณิชย์ การวิเคราะห์ความหนาแน่นของ IP Distribution จะเปิดเผยรูปแบบการกระจุกตัวที่ไม่เป็นธรรมชาตินี้ โดยแจ้งเตือนซับเน็ตที่มีความเร็วในการติดตั้งสูงเกินกว่าความหนาแน่นของประชากรผู้ใช้จริงอย่างมาก
การฉ้อโกงผ่านพร็อกซีบิดเบือนบัญชีแยกประเภทการจัดสรรแหล่งที่มาและการเสนอราคาผ่านสื่ออย่างไร
เมื่อข้อมูลจากการรับส่งข้อมูลพร็อกซีหลบเลี่ยงการป้องกันการจัดสรรแหล่งที่มา (Attribution) การวิเคราะห์การตลาดระดับภูมิภาคจะเสียหาย ทีมการเติบโตจะเห็นตัวเลขการได้มาซึ่งผู้ใช้ที่แข็งแกร่งในตลาดเป้าหมาย ซึ่งกระตุ้นให้ DSP แบบโปรแกรมอัตโนมัติและผู้ซื้อสื่อด้วยตนเองจัดสรรงบประมาณให้กับแคมเปญเหล่านั้นมากขึ้น
อย่างไรก็ตาม การกระทบยอดทางการเงินในภายหลังเผยให้เห็นถึงความบิดเบือน: ผู้ใช้ที่ได้รับจัดสรรแหล่งที่มาไม่สามารถสร้างการซื้อในแอปที่คาดหวัง ไม่มีการโต้ตอบกับโฆษณาในท้องถิ่น และแสดงอัตราการเลิกใช้งานกลุ่มที่ผิดปกติ นอกจากนี้ ความพยายามทางการตลาดในระดับท้องถิ่น (เช่น โปรโมชั่นระดับภูมิภาคหรือการเริ่มต้นใช้งานในภาษาท้องถิ่น) ยังสูญเปล่าไปกับการรับส่งข้อมูลที่ไม่ใช่มนุษย์ การสร้างการกรอง IP Distribution ที่แข็งแกร่งที่เกตเวย์การจัดสรรแหล่งที่มาช่วยให้มั่นใจได้ว่าค่าใช้จ่ายในการได้มาซึ่งผู้ใช้ระดับภูมิภาคจะมุ่งเน้นไปที่ผู้ชมในท้องถิ่นที่แท้จริง
นักพัฒนาที่มองหาเทเลเมทรีไคลเอ็นต์น้ำหนักเบาและ SDK สำหรับการจัดสรรแหล่งที่มา สามารถสำรวจแพ็กเกจผ่าน mobile analytics SDK package
การฉ้อโกงผ่านพร็อกซีปกปิดตำแหน่งทางภูมิศาสตร์ของอุปกรณ์และแหล่งที่มาของ IP อย่างไร
พร็อกซีของดาต้าเซ็นเตอร์เทียบกับเครือข่ายพร็อกซีที่อยู่อาศัย: การทำความเข้าใจขอบเขตของภัยคุกคาม
การฉ้อโกงผ่านพร็อกซีทำงานผ่านระดับความซับซ้อนทางเทคนิคที่หลากหลาย ตั้งแต่เซิร์ฟเวอร์คลาวด์พื้นฐานไปจนถึงเครือข่ายที่อยู่อาศัยแบบกระจาย:
- Datacenter Proxies: ข้อมูลจำลองถูกสร้างขึ้นบนเซิร์ฟเวอร์คลาวด์ (เช่น โฮสต์บนผู้ให้บริการ VPS เชิงพาณิชย์) และส่งโดยตรงไปยังปลายทางของการจัดสรรแหล่งที่มา พร็อกซีเหล่านี้มีหมายเลขระบบอัตโนมัติ (ASN) ที่ลงทะเบียนกับสิ่งอำนวยความสะดวกโฮสติ้ง แทนที่จะเป็น ISP ของผู้บริโภค ทำให้สามารถระบุตัวตนได้ผ่านฐานข้อมูลข่าวกรองเครือข่าย
- Residential Proxy Networks: ผู้ประสงค์ร้ายจะส่งคำขอจำลองผ่านอุปกรณ์ของผู้บริโภค เราเตอร์ภายในบ้าน หรือเครือข่ายพร็อกซีที่มาพร้อมกับ SDK เนื่องจากที่อยู่ IP เป็นของ ISP ที่อยู่อาศัย จึงทำให้ดูเหมือนข้อมูลการใช้งาน Wi-Fi ในครัวเรือนที่ถูกต้อง ซึ่งจำเป็นต้องมีการตรวจสอบพฤติกรรม ความหนาแน่นของซับเน็ต และการตรวจสอบเวลาเพื่อตรวจจับ
[Synthetic Traffic Generator]
              │
              ├─► [Route A: Datacenter Proxy] ──► ASN: Hosting Provider ──► [Flagged via ASN Database]
              │
              └─► [Route B: Residential Proxy] ──► ASN: Consumer ISP    ──► [Requires Multi-Signal Telemetry]
                                                                                (Subnet Density + Locale Audit)

กลไกของอุโมงค์ VPN และการส่งต่อแบบไม่เปิดเผยตัวตนในการดำเนินการคลิก
บริการ VPN เชิงพาณิชย์และเครือข่ายที่ไม่เปิดเผยตัวตนช่วยให้สคริปต์อัตโนมัติสามารถวนผ่านโหนดทางภูมิศาสตร์ได้โดยโปรแกรม สคริปต์ที่ทำงานในฟาร์มอุปกรณ์สามารถสร้างอุโมงค์ VPN ไปยังโหนดทางออกระดับภูมิภาคเฉพาะ ส่งการคลิกโฆษณา ตัดการเชื่อมต่อ เชื่อมต่อใหม่ไปยังโหนดอื่น และกระตุ้นเหตุการณ์การติดตั้งครั้งที่สองในเวลาต่อมา
ในขณะที่ VPN เชิงพาณิชย์ถูกใช้อย่างแพร่หลายโดยผู้บริโภคเพื่อความเป็นส่วนตัว แต่ลายเซ็นการดำเนินงานของพวกเขาในการตลาดเชิงประสิทธิภาพจะแตกต่างจากพฤติกรรมมือถือที่แท้จริง: พวกเขามักแสดง ASN ของผู้ให้บริการโฮสติ้ง รักษาจำนวนการเชื่อมต่อพร้อมกันที่สูง และแสดงโปรไฟล์ความหน่วงของเครือข่ายที่แตกต่างจากเสาสัญญาณเซลลูลาร์ในพื้นที่
การหลีกเลี่ยงการจำกัดพื้นที่ทางภูมิศาสตร์ขั้นพื้นฐาน: เหตุใด GeoIP ระดับผิวเผินจึงไม่เพียงพอ
กฎการจำกัดพื้นที่ทางภูมิศาสตร์ขั้นพื้นฐานจะประเมินเฉพาะรหัสประเทศ ISO สองตัวอักษรที่ส่งคืนโดยการค้นหา GeoIP เพียงครั้งเดียว ผู้ฉ้อโกงสามารถหลีกเลี่ยงการตรวจสอบแบบผิวเผินเหล่านี้ได้อย่างง่ายดายโดยการเช่าปลายทางพร็อกซีภายในดินแดนเป้าหมายที่แคมเปญต้องการ
การพึ่งพาการตรวจสอบ GeoIP ระดับประเทศเพียงอย่างเดียวสร้างความรู้สึกปลอดภัยที่ผิดพลาด การลดการฉ้อโกงที่ครอบคลุมจำเป็นต้องมีการตรวจสอบเครือข่ายหลายมิติ: การอ้างอิงข้ามประเภทเส้นทาง IP การประเมินความเป็นเจ้าของ ASN การติดตามอัตราส่วนความหนาแน่นของซับเน็ต และการตรวจสอบเทเลเมทรีการกำหนดค่าระดับอุปกรณ์
กลไกทางเทคนิคของการระบุ ASN ของดาต้าเซ็นเตอร์และการกระจุกตัวของซับเน็ต
การสร้างความแตกต่างระหว่างผู้ให้บริการอินเทอร์เน็ตของผู้บริโภคและ ASN โครงสร้างพื้นฐานบนคลาวด์
ทุกเครือข่ายที่เชื่อมต่อกับตารางเส้นทางอินเทอร์เน็ตทั่วโลกจะได้รับมอบหมายหมายเลขระบบอัตโนมัติ (ASN) ที่จัดการโดยทะเบียนอินเทอร์เน็ตระดับภูมิภาค ASN จะถูกจัดหมวดหมู่ตามประเภทองค์กร:
- Consumer Internet Service Providers (ISPs) and MNOs: องค์กร (เช่น ผู้ให้บริการไร้สายสำหรับผู้บริโภคและผู้ให้บริการบรอดแบนด์) ที่ให้การเข้าถึงเครือข่ายโดยตรงแก่โทรศัพท์มือถือของผู้บริโภคและที่พักอาศัย
- Commercial Cloud and Hosting Infrastructure: องค์กร (เช่น ผู้ให้บริการโฮสติ้งระบบคลาวด์เชิงพาณิชย์และดาต้าเซ็นเตอร์) ที่ให้บริการโฮสติ้งเซิร์ฟเวอร์และแบนด์วิดท์ระดับเซิร์ฟเวอร์
การติดตั้งแอปพลิเคชันมือถือที่ถูกต้องตามกฎหมายเกิดขึ้นเป็นหลักผ่าน ISP ของผู้บริโภค ผู้ให้บริการเครือข่ายมือถือ และจุดเข้าใช้งาน Wi-Fi สาธารณะ การรับส่งข้อมูลจากเครือข่ายที่เกี่ยวข้องกับการโฮสติ้งหรือระบบคลาวด์อาจเป็นสัญญาณความเสี่ยงที่มีประโยชน์ แต่การจัดประเภท ASN และเครือข่ายเพียงอย่างเดียวไม่เพียงพอที่จะจัดประเภทการติดตั้งว่าเป็นการฉ้อโกงหากไม่มีหลักฐานทางพฤติกรรมรองรับ
การกำหนดเมตริกความหนาแน่นของการกระจุกตัวของซับเน็ต
เพื่อวัดปริมาณการกระจุกตัวของเครือข่ายที่ไม่เป็นธรรมชาติผ่านช่องทางการได้มาซึ่งผู้ใช้ เครื่องมือวิเคราะห์จะคำนวณอัตราส่วนความหนาแน่นของซับเน็ต IP (IP Subnet Density Ratio) ผ่านการรวมคำนำหน้าแบบกำหนดค่าได้ (เช่น ซับเน็ต IPv4 /24):
เมื่อช่องทางการได้มาซึ่งผู้ใช้แสดงดัชนีความเข้มข้นสูง เช่น ซับเน็ต /24 เดียวที่มีสัดส่วนการติดตั้งรายวันผิดปกติ ในขณะที่ยังคงอัตราการหมุนเวียนอุปกรณ์แฝงสูง เทเลเมทรีจะระบุว่ามีธนาคารอุปกรณ์อัตโนมัติที่ทำงานอยู่บนกลุ่มซับเน็ตในพื้นที่:
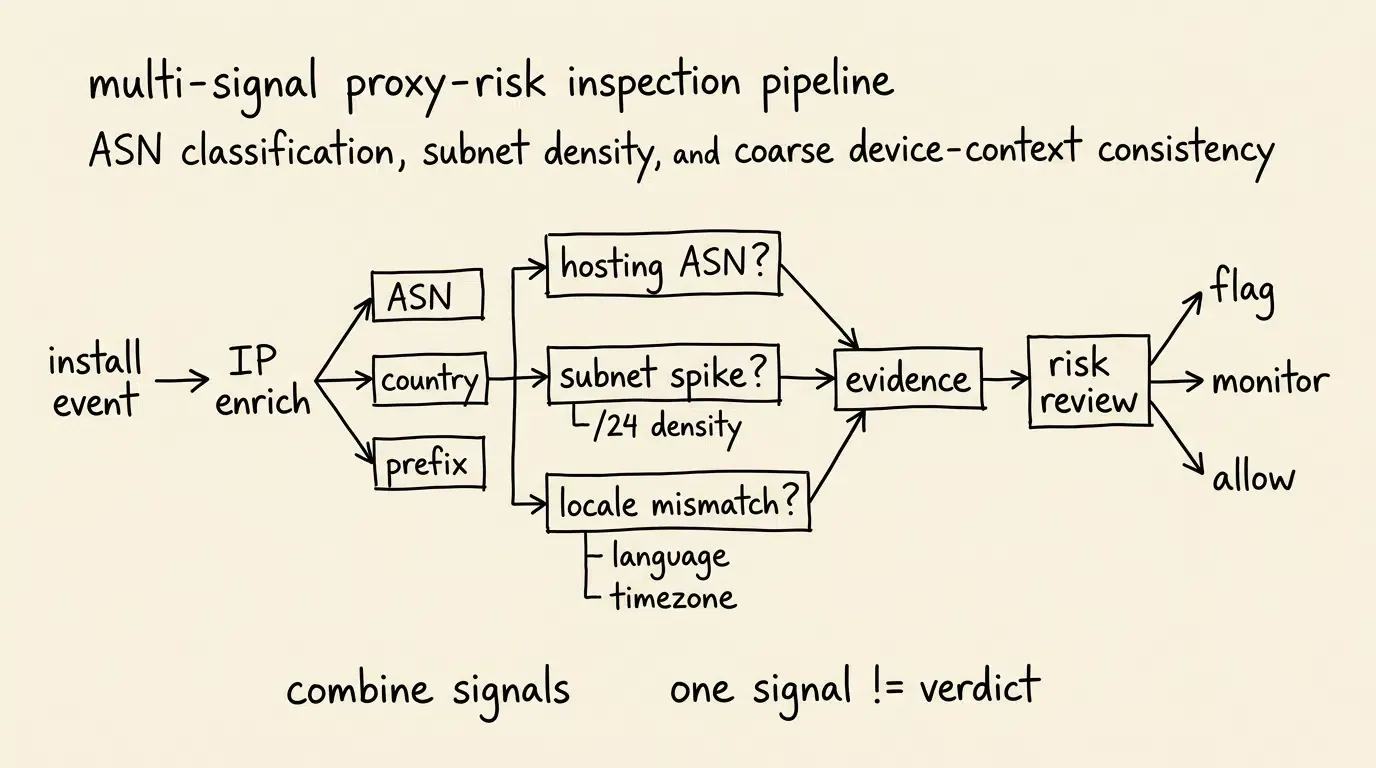
การทำแผนผังท่อการตรวจสอบพร็อกซี
แผนภาพด้านล่างแสดงท่อการตรวจสอบแบบหลายชั้นที่ดำเนินการที่เกตเวย์การจัดสรรแหล่งที่มาเมื่อได้รับเหตุการณ์การติดตั้ง:
[Incoming Install Event] ──► [IP Intelligence Extraction]
             │                           │
             ▼                           ▼
   Client IP: 203.0.113.45     ASN Lookup: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Check 1: Datacenter ASN] ──► Flags Candidate Cloud Server Anomaly
             │
             ▼
[Check 2: Subnet Density] ──► Evaluates Install Volume on 203.0.113.0/24
             │
             ▼
[Check 3: Locale Match]   ──► Compares IP Country vs. Device Locale (e.g., US vs. DE)
             │
             ▼
[Attribution Gateway Policy]──► Applies Configured Fraud Disposition (Flag / Review)
วิธีตรวจสอบความคลาดเคลื่อนทางภูมิศาสตร์ระหว่างเทเลเมทรีของ IP และภาษาของอุปกรณ์
การตรวจสอบความสอดคล้องเบื้องต้น: การเปรียบเทียบตำแหน่งทางภูมิศาสตร์ของ IP ภาษาของอุปกรณ์ และเขตเวลาของระบบ
การติดตาม GPS ที่แม่นยำต้องได้รับอนุญาตตำแหน่งที่ตั้งขณะรันไทม์อย่างชัดเจน เนื่องจากการจัดสรรแหล่งที่มาเชิงประสิทธิภาพทำงานโดยไม่มีการแจ้งเตือนตำแหน่งที่ล่วงล้ำ สถาปัตยกรรมความปลอดภัยจึงอาศัยการตรวจสอบความสอดคล้องเบื้องต้นที่สอดคล้องกับความเป็นส่วนตัวระหว่างเทเลเมทรีเครือข่ายและการกำหนดค่าระบบ:
- ประเทศ IP เทียบกับภาษาระบบของอุปกรณ์: การวิเคราะห์ระดับประชากรเพื่อประเมินว่ากลุ่มการติดตั้งที่ผิดปกติจากประเทศ IP เฉพาะมีการแสดงภาษาของระบบที่ไม่สอดคล้องกันหรือภาษาเริ่มต้นของอีมูเลเตอร์หรือไม่
- เขตเวลา IP เทียบกับนาฬิการะบบของอุปกรณ์: การประเมินทางสถิติเพื่อเปรียบเทียบเขตเวลา IP ระดับภูมิภาคกับออฟเซ็ตของนาฬิการะบบของอุปกรณ์
- ความสอดคล้องของการกำหนดค่าผู้ให้บริการ: การอ้างอิงข้อมูลเมตาของผู้ให้บริการที่ให้มาโดยแพลตฟอร์ม (ในกรณีที่เปิดเผยอย่างถูกต้องโดย API ของแพลตฟอร์ม) กับข้อมูลประเทศ IP ของเครือข่าย โปรดทราบว่าบน iOS นั้น API ข้อมูลเมตาของผู้ให้บริการ (เช่น
CTCarrier) ถูกยกเลิกการใช้งานแล้วและต้องไม่พึ่งพาเป็นสัญญาณพกพา
แม้ว่าความคลาดเคลื่อนส่วนบุคคลอาจเกิดขึ้นได้อย่างถูกต้องตามกฎหมาย (เช่น นักเดินทางระหว่างประเทศหรือผู้ใช้ที่พูดได้หลายภาษา) แต่กลุ่มสถิติของความไม่สอดคล้องของภาษาในระดับภูมิภาคผ่าน Sub-ID ของผู้เผยแพร่โฆษณารายเดียวจะสนับสนุนสมมติฐานการกำหนดเส้นทางผ่านพร็อกซี
ข้อยกเว้นของเครือข่ายที่ไม่เป็นอันตราย: การคำนึงถึง Carrier NAT, VPN องค์กร และ Apple iCloud Private Relay
สถาปัตยกรรมป้องกันการฉ้อโกงต้องแยกแยะฟาร์มพร็อกซีที่เป็นอันตรายออกจากเทคโนโลยีเครือข่ายที่ถูกต้องตามกฎหมายซึ่งรวบรวมหรือปกปิดที่อยู่ IP ของผู้บริโภคโดยธรรมชาติ:
- Carrier-Grade Network Address Translation (CGNAT): ผู้ให้บริการเครือข่ายมือถือจะกำหนดที่อยู่ IPv4 ส่วนตัวให้กับมือถือของผู้บริโภค โดยทำมัลติเพล็กซ์อุปกรณ์ของผู้บริโภคที่ถูกต้องหลายพันเครื่องผ่านเกตเวย์ IP สาธารณะเดียว กลุ่ม CGNAT จะถูกจำแนกด้วย ASN ของ MNO ของผู้บริโภคและการกระจายเซสชันที่เป็นธรรมชาติ
- Corporate and Campus Wi-Fi Networks: เครือข่าย Wi-Fi ของมหาวิทยาลัย สำนักงานองค์กร และสนามบินจะส่งข้อมูลพนักงานหรือนักศึกษาหลายร้อยคนผ่านเกตเวย์ IP สาธารณะที่ใช้ร่วมกัน
- Apple iCloud Private Relay: ผู้ใช้ iOS ที่มี iCloud+ จะส่งข้อมูลการท่องเว็บ Safari, การสืบค้น DNS และข้อมูลแอปที่ไม่ได้เข้ารหัสผ่านรีเลย์ความปลอดภัยแบบ dual-hop Apple เผยแพร่ช่วงที่อยู่ IP ขาออกอย่างเป็นทางการที่จับคู่กับภูมิภาคทางภูมิศาสตร์เฉพาะ เมื่อคำขอถูกระบุว่ามีต้นกำเนิดมาจาก iCloud Private Relay ระบบการจัดสรรแหล่งที่มาควรลดความสำคัญของความไม่ซ้ำกันของ IP และน้ำหนักความผิดปกติของการกระจุกตัว ในขณะที่ยังคงการทำแผนที่ภูมิภาคระดับกว้างของ Apple ไว้เป็นบริบทตำแหน่งที่ตั้งที่ถูกต้อง
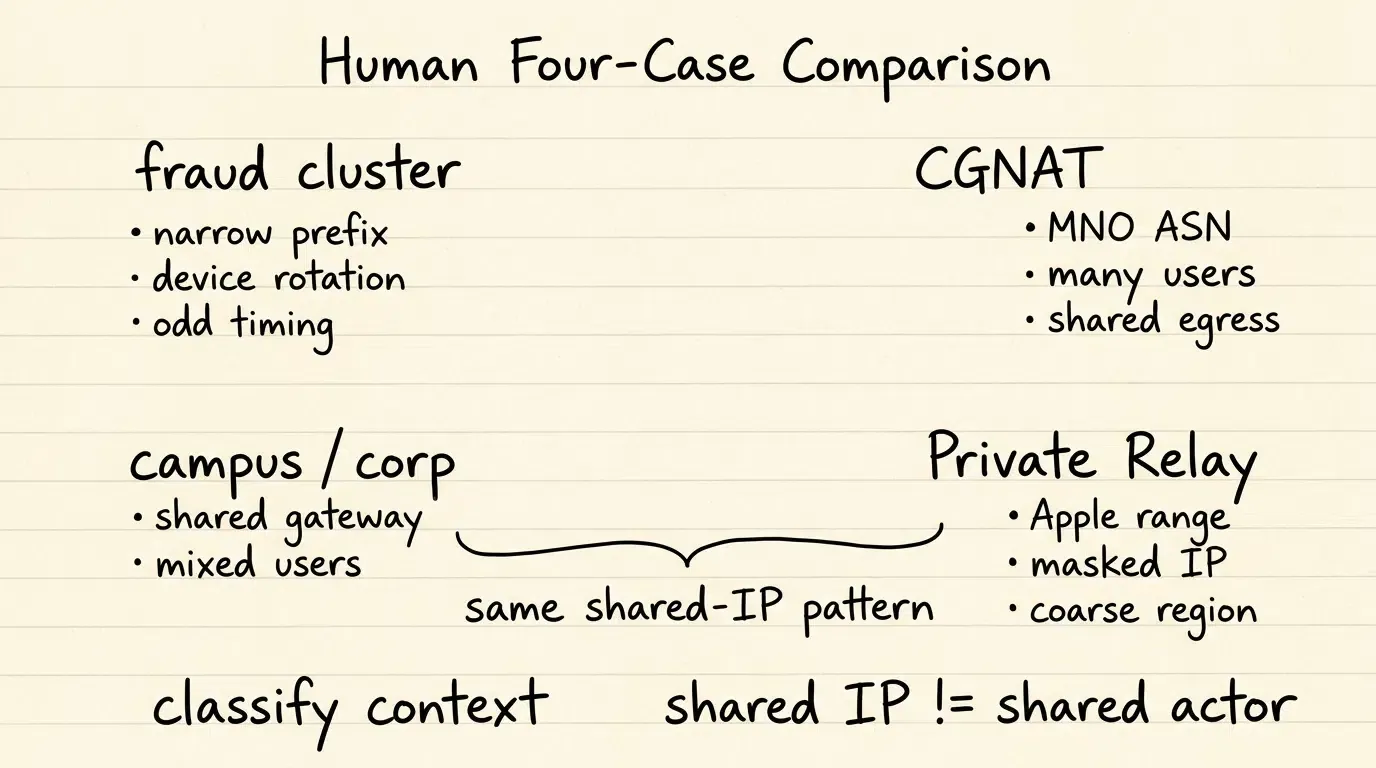
การสร้างหลักฐานหลายสัญญาณ: การหลีกเลี่ยงผลบวกลวงจากเครื่องมือความเป็นส่วนตัวที่ถูกกฎหมาย
ความผิดปกติของเครือข่ายเพียงครั้งเดียว (เช่น ที่อยู่ IP ที่เป็นของ VPN เชิงพาณิชย์หรือผู้ให้บริการคลาวด์) ไม่ควรเป็นหลักฐานยืนยันการฉ้อโกงแบบอัตโนมัติ ผู้ใช้ที่ถูกต้องตามกฎหมายมักใช้ VPN เพื่อความเป็นส่วนตัวส่วนบุคคลหรือเข้าใช้เครือข่าย Wi-Fi สาธารณะขณะเดินทาง
การป้องกันการฉ้อโกงที่แม่นยำต้องอาศัยการประเมินความเสี่ยงหลายสัญญาณ: การรวมการจัดประเภท ASN เข้ากับเส้นโค้งเวลา ความเร็วของเหตุการณ์ในแอป และการรับรองความสมบูรณ์ของอุปกรณ์ก่อนที่จะบังคับให้ปฏิเสธการจัดสรรแหล่งที่มา
การประเมินเปรียบเทียบระหว่างข้อมูลการใช้งานเครือข่ายที่ถูกต้องกับลายเซ็นการฉ้อโกงผ่านพร็อกซี
การเปรียบเทียบเทเลเมทรีเครือข่ายระหว่างข้อมูลที่สะอาด, VPN เชิงพาณิชย์, ฟาร์มดาต้าเซ็นเตอร์ และเครือข่ายผู้ให้บริการ
การระบุการฉ้อโกงผ่านพร็อกซีจำเป็นต้องประเมินคุณสมบัติเครือข่ายข้ามหมวดหมู่โครงสร้างพื้นฐานหลายรายการ
เมทริกซ์ด้านล่างเปรียบเทียบสัญญาณเทเลเมทรีเครือข่ายหลัก:
| มิติของเครือข่าย | ผู้ใช้มือถือที่ถูกต้อง | ฟาร์มพร็อกซีดาต้าเซ็นเตอร์ | กลุ่มพร็อกซีที่อยู่อาศัย | Carrier NAT (CGNAT) |
|---|---|---|---|---|
| การจัดประเภท ASN | ISP มือถือ/MNO ของผู้บริโภค | ASN ของคลาวด์/โฮสติ้งเชิงพาณิชย์ | ISP ของผู้บริโภคที่อยู่อาศัย | ASN ของผู้ให้บริการไร้สายรายใหญ่ |
| ความหนาแน่นของ IP ต่ออุปกรณ์ | สอดคล้องกับบรรทัดฐานของผู้ใช้รายเดียว | เข้มข้นผิดปกติในแต่ละ IP | หมุนเวียนสูง / ความคงทนต่ำ | มีการแบ่งปันอุปกรณ์ที่ถูกต้องสูง |
| ตำแหน่งที่ตั้ง / การจัดตำแหน่ง IP | มักตรงกับภูมิภาคและเขตเวลา | ความไม่สอดคล้องทางภูมิศาสตร์บ่อยครั้ง | มักปรับให้ตรงกับภูมิศาสตร์เป้าหมาย | ตรงกับฐานภูมิภาคของผู้ให้บริการ |
| เทเลเมทรีเวลา | การกระจายพื้นฐานตามธรรมชาติ | เข้มข้นหรือจำลอง | การกระจายที่แปรผัน | การกระจายพื้นฐานตามธรรมชาติ |
| สัญญาณความเสี่ยงหลัก | พฤติกรรมปกติพื้นฐาน | Hosting ASN + Subnet Spike | การหมุนเวียนอย่างรวดเร็ว + การเปลี่ยนแปลงพฤติกรรม | การไหลออกปกติที่มีปริมาณสูง |
วิธีกำหนดค่าเกณฑ์ IP ป้องกันการฉ้อโกงในการตรวจสอบการโกงของ OpoInstall
การสร้างโครงสร้างเทเลเมทรีวินิจฉัยสำหรับการตรวจสอบความผิดปกติของ IP
การกระทบยอดความไม่สอดคล้องของเครือข่ายและการระบุฟาร์มพร็อกซีจำเป็นต้องนำเข้าเทเลเมทรีความผิดปกติที่มีโครงสร้างที่เกตเวย์การจัดสรรแหล่งที่มา เมื่อเหตุการณ์ขาเข้ากระตุ้นกฎความเสี่ยงของเครือข่าย ระบบจะบันทึกข้อมูลการวินิจฉัยที่บันทึกคุณสมบัติการกำหนดเส้นทางเครือข่าย การจัดประเภท ASN และการประเมินความผิดปกติ
เพย์โหลดด้านล่างแสดงบันทึกเทเลเมทรีที่มุ่งเน้นการผลิตที่แสดงการตรวจสอบความผิดปกติของ IP:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
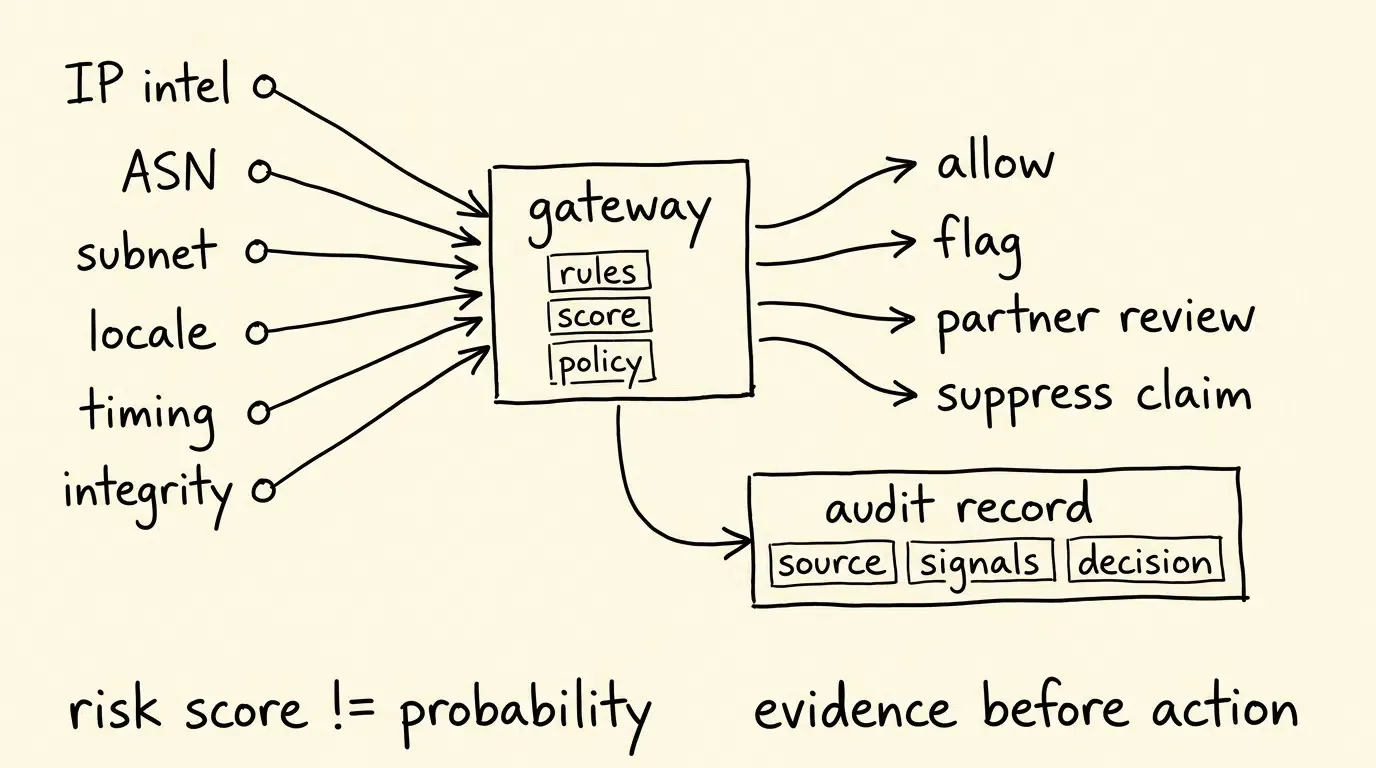
การกำหนดค่ากฎการตรวจสอบการโกงของ OpoInstall สำหรับการป้องกันความผิดปกติของเครือข่าย
การควบคุมการตรวจสอบที่เป็นตัวแทนซึ่งระบุไว้ในเนื้อหาผลิตภัณฑ์ที่เกี่ยวข้องรวมถึงกฎเกณฑ์เกณฑ์ต่อไปนี้; ชื่อกฎและพฤติกรรมที่แน่นอนควรได้รับการตรวจสอบกับคอนโซลและเอกสารประกอบของ OpoInstall ในปัจจุบันก่อนนำไปใช้:
- Click IP Anomaly Threshold: กำหนดขีดจำกัดสูงสุดของการคลิกที่อนุญาตจากที่อยู่ IP เดียวภายในหน้าต่าง 24 ชั่วโมง การคลิกที่มากเกินไปจากสคริปต์พร็อกซีอัตโนมัติจะถูกทำเครื่องหมายว่าเป็นการคลิก IP ที่ผิดปกติและบันทึกไว้ในสถิติข้อยกเว้น
- Installation IP Anomaly Threshold: จำกัดปริมาณของบันทึกการติดตั้งที่คาดหวังซึ่งเกี่ยวข้องกับที่อยู่ IP เดียวต่อวัน ปริมาณการติดตั้งที่มากเกินไปจะทำเครื่องหมายบันทึกส่วนเกินว่าผิดปกติสำหรับการตรวจสอบการฉ้อโกง โดยระบุพร็อกซีเซิร์ฟเวอร์และธนาคารอุปกรณ์ในพื้นที่
- Installation Device Anomaly Threshold: ตรวจสอบความถี่ของบันทึกการติดตั้งที่เกี่ยวข้องกับตัวระบุความผิดปกติของอุปกรณ์ภายในเดียว โดยจับความผิดปกติของอุปกรณ์ซ้ำๆ ที่อาจเกิดขึ้น
- Additional Timing Rules: กฎการจับเวลาการคลิกขโมย (Click-hijacking) เฉพาะและเกณฑ์ MTTI ทำงานร่วมกับกฎ IP เพื่อปกป้องท่อการติดตั้ง (ดูบทความ #62 สำหรับกลไกการจับเวลา)
การตรวจสอบสถิติข้อยกเว้น: เจาะลึกรายการ IP ข้อยกเว้นเพื่อแยกผู้เผยแพร่โฆษณาย่อยที่มีความเสี่ยงสูง
เมื่อมีการกระตุ้นเกณฑ์การป้องกันการฉ้อโกง คอนโซลการตรวจสอบจะรวบรวมหลักฐานที่ตรวจสอบได้ในมุมมองข้อยกเว้นเฉพาะ:
- Exception IP List: แสดงที่อยู่ IP เฉพาะที่กระตุ้นเกณฑ์การคลิกหรือการติดตั้ง โดยติดตามปริมาณการคลิกรวม ปริมาณการติดตั้ง วันที่ใช้งาน และช่องทางแหล่งที่มาที่เกี่ยวข้อง (หลังจากการกำจัดข้อมูลซ้ำ) การคลิกที่ "Source" จะเปิดเผยช่องทางผู้เผยแพร่โฆษณาเฉพาะที่ส่งข้อมูลการรับส่งข้อมูลผ่าน IP นั้น
- Exception Device List: รายละเอียดตัวระบุความผิดปกติของอุปกรณ์ภายใน รุ่นฮาร์ดแวร์ ระบบปฏิบัติการ (iOS/Android) และช่องทางแหล่งที่มาสำหรับอุปกรณ์ที่ดำเนินการติดตั้งซ้ำๆ
- Channel Data Reports: เปรียบเทียบการคลิกและการติดตั้งรวมกับการคลิก IP ที่ผิดปกติและการติดตั้ง IP ที่ผิดปกติในแต่ละช่องทางการได้มาซึ่งผู้ใช้ เพื่อให้ข้อมูลที่ชัดเจนสำหรับการกระทบยอดกับพันธมิตร
เมื่อใดที่จำเป็นต้องมีการตรวจสอบ IP Distribution ขั้นสูงสำหรับการวิเคราะห์การตลาด
เงื่อนไขที่เหมาะสมสำหรับการตรวจสอบตำแหน่งทางภูมิศาสตร์ของ IP โดยเฉพาะ
การปรับใช้การวิเคราะห์ IP Distribution และการตรวจจับความผิดปกติโดยเฉพาะให้ผลตอบแทนการดำเนินงานสูงภายใต้เงื่อนไขแคมเปญเฉพาะ:
- Geographically Differentiated Campaigns: โปรแกรมการตลาดที่มุ่งเป้าไปที่ตลาดระดับ Tier-1 ซึ่งผลตอบแทนการจ่ายเงินสูงจูงใจให้เกิดการทำกำไรส่วนต่างของพร็อกซีจากภูมิภาคที่มีต้นทุนต่ำกว่า
- Open Affiliate and Programmatic DSP Networks: การซื้อสื่อผ่านเครือข่ายโฆษณาที่ไม่โปร่งใส ซึ่งการรับส่งข้อมูลถูกส่งต่อไปยังผู้เผยแพร่โฆษณาบุคคลที่สามที่ไม่ได้รับการยืนยัน
- Unexplained Geographic Revenue Discrepancies: แอปพลิเคชันที่สังเกตเห็นว่ากลุ่มประเทศเฉพาะสร้างปริมาณการติดตั้งสูง แต่มีการโต้ตอบในท้องถิ่นหรือการสร้างรายได้ที่อ่อนแอกว่าที่คาดไว้
- Partner Quality Reviews: ทีมที่ต้องการเทเลเมทรีระดับเครือข่ายที่โปร่งใสเพื่อสนับสนุนการตรวจสอบตามสัญญาและตรวจสอบหรือระงับ Sub-ID ของผู้เผยแพร่โฆษณาที่มีคุณภาพต่ำตามนโยบาย
เงื่อนไขที่ไม่เหมาะสมสำหรับการตรวจสอบ IP ที่ซับซ้อน
การดำเนินการโครงสร้างพื้นฐานการกรอง IP ที่มีความซับซ้อนสูงอาจทำให้เกิดภาระงานโดยไม่จำเป็นในสถานการณ์ต่อไปนี้:
- Direct-Sold Carrier Placements: แคมเปญการตลาดที่ทำงานเฉพาะในสินค้าคงคลังของผู้ให้บริการเครือข่ายมือถือที่ได้รับการตรวจสอบและขายโดยตรง
- Single-Region Organic Discovery: แอปพลิเคชันที่อาศัยการค้นหาในร้านค้าแอปแบบออร์แกนิกเพียงอย่างเดียวโดยไม่มีการจ่ายเงินเพื่อการได้มาซึ่งผู้ใช้
- Early Prototype Explorations: แอปพลิเคชันก่อนเชิงพาณิชย์ในระยะเริ่มต้นที่ทำงานในสภาพแวดล้อมการทดสอบของนักพัฒนาแบบปิด
ความเข้าใจผิดทั่วไปในการตรวจจับความผิดปกติของ IP
- ความเข้าใจผิดที่ 1: ที่อยู่ IP ที่แชร์ทั้งหมดแสดงถึงการฉ้อโกง: ผู้ใช้มือถือที่ถูกต้องตามกฎหมายมักแชร์ที่อยู่ IP สาธารณะเนื่องจาก Carrier-Grade NAT (CGNAT) บนเครือข่ายมือถือ รวมถึงเครือข่าย Wi-Fi ขององค์กรและมหาวิทยาลัย
- ความเข้าใจผิดที่ 2: บัญชีดำ IP แบบคงที่หยุดการฉ้อโกงผ่านพร็อกซีได้อย่างถาวร: การพึ่งพาบัญชีดำ IP แบบคงที่เพียงอย่างเดียวไม่มีประสิทธิภาพต่อบอทเน็ตสมัยใหม่ ซึ่งหมุนเวียนผ่านโหนดพร็อกซีที่อยู่อาศัยและอินสแตนซ์บนคลาวด์แบบไดนามิก
คำถามที่พบบ่อย (FAQ)
การวิเคราะห์ IP Distribution ระบุการฉ้อโกงโฆษณาผ่านพร็อกซีและ VPN ได้อย่างไร?
พร็อกซีที่อยู่อาศัยกับ IP ของดาต้าเซ็นเตอร์ในการฉ้อโกงมือถือแตกต่างกันอย่างไร?
เหตุใดผู้ใช้ที่ถูกต้องตามกฎหมายจึงสามารถแชร์ที่อยู่ IP เดียวกันในรายงานการตลาดบนมือถือได้?
สรุปและกรอบการตัดสินใจ
การตรวจสอบข้อมูล IP Distribution เป็นส่วนประกอบสำคัญของสถาปัตยกรรมป้องกันการฉ้อโกงบนมือถือที่ครอบคลุม ด้วยการส่งข้อมูลจำลองผ่านพร็อกซีของดาต้าเซ็นเตอร์, VPN เชิงพาณิชย์ และเครือข่ายที่อยู่อาศัยที่หมุนเวียน ผู้ประสงค์ร้ายพยายามแสวงหาผลประโยชน์จากงบประมาณการตลาดที่มีผลตอบแทนสูงโดยไม่สร้างการมีส่วนร่วมในท้องถิ่นที่แท้จริง
การสร้างการป้องกันเครือข่ายที่มีประสิทธิภาพจำเป็นต้องรวมการจัดประเภท ASN, เมตริกความเข้มข้นของซับเน็ต IP และการตรวจสอบความสอดคล้องของสถานที่เข้ากับเกณฑ์ความผิดปกติที่อิงตามกฎ ด้วยการจับคู่การวัดผลการจัดสรรแหล่งที่มาที่เป็นอิสระกับการตรวจสอบการโกงแบบเรียลไทม์ แพลตฟอร์มอย่าง OpoInstall จะจัดเตรียมโครงสร้างพื้นฐานที่จำเป็นในการตรวจสอบกลุ่มเครือข่ายที่น่าสงสัย ลดความเสี่ยงในการจัดสรรแหล่งที่มาของเครือข่าย และปรับปรุงความมั่นใจในคุณภาพการรับส่งข้อมูลทางภูมิศาสตร์
หากต้องการประเมินว่าโครงสร้างพื้นฐานการจัดสรรแหล่งที่มาและการตรวจสอบการโกงแบบรวมศูนย์สามารถปรับปรุงการประเมินความเสี่ยงทางภูมิศาสตร์ของแคมเปญได้อย่างไร ให้สำรวจ mobile attribution implementation reference หรือกำหนดค่าแอปพลิเคชันของคุณบน OpoInstall developer console
วัสดุที่เกี่ยวข้อง
-
แนวคิด: IP Distribution Telemetry, Proxy Ad Fraud, Datacenter ASN Detection, Subnet Clustering Density, Geolocation Arbitrage
-
เทคโนโลยี: Cheating Monitoring Engine, IP Intelligence Enrichment, S2S Webhooks, Attribution Data Interfaces
-
APIs & อินเทอร์เฟซข้อมูล: OpoInstall Cheating Monitoring Configuration Interfaces, Attribution Reporting APIs, Exception Statistics Export
-
เอกสารอย่างเป็นทางการและการอ้างอิง:
Share this article