FTC ออกคำเตือนเรื่อง QR Code อันตราย? เมื่อวันที่ 3 กันยายน 2026 คณะกรรมาธิการการค้าแห่งสหพันธรัฐ (FTC) ได้เผยแพร่การแจ้งเตือนผู้บริโภคว่า มิจฉาชีพกำลังนำสติกเกอร์ QR Code ปลอมมาแปะทับ QR Code จริงบนมิเตอร์จอดรถเพื่อนำทางผู้ขับขี่ไปยังพอร์ทัลชำระเงินของปลอม สำหรับสถาปนิกด้านความปลอดภัยระดับองค์กร วิศวกรฝ่ายเติบโตทางธุรกิจ และผู้นำด้านการตลาดดิจิทัล ความจริงเบื้องหลังการติดตามการอ้างอิงแบบออฟไลน์ที่ปลอดภัยได้กลายเป็นสิ่งที่ต้องให้ความสำคัญในเชิงสถาปัตยกรรมทันที แม้ว่าคำยอดนิยมในวงการอย่าง “quishing” (การฟิชชิงด้วย QR Code) มักจะอธิบายถึงการหลอกลวงในการชำระเงินที่มุ่งเป้าไปที่ผู้บริโภค แต่กลไกการโจมตีทางกายภาพที่เป็นพื้นฐานนั้นส่งผลโดยตรงต่อการกระจายซอฟต์แวร์ในโลกแห่งความเป็นจริง เมื่อสินทรัพย์ทางกายภาพ เช่น ป้ายจุดขายในร้านค้า ป้ายงานอีเวนต์ และใบปลิวอ้างอิงพันธมิตร ถูกเปลี่ยนป้ายหรือดัดแปลงข้อมูล ท่อส่งข้อมูลที่เชื่อมโยงการค้นพบของผู้ใช้แบบออฟไลน์เข้ากับการระบุแหล่งที่มาดิจิทัลจะใช้งานไม่ได้ เพื่อปกป้องการลงทุนด้านการตลาดและรักษาความเชื่อมั่นของลูกค้า ทีมวิศวกรต้องประเมินสถาปัตยกรรมอ้างอิงแบบออฟไลน์ใหม่ โดยแยกความปลอดภัยของป้ายทางกายภาพออกจากการตรวจสอบความถูกต้องของข้อมูล (Cryptographic Payload Validation) และการกำหนดเส้นทางหลังการติดตั้ง

คำเตือนจาก FTC และช่องทางการโจมตีทางกายภาพ
การแจ้งเตือนผู้บริโภคของ FTC ในหัวข้อ “เห็น QR Code แปะอยู่ที่ไหนสักแห่ง? อย่าเพิ่งสแกน!” ได้ระบุถึงช่องโหว่ที่เพิ่มขึ้นในการปฏิสัมพันธ์ทางกายภาพแบบไร้สัมผัส ตามรายงานที่หน่วยงานอ้างถึง มิจฉาชีพกำลังติดสติกเกอร์ QR Code ปลอมทับบาร์โค้ดจริงบนมิเตอร์จอดรถของเทศบาล สถานีชำระเงิน และป้ายจอดรถสาธารณะ เมื่อผู้ขับขี่สแกนโค้ดที่ถูกดัดแปลงโดยหวังว่าจะชำระค่าจอดรถรายชั่วโมง อุปกรณ์จะเปิดเว็บไซต์ปลอมที่ถูกสร้างขึ้นเพื่อขโมยรายละเอียดบัตรชำระเงิน ข้อมูลประจำตัวผู้ใช้ และข้อมูลส่วนบุคคล
ภาพรวมโดยสรุป
- การเปลี่ยนสติกเกอร์ทางกายภาพ: ผู้ไม่หวังดีจะนำสติกเกอร์ QR Code ปลอมมาแปะทับบาร์โค้ดสาธารณะที่ถูกต้อง โดยอาศัยความจริงที่ว่าสายตามนุษย์ไม่สามารถถอดรหัสหรือตรวจสอบบาร์โค้ดก่อนการสแกนได้
- การเก็บข้อมูลบัตรและข้อมูลประจำตัว: เหยื่อจะเข้าสู่พอร์ทัลปลอมที่บันทึกข้อมูลการชำระเงินและข้อมูลบัญชีที่สำคัญ ทำให้ผู้ขับขี่สูญเสียทางการเงิน ในขณะที่หน่วยงานจอดรถจริงกลับบันทึกว่ายังไม่ได้ชำระค่าบริการ
- สิ่งที่คล้ายกันในภัยคุกคามการเข้าถึงผู้ใช้แบบออฟไลน์: กลไกการสับเปลี่ยนทางกายภาพที่ FTC เน้นย้ำ แสดงให้เห็นถึงความเสี่ยงที่กว้างขึ้นสำหรับโปรแกรมอ้างอิงขององค์กรแบบออฟไลน์และแคมเปญค้าปลีกที่พึ่งพา QR Code แบบคงที่ (Static QR Code) ที่ไม่มีการป้องกัน
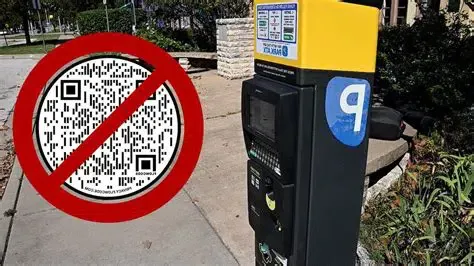
ตามรายงานการสืบสวนจาก WUSA9 การหลอกลวงด้วย QR Code ใช้ประโยชน์จากความสะดวกสบายโดยปิดบังเซิร์ฟเวอร์ปลายทางไว้จนกว่าจะมีการจดจำด้วยระบบออปติก แม้ว่ากล้องบนมือถือจะแสดงตัวอย่าง URL ปลายทางตามปกติ แต่การใช้โดเมนหลอก (เช่น การแทนที่ด้วยตัวอักษร Unicode ที่คล้ายกัน) และการแจ้งเตือนบนหน้าจอที่ถูกตัดทอนมักจะรอดพ้นจากการตรวจสอบของผู้ใช้ที่สแกนโค้ดในพื้นที่สาธารณะที่เร่งรีบ
ความเสี่ยงของการฉ้อโกงทางกายภาพครอบคลุมไปถึงสถานประกอบการเชิงพาณิชย์หลายแห่ง ในการวิเคราะห์รูปแบบการฉ้อโกงในวงกว้างโดย Associated Press ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ตั้งข้อสังเกตว่าการดัดแปลงสติกเกอร์ QR Code กำลังปรากฏในสภาพแวดล้อมด้านการบริการ รวมถึงร้านอาหารและคาเฟ่ที่โค้ดสำหรับชำระเงินบนโต๊ะถูกเปลี่ยนเป็นสติกเกอร์ของผู้ไม่หวังดี นอกจากนี้ สถิติการฉ้อโกงของ FTC ที่อ้างถึงในรายงานระบุว่า ผู้บริโภครายงานว่าสูญเสียเงินหลายพันล้านดอลลาร์จากการหลอกลวงผ่านช่องทางการสื่อสารต่างๆ ซึ่งเน้นย้ำให้เห็นว่าจุดสัมผัสที่หลอกลวงสามารถบ่อนทำลายความเชื่อมั่นของผู้ใช้ได้อย่างไร
+-------------------------------------------------------------------------+
|                  FTC PARKING METER QUISHING ATTACK VECTOR               |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Legitimate Physical Asset: Parking Meter / Municipal Payment Sign ]  |
|         |                                                               |
|         |-- (Adversary Pastes Counterfeit QR Sticker Over Surface)      |
|         v                                                               |
|  [ Tampered Physical Surface Displayed to Public ]                      |
|         |                                                               |
|         |-- (Motorist Scans Sticker via Native Camera)                  |
|         v                                                               |
|  [ Mobile Browser Opens Adversary-Controlled URL ]                      |
|         |                                                               |
|         v                                                               |
|  [ Spoofed Parking Payment Portal ]                                     |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ Card Data & Credentials Stolen ]    [ Parking Session Unpaid ]       |
|         |                                       |                       |
|         v                                       v                       |
|  [ Financial Theft / Identity Fraud ]  [ Municipal Citation Issued ]    |
|                                                                         |
+-------------------------------------------------------------------------+
รูปแบบการโจมตีนี้แสดงให้เห็นถึงขอบเขตการดำเนินงาน: พื้นผิว QR Code ที่พิมพ์ออกมาโดยทั่วไปไม่ได้ตรวจสอบตัวป้ายทางกายภาพหรือผู้ออกโค้ดโดยเนื้อแท้ เนื่องจากกระดาษ อะคริลิก และจอโลหะไม่สามารถตรวจสอบความสมบูรณ์เชิงโครงสร้างของตัวเองได้ การรักษาความปลอดภัยในการส่งต่อสู่ดิจิทัลในโลกแห่งความเป็นจริงจึงต้องมีการควบคุมการป้องกันที่ชัดเจนทั้งในระดับกายภาพ ระดับการขนส่งข้อมูล และระดับแอปพลิเคชัน
ความเสี่ยงที่เทียบเคียงได้: การติดตามการอ้างอิงแบบออฟไลน์และการดัดแปลงแหล่งที่มา
ในขณะที่การหลอกลวงมิเตอร์จอดรถเน้นไปที่การขโมยข้อมูลรับรองการชำระเงิน หลักการสับเปลี่ยนทางกายภาพเดียวกันนี้ยังส่งผลต่อสื่อการตลาดแบบออฟไลน์และโปรแกรมอ้างอิงพันธมิตรได้ แบรนด์องค์กรติดตั้ง QR Code แบบกายภาพนับล้านแห่งบนเคาน์เตอร์ร้านค้าปลีก บรรจุภัณฑ์ส่งเสริมการขาย ป้ายในงานประชุม และโปสเตอร์นอกบ้านเพื่อผลักดันการได้มาซึ่งลูกค้า
ในแคมเปญการเติบโตทั่วไป โค้ดอ้างอิงแบบออฟไลน์มักจะเข้ารหัสลิงก์ติดตามแบบข้อความธรรมดา (Plaintext):
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
เมื่อการติดตามการอ้างอิงแบบออฟไลน์อาศัยสตริงแบบคงที่ที่ไม่มีการป้องกัน ระบบการเติบโตจะเผชิญกับความท้าทายด้านความปลอดภัยสองประการ:
- การสับเปลี่ยนป้ายทางกายภาพ: บุคคลที่ไม่ได้รับอนุญาตสามารถติดป้ายสติกเกอร์ทับบนป้ายร้านค้าปลีกหรือโปสเตอร์พันธมิตรได้ หากโค้ดที่เปลี่ยนใหม่ชี้ไปยังบัญชีพันธมิตรคู่แข่งหรือไซต์ปลอม ลูกค้าที่คาดหวังจะสแกนโค้ดนั้น ทำให้ยอดอ้างอิงเชิงพาณิชย์ถูกเปลี่ยนทิศทางหรือทำให้ผู้ใช้ตกเป็นเหยื่อของการฟิชชิง
- การดัดแปลง Query Parameter: หากผู้ใช้สแกนโค้ดที่พิมพ์ออกมาอย่างถูกต้องซึ่งเปิดไปยังเว็บตัวกลางที่ไม่ได้รับการตรวจสอบ สตริงข้อมูล (Query Strings) ที่ไม่มีการป้องกันอาจถูกลบ เขียนทับ หรือต่อท้ายโดยส่วนขยายเบราว์เซอร์ที่ไม่น่าเชื่อถือ หรือสคริปต์การเปลี่ยนเส้นทาง (Redirect Scripts) ระหว่างทาง ซึ่งบั่นทอนความถูกต้องของการนับยอดอ้างอิง
+-------------------------------------------------------------------------+
|                OFFLINE REFERRAL THREAT TAXONOMY                         |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Physical Promotional Asset (e.g., In-Store Partner Poster) ]         |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (Attack 1: Physical Substitution)     (Attack 2: Parameter Tampering)  |
|  Adversary pastes replacement label    Plaintext query string modified  |
|  over legitimate in-store poster       during client-side redirection   |
|         |                                       |                       |
|         v                                       v                       |
|  [ Points to Rogue Domain / Channel ]  [ Promoter ID Rewritten ]        |
|         |                                       |                       |
|         v                                       v                       |
|  [ Referral Credit Siphoned / Lost ]   [ Misattributed Channel Payout ] |
|                                                                         |
+-------------------------------------------------------------------------+
เพื่อรักษาบริบทของการอ้างอิงที่ตรวจสอบได้ สถาปนิกด้านความปลอดภัยต้องจัดหมวดหมู่ภัยคุกคามทางกายภาพและดิจิทัลอย่างถูกต้อง:
| ช่องทางการโจมตี | กลไกพื้นฐาน | ผลกระทบหลักต่อธุรกิจ | มาตรการป้องกันเชิงสถาปัตยกรรม |
|---|---|---|---|
| การแปะทับสติกเกอร์ | ติดป้ายปลอมทับ QR Code จริง | ผู้ใช้ถูกนำไปยังโดเมนของผู้โจมตีหรือพันธมิตรคู่แข่ง | วัสดุป้องกันการแกะ การตรวจสอบสม่ำเสมอ และลิงก์แอปที่ได้รับการยืนยัน |
| การดัดแปลง Parameter | แก้ไขค่า promoter_id หรือ channel_id แบบข้อความธรรมดา |
การจ่ายค่าตอบแทนผิดพลาดและข้อมูลวิเคราะห์ช่องทางไม่ถูกต้อง | การเซ็นชื่อกำกับด้วยโทเค็นเข้ารหัสฝั่งเซิร์ฟเวอร์ (HMAC-SHA256) |
| การขูดข้อมูล & การเรียกซ้ำ | โทเค็นแคมเปญแบบคงที่ถูกคัดลอกไปโพสต์ในฟอรัมคูปอง | การอ้างสิทธิ์ดิจิทัลที่ไม่ใช่รายได้ส่วนเพิ่ม | การจัดการวงจรชีวิตโทเค็น และกฎฝั่งเซิร์ฟเวอร์ |
| การคลิกอัตโนมัติ | บอทที่เขียนสคริปต์มาเพื่อเรียกใช้งานจุดปลายการเปลี่ยนเส้นทาง | ตัวชี้วัดการแปลงผลช่วงบนของกรวยการตลาดบิดเบือน | การจำกัดอัตรา (Rate Limiting) และการตรวจสอบความผิดปกติ |
สถาปัตยกรรมสามชั้น: การป้องกันทางกายภาพ การขนส่งข้อมูล และข้อมูลในโทเค็น
ความเข้าใจผิดที่พบบ่อยในวิศวกรรมมือถือคือการเชื่อว่าลายเซ็น URL แบบเข้ารหัสสามารถป้องกันการเปลี่ยน QR Code ทางกายภาพได้ ในความเป็นจริง หากผู้โจมตีติดสติกเกอร์ปลอมที่ชี้ไปยังโดเมนที่ควบคุมโดยผู้โจมตี อุปกรณ์ของเหยื่อจะไม่เรียกใช้งานโครงสร้างพื้นฐานของแบรนด์จริง ดังนั้นการป้องกันที่ครอบคลุมจึงต้องมีสามชั้นที่ประสานกัน:
+-------------------------------------------------------------------------+
|                   THREE-LAYER OFFLINE REFERRAL DEFENSE                  |
+-------------------------------------------------------------------------+
|                                                                         |
|  LAYER 1: PHYSICAL INTEGRITY                                            |
|  - Tamper-evident substrates (destructible vinyl, void-release tape)    |
|  - Protected enclosures (acrylic frames, behind-glass displays)         |
|  - Routine physical inspection protocols for public-facing assets       |
|         |                                                               |
|         v                                                               |
|  LAYER 2: DOMAIN-TO-APP ASSOCIATION & ROUTING TRUST                    |
|  - Clear, user-visible branding displaying the official HTTPS domain    |
|  - Verified Apple Universal Links / Android App Links                   |
|  - Ensures tampered third-party domains cannot invoke the native app    |
|         |                                                               |
|         v                                                               |
|  LAYER 3: PAYLOAD & TOKEN INTEGRITY                                     |
|  - Server-generated cryptographic tokens (HMAC-SHA256 signature)        |
|  - Server-side signature and timestamp verification on ingestion        |
|  - Campaign lifecycle controls preventing unauthorized token reuse      |
|                                                                         |
+-------------------------------------------------------------------------+
ชั้นที่ 1: ความสมบูรณ์ทางกายภาพและการตรวจสอบ
การควบคุมทางกายภาพช่วยลดการโจมตีด้วยการแปะทับ สินทรัพย์ค้าปลีกที่มีมูลค่าสูงควรใช้วัสดุป้องกันการแกะ เช่น สติกเกอร์ไวนิลที่แตกหักเมื่อถูกพยายามดึงออก หรือการแสดงบาร์โค้ดไว้หลังกระจกป้องกันและตู้แสดงผลดิจิทัล พนักงานในร้านควรตรวจสอบด้วยสายตาเป็นระยะเพื่อให้แน่ใจว่าป้ายส่งเสริมการขายไม่ถูกเปลี่ยนแปลง
ชั้นที่ 2: การเชื่อมโยงโดเมนเข้ากับแอปและการกำหนดเส้นทางด้วย Verified App Links
เมื่อผู้ใช้สแกนบาร์โค้ดทางกายภาพที่ถูกต้อง กลไกการเชื่อมโยงแอปพลิเคชันที่ได้รับการยืนยัน เช่น Apple Universal Links และ Android App Links จะสร้างการกำหนดเส้นทางจากโดเมนสู่แอปที่ผ่านการตรวจสอบแล้ว โดยการตรวจสอบความสัมพันธ์ของโดเมนผ่านไฟล์ที่ระบบปฏิบัติการรับรอง (apple-app-site-association และ assetlinks.json) ที่ให้บริการผ่าน HTTPS จากโดเมนที่เชื่อถือได้ ระบบปฏิบัติการจะนำผู้ใช้ที่ติดตั้งแอปแล้วไปยังแอปพลิเคชันโดยตรงโดยไม่ต้องผ่านการเปลี่ยนเส้นทางเบราว์เซอร์ที่ไม่ปลอดภัย หากมีการสแกนสติกเกอร์ที่นำทางไปยังโดเมนบุคคลที่สามที่ไม่ผ่านการรับรอง แอปพลิเคชันจริงของร้านค้าจะไม่ขัดขวางลิงก์นั้น ทำให้ผู้ใช้ที่ใส่ใจด้านความปลอดภัยสังเกตเห็นความไม่ตรงกันของโดเมนในแถบที่อยู่ของเบราว์เซอร์
ชั้นที่ 3: ความสมบูรณ์ของข้อมูลผ่านการตรวจสอบลายเซ็นฝั่งเซิร์ฟเวอร์
เพื่อป้องกันไม่ให้ตัวกลางแก้ไข Query Parameter ลิงก์อ้างอิงควรเข้ารหัสด้วยโทเค็นที่มีการเซ็นชื่อแทนการใช้สตริงข้อความธรรมดา บริการระบุแหล่งที่มาที่ปลอดภัยจะสร้างลายเซ็น HMAC-SHA256 ที่ผูกกับตัวระบุช่องทาง พารามิเตอร์ของแคมเปญ และการประทับเวลาการออกเอกสาร โดยใช้กุญแจลับฝั่งเซิร์ฟเวอร์:
เมื่อเปิดลิงก์ เว็บเซิร์ฟเวอร์ที่รับข้อมูลจะตรวจสอบลายเซ็นโดยใช้กุญแจลับฝั่งเซิร์ฟเวอร์ หากผู้ไม่หวังดีแก้ไข pid=rep_4401 เพื่อแทนที่ด้วยบัญชีพันธมิตรอื่น ลายเซ็นจะล้มเหลวและยอดอ้างอิงจะถูกปฏิเสธ สำหรับจอแสดงผลแบบไดนามิก โทเค็นสามารถกำหนดอายุการใช้งาน (TTL) สั้นๆ ได้ ส่วนสำหรับสื่อสิ่งพิมพ์แบบคงที่ (เช่น โปสเตอร์ถาวรในร้านค้า) เซิร์ฟเวอร์จะบังคับใช้วินโดว์ความถูกต้องระดับแคมเปญและการตรวจสอบสถานะ
// ตัวอย่างการใช้งานฝั่งเซิร์ฟเวอร์เพื่อตรวจสอบโทเค็นการอ้างอิงแบบออฟไลน์ที่มีการเซ็นชื่อเข้ารหัส
// ในการใช้งานจริง ลอจิกนี้จะทำงานบนบริการแบ็กเอนด์ที่ผ่านการรับรองความถูกต้องหรือประตูข้อมูล
// เพื่อเก็บรักษากุญแจลับให้เป็นความลับและป้องกันการเปิดเผยภายในไฟล์ไบนารีของไคลเอ็นต์

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    /// เริ่มต้นตัวตรวจสอบด้วยกุญแจหลักฝั่งเซิร์ฟเวอร์ที่จัดเก็บอย่างปลอดภัย
    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    /// ตรวจสอบลายเซ็น HMAC-SHA256 และวินโดว์ความถูกต้องของคำขออ้างอิงที่เข้ามา
    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        // สกัดข้อมูลการอ้างอิงหลัก
        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        // 1. ตรวจสอบความสดใหม่ของโทเค็นหากมีการกำหนดอายุการใช้งานไว้
        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 { // ปฏิเสธโทเค็นที่หมดอายุหรือระบุเวลาล่วงหน้า
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        // 2. สร้างสตริงข้อความหลักใหม่: "cid={cid}&pid={pid}&ts={ts}"
        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        // 3. การตรวจสอบด้วยการเข้ารหัสลับโดยใช้ CryptoKit
        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}

private extension Data {
    /// ตัวช่วยสำหรับแปลงเลขฐานสิบหกเป็นข้อมูลไบต์ดิบ
    init?(hexString: String) {
        let len = hexString.count / 2
        var data = Data(capacity: len)
        var index = hexString.startIndex
        for _ in 0..<len {
            let nextIndex = hexString.index(index, offsetBy: 2)
            if let byte = UInt8(hexString[index..<nextIndex], radix: 16) {
                data.append(byte)
            } else {
                return nil
            }
            index = nextIndex
        }
        self = data
    }
}
การเข้าถึงผู้ใช้ผ่านมือถือและการรักษาบริบทหลังการติดตั้ง
ในขณะที่การเซ็นชื่อกำกับพารามิเตอร์ฝั่งเซิร์ฟเวอร์จะช่วยตรวจสอบความถูกต้องของลิงก์อ้างอิงที่เข้ามา แต่การเข้าถึงผู้ใช้ผ่านมือถือกลับนำเสนอความท้าทายทางสถาปัตยกรรมแยกต่างหาก นั่นคือการจัดการการระบุแหล่งที่มาแบบออฟไลน์ในกรณีที่ลูกค้าเป้าหมายยังไม่ได้ติดตั้งแอปพลิเคชัน
ในกรวยการตลาดแบบออฟไลน์ ลูกค้าที่พบโปสเตอร์ส่งเสริมการขายในร้านมักจะเป็นผู้เข้าชมครั้งแรก หากผู้ใช้สแกน QR Code อ้างอิงที่ผ่านการยืนยันแล้วโดยไม่มีแอปพลิเคชันติดตั้งอยู่ ระบบปฏิบัติการจะนำทางไปยังเว็บมือถือเพื่อทำการดาวน์โหลดต่อ
+-------------------------------------------------------------------------+
|              SEPARATE OFFLINE ACQUISITION INSTALL JOURNEY               |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Physical Retail Touchpoint: Authentic In-Store QR Code ]             |
|         |                                                               |
|         |-- (Customer Scans Code with Mobile Camera)                    |
|         v                                                               |
|  [ Legitimate HTTPS Web Landing Page ]                                  |
|         |                                                               |
|         |-- (Server Ingestion Validates Token Signature & Status)       |
|         v                                                               |
|  [ User Directs to App Store / Google Play via Download CTA ]           |
|         |                                                               |
|         v                                                               |
|  [ Store Installation Barrier: Standard Store Flow Does Not             |
|    Automatically Reconstruct Arbitrary Web Context on First Launch ]    |
|         |                                                               |
|         v                                                               |
|  [ Application Cold Boot: First Launch Execution ]                      |
|         |                                                               |
|         v                                                               |
|  [ Deferred Deep Linking Engine: Server-Assisted Signal Matching ]      |
|         |                                                               |
|         v                                                               |
|  [ Eligible Context Restored: App Applies Attribution & Routing Logic ] |
|                                                                         |
+-------------------------------------------------------------------------+
เมื่อผู้ใช้นำทางจากหน้า Landing Page บนมือถือไปยัง Apple App Store หรือ Google Play Store กระบวนการติดตั้งมาตรฐานของสโตร์จะไม่นำ Query Parameter ของ URL ต้นทางและบริบทของแคมเปญกลับมาสร้างใหม่โดยอัตโนมัติในการเปิดใช้งานครั้งแรก กลไกการอ้างอิงของแต่ละแพลตฟอร์มอาจเปิดเผยข้อมูลเมตาการติดตั้งที่จำกัดเท่านั้น
เพื่อเชื่อมข้ามช่องว่างของการติดตั้งนี้โดยไม่บังคับให้ลูกค้าต้องพิมพ์รหัสคูปองด้วยตนเอง ทีมวิศวกรจึงนำสถาปัตยกรรม Deferred Deep Linking (DDL) มาใช้ แพลตฟอร์มต่างๆ เช่น Branch, AppsFlyer, Adjust หรือ Opoinstall จะจับคู่ข้อมูลเมตาของการคลิกบนเว็บก่อนติดตั้งเข้ากับโปรไฟล์แอปพลิเคชันในการเปิดใช้งานครั้งแรกโดยใช้การจับคู่ผ่านเซิร์ฟเวอร์
ขึ้นอยู่กับผู้ให้บริการ สถาปัตยกรรมสำหรับการระบุแหล่งที่มาแบบออฟไลน์สามารถประกอบด้วย:
- การตรวจสอบช่องทางและแหล่งที่มา: แพลตฟอร์มการระบุแหล่งที่มาจะนำเข้าพารามิเตอร์ส่งเสริมการขายที่ผ่านการตรวจสอบแล้วในระดับเว็บ และจัดเก็บข้อมูลเมตาของแคมเปญไว้ก่อนที่จะเปลี่ยนเส้นทางไปยังสโตร์
- การกู้คืนพารามิเตอร์เมื่อเปิดแอปครั้งแรก: เมื่อเปิดใช้งานครั้งแรก (Cold Boot) SDK ของแอปพลิเคชันมือถือจะเรียกข้อมูลไปยังแบ็กเอนด์ของระบบระบุแหล่งที่มาเพื่อเรียกโทเค็นอ้างอิงที่จัดเก็บไว้ ทำให้แอปพลิเคชันสามารถระบุแหล่งที่มาของร้านค้าและแสดงโปรโมชันการต้อนรับที่เกี่ยวข้องได้
- การตรวจสอบความผิดปกติเฉพาะของผู้ให้บริการ: แพลตฟอร์มการวัดผลบางแห่งมีการตรวจสอบเฉพาะทางเพื่อตรวจจับรูปแบบการใช้งานที่ผิดปกติหรือความคลาดเคลื่อนของเวลา พร้อมกฎการตรวจจับที่ขึ้นอยู่กับการปรับใช้ของผู้ให้บริการแต่ละราย
ตามเอกสารประกอบของแพลตฟอร์มบน หน้าแรกของ Opoinstall โครงสร้างพื้นฐานการกู้คืนพารามิเตอร์แบบล่าช้านี้สามารถจับคู่ข้อมูลเมตาการคลิกก่อนการติดตั้งกับการเปิดใช้งานครั้งแรกได้ถึง 98% ของกรณีที่มีสิทธิ์ ซึ่งเป็นทางเลือกอัตโนมัติแทนการใช้รหัสโปรโมชันด้วยตนเอง
ด้วยการรวมมาตรการป้องกันป้ายทางกายภาพเข้ากับการตรวจสอบลายเซ็น URL ฝั่งเซิร์ฟเวอร์และการกู้คืนพารามิเตอร์ที่เชื่อถือได้ องค์กรต่างๆ จะสามารถช่วยให้การค้นพบแบรนด์ในโลกแห่งความเป็นจริงเชื่อมต่อกับวงจรชีวิตแอปพลิเคชันดิจิทัลได้อย่างน่าเชื่อถือและปลอดภัยยิ่งขึ้น
คำถามที่พบบ่อย (FAQ)
FTC เน้นย้ำถึงภัยคุกคามใดเกี่ยวกับ QR Code?
ลายเซ็นเข้ารหัสสามารถป้องกันการเปลี่ยน QR Code ทางกายภาพได้หรือไม่?
แอปพลิเคชันมือถือรักษาบริบทการอ้างอิงระหว่างการติดตั้งผ่าน App Store ได้อย่างไร?
บทสรุปสำหรับสถาปนิกด้านความปลอดภัยและการเติบโตของธุรกิจ
คำเตือนของ FTC เกี่ยวกับ QR Code บนมิเตอร์จอดรถปลอมเน้นย้ำความจริงด้านความปลอดภัยที่สำคัญ: พื้นที่สาธารณะทางกายภาพเป็นสภาพแวดล้อมที่ไม่น่าเชื่อถือ ในขณะที่องค์กรขยายแคมเปญการตลาดและการอ้างอิงแบบออฟไลน์ไปยังร้านค้าปลีกและงานอีเวนต์สาธารณะ ลิงก์แบบคงที่ที่ไม่ได้รับการตรวจสอบย่อมก่อให้เกิดช่องโหว่
สำหรับสถาปนิกซอฟต์แวร์และผู้นำฝ่ายเติบโตทางธุรกิจ การรักษาความปลอดภัยในการระบุแหล่งที่มาแบบออฟไลน์ต้องอาศัยกลยุทธ์แบบบูรณาการหลายชั้น สินทรัพย์ทางกายภาพต้องออกแบบให้ป้องกันการแกะ ลิงก์บนมือถือควรใช้โปรโตคอลการเชื่อมโยงแอปที่ผ่านการยืนยันเพื่อรักษาความเชื่อมั่นของโดเมน และความถูกต้องของพารามิเตอร์ควรได้รับการคุ้มครองโดยใช้ลายเซ็นเข้ารหัสฝั่งเซิร์ฟเวอร์ ด้วยการเชื่อมโยงการป้องกันเหล่านี้เข้ากับการทำ Deferred Deep Linking ที่แข็งแกร่งและการตรวจสอบปริมาณการใช้งาน ทีมวิศวกรจะสามารถสร้างท่อส่งการได้มาซึ่งลูกค้าแบบออฟไลน์ที่มีความยืดหยุ่นและต้านทานภัยคุกคามในโลกแห่งความเป็นจริงได้
เอกสารอ้างอิง
-
Federal Trade Commission. (2026). Consumer Alert: See a QR code parked somewhere? Don’t scan it…yet!. FTC Consumer Advice. https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9. (2026). QR code scams are back. Here’s how to stay safe. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
Associated Press. (2026). Travel scams are getting harder to spot. Here’s how to stay safe. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple Developer. (2026). Supporting Universal Links in your app. Apple Documentation. https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android Developers. (2026). Verify Android App Links. Android Documentation. https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall. (2026). Deferred Deep Linking and Parameterized App Installation Overview. https://www.opoinstall.com/
Share this article