Làm thế nào để bảo mật các tham số theo dõi trước sự can thiệp vào postback? Việc bảo mật các tham số theo dõi trong postback S2S yêu cầu xây dựng payload yêu cầu chuẩn (canonical request payloads), tính toán mã xác thực thông điệp HMAC-SHA256 với các khóa máy chủ an toàn, và thực thi các cửa sổ thời gian nghiêm ngặt cùng với việc khử trùng lặp nonce nguyên tử.
Việc can thiệp vào tham số theo dõi trong các postback Server-to-Server (S2S) xảy ra khi các đối tượng xấu thay đổi các giá trị truy vấn dạng văn bản thuần hoặc gửi lại các payload sự kiện đã bị đánh cắp qua các đường ống truyền dẫn nhằm mục đích đòi hoa hồng bất chính hoặc thổi phồng giá trị chuyển đổi. Bằng cách thiết lập chuẩn hóa payload, gắn kết các request nonce và tính toán mã xác thực thông điệp bằng khóa băm (HMAC-SHA256), các nhóm kỹ thuật đảm bảo rằng các tham số theo dõi chuyển đổi luôn ở trạng thái không bị thay đổi và có thể xác minh giữa các máy chủ.
| Thuật ngữ | Định nghĩa | Thực thể liên quan | Vai trò mục đích tìm kiếm |
|---|---|---|---|
| Tham số theo dõi | Các cặp khóa-giá trị đo lường xác định kênh, chiến dịch và bối cảnh chuyển đổi. | Postback S2S | Kỹ thuật / Thông tin |
| HMAC | Một cấu trúc mật mã tính toán mã xác thực thông điệp thông qua một khóa chia sẻ. | Tính toàn vẹn thông điệp | Bảo mật / Thông tin |
| Gian lận quảng cáo | Việc khai thác có chủ đích các đường ống quy đổi để rút cạn chi phí tiếp thị. | Can thiệp tham số | Thông tin / Thương mại |
Tính dễ bị tổn thương của các tham số theo dõi không được ký trong postback S2S
Kiến trúc của quy đổi Server-to-Server: Cách các đường ống webhook truyền tín hiệu chuyển đổi
Hoạt động quảng cáo hiệu suất di động hiện đại dựa nhiều vào các webhook Server-to-Server (S2S) để truyền đạt các mốc chuyển đổi đã được quy đổi. Trong một kiến trúc postback tiêu chuẩn, nền tảng quy đổi di động hoặc Đối tác đo lường di động (MMP) sẽ thu nhận tín hiệu cài đặt và sự kiện trong ứng dụng từ các ứng dụng khách. Khi logic quy đổi xác định được nguồn phương tiện chiến thắng, máy chủ quy đổi sẽ gửi một yêu cầu HTTP POST hoặc GET tự động đến máy chủ phụ trợ của nhà quảng cáo, điểm cuối mạng quảng cáo hoặc cổng theo dõi liên kết.
Các postback S2S này mang theo các tham số theo dõi ngữ cảnh được cấu trúc dưới dạng JSON hoặc tham số truy vấn URL. Các payload điển hình truyền đạt mã định danh giao dịch, mã định danh chiến dịch, mã đối tác nhà xuất bản, thuộc tính thiết bị và giá trị sự kiện tiền tệ. Vì các thông báo phía máy chủ này kích hoạt các giao dịch tài chính—chẳng hạn như chi phí trả cho mỗi hành động (CPA), thanh toán liên kết và đối soát doanh thu—các dữ liệu viễn trắc này đại diện cho các mục tiêu thương mại giá trị cao đối với sự thao túng.
Rủi ro của các cặp khóa-giá trị dạng văn bản thuần: Đánh chặn, sửa đổi và kinh doanh chênh lệch qua proxy
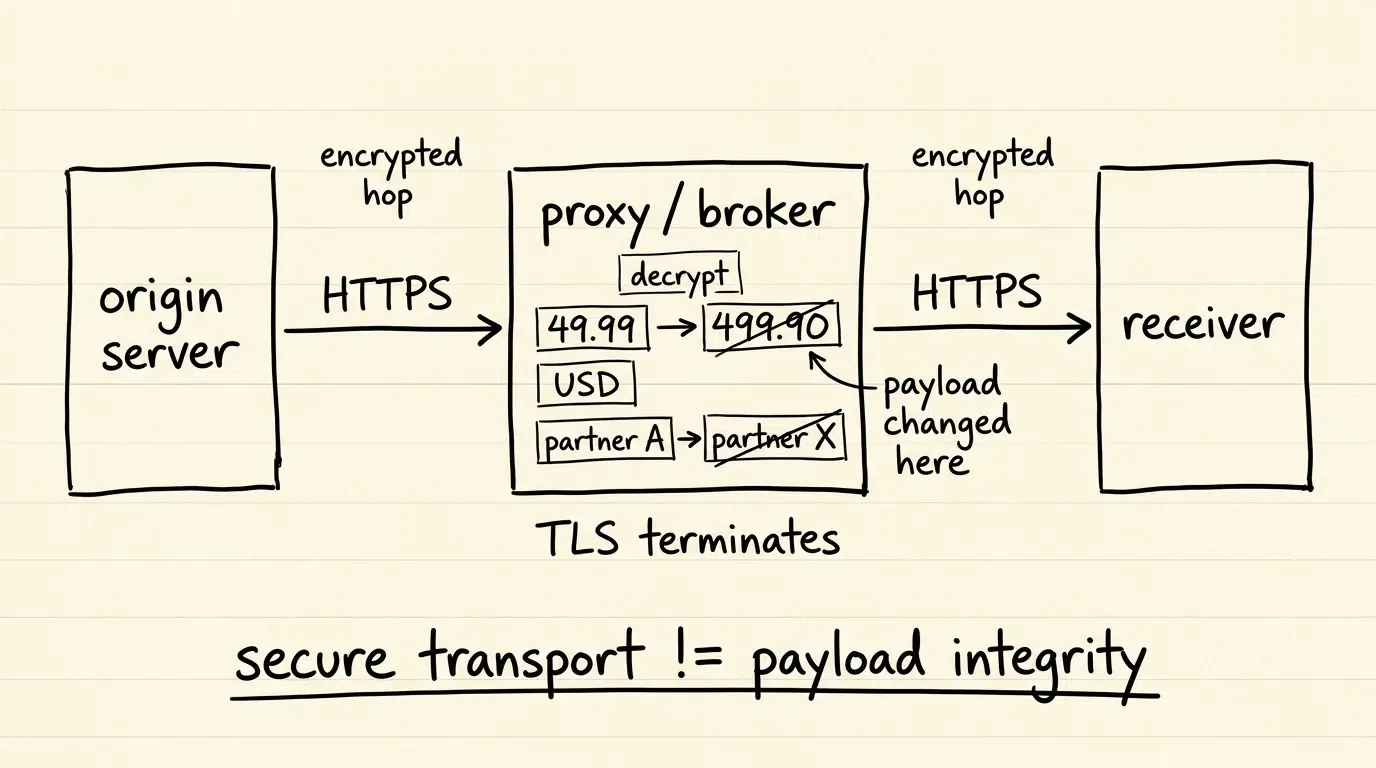
Việc truyền các tham số theo dõi mà không có xác thực mật mã ở lớp ứng dụng sẽ khiến các đường ống dữ liệu bị thao túng. Mặc dù Bảo mật tầng vận chuyển (TLS/HTTPS) bảo vệ dữ liệu trong quá trình truyền tải giữa các điểm cuối kết nối vận chuyển được xác thực ngay lập tức, nó hoạt động nghiêm ngặt trên cơ sở từng chặng qua các kết nối mạng độc lập. Trong hoạt động bình thường, một kẻ nghe lén trên đường truyền không thể sửa đổi lưu lượng TLS được xác thực end-to-end một cách chính xác. Tuy nhiên, trong các kiến trúc quảng cáo đa tầng, các webhook theo dõi thường đi qua các nút trung gian—chẳng hạn như reverse proxy, mạng phân phối nội dung (CDN), bộ cân bằng tải và các nhà môi giới định tuyến bên thứ ba—vốn kết thúc các kết nối TLS một cách hợp pháp trước khi thiết lập các kết nối gửi đi mới đến người nhận cuối cùng.
Nếu bất kỳ hệ thống trung gian nào kết thúc TLS bị xâm phạm, cấu hình sai hoặc được vận hành bởi một thực thể không đáng tin cậy, payload dạng văn bản thuần có thể bị sửa đổi trong bộ nhớ trước khi được chuyển tiếp đến đích tiếp theo. Ví dụ, một trung gian có thể thay đổi tham số tiền tệ thanh toán, thổi phồng số tiền chuyển đổi hoặc viết lại các thẻ nhận dạng liên kết, qua đó chuyển hướng doanh thu trong khi vẫn duy trì mã hóa vận chuyển hợp lệ trên chặng mạng tiếp theo.
Tại sao các mã thông báo API tĩnh đơn giản không bảo vệ được tính toàn vẹn của tham số trong quá trình truyền tải
Một lỗ hổng phổ biến trong các tích hợp webhook cơ bản là dựa vào các khóa API tĩnh được chia sẻ trước được truyền trong các tiêu đề HTTP (chẳng hạn như Authorization: Bearer <TOKEN>) hoặc được nhúng trực tiếp trong chuỗi truy vấn. Mặc dù mã thông báo tĩnh xác minh rằng người gửi sở hữu thông tin xác thực đã chia sẻ trước, nó không cung cấp sự gắn kết mật mã nào với nội dung của payload.
Nếu một trung gian nắm bắt được webhook mang mã thông báo API tĩnh, mã thông báo đó có thể được sử dụng lại để xác thực các tham số hoàn toàn khác đã bị thao túng. Máy chủ nhận kiểm tra mã thông báo tĩnh, xác minh sự hiện diện của nó trong cơ sở dữ liệu và chấp nhận các tham số đã bị thay đổi là xác thực. Để bảo vệ các tham số theo dõi hiệu quả, cơ chế xác minh phải gắn kết thông tin xác thực trực tiếp với chuỗi byte chính xác của dữ liệu được truyền.
Cách việc can thiệp tham số làm sai lệch giá trị chuyển đổi và quy đổi đối tác
Các vectơ khai thác tham số nhắm mục tiêu: Sửa đổi giá trị sự kiện, tiền tệ và mã định danh đối tác
Những kẻ tấn công nhắm mục tiêu vào các tham số theo dõi cụ thể trong các payload chuyển đổi để tối đa hóa lợi nhuận tài chính trong khi giảm thiểu sự phát hiện:
- Giá trị sự kiện tiền tệ: Trong các chiến dịch CPA hoặc chia sẻ doanh thu dựa trên phần trăm, các trung gian độc hại thay đổi số tiền giao dịch được báo cáo. Một giao dịch mua hàng chính hãng trị giá $49.99 có thể được viết lại thành $499.90, kích hoạt các khoản hoa hồng bất chính cao hơn một bậc so với giao dịch thương mại thực tế.
- Mã định danh tiền tệ: Bằng cách thay đổi tham số tiền tệ từ đơn vị có giá trị thấp hơn sang tiền tệ có giá trị cao hơn (chẳng hạn như chuyển đổi Yên Nhật sang Đô la Mỹ) mà không sửa đổi số lượng, những kẻ tấn công nhân lên các khoản thanh toán hoa hồng trong khi vẫn né tránh được các bộ lọc xác thực định dạng cơ bản.
- Thẻ định tuyến nhà xuất bản và đối tác: Các tác nhân gian lận hoạt động trong mạng lưới liên kết hoán đổi các tham số nhận dạng đối tác để định tuyến lại việc quy đổi chuyển đổi khỏi các nguồn phương tiện hợp pháp sang các tài khoản liên kết dưới sự kiểm soát của chúng.
- Mã định danh nhấp chuột: Việc sửa đổi các mã thông báo quy đổi ở hạ nguồn cho phép những kẻ tấn công liên kết các chuyển đổi với các sự kiện nhấp chuột giả định được tạo sẵn, thực hiện hành vi trộm cắp quy đổi trên các bản ghi chuyển đổi phía máy chủ.
Trộm cắp quy đổi thông qua hoán đổi mã định danh giao dịch
Mã định danh giao dịch đóng vai trò là mỏ neo khử trùng lặp trong việc theo dõi chuyển đổi. Khi một webhook chuyển đổi thiếu tính toàn vẹn payload mật mã, các tác nhân độc hại có thể thực hiện việc hoán đổi mã định danh giao dịch.
Bằng cách thay thế mã định danh giao dịch ban đầu bằng một mã định danh khớp với một phiên làm việc đang chờ xử lý hoặc chưa hoàn thiện từ một kênh khác, kẻ tấn công buộc cổng quy đổi nhận phải ghi nhận công lao cho một chiến dịch khác. Khi kết hợp với hành vi kinh doanh chênh lệch thời gian, sự thao túng này kết nối lại trình tự điểm chạm lịch sử, cho phép các kênh hiệu suất thấp đánh cắp công lao quy đổi từ các khám phá hữu cơ hoặc các chiến dịch tìm kiếm trả phí.
Tác động thương mại: Khoản thanh toán hoa hồng bị thổi phồng và báo cáo tài chính bị hỏng
Hậu quả ở hạ nguồn của việc can thiệp tham số làm hỏng các chỉ số kinh doanh cốt lõi và làm cạn kiệt ngân sách tiếp thị:
- Cạn kiệt vốn trực tiếp: Nhà quảng cáo trả các khoản hoa hồng liên kết và phí đại lý bị thổi phồng hoặc hoàn toàn bị bịa đặt dựa trên các giá trị chuyển đổi giả mạo.
- Tính toán ROAS và CAC bị hỏng: Khi các giá trị chuyển đổi bị thổi phồng một cách giả tạo hoặc được quy cho sai kênh, các chỉ số Lợi tức trên chi tiêu quảng cáo (ROAS) và Chi phí sở hữu khách hàng (CAC) trở nên không đáng tin cậy, khiến các nhóm tăng trưởng phân bổ ngân sách vào các kênh bị tổn hại.
- Sai lệch kế toán: Các lỗi đối soát xuất hiện giữa các cổng thanh toán tài chính và bảng điều khiển báo cáo tiếp thị, tạo ra chi phí quản trị và các tranh chấp hợp đồng giữa người mua phương tiện và nhà xuất bản.
Phân biệt giữa lỗi mã hóa ngẫu nhiên và các thay đổi gian lận có chủ đích
Các nhóm kỹ thuật phải phân biệt giữa việc thao túng tham số có chủ đích và các lỗi truyền tải lành tính. Các máy chủ web và proxy trung gian thường làm thay đổi payload ngoài ý muốn thông qua việc giải mã URL sai cấu hình, biến đổi bộ ký tự (chẳng hạn như chuyển đổi UTF-8 sang ISO-8859-1) hoặc sắp xếp lại các khóa từ điển JSON.
Các lỗi mã hóa ngẫu nhiên thường xuất hiện dưới dạng các chuỗi bị lỗi, tham nhũng ký tự thoát (ví dụ: %20 bị chuyển thành +), hoặc các tham số bị cắt ngắn, dẫn đến lỗi phân tích payload tổng thể. Ngược lại, việc can thiệp tham số có chủ đích vẫn bảo toàn cú pháp và sự tuân thủ lược đồ hợp lệ trong khi sửa đổi các giá trị logic kinh doanh cụ thể. Xác thực mật mã giải quyết cả hai vấn đề bằng cách từ chối bất kỳ yêu cầu nào mà luồng byte của nó lệch khỏi đầu ra ban đầu của người gửi.
Khung kỹ thuật để xây dựng payload chuẩn và ký HMAC
Yêu cầu về chuẩn hóa tất định trên các ngăn xếp máy chủ đa dạng
Để xác minh tính toàn vẹn của thông điệp bằng mật mã, cả máy chủ gửi (chẳng hạn như nền tảng quy đổi) và máy chủ nhận (chẳng hạn như máy chủ phụ trợ của nhà quảng cáo) đều phải tạo ra các băm mật mã giống hệt nhau từ cùng một dữ liệu đầu vào. Tuy nhiên, các tập dữ liệu giống hệt nhau có thể được tuần tự hóa thành các biểu diễn chuỗi đa dạng trên các ngôn ngữ lập trình và máy chủ web khác nhau.
Ví dụ, thứ tự khóa JSON vốn không mang tính tất định; các trình tuần tự hóa JSON của Python, Go, Java và Node.js sắp xếp các khóa đối tượng khác nhau. Tương tự, các tham số truy vấn HTTP có thể được đặt theo thứ tự tùy ý. Để tránh lỗi xác minh chữ ký trên các yêu cầu hợp lệ, các nhóm kỹ thuật phải thiết lập một đặc tả chuẩn hóa tất định giúp chuyển đổi dữ liệu yêu cầu tùy ý thành một luồng byte giống hệt nhau trước khi thực hiện băm.
Tuần tự hóa từng bước: Sắp xếp chữ cái tham số, mã hóa URI và kiểm soát dấu phân cách
Để đảm bảo phạm vi bảo mật mật mã đầy đủ trên cả tham số truy vấn HTTP và thân yêu cầu, các nhóm kỹ thuật phải thiết lập một cơ sở chữ ký tất định.
Được lấy cảm hứng từ nguyên tắc nội dung-tiêu hóa trong RFC 9530 Digest Fields và các nguyên tắc ràng buộc thành phần thông điệp được chuẩn hóa trong RFC 9421 HTTP Message Signatures, hồ sơ tham chiếu này băm trực tiếp các byte thân HTTP thô thay vì dựa vào việc tuần tự hóa lại JSON một cách mong manh:
Nếu yêu cầu HTTP không có phần thân (chẳng hạn như một postback GET tiêu chuẩn), BodyDigest được tính trên một chuỗi byte rỗng (SHA-256("")).
Đối với các yêu cầu chứa tham số truy vấn URL, các tham số phải được chuẩn hóa thành một chuỗi truy vấn chuẩn (CanonicalQuery):
- Trích xuất tham số ngữ nghĩa: Chuẩn hóa hoạt động trên các cặp khóa-giá trị ngữ nghĩa đã được phân tích sau một lần giải mã phần trăm được xác định rõ ràng. Không giải mã các giá trị đệ quy. Một dấu
+theo nghĩa đen được coi là một ký tự cộng, không phải là một khoảng trắng; giải mã form-urlencoded (+thành khoảng trắng) không được áp dụng trong hồ sơ này. - Xác định mã hóa ký tự: Đối xử với tất cả các khóa và giá trị tham số nghiêm ngặt như các chuỗi byte UTF-8.
- Mã hóa phần trăm nghiêm ngặt (RFC 3986): Áp dụng mã hóa phần trăm RFC 3986 cho tất cả các khóa và giá trị. Khi mã hóa lại, chỉ để lại các ký tự chưa dành riêng của RFC 3986 (
ALPHA / DIGIT / "-" / "." / "_" / "~") ở dạng không thoát. Đảm bảo khoảng trắng được mã hóa thành%20(không bao giờ là+), và các ký tự thoát thập lục phân sử dụng chữ cái viết hoa (ví dụ:%2A). - Sắp xếp từ điển theo byte: Sắp xếp tất cả các cặp tham số đã mã hóa theo thứ tự bảng chữ cái tăng dần dựa trên các byte khóa đã mã hóa thô. Nếu các khóa giống hệt nhau, hãy sắp xếp theo các byte giá trị đã mã hóa của chúng.
- Kết nối tất định: Kết nối mỗi khóa và giá trị bằng dấu bằng (
=), và kết nối các cặp liền kề bằng dấu và (&). Nếu không có tham số truy vấn nào,CanonicalQueryđược đánh giá là một chuỗi rỗng ("").
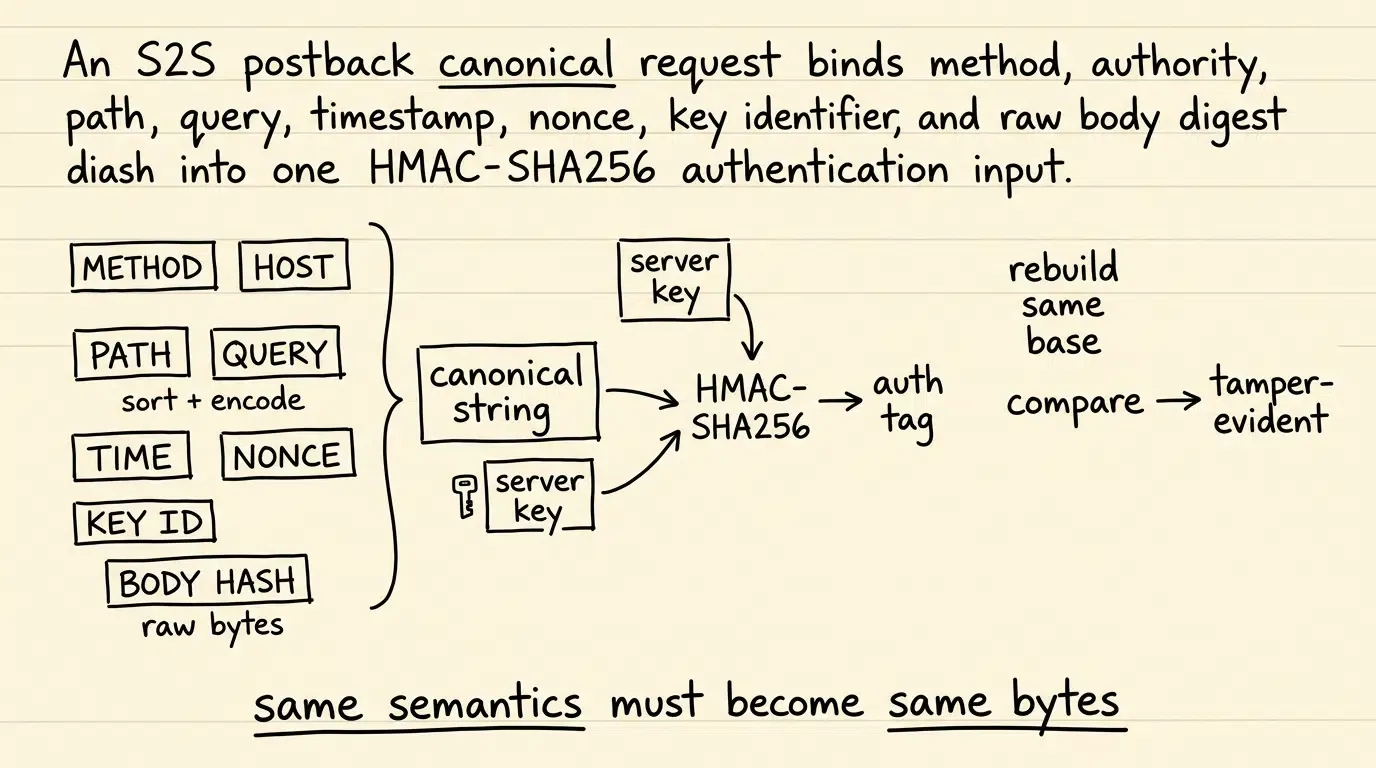
Tính toán thẻ xác thực HMAC-SHA256: Quản trị khóa bí mật và tiêu đề truyền tải an toàn
Sau khi các thành phần riêng lẻ được chuẩn hóa, người gửi xây dựng cơ sở chữ ký chuẩn đầy đủ. Để ngăn chặn việc bỏ sót tham số, nhầm lẫn về thẩm quyền và phát lại giữa các dịch vụ, cơ sở chữ ký ràng buộc rõ ràng phương thức HTTP, thẩm quyền mục tiêu (máy chủ), đường dẫn chuẩn hóa, chuỗi truy vấn chuẩn, dấu thời gian yêu cầu, nonce yêu cầu, định danh khóa và băm phần thân vào một chuỗi thống nhất được phân cách bằng dấu xuống dòng (\n):
Để đảm bảo khả năng tương tác đa nền tảng:
- Chuẩn hóa thẩm quyền: Chuyển đổi tên máy chủ đã đăng ký sang chữ thường và áp dụng một chính sách cổng được ghi chép (ví dụ: bỏ qua cổng HTTPS mặc định 443 nhưng giữ lại các cổng không mặc định). Bên ký và bên xác minh phải áp dụng cùng một quy tắc.
- Chuẩn hóa đường dẫn: Định nghĩa đường dẫn yêu cầu là đường dẫn mục tiêu chuẩn hóa chính xác được phơi bày bởi lớp cổng đã thỏa thuận, áp dụng chuẩn hóa đoạn-chấm RFC 3986 và cấm viết lại đường dẫn sau khi ký. Các octet chưa dành riêng được mã hóa phần trăm trong PATH nên tuân theo cùng một chính sách chuẩn hóa có phiên bản trên cả bên ký và bên xác minh.
Máy chủ gửi tính toán Mã xác thực thông điệp bằng khóa băm (HMAC) sử dụng SHA-256 và khóa bí mật được chia sẻ (
Trong hồ sơ tham chiếu này, thẻ xác thực 32-byte được mã hóa dưới dạng chuỗi thập lục phân chữ thường 64 ký tự và được truyền trong các tiêu đề tùy chỉnh:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
Để ngăn chặn sự nhầm lẫn trong việc diễn giải nội dung và việc can thiệp vào siêu dữ liệu biểu diễn (như đã cảnh báo trong RFC 9530 Digest Fields), điểm cuối nhận ghim chặt Content-Type ở application/json. Các yêu cầu chỉ định bất kỳ loại phương tiện nào khác sẽ bị từ chối ở biên trước khi đánh giá chuẩn. Hơn nữa, xác thực HMAC ở lớp ứng dụng bổ sung chứ không thay thế mã hóa vận chuyển; các postback S2S vẫn phải được truyền qua HTTPS đã được xác thực để đảm bảo tính bảo mật của payload.
Để ngăn chặn các lỗ hổng hạ cấp thuật toán và thay thế (như đã cảnh báo trong RFC 9421), cổng nhận ghim thuật toán mật mã mong đợi (HMAC-SHA256) ở phía máy chủ thay vì phân tích động các tiêu đề thuật toán không được xác thực. Các khóa bí mật nên được tạo bằng mật mã với entropy ít nhất 128 bit (sử dụng khóa 256-bit cho các hồ sơ tham chiếu tiêu chuẩn) và được lưu trữ trong các dịch vụ quản lý khóa (KMS) phụ trợ an toàn. Các định danh khóa không xác định phải thất bại qua một lần tra cứu bộ nhớ cache cục bộ có giới hạn và trả về một đường dẫn lỗi xác thực chung thay vì kích hoạt các tra cứu từ xa không giới hạn.
Trực quan hóa quy trình thu nhận tham số S2S, xác minh chữ ký và cam kết trạng thái
Biểu đồ trình tự dưới đây phác thảo quy trình xác minh end-to-end giữa nền tảng quy đổi gốc và cổng nhà quảng cáo nhận:
[Máy chủ gốc (MMP / Đối tác)]                 [Máy chủ thu nhận (OpoInstall / Nhà quảng cáo)]
               │                                                             │
  1. Tập hợp tham số theo dõi & Phần thân                                     │
  2. Xây dựng cơ sở chuẩn (Phương thức, Máy chủ, Đường dẫn, Truy vấn, Thời gian, Nonce, Khóa, BodyDigest)
  3. Tính toán thẻ HMAC-SHA256 bằng Khóa bí mật                                │
  4. Truyền HTTP POST + Tiêu đề chữ ký ───────────────────────────────► │
                                                                             │
                                                           5. Thực thi giới hạn Parser & Kích thước
                                                                             │
                                                           6. Xác thực cửa sổ dấu thời gian (|t_server - t_req| <= 300s)
                                                                             │
                                                           7. Tái tạo chuỗi chuẩn & Tính toán MAC mong đợi
                                                                             │
                                                           8. So sánh thẻ thời gian hằng (HMAC bằng nhau?)
                                                              ├─► THẤT BẠI: Chấm dứt & Ghi lại nỗ lực can thiệp (401)
                                                              └─► THÀNH CÔNG: Tiến hành phòng thủ phát lại
                                                                             │
                                                           9. Xác minh Nonce nguyên tử (Kiểm tra & Lưu trong Cache)
                                                              ├─► TRÙNG LẶP: Từ chối tấn công phát lại (409)
                                                              └─► DUY NHẤT: Cam kết sự kiện vào cơ sở dữ liệu & Postback (200)
Cách ngăn chặn tấn công phát lại mà không khiến cổng thu nhận bị nhiễm độc trạng thái
Mối đe dọa của tấn công phát lại: Nhân bản các payload hợp lệ để rút cạn ngân sách tiếp thị
Một lỗ hổng nghiêm trọng trong kiến trúc webhook là tấn công phát lại. Trong kịch bản phát lại, kẻ tấn công không sửa đổi các tham số theo dõi hoặc phá vỡ băm mật mã; thay vào đó, chúng chặn một yêu cầu postback đã được ký hợp lệ và truyền đi chuỗi byte giống hệt đó nhiều lần đến điểm cuối thu nhận.
Vì payload và thẻ xác thực khớp nhau, một hệ thống xác minh chỉ đánh giá tính hợp lệ của HMAC sẽ chấp nhận mọi yêu cầu phát lại là xác thực. Điều này cho phép kẻ tấn công sao chép một chuyển đổi CPA $50 hợp lệ hàng ngàn lần, làm cạn kiệt ngân sách tiếp thị thông qua việc thanh toán hoa hồng trùng lặp.
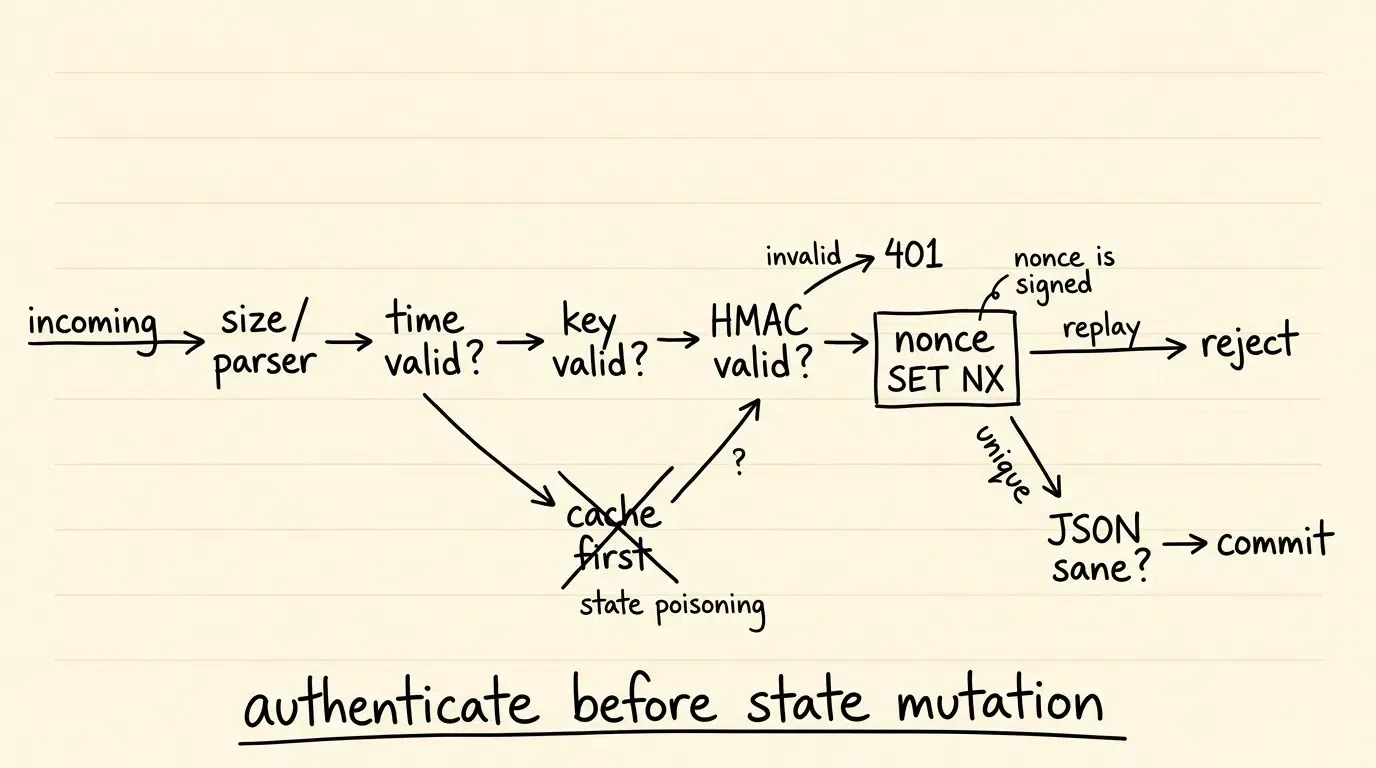
Trình tự xác minh quan trọng: Thực thi xác thực trước khi vô hiệu hóa nonce
Phòng chống phát lại yêu cầu kết hợp các cửa sổ hiệu lực của dấu thời gian ngắn với các nonce giao dịch duy nhất. Tuy nhiên, việc gắn trực tiếp nonce giao dịch vào cơ sở chữ ký được xác thực là điều kiện tiên quyết tuyệt đối. Nếu nonce bị bỏ qua trong đầu vào HMAC chuẩn, kẻ tấn công có thể dễ dàng tạo ra các nonce ngẫu nhiên mới trong khi phát lại payload gốc và thẻ xác thực, qua đó bỏ qua hoàn toàn việc khử trùng lặp nonce.
Hơn nữa, trình tự kiến trúc mà tại đó các kiểm tra xác minh được thực hiện là rất quan trọng đối với sự ổn định vận hành. Một khiếm khuyết bảo mật nghiêm trọng xảy ra khi một cổng thu nhận ghi lại một nonce vào bộ nhớ đệm trạng thái của nó trước khi xác minh thẻ xác thực mật mã. Trong trình tự lỗi này, một kẻ tấn công không được xác thực có thể làm tràn điểm cuối thu nhận bằng các yêu cầu không được xác thực chứa nonce ngẫu nhiên, làm cạn kiệt dung lượng bộ nhớ cache, kích hoạt áp lực trục xuất và làm giảm hiệu suất thu nhận.
Để ngăn chặn tình trạng nhiễm độc trạng thái, các máy chủ thu nhận phải thực thi trình tự xác minh nghiêm ngặt:
- Xác thực cú pháp và dấu thời gian: Xác minh rằng dấu thời gian của yêu cầu đến (
) nằm trong một cửa sổ lịch sử chấp nhận được so với thời gian máy chủ thẩm quyền ( ):
Các yêu cầu nằm ngoài cửa sổ minh họa này sẽ bị loại bỏ ngay lập tức. Điều này giới hạn thời gian lưu trữ cần thiết của các nonce lịch sử trong bộ nhớ.
2. Xác thực thẻ mật mã: Truy xuất khóa bí mật khớp với X-Signature-Key-Id, tái tạo chuỗi yêu cầu chuẩn (bao gồm CanonicalQuery, AUTHORITY, Nonce và KeyId), tính toán thẻ HMAC-SHA256 mong đợi và thực hiện so sánh thời gian hằng so với thẻ tiêu đề đến. Nếu thẻ không hợp lệ, hãy chấm dứt yêu cầu ngay lập tức với trạng thái HTTP 401 Unauthorized.
3. Vô hiệu hóa nonce nguyên tử: Chỉ sau khi yêu cầu vượt qua xác thực HMAC, kiểm tra và duy trì nonce duy nhất trong bộ nhớ đệm nguyên tử trong bộ nhớ (ví dụ: Redis SET key value NX EX 720). Thời gian tồn tại của bộ đệm (TTL) nên vượt quá tổng cửa sổ phát lại tiềm năng (ví dụ: thời lượng cửa sổ 600 giây cộng với biên độ an toàn, tổng cộng 720 giây) để đảm bảo rằng các biến thể đồng hồ biên không thể gây ra hết hạn nonce sớm. Nếu nonce đã tồn tại trong bộ đệm, hãy từ chối yêu cầu dưới dạng HTTP 409 Conflict.
4. Làm cứng JSON ngữ nghĩa: Sau khi xác thực mật mã, từ chối các payload JSON chứa các tên thành viên đối tượng trùng lặp hoặc các mơ hồ về lược đồ trước khi xử lý kinh doanh.
Giảm thiểu tấn công thời gian và nhiễm độc bộ đệm
Thực thi xác thực HMAC trước khi đột biến bộ đệm nonce đảm bảo rằng chỉ các yêu cầu được ký bằng khóa bí mật được ủy quyền mới có thể tiêu thụ tài nguyên bộ nhớ trong bộ đệm khử trùng lặp. Các nỗ lực giả mạo không xác thực và các đợt lũ nonce ngẫu nhiên bị từ chối ở biên trước khi bất kỳ đột biến trạng thái phụ trợ nào xảy ra.
Hơn nữa, các thuật toán so sánh thời gian hằng phải được sử dụng để xác minh HMAC. Các toán tử so sánh chuỗi tiêu chuẩn (== hoặc ===) không được đảm bảo cung cấp so sánh chống lại thời gian và có thể làm rò rỉ hành vi thời gian phụ thuộc vào dữ liệu trong các môi trường runtime cụ thể. Logic xác minh phải giải mã thẻ hex hoặc Base64 thành các byte thô, xác thực độ dài mong đợi và thực thi một nguyên hàm so sánh chống thời gian (chẳng hạn như crypto.timingSafeEqual trong Node.js hoặc MessageDigest.isEqual trong Java).
Cấu trúc lược đồ xác minh postback S2S an toàn
Để duy trì sự tách biệt kiến trúc giữa các tham số theo dõi, tiêu đề vận chuyển và kết quả xác minh, các nhóm kỹ thuật nên ghi lại các bản kiểm tra postback theo một lược đồ tham chiếu có cấu trúc.
Phần giữ chỗ lược đồ dưới đây minh họa một payload xác minh postback S2S nơi các tham số đến, siêu dữ liệu bảo mật và các quyết định của cổng được tách rời một cách sạch sẽ:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
Phân tích so sánh các cơ chế bảo mật postback
Đánh giá các giao thức bảo vệ postback dựa trên chi phí tính toán và mức độ đảm bảo
Các nhóm kỹ thuật đánh giá các cơ chế bảo mật đa dạng để bảo vệ các tham số theo dõi. Sự lựa chọn tối ưu cân bằng giữa độ phức tạp khi triển khai, hiệu suất mật mã và các đảm bảo bảo mật.
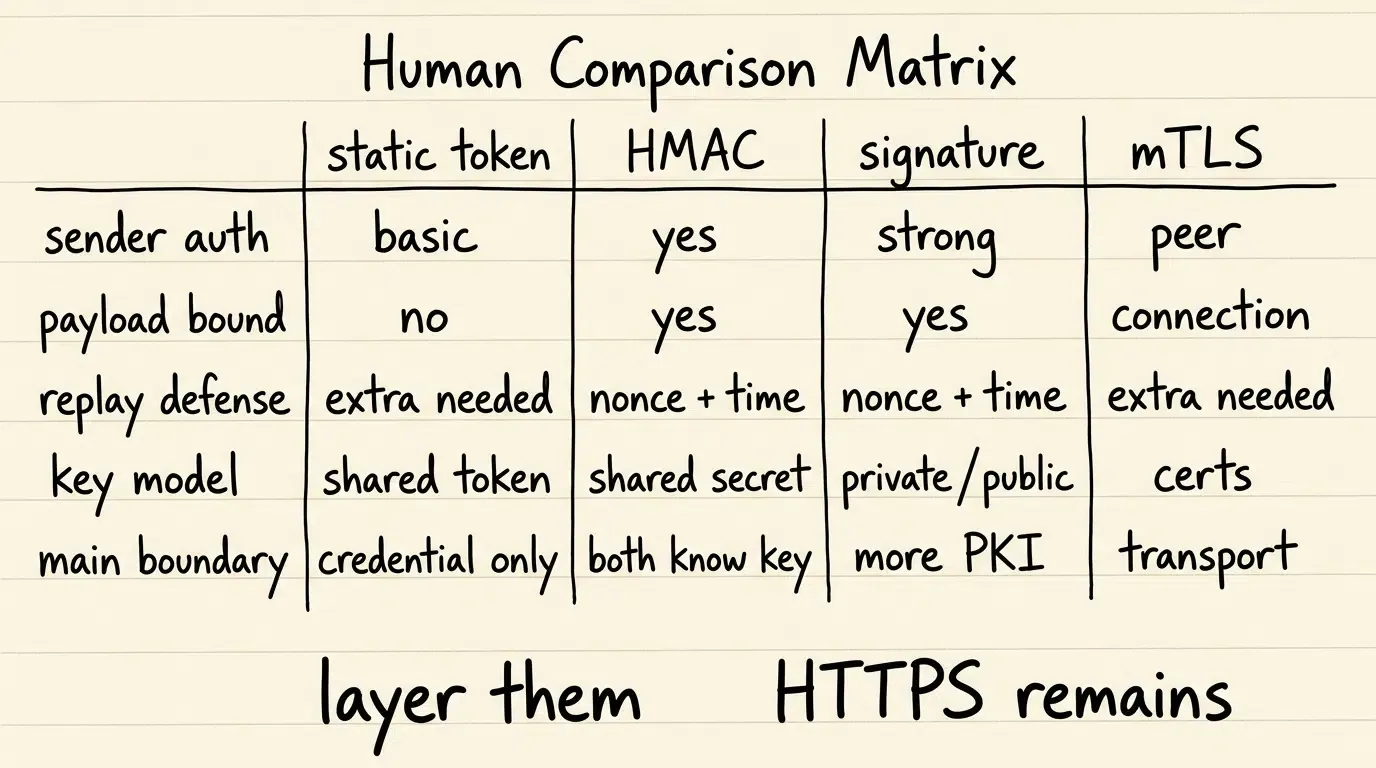
Bảng dưới đây đối chiếu các giao thức bảo mật postback tiêu chuẩn:
| Cơ chế bảo mật | Nguyên hàm mật mã | Sức mạnh cốt lõi | Đánh đổi vận hành |
|---|---|---|---|
| Mã thông báo chia sẻ tĩnh | Khóa API được chia sẻ trước trong Tiêu đề HTTP | Chi phí tính toán thấp; thiết lập đơn giản | Không xác thực độc lập nội dung payload |
| HMAC-SHA256 đối xứng | Mã xác thực thông điệp bằng khóa băm (RFC 2104) | Phát hiện sửa đổi trái phép; thông lượng cao | Yêu cầu lưu trữ bí mật phía máy chủ an toàn và vòng đời khóa chia sẻ |
| Chữ ký số bất đối xứng | Cặp khóa công khai/riêng tư (ví dụ: Ed25519 / RSA) | Gán quyền ký mạnh hơn; khóa riêng tư không bao giờ được chia sẻ | Chi phí mật mã cao hơn; yêu cầu cơ sở hạ tầng khóa công khai |
| TLS tương hỗ (mTLS) | Bắt tay chứng chỉ X.509 tầng vận chuyển | Xác minh ngang hàng mật mã tại lớp kết nối | Quản lý chứng chỉ phức tạp; bảo vệ vận chuyển, không bảo vệ trạng thái payload |
Đánh đổi kiến trúc trong môi trường sản xuất
Trong khi TLS tương hỗ (mTLS) thiết lập xác thực ngang hàng ở lớp vận chuyển, nó không cung cấp bằng chứng can thiệp ở lớp ứng dụng sau khi yêu cầu kết thúc tại một reverse proxy trung gian. Ngược lại, các chữ ký bất đối xứng (chẳng hạn như Ed25519 hoặc ECDSA) cung cấp sự gán quyền ký mạnh mẽ hơn—ngăn người nhận tạo ra các chữ ký hợp lệ—nhưng việc không thể từ chối vận hành vẫn phụ thuộc vào việc giữ khóa riêng tư và các kiểm soát ràng buộc danh tính nghiêm ngặt.
HMAC-SHA256 không tốn kém về mặt tính toán đối với các webhook payload điển hình và nhìn chung phù hợp với xác thực server-to-server thông lượng cao, cung cấp khả năng phát hiện can thiệp mạnh mẽ và quản lý khóa đơn giản giữa các máy chủ phụ trợ doanh nghiệp đáng tin cậy.
Khi nào cần yêu cầu ký postback S2S cho các ứng dụng di động
Các điều kiện rủi ro cao mà tại đó việc yêu cầu ký postback được xác thực nên được áp dụng
Việc ký mật mã các tham số theo dõi được khuyến nghị mạnh mẽ trong các điều kiện rủi ro cụ thể:
- Các khoản chi trả Chi phí trả cho mỗi hành động (CPA) giá trị cao: Các chương trình tiếp thị nơi các sự kiện chuyển đổi cá nhân kích hoạt bồi thường tiền tệ thực tế, hoa hồng liên kết hoặc tín dụng tài chính.
- Mạng lưới liên kết bên thứ ba và đa tầng: Các chiến dịch nơi các postback đi qua các nhà tổng hợp quảng cáo trung gian, mạng lưới liên kết phụ hoặc các nhà môi giới định tuyến bên ngoài.
- Chia sẻ doanh thu và thanh toán giá trị động: Các mô hình kinh doanh nơi phí quảng cáo được tính là phần trăm của tham số
event_valueđộng được truyền trong postback. - Tuân thủ kiểm toán tài chính và quy định: Các tổ chức doanh nghiệp chịu sự kiểm toán tính toàn vẹn dữ liệu yêu cầu các hồ sơ kế toán được kiểm soát tính toàn vẹn hoặc có bằng chứng can thiệp đối với các khoản chi tiêu tiếp thị.
Các điều kiện không phù hợp để ký postback phức tạp
Việc triển khai ký mật mã cho mỗi yêu cầu có thể gây ra chi phí vận hành không cần thiết trong các kiến trúc cụ thể:
- Microservices đám mây riêng biệt: Các giao tiếp service-to-service nội bộ hoạt động hoàn toàn trong một Virtual Private Cloud (VPC) riêng tư được bảo mật, được bảo vệ bởi xác thực service mesh nội bộ.
- Viễn trắc rủi ro thấp khối lượng cao: Các ping tần suất cao nơi giá trị giao dịch sự kiện bằng không và bảo mật cấp vận chuyển thay thế hoặc gộp yêu cầu được xác thực là đủ để giảm thiểu rủi ro.
Các quan niệm sai lầm phổ biến về bảo mật postback S2S
- Quan niệm sai lầm 1: HTTPS làm cho việc ký tham số trở nên dư thừa: HTTPS chỉ mã hóa lưu lượng truy cập giữa các điểm cuối vận chuyển ngay lập tức. Nó không ngăn cản một trung gian được ủy quyền sửa đổi các tham số trước khi chuyển tiếp, cũng không ngăn cản các cuộc tấn công phát lại chống lại cổng đích.
- Quan niệm sai lầm 2: HMAC tương đương với chữ ký số công khai: HMAC dựa trên khóa đối xứng chia sẻ được cả người gửi và người nhận biết. Mặc dù nó đảm bảo rằng một thực thể sở hữu khóa đã tạo ra thẻ, nó không cung cấp khả năng không thể từ chối về mặt toán học đối với người giữ khóa khác, không giống như mật mã khóa công khai bất đối xứng.
Các câu hỏi thường gặp (FAQ)
Can thiệp tham số theo dõi trong postback quảng cáo di động là gì?
Tại sao HMAC được coi là một mã xác thực thông điệp thay vì chữ ký số?
Tại sao việc xác minh mật mã phải diễn ra trước khi tiêu thụ nonce giao dịch?
Tóm tắt và Khung quyết định
Bảo mật các tham số theo dõi trước sự can thiệp của postback là điều cần thiết để bảo vệ các khoản đầu tư tiếp thị hiệu suất và bảo toàn tính toàn vẹn của việc quy đổi. Việc loại bỏ lỗ hổng trước sự thay đổi tham số đòi hỏi phải vượt ra ngoài các mã thông báo tĩnh hướng tới các mô hình xác thực mật mã kết hợp xây dựng yêu cầu chuẩn tất định, thẻ xác thực thông điệp HMAC-SHA256 và cơ chế phòng thủ phát lại nguyên tử.
Các nhóm kỹ thuật phải thực hiện các cổng xác thực server-to-server nghiêm ngặt giúp xác minh tính toàn vẹn của yêu cầu trước khi thay đổi trạng thái nội bộ hoặc ghi lại giá trị chuyển đổi. Bằng cách gắn trực tiếp các nonce giao dịch, chuỗi truy vấn và ngữ cảnh máy chủ vào cơ sở chữ ký, duy trì các tiêu chuẩn vòng đời khóa đối xứng và thực thi so sánh chữ ký thời gian hằng, các ứng dụng di động có thể đảm bảo rằng các postback được chấp nhận đã được xác thực, chống phát lại và có bằng chứng can thiệp sau khi ký.
Để xem xét các giao diện dữ liệu và thông số kỹ thuật tích hợp bảo mật, hãy tham khảo tài liệu tham khảo triển khai quy đổi di động.
Tài liệu liên quan
-
Khái niệm: Tham số theo dõi, Can thiệp postback, Tuần tự hóa chuẩn, Mã xác thực thông điệp, Phòng thủ tấn công phát lại
-
Công nghệ: Postback Server-to-Server, HMAC-SHA256, Cổng thu nhận, Cache Idempotency
-
Tiêu chuẩn: RFC 2104 HMAC Keyed-Hashing for Message Authentication, RFC 9110 HTTP Semantics, RFC 9421 HTTP Message Signatures, RFC 9530 Digest Fields, RFC 3986 URI Generic Syntax, OWASP API Security Top 10
-
API: Giao diện thu nhận sự kiện (Kiến trúc tham khảo), Công cụ Webhook postback S2S
-
Tài liệu & Tham khảo chính thức:
Share this article