Google 訂於 2027 年 1 月實施 Android 開發者驗證?Google 已確認將於 2027 年 1 月起在全球強制執行 Android 開發者驗證要求,首波將涵蓋七大應用程式分發商,並在接下來幾個月內逐步擴展至更多國家以及認證 Android 裝置上的所有安裝來源。這項政策由 Android 應用程式安全產品管理總監 Matthew Forsythe 於 2026 年 11 月 19 日在 Android 開發者部落格上宣佈,此項推出是在巴西、印尼、新加坡和泰國等參與商店於 2026 年 9 月 30 日上線的區域保護措施基礎上建立的。根據此政策,在 Google Play 外部進行分發的開發者(包括透過 OEM 商店、開源儲存庫和直接下載 APK)必須驗證其身分,並註冊其套件名稱與簽署金鑰,以維持標準的安裝行為。
Android 開發者驗證的推出時程與分發商範圍
重點一覽
- 全球推出將於 2027 年 1 月開始,涵蓋七大參與分發商——Google Play、三星 Galaxy Store、榮耀 (Honor)、OPPO、小米、傳音 (Transsion) 和vivo,而 Google 表示保護措施將在接下來幾個月內擴展至更多商店、國家和安裝來源;Google 的分發商指南將 2027 年 3 月 1 日列為更廣泛商店執行的目標就緒里程碑。
- Google 回報自 2026 年 3 月以來已有數百萬個應用程式完成註冊,涵蓋超過 99% 的全球 Android 應用程式安裝量,不過 Play 商店外部未註冊的套件將面臨安裝阻擋,除非使用者啟用隱藏的 24 小時繞過流程。
- 在收集開發者意見回饋後,Google 將其免費的有限分發層級共用上限提高至 50 台授權裝置,並推出了兩個自動化 API 以及針對開源註冊表和第三方應用程式商店的正式指南。
Google 最初於 2025 年 8 月推出了 Android 開發者驗證計畫,將身分註冊定位為一項責任層級,旨在讓惡意行為者在應用程式被下架後更難重複分發有害套件。雖然 Google Play 開發者已經歷過身分驗證工作流程,但新框架將套件層級的註冊擴展至認證 Android 裝置上非 Play 的分發管道。
根據 Ars Technica 的報導,底層的系統驗證器服務已部署至執行 Android 8 Oreo 或更新版本的 Google 認證裝置——涵蓋全球絕大多數的認證手機,而未認證裝置則不受影響。2026 年 9 月 30 日,使用者保護措施已在巴西、印尼、新加坡和泰國的參與商店中上線。隨著初步區域推出的上線,Google 確認全球強制執行將於 2027 年 1 月開始分階段推出。

Google 的應用程式分發商資源將 2027 年 3 月 1 日設為參與第三方商店反映驗證生效的目標就緒里程碑。同時,Google 的 11 月 19 日推出公告指出,在 2027 年 1 月推出後的幾個月內,保護措施將繼續在剩餘國家以及認證裝置上的所有安裝來源中逐漸擴展。
| 推出里程碑 | 已驗證範圍 | 生效時間 |
|---|---|---|
| 計畫宣佈 | 導入身分驗證與套件註冊政策 | 2025 年 8 月 |
| 開放開發者註冊 | 對所有開發者全面開放註冊 | 2026 年 3 月 |
| 有限分發與繞過功能上線 | 推出免費學生/業餘愛好者層級與 24 小時進階流程 | 2026 年 8 月 |
| 區域推出啟用 | 在巴西、印尼、新加坡和泰國的參與商店中啟用 | 2026 年 9 月 30 日 |
| 全球七大分發商上線 | 開始在 Google Play、Galaxy Store、榮耀、OPPO、小米、傳音和 vivo 推出 | 2027 年 1 月 |
| 更廣泛的商店就緒狀態 | 參與第三方應用程式分發商的目標就緒里程碑 | 2027 年 3 月 1 日(目標) |
| 所有安裝來源 | 在剩餘國家與認證裝置的所有安裝來源中逐步擴展 | 隨後幾個月(2027 年) |
技術註冊機制與身分差異
在技術層面上,Google 的開源註冊文件與分發商指南指出,註冊應用程式會將唯一的套件名稱以及其簽署金鑰的 SHA-256 憑證指紋繫結至已驗證的 Android 開發者主控台或 Google Play Console 帳戶。Google 表示,註冊個別應用程式需時不到十分鐘,且該公司是在驗證開發者身分,而非審查 Play 商店外部二進位檔案的內容。
對於商業與一般分發,Ars Technica 報導指出,完整驗證需要政府核發的身分證明以及 25 美元的註冊費。Ars Technica 也指出,雖然熱門應用程式 ID 會直接快取在裝置上進行離線檢查,但側載較不常見的套件可能需要連線至 Google 伺服器的網路,以便在安裝繼續進行之前確認註冊狀態。
關於管轄範圍排除,Google 的驗證常見問題指出,雖然身處受全面制裁國家的開發者由於法律限制無法完成 Android 開發者驗證,但驗證檢查不會在身處這些國家的實體認證 Android 裝置上執行。因此,身處受制裁管轄範圍內的實體使用者可以繼續安裝應用程式,而無需進行驗證檢查。
有限分發層級與回報的上限差異
為了避免阻礙課堂專案與個人原型,Google 於 2026 年 8 月推出了有限分發帳戶。這些帳戶是免費的,不需要政府身分證驗證,但仍需要具備啟用雙重驗證的 Google 帳戶以及持有開發者法定姓名與地址的 Google 付款資料。此層級下的應用程式共用使用透過 QR 碼或連結進行的裝置授權交握。
公開來源反映了擴展前上限描述方式的微小差異:
- Google 官方文件:雖然 Google 獨立的有限分發指南和先前的常見問題項目先前記載了 20 台裝置的上限,但 Google 的 2026 年 11 月 19 日推出公告明確指出共用限制已擴大「從 20 台增加到 50 台授權裝置。」
- 第三方媒體報導:來自 Ars Technica 的報導將此調整描述為從「總共 25 次安裝增加到 50 次安裝」的初始上限。
Google 尚未發布調解聲明來解釋外部媒體引用的不同初始基準數字,不過兩個來源都確認更新後的上限為 50 台裝置或安裝次數。
自動化 API 與商店重新簽署衝突
對於管理大型目錄或第三方分發管道的組織而言,手動主控台輸入會帶來營運衝突。為了解決這個問題,Google在其分發商資源中發布了兩個程式介面:
- Android 開發者 ID 狀態 API:允許商店和分發商透過查詢特定的套件名稱和 SHA-256 簽署憑證指紋是否已註冊來審核現有的應用程式目錄。
- Android 開發者主控台 API:使用 OAuth 2.0 委派,以便參與的商店或開源儲存庫可以代表已驗證的開發者直接註冊套件名稱和商店管理的簽署金鑰。
簽署金鑰細節對跨商店和開源分發特別重要。正如 Google 的開源應用程式註冊指南中所述,如果開源儲存庫或第三方商店使用其自己的平台金鑰而不是開發者的原始金鑰來重新簽署 APK,開發者必須提取並註冊商店簽署的 SHA-256 指紋,或者依賴儲存庫的主控台 API 整合。否則,裝置驗證器會將重新簽署的套件視為未註冊。
使用者繞過路徑、豁免與開放生態系統權衡
儘管該計畫被定位為對社交工程惡意軟體的迴應,但 Google 針對側載限制面臨來自開源維護者和進階使用者的反彈。作為迴應,該公司推出了記錄在 Android 說明及其驗證常見問題中的退出機制,稱為進階流程。
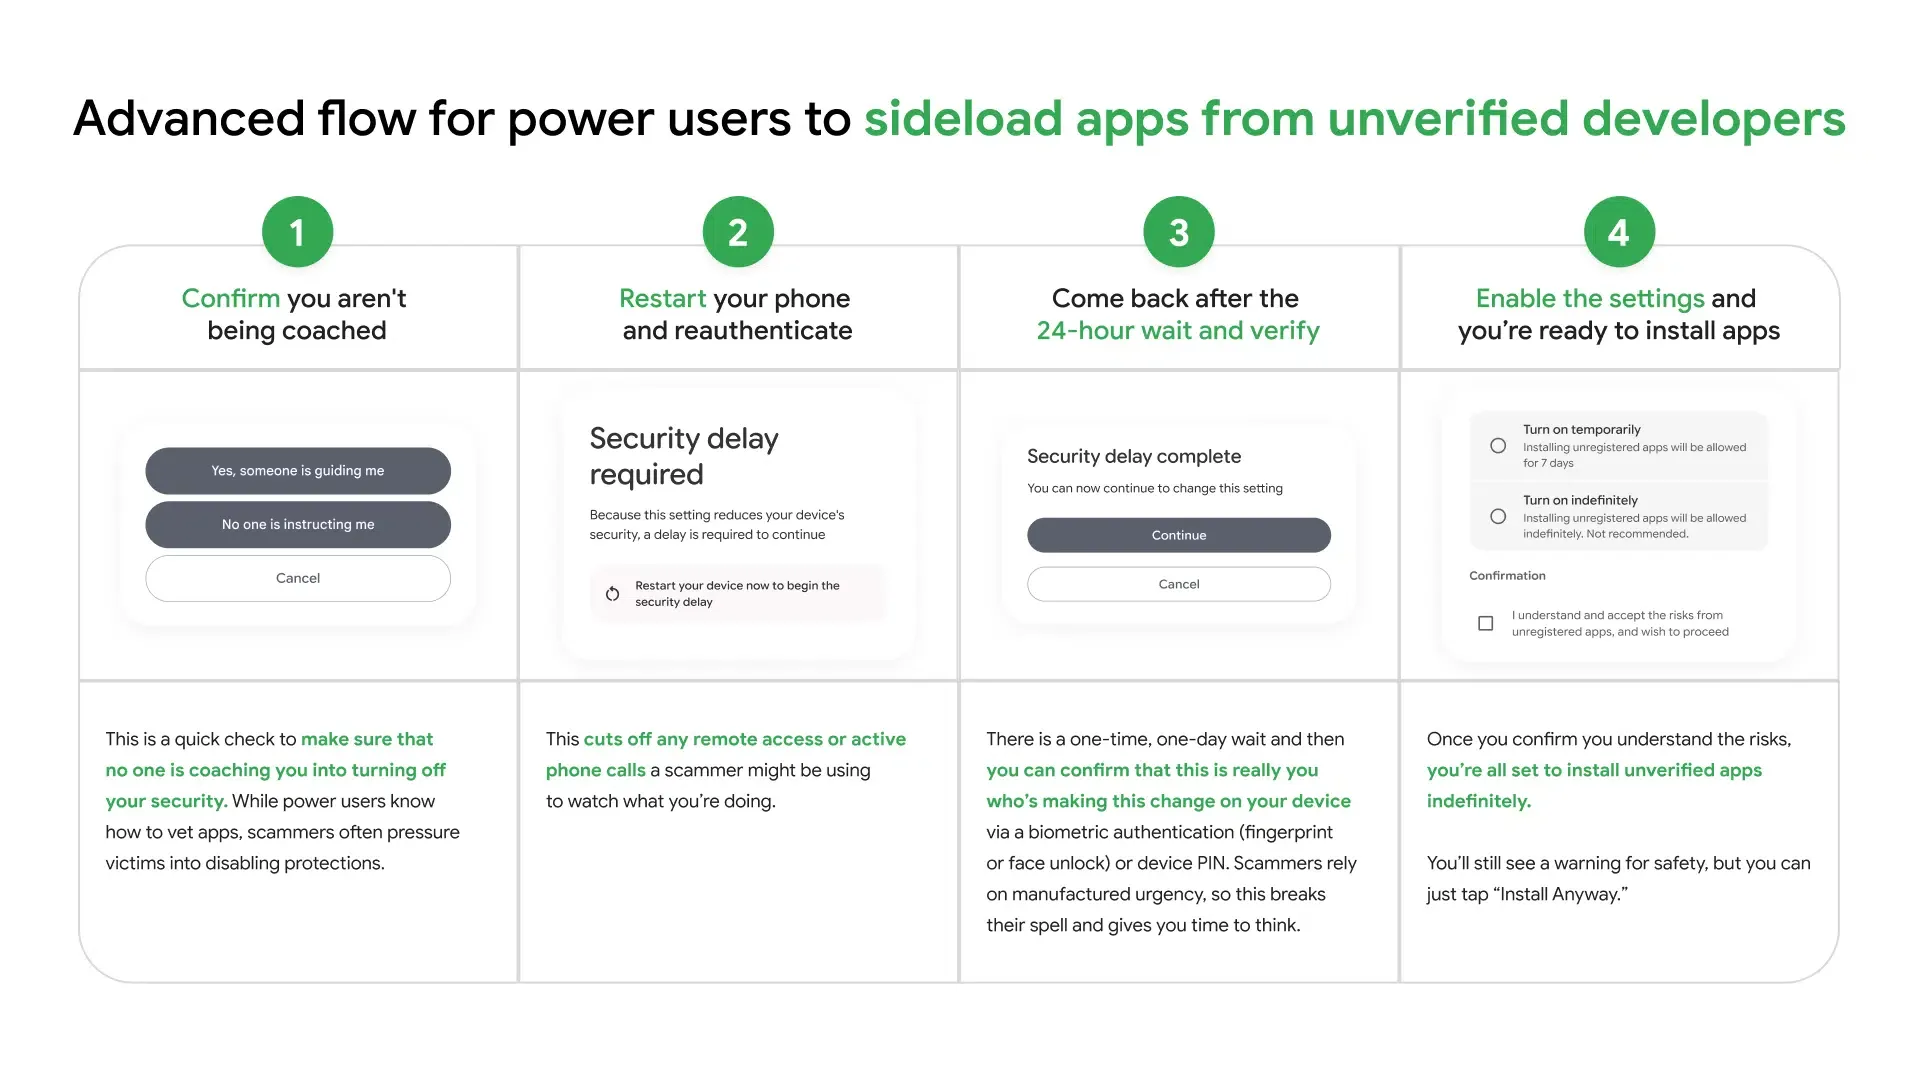
在進階流程下,經驗豐富的使用者可以允許來自未驗證開發者的安裝,但該工作流程引入了刻意的阻礙。根據 Ars Technica 的操作指南與 Google 支援文件,使用者必須解鎖開發人員選項、啟用未驗證套件切換開關、透過裝置 PIN 碼確認他們並非在脅迫下行事、重新開機手機,並在選擇暫時或無限期未驗證安裝之前,等待長達 24 小時的強制安全延遲。
Google 的驗證常見問題也確認了驗證檢查不會阻礙安裝的明確範圍界限:
- Android 調試橋 (ADB):透過 ADB 執行的開發者安裝在認證裝置上仍然不受套件註冊檢查的約束。
- 企業受管理裝置:透過組織的管理裝置商店部署的私有應用程式不需要驗證,儘管 Google 建議將其註冊。
- 未認證裝置:未認證的 Android 裝置超出系統驗證器的範圍。
Android 開發者驗證後的多通路分發責任
當執行擴展到 2027 年的安裝來源時,在 Google Play、六個合作夥伴 OEM 商店以及直接 Web-to-APK 落地頁面之間分發 Android 軟體的團隊將面臨安裝資格與安裝後內容交付之間更清晰的分離。透過 Google 的套件與金鑰驗證可清除開發者驗證層級而不會觸發 24 小時進階流程,而其他平台、商店和相容性檢查可能仍然適用。,然而分發驗證本身並不會將行銷活動標籤、推薦代碼或目的地深層連結狀態帶入新啟動的應用程式中。
概念責任模型(非官方架構)
注意:下方的圖表和表格展示了一個概念責任模型,說明多通路 Android 分發堆疊如何將驗證、交付和參數交握分離;這並非官方的 Google 內部實作拓撲。
[ 開發者建置與註冊 ]
  簽署 APK (SHA-256 金鑰) ──> 註冊套件 + 金鑰指紋 (Play / 開發者主控台)
                                       │
                                       ▼
[ 多通路分發 ]
  Google Play / 6 家 OEM 商店 / 直接網頁 APK ──> 裝置驗證器檢查 (已認證 Android 8+)
                                       │
                                       ▼
[ 安裝後內容層 ]
  參數 SDK (例如 OpoInstall) ──> 在首次啟動時交付網頁參數 ──> 應用程式後端驗證
跨 Google Play 和非 Play Android 商店出貨的團隊受益於在各層指派不同的工程責任,而不是將商店合規性與歸因混為一談:
| 元件 | 說明性責任 | 範圍與限制 |
|---|---|---|
| Android 開發者主控台 / Play Console | 將已驗證的開發者身分繫結至套件名稱和 SHA-256 簽署指紋;提供 ID 狀態與主控台 API | 僅建立安裝問責制;不處理推薦歸因或應用程式內路由 |
| 應用程式分發商(Play 與 6 家 OEM 商店) | 審核提交的套件、管理商店端的重新簽署(如果適用),並顯示上架狀態 | 強制執行商店特定的分發規則;Play 安裝推薦來源僅限於 Google Play 安裝 |
| 參數傳遞 SDK(例如 OpoInstall) | 在安裝到首次應用程式啟動過程中傳遞支援的網頁宣傳、邀請或房間參數 | 嚴格作為安裝參數傳遞框架運作;不驗證開發者身分、繞過 Android 驗證、驗證使用者身分或驗證 IAP |
| 開發者商業後端 | 驗證使用者身分、驗證收據、強制執行反濫用規則,並將交付的參數繫結至使用者記錄 | 作為帳戶狀態、權限和行銷活動對帳的單一真實來源 |
由於 Google Play 的原生安裝推薦來源 API 僅適用於 Play 商店安裝,執行 Web-to-APK 行銷活動或在榮耀、OPPO、小米、傳音、vivo 和三星 Galaxy Store 進行分發的團隊可以將合規的套件註冊與獨立的安裝參數傳遞層(例如 OpoInstall)配對,以便在首次啟動時恢復邀請或行銷活動內容——前提是底層 APK 及其通道特定的簽署金鑰首先已根據 Google 的驗證規則正確註冊。
多商店與直接 APK 團隊的工程檢查清單
在 2027 年 1 月推出之前,在 Google Play 外部分發 Android 套件的工程與釋出團隊應審核其釋出管道:
- 審核 Play 外部的套件簽章:對於透過 Google Play 與 OEM 商店或直接網站下載分發的應用程式,請在 Play Console 中確認每個有效的套件名稱和 SHA-256 簽署憑證(包括任何商店重新簽署的金鑰)均已註冊。
- 在 CI/CD 中整合 ID 狀態檢查:將釋出自動化連線至 Android 開發者 ID 狀態 API,以便在分發之前攔截未註冊的建置變體或輪替的簽署金鑰。
- 考量商店重新簽署工作流程:如果透過重新簽署二進位檔案的第三方商店或開源儲存庫進行分發,請提取最終分發商簽署的 SHA-256 指紋,或透過 Android 開發者主控台 API 授權 OAuth 2.0 委派。
- 將驗證與參數交付分離:將身分註冊視為認證裝置上安裝資格的先決條件,同時將參數交付、收據驗證和使用者驗證隔離在專用後端和 SDK 層中。
常見問題 (FAQ)
Android 開發者驗證會完全阻擋 APK 側載嗎?
如果 Google Play 開發者僅在 Play 上發布,是否需要註冊任何東西?
開源儲存庫和第三方商店如何處理 APK 重新簽署?
免費業餘愛好者帳戶的上限是 20 台、25 台還是 50 台裝置?
工程團隊的關鍵要點
Google 於 2027 年 1 月全球推出 Android 開發者驗證,標誌著 Android 如何在非 Play 管道中處理軟體來源的結構性轉變。透過在推出時與 Google Play、三星 Galaxy Store、榮耀、OPPO、小米、傳音和 vivo 合作——從 1 月開始並在隨後幾個月內擴展至認證裝置上的更多商店和安裝來源——Google 正將基本的安裝可能性與密碼學金鑰註冊及已驗證的開發者身分繫結在一起。
對於行動工程與釋出團隊而言,當前的營運首要任務是金鑰衛生而非程式碼重寫。審核每個有效的套件名稱、追蹤跨 OEM 和開源管道的商店管理重新簽署指紋,並將狀態 API 整合到持續整合管道中,將決定在強制執行上線時,非 Play 分發管道是否能保持順暢。
參考資料
-
Android Developers Blog. Expanding Android developer verification in 2027. 主要官方推出公告(2026 年 11 月 19 日)。
-
Android Developers Blog. Elevating Android security with developer verification. 最初官方計畫公告(2025 年 8 月)。
-
Android Developers. Resources for app distributors | Android developer verification. 關於目標商店就緒狀態與自動化 API 的官方技術文件。
-
Android Developers. Register your app on open-source repositories | Android developer verification. 關於套件名稱、SHA-256 指紋和商店重新簽署的官方指南。
-
Android Developers. Register for limited distribution on Android devices. 免費學生和業餘愛好者有限分發帳戶的官方規範。
-
Android Developers. Frequently asked questions | Android developer verification. 涵蓋 ADB、企業豁免、受制裁地區和進階流程的官方政策文件。
-
Android Help. Allow app installs from unverified developers. 針對 24 小時進階流程繞過機制的官方終端使用者支援指南。
-
Ars Technica. Google will launch Android app verification requirement globally in January 2027. 關於 Android 8+ 驗證器部署、25 美元費用和離線快取注意事項的獨立報導(2026 年 11 月 20 日)。
-
Ars Technica. Google details new 24-hour process to sideload unverified Android apps. 24 小時進階流程退出機制的獨立操作導覽。
-
OpoInstall Documentation. OpoInstall 官方技術文件. 安裝參數傳遞框架的參考規範。
Share this article