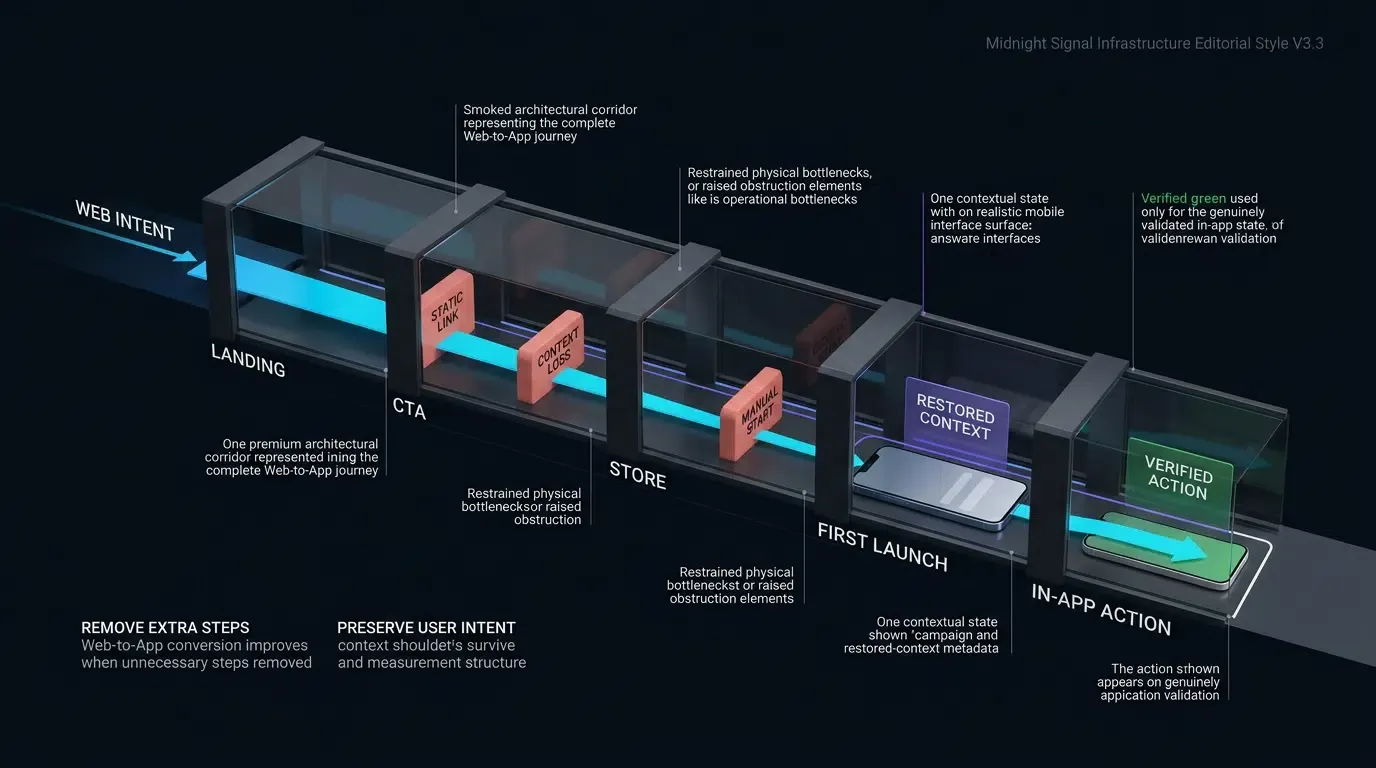
深度連結如何提升行動 App 的互動率?深度連結能透過降低導覽摩擦力,將重新喚醒的用戶直接帶往 App 內的情境目標頁面(例如:未結帳的購物車、個人化推薦或特定內容),省去 App 內手動搜尋的步驟,並為優化轉換與留存率創造可測試的機會。
App 互動率涵蓋了用戶在整個生命週期內與行動 App 互動的頻率、深度與持續時間。在再行銷活動中運用情境深度連結,能將流失用戶從外部網頁、訊息與電子郵件觸點中,繞過通用的首頁,直接導入目標 App 內頁面。
| 術語 | 定義 | 相關實體 | 搜尋意圖角色 |
|---|---|---|---|
| App 互動率 (App Engagement) | 用戶隨時間推移在行動 App 內互動的深度與頻率。 | 用戶留存 | 資訊型 / 商業型 |
| Web to App | 將網頁訪客轉換為原生行動 App 視圖的過程。 | 行動深度連結 | 資訊型 |
| 再行銷 (Remarketing) | 透過定向活動重新吸引流失或閒置用戶的策略性做法。 | 生命週期行銷 | 資訊型 |
為何情境深度連結能減少再行銷的摩擦力?
靜態訊息的低效:首頁導流導致的營收流失
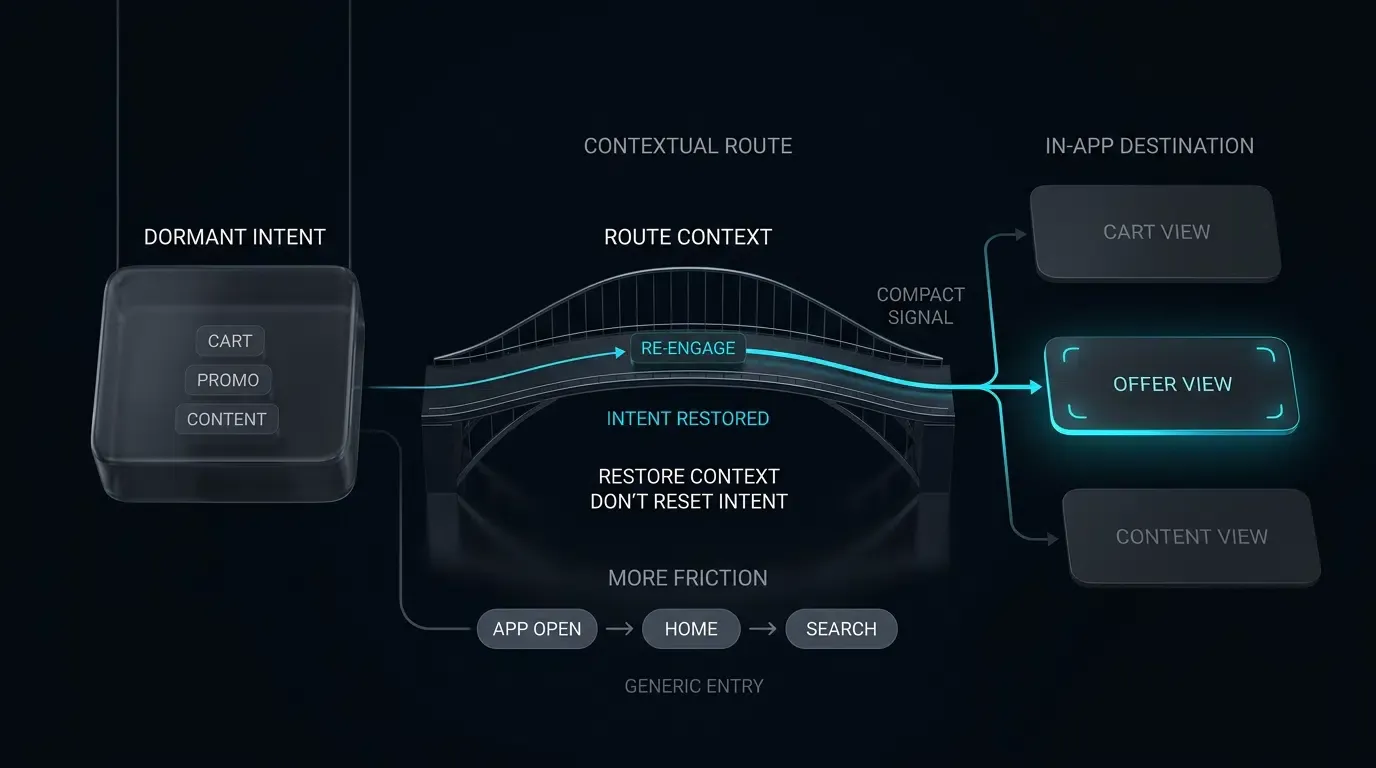
行動行銷活動在重新吸引流失用戶時,常面臨低轉換率的困境。造成此問題的原因之一,是在再行銷訊息中使用了靜態、無情境的連結。當電商平台發送簡訊通知用戶曾瀏覽的商品享 20% 折扣,若將用戶引導至 App 通用首頁或應用商店頁面,便會造成明顯的摩擦力。
用戶進入 App 首頁後,必須手動層層查找分類、尋找搜尋框,並重新識別活動中提到的特定商品。每一次的手動導覽步驟都會增加認知負擔,導致用戶在進入結帳流程前就離開。將用戶引導至通用入口,會稀釋活動的相關性,推高用戶獲取成本 (CAC),並降低行銷預算的運作效率。
從廣播式再行銷轉向保留意圖的深度連結
為了優化互動率,成長團隊應從廣播式訊息轉換為能保留意圖的深度連結架構。與其將所有重新吸引的流量視為一般的 App 啟動,情境深度連結能將特定的目的地路由與參數酬載 (payload) 直接嵌入活動 URL 中。
當閒置用戶在電子郵件、簡訊或網頁橫幅中點擊情境連結時,底層作業系統會將請求直接路由至支援驗證連結的原生 App。App SDK 會攔截傳入的意圖,解析嵌入的參數(例如 scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef),並自動導航至對應的商品或結帳頁面。OpoInstall 作為行動歸因與深度連結平台,能協助行銷團隊建立動態路由連結,連結外部網頁與訊息觸點,直達原生 App 內場景。
將「內容觸達時間」作為再行銷漏斗的營運指標
在生命週期行銷中,用戶的注意力稍縱即逝。一個實用的產品定義指標是內容觸達時間 (Time-to-Content) (
在非情境化的活動中,
首頁導覽阻力如何削弱用戶重新喚醒的漏斗?
拆解流失的棄權路徑:從活動點擊到複雜的 App 內搜尋
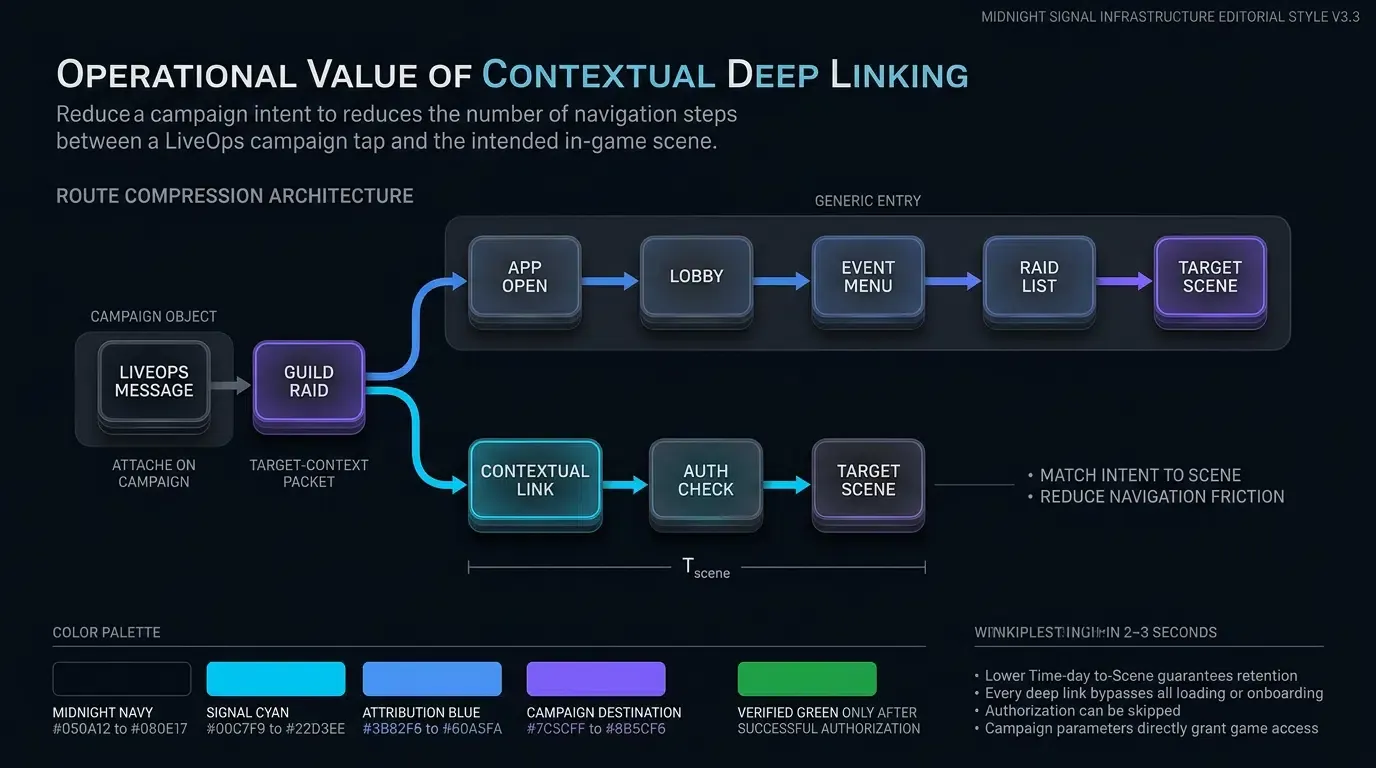
為了理解直接路由的營運價值,請評估標準再行銷與深度連結再行銷漏斗的用戶路徑差異:
-
標準再行銷漏斗(高摩擦):
- 觸發:用戶點擊了針對棄購商品的促銷簡訊連結。
- 啟動:作業系統打開 App;App 執行冷啟動並呈現預設首頁。
- 搜尋:用戶嘗試找回之前的購物車,或使用 App 內搜尋功能來尋找該商品。
- 棄權點:如果搜尋失敗或需要多次點擊,用戶即退出會話。
- 結果:更高的棄權風險、轉換流失,降低活動效率。
-
情境深度連結漏斗(低摩擦):
- 觸發:用戶點擊了包含嵌入路由 Token 的驗證通用連結 (Universal Link) 或 App Link。
- 啟動:作業系統驗證網域關聯並直接打開原生 App。
- 路由提取:App SDK 攔截酬載並將驗證過的參數傳遞給導覽路由器。
- 直接投遞:App 呈現已帶入參數的結帳頁面,並自動套用促銷優惠。
- 結果:即時價值交付、順暢的轉換路徑、提升用戶體驗。
保留情境動能:將用戶導向購物車、折扣與儲存狀態
當閒置用戶獲得個人化、高相關性的情境時,重新互動的效果最佳。以下是深度連結能保留意圖的關鍵再互動場景:
- 購物車恢復:直接將用戶導回已儲存的購物車並套用有效折扣碼,繞過中途的商品分類頁面。
- 個人化內容推薦:直接將影音或媒體訂閱者引導至特定的影片集數、播放列表或新聞報導。
- 限時活動存取:直接將遊戲或直播活動用戶導入活躍的錦標賽大廳或限時促銷視窗。
- 財務與帳號警示:在用戶完成生物辨識驗證後,將金融服務用戶從安全簡訊警示直接引導至特定的交易驗證頁面。
跨渠道喚醒中的冷啟動與背景恢復處理
行動作業系統會根據應用程式的執行狀態,以不同方式交付深度連結酬載:
- 暖啟動(背景狀態):應用程式目前在系統記憶體中暫停。當用戶點擊深度連結時,作業系統會將現有任務帶回前台,並透過生命週期委派(Android 上的
onNewIntent,iOS 上的scene(_:openURLContexts:)或scene(_:continue:))交付 URL 意圖。App 路由在不重新初始化狀態的情況下轉換活躍的 View Controller。 - 冷啟動(終止狀態):應用程式流程未在執行。作業系統會分配記憶體、初始化應用程式類別,並將啟動意圖傳遞給根 Activity 或 Scene Delegate。用戶端架構必須在首次啟動時捕捉並保留路由酬載,完成必要的依賴注入,並在主要的 UI 層次結構就緒後導航至目標場景。
延遲深度連結(Deferred Deep Linking)在卸載 App 用戶再吸引中的角色
再行銷的一個關鍵挑戰是閒置用戶已經卸載了行動應用程式。標準的自定義 URI 架構在已卸載的裝置上會完全失效,導致瀏覽器錯誤。
延遲深度連結解決了此限制。當卸載該 App 的用戶點擊活動連結時,路由引擎會將其導向應用商店,同時在歸因伺服器上捕捉目標目的地參數。當用戶首次下載並啟動 App 時,OpoInstall SDK 會查詢歸因後端,擷取快取的參數,並在歸因系統支援且符合隱私政策的前提下,執行場景復原。
網頁至 App、簡訊與電子郵件再行銷的架構路徑
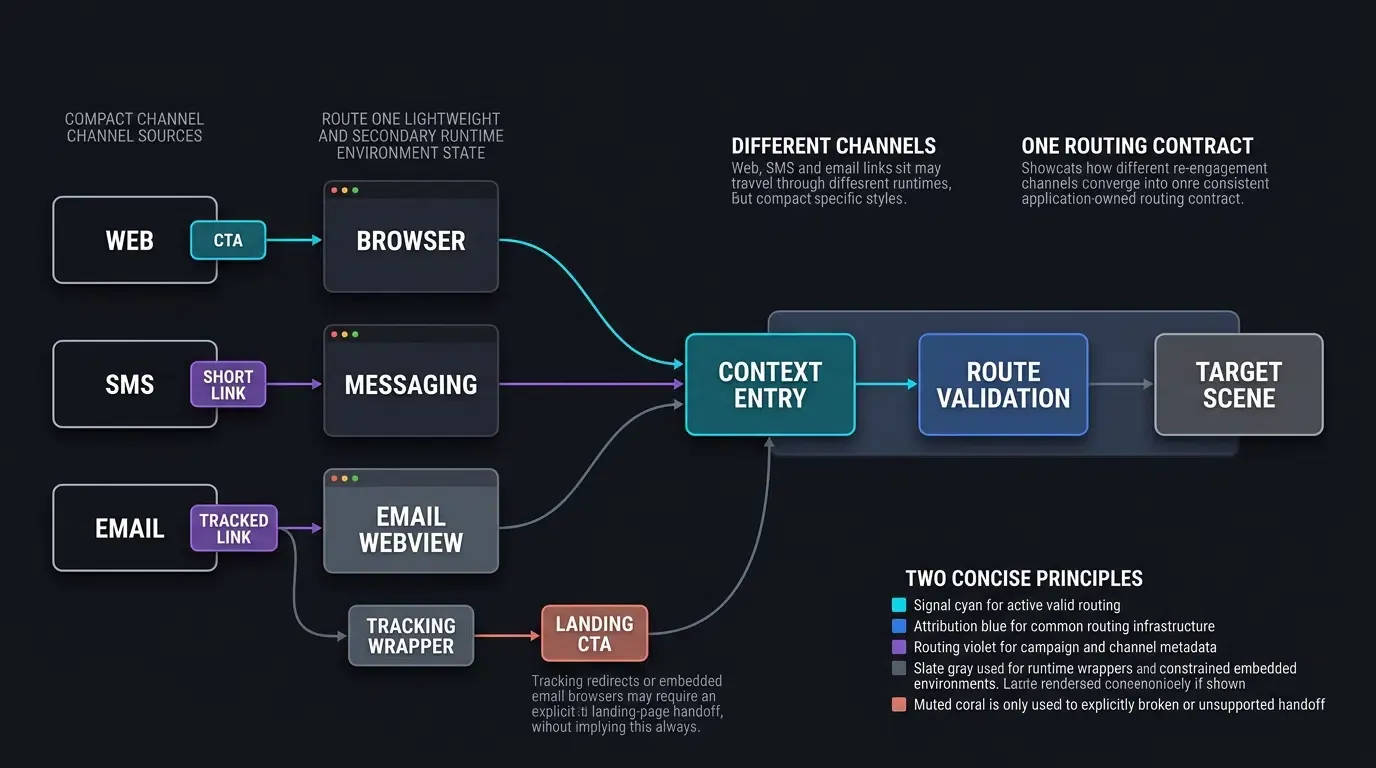
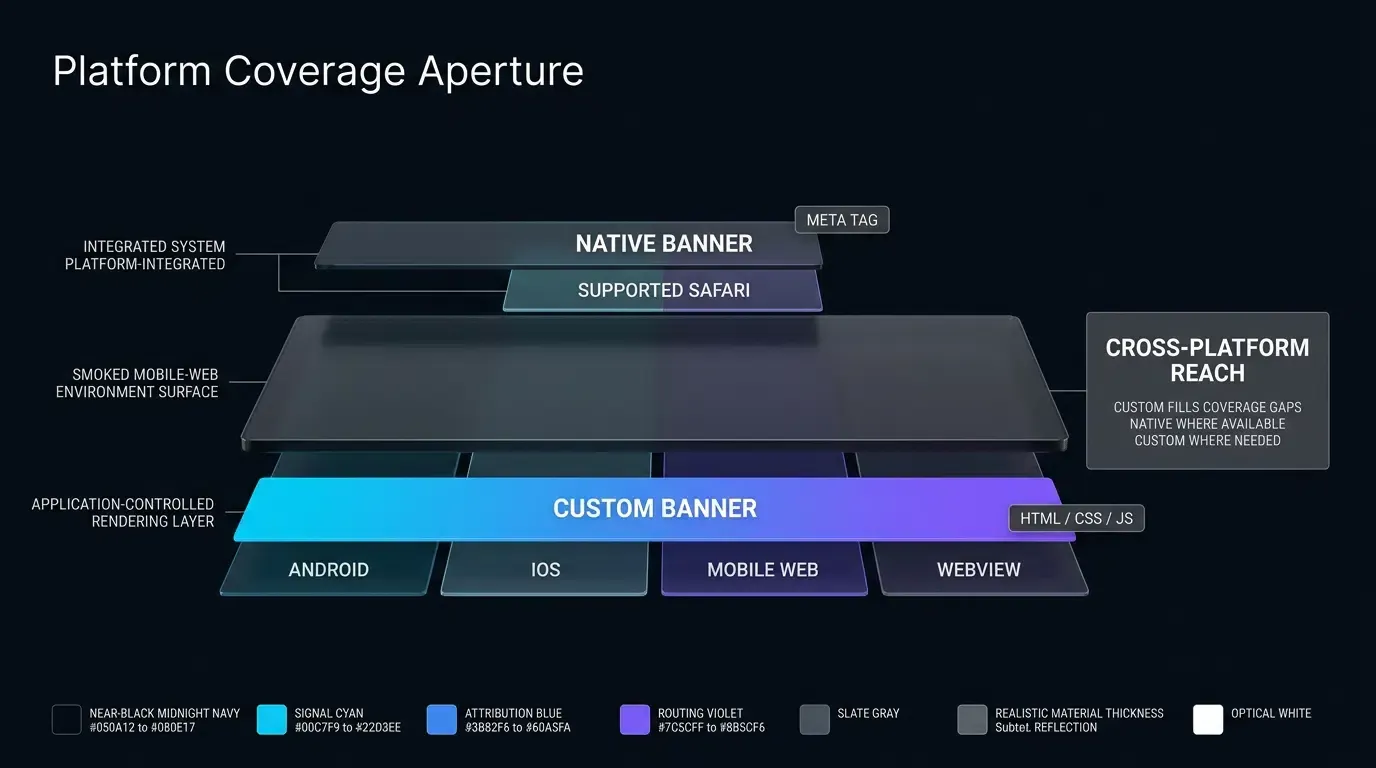
網頁至 App 攔截:在高流量行動網頁部署情境橫幅
許多閒置 App 用戶在進行 Google 搜尋或點擊社交媒體連結時,會透過行動瀏覽器(如 Safari 或 Chrome)與品牌互動。成長團隊可在行動 Landing Page 上部署情境化 Web-to-App 路由,將這些網頁訪客轉化為原生 App 使用者。
透過前端 JavaScript 或動態智慧 App 橫幅(Smart App Banners),網頁能檢測行動環境並顯示互動式提示。當用戶點擊橫幅時,腳本會調用原生 Universal Link 或 App Link,將用戶當前的瀏覽情境(例如正在查看的特定產品 SKU)傳遞至原生應用程式。
簡訊與訊息工作流程:將深度連結封裝為短追蹤連結
簡訊與直效訊息渠道(如 WhatsApp、Line 或 RCS)是高 CTR 的再行銷觸點。然而,受到字數限制與視覺美觀需求,行銷團隊需將冗長的參數字串封裝為品牌化短連結(例如 https://brand.link/spring24)。
若可能,請使用已驗證的 Universal Link 或 Android App Link 網域作為用戶導向目的地。若必須使用追蹤或短連結重新導向層,請針對各目標作業系統、瀏覽器與訊息執行環境驗證重新導向鏈的行為,切勿預設 HTTP 導向至驗證網域即可自動完成原生 App 轉換。
電子郵件再互動:導航 Email 客戶端內嵌瀏覽器與 Universal Link 轉換
電子郵件再行銷因電子郵件服務提供商 (ESP) 的點擊追蹤封裝與第三方電子郵件客戶端內嵌瀏覽器(如 Gmail 或 Outlook 的 WebView),而增加了架構複雜性。當 ESP 以自身的追蹤導向封裝深度連結時,自訂追蹤網域通常缺乏 Apple Associated Domains 或 Android Digital Asset Links 驗證,導致連結在內嵌瀏覽器中開啟而非啟動 App。
若追蹤封裝或內嵌瀏覽器阻止了直接的 Universal Link 或 App Link 轉換,請在已驗證的 HTTPS Landing Page 上提供明確的「在 App 中開啟」行動呼籲 (CTA)。切勿預設自動化導向鏈或載入後腳本能在所有電子郵件客戶端環境中強制觸發原生 App 啟動。
保護動態路由 Token:防止未經授權存取私有用戶場景
深度連結參數源自外部、用戶可存取的頻道。攻擊者可能會更改 URL 參數,試圖存取受限視圖(例如嘗試查看其他用戶的購物車:?cart_id=1024)。
根據 OWASP 行動應用程式安全測試指南關於不安全深度連結的建議,應用程式絕不能依賴深度連結查詢字串進行身分驗證或授權。再互動酬載應傳遞不透明、短效的路由 Token,而非原始資料庫 ID 或會話密鑰。原生應用程式必須在本地驗證用戶的身分驗證會話,並與後端確認該活躍用戶是否有權存取所請求的資源,然後再渲染私有資料。
[閒置用戶收到網頁 CTA / 簡訊 / 電子郵件連結]
                       │
                       ▼
         [作業系統 / 瀏覽器連結解析]
           ┌───────────┴───────────┐
           ▼                       ▼
    [App 已安裝]         [App 未安裝]
           │                       │
           ▼                       ▼
    [驗證過的 App Link]     [網頁路由 Landing Page]
           │                       │
           ▼                       ▼
    [直接原生啟動]  [明確的應用商店降級機制]
           │                       │
           │                [安裝並首次啟動]
           │                       │
           └───────────┬───────────┘
                       ▼
        [SDK 參數提取]
                       │
                       ▼
        [輸入清洗與白名單]
                       │
                       ▼
        [後端授權與狀態檢查]
           ┌───────────┴───────────┐
           ▼                       ▼
    [目標場景載入]   [安全事件 / 首頁降級]
如何建立個人化再互動的動態路由酬載
針對常見垂直領域結構化 URL 參數
標準化酬載架構可確保網路解析與應用程式導覽之間的清晰分離。各主要產業的通用參數架構如下:
- 電子商務:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - 金融科技:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - 串流媒體:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - 遊戲:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
強制執行資料型別驗證、字元白名單與過期時間戳記
為了降低解析器濫用、注入風險、惡意路由輸入與透過深度連結引起的資源消耗邊緣情況,傳入的參數字串必須在處理前通過嚴格驗證:
- 字母數字白名單:對識別碼實施正規表達式過濾(例如
^[A-Za-z0-9_-]{1,64}$),丟棄包含控制字元、引號或腳本標籤的酬載。 - 路由 Token 驗證:限制路由 Token 為不透明、一次性的字串,符合嚴格長度限制(例如 16 至 128 字元),並在後端執行路由前驗證過期時間戳記。
將路由識別碼與用戶身分驗證憑證分離
深度連結 URL 在任何情況下都不應攜帶用戶密碼、未雜湊的 API 金鑰或長效身分驗證 Token。若用戶在共享裝置上點擊電子郵件連結,在 URL 中暴露會話 Token 會產生嚴重的帳號接管漏洞。
深度連結僅應攜帶路由意圖(顯示何種內容)。原生 App 必須獨立從其安全的本地憑證儲存庫(如 iOS Keychain 或 Android Keystore)擷取用戶身分,並在顯示用戶特定帳戶資料前與後端驗證會話。
透過 OpoInstall 綁定情境歸因 Token
為了評估哪些再行銷渠道能產生最高的再互動投資報酬率 (ROI),生命週期團隊必須將 App 內的轉換歸因至特定活動。
OpoInstall 將參數提取與多渠道歸因整合。當用戶透過深度連結進入 App 時,SDK 會捕捉頻道代碼、活動識別碼與自訂酬載,將歸因訊號傳輸至控制台,並將酬載暴露給本地 App 路由器。請查閱 SDK 整合文件 以取得酬載結構與事件綁定的技術規範。
用於安全喚醒參數處理的用戶端實作
Kotlin Android 意圖攔截:管理 onCreate 與 onNewIntent 生命週期
在 Android 上,深度連結意圖處理應在 onCreate(針對新創建的 Activity)與 onNewIntent(當活動或任務配置複用現有實例時)中實作。實作必須提取傳入的 URI 或 SDK 酬載、標準化資料型別、強制執行失敗關閉 (fail-closed) 驗證,並在觸發 UI 導航前驗證後端授權。
Swift iOS 通用連結處理:實作 UIWindowSceneDelegate 接續
在基於場景 (scene-based) 的 iOS App 中,通用連結透過冷啟動時的 connectionOptions.userActivities 與 App 執行或暫停時的 scene(_:continue:) 交付。實作應驗證傳入的 NSUserActivity,將歸因處理委派給 SDK,並透過 SDK 的喚醒監聽器提取酬載,在分派路由至主 UI 執行緒前標準化酬載表示。
以下技術實作示範了原生 Android (Kotlin) 與 iOS (Swift) 中捕捉、驗證與路由再互動深度連結的雙平台整合方式。認證的 SDK 二進位檔與引擎插件可從 OpoInstall SDK 下載中心取得。
// Android: MainActivity.kt - 再互動意圖處理與路由驗證閘道
// 參考整合範例。請驗證套件名稱、回調類別、初始化順序、
// 喚醒方法以及 appData.data 的精確運行時表示與生產環境 OpoInstall SDK 版本是否一致。
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * 將異質 SDK 資料表示(JSON 字串、Map 或 JSONObject)標準化為
     * 應用程式擁有的標準酬載模型,並進行嚴格的失敗關閉型別檢查。
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "不支援的 SDK 酬載型別: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // 要求非空的場景與 Token 識別碼
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON 字串解析失敗", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // 失敗關閉:拒絕非字串型別以防止型別強制轉換漏洞
            if (value !is String) {
                Log.w("PayloadAdapter", "拒絕鍵值為 $key 的非字串酬載值")
                null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "拒絕原始 Map 中的非字串鍵或值: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // 第一步:嚴格的失敗關閉鍵值驗證(拒絕未知酬載鍵)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // 第二步:根據嚴格的白名單驗證場景(符合所有文件中的垂直架構)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // 第三步:對目標識別碼強制執行字母數字與長度限制
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // 第四步:驗證路由 Token 格式(不透明、一次性授權 Token)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // 第五步:驗證可選的 UTM 來源(若存在)
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // 處理冷啟動再互動意圖
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // 基於 launchMode/任務配置複用 Activity 時,處理暖啟動再互動意圖
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // 第一步:將廠商 SDK 酬載標準化為具有嚴格型別檢查的 Canonical DTO
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("酬載格式錯誤或無法讀取。") }
                    return
                }

                // 第二步:使用嚴格的失敗關閉檢查驗證不受信任的酬載資料
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // 第三步:驗證後端授權與資源可用性
                    // 注意:經過驗證的用戶會話由 App 狀態提供,而非 URL;routeToken 為不透明引用
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("所請求的商品或促銷已無法使用。")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("未經授權或無效的再互動請求。")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "導航至再互動目標: ${route.scene}, ID: ${route.targetId}")
        // 分派至內部導航控制器
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "安全降級至首頁大廳: $reason")
        // 顯示用戶通知並導航至預設首頁檢視
    }
}

// App 特定後端授權佔位符(非 OpoInstall SDK API)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // 僅為佔位符:生產環境後端必須驗證已驗證用戶綁定、Token 過期、意圖資源綁定與一次性/重放狀態
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - 通用連結處理與路由驗證閘道
// 參考整合範例。請驗證套件名稱、回調類別、初始化順序、
// 喚醒方法以及 appData.data 的精確運行時表示與生產環境 OpoInstall SDK 版本是否一致。
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * 將異質 SDK 資料表示(字典、JSON 字串或自訂物件)標準化為
     * 應用程式擁有的標準酬載模型,並進行嚴格的失敗關閉型別檢查。
     */
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON 反序列化失敗: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        // 失敗關閉:確保字典中的所有值皆為嚴格的字串型別
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] 拒絕鍵值為 %@ 的非字串值", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        // 第一步:嚴格的失敗關閉鍵值驗證(拒絕未知酬載鍵)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // 第二步:根據嚴格的白名單驗證場景(符合所有文件中的垂直架構)
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // 第三步:對目標識別碼強制執行字母數字與長度限制
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // 第四步:驗證路由 Token 格式(不透明、一次性授權 Token)
        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
        }

        // 第五步:驗證可選的 UTM 來源(若存在)
        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // 初始化 OpoInstall SDK
        OpoInstallSDK.initWith(self)

        // 處理透過通用連結進行的冷啟動
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // 處理透過通用連結進行的暖啟動
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // OpoInstallDelegate 喚醒回調
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            return
        }

        // 第一步:將廠商 SDK 酬載表示標準化為具有嚴格型別檢查的 Canonical App DTO
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "無法辨識或無效的酬載資料格式")
            }
            return
        }

        // 第二步:使用失敗關閉檢查驗證並清理不受信任的酬載資料
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {

            // 第三步:使用已驗證的 App 會話驗證後端授權與資源狀態
            // 注意:已驗證的用戶會話由 App 狀態提供,而非 URL;routeToken 為不透明引用
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeTargetNavigation(route: validatedRoute)
                    } else {
                        self.executeLobbyFallback(reason: "資源已過期或未經授權")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "酬載格式錯誤或未經授權")
            }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] 導航至目標場景: %@, ID: %@", route.scene, route.targetId)
        // 執行內部 View Controller 轉換
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] 安全降級至首頁大廳: %@", reason)
        // 顯示通知並導航至根 View Controller
    }
}

// App 特定後端授權佔位符(非 OpoInstall SDK API)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // 僅為佔位符:生產環境後端必須驗證已驗證用戶綁定、Token 過期、意圖資源綁定與一次性/重放狀態
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
優雅降級:管理過時活動、過期促銷與售罄商品
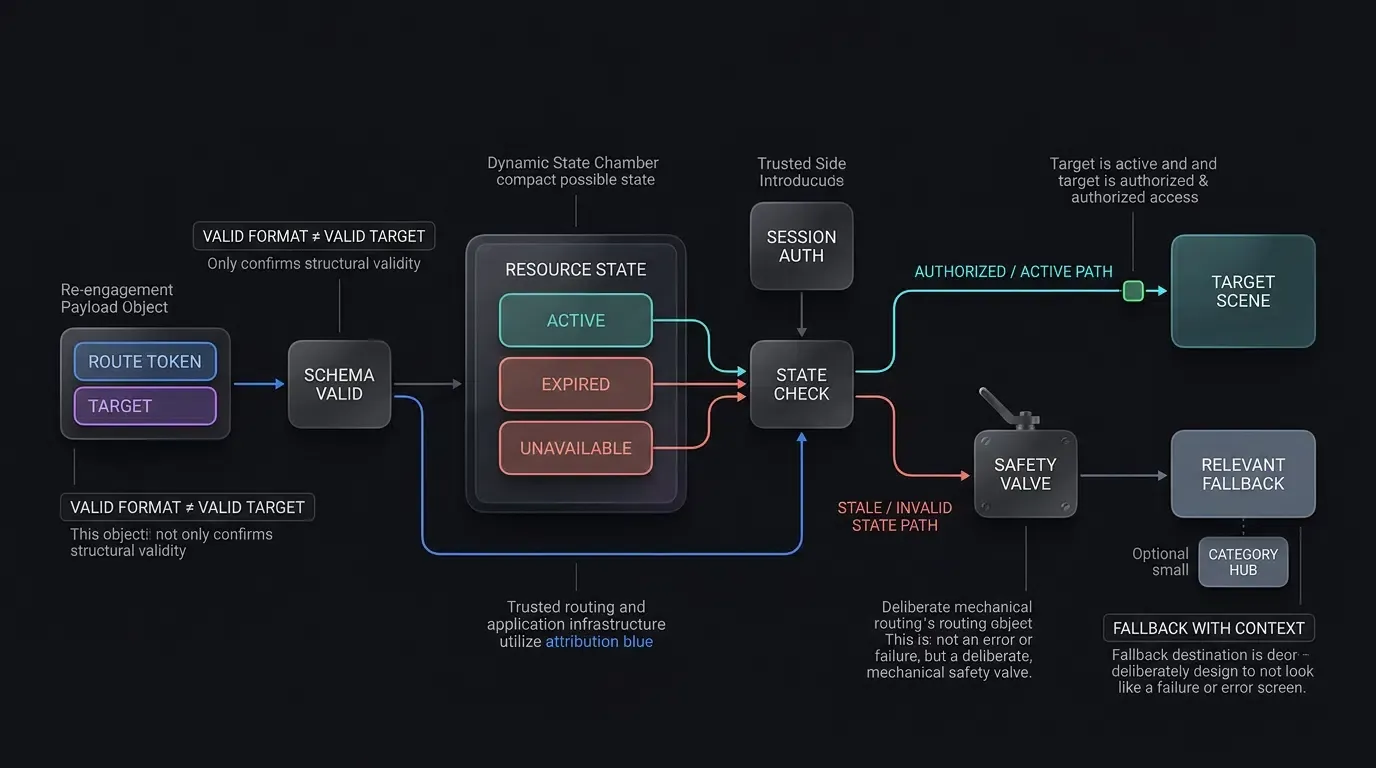
在節奏快速的行銷環境中,用戶經常在活動結束後數天或數週點擊再行銷連結。若應用程式在沒有狀態驗證的情況下嘗試載入已過期促銷或已刪除商品,用戶將會遇到空白頁面或未處理的當機。
生產架構強制執行兩層級降級閘道:
- 用戶端結構驗證:若酬載結構錯誤或包含未經授權的鍵,App 會立即重導向至預設首頁。
- 伺服器端狀態驗證:若結構有效但基礎資源已無法使用(例如限時搶購已結束),App 會顯示資訊提示彈窗(例如:「此促銷活動已過期,但歡迎查看今日熱門商品」),並平滑地將用戶引導至活躍的類別中心。
評估 App 互動率與再互動漏斗績效
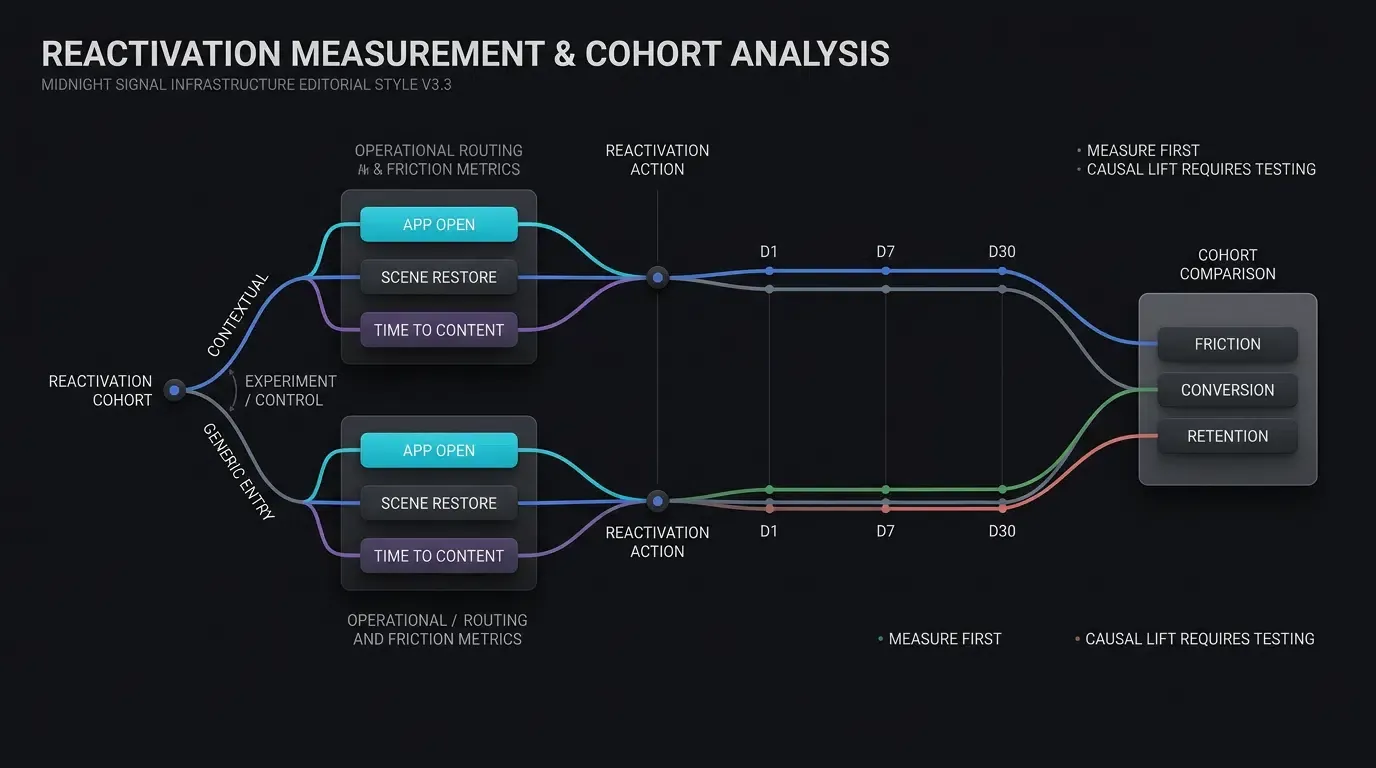
再互動活動的關鍵遙測指標
為了以實證方式評估再行銷漏斗,成長團隊需追蹤四個主要遙測閘道的績效:
- 點擊至 App 開啟率 (CAOR):追蹤到的再行銷連結點擊中,產生已驗證原生 App 開啟的比例。
- 場景復原率 (Scene Restoration Rate):深度連結啟動的 App 中,成功解析並渲染目標 App 內場景,而未降級至首頁大廳的百分比。
- 再互動轉換率 (RCR):再互動用戶中,在活動預設歸因視窗(例如 24 小時)內完成核心下流動作(如下單、完成關卡或訂閱)的比例。
- 內容觸達時間 (
):從點擊連結到場景顯示的平均秒數,作為營運摩擦指標進行監控。
群組留存稽核:評估再互動用戶的 D1、D7 與 D30 留存曲線
測量即時轉換是不夠的,生命週期團隊必須稽核再互動用戶是否隨時間保持活躍。使用群組分析 (Cohort Analysis),資料團隊依活動來源將再互動用戶分群,並追蹤其 D1、D7 與 D30 的留存曲線基準:
透過對比接收情境深度連結的再互動群組與通用入口群組,可判定直接場景路由是否與特定產品中更高的 D7 或 D30 留存率相關。
Illustrative 路由特性與再互動頻道矩陣
下表針對技術摩擦力與營運假說,對主要再互動交付渠道進行了定性對比:
| 再互動渠道 | 主要傳輸機制 | 用戶互動路徑 | 測量假說 | 主要技術風險 |
|---|---|---|---|---|
| 通用推播 | 直接 App 啟動 | 開啟主首頁 | 測試無情境路由的基礎互動基準 | 主選單棄權 |
| 情境簡訊連結 | 已驗證 Universal / App Link | 直接 App 內場景路由 | 測試直接場景路由是否降低結帳摩擦 | 過時/過期促銷連結 |
| 電子郵件再行銷 | HTTPS 追蹤 URL | 網頁導向或內嵌瀏覽器 | 測量追蹤封裝與內嵌瀏覽器路由流失 | App 內瀏覽器連結抑制 |
| 網頁至 App 橫幅 | 動態情境橫幅 | 互動按鈕點擊 | 測量瀏覽器與執行環境的轉換轉換率 | 瀏覽器同網域導覽 |
常見問題 (FAQ)
深度連結如何提升閒置用戶的留存率?
如果閒置用戶在卸載 App 後點擊深度連結會發生什麼?
App 應如何處理指向過期促銷或售罄商品的深度連結?
總結與決策架構
優化行動 App 互動率需要消除用戶再互動意圖與 App 內價值交付之間的摩擦。過度依賴通用首頁重導向會造成不必要的障礙,削弱再行銷效能並增加用戶流失。
透過在網頁、簡訊與電子郵件觸點中部署情境深度連結,成長團隊能建立直達原生 App 場景的直接路徑。實施嚴謹的後端授權閘道、輸入清洗與優雅降級機制,可確保再行銷活動在所有用戶群體中穩定且安全地運作。後續的留存率改善與活動 ROI 提升,應透過特定題目的群組實驗進行實證。
若想了解如何跨成長漏斗部署情境深度連結與參數路由,請參閱 SDK 整合文件,從 OpoInstall SDK 下載中心下載用戶端函式庫,探索 行動歸因實作指南,或在 OpoInstall 開發者控制台註冊您的應用程式。
相關資源
-
概念:App 互動率、用戶再激活、場景復原、群組分析、再行銷漏斗
-
技術:Universal Links, Android App Links, 延遲深度連結, W3C 頁面可見度 API
-
標準:IETF RFC 3986 統一資源識別碼 (URI), Apple 關聯網域規格, Android 數位資產連結協定, OWASP 行動應用程式安全測試指南 (MASTG)
-
API:OpoInstall 動態路由 API, Android getIntent 意圖處理, iOS continueUserActivity 委派
-
官方文件與參考資料:
Share this article