Google 宣布 2027 年 1 月全面实施 Android 开发者身份验证?Google 已确认将于 2027 年 1 月起在全球范围内正式强制执行 Android 开发者身份验证(Android Developer Verification)要求。首批将涵盖七大主流应用分发平台,并在随后的几个月内逐步扩展至认证 Android 设备上的更多国家/地区及所有安装来源。该计划由 Android 应用安全产品管理总监 Matthew Forsythe 于 2026 年 11 月 19 日在 Android 开发者博客上正式公布,是在 2026 年 9 月 30 日于巴西、印度尼西亚、新加坡和泰国等参与应用商店推出的区域性保护措施基础上的进一步升级。根据该政策,在 Google Play 之外进行分发的开发者(包括通过 OEM 应用商店、开源代码库和直接下载 APK 等方式)必须验证其身份并注册软件包名称及签名密钥,才能维持标准的安装行为。
Android 开发者身份验证的推出时间表与分发商范围
核心要点
- 全球推广将于 2027 年 1 月正式启动,首批涵盖七大参与分发平台——Google Play、三星 Galaxy Store、荣耀、OPPO、小米、传音和vivo。同时,Google 表示保护措施将在未来几个月内逐步扩展至更多应用商店、国家/地区和安装来源;Google 的分发商指南将 2027 年 3 月 1 日定为更广泛应用商店强制执行的目标就绪里程碑。
- 据 Google 报告,自 2026 年 3 月以来已有数百万个应用完成注册,覆盖了全球 99% 以上的 Android 应用安装量。不过,Play 商店之外未注册的软件包将面临安装拦截,除非用户手动开启隐藏的 24 小时绕过流程。
- 根据开发者反馈,Google 将免费有限分发层的共享上限提升至 50 台授权设备,并推出了两个自动化 API 以及针对开源注册表和第三方应用商店的正式指南。
Google 于 2025 年 8 月首次推出 Android 开发者验证计划,将身份注册定位为一个安全问责层,旨在加大恶意分子在应用被下架后反复分发有害软件包的难度。虽然 Google Play 开发者已经历过身份验证流程,但新框架将软件包级别的注册扩展到了认证 Android 设备上的非 Play 分发渠道。
据 Ars Technica 报道,底层系统验证程序服务已部署至运行 Android 8 Oreo 或更高版本的 Google 认证设备上,覆盖了全球绝大多数认证手机,而未认证设备则不受影响。2026 年 9 月 30 日,用户保护措施已在巴西、印度尼西亚、新加坡和泰国的参与应用商店上线。随着首批区域性推广的上线,Google 确认全球强制执行将从 2027 年 1 月起分阶段推开。

Google 针对应用分发商的资源将 2027 年 3 月 1 日设定为参与第三方应用商店反映验证生效的目标就绪里程碑。与此同时,Google 在 11 月 19 日的推广公告中指出,在 2027 年 1 月启动后的几个月内,保护措施将继续在其余国家/地区以及认证设备上的所有安装来源中逐步扩大。
| 推广里程碑 | 验证范围 | 生效时间 |
|---|---|---|
| 计划公布 | 推出身份验证和软件包注册政策 | 2025 年 8 月 |
| 开放开发者注册 | 面向全球开发者开放注册 | 2026 年 3 月 |
| 有限分发与绕过机制上线 | 推出免费学生/爱好者层级及 24 小时高级流程 | 2026 年 8 月 |
| 区域推广激活 | 在巴西、印度尼西亚、新加坡和泰国的参与应用商店激活 | 2026 年 9 月 30 日 |
| 全球七大分发商上线 | 在 Google Play、Galaxy Store、荣耀、OPPO、小米、传音和 vivo 启动推广 | 2027 年 1 月 |
| 更广泛应用商店就绪 | 参与第三方应用分发商的目标就绪里程碑 | 2027 年 3 月 1 日(目标) |
| 所有安装来源 | 在其余国家/地区及认证设备的所有安装来源上逐步扩展 | 后续月份(2027 年) |
技术注册机制与身份差异
在技术层面,Google 的开源注册文档和分发商指南明确指出,注册应用会将唯一的软件包名称以及其签名密钥的 SHA-256 证书指纹绑定到经过验证的 Android 开发者控制台或 Google Play 控制台账户。Google 表示,注册单个应用通常可在十分钟内完成,且该公司主要负责验证开发者身份,而非审查 Play 商店外部二进制文件的具体内容。
针对商业和通用分发,Ars Technica 报道称,完成完整验证需要提供政府颁发的身份证件并支付 $25 的注册费。Ars Technica 还指出,虽然热门应用 ID 会直接缓存在设备上以便离线检查,但侧载(sideloading)较少见的应用包可能需要保持与 Google 服务器的网络连接,以便在安装继续前确认其注册状态。
关于管辖区排除情况,Google 的验证常见问题解答指出,尽管由于法律限制,身处受全面制裁国家的开发者无法完成 Android 开发者身份验证,但验证检查不会在物理位置位于这些国家的认证 Android 设备上运行。因此,身处受制裁管辖区内部的用户可以继续安装应用,而无需经过验证检查。
有限分发层与公开的上限数字差异
为避免对课堂项目和个人原型造成阻碍,Google 于 2026 年 8 月推出了有限分发账户。这些账户免费且无需政府身份证件验证,但仍需要一个启用了两步验证的 Google 账户以及一个保存了开发者法定姓名和地址的 Google 支付资料。此层级下的应用共享通过二维码或链接进行设备授权握手。
公开来源反映了关于扩容前上限描述的微小差异:
- Google 官方文档:虽然 Google 独立的一份有限分发指南以及早期的常见问题解答此前记录的上限为 20 台设备,但 Google 在 2026 年 11 月 19 日的推广公告中明确表示,共享限制已“从 20 台扩展至 50 台授权设备”。
- 第三方媒体报道:来自 Ars Technica 的报道将此调整描述为从最初的“总共 25 次安装增加到 50 次安装”。
Google 尚未发布公开说明来调和外部媒体引用的不同初始基准数字,不过两个来源均确认更新后的上限为 50 台设备或安装。
自动化 API 与应用商店重新签名摩擦
对于管理大型目录或第三方分发管道的组织而言,手动在控制台输入会带来运营摩擦。为此,Google 在其分发商资源中发布了两个程序化接口:
- Android 开发者 ID 状态 API:允许应用商店和分发商通过查询特定的软件包名称和 SHA-256 签名证书指纹是否已经注册,来审查现有的应用目录。
- Android 开发者控制台 API:使用 OAuth 2.0 委派,使参与的应用商店或开源代码库能够直接代表经过验证的开发者注册软件包名称和应用商店管理的签名密钥。
签名密钥的细节对于跨应用商店和开源分发尤为重要。正如 Google 的开源应用注册指南中所解释的那样,如果开源代码库或第三方应用商店使用其自己的平台密钥而不是开发者的原始密钥来重新签名 APK,开发者必须提取并注册应用商店签名的 SHA-256 指纹,或者依赖代码库的控制台 API 集成。否则,设备验证程序会将重新签名的软件包视为未注册。
用户绕过路径、豁免与开放生态权衡
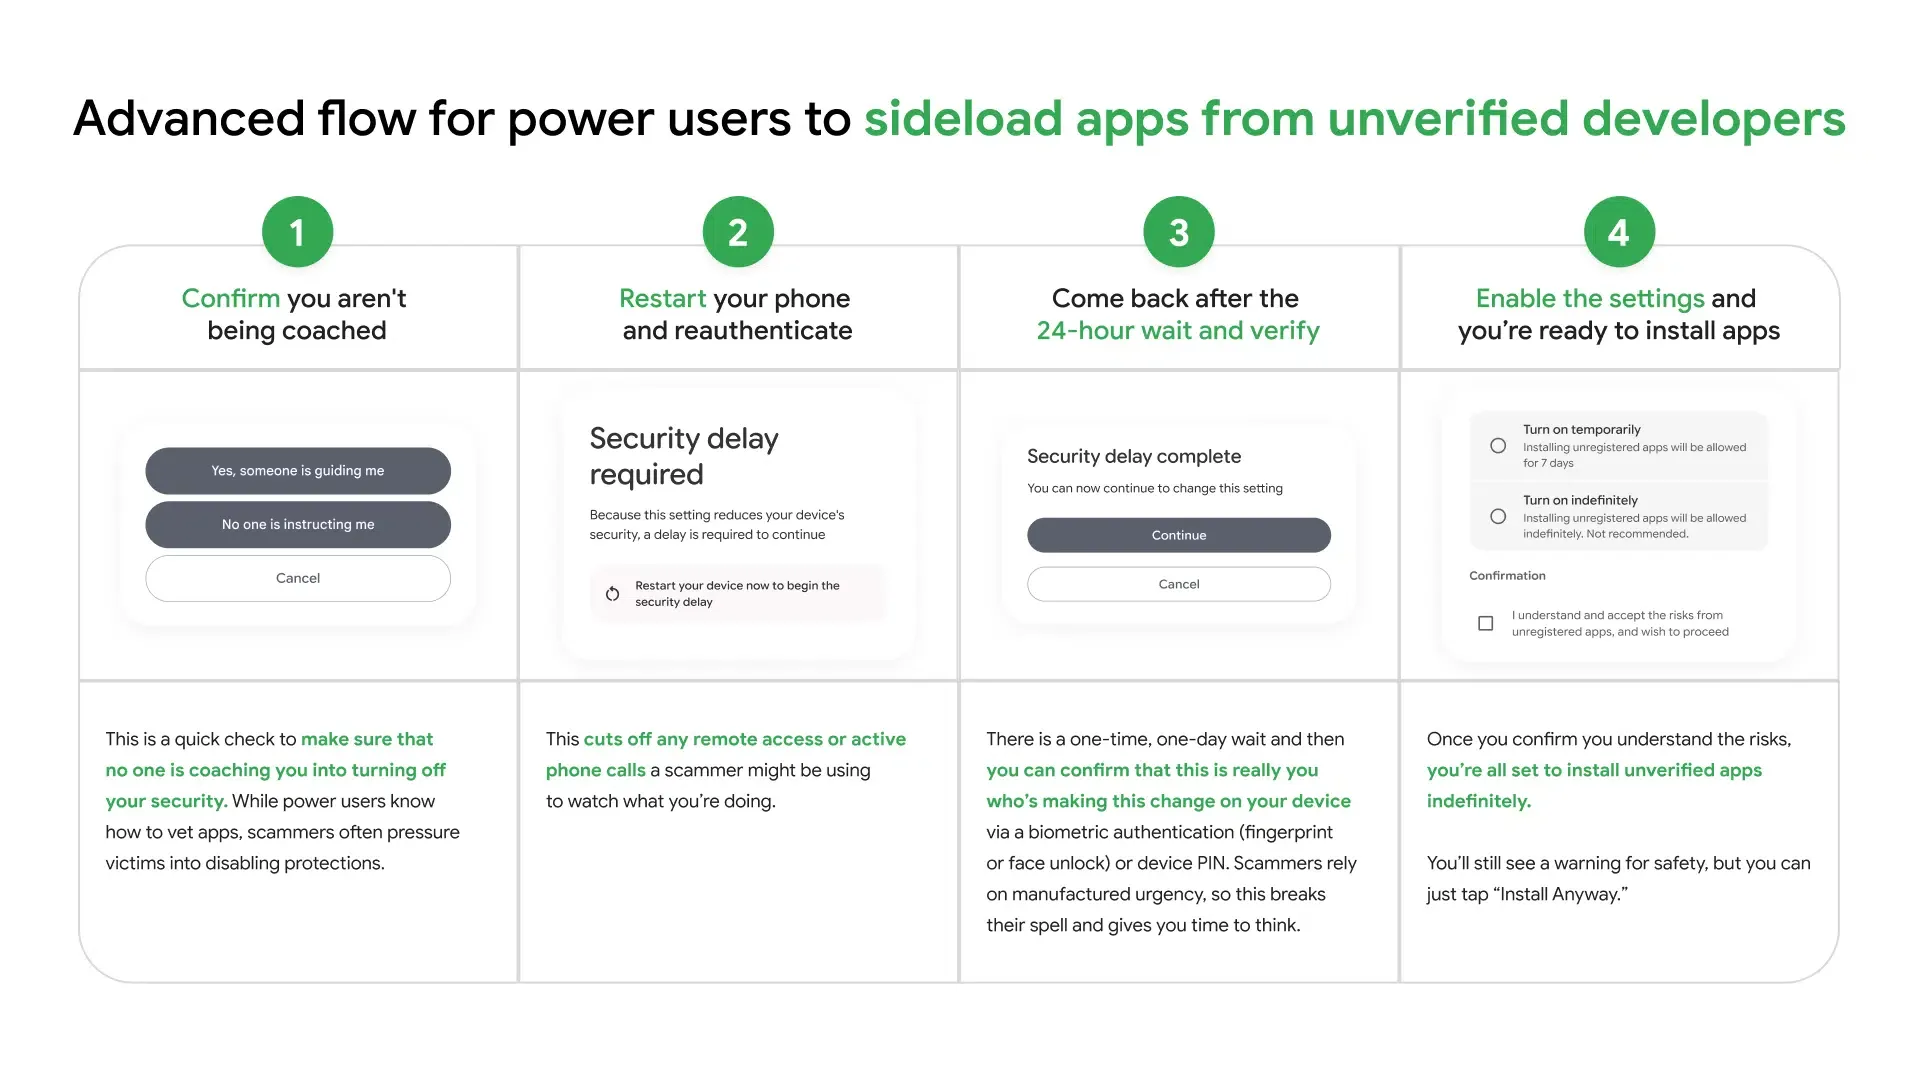
尽管 Google 将该计划定位为应对社会工程学恶意软件的举措,但其对侧载的限制还是遭到了开源维护者和高级用户的抵制。对此,该公司在 Android 帮助及其验证常见问题解答中发布了一种被称为高级流程(Advanced Flow)的退出机制。
在高级流程下,有经验的用户可以允许来自未验证开发者的安装,但该工作流程引入了刻意的操作摩擦。根据 Ars Technica 的实操演示和 Google 的支持文档,用户必须解锁开发者选项、启用未验证软件包开关、通过设备 PIN 码确认其并非在胁迫下操作、重启手机,并在选择临时或无限期未验证安装之前,等待强制性的 24 小时安全延迟期。
Google 的验证常见问题解答还确认了验证检查不会阻止安装的明确范围边界:
- Android 调试桥(ADB):通过 ADB 执行的开发者安装在认证设备上仍然免于软件包注册检查。
- 企业托管设备:通过组织托管应用商店部署的私有应用无需验证,不过 Google 建议对其进行注册。
- 未认证设备:未认证的 Android 设备不在系统验证程序的管辖范围内。
Android 开发者身份验证后的多渠道分发职责
当强制执行在 2027 年扩展到各个安装来源时,在 Google Play、六大合作 OEM 商店以及直接 Web-to-APK 落地页之间分发 Android 软件的团队将面临更清晰的界限划分,即安装资格与安装后上下文交付之间。通过 Google 的软件包与密钥验证可清除开发者验证层,而不会触发 24 小时高级流程,不过其他平台、应用商店和兼容性检查可能仍然适用。然而,分发验证本身并不会将营销活动标签、推荐码或目标深度链接状态带入新启动的应用中。
概念责任模型(非官方架构)
注意:下面的图表和表格展示了一个概念责任模型,说明了多渠道 Android 分发技术栈如何将验证、交付和参数交接进行分层;这并非 Google 内部的官方实现拓扑结构。
[ 开发者构建与注册库 ]
  签名 APK (SHA-256 密钥) ──> 注册软件包 + 密钥指纹 (Play / 开发者控制台)
                                       │
                                       ▼
[ 多渠道分发 ]
  Google Play / 6 大 OEM 商店 / 直链 Web APK ──> 设备验证程序检查 (认证 Android 8+)
                                       │
                                       ▼
[ 安装后上下文层 ]
  参数 SDK (例如 OpoInstall) ──> 在首次启动时传递 Web 参数 ──> 应用后端验证
在 Google Play 和非 Play Android 应用商店之间进行发布的团队,可以通过在各个层级分配清晰的工程职责来获益,而不是将应用商店合规性与归因混为一谈:
| 组件 | 说明性职责 | 范围与限制 |
|---|---|---|
| Android 开发者控制台 / Play 控制台 | 将经过验证的开发者身份绑定到软件包名称和 SHA-256 签名指纹;提供 ID 状态和控制台 API | 仅建立安装问责制;不处理引荐归因或应用内路由 |
| 应用分发商(Play 与 6 大 OEM 商店) | 审核提交的软件包,适时管理应用商店端的重新签名,并展示上架状态 | 强制执行特定于应用商店的分发规则;Play 安装引荐来源网址仅限 Google Play 安装 |
| 参数直通 SDK(例如 OpoInstall) | 在整个安装过程中传递受支持的网页推广、邀请或房间参数,直至应用首次启动 | 严格作为安装参数直通框架运行;不验证开发者身份、不绕过 Android 验证、不进行用户身份验证或验证应用内购买(IAP) |
| 开发者业务后端 | 验证用户、验证收据、执行防作弊规则,并将交付的参数绑定到用户记录 | 作为账户状态、权益和营销活动对账的单一真实数据源 |
由于 Google Play 原生的安装引荐来源网址 API 仅适用于 Play 商店安装,因此运行 Web-to-APK 营销活动或在荣耀、OPPO、小米、传音、vivo 和三星 Galaxy Store 进行分发的团队,可以将合规的软件包注册与独立的安装参数直通层(例如 OpoInstall)相搭配,以便在首次启动时恢复邀请或营销活动上下文——前提是底层 APK 及其特定于渠道的签名密钥首先已根据 Google 的验证规则进行了正确注册。
多应用商店与直接 APK 团队的工程检查清单
在 2027 年 1 月推出强制执行之前,在 Google Play 之外分发 Android 软件包的工程和发布团队应审查其发布管道:
- 审核 Play 商店外部的软件包签名:对于通过 Google Play 以及 OEM 商店或直接网站下载分发的应用,请在 Play 控制台中确认每个活动的软件包名称和 SHA-256 签名证书(包括任何经应用商店重新签名的密钥)均已注册。
- 在 CI/CD 中集成 ID 状态检查:将发布自动化连接到 Android 开发者 ID 状态 API,以便在分发前捕获未注册的构建变体或轮换的签名密钥。
- 处理应用商店重新签名工作流程:如果通过重新签名二进制文件的第三方应用商店或开源代码库进行分发,请提取最终的分发商签名 SHA-256 指纹,或通过 Android 开发者控制台 API 授予 OAuth 2.0 委派。
- 将验证与参数交付分离开来:将身份注册视为认证设备上安装资格的前置条件,同时将参数交付、收据验证和用户身份验证隔离在专用的后端和 SDK 层中。
常见问题解答 (FAQ)
Android 开发者验证会完全阻止 APK 侧载吗?
如果 Google Play 开发者仅在 Play 上发布应用,还需要注册任何内容吗?
开源代码库和第三方应用商店如何处理 APK 重新签名?
免费爱好者账户的限制是 20 台、25 台还是 50 台设备?
给工程团队的核心建议
Google 于 2027 年 1 月全球推出 Android 开发者验证计划,标志着 Android 处理非 Play 渠道软件出处方式的结构性转变。通过在发布时与 Google Play、三星 Galaxy Store、Honor(荣耀)、Oppo、Xiaomi(小米)、Transsion(传音)和 Vivo 合作——自 1 月开始并在随后的几个月内逐步扩展到认证设备上的更多应用商店和安装来源——Google 正在将基本的安装可行性与密码学密钥注册及经过验证的开发者身份绑定在一起。
对于移动工程和发布团队而言,当前的运营首要任务是密钥卫生,而不是代码重写。审核每个活动的软件包名称、跨 OEM 和开源渠道追踪应用商店管理的重新签名指纹,并将状态 API 集成到持续集成管道中,将决定非 Play 分发渠道在强制执行上线时是否能保持顺畅。
参考资料
-
Android Developers Blog. Expanding Android developer verification in 2027. 官方核心推广公告(2026 年 11 月 19 日)。
-
Android Developers Blog. Elevating Android security with developer verification. 官方初始计划公告(2025 年 8 月)。
-
Android Developers. Resources for app distributors | Android developer verification. 关于目标应用商店就绪情况和自动化 API 的官方技术文档。
-
Android Developers. Register your app on open-source repositories | Android developer verification. 关于软件包名称、SHA-256 指纹和应用商店重新签名的官方指南。
-
Android Developers. Register for limited distribution on Android devices. 面向免费学生和爱好者有限分发账户的官方规范。
-
Android Developers. Frequently asked questions | Android developer verification. 涵盖 ADB、企业豁免、制裁地区和高级流程的官方政策文档。
-
Android Help. Allow app installs from unverified developers. 面向终端用户的 24 小时高级流程绕过官方支持指南。
-
Ars Technica. Google will launch Android app verification requirement globally in January 2027. 关于 Android 8+ 验证程序部署、$25 费用及离线缓存注意事项的独立报道(2026 年 11 月 20 日)。
-
Ars Technica. Google details new 24-hour process to sideload unverified Android apps. 关于 24 小时高级流程选择退出机制的独立实操演练。
-
OpoInstall Documentation. OpoInstall 官方技术文档. 安装参数直通框架的参考规范。
Share this article