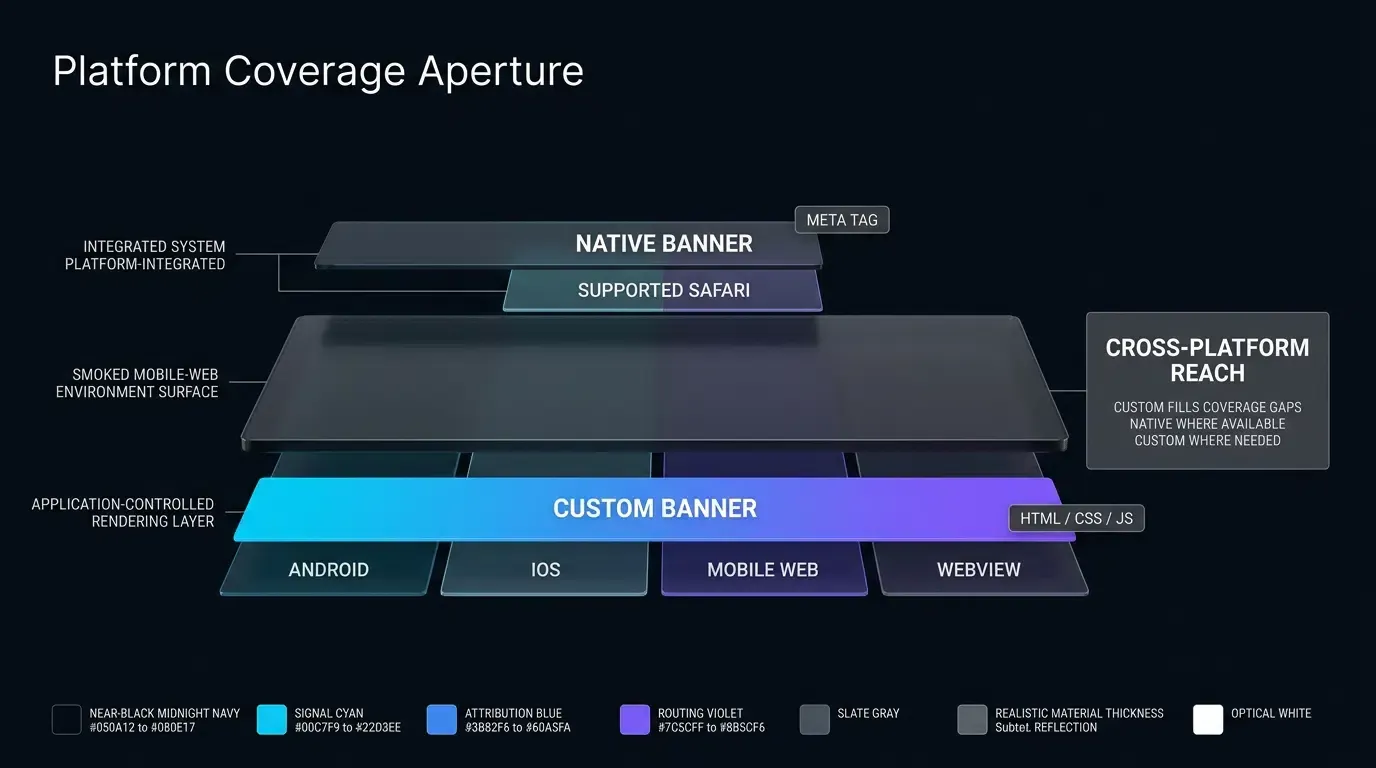
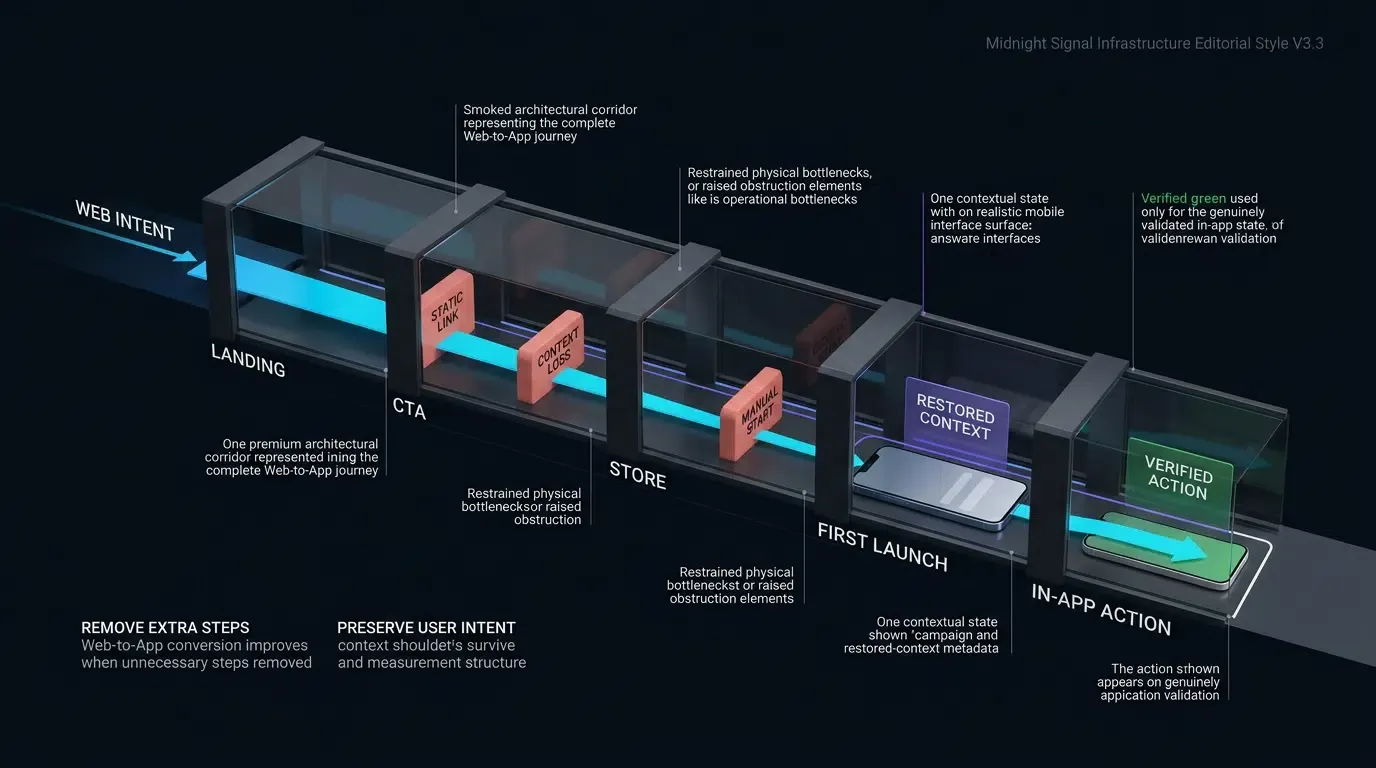
深度链接如何提升 App 用户活跃度? 深度链接能够通过减少跳转过程中的阻碍,将召回用户直接路由至相关的 App 目标页面——例如未支付的购物车、个性化优惠券或特定内容页面,从而免去手动搜索步骤,通过更顺畅的路径提升转化率与用户留存。
App 用户活跃度体现了用户在 App 生命周期内进行交互的频率、深度和时长。在再营销活动中应用上下文深度链接,可将用户从外部 Web、社交信息及邮件触点直接引导至目标 App 内容页面,避免了被迫停留于通用首页的尴尬。
| 术语 | 定义 | 相关概念 | 搜索意图 |
|---|---|---|---|
| App 活跃度 | 用户在 App 内进行交互的深度与频率。 | 用户留存 | 信息型 / 商业型 |
| Web-to-App | 将 Web 访客转化为原生移动 App 活跃用户的过程。 | 移动深度链接 | 信息型 |
| 再营销 | 通过精准投放重新触达流失或沉默用户的战略性实践。 | 全生命周期营销 | 信息型 |
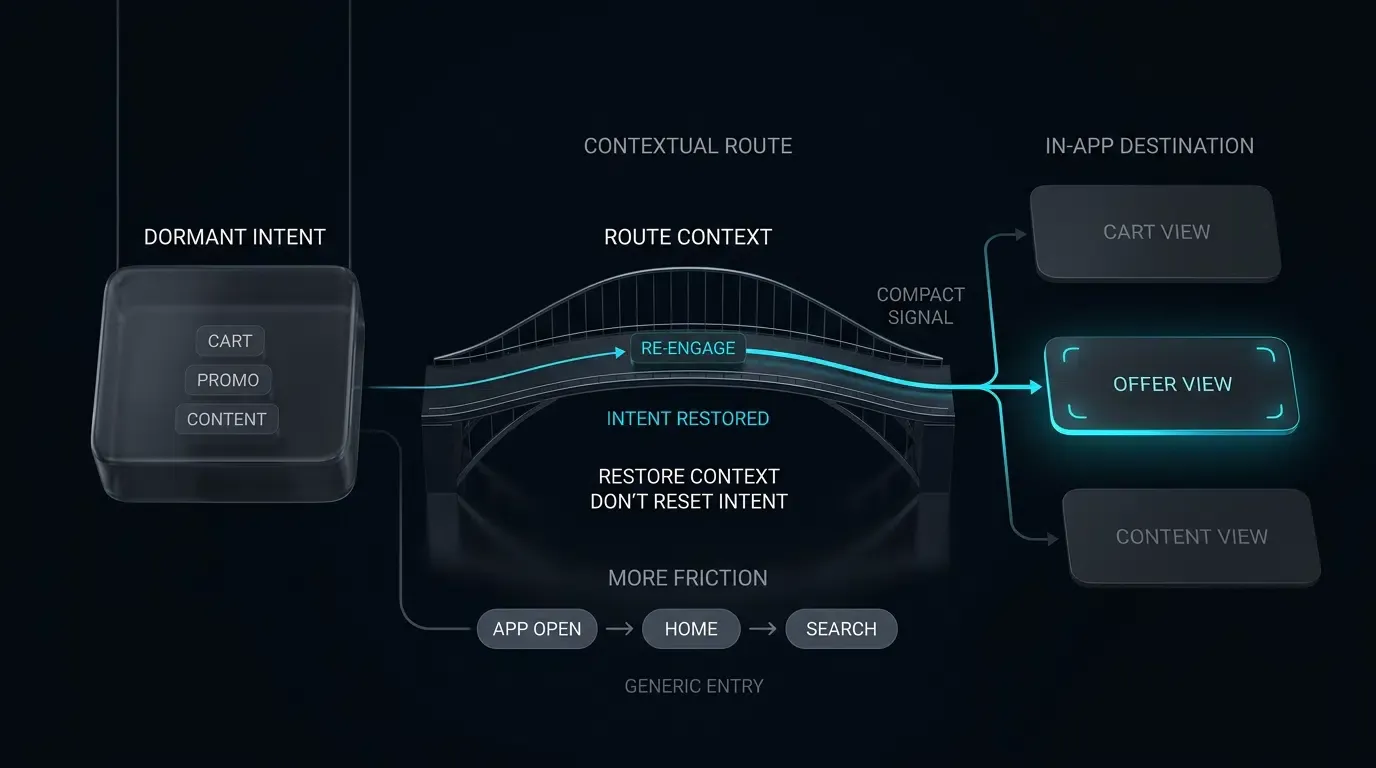
为什么上下文深度链接能减少再营销阻力
静态链接的低效:跳转首页导致的流量损耗与 ROI 冲击
当移动端营销活动尝试重新触达流失用户时,如果使用静态、缺乏上下文的链接,往往会导致极低的转化率。以电商平台为例,如果用户点击了短信推送的“针对之前浏览商品的 8 折优惠”链接,但最终却被引流至通用的 App 首页或应用商店详情页,这种跳转体验会造成严重的“断层”。
用户在进入 App 首页后,必须手动通过复杂的分类层级寻找相关商品,这种操作步骤极大地增加了认知负荷,导致用户在到达结账流程前就已流失。通过将用户抛在通用入口,运营团队实际上稀释了活动的相关性,导致获客成本(CAC)虚高,并影响了全生命周期营销预算的执行效率。
从广播式重定向向意图保留式深度链接转型
为优化活跃度,运营团队应将广播式的推送转变为具备“意图保留”能力的深度链接架构。不应将所有的召回流量都视为泛化的 App 启动,上下文深度链接将具体的目标页面路由参数直接嵌入到 campaign URL 中。
当沉默用户点击电子邮件、短信或网页横幅中的链接时,移动操作系统会直接启动原生 App。OpoInstall 等移动归因与深度链接平台,能够让市场团队生成动态路由链接,无缝架起外部 Web 触点与 App 内场景的桥梁。SDK 会拦截入站意图,解析嵌入的参数(例如 scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef),并自动将用户导航至指定的商品详情页或订单结算页。
将“内容到达时间”作为召回漏斗的核心效能指标
在全生命周期营销中,用户注意力转瞬即逝。一个产品化的核心指标是内容到达时间(
在非上下文链接活动中,由于用户需要经历手动菜单浏览、搜索查询甚至登录阻碍,
首页跳转带来的路径损耗分析
解构流失路径:从链接点击到复杂 App 内搜索
为了明确直接路由的价值,我们可以对比标准召回漏斗与深度链接召回漏斗的路径差异:
-
标准再营销漏斗(高阻力路径):
- 触发:用户点击关于弃购商品的营销短信。
- 启动:操作系统打开 App;App 执行冷启动并默认加载首页。
- 搜索:用户尝试寻找之前加入购物车的商品,或者使用 App 内部搜索功能寻找该商品。
- 流失点:如果搜索无果或跳转步骤过多,用户选择直接关闭 Session。
- 后果:用户流失率高,转化流失,营销活动执行效率低下。
-
上下文深度链接漏斗(低阻力路径):
- 触发:用户点击包含嵌入路由 Token 的已验证 Universal Link 或 App Link。
- 启动:操作系统验证域名关联性并直接唤起原生 App。
- 路由解构:App SDK 拦截载荷并将验证后的参数传递给路由中心。
- 直达交付:App 渲染预先填充好的结账页面,并自动应用营销折扣码。
- 后果:即时交付价值,转化路径极度精简,提升用户体验。
保护上下文动力:将用户路由至购物车、折扣及历史状态
当向沉默用户提供高度个性化、切中需求的内容时,召回效果最好。深度链接保护用户意图的核心场景包括:
- 弃购恢复:直接将用户路由至带有已应用折扣券的购物车页面,无需经过中间商品目录页。
- 个性化内容推荐:将视频或资讯 App 订阅者直接带往特定的剧集播放页、播放列表或新闻文章。
- 限时活动接入:将游戏或直播用户直接送入正在进行的赛事大厅或限时活动页面。
- 金融与账户安全提醒:金融类 App 可将用户从短信告警页面直接路由至特定的交易确认页,并在完成生物识别后进行处理。
处理跨渠道唤醒中的冷启动与后台恢复
移动操作系统根据 App 的运行状态以不同方式交付深度链接参数:
- 温暖恢复(后台挂起):App 当前处于系统内存中。当用户点击深度链接时,操作系统将既有的任务提到前台,并通过生命周期委托(Android 的
onNewIntent,iOS 的scene(_:openURLContexts:)或scene(_:continue:))传递 URL 意图。App 路由直接切换视图,无需重新初始化 App 状态。 - 冷启动(已终止状态):App 进程未运行。操作系统分配内存、初始化 App 类,并将启动意图交付给根 Activity 或 Scene Delegate。客户端架构必须在初次启动期间捕获并持久化路由参数,在完成必要的依赖注入后,于 UI 层级就绪时导航至目标场景。
延迟深度链接(Deferred Deep Linking)在召回卸载用户中的作用
再营销中的一个关键难题是用户已经卸载了 App。此时,标准的自定义 URL Scheme 将完全失效,导致网页出现死链错误。
延迟深度链接解决了这一限制。当卸载 App 的用户点击活动链接时,路由引擎会将浏览器引向 App Store,同时在归因服务器上缓存目标参数。当用户下载并首次打开 App 后,OpoInstall SDK 会查询归因后台,获取缓存的参数,并在归因系统支持且平台隐私政策允许的前提下,执行首次安装后的场景恢复。
Web-to-App、短信与邮件再营销的架构设计
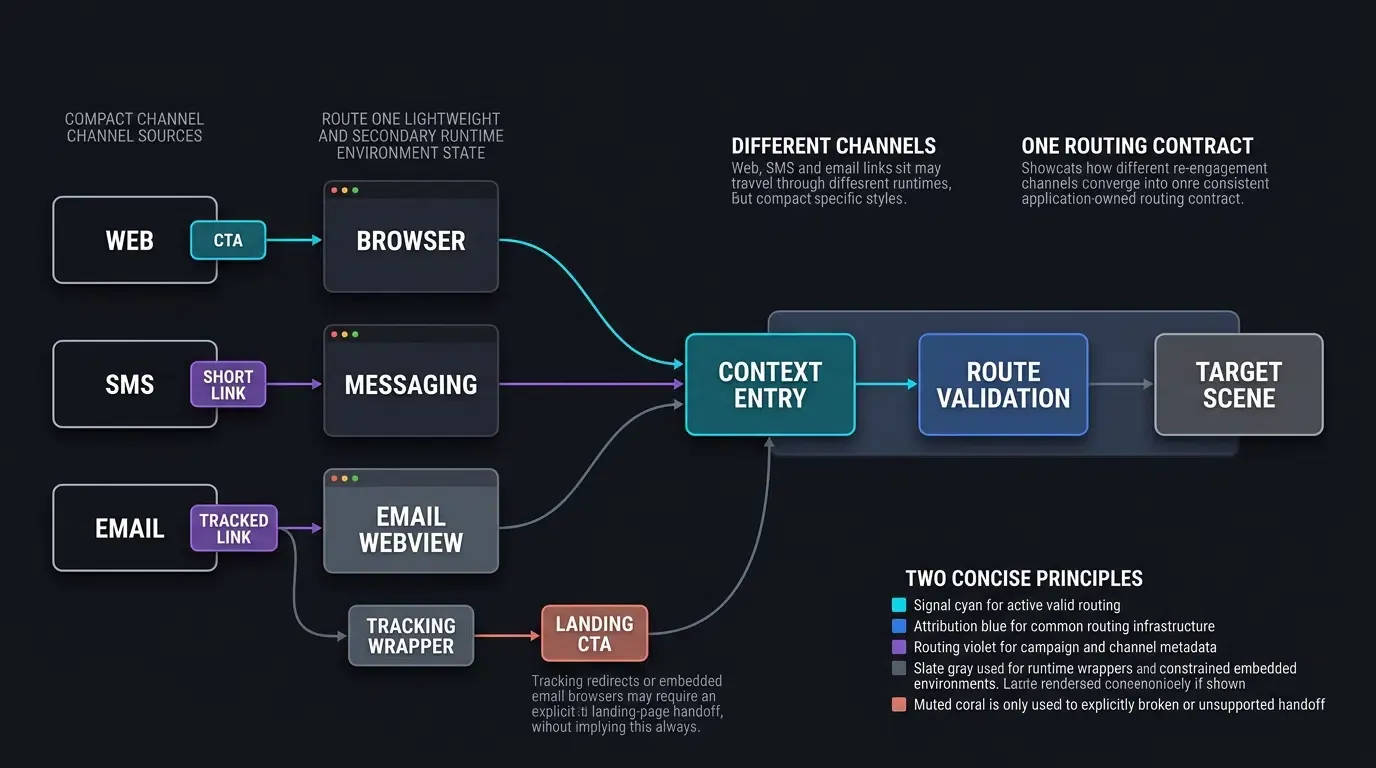
Web-to-App 拦截:在高流量移动 Web 页面部署上下文横幅
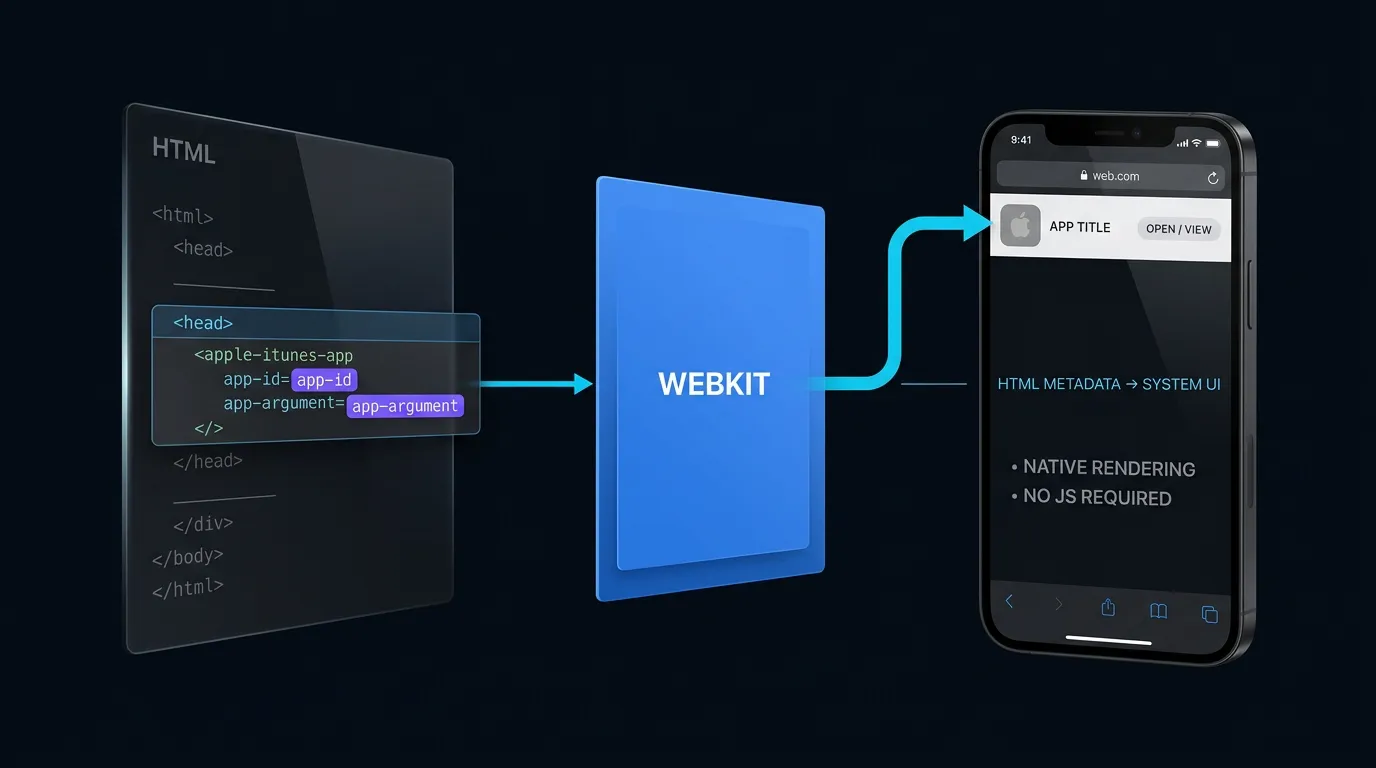
许多沉默用户在谷歌搜索或点击社交媒体链接时,依然通过移动浏览器(如 Safari 或 Chrome)与品牌互动。增长团队可以在落地页部署上下文 Web-to-App 路由,引导 Web 访客跳转原生 App。
通过客户端 JavaScript 或动态智能 App 横幅(Smart App Banners),页面可以检测移动环境并渲染交互式引导。用户点击横幅后,脚本会调用原生 Universal Link 或 App Link,将用户当前的浏览上下文(例如正在查看的特定商品 SKU)无缝传递到 App 内。
短信与消息工作流:将深度链接封装为精简的追踪 URL
短信和即时消息(如 WhatsApp, Line, 或 RCS)是高点击率(CTR)的再营销触点。但受限于字符限制和审美需求,市场团队通常需要将长参数字符串封装为品牌短链接(例如 https://brand.link/spring24)。
在条件允许的情况下,尽可能使用已验证的 Universal Link 或 Android App Link 域名作为最终导向。如果必须经过追踪或短链接跳转层,应针对不同目标操作系统、浏览器和运行环境验证重定向链路的行为,切勿假设 HTTP 重定向至已验证 URL 一定能触发原生 App 的自动化接力。
邮件重定向:处理邮件客户端内嵌 WebView 与 Universal Link 的切换
邮件再营销存在架构复杂性,主要源于 ESP(邮件服务商)的点击追踪包装以及第三方邮件客户端(如 Gmail 或 Outlook 内嵌浏览器)。当 ESP 将深度链接包装在自己的追踪重定向链接中时,该追踪域名往往缺乏 Apple Associated Domains 或 Android Digital Asset Links 的验证,导致链接被迫在 App 内嵌浏览器中打开,而不是唤起 App。
若追踪包装或内嵌浏览器导致无法直接触发 Universal Link 或 App Link,应在已验证的 HTTPS 落地页提供一个显式的“在 App 中打开”按钮。切勿假设自动化重定向链或加载后脚本能在所有邮件客户端环境中强制触发原生 App。
保护动态路由 Token:防止未授权访问用户隐私场景
深度链接参数源自外部用户可访问的渠道。攻击者可能篡改 URL 参数以尝试越权访问(例如尝试查看其他用户的购物车:?cart_id=1024)。
根据 OWASP 移动 App 安全测试指南中关于不安全深度链接的规范,App 绝不应依赖深度链接查询字符串进行鉴权或授权。再营销荷载应传递不可逆的、短效的路由 Token,而非原始的数据库 ID 或会话密钥。原生 App 必须在本地验证用户的鉴权 Session,并在渲染私有数据前通过后端确认当前用户拥有访问该资源的权限。
[沉默用户点击 Web 引导 / 短信 / 邮件链接]
                       │
                       ▼
         [OS / 浏览器解析链路]
           ┌───────────┴───────────┐
           ▼                       ▼
    [已安装 App]         [未安装 App]
           │                       │
           ▼                       ▼
    [已验证 App Link]     [Web 路由落地页]
           │                       │
           ▼                       ▼
    [直达原生 App]        [显式跳转 App Store]
           │                       │
           │                [安装并首次启动]
           │                       │
           └───────────┬───────────┘
                       ▼
        [SDK 参数提取]
                       │
                       ▼
        [输入净化与白名单检查]
                       │
                       ▼
        [后端鉴权与状态检查]
           ┌───────────┴───────────┐
           ▼                       ▼
    [加载目标场景]        [安全事件 / 首页兜底]
如何为个性化再营销构建动态路由荷载
针对常见垂直领域的 URL 参数结构
标准化荷载架构确保了网络解析与 App 导航之间的解耦。各主要行业的常见参数模式包括:
- 电商:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - 金融科技:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - 流媒体与媒体:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - 游戏:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
执行数据类型校验、字符白名单与过期时间戳限制
为减少解析器滥用、注入风险、畸形路由输入及深度链接导致的资源耗尽,入站参数字符串在处理前必须经过严格验证:
- 字母数字白名单:对标识符强制执行正则表达式过滤(例如
^[A-Za-z0-9_-]{1,64}$),丢弃包含控制字符、引号或脚本标签的荷载。 - 路由 Token 验证:将路由 Token 限制为不可逆、单次使用的字符串,并符合严格长度约束(例如 16 到 128 个字符),并在路由执行前在后端验证过期时间戳。
将路由标识符与用户鉴权凭证分离
无论何种情况下,深度链接 URL 都不应携带用户密码、未加密的 API 密钥或长效鉴权 Token。如果用户在共享设备上点击邮件链接,暴露在 URL 中的会话 Token 会造成严重的账户盗用风险。
深度链接应仅携带路由意图(即显示什么内容)。原生 App 必须从安全的本地凭证存储中(如 iOS 钥匙串或 Android Keystore)独立获取用户身份,并在显示用户特定账户数据前通过后端鉴权 Session。
使用 OpoInstall 绑定上下文归因 Token
为评估哪些再营销渠道产生了最高的召回 ROI,全生命周期团队必须将 App 内转化归因回特定活动。OpoInstall 将参数提取与多渠道归因深度集成。当用户通过深度链接进入 App 时,SDK 会捕获渠道代码、活动标识符和自定义荷载,将归因信号传输至控制台,并将荷载暴露给本地 App 路由中心。请参阅 SDK 集成文档了解关于荷载结构与事件绑定的技术规范。
实现客户端安全唤醒参数处理
Android Intent 拦截(Kotlin):管理 onCreate 与 onNewIntent 生命周期
在 Android 上,深度链接处理应在 onCreate 中处理新创建的 Activity,并在 onNewIntent 中处理复用的 Activity 实例。实现时必须提取入站 URI 或 SDK 荷载,规范化数据类型,执行“失败即关闭”(fail-closed)验证,并在触发 UI 导航前验证后端鉴权。
iOS Universal Link 处理(Swift):实现 UIWindowSceneDelegate 延续性
在基于场景的 iOS 应用中,Universal Links 通过冷启动时的 connectionOptions.userActivities 和 App 已运行或挂起时的 scene(_:continue:) 进行交付。实现需验证入站 NSUserActivity,将归因处理委托给 SDK,并通过 SDK 的唤醒监听器提取荷载,在将路由分发至主 UI 线程前规范化荷载表示。
以下技术实现展示了原生 Android (Kotlin) 和 iOS (Swift) 环境下,捕获、验证并路由再营销深度链接的集成逻辑。经认证的 SDK 二进制文件和引擎插件可从 OpoInstall SDK 下载中心获取。
// Android: MainActivity.kt - 再营销意图处理与路由验证网关
// 仅供参考。在生产环境集成时,请核对包名、回调类、初始化顺序、
// 唤醒方法以及 appData.data 的实际运行表现。
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * 将异构 SDK 数据表示(JSON 字符串、Map 或 JSONObject)
     * 标准化为应用自定义的规范化荷载模型,并进行严格的 fail-closed 类型检查。
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "不支持的 SDK 荷载类型: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // 必须包含非空的场景与 Token 标识符
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON 字符串解析失败", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Fail-closed: 拒绝非 String 类型以防止类型转换漏洞
            if (value !is String) {
                Log.w("PayloadAdapter", "已拒绝非字符串荷载键值: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "已拒绝 rawMap 中的非字符串键或值: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // 第 1 步:严格的 fail-closed 键验证(拒绝未知荷载键)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // 第 2 步:针对严格白名单验证场景
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // 第 3 步:执行目标标识符的字母数字与长度限制
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // 第 4 步:验证路由 Token 格式(不可逆,单次授权 Token)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // 第 5 步:验证可选的 UTM 源(若存在)
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // 处理冷启动再营销意图
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // 处理温启动再营销意图
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // 第 1 步:标准化 SDK 荷载
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("荷载格式不正确或不可读。") }
                    return
                }

                // 第 2 步:验证不可信数据
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // 第 3 步:验证服务器授权
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("请求的商品或活动已失效。")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("未授权或非法的再营销请求。")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "导航至再营销目标: ${route.scene}, ID: ${route.targetId}")
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "安全兜底至首页: $reason")
    }
}

object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        callback(true)
    }
}
// iOS: SceneDelegate.swift - Universal Link 处理与路由验证网关
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        for (key, value) in dict {
            guard value is String else { return nil }
        }
        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: dict["item_id"] as? String ?? "",
            routeToken: routeToken,
            utmSource: dict["utm_source"] as? String ?? "",
            rawKeys: Set(dict.keys)
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        guard payload.rawKeys.isSubset(of: allowedKeys), allowedScenes.contains(payload.scene) else { return nil }
        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {
    var window: UIWindow?

    func scene(_ scene: UIScene, willConnectTo session: UISceneSession, options connectionOptions: UIScene.ConnectionOptions) {
        OpoInstallSDK.initWith(self)
    }

    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else { return }
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async { /* 执行 UI 导航 */ }
            }
        }
    }
}

class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()
    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        completion(true)
    }
}
优雅降级:管理旧活动、过期优惠与售罄商品
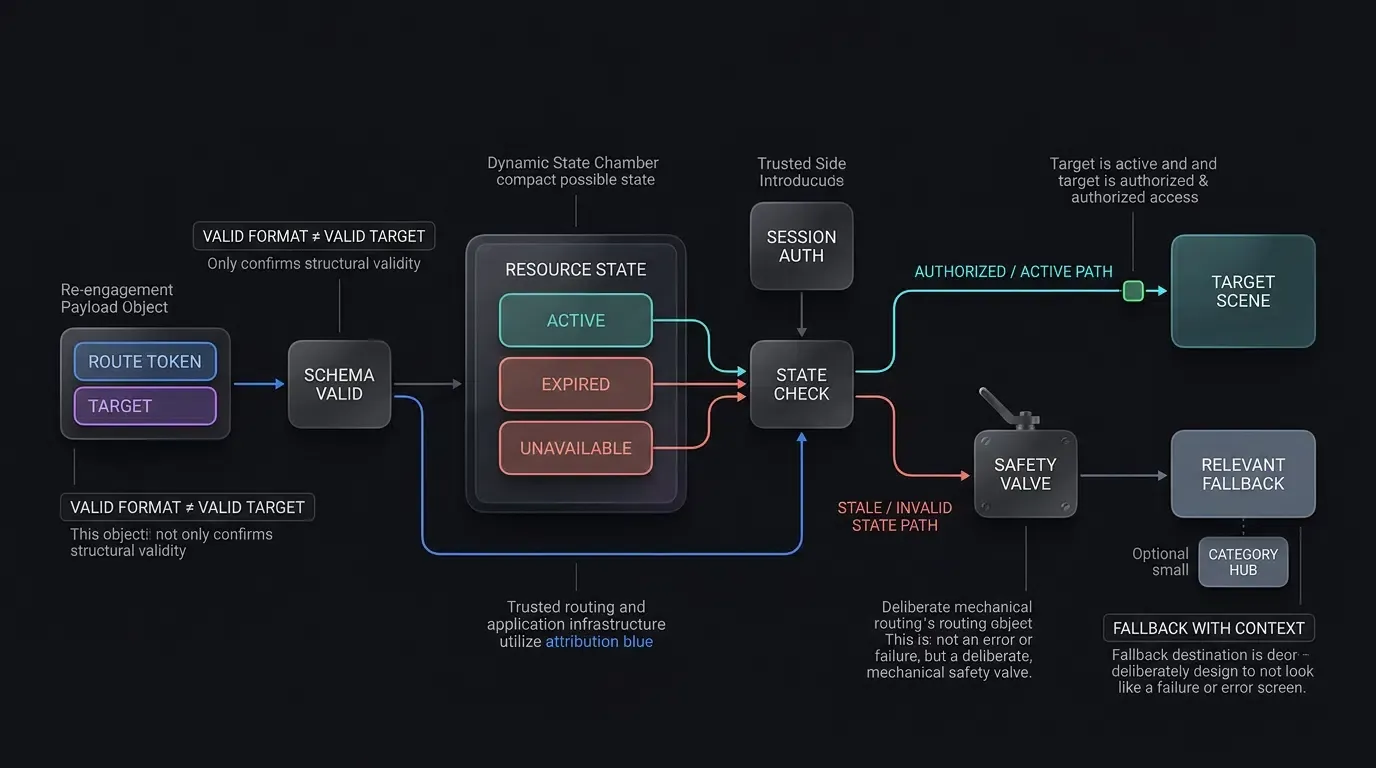
在快节奏的营销环境中,用户常在促销结束后多日才点击链接。若 App 尝试加载已过期或已删除的资源而不执行状态验证,用户会遇到空白视图或崩溃。
生产级架构强制执行双层降级网关:
- 客户端架构验证:若荷载结构畸形或包含未授权键,App 立即重定向至默认首页。
- 服务端状态验证:若结构有效但资源不可用(例如闪购已结束),App 应渲染一条告知性提示(例如:“该活动已结束,看看今天其他精选折扣”),并流畅切换至活跃的分类大厅。
衡量 App 活跃度与召回漏斗表现
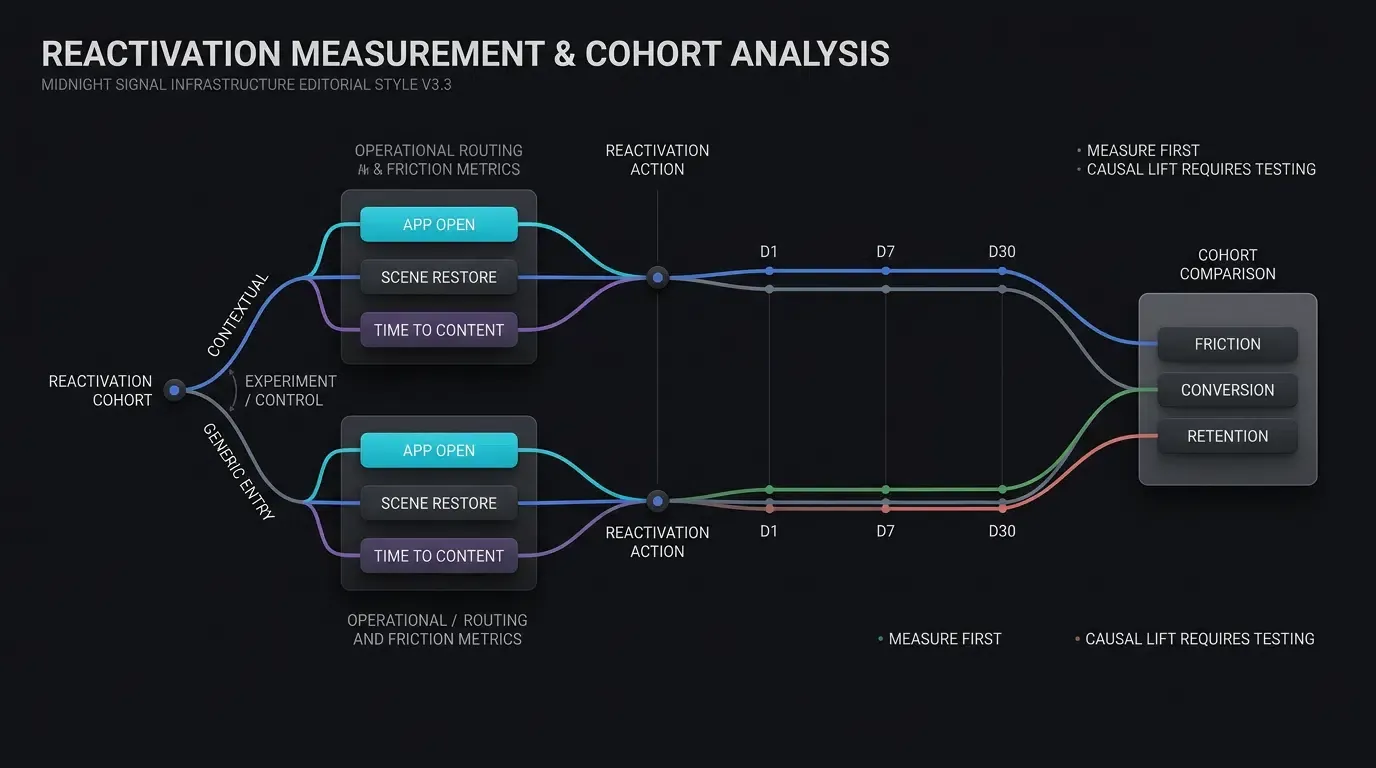
再营销活动的关键遥测指标
为实证评估再营销漏斗,增长团队追踪四个主要的遥测口:
- 点击到 App 启动率(CAOR):通过追踪营销链接点击并最终成功打开原生 App 的比例。
- 场景恢复率:深度链接启动 App 后,成功渲染目标 App 内场景(无需回退至首页)的比例。
- 召回转化率(RCR):完成核心行为(如下单、通关或订阅)的召回用户在活动归因窗内(例如 24 小时)的占比。
- 内容到达时间(
):从点击链接到显示场景所经过的平均秒数,作为运营阻力指标进行监控。
留存审计:评估召回用户的第 1、7、30 天留存曲线
仅衡量即时转化是不够的;全生命周期团队必须审计召回用户随时间推移的活跃度。通过群组分析(Cohort Analysis),数据团队按活动来源将召回用户分组,并追踪他们在第 1、7、30 天的留存基准:
通过对比使用上下文深度链接与使用泛化入口的召回用户群组,可以验证直接路由场景与给定产品中第 7 天或 30 天的高留存率是否具有强相关性。
常用路由特性与再营销渠道矩阵
下表定性对比了各再营销渠道在技术摩擦与运营假设方面的表现:
| 再营销渠道 | 主要传输机制 | 用户交互路径 | 衡量假设 | 主要技术风险 |
|---|---|---|---|---|
| 普通推送 | 直接 App 启动 | 打开主首页 | 测试无路由引导的基准活跃度 | 首页跳转导致用户流失 |
| 短信链接 | 已验证 Universal / App Link | 直接内场景路由 | 测试路由引导是否减少结账阻力 | 链接过期/失效 |
| 邮件营销 | HTTPS 追踪 URL | Web 落地页或内嵌浏览器 | 衡量追踪跳转带来的路由损耗 | 内嵌浏览器压制链接跳转 |
| Web-to-App 横幅 | 动态上下文横幅 | 交互按钮点击 | 衡量不同浏览器环境的转化接力 | 浏览器同域名导航限制 |
常见问题 (FAQ)
深度链接如何提升沉默用户的留存率?
如果沉默用户在卸载 App 后点击深度链接会发生什么?
App 应如何处理指向过期活动或已售罄商品的深度链接?
总结与决策架构
优化移动 App 用户活跃度的关键在于消除用户意图与 App 内价值交付之间的摩擦。过度依赖通用首页重定向会造成不必要的门槛,从而削弱再营销效能并增加用户流失。
通过在 Web、短信及邮件触点部署上下文深度链接,增长团队能为 App 场景构建直接通路。实施健全的后端授权网关、输入净化与优雅降级方案,能确保再营销活动在所有用户群组中可靠且安全地运行。最终的留存提升与活动 ROI 增长,应通过基于场景的群组实验进行实证验证。
如需了解如何在增长链路中部署上下文深度链接与参数路由,请查阅 SDK 集成文档,从 OpoInstall SDK 下载中心获取客户端库,探索 移动归因实施指南,或在 OpoInstall 开发者控制台注册您的 App。
相关资料
-
概念:App 活跃度,用户召回,场景恢复,群组分析,再营销漏斗
-
技术:Universal Links,Android App Links,延迟深度链接,W3C Page Visibility API
-
标准:IETF RFC 3986 统一资源标识符,Apple 关联域名规范,Android 数字资产链接协议,OWASP 移动应用安全测试指南 (MASTG)
-
API:OpoInstall 动态路由 API,Android getIntent 意图处理,iOS continueUserActivity 代理
-
官方文档与参考:
Share this article