FTC 发出恶意二维码警示?2026 年 9 月 3 日,美国联邦贸易委员会(FTC)发布消费者提醒,警告车主有不法分子在停车计时器上物理覆盖假冒二维码,意图将驾驶员诱导至虚假支付门户。对于企业安全架构师、增长工程师和数字营销负责人而言,如何实现安全的“线下渠道归因”已成为紧迫的架构课题。虽然行业内常用的“quishing”(二维码钓鱼)通常指代针对消费者的支付欺诈,但其底层的物理攻击机制同样直接威胁真实的软件分发环境。当线下实体资产(如零售门店陈列、活动物料、合作伙伴推广单页)面临标签被更换或参数被篡改的风险时,从线下用户触达到数字应用安装的归因链路就会断裂。为了保障市场营销投入并维护客户信任,工程团队必须重新审视线下引流架构,将物理标签安全与加密载荷校验及下游应用安装路由策略进行剥离与加固。

FTC 警示与物理攻击路径
FTC 发布的题为“看到二维码别急着扫”的消费者提醒,指出接触式物理交互中存在的安全隐患。据官方引用报告显示,诈骗分子直接将伪造的二维码贴在市政停车计时器、支付终端及公共停车标志的合法条码之上。当驾驶员因支付停车费扫码时,设备会打开一个旨在窃取支付卡信息、用户凭据及个人隐私数据的虚假网站。
要点总结
- 物理标签替换:攻击者在合法公共二维码上覆盖自制贴纸,利用肉眼无法在扫描前识别真伪的缺陷。
- 凭据与支付信息泄露:受害者被引入钓鱼页面,敏感金融与账户数据被窃取,造成直接经济损失。
- 线下获客威胁联动:FTC 指出的物理篡改方式揭示了依赖不安全静态二维码的线下企业推广与零售营销活动面临的潜在风险。
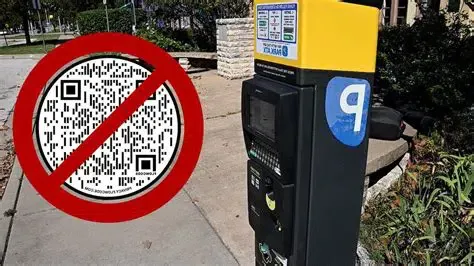
根据 WUSA9 的调查报道,二维码诈骗利用了扫描后才会跳转至目标服务器的特性。尽管手机相机取景框通常会显示目标 URL 预览,但由于同形异义域名伪造(例如替换相似的 Unicode 字符)及浏览器显示的截断,在快节奏的公共环境中,用户往往难以察觉异常。
物理欺诈风险已波及多个商业场景。在 美联社 对更广泛诈骗模式的分析中,网络安全专家指出,二维码篡改已出现在酒店、餐厅和咖啡馆等场景中,餐桌上的支付码常被替换为恶意贴纸。FTC 数据显示,消费者在各类渠道中因虚假诈骗遭受了巨额损失,突显了受损的互动触点如何侵蚀用户信心。
+-------------------------------------------------------------------------+
|                  FTC 停车计时器二维码钓鱼攻击路径示意                    |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 合法物理资产: 停车计时器 / 市政支付标识 ]                             |
|         |                                                               |
|         |-- (攻击者在表面覆盖伪造的二维码贴纸)                           |
|         v                                                               |
|  [ 用户扫描篡改后的物理表面 ]                                           |
|         |                                                               |
|         |-- (用户通过原生相机扫描)                                       |
|         v                                                               |
|  [ 手机浏览器打开攻击者控制的 URL ]                                     |
|         |                                                               |
|         v                                                               |
|  [ 假冒停车支付页面 ]                                                   |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ 银行卡数据及凭证被盗 ]              [ 停车费支付失败 ]               |
|         |                                       |                       |
|         v                                       v                       |
|  [ 金融损失 / 身份欺诈 ]              [ 市政违章罚款 ]                 |
|                                                                         |
+-------------------------------------------------------------------------+
该攻击模式揭示了一个运营边界:普通纸质二维码无法实现物理标签的自动验真。由于纸张、亚克力和金属本身无法保障结构完整性,因此在物理、传输和应用层建立防线对于确保数字交付的安全性至关重要。
类比风险:线下渠道归因与链路篡改
虽然市政支付诈骗聚焦于凭据盗取,但同样的物理替换逻辑同样影响着线下营销物料和推广渠道归因。企业品牌在零售柜台、促销包装、展会物料和户外广告中投放了海量二维码,以驱动获客。
在传统的增长活动中,线下引流码通常编码为静态明文链接:
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
当线下渠道归因依赖于缺乏保护的静态字符串时,增长系统会面临两类安全挑战:
- 物理标签替换:未经授权的第三方可以在零售陈列或合作伙伴海报上粘贴覆盖贴纸。如果替换后的链接指向竞品或虚假钓鱼网站,潜在用户扫描后将导致商业归因失效或遭受钓鱼威胁。
- 查询参数篡改:如果用户扫描合法的打印码跳转至未经验证的 web 中转页,明文查询参数可能被恶意的浏览器插件或中间跳转脚本截断、重写或追加,从而导致渠道归因数据偏差。
+-------------------------------------------------------------------------+
|                线下推广归因威胁分类                                      |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 线下营销物料 (如: 门店海报) ]                                        |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (攻击 1: 物理替换)                    (攻击 2: 参数篡改)                |
|  攻击者覆盖伪造标签                     明文参数在客户端跳转时被恶意修改    |
|         |                                       |                       |
|         v                                       v                       |
|  [ 指向恶意域名 / 渠道 ]                [ 推广 ID 被改写 ]               |
|         |                                       |                       |
|         v                                       v                       |
|  [ 归因数据丢失 / 被劫持 ]              [ 渠道效果偏差 ]                 |
|                                                                         |
+-------------------------------------------------------------------------+
为了维护可信的归因上下文,安全架构师需对物理和数字威胁进行科学分类:
| 攻击向量 | 底层机制 | 核心业务影响 | 架构防护方案 |
|---|---|---|---|
| 物理覆盖 | 在合法二维码上粘贴假标签 | 流量被引至攻击域名或竞品 | 防拆材料、周期性审计、验证 App Links |
| 参数篡改 | 修改明文 promoter_id 或 channel_id |
归因异常及数据统计偏差 | 服务端加密签名校验 (HMAC-SHA256) |
| 码复用攻击 | 静态活动码被截取并转发至论坛 | 非自然用户流量激增 | Token 生命周期管理、防重放、服务端规则校验 |
| 自动化脚本攻击 | 恶意刷量触发重定向链接 | 转化率分析数据污染 | Web 层限流与异常监控 |
三层防御架构:物理、传输与载荷加固
移动端开发中常有的一个误区是认为加密 URL 签名可以阻止物理二维码篡改。实际上,如果攻击者覆盖了标签指向其控制的域名,受害者的设备根本不会访问合法品牌的服务器。因此,全面的防御体系需要三层联动:
+-------------------------------------------------------------------------+
|                   线下归因三层防御体系                                   |
+-------------------------------------------------------------------------+
|                                                                         |
|  第 1 层:物理完整性                                                    |
|  - 使用防拆卸材料 (如:易碎乙烯基、防伪贴纸)                           |
|  - 防护罩覆盖 (亚克力架、玻璃屏下展示)                                  |
|  - 面向公共资产的定期巡检制度                                            |
|         |                                                               |
|         v                                                               |
|  第 2 层:域名应用关联与路由信任                                        |
|  - 明确展示官方 HTTPS 域名信息                                          |
|  - 配置苹果 Universal Links / Android App Links                         |
|  - 防止受篡改的第三方域名拉起原生 App                                   |
|         |                                                               |
|         v                                                               |
|  第 3 层:载荷与 Token 完整性                                           |
|  - 服务端生成加密 Token (HMAC-SHA256 签名)                              |
|  - 服务端接口入参处执行签名与时间戳校验                                  |
|  - 设置活动有效期限制防止重放                                            |
|                                                                         |
+-------------------------------------------------------------------------+
第 1 层:物理完整性与检查机制
物理层防护可有效缓解标签覆盖攻击。高价值零售物料应采用防拆材料,例如一经移除即破碎的易碎标签,或将二维码放置于保护玻璃后,并辅以电子屏陈列。门店人员应定期进行视觉巡检,确保推广标识未被篡改。
第 2 层:通过 App Links 实现域到应用的安全路由
用户扫描合法二维码时,利用 Apple Universal Links 和 Android App Links 可以建立可信的域名至应用映射。通过系统级的 HTTPS 协议文件(如 `apple-app-site-association` 和 `assetlinks.json`)验证域名绑定,操作系统可直接将安装了 App 的用户引导至应用内部,无需经过未经验证的浏览器跳转。一旦扫描了被篡改指向异常域名的二维码,商家的原生 App 不会拦截该链接,从而使用户能通过地址栏识别域名不匹配。
第 3 层:通过服务端签名进行载荷校验
为了防止中间方篡改查询参数,归因链接应编码为已签名的 Token 而非明文。可靠的归因服务使用服务端密钥对渠道 ID、活动参数和时间戳生成 HMAC-SHA256 签名:
链接访问时,服务端利用密钥校验签名。若攻击者修改了 `pid`,签名验证将失败。对于动态屏,Token 可设置极短的有效期(TTL);对于静态海报,服务端则需强制执行活动周期内的有效性校验。
// 演示服务端如何验证加密签名后的线下引流 Token。
// 在生产环境中,此逻辑在后端网关或归因服务中执行,以确保存储在服务器端的密钥不会暴露给客户端二进制文件。

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    /// 使用安全存储的服务端主密钥初始化验证器
    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    /// 验证 HMAC-SHA256 签名及引流请求的时间窗口有效性
    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        // 提取核心归因字段
        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        // 1. 校验 Token 新鲜度 (基于时效性配置)
        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 { // 拒绝已过期或未来的 Token
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        // 2. 重构 canonical 消息字符串: "cid={cid}&pid={pid}&ts={ts}"
        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        // 3. 使用 CryptoKit 进行常量时间签名校验
        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}

private extension Data {
    /// 辅助方法:将十六进制字符串转换为 Data 字节
    init?(hexString: String) {
        let len = hexString.count / 2
        var data = Data(capacity: len)
        var index = hexString.startIndex
        for _ in 0..<len {
            let nextIndex = hexString.index(index, offsetBy: 2)
            if let byte = UInt8(hexString[index..<nextIndex], radix: 16) {
                data.append(byte)
            } else {
                return nil
            }
            index = nextIndex
        }
        self = data
    }
}
下游移动获客与安装边界语境
虽然服务端参数签名可以验证引流链接的完整性,但移动端获客还面临另一个架构挑战:如何处理用户尚未安装原生应用时的离线归因。
在线下获客流程中,接触门店海报的顾客通常是首次访问。如果用户在未安装 App 的情况下扫描合法的引流二维码,操作系统会将其引导至移动网页版进行补救。
+-------------------------------------------------------------------------+
|              离线获客的安装引导链路                                     |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 线下零售触点: 有效的店内二维码 ]                                       |
|         |                                                               |
|         |-- (用户扫描二维码)                                            |
|         v                                                               |
|  [ 合法 HTTPS 落地页 ]                                                  |
|         |                                                               |
|         |-- (服务端校验 Token 签名及状态)                                |
|         v                                                               |
|  [ 通过下载引导页跳转至 App Store / Google Play ]                       |
|         |                                                               |
|         v                                                               |
|  [ 应用商店安装限制: 标准安装链路无法在首次启动时自动恢复 Web 端上下文 ]  |
|         |                                                               |
|         v                                                               |
|  [ 应用冷启动: 首次运行 ]                                               |
|         |                                                               |
|         v                                                               |
|  [ 延迟深度链接引擎: 基于服务器辅助的信号匹配 ]                          |
|         |                                                               |
|         v                                                               |
|  [ 上下文恢复: 应用自动匹配渠道归因与落地逻辑 ]                           |
|                                                                         |
+-------------------------------------------------------------------------+
当用户从移动端落地页跳转至应用商店进行安装时,标准的安装流程不会在 App 首次启动时自动还原完整的原始网页 URL 参数。为了跨越这一边界,工程团队部署“延迟深度链接”(Deferred Deep Linking, DDL)架构。通过 Opoinstall 等归因统计平台,将安装前的 Web 点击元数据与首次启动的应用画像进行服务端辅助匹配。
根据提供商的不同,线下归因架构通常包括:
- 渠道来源验证:归因平台在 Web 端接入并验证推广参数,在应用商店重定向之前缓存活动元数据。
- 冷启动参数恢复:在应用首次安装启动时,移动 SDK 向归因后端请求已缓存的引流载荷,使得应用能识别线下门店渠道并展示对应的迎新活动。
- 异动检测监控:部分归因测量平台提供专项监控,以检测流量模式中的异常行为或时间戳不匹配,并据此采取拦截或过滤策略。
根据 Opoinstall 官网 的技术文档,这种延迟参数恢复框架可以将安装前的点击元数据与首次冷启动进行匹配,覆盖高达 98% 的有效情况,为“免填邀请码”提供了自动化的技术替代方案。
通过将物理防伪检查与服务端 URL 签名校验及可靠的延迟参数恢复相结合,企业可以构建更具韧性的线下获客链路,从而安全、精准地连通现实世界与数字应用生态。
常见问题解答 (FAQ)
FTC 强调了二维码的什么威胁?
加密签名能否防止二维码被物理替换?
移动应用如何跨 App Store 安装流程保存引流语境?
安全与增长架构师的行动建议
FTC 对伪造二维码的警示揭示了一个基本的安全事实:公共物理空间是一个不可信的交互环境。随着企业将线下营销与推广渠道扩展至零售与公共活动中,缺乏验证的静态链接正成为巨大的安全风险敞口。
对于软件架构师和增长负责人,保障线下渠道归因需要整合式、多层次的防御策略。线下物料应具备防拆设计,移动引流应采用验证过的深度链接技术以确保域名可信,而参数完整性则必须利用服务端加密签名进行保护。通过将这些防护机制与高效的延迟深度链接技术及渠道监控相衔接,工程团队能够构建出抵御真实威胁的稳健线下获客流水线。
参考资料
-
Federal Trade Commission. (2026). Consumer Alert: See a QR code parked somewhere? Don’t scan it…yet!. FTC Consumer Advice. https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9. (2026). QR code scams are back. Here’s how to stay safe. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
Associated Press. (2026). Travel scams are getting harder to spot. Here’s how to stay safe. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple Developer. (2026). Supporting Universal Links in your app. Apple Documentation. https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android Developers. (2026). Verify Android App Links. Android Documentation. https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall. (2026). Deferred Deep Linking and Parameterized App Installation Overview. https://www.opoinstall.com/
Share this article