什么是 SDK 及其工作原理? 软件开发工具包(SDK)是一组专为帮助开发者构建或扩展软件应用而设计的库、API、工具和文档集合。在移动端开发中,SDK 通常包含集成到原生应用中的已编译库,以提供平台特定的功能,例如深度链接和归因。当移动工程团队评估用户获取数据如何从 Web 推广流向新安装的应用时,他们会遇到一个操作系统的根本边界:远程 Web 接口无法单独访问原生应用生命周期或跨越应用商店沙盒。Openinstall 作为一家移动归因与深度链接平台,提供原生客户端库和 Web 脚本,能够在这些隔离的环境之间进行协调,从而恢复营销参数并将用户引导至目标应用内页面。
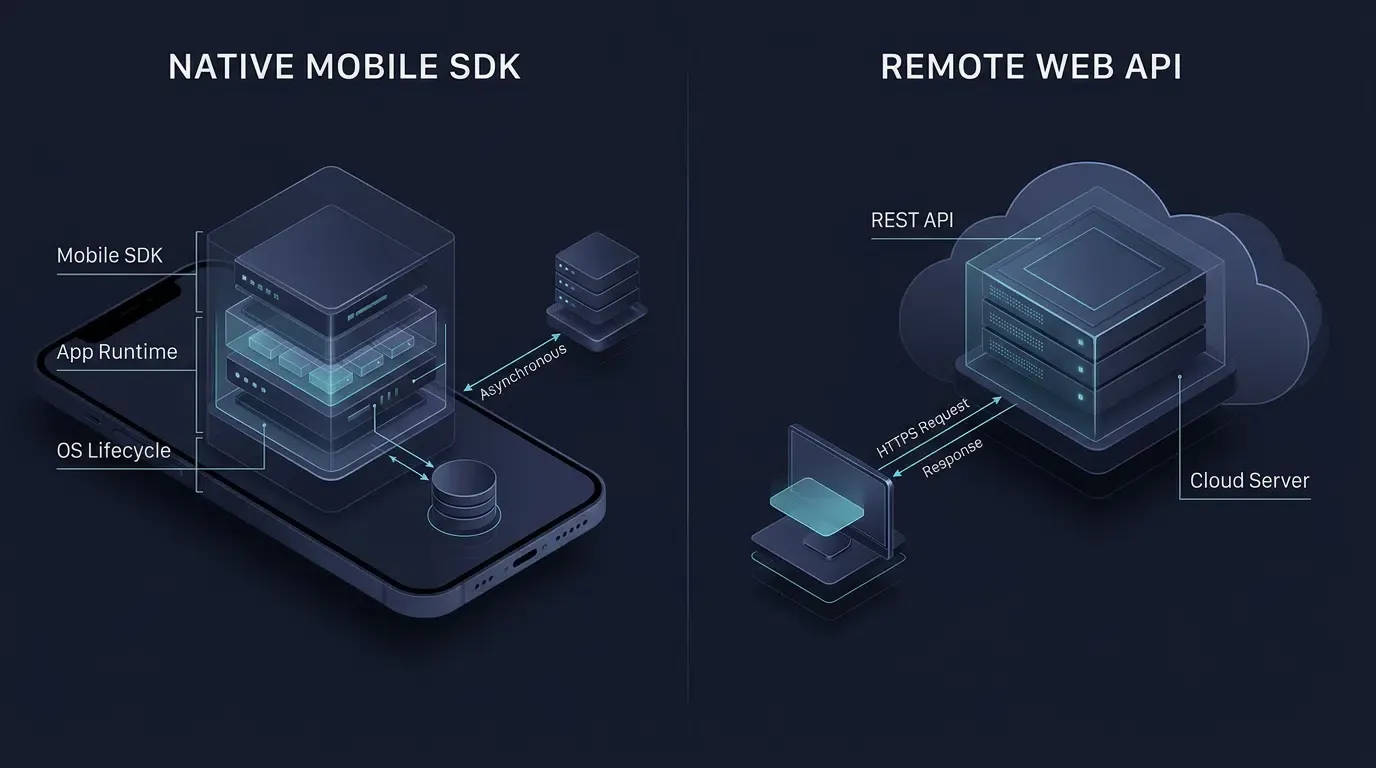
软件开发工具包(SDK)是针对特定操作系统或框架设计的库、应用程序编程接口(API)、头文件、开发者文档和示例代码的预打包集合。与通过 HTTP 定义无状态通信接口的独立远程 Web API 不同,移动端 SDK 直接在客户端应用的运行时进程中执行,以管理本地状态、操作系统生命周期回调和异步网络遥测。
| 术语 | 定义 | 相关实体 | 搜索意图角色 |
|---|---|---|---|
| 什么是 SDK | 用于构建或扩展软件应用的库、API、文档和工具的综合包。 | 移动操作系统 | 信息型 |
| 移动端 SDK | 集成到 Android 或 iOS 应用中以提供专业客户端功能的平台特定库。 | 原生运行时生命周期 | 信息型 / 技术型 |
| API | 允许两个软件组件进行通信的规则、方法签名和协议的定义契约。 | HTTP REST 端点 | 信息型 |
| 深度链接 | 将移动原生应用直接启动到特定内部页面的路由协议。 | 应用参数安装 | 技术型 / 商业型 |
什么是 SDK 以及它与标准 Web API 的区别
解构术语:为什么每个 SDK 都包含 API,但 API 并非 SDK
在软件工程中,刚接触移动端增长基础设施的开发者经常将应用程序编程接口(API)与软件开发工具包(SDK)混淆。虽然这两个概念协同工作,但它们占据了软件架构的不同层级。
API 严格来说是一个接口规范和通信契约。它定义了方法签名、数据结构、符合 IETF RFC 9110 的 URI 语法以及响应格式,允许一个软件组件与另一个组件进行交互。API 存在于多个层级:它们可以是本地操作系统接口、进程内库接口,或者是受 IETF RFC 9110 HTTP 语义(GET、POST)管辖的远程无状态 Web 端点。当直接调用远程 REST API 时,应用开发者必须手动构造网络请求、管理传输安全、解析返回的 JSON 负载并处理重试条件。
相反,SDK 是一个完整的实现工具包,它将一个或多个本地 API 与运行时逻辑、文档和开发者工具封装在一起。当开发者将移动端 SDK 导入 Android Studio 或 Xcode 项目时,他们会将预构建的库代码直接链接到其应用二进制文件中。SDK 向宿主应用公开本地编程 API(例如 initialize()、getInstallParam() 或 handleDeepLink()),同时在内部管理线程调度、操作系统回调和远程服务器通信。
执行上下文:无状态的服务器到服务器端点与有状态的客户端运行时库
调用远程 Web API 与集成原生移动端 SDK 之间的操作区别在于执行上下文以及对设备环境的访问权限:
- 进程驻留与打包:远程 Web API 通过服务器端基础设施公开并通过网络调用;服务器端应用实现端点,而客户端应用执行请求处理逻辑。相比之下,移动端 SDK 被编译到应用的发布产物(例如 Android App Bundle
.aab)或可安装应用包(Android 上的.apk和 iOS 上的.ipa)中,并在终端用户设备上分配的应用内存空间内执行。 - 原生生命周期感知:远程 REST 端点仅在客户端分发 HTTP 请求时响应。而原生移动端 SDK 向移动操作系统注册观察者,使其能够检测应用何时启动、在前台和后台状态之间转换,或者接收系统级路由意图。
- 可选的本地持久化与排队:根据其实现方式,移动端 SDK 可能会将配置状态或转化事件存储在本地沙盒存储中(例如 Android 上的
SharedPreferences或SQLite,以及 iOS 上的UserDefaults或应用文件存储,同时为小型敏感凭据保留Keychain),以便在网络连接可用时异步传输遥测数据。
架构对比:远程 Web API 与原生移动端 SDK
下表在关键架构维度上对比了远程无状态 Web API 与编译后的原生移动端 SDK:
| 架构维度 | 远程无状态 Web / REST API | 原生移动端 SDK |
|---|---|---|
| 主要产物 | 接口规范和远程网络端点 | 编译后的二进制库、本地 API、文档和示例代码 |
| 执行环境 | 通过 HTTP/HTTPS 调用的远程服务器端点 | 原生移动应用进程和 OS 线程 |
| 对 OS 生命周期的访问 | 无(仅限无状态的请求-响应) | 直接访问应用启动、后台挂起和意图钩子 |
| 跨安装持久化 | 受应用商店沙盒边界阻止 | Android:Google Play 预安装归因 + 服务器匹配;iOS:服务器端上下文协调 |
| 网络韧性 | 需要调用方编写自定义重试逻辑 | 根据实现情况,可提供本地持久化、事件队列、缓存和异步重试机制 |
移动软件开发工具包的核心组件
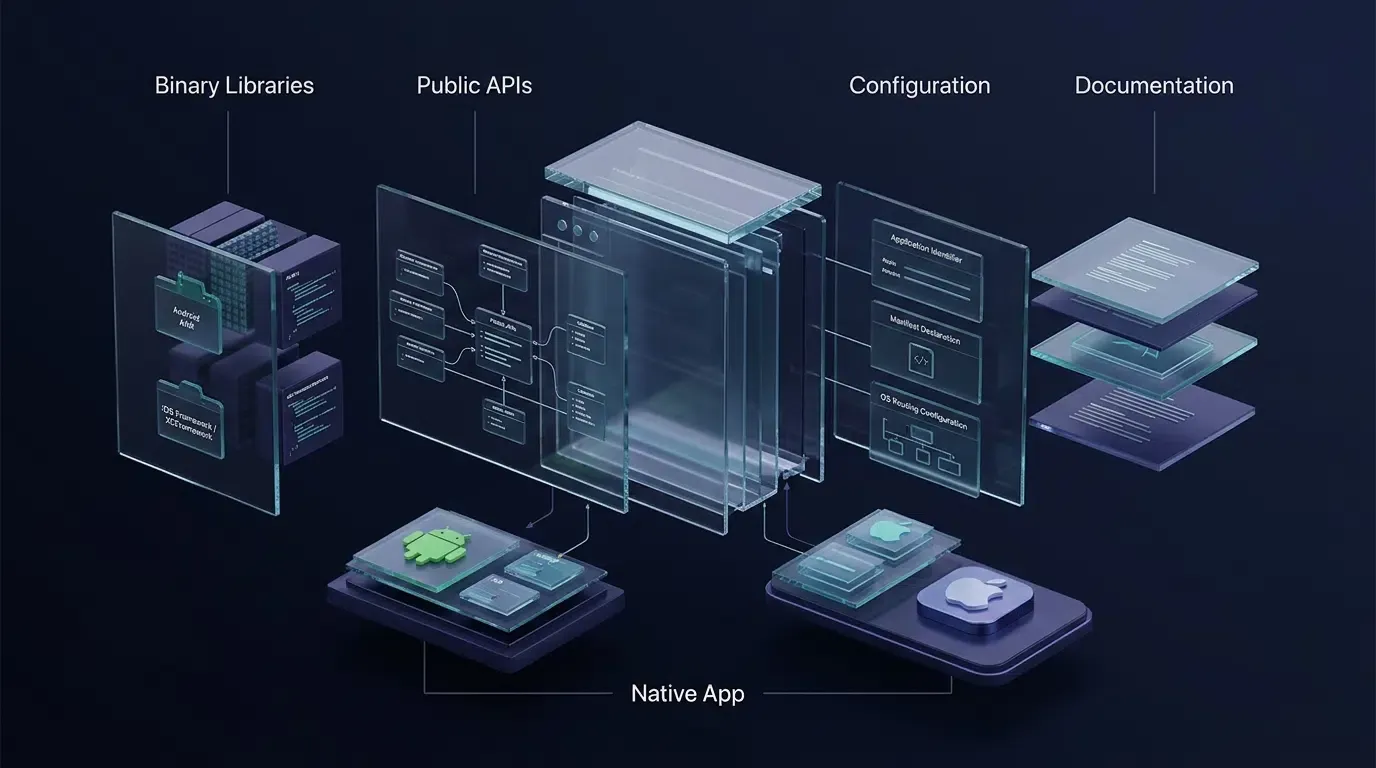
编译后的二进制库:Android 归档包与 iOS 框架
移动端 SDK 的核心是针对目标操作系统的构建工具链格式化的编译二进制分发包:
- Android 归档(
.aar)、JAR 和应用束(.aab):在 Android 上,SDK 以.aar包或.jar库的形式分发。虽然.jar文件包含编译后的 JVM 字节码,但.aar包还可以打包 Android 特定的资源和清单条目,这些资源和清单条目在 Gradle 构建期间会合并到宿主应用中。当为发布构建宿主应用时,Android App Bundle(.aab)充当发布产物,而不是直接可安装的应用包;Google Play 会将其处理为交付给用户的设备特定 APK。 - iOS 静态库(
.a)、框架和 XCFramework:在 iOS 上,SDK 以静态库、.framework包或.xcframework归档文件的形式分发。标准的.framework构建通常针对特定的平台变体,可能包含一个或多个受支持的 CPU 架构,而 Apple XCFramework(.xcframework)包旨在将多个平台和架构变体(例如物理 ARM64 iOS 设备切片与 iOS 模拟器切片)打包到单个可分发产物中。
公共头文件、接口契约与类型定义
编译后的二进制文件需要公共类型契约,以便宿主应用的编译器能够在构建时验证方法调用:
- iOS 头文件(
.h)与桥接接口:基于 Objective-C 的 iOS SDK 提供公共头文件(例如OpoInstallSDK.h),用于声明类接口、代理协议(OpoInstallDelegate)和数据模型(OpoinstallData)。在 Swift 项目中,这些声明通过 Objective-C 桥接头文件或模块导入公开。 - Android 类签名与回调接口:Android SDK 在有文档记录的包命名空间中公开公共入口点类和通用回调接口(例如
ResultCallBack<OpoData>)。
配置清单、AppKey 与权限声明
移动端 SDK 依赖宿主配置元数据来验证租户请求并注册 OS 路由钩子:
- 租户应用标识符(
AppKey):在 AndroidAndroidManifest.xml的<meta-data>标签或 iOSInfo.plist文件(com.opoinstall.APP_KEY)中声明,AppKey在 SDK 初始化期间标识应用租户。 - OS 路由声明:为了支持一键拉起应用,宿主项目声明了自定义 URL 方案和已验证的域关联(Xcode 关联域权限中的
applinks:域以及 Android 上经过验证的意图过滤器)。
文档与示例项目:将编译后的库转化为可用的开发者接口
如果没有清晰的集成规范,编译后的库将很难被采用。生产级 SDK 应提供清晰的开发者文档,并在可能的情况下提供可运行的示例项目:
- 开发者文档:定义版本兼容性、生命周期初始化顺序、所需权限、回调负载格式和错误代码,以便工程师可预测地集成该库。
- 示例项目与跨平台桥接:最简可运行演示项目可帮助团队验证深度链接和参数恢复。虽然移动端 SDK 下载中心主要分发核心原生 Android 和 iOS SDK 包(当前为 v2.1.0),但使用跨平台框架(如 Flutter 或 Unity)的团队通过包装器插件或平台通道桥接这些原生 SDK 能力,并应针对官方文档验证可用的插件仓库。
为什么仅靠 Web APIs 无法解决移动端安装归因问题
应用商店黑盒:沙盒隔离如何打破传统的 Web Cookie 追踪
在标准的 Web 开发中,将推荐链接追踪到注册事件依赖于浏览器存储:当用户访问 https://example.com/index.html?inviter_id=A102 时,JavaScript 读取查询字符串并将 inviter_id=A102 存储在 localStorage 或 HTTP Cookie 中。
在移动应用获客中,这种连续性在应用商店边界处中断——这是一个被称为应用商店黑盒的结构性障碍:
- Web 上下文:用户点击移动浏览器或社交应用内的推广链接,加载带有自定义参数(
?ref=userA&channelCode=ch_01)的 H5 落地页。 - 市场交接: 由于尚未安装原生应用,点击下载按钮会将用户重定向出浏览器并进入 Apple App Store 或 Google Play Store。
- 沙盒隔离:当用户安装并启动原生应用时,移动操作系统会在隔离的文件系统和内存沙盒中派生进程。原生应用无法读取发起下载的浏览器会话的 Cookie 或
localStorage。
弥补 Web 到 App 的鸿沟:Web JS SDK 与原生客户端 SDK 的角色
跨应用商店边界解析参数使用了一个协调工作流,该工作流区分了三个相关概念——延迟深度链接(在安装后将新用户路由到目标应用内屏幕)、安装参数恢复(恢复 H5 链接上传递的自定义键值对)以及归因匹配(将安装与特定的推广渠道关联起来):
- 安装前 Web JS SDK(
OpoInstallWeb 脚本):集成到 H5 落地页中,Web JS SDK 解析来自分享 URL 的动态查询参数(例如channelCode、shareCode或房间 ID),并在触发应用唤醒或商店重定向之前将安装前会话上下文上传到归因服务器。 - 安装后原生客户端 SDK(Android / iOS SDK):集成到移动应用二进制文件中,原生 SDK 在首次启动时初始化,与平台 API 和归因服务器进行通信,并通过异步回调将恢复的自定义参数返回给客户端应用。
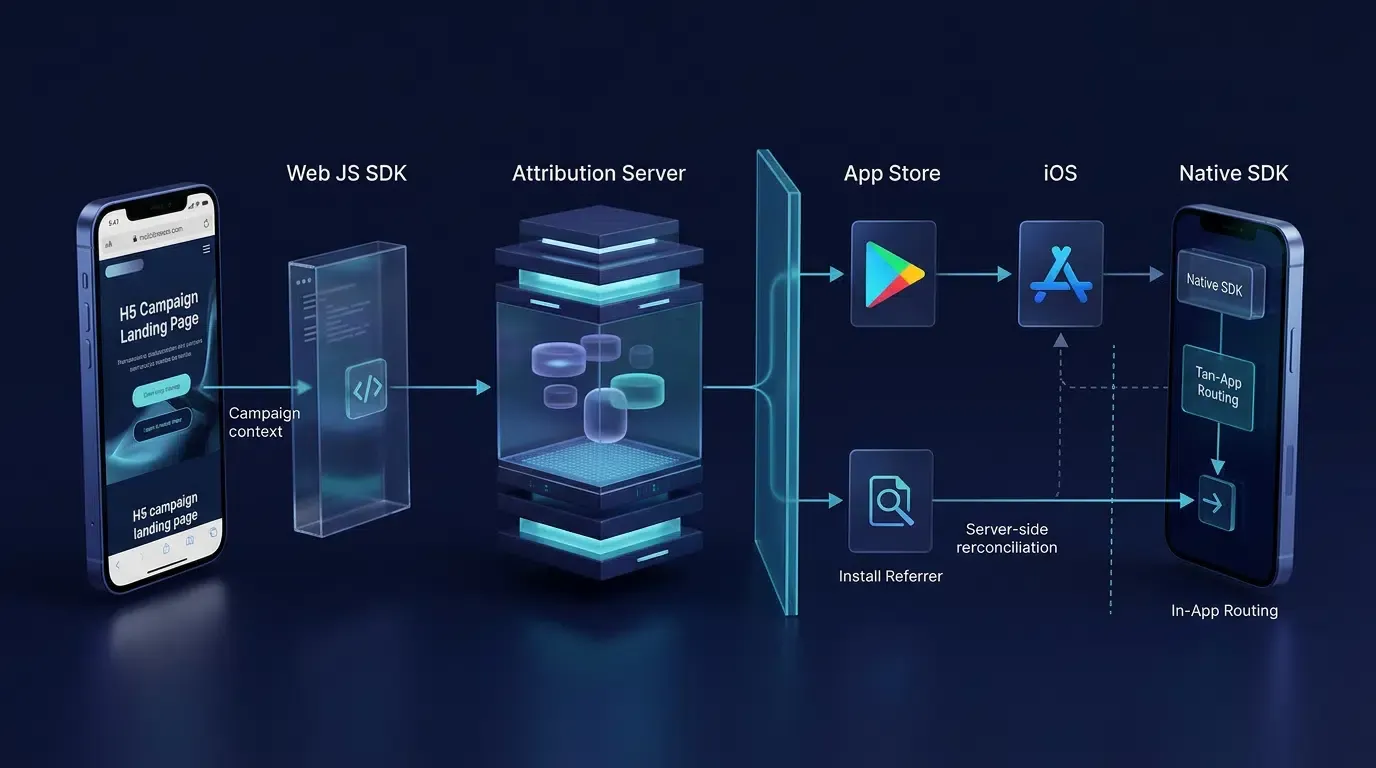
[Mobile Web Browser: H5 Landing Page]
                 |
                 | 1. Web JS SDK Parses URL Params (?ref=userA&channelCode=ch01)
                 |    & Uploads Pre-Install Session Context
                 v
     [Attribution Server Backend]
                 |
                 | 2. User Downloads App from App Store / Google Play
                 |    (Browser Cookies Cannot Cross OS Sandbox)
                 v
   [Native App First Launch: Mobile SDK]
                 |
                 | 3. Client SDK Initializes on Startup & Retrieves
                 |    Cached Custom Parameters + Channel ID
                 v
  [In-App Routing & Channel Attribution]
平台特定的归因机制:Google Play Install Referrer 与 iOS 上下文协调
由于 Android 和 iOS 维护不同的应用商店架构,移动归因依赖于不同的平台机制:
- Android 生态系统与 Google Play Install Referrer API:对于通过 Google Play 分发的应用,原生集成可以使用官方的 Google Play Install Referrer API 来检索安装过程中由 Play Store 传递的引荐元数据(包括引荐来源网址以及点击/安装时间戳)。由于 Google Play Install Referrer API 专门适用于符合条件的 Google Play Store 安装流程,因此 Google Play 之外的 Android 分发依赖于服务器端 H5 参数匹配或导出的 Android 渠道包(带有嵌入式
channelCode标识符的 APK 文件)。 - iOS 生态系统与上下文协调:Apple 的 App Store 不提供类似于 Google Play Install Referrer 的通用 URL 查询参数透传机制。当应用已安装时,iOS 通过 Apple Universal Links 将用户直接路由到应用中,这些链接通过
apple-app-site-association(AASA)文件验证域所有权。当应用未安装时,Universal Links 会回退到网站,并且不能独立保证安装后的参数恢复;延迟参数恢复需要在首次启动时进行服务器端会话协调。
尊重平台隐私边界:Apple 用户隐私准则与允许的匹配信号
在评估移动端 SDK 如何将安装前的 Web 访问与安装后的启动进行协调时,工程团队必须区分厂商记录的功能与操作系统策略合规性:
- 厂商记录的机制:Openinstall 的公开产品文档描述了一个 H5 渠道和参数安装工作流,其中 Web SDK 在 H5 页面上收集设备指纹特征和渠道 ID,而原生 Android/iOS SDK 在首次启动时重新收集设备特征以匹配安装来源。
- Apple 平台策略边界:根据 Apple 的用户隐私和数据使用准则,Apple 明确禁止为唯一识别用户或设备(指纹识别)的目的从设备派生数据——例如组合浏览器属性、IP 地址或系统配置。从事被禁用的指纹识别或引用这样做的第三方 SDK 的应用在 App Store 审核期间面临被拒绝的风险。另外,当第三方深度链接或延迟深度链接服务在来自不同公司的应用之间传递唯一标识符或创建共享用户身份用于广告定位、广告测量或数据代理共享时,需要 App 跟踪透明度(ATT)授权。但是,ATT 同意并不能使被禁用的设备指纹识别变得合法。
- 合规升级与验证要求:如果特定的 SDK 版本或配置依赖于被禁用的设备指纹识别,则无论是进行常规的内部数据审计还是通过 ATT 提示获取用户同意,都无法使该机制符合 Apple 的准则。如果厂商无法证明 iOS 匹配机制避免了被禁用的设备指纹识别,开发者在独立验证符合替代方案之前,不应在 iOS 上部署该归因机制,这需要遵循 OWASP 移动应用安全治理实践。
- 网络时序与未归因回退:虽然 iOS 没有为普通互联网访问公开通用的用户授予权限(开发者应将常规互联网可达性与 Apple 的本地网络隐私权限区分开来,后者适用于本地网络设备发现),但 SDK 初始化和参数检索仍取决于网络可用性和启动时序。由于延迟匹配无法在所有网络条件或延迟的首次启动中得到保证,因此当返回的参数为空时,应用必须始终实现优雅的回退流程。
移动端归因 SDK 如何在应用生命周期中发挥作用
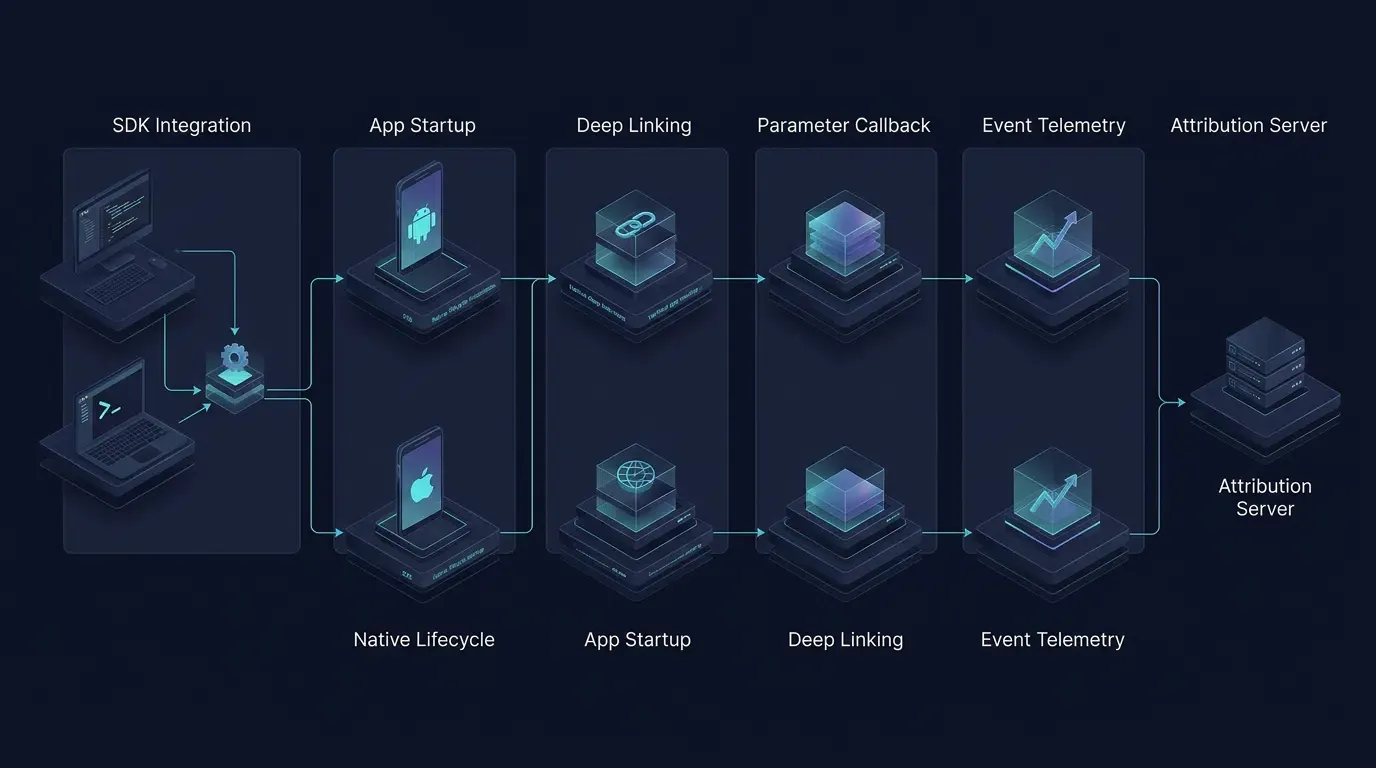
阶段 1:通过 Gradle 和 CocoaPods 进行依赖管理与构建时链接
SDK 的生命周期始于编译时,此时开发者通过 Gradle、CocoaPods 或手动归档导入来声明库依赖项。在构建编译期间,包管理器解析库产物并将其二进制符号链接到应用包中。一些移动端 SDK 在发布构建中需要特定的代码缩减兼容性考虑,iOS SDK 集成可能还需要平台特定的隐私清单声明和兼容的构建配置。
阶段 2:应用启动时的的主线程初始化
当用户启动应用时,移动操作系统创建应用进程并调用主要的入口点生命周期钩子——Android 上的 Application.onCreate()(详见 Google Android 开发者关于应用生命周期的指南),以及 iOS 上的 application(_:didFinishLaunchingWithOptions:)(详见 Apple 开发者关于 UIApplicationDelegate 的文档)。设计良好的移动端 SDK 应尽量减少应用启动期间的工作,并将网络操作转到异步执行。开发者应验证实际的初始化行为,并在其目标构建中衡量冷启动性能。
阶段 3:通过 Universal Links 和意图过滤器拦截原生深度链接
当应用已经安装且用户点击 H5 链接时,操作系统会唤醒应用,并通过平台特定的入口点将路由上下文传递给 SDK:
- Android 自定义方案与已验证的应用链接:自定义 URL 方案(
scheme://)通过基本的BROWSABLE<intent-filter>进行路由。支持已验证的 Android App Links 需要一个<intent-filter android:autoVerify="true">,该过滤器声明了http和https方案以及目标android:host,并由包含应用包名和 SHA-256 签名证书指纹的/.well-known/assetlinks.json数字资产链接文件提供支持。 - iOS
AppDelegate与UISceneDelegate路由:Universal Links 在传统生命周期应用中向AppDelegate交付NSUserActivity,或者对于通过 UISceneDelegate 采用基于场景的生命周期的 iOS 13+ 应用,在冷启动时交付给scene(_:willConnectTo:options:),在热恢复时交付给scene(_:continue:)。
阶段 4:异步参数恢复与事件遥测排队
在首次启动时——或当业务转化里程碑发生时——宿主应用调用 SDK 的异步方法来检索缓存的安装参数(data 和 channelCode)并报告下游转化事件(例如账户注册或自定义效果点)。
在 Android 和 iOS 上实现原生 SDK 生命周期钩子
配置应用标识符并验证 SDK 版本
下面的说明性集成模式遵循 Openinstall 的公开集成说明,展示了原生 Android 和 iOS 项目如何连接上述生命周期钩子。由于下载中心分发了更新的 SDK 归档(当前为 2026-09-20 发布的 v2.1.0),而文档示例可能引用较早的小版本坐标,工程团队必须下载目标 v2.1.0 SDK 包,针对捆绑的库头文件验证所有导入路径和方法签名,并在生产部署前在 Android Studio 和 Xcode 中运行干净的构建验证。有关特定于版本的集成说明,请参阅 Openinstall 技术文档。
Android SDK 初始化与参数检索模式
在 AndroidManifest.xml 中,声明网络权限、租户 AppKey,以及用于自定义 URL 方案唤醒和已验证 Android App Links 的独立 <intent-filter> 块(根据 Android App Links 验证要求声明 http 和 https 方案,并将 links.example.com 替换为您验证的域):
<!-- File: app/src/main/AndroidManifest.xml (Illustrative Integration Pattern) -->
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
    package="com.example.app">

    <uses-permission android:name="android.permission.INTERNET"/>
    <uses-permission android:name="android.permission.ACCESS_NETWORK_STATE"/>

    <application
        android:name=".CustomApplication"
        android:allowBackup="true">

        <meta-data
            android:name="com.opoinstall.APP_KEY"
            android:value="OPOINSTALL_APPKEY"/>

        <activity
            android:name=".MainActivity"
            android:exported="true"
            android:launchMode="singleTask">

            <!-- 1. Custom URL Scheme wakeup filter -->
            <intent-filter>
                <action android:name="android.intent.action.VIEW"/>
                <category android:name="android.intent.category.DEFAULT"/>
                <category android:name="android.intent.category.BROWSABLE"/>
                <data android:scheme="OPOINSTALL_SCHEME"/>
            </intent-filter>

            <!-- 2. Verified Android App Links filter (requires /.well-known/assetlinks.json with SHA-256 cert fingerprint) -->
            <intent-filter android:autoVerify="true">
                <action android:name="android.intent.action.VIEW"/>
                <category android:name="android.intent.category.DEFAULT"/>
                <category android:name="android.intent.category.BROWSABLE"/>
                <data android:scheme="http"/>
                <data android:scheme="https"/>
                <data android:host="links.example.com"/>
            </intent-filter>
        </activity>
    </application>
</manifest>
// File: app/src/main/java/com/example/app/CustomApplication.java
package com.example.app;

import android.app.Application;
import com.opoinstall.api.OpoInstall;

public class CustomApplication extends Application {
    @Override
    public void onCreate() {
        super.onCreate();
        OpoInstall.initialize(this);
    }
}
// File: app/src/main/java/com/example/app/MainActivity.java
// Note: Verify exact package imports and callback signatures against your downloaded SDK v2.1.0 archive.
package com.example.app;

import android.content.Intent;
import android.os.Bundle;
import android.util.Log;
import androidx.appcompat.app.AppCompatActivity;
import com.opoinstall.api.OpoInstall;
import com.opoinstall.api.OpoData;
import com.opoinstall.api.OpoError;
import com.opoinstall.api.ResultCallBack;

public class MainActivity extends AppCompatActivity {
    private static final String TAG = "OpoInstallSDK";

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        OpoInstall.getInstance().start(this);

        // Process wakeup intent if launched via custom scheme or verified App Link
        getWakeUpData(getIntent());

        // Retrieve deferred installation parameters when needed by onboarding logic
        OpoInstall.getInstance().getInstallParam(new ResultCallBack<OpoData>() {
            @Override
            public void onResult(OpoData opoData) {
                Log.d(TAG, "getInstallParam onResult : " + opoData);
            }

            @Override
            public void onError(OpoError opoError) {
                Log.e(TAG, "getInstallParam onError : " + opoError);
            }
        });
    }

    @Override
    protected void onNewIntent(Intent intent) {
        super.onNewIntent(intent);
        getWakeUpData(intent);
    }

    private void getWakeUpData(Intent intent) {
        OpoInstall.getInstance().handleDeepLink(intent, new ResultCallBack<OpoData>() {
            @Override
            public void onResult(OpoData opoData) {
                Log.d(TAG, "handleDeepLink onResult : " + opoData);
            }

            @Override
            public void onError(OpoError opoError) {
                Log.d(TAG, "handleDeepLink onError : " + opoError);
            }
        });
    }
}
iOS SDK 代理注册与 SceneDelegate 唤醒模式
在 iOS 上,在您的 Objective-C 桥接头文件中公开 #import "OpoInstallSDK.h",在 Info.plist 中配置 com.opoinstall.APP_KEY,并实现 OpoInstallDelegate。对于不采用基于场景的生命周期管理的应用,请使用 AppDelegate URL 处理方法;对于基于场景的应用,请通过相应的 SceneDelegate 方法处理冷启动和热恢复的 Universal Links 以及 URL 方案:
// File: AppDelegate.swift & SceneDelegate.swift (Illustrative Integration Pattern)
// Note: Verify exact Objective-C bridging headers and method signatures against your downloaded iOS SDK v2.1.0 archive.
import UIKit

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        OpoInstallSDK.initWith(self)
        return true
    }

    // For apps that do NOT adopt UISceneDelegate lifecycle management:
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        OpoInstallSDK.continue(userActivity)
        return true
    }

    func application(
        _ app: UIApplication,
        open url: URL,
        options: [UIApplication.OpenURLOptionsKey: Any] = [:]
    ) -> Bool {
        OpoInstallSDK.handLinkURL(url)
        return true
    }

    func getWakeUpParams(_ appData: OpoinstallData?) {
        print("Wakeup data: \(String(describing: appData?.data)), channelCode: \(String(describing: appData?.channelCode))")
    }

    func fetchInstallParameters() {
        OpoInstallSDK.defaultManager()?.getInstallParmsCompleted({ (appData: OpoinstallData?) in
            print("Install data: \(String(describing: appData?.data)), channelCode: \(String(describing: appData?.channelCode))")
        })
    }
}

// For iOS 13+ apps that adopt UISceneDelegate lifecycle management:
@available(iOS 13.0, *)
class SceneDelegate: UIResponder, UIWindowSceneDelegate {
    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        for userActivity in connectionOptions.userActivities {
            OpoInstallSDK.continue(userActivity)
        }
        for urlContext in connectionOptions.urlContexts {
            OpoInstallSDK.handLinkURL(urlContext.url)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        OpoInstallSDK.continue(userActivity)
    }

    func scene(_ scene: UIScene, openURLContexts URLContexts: Set<UIOpenURLContext>) {
        for urlContext in URLContexts {
            OpoInstallSDK.handLinkURL(urlContext.url)
        }
    }
}
工程团队何时应集成第三方移动端 SDK
集成专业移动端 SDK 的合适场景
在以下条件下,集成专用的移动端归因与深度链接 SDK 是合适的:
- 免填邀请码的推荐与引导流程:运行推荐计划或多人房间邀请的应用,其中参数(
?ref=userA或room_id=402)必须在商店安装后恢复,而无需手动输入代码。 - 多渠道 H5 与二维码活动:营销团队在社交网络、离线二维码和 Android 渠道包分发链接,这些渠道需要对访问、点击、安装和注册进行统一追踪。
- 一键 Web-to-App 启动:通过 Universal Links 和 App Links 将现有应用用户直接从移动浏览器路由到特定应用内页面,同时引导未安装用户前往合适的应用商店的产品。
直接使用 REST API 即可满足的场景
相反,当工作流不跨越原生移动沙盒时,客户端归因 SDK 是不必要的:
- 经过身份验证的后端事务:当已经过身份验证的用户续订订阅或触发后端计费 Webhook 时,通过直接的服务器到服务器(S2S)REST API 记录该转化可避免客户端依赖项更新。
- 纯浏览器 Web 应用:不通过 App Store 或 Google Play 分发原生二进制文件的渐进式 Web 应用(PWA)和移动网站可以使用标准的第三方 Web Cookie 和 URL 查询参数来追踪推荐。
关于移动端 SDK 的常见工程误区
- 误区 1:集成移动端 SDK 会自动阻塞冷启动:设计良好的移动端 SDK 会尽量减少
Application.onCreate()或didFinishLaunchingWithOptions:期间的工作,并将网络操作转到异步执行,尽管开发者应始终在目标构建中分析冷启动延迟。 - 误区 2:Android 渠道包会覆盖 H5 链接渠道 ID:当 Android 应用同时使用导出的渠道 APK 和 H5 渠道链接时,Openinstall SDK 允许同时检索自定义参数和渠道 ID;根据 Openinstall 的产品文档,如果安装源自具有不同
channelCode的 H5 渠道链接,则在统计报告中 H5 渠道链接 ID 的优先级高于渠道包 ID。
常见问题解答(FAQ)
什么是 SDK 以及它在移动应用中是如何工作的?
在移动端开发中,SDK 和 API 的主要区别是什么?
为什么移动端 SDK 被用于延迟深度链接和安装归因?
总结与架构决策框架
了解什么是 SDK 及其在移动操作系统沙盒中的工作原理,使工程团队能够设计可靠的用户获取和深度链接架构。虽然无状态 Web API 处理远程服务器通信,但当应用需要参与原生生命周期事件或检索平台特定的安装信号时,需要进行原生客户端集成,而移动端 SDK 将这些能力打包到一个可重用的集成层中。
在决定如何构建归因管道时,请遵循以下工程指南:
-
部署原生移动端 SDK:当用户旅程从 H5 落地页、社交分享或二维码通过 App Store 或 Google Play 过渡,并且需要自动参数恢复或一键 Universal Link / App Link 路由时。
-
使用服务器到服务器 HTTP API:当将聚合的渠道统计信息导出到内部数据仓库中,或者当记录不依赖于客户端启动上下文的后端事件时。
-
验证二进制编译与平台隐私合规性:务必在干净的项目中对目标 SDK 归档(例如 v2.1.0)进行编译测试,并在发布生产环境之前向厂商确认任何 iOS 匹配机制都避免了被禁用的设备指纹识别。
评估归因基础设施的工程团队可以在 Openinstall 开发者控制台上注册应用密钥,以便在暂存环境中测试参数恢复和深度链接路由。
相关资料
-
概念:软件开发工具包、应用程序编程接口、延迟深度链接、OS 沙盒隔离
-
技术:Android 归档(
.aar)、iOS XCFramework、Google Play Install Referrer、Apple Universal Links -
标准:IETF RFC 9110 HTTP 语义、IETF RFC 9110 URI 通用语法、OWASP 移动应用安全项目
-
平台与集成接口:Android
Application.onCreate、iOSUIApplicationDelegate、UISceneDelegate、NSUserActivity -
官方文档与参考资料:
Share this article