¿Cómo identificar eventos falsos dentro de la aplicación en el seguimiento de conversiones? Identificar eventos falsos requiere auditar las líneas base de latencia específicas del evento frente a marcas de tiempo sin procesar, consumir estados de autenticación de solicitudes en la capa de seguridad y filtrar patrones de ejecución sospechosos en los flujos de ingesta.
El fraude de eventos falsos dentro de la aplicación ocurre cuando scripts automatizados, instancias de aplicaciones modificadas o cargas útiles de API no autenticadas transmiten señales de conversión inválidas o potencialmente sintéticas a los servidores de atribución. Al auditar la telemetría de eventos sin procesar, establecer líneas base de latencia empírica de "clic a evento" (CTET) y consumir veredictos de autenticación de solicitudes de capas de seguridad de ingesta dedicadas, los equipos de ingeniería pueden clasificar y filtrar flujos de eventos inválidos antes de que ingresen a los sistemas de medición u optimización.
| Término | Definición | Entidad Relacionada | Rol de la Intención de Búsqueda |
|---|---|---|---|
| Seguimiento de Conversiones | El registro y procesamiento sistemático de hitos del usuario posteriores a la instalación. | Flujo de Datos Sin Procesar | Informativo / Técnico |
| Tiempo de Clic a Evento (CTET) | Una métrica derivada definida en este artículo que mide la latencia entre el punto de contacto y el tiempo de recepción del evento. | Motor de Anomalías de Eventos | Técnico / Informativo |
| Fraude Publicitario | La manipulación deliberada de métricas de rendimiento mediante tráfico no humano o cargas útiles falsificadas. | Suplantación de Eventos en la App | Informativo / Seguridad |
Anatomía del Fraude de Eventos en la Aplicación en los Flujos de Seguimiento de Conversiones
El Incentivo Comercial: Pagos por Evento CPA vs. Arbitraje de Instalaciones CPI
Las campañas de marketing de resultados móviles frecuentemente se basan en esquemas de Costo por Acción (CPA), donde los editores generan ingresos solo cuando un usuario adquirido alcanza hitos específicos. Estos hitos posteriores a la instalación, como finalizar el registro de una cuenta, completar una secuencia de incorporación, iniciar una prueba de suscripción o realizar la primera compra dentro de la aplicación, conllevan tasas de pago sustancialmente más altas que las simples instalaciones de la aplicación.
Esta estructura financiera crea fuertes incentivos económicos para que actores malintencionados simulen la interacción posterior a la instalación. En lugar de generar grandes volúmenes de descargas de bajo valor, scripts automatizados emulan hitos de conversión específicos de alto valor para extraer comisiones CPA. Si un flujo de ingesta de eventos acepta estos eventos falsificados sin validación estructural, los anunciantes desembolsan comisiones por actividades comerciales inexistentes mientras sobrevaloran fuentes de tráfico con bajo rendimiento.
Vectores de Amenaza: Solicitudes API S2S No Autenticadas, Clientes Modificados y Automatizaciones Mediante Scripts
Los eventos fraudulentos dentro de la aplicación ingresan a los flujos de seguimiento de conversiones principalmente a través de tres vectores técnicos:
- Suplantación de Ingesta API Directa: Los atacantes inspeccionan el tráfico de red de la aplicación móvil usando herramientas de proxy locales para identificar puntos finales de ingesta de eventos, requisitos de encabezado HTTP y parámetros de carga útil JSON. En integraciones con autenticación débil, scripts automatizados del lado del servidor transmiten solicitudes de eventos sintéticos directamente a los puntos finales de ingesta sin iniciar un proceso de aplicación ni ejecutar código del lado del cliente.
- Binarios de Aplicación Cliente Modificados: Los atacantes descompilan, alteran y reempaquetan paquetes de aplicaciones cliente para eludir controles internos o inyectar bucles de despacho de eventos automatizados. Estos clientes modificados se ejecutan en dispositivos físicos o entornos de virtualización, generando telemetría válida del sistema operativo mientras ejecutan llamadas de eventos automatizadas.
- Automatización de Dispositivos Mediante Emuladores y Scripts: Los entornos móviles virtualizados ejecutan instancias automatizadas controladas por marcos de trabajo de scripting de IU. Aunque el código de la aplicación se ejecuta dentro de un proceso real del sistema operativo, las secuencias de interacción del usuario, la velocidad de entrada y la latencia de ejecución reflejan scripts de automatización programática en lugar de la interacción humana.

El Límite del Modelo de Amenaza: Por Qué los Secretos Simétricos del Cliente no Pueden Garantizar la Legitimidad de la Solicitud
Una limitación de seguridad crítica en el seguimiento de conversiones móviles es la suposición de que incrustar una clave simétrica compartida (como un secreto HMAC) dentro de un binario cliente garantiza la autenticidad de la carga útil. En los modelos de amenazas móviles estándar, los binarios cliente se ejecutan dentro de un entorno no confiable. Los atacantes pueden extraer las claves simétricas del cliente mediante ingeniería inversa estática, inspección de memoria dinámica o marcos de trabajo de hooking en tiempo de ejecución.
Como se destaca en la Guía de Pruebas de Seguridad de Aplicaciones Móviles (MASTG) de OWASP, las claves criptográficas simétricas almacenadas dentro de las aplicaciones cliente pueden verse comprometidas, permitiendo a un atacante generar códigos de autenticación de mensajes (MAC) válidos para cargas útiles falsificadas arbitrariamente. En consecuencia, las claves del cliente solo brindan una defensa en profundidad contra la manipulación casual; no sirven como una raíz de confianza absoluta contra el spoofing de SDK sofisticado.
Para lograr entradas de autenticidad de solicitud sólidas, las arquitecturas modernas se basan en mecanismos de atestación a nivel de plataforma distintos:
- Google Play Integrity: Las solicitudes estándar devuelven tokens de integridad emitidos por la plataforma que pueden vincularse criptográficamente a los datos de la solicitud de la aplicación a través de
requestHash, con protección automática contra repeticiones gestionada por Google durante la verificación del token. - Apple App Attest: Aprovecha un par de claves generado por el dispositivo y atestado, desafíos de un solo uso emitidos por el servidor y aserciones de cliente firmadas evaluadas contra contadores de aserciones para vincular solicitudes sensibles a una instancia de aplicación validada.
Fundamentalmente, si bien estos servicios proporcionan evidencia originada en la plataforma sobre la integridad del binario de la aplicación, el estado del dispositivo o la vinculación de solicitudes, ninguno de estos mecanismos prueba que la conversión comercial subyacente haya sido ejecutada físicamente por un usuario humano genuino.
Contaminación Posterior: Cómo los Postbacks de Eventos Inválidos Desalinean a los Licitadores de Optimización de Redes Publicitarias
Más allá de los pagos no merecidos a los editores, la suplantación de eventos no validada degrada la optimización de campañas publicitarias programáticas. Las plataformas publicitarias programáticas utilizan postbacks de conversión en tiempo real para entrenar algoritmos de puja automatizados, como la Optimización de Eventos de la Aplicación (AEO) o el Costo por Acción Objetivo (tCPA).
Las señales de conversión inválidas pueden degradar la calidad de los datos de entrada para la optimización cuando los sistemas de puja de los socios consumen dichas conversiones; los mecanismos detallados de retroalimentación de pujas y la dinámica de asignación de presupuesto se cubren en el Artículo #68. Filtrar o retener las señales de eventos no elegibles según la política reduce la exposición de señales positivas inválidas a los sistemas de optimización posteriores.
Definición del Tiempo de Clic a Evento (CTET) como una Métrica de Latencia Derivada Específica del Evento
Definición del Delta de Tiempo Derivado: CTET es igual al Tiempo de Recepción del Evento menos el Tiempo de Registro del Clic
En este artículo, el Tiempo de Clic a Evento (CTET) se define operativamente utilizando el límite de recepción del servidor, lo que representa la latencia de clic a recepción del evento en lugar de una medición infalible del momento exacto de ejecución física del usuario. Matemáticamente, el CTET para un evento
Donde
Diferenciación entre Marcas de Tiempo Autorizadas por el Servidor y Relojes de Eventos Reportados por el Cliente
La evaluación precisa de la latencia requiere una separación técnica estricta entre las marcas de tiempo reportadas por el cliente (
Confiar exclusivamente en las marcas de tiempo reportadas por el cliente permite que los scripts de suplantación inyecten marcas de tiempo históricas arbitrarias, haciendo que un evento automatizado parezca haber ocurrido horas o días después de un clic publicitario. Las puertas de enlace de ingesta deben asignar una marca de tiempo de servidor inmutable (
Gestión de Colas de Eventos Offline: Diferenciación entre Lotes de Red en Cola y Anomalías en Tiempo Real
Las aplicaciones diseñadas para una conectividad intermitente ponen en cola los eventos posteriores a la instalación localmente cuando el acceso a la red no está disponible. Una vez que el dispositivo restablece una conexión activa, el cliente carga la telemetría acumulada en un lote agregado.
Si un motor de atribución evalúa los eventos cargados en lote estrictamente contra la marca de tiempo de recepción del servidor (
Evaluación del Alcance de la Latencia: Compromisos de Instalación por Adquisición vs. Contextos de Clic de Re-interacción
El alcance analítico de CTET depende totalmente del contexto de atribución. Para la adquisición de nuevos usuarios,
Debido a que el retargeting evita las descargas de la tienda y los procesos de instalación del sistema operativo, la latencia base para las acciones dentro de la aplicación posteriores al clic es sustancialmente más corta que en los flujos de trabajo de adquisición. Los motores de anomalía de latencia deben ajustar dinámicamente los modelos de referencia según el tipo de campaña para evitar clasificar erróneamente las conversiones de retargeting legítimas como anomalías.
Marco Técnico para la Auditoría de Línea Base de Latencia CTET Empírica
Ingesta de Flujos de Telemetría sin Procesar para la Calibración de la Línea Base
La construcción de un marco de evaluación de anomalías CTET eficaz requiere la ingesta de telemetría no agregada. Los SDK de cliente transmiten activadores de eventos junto con el contexto de la sesión a las puertas de enlace de ingesta de borde.
Los equipos pueden consultar la documentación actual de OpoInstall para conocer las capacidades disponibles de atribución e integración de SDK; los flujos de ingesta de eventos y las estructuras de 5 capas descritas en este artículo representan arquitecturas de referencia y patrones de implementación recomendados, no contratos de API de producción documentados.
Establecimiento de Distribuciones de Latencia Calibradas por Evento y por Campaña
La interacción humana con las aplicaciones móviles produce patrones de latencia variables según el hito del evento específico. Registrar una cuenta normalmente requiere menos tiempo que completar un flujo de verificación de identidad o alcanzar un hito alto en una aplicación móvil.
En lugar de aplicar umbrales de latencia universales y arbitrarios para todos los eventos, los equipos de ingeniería deben establecer líneas base de latencia empírica para cada tipo de evento específico. Estas líneas base se calculan analizando las distribuciones históricas de conversión en cohortes históricas validadas de bajo riesgo dentro de tipos de campañas y regiones geográficas específicas.
Modelo de Calibración de Línea Base de Latencia Empírica:

Distribución CTET de Cohorte de Referencia Calificada por Políticas (Dispersión de Latencia Heterogénea):
Volumen |        /\
        |       /  \
        |      /    \________  (Distribución de Cuantiles Empíricos)
        +-----------------------------------> Tiempo Transcurrido

Agrupación de Latencia No Natural (Indicador de Automatización Potencial):
Volumen |   |      |      |
        |   |      |      |
        |   |      |      |    (Picos de Intervalo Estático: Marcados para Auditoría)
        +-----------------------------------> Intervalos de Tiempo Fijos
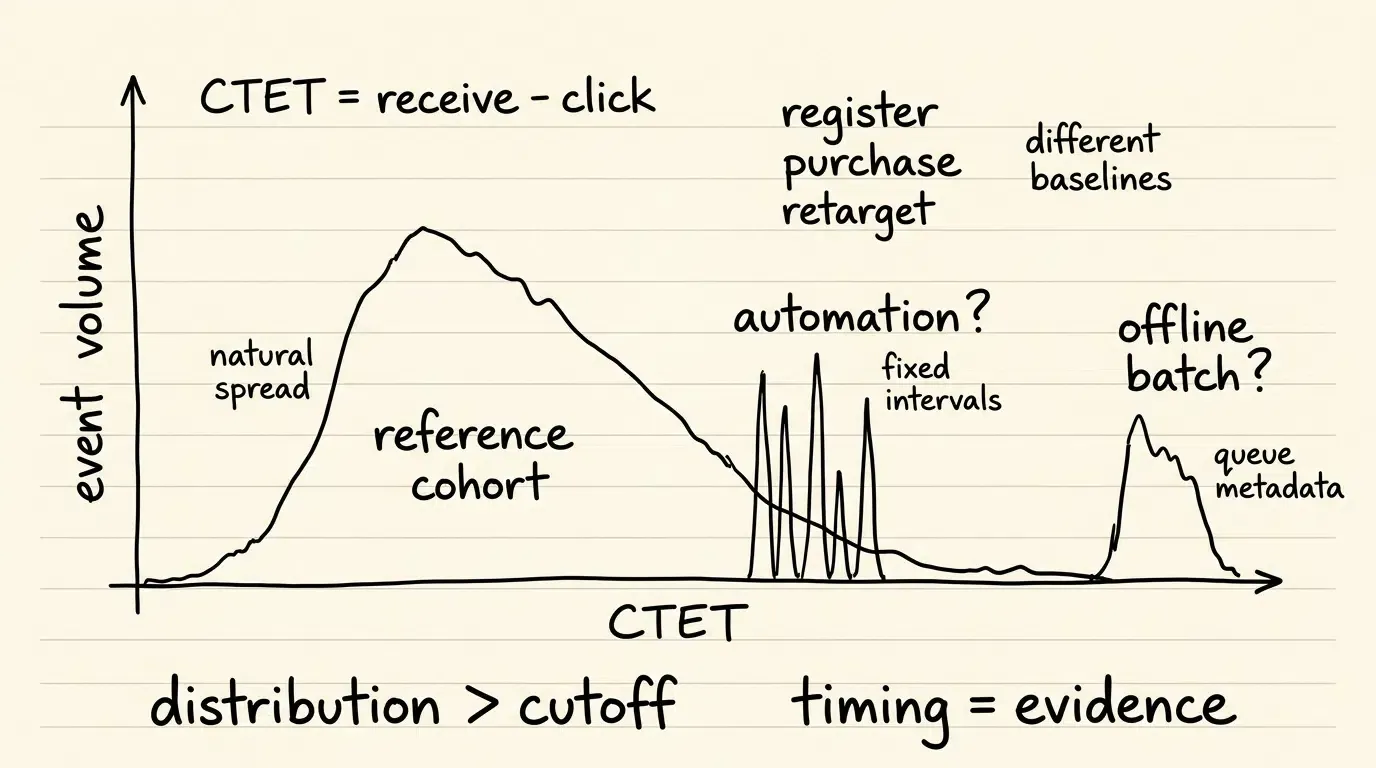
Tratamiento de Desviaciones de Latencia como Evidencia de Diagnóstico en Lugar de Límites Universales
Un evento que cae en un cuantil inusualmente temprano o en una cola de baja probabilidad de la distribución de referencia calibrada justifica una investigación. En lugar de asumir distribuciones gaussianas o tratar los valores por debajo de la media de referencia como anomalías —lo que explica naturalmente una gran parte del tráfico legítimo—, los sistemas de producción evalúan los cuantiles inferiores empíricos o los residuales estandarizados robustos.
El bloqueo automático basado únicamente en un límite de tiempo estático conlleva el riesgo de descartar usuarios legítimos que realizan conversiones rápidas, como aquellos en conexiones de alta velocidad o aquellos que completan autenticaciones de cuenta de un solo toque. Las puntuaciones de latencia deben actuar como un factor de diagnóstico ponderado dentro de un motor de disposición de métricas múltiples, no como una prueba definitiva de fraude.
Visualización del Flujo de Ingesta, Verificación y Disposición
El diagrama de flujo a continuación ilustra cómo la telemetría de eventos sin procesar se mueve a través de la ingesta de borde, interactúa con las entradas de verificación de seguridad, evalúa la latencia frente a las líneas base empíricas y ejecuta la disposición de la política:
[Clic de Interacción Publicitaria Registrado (T_click)] ──> [Evento Ocurrido en la App Móvil]
             │                                            │
             ▼                                            ▼
  Marca de Tiempo Registrada por Servidor        Cliente Transmite Solicitud de Evento
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [Puerta de Enlace de Ingesta de Borde]
                                    │
                                    ├─► Veredicto de Seguridad de Ingesta (Artículo #65)
                                    │   (Estado de Autenticación, App Attest / Play Integrity)
                                    │
                                    ├─► Motor de Auditoría de Latencia (Artículo #69)
                                    │   (Calcular Delta CTET vs. Línea Base Calibrada)
                                    │
                                    ▼
               [Modelo de Referencia de Disposición de Eventos de 5 Capas]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [Disposición de Evento Elegible]        [Disposición de Evento Anómalo]
  (Registrado y Elegible para Postback)   (Marcado, Suprimido o Descartado)
Integración de Verificaciones de Seguridad Compartidas y Entradas de Resistencia a Repeticiones
Consumo de Veredictos de Autenticación de Solicitudes desde Capas de Seguridad de Ingesta Dedicadas
Los controles de autenticación de solicitudes y resistencia a repeticiones deben ser implementados por la capa de seguridad de ingesta compartida descrita en el Artículo #65. Este artículo consume el estado de verificación resultante como una entrada de riesgo de evento.
En lugar de intentar duplicar la verificación criptográfica, el almacenamiento de nonce o la protección contra repeticiones dentro del motor de latencia, los flujos de conversión ingieren banderas de seguridad ascendentes. Esta separación arquitectónica garantiza que la seguridad del transporte y la integridad criptográfica permanezcan desacopladas del procesamiento de eventos comerciales funcionales.
Abordaje de los Límites de Almacenamiento de Claves del Lado del Cliente: Confianza en las Atestaciones de Integridad de Plataforma
Dado que las claves simétricas almacenadas en el cliente no pueden garantizar la inmunidad contra la ingeniería inversa, las arquitecturas móviles modernas dependen de marcos de trabajo de atestación a nivel de plataforma.
Las solicitudes de Google Play Integrity Standard proporcionan tokens de integridad emitidos por la plataforma que pueden vincularse a los datos de solicitud a través de requestHash, mientras que Apple App Attest utiliza claves de instancia de aplicación atestadas, desafíos del servidor y aserciones firmadas. Ambos mecanismos proporcionan evidencia de seguridad originada en la plataforma, pero ninguno prueba que la conversión comercial subyacente haya sido generada por humanos. La implementación detallada de la firma de carga útil, la gestión del ciclo de vida de las claves y los protocolos de defensa contra repeticiones se cubren en el Artículo #65.
Para obtener compilaciones de SDK de cliente con controles de telemetría estándar, los equipos de ingeniería pueden consultar los recursos de integración de SDK.
Estructuración del Esquema de Disposición de Eventos de 5 Capas
Para garantizar la auditabilidad y mantener una separación técnica clara entre la telemetría enviada por el cliente, las observaciones del servidor, las entradas de seguridad, las evaluaciones de latencia y los resultados de las políticas, los registros de eventos deben adherirse a un esquema de referencia estructurado de 5 capas.
El marcador de posición del esquema a continuación ilustra un registro de verificación de eventos donde cada etapa del flujo de trabajo de análisis se aísla limpiamente para un destino de plataforma único:
{
  "arquitectura_de_referencia": true,
  "registro_de_disposicion_de_evento": {
    "capa_1_solicitud_del_cliente": {
      "plataforma": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "capa_2_observacion_del_servidor": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "capa_3_entrada_de_la_capa_de_seguridad": {
      "security_layer_article_reference": "Artículo #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "capa_4_evaluacion_de_latencia": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "capa_5_disposicion_de_poliza": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
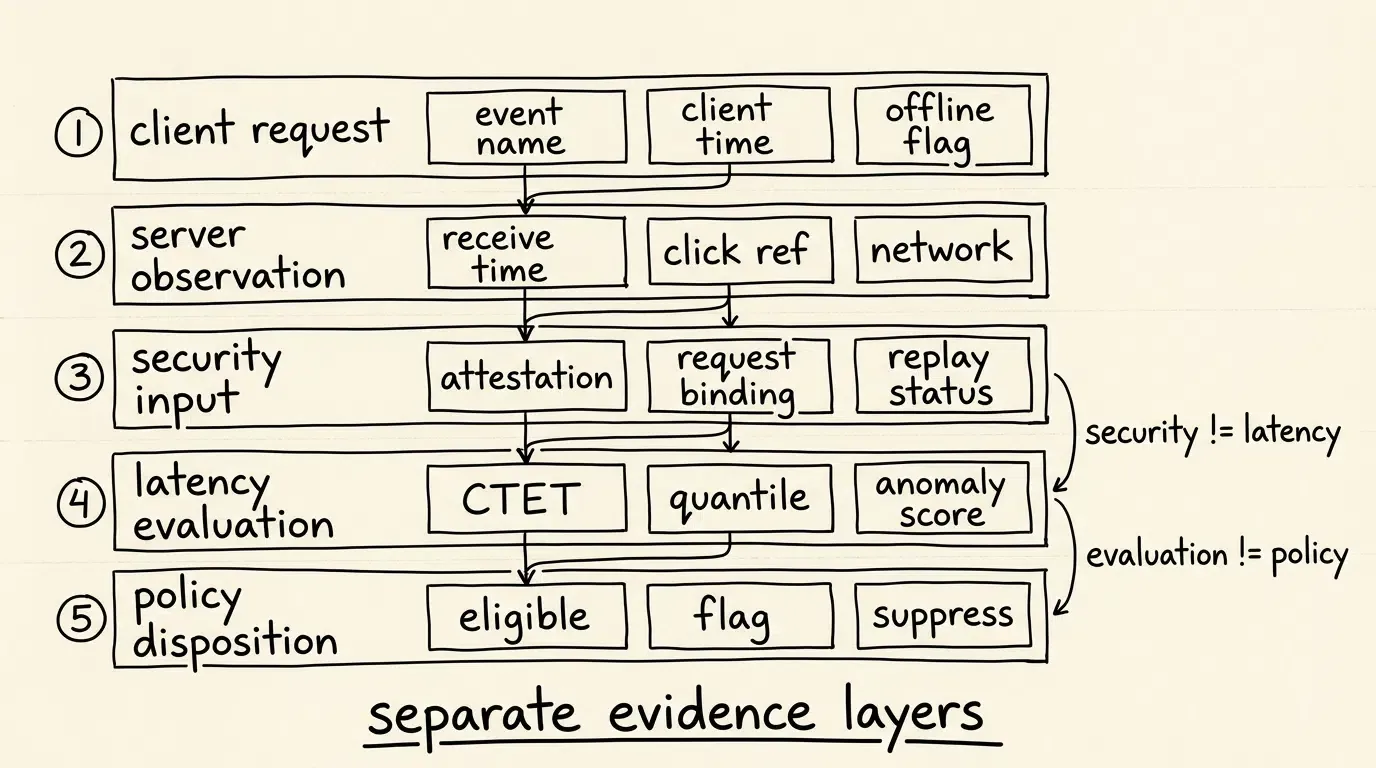
Ejecución de Políticas de Disposición en el Borde: Descarte Silencioso, Marcado de Auditoría y Postbacks Suprimidos Selectivamente
Una vez que una carga útil de evento se evalúa a través del motor de disposición, el sistema aplica una de las tres políticas de aplicación principales:
- Elegible por Política y Procesado: El evento cumple con los criterios de la línea base de latencia y tiene un estado de autenticación de seguridad verificado. El evento se registra en las bases de datos de informes y se vuelve elegible para el manejo de informes posteriores o postbacks de socios configurados.
- Marcado para Auditoría: El evento presenta desviaciones temporales leves o un contexto de red inusual, pero tiene un estado de seguridad válido. El evento se registra en los tableros de informes con una bandera de anomalía para su revisión, mientras que los postbacks de las redes publicitarias pueden retenerse condicionalmente según la configuración del socio.
- Suprimido o Descartado: El evento no supera las comprobaciones de autenticación de la plataforma o presenta anomalías de señales múltiples de alta confianza o estados de secuencia de eventos imposibles. La solicitud se descarta en el borde para evitar la contaminación de la base de datos.
Indicadores de Anomalía de Eventos y Matriz de Evaluación Empírica
Telemetría Multidimensional: Evaluación de Latencia, Contexto de Red y Señales de Seguridad
La detección precisa de anomalías se basa en la evaluación de múltiples dimensiones de telemetría simultáneamente. La combinación de deltas de latencia con propiedades de infraestructura de red y veredictos de seguridad de la plataforma minimiza los falsos positivos mientras identifica intentos sofisticados de suplantación automatizada.
Configuración de Indicadores de Diagnóstico para la Investigación de Anomalías
La matriz a continuación describe los indicadores clave de telemetría, las posibles señales de anomalía y las acciones de evaluación de diagnóstico para los flujos de seguimiento de conversiones:
| Dimensión de Telemetría | Señal de Línea Base Esperada | Indicador de Anomalía Potencial | Acción de Evaluación de Diagnóstico |
|---|---|---|---|
| Delta de Latencia CTET | Dentro de los cuantiles empíricos inferiores/superiores | La latencia observada cae dentro de la región de cola inferior anómala | Marcar para auditoría de anomalías CTET; verificar el estado del lote offline |
| Estado de Autenticación | Verificado mediante atestación de plataforma / clave S2S | Firma no verificada o falta de atestación | Marcar como solicitud no autenticada; rechazar si la política lo requiere |
| Variación de Intervalo | Dispersión natural a través de las sesiones de usuario | Agrupación de picos no natural en intervalos exactos | Inspeccionar para detectar automatización de bucle de temporizador |
| Contexto de Red | Distribuido a través de ISP de consumo | Infraestructura de hosting o proxy concentrada | Realizar referencias cruzadas con señales de inteligencia de red |
| Lógica de Secuencia | Precedido por requisitos lógicos (ej. Instalación) | Evento de conversión sin sesión antecedente | Marcar como carga útil de evento huérfano; inspeccionar cadena de atribución |
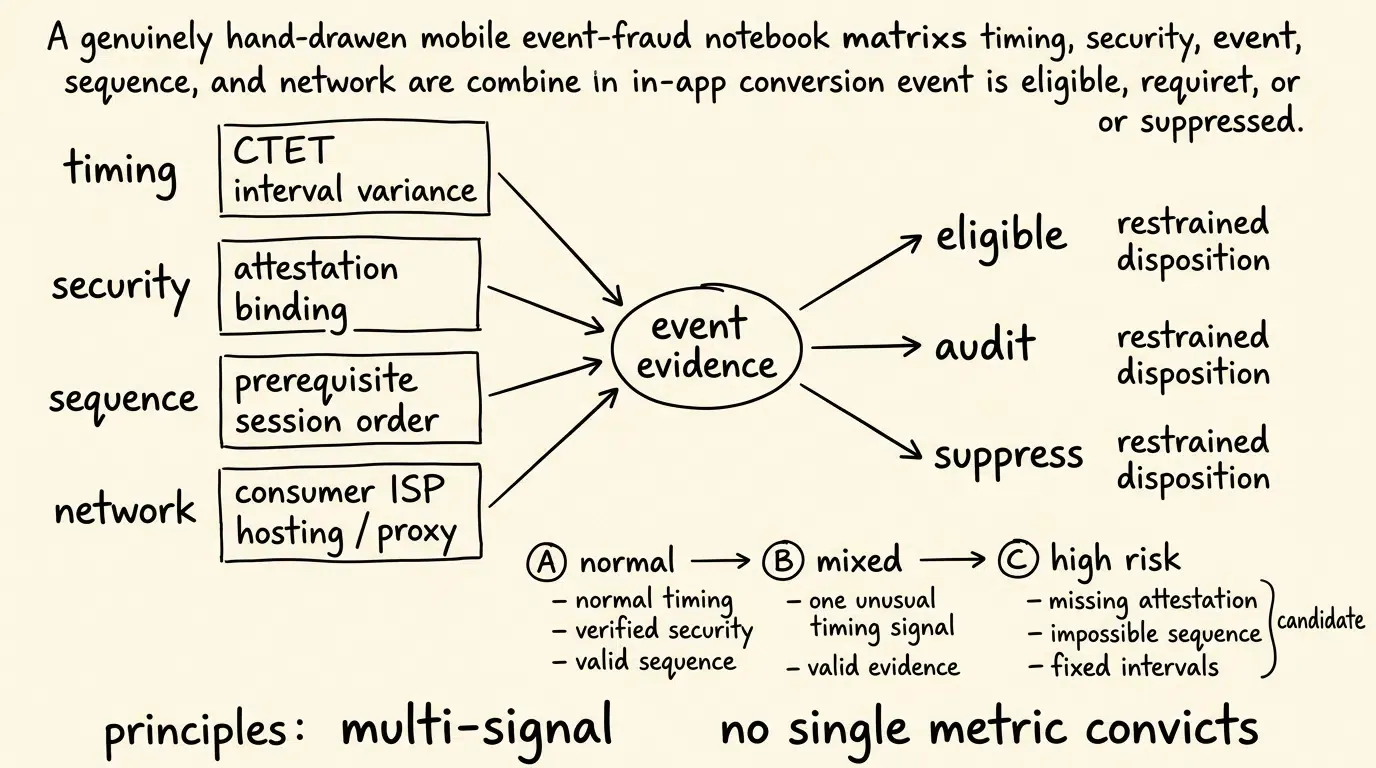
Cuándo Aplicar Políticas Automatizadas de Filtrado y Disposición de Eventos
Condiciones Adecuadas para el Filtrado Automatizado
Las reglas de filtrado automatizado de eventos ofrecen el máximo valor de protección en condiciones operativas específicas:
- Campañas Activas de Costo-Por-Acción (CPA): Programas de marketing que ofrecen pagos monetarios por hitos posteriores a la instalación, los cuales atraen scripts de suplantación dirigidos.
- Flujos de Trabajo de Optimización de Redes Publicitarias Programáticas: Campañas que envían señales de eventos de regreso a los licitadores automáticos de las redes publicitarias, donde las señales inválidas pueden distorsionar los algoritmos de puja.
- Arquitecturas de Ingesta de Alto Volumen: Entornos que procesan grandes volúmenes de eventos donde la auditoría manual es inviable.
Condiciones Inadecuadas para el Bloqueo Duro Agresivo
Aplicar un bloqueo duro automatizado agresivo sin calibración empírica puede causar problemas operativos en contextos específicos:
- Aplicaciones o Funcionalidades Recién Desplegadas: Aplicaciones que carecen de datos de línea base históricos, donde las reglas de latencia rígidas podrían clasificar erróneamente la participación legítima de los primeros usuarios.
- Entornos de Aplicación "Offline-First": Aplicaciones que ponen en cola los eventos legítimos de los usuarios localmente durante el uso sin conexión y los cargan en lotes al volver a conectarse.
Errores Comunes en la Gestión de Anomalías de Conversión
- Error 1: Confiar en un Límite de Latencia Universal Único: Aplicar un límite de tiempo estático en todas las campañas crea falsos positivos en entornos de usuario variados y campañas de retargeting. Las líneas base de latencia deben calibrarse por tipo de evento y contexto de campaña.
- Error 2: Suponer que las Claves Simétricas del Cliente Garantizan la Autenticidad de la Solicitud: Almacenar una clave secreta HMAC dentro de un binario cliente no evita la suplantación de SDK, ya que los atacantes pueden extraer las claves utilizando herramientas de ingeniería inversa. La verificación de alta seguridad requiere atestaciones de integridad de la plataforma y validación del lado del servidor.
Preguntas Frecuentes (FAQ)
¿Cómo evaden los eventos falsos dentro de la aplicación el seguimiento de conversiones básico del lado del cliente?
¿Por qué los umbrales de latencia de eventos deberían establecerse empíricamente en lugar de usar límites fijos?
¿Cómo protege el filtrado de anomalías a nivel de evento las señales de puja de las redes publicitarias posteriores?
Resumen y Marco de Decisión
Identificar y filtrar eventos falsos dentro de la aplicación requiere un marco de diagnóstico empírico y de múltiples capas en lugar de depender de secretos del lado del cliente o límites de latencia estáticos. Proteger los flujos de datos de conversión se basa en separar las cargas útiles de solicitud del cliente de las marcas de tiempo autorizadas por el servidor, consumir veredictos sólidos de autenticación de solicitudes de capas de seguridad dedicadas y auditar la latencia de los eventos frente a líneas base calibradas empíricamente.
A medida que los ecosistemas móviles evolucionan, los equipos de ingeniería deben implementar arquitecturas de ingesta que validen las aserciones de integridad de la plataforma mientras mantienen una limpieza separación entre la seguridad, la evaluación de tiempos y la aplicación de políticas. La integración de comprobaciones de línea base empíricas con reglas de disposición estructuradas permite a las aplicaciones móviles mantener conjuntos de datos de conversión limpios y mejorar la confianza en la medición del retorno de la inversión en marketing (ROAS).
Para evaluar cómo la auditoría de eventos sin procesar y la evaluación de anomalías pueden asegurar su infraestructura de seguimiento de conversiones, revise la documentación de seguimiento de conversiones móviles, consulte la referencia de implementación de atribución móvil o inicie sesión en la consola de desarrollador de OpoInstall para revisar los controles disponibles de monitoreo de trampas e informes de anomalías.
Materiales Relacionados
-
Conceptos: Tiempo de Clic a Evento (CTET), Métricas de Latencia Derivadas, Suplantación de Eventos en la App, Política de Disposición de Eventos
-
Tecnologías: Ingesta de Telemetría Sin Procesar, API de Integridad de Plataforma, Esquemas de Eventos de 5 Capas, Motor de Anomalías
-
Estándares: Especificación HMAC RFC 2104 y Límites de Secreto Compartido, Guía de Pruebas de Criptografía OWASP MASTG
-
API: Interfaces de Ingesta de Eventos (Arquitectura de Referencia), Solicitudes Estándar de Google Play Integrity, API de Apple App Attest
-
Documentación y Referencias Oficiales:
Share this article



