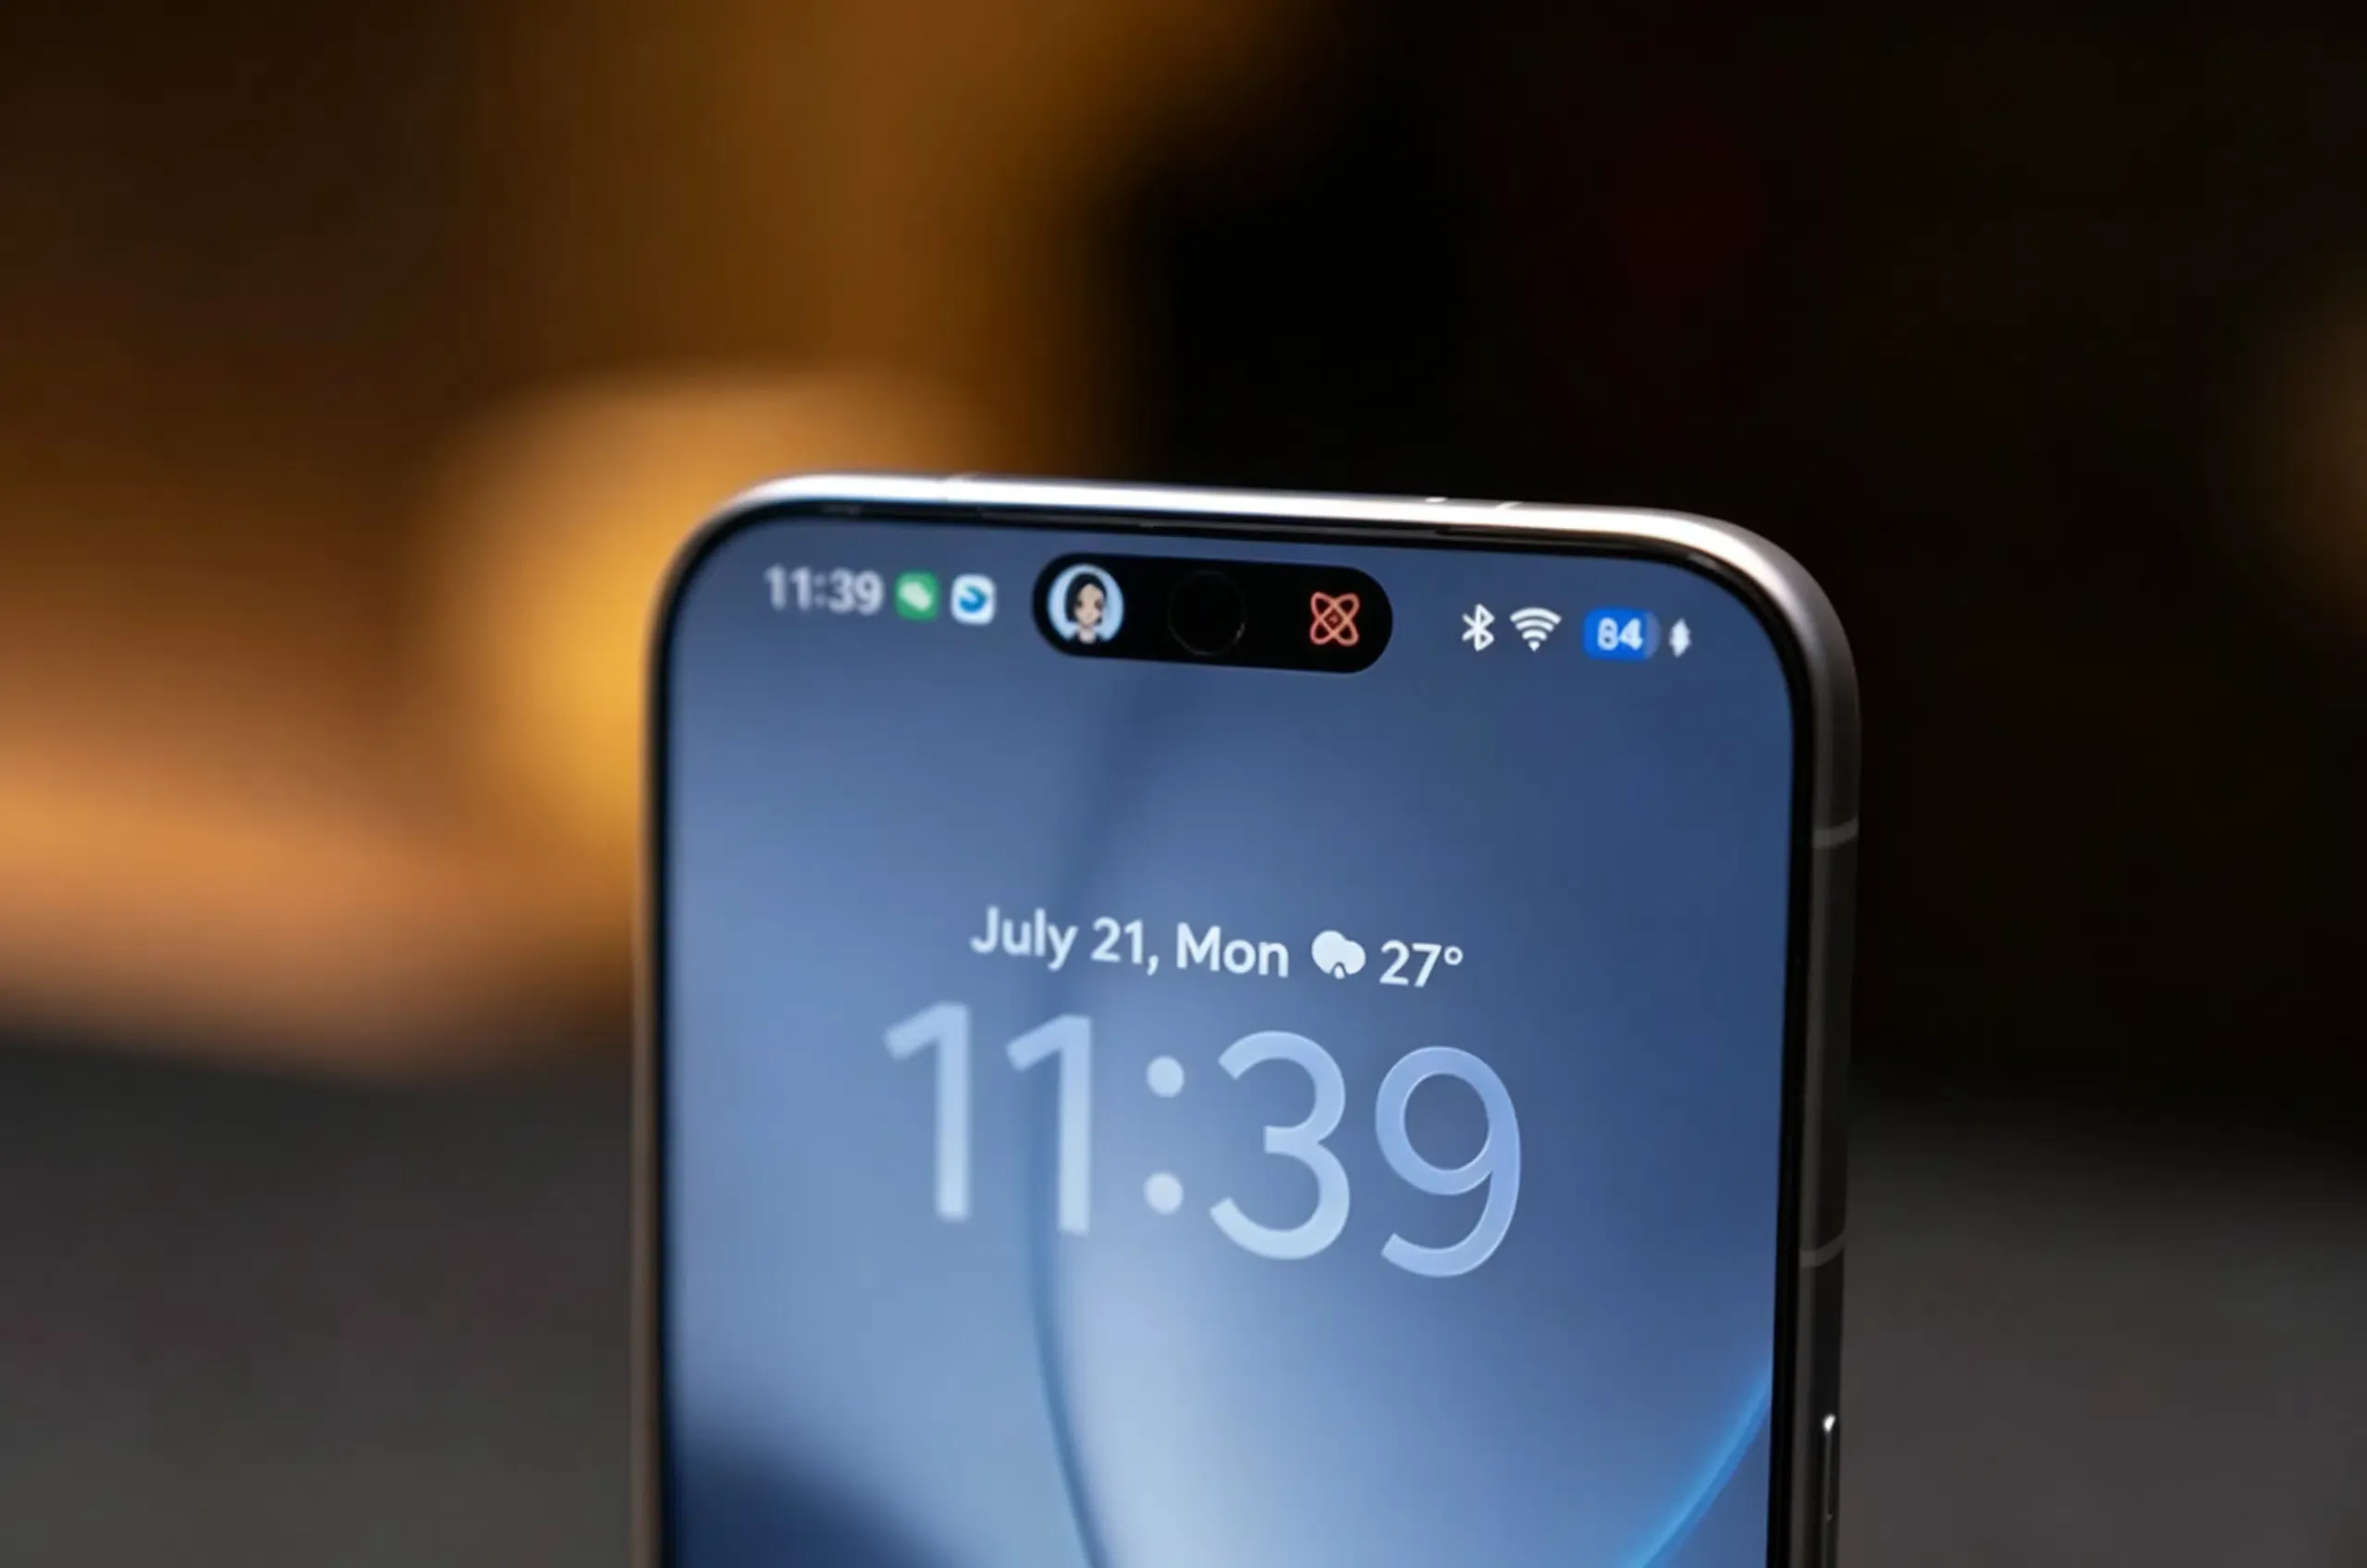
¿Doubao lanza SAEP? El 14 de septiembre de 2026, ByteDance anunció oficialmente la edición de consumo de su Asistente Móvil Doubao, asociándose con el fabricante de hardware Nubia para debutar el sistema en el Nubia NaviX Ultra (programado para su disponibilidad comercial el 16 de septiembre de 2026). Junto con el reconocimiento multimodal de pantalla y un botón físico dedicado para IA, ByteDance introdujo el Protocolo de Ejecución de Automatización de Pantalla (SAEP, por sus siglas en inglés), un marco de gobernanza a nivel de aplicación que entra en un período de revisión pública de 30 días. SAEP otorga a los desarrolladores de aplicaciones de terceros la autoridad para declarar explícitamente si se permite o restringe que los agentes de IA ejecuten la automatización de pantalla dentro de sus aplicaciones. Para los arquitectos de software móvil, responsables de seguridad e ingenieros de telemetría, la llegada del marco de gobernanza Doubao SAEP marca una transición importante: pasar de una automatización visual de IU sin restricciones hacia un modelo emergente de gobernanza declarativa que redefine cómo el software móvil gestiona las interacciones automatizadas.
Integración de hardware y el modelo declarativo SAEP
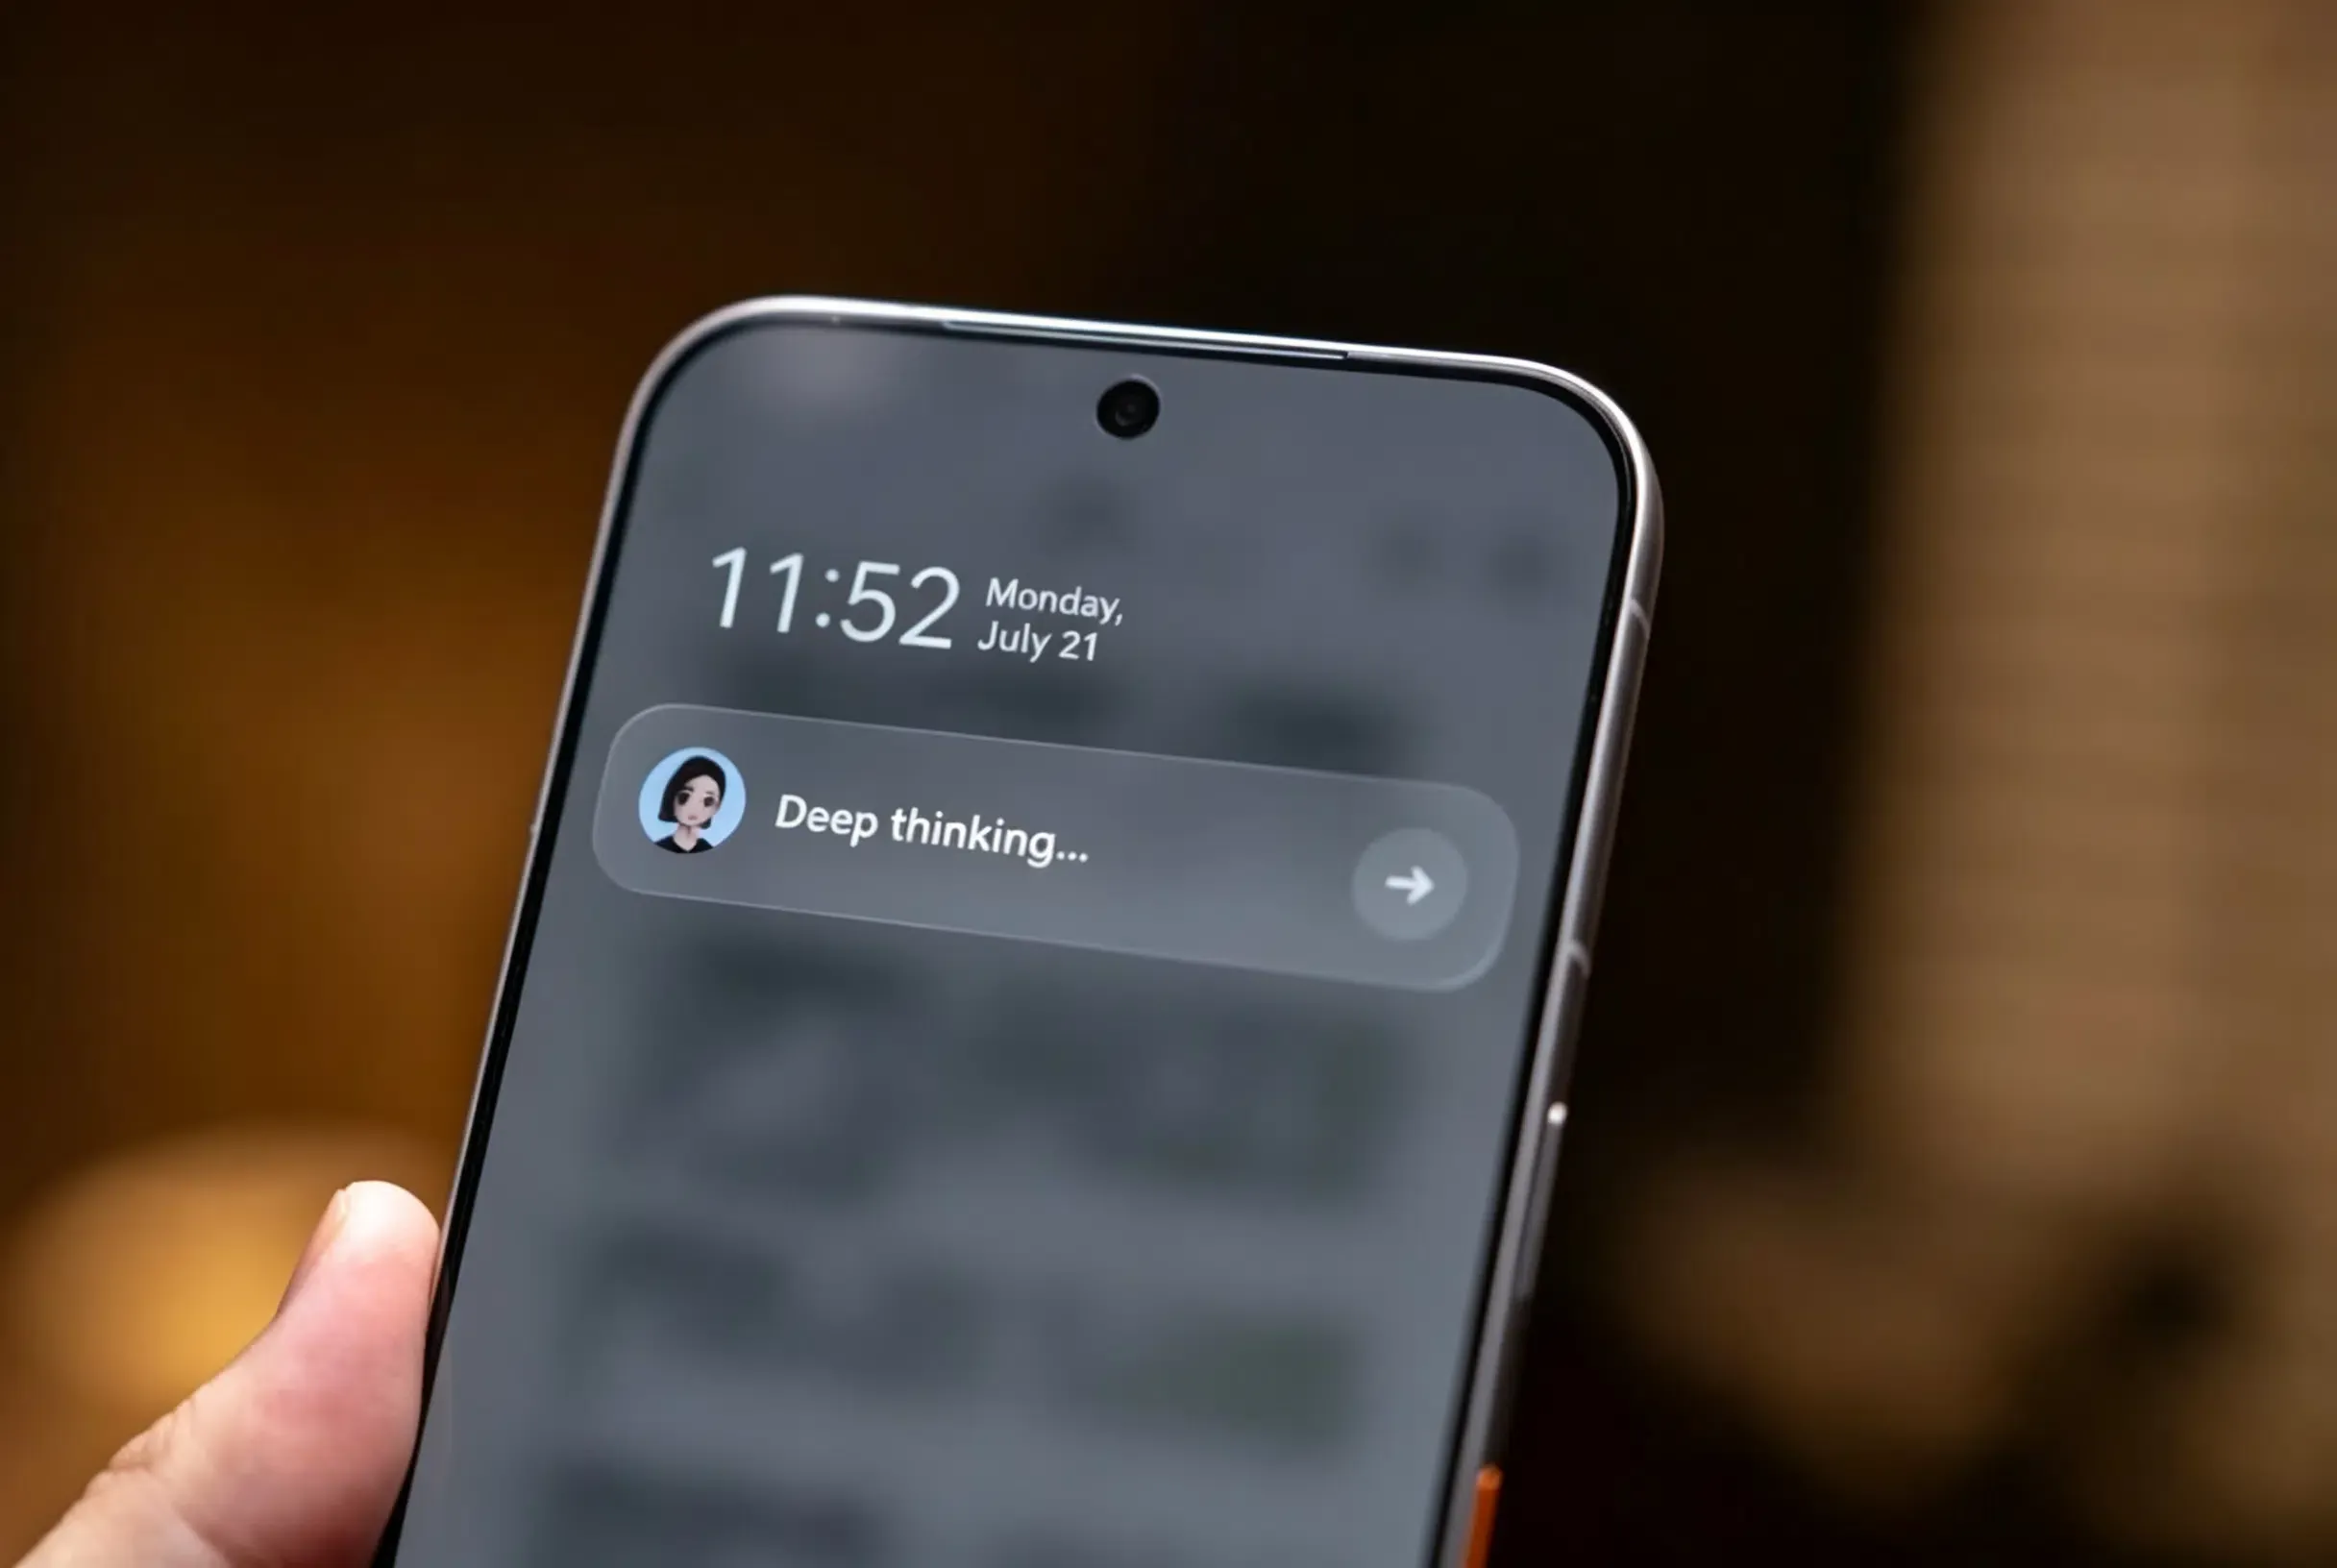
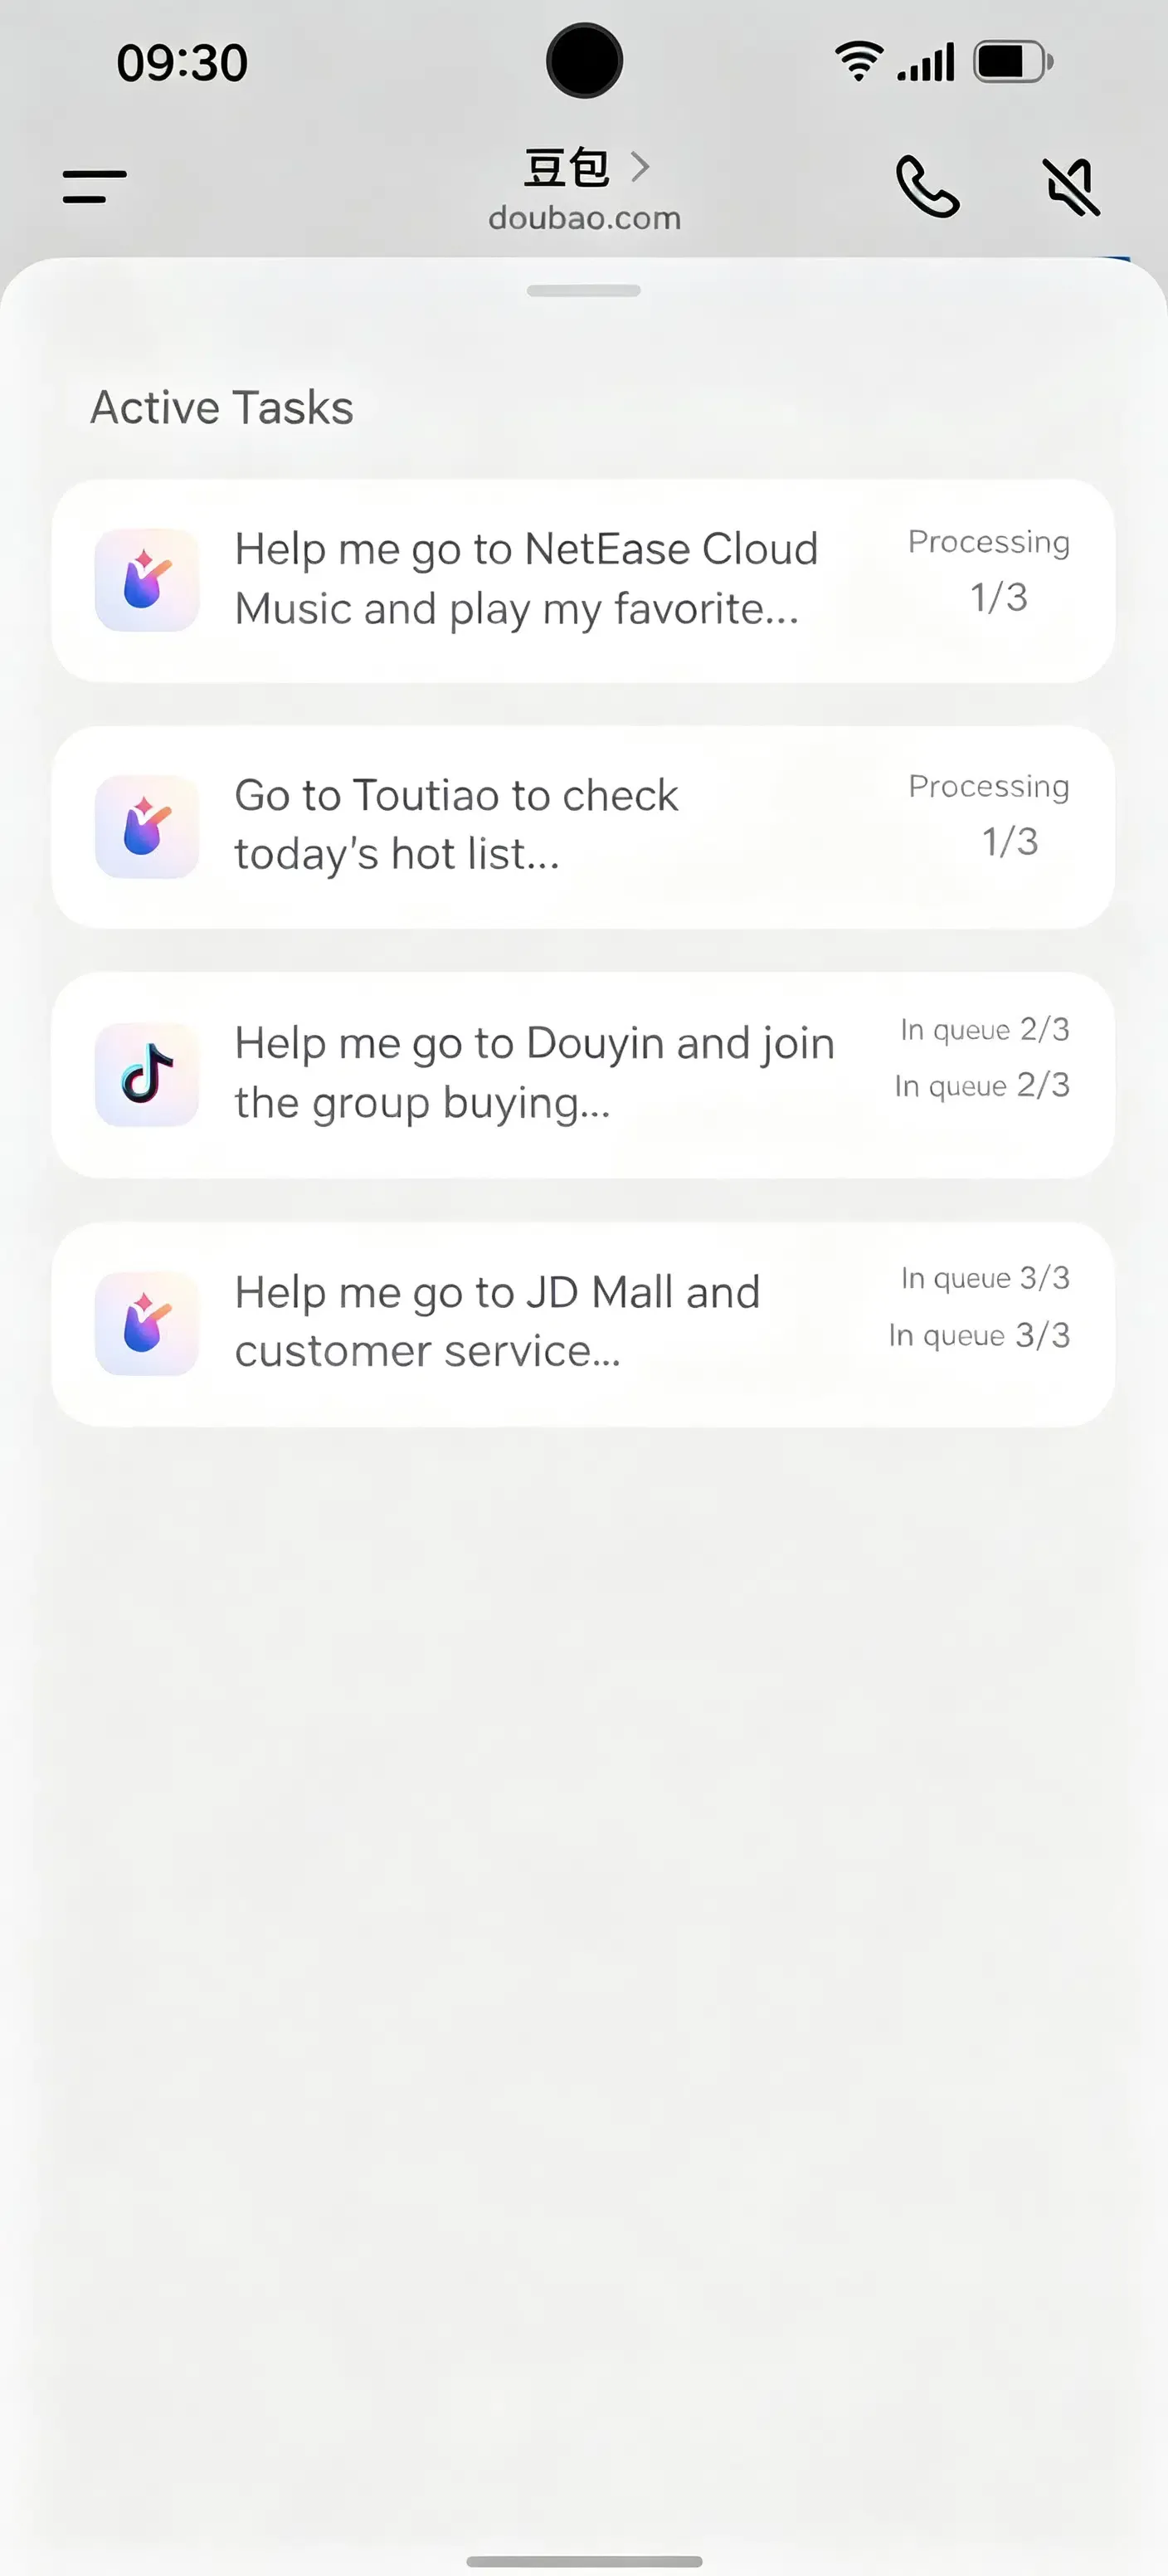
El lanzamiento de la edición de consumo del Asistente Móvil Doubao marca una evolución desde los asistentes de pantalla conversacionales hacia motores proactivos de ejecución de tareas. Según los informes publicados por IT Home y OSCHINA, la versión de consumo se centra en la estabilidad diaria, la persistencia de contexto multimodal y la ejecución entre aplicaciones a través de su función Beta “Operar Teléfono”.
Resumen
- Dispositivo de hardware comercial: Debutó en el Nubia NaviX Ultra el 16 de septiembre de 2026, con una ruta de actualización planificada para dispositivos anteriores como el Nubia M153.
- Entrada física y percepción de pantalla: Combina una tecla física de IA dedicada que cuenta con autorización biométrica por huella dactilar, permitiendo consultas y respuestas de pantalla en tiempo real sin necesidad de realizar capturas de pantalla manuales.
- Protocolo declarativo SAEP: Introduce un estándar de declaración operativa a nivel de aplicación con una ventana de revisión pública de 30 días, permitiendo que las aplicaciones de terceros autoricen o restrinjan explícitamente la automatización de pantalla impulsada por IA.
- Marco de protección de agentes: Establece un sistema de protección multinivel para agentes diseñado para aplicar límites operativos por capas, mecanismos de seguridad controlados por el usuario y seguridad operativa.

Tal como se documenta en los anuncios oficiales y se informa a través del Gobierno Popular Municipal de Beijing, el modelo de interacción física vincula la intención con la autorización. La tecla dedicada de IA integra la verificación de huella dactilar para vincular la invocación autenticada desde el dispositivo al lanzamiento del asistente, asegurando que la confirmación de identidad ocurra en el punto de inicio de la acción.
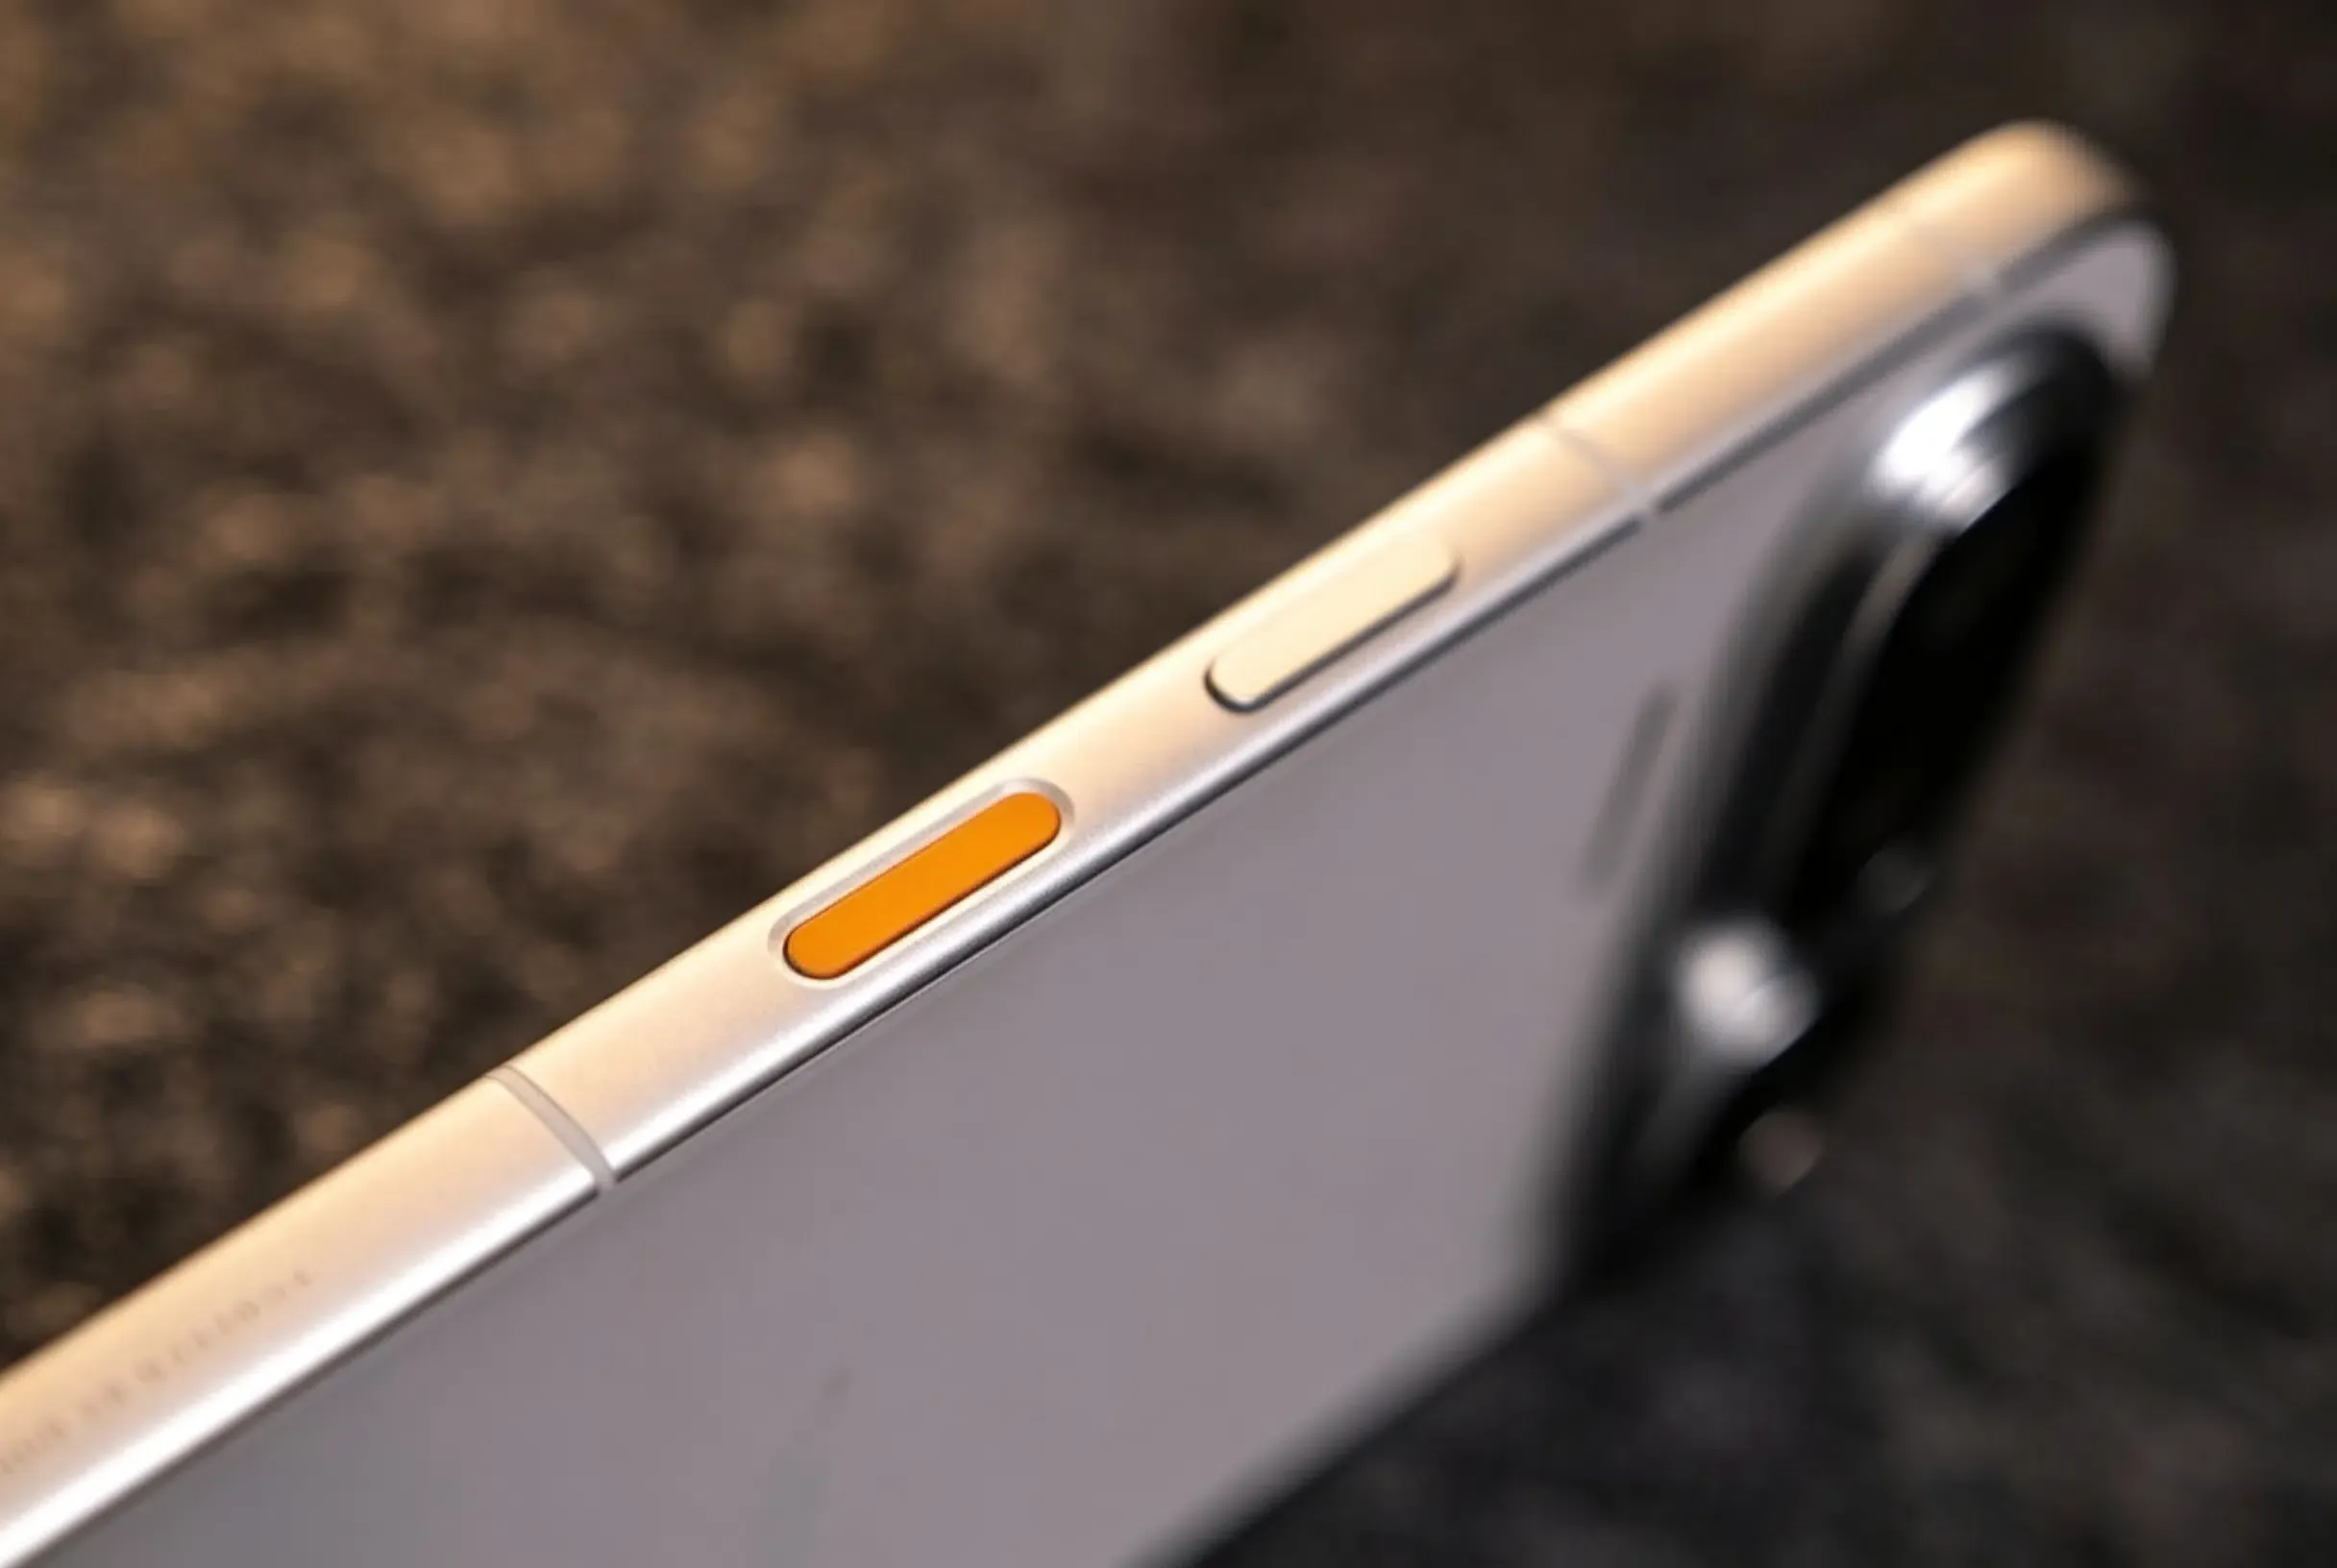
Más allá de la respuesta visual básica a preguntas, el sistema permite al asistente analizar elementos contextuales en pantalla y ejecutar tareas secuenciales a través de múltiples herramientas de terceros. Para prevenir acciones no autorizadas, el lanzamiento introduce el protocolo SAEP. En lugar de dejar el límite de la automatización al comportamiento ad-hoc del modelo o a los valores predeterminados del sistema operativo, SAEP devuelve la definición de los límites de automatización a los desarrolladores de las aplicaciones.
Hitos del lanzamiento del Asistente Móvil Doubao y SAEP
| Fecha del hito | Evento operativo | Alcance de ingeniería |
|---|---|---|
| 14 de septiembre de 2026 | Anuncio de la Edición de Consumo y SAEP | Lanzamiento oficial del Asistente Móvil Doubao; comienza el periodo de revisión pública de 30 días de SAEP |
| 16 de septiembre de 2026 | Lanzamiento comercial del Nubia NaviX Ultra | Disponibilidad comercial del hardware de producción inicial con tecla de IA física |
| Septiembre–Octubre 2026 | Periodo de consulta industrial de SAEP | Recopilación de feedback del ecosistema sobre los límites de automatización declarativos a nivel de aplicación |
| Ventana OTA posterior | Despliegue en dispositivos antiguos | Actualizaciones de sistema planificadas para extender las funciones del asistente a los dispositivos Nubia M153 |
Deconstrucción del paradigma de agentes GUI: por qué operar teléfonos exige gobernanza a nivel de aplicación
En los análisis técnicos de la publicación tecnológica Ifanr, la transición impulsada por los agentes a nivel de sistema se describe editorialmente como la conversión de los teléfonos inteligentes en “terminales de acción”. Los sistemas operativos móviles tradicionales funcionan como catálogos funcionales: las aplicaciones permanecen pasivas hasta que el usuario humano las abre, navega por sus jerarquías visuales e introduce datos manualmente.
Los agentes de interfaz gráfica de usuario (GUI) multimodales a nivel de sistema alteran este proceso al introducir bucles de percepción-acción automatizados:
- Captura de pantalla y contexto: El agente ingiere la pantalla activa y la información contextual a través de capacidades autorizadas del sistema, leyendo el contexto visual y textual sin necesidad de marcado explícito por parte del desarrollador.
- Planificación de intención multimodal: Un modelo fundacional traduce los comandos en lenguaje natural (ej. “Revisa mi calendario, planifica una ruta de viaje basada en el clima actual y programa una alarma de salida”) en secuencias de acciones discretas.
- Ejecución de acción simulada: El agente utiliza capacidades autorizadas a nivel de sistema para ejecutar toques, deslizamientos y entradas de texto a través de aplicaciones de terceros instaladas de manera secuencial.
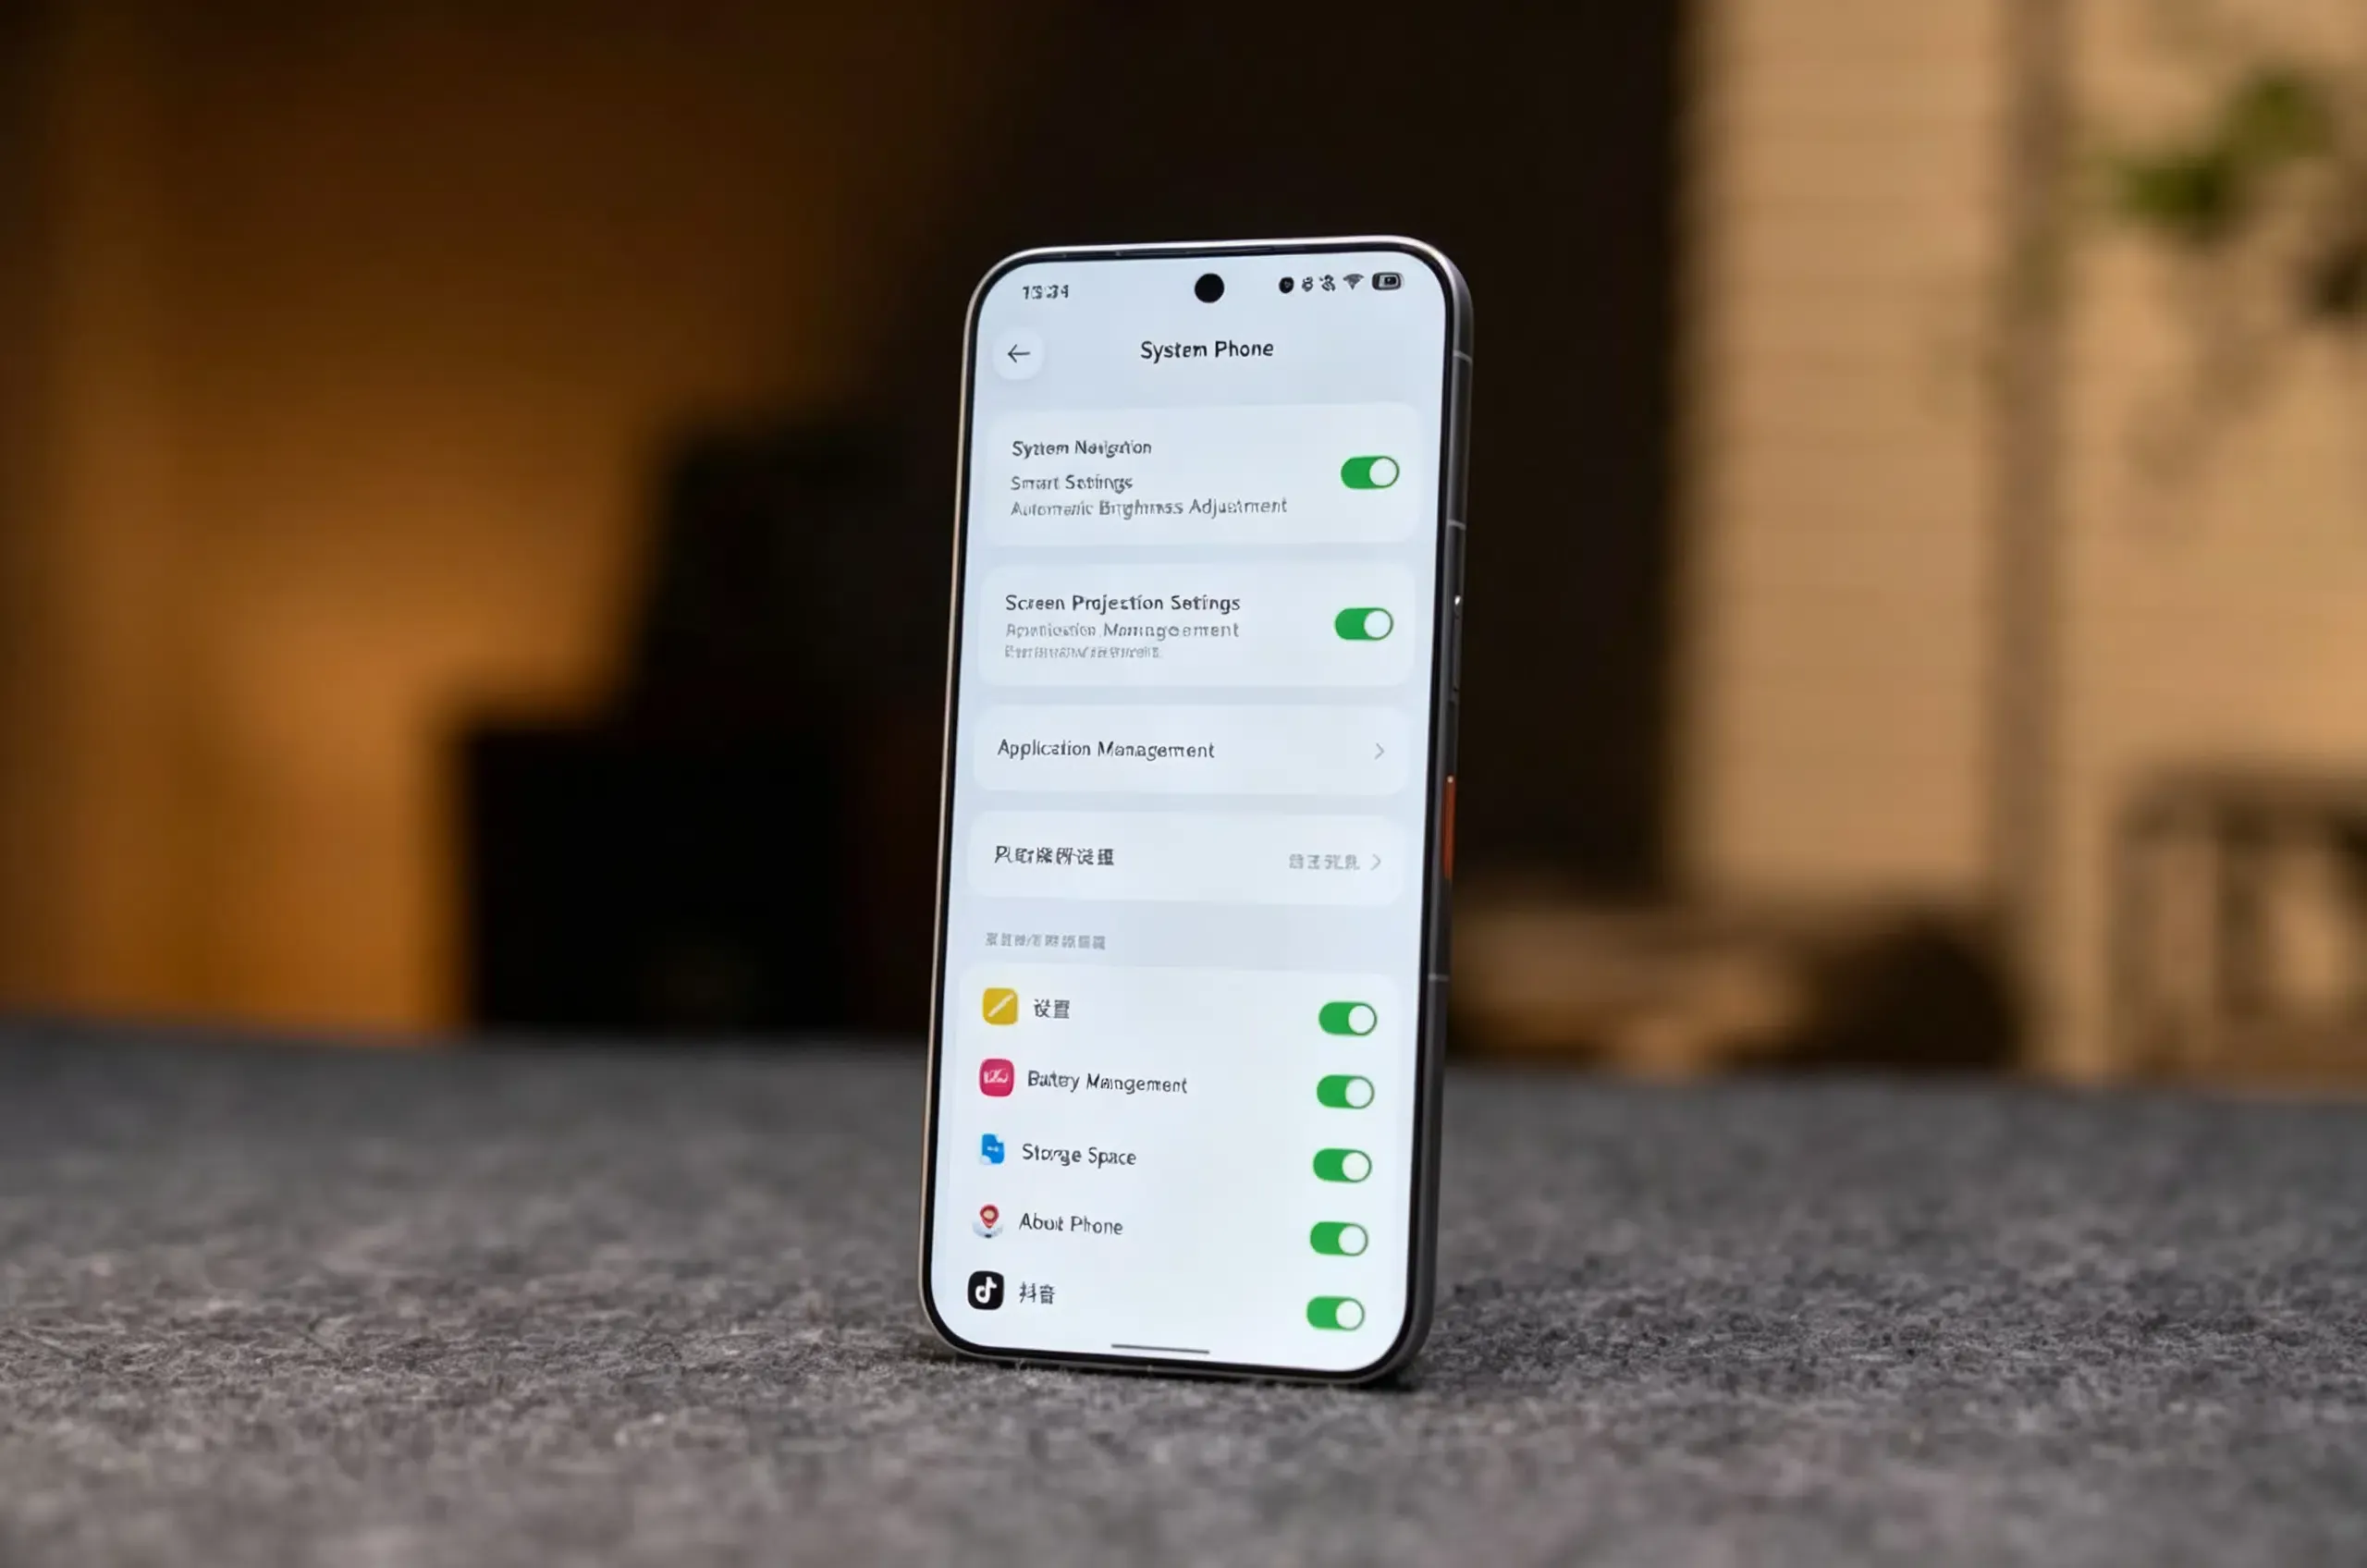
Si bien la ejecución entre aplicaciones optimiza flujos de trabajo complejos, introduce desafíos significativos de seguridad, comerciales y de responsabilidad. Si un agente autónomo ingresa a una aplicación bancaria, ¿puede iniciar transacciones financieras sin una reautenticación explícita? Si un agente atraviesa una aplicación social, ¿puede publicar contenido de forma autónoma?
Históricamente, los sistemas operativos carecían de mecanismos granulares para que las aplicaciones comunicaran su postura de automatización a agentes de IA externos. Bajo las arquitecturas estándar de Android AccessibilityService, los permisos son interruptores del sistema otorgados por el usuario vinculados a capacidades declaradas, como especificar canRetrieveWindowContent para acceder a nodos de ventana activa o configurar canPerformGestures para enviar entradas táctiles. Aunque poderosas, estas capacidades operan desde la perspectiva de lo que el servicio de asistencia tiene permitido hacer, en lugar de permitir que las aplicaciones objetivo definan límites detallados para herramientas de IA externas.
Conceptualmente, SAEP invierte esta dirección de gobernanza: tal como detalla el 21st Century Business Herald, las aplicaciones objetivo pueden declarar explícitamente si la automatización impulsada por IA está permitida o restringida dentro de sus aplicaciones o límites operativos declarados. Bajo el protocolo, el Asistente Móvil Doubao se compromete a respetar estas declaraciones de los desarrolladores, asegurando que las interacciones explícitamente restringidas no serán automatizadas.
Operacionalización de límites declarativos: una arquitectura de referencia inspirada en SAEP
El Protocolo de Ejecución de Automatización de Pantalla establece un contrato de gobernanza a nivel de aplicación entre software de terceros y agentes de automatización a nivel de sistema. En lugar de depender de heurísticas visuales para adivinar si una interacción es segura, los marcos declarativos permiten a las aplicaciones publicar su postura operativa directamente.
Si bien ByteDance ha establecido el principio central de las declaraciones de permitir/denegar de terceros y un sistema de protección de agentes por capas, la especificación técnica formal, las definiciones de esquema y las API de integración siguen sujetas a la revisión pública de 30 días en curso. La arquitectura y el código a continuación esbozan un modelo conceptual de referencia que demuestra cómo los equipos de ingeniería pueden operacionalizar límites de política declarativos dentro de aplicaciones cliente.
Nota sobre el alcance de ingeniería: Los siguientes controles y referencias de implementación representan patrones de diseño de ingeniería inspirados en la dirección de gobernanza pública de SAEP y el modelo de protección por capas reportado por Doubao; no son requisitos oficiales de la API de SAEP ni especificaciones técnicas finalizadas.
+-------------------------------------------------------------------------+
|              ARQUITECTURA DE RESOLUCIÓN DE POLÍTICAS DE AGENTE            |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ INTENCIÓN DEL USUARIO ]                                              |
|  Comando en lenguaje natural (ej. "Pedir suministros del hogar desde App") |
|         |                                                               |
|         v                                                               |
|  [ MOTOR DE ORQUESTACIÓN DEL AGENTE DEL SISTEMA ]                      |
|  - Analiza la intención objetivo, planifica el gráfico de tareas y apunta a la app |
|         |                                                               |
|         v                                                               |
|  [ CAPA DE RESOLUCIÓN DE POLÍTICAS DE LA APLICACIÓN ]                    |
|  - Inspecciona el manifiesto/registro de políticas de automatización de la App |
|  - (Modelo conceptual; la representación real de SAEP puede variar)       |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (Automatización: PERMITIDA)           | (Declarada: RESTRINGIDA)|
|         v                                       v                       |
|  [ RUTA DE EJECUCIÓN DEL AGENTE ]       [ OPERACIÓN SUSPENDIDA ]         |
|  - Procede con la entrada simulada      - El agente cede la ejecución    |
|  - Tareas de alto impacto activan      - Se solicita toma de control    |
|    toma de control del usuario         humana para completar la acción  |
|         |                                                               |
|         v                                                               |
|  [ REGISTRO DE PROCEDENCIA DE LA APLICACIÓN ]                           |
|  - La aplicación registra el contexto de sesión para auditoría interna   |
|                                                                         |
+-------------------------------------------------------------------------+
1. Declaración conceptual a nivel de aplicación
En un modelo declarativo inspirado en los principios de SAEP, las aplicaciones pueden diferenciar entre zonas operativas:
- Vistas públicas/informativas: Las superficies dedicadas a la navegación de catálogos, exploración de productos o lectura informativa pueden marcarse como abiertas a la navegación automatizada.
- Vistas restringidas/sensibles: Las superficies de alto impacto, como la autorización de pago, las credenciales de cuenta o la transferencia de fondos, pueden marcarse como restringidas, instruyendo al agente a detener la ejecución automatizada y solicitar la toma de control humana directa.
2. Consideraciones de protección multinivel
Para respaldar una automatización segura, los entornos de ejecución dependen de consideraciones defensivas por capas:
- Alcance de menor privilegio: Como recomendación de seguridad general, las operaciones automatizadas deben evaluarse por tarea, evitando que los procesos en segundo plano asuman privilegios de ejecución globales.
- Toma de control humana explícita: En los flujos de seguridad comercial reportados, las transacciones sensibles pausan la ejecución automatizada, solicitando al usuario completar pagos o entradas sensibles manualmente. Las funciones físicas del dispositivo, como la tecla de IA habilitada por huella dactilar del NaviX Ultra, sirven como puntos de control de autenticación de hardware durante las interacciones a nivel de dispositivo, en lugar de ser un campo biométrico universal a nivel de protocolo.
- Registro de procedencia en el lado de la aplicación: Donde la plataforma expone señales de procedencia de interacción, el registro en el lado de la aplicación sirve como una práctica de ingeniería recomendada para registrar sesiones mediadas por agentes para seguridad interna y revisión de auditoría.
// Implementación ilustrativa en Android / Kotlin que demuestra una arquitectura
// de referencia del lado de la aplicación inspirada en los principios de protocolo declarativo (como SAEP).
// Nota: Las especificaciones oficiales de SAEP y los esquemas de manifiesto permanecen sujetos a revisión pública;
// el siguiente código representa un patrón de diseño de ingeniería ilustrativo, no una implementación oficial de SDK.

package com.example.app.security.automation

enum class OperationalScope {
    INFORMATIONAL_READ,    // Navegación de contenido, detalles de producto, exploración de catálogo
    INTERACTIVE_INPUT,     // Consultas de búsqueda, entrada de datos de formulario, aplicación de filtros
    RESTRICTED_OPERATION   // Procesamiento de pago, entrada de credenciales, configuración de cuenta
}

data class ClientAutomationPolicy(
    val scope: OperationalScope,
    val isAutomationPermitted: Boolean,
    val requiresManualTakeover: Boolean
)

object ApplicationPolicyRegistry {
    private val policyMap = mutableMapOf<String, ClientAutomationPolicy>()

    init {
        // Registrar límites declarativos ilustrativos a través de rutas de aplicaciones de ejemplo
        registerRoutePolicy(
            routePath = "catalog/browse",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INFORMATIONAL_READ,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        registerRoutePolicy(
            routePath = "cart/review",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INTERACTIVE_INPUT,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        // Designar interfaces de transacciones sensibles como no automatizables
        registerRoutePolicy(
            routePath = "checkout/payment",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.RESTRICTED_OPERATION,
                isAutomationPermitted = false,
                requiresManualTakeover = true
            )
        )
    }

    fun registerRoutePolicy(routePath: String, policy: ClientAutomationPolicy) {
        policyMap[routePath] = policy
    }

    fun resolvePolicy(routePath: String): ClientAutomationPolicy {
        return policyMap[routePath] ?: ClientAutomationPolicy(
            scope = OperationalScope.RESTRICTED_OPERATION,
            isAutomationPermitted = false,
            requiresManualTakeover = true
        )
    }
}

class AgentExecutionGuard {
    sealed class EvaluationOutcome {
        object Allowed : EvaluationOutcome()
        object ProhibitedByPolicy : EvaluationOutcome()
        object RequiresHumanTakeover : EvaluationOutcome()
    }

    /**
     * Evalúa si una acción automatizada debe proceder en la ruta especificada.
     * Consulta las declaraciones de política de la aplicación antes de que ocurran las acciones táctiles simuladas.
     */
    fun evaluateAction(routePath: String, isAgentDriven: Boolean): EvaluationOutcome {
        if (!isAgentDriven) {
            return EvaluationOutcome.Allowed
        }

        val policy = ApplicationPolicyRegistry.resolvePolicy(routePath)

        if (!policy.isAutomationPermitted) {
            return EvaluationOutcome.ProhibitedByPolicy
        }

        if (policy.requiresManualTakeover) {
            return EvaluationOutcome.RequiresHumanTakeover
        }

        return EvaluationOutcome.Allowed
    }
}
Implicaciones emergentes para la telemetría móvil y la intención del usuario
A medida que los agentes GUI a nivel de sistema se vuelven más frecuentes, su impacto se extiende más allá de la seguridad del sistema operativo hacia la analítica móvil, la telemetría de producto y la medición del compromiso.
Durante más de una década, muchos flujos de trabajo de análisis de productos han tratado implícitamente los eventos de interacción dentro de la aplicación como indicadores (proxies) de la participación directa del usuario.
Los agentes de GUI introducen matices en esta base analítica:
- Intención delegada frente a directa: Cuando un agente atraviesa un catálogo o toca un elemento de la interfaz para cumplir con el objetivo general de un usuario, la acción refleja una intención auténtica del usuario, pero carece de la inspección visual humana directa de los estados intermedios de la interfaz.
- Cadencia y tiempo de sesión: La ejecución automatizada de tareas puede abarcar colas de tareas asincrónicas o flujos de trabajo de ejecución de varios pasos, produciendo velocidades de interacción e intervalos de eventos que difieren de los patrones de navegación humana manual.
- Desambiguación de telemetría: A medida que los estándares declarativos evolucionan, las plataformas de análisis de productos pueden beneficiarse cada vez más de la distinción entre interacciones humanas directas y operaciones mediadas por agentes para asegurar un análisis de cohorte conductual preciso.
Desacoplamiento de la gobernanza de agentes en la aplicación del límite de instalación externo
Si bien los marcos de protocolo como SAEP gobiernan la ejecución de agentes de IA dentro de las aplicaciones instaladas, la adquisición de usuarios y el descubrimiento de productos frecuentemente operan a través de ciclos de vida separados antes de que se instale una aplicación.
En el marketing multicanal, los usuarios potenciales descubren servicios a través de páginas de aterrizaje móviles, promociones de afiliados o campañas de búsqueda. Si un agente de IA ayuda a un usuario a descubrir un nuevo servicio que requiere la instalación de una aplicación móvil nativa, la interacción transiciona a través de la web abierta y un mercado de aplicaciones.
+-------------------------------------------------------------------------+
|              VIAJE DE ADQUISICIÓN MÓVIL DESCENDENTE SEPARADO             |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Punto de contacto externo: Landing Web Móvil / Página de campaña ]   |
|  Contexto capturado: ?channel=ai_discovery&campaign_id=cmp_804&ref=partner |
|         |                                                               |
|         v                                                               |
|  [ El usuario inicia la instalación / Navega a la tienda de aplicaciones ] |
|         |                                                               |
|         v                                                               |
|  [ EL LÍMITE DE INSTALACIÓN: La distribución estándar en tiendas no       |
|    pasa parámetros de consulta web al binario nativo compilado ]        |
|         |                                                               |
|         v                                                               |
|  [ El usuario abre la app nativa por primera vez (Cold Boot) ]         |
|         |                                                               |
|         v                                                               |
|  [ Motor de enlaces profundos diferidos (DDL): Coincidencia de contexto asistida por servidor ] |
|         |                                                               |
|         v                                                               |
|  [ Canal elegible / Contexto de campaña restaurado y ruta aplicada ]    |
|                                                                         |
+-------------------------------------------------------------------------+
Los flujos de instalación estándar de las tiendas de aplicaciones no reenvían los parámetros de consulta web ni los metadatos de referencia al binario de la aplicación tras la descarga. En el arranque en frío inicial, la aplicación no puede identificar nativamente qué campaña específica o contenido web motivó la instalación.
Para cerrar este límite de instalación, los equipos de ingeniería utilizan arquitecturas de manejo de enlaces distintas:
| Arquitectura de enrutamiento | Estado de la App | Preservación de parámetros | Modelo de propiedad operativa |
|---|---|---|---|
| Esquemas URI personalizados | App instalada | Sin destino nativo si la app falta; requiere manejo de respaldo explícito | Propiedad de la app (Alta carga de mantenimiento) |
| Enlaces universales verificados | App instalada | Resuelve a página web de respaldo; no reconstruye nativamente el contexto web original | Propiedad de dominio + App (Requiere hosting AASA) |
| Enlaces profundos diferidos (DDL) | App ausente | Restaura parámetros pre-instalación elegibles en el primer arranque | Asistido por SDK (Motor de atribución y enrutamiento gestionado) |
En arquitecturas móviles empresariales, los equipos de desarrollo despliegan marcos de enlaces profundos diferidos (Deferred Deep Linking) como Branch, AppsFlyer, Adjust o Opoinstall. Una plataforma como Opoinstall registra metadatos de clics web elegibles antes de la instalación, tales como etiquetas de canal de marketing o referencias de SKU de producto, antes de que el usuario haga la transición al mercado de aplicaciones.
Tras el arranque en frío inicial de la aplicación, el SDK del cliente consulta al backend del proveedor para recuperar el contexto diferido elegible asociado con la interacción previa a la instalación. Según la documentación oficial de la plataforma en la página de inicio de Opoinstall, este marco de paso de parámetros diferidos puede restaurar los parámetros en el primer lanzamiento hasta en el 98% de los casos elegibles, proporcionando una alternativa automatizada a los códigos promocionales manuales (eliminando los códigos de invitación manuales).
Los límites arquitectónicos deben preservarse: Los enlaces profundos diferidos operan estrictamente a través del límite de instalación de la aplicación. No gobiernan los permisos de los agentes de IA en tiempo de ejecución, ni reemplazan los protocolos a nivel de aplicación como SAEP. En cambio, DDL asegura que los parámetros contextuales de la campaña sobrevivan a la transición desde el descubrimiento web externo a las secuencias de arranque en frío nativas, mientras que los marcos de gobernanza en tiempo de ejecución como SAEP definen cómo los agentes interactúan con la aplicación una vez instalada.
Preguntas frecuentes (FAQ)
¿Qué es el protocolo SAEP introducido con el Asistente Móvil Doubao?
¿En qué se diferencia SAEP de los permisos estándar de Accesibilidad de Android?
¿Cómo impactan los agentes de GUI en la analítica de productos móviles?
Conclusiones clave para arquitectos móviles y líderes de ingeniería
El despliegue comercial de ByteDance del Asistente Móvil Doubao y la introducción de SAEP destacan un desarrollo significativo en la ingeniería de software móvil. A medida que los agentes de IA evolucionan de capas conversacionales a motores de ejecución autónomos, los desarrolladores de aplicaciones deben pasar de ser observadores pasivos a definidores de políticas proactivos.
Para prepararse para la expansión de los agentes GUI a nivel de sistema, los equipos de ingeniería deberían priorizar tres iniciativas arquitectónicas:
-
Preparar políticas de automatización declarativas: Revisar las áreas de superficie de la aplicación para identificar flujos de trabajo transaccionales sensibles, preparando configuraciones declarativas alineadas con estándares emergentes como SAEP para definir límites operativos claros para los asistentes de IA.
-
Adaptar la telemetría para la intención delegada: Evaluar las canalizaciones de análisis dentro de la aplicación para monitorear patrones emergentes de navegación mediada por agentes, asegurando que las métricas conductuales reflejen con precisión el valor comercial auténtico.
-
Mantener una infraestructura de adquisición independiente: Asegurar que los embudos de adquisición externos permanezcan desacoplados de la gobernanza de agentes en tiempo de ejecución mediante el despliegue de enlaces universales verificados y enlaces profundos diferidos para preservar el contexto de incorporación del usuario a través del límite de instalación.
Referencias
-
21st Century Business Herald. (2026). ¿Pueden los asistentes de IA entrar en las aplicaciones? Doubao da la elección a las aplicaciones de terceros .
-
OSCHINA. (2026). Lanzamiento oficial de la edición de consumo del “Asistente Móvil Doubao” .
-
Ifanr. (2026). Prueba del nuevo Asistente Móvil Doubao: Cómo los teléfonos inteligentes se están convirtiendo en “terminales de acción” .
-
Gobierno Popular Municipal de Beijing. (2026). Lanzamiento oficial de la edición de consumo del Asistente Móvil Doubao .
-
Android Developers. (2026). Referencia de la API AccessibilityService. Documentación de Android.
-
Android Developers. (2026). Referencia de la API AccessibilityServiceInfo. Documentación de Android.
-
Apple Developer. (2026). Soporte para enlaces universales en su aplicación. Documentación de Apple.
-
Opoinstall. (2026). Descripción general de enlaces profundos diferidos e instalación parametrizada de aplicaciones.
Share this article



