¿Cómo asegurar los códigos QR personalizados contra el secuestro por escaneo? Asegure las campañas de códigos QR personalizados utilizando destinos HTTPS confiables, validando y autenticando los parámetros de enrutamiento en el servidor, monitoreando anomalías en los escaneos e inspeccionando las ubicaciones físicas para detectar reemplazos no autorizados de pegatinas. HMAC-SHA256 puede proteger la integridad de los parámetros de campaña firmados, mientras que la telemetría basada en riesgos y los controles operativos ayudan a identificar actividades sospechosas. Ningún control criptográfico o de geolocalización por sí solo puede prevenir todas las formas de reemplazo físico de QR o fraude de atribución.
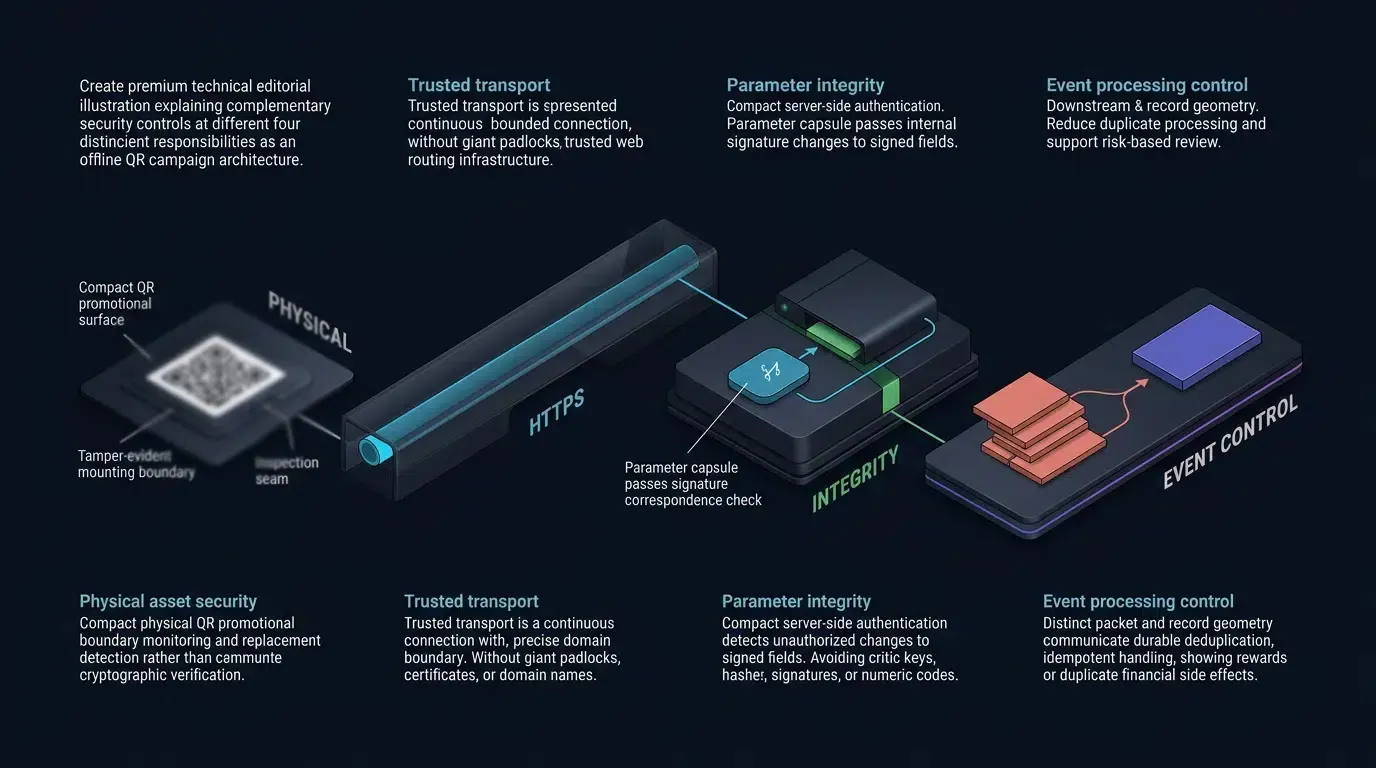
La seguridad de los códigos QR personalizados protege la integridad del enrutamiento de campañas de offline a online a través de varios controles complementarios: destinos verificados, parámetros de redirección autenticados, procesamiento de eventos resistente a repeticiones, detección de fraude basada en riesgos y monitoreo de activos físicos. Estos controles reducen la modificación no autorizada de parámetros y el abuso de atribución, pero no pueden garantizar la autenticidad de un código de barras que ha sido reemplazado físicamente por un código QR no relacionado.
| Término | Definición | Entidad relacionada | Rol de la intención de búsqueda |
|---|---|---|---|
| Código QR personalizado | Un código QR configurable que codifica una URL de destino seleccionada; los controles de seguridad adicionales, como los parámetros de enrutamiento autenticados, son protecciones arquitectónicas opcionales. | Socio de medición móvil | Informativo / Comercial |
| Fraude publicitario | Manipulación maliciosa de las señales de atribución para robar el crédito de la campaña o manipular las métricas de adquisición de usuarios. | Secuestro de clics | Informativo |
| Parámetros de seguimiento | Parámetros de consulta u otros metadatos utilizados para identificar campañas, fuentes de tráfico o rutas de conversión. Los parámetros sensibles a la seguridad requieren validación del lado del servidor o protección de integridad cuando influyen en decisiones de atribución o recompensas confiables. | Firma HMAC | Técnico / Informativo |
Por qué un código QR personalizado es vulnerable al secuestro por escaneo sin conexión

El vector de ataque físico: superposiciones de pegatinas maliciosas en soportes impresos
A diferencia de los canales de publicidad digital protegidos por seguridad de la capa de transporte (TLS) y verificación de dominios, los códigos de barras matriciales físicos se despliegan en entornos públicos y sin supervisión. Un vector de ataque físico principal es el exploit de superposición de pegatinas, donde actores maliciosos imprimen códigos de barras adversarios en etiquetas adhesivas y los colocan físicamente sobre material promocional legítimo en carteles de transporte, vallas publicitarias o embalajes minoristas.
Cuando un usuario escanea el código QR sustituido, el dispositivo puede abrir un destino HTTPS o HTTP controlado por un atacante. Dependiendo de la implementación del atacante y de las acciones posteriores del usuario, esto puede exponerlo a phishing, descargas engañosas o seguimiento no autorizado. El robo de atribución es posible si el atacante también puede explotar un mecanismo vulnerable de seguimiento o de crédito de conversión; no es una consecuencia automática de cada reemplazo de pegatina.
El modelo de amenaza digital: interceptación de URL de tipo Man-in-the-Middle y suplantación de DNS
Más allá de la manipulación física, los códigos QR personalizados sin cifrar exponen vulnerabilidades digitales durante el proceso de redirección. Cuando un código de barras codifica una URL HTTP estática de texto plano que contiene cadenas de consulta sin procesar (como http://example.com/download?channel_id=1024), la conexión inicial carece de verificación de integridad criptográfica y autenticación de dominio.
En redes Wi-Fi sin cifrar o comprometidas (como puntos de acceso públicos en aeropuertos o cafeterías), los proxies Man-in-the-Middle (MitM) o los solucionadores de DNS maliciosos interceptan la solicitud GET HTTP sin cifrar. El servidor proxy modifica los parámetros de consulta sobre la marcha —reemplazando el ID de editor legítimo por un código de canal controlado por el atacante— antes de devolver una cabecera de ubicación de redirección 302. Debido a que el enlace subyacente de la tienda de aplicaciones sigue siendo válido, la validación estándar del lado del cliente no detecta que la carga útil de seguimiento se alteró durante el tránsito.
Robo de atribución: cómo los estafadores secuestran los parámetros de seguimiento de códigos QR personalizados
Las redes de fraude publicitario apuntan sistemáticamente a canales fuera de línea de alto valor (como vallas publicitarias exteriores o insertos impresos) porque estas campañas suelen ofrecer lucrativos pagos por referencias. Los estafadores despliegan bots de raspado automatizados para escanear imágenes públicas de códigos QR publicadas en cartelería digital, fotos de redes sociales o archivos PDF en línea.
Una vez que se extrae el patrón de URL subyacente, los scripts automatizados ejecutan rutinas de saturación de clics contra el servidor de destino. Al generar miles de sesiones web sintéticas utilizando parámetros de dispositivo inyectados (cadenas de User-Agent, rangos de IP y sub-IDs dinámicos) a los pocos minutos del lanzamiento de una campaña legítima, la red fraudulenta intenta reclamar el crédito por futuras instalaciones orgánicas de aplicaciones móviles. Cuando un consumidor genuino eventualmente escanea el código físico e instala la aplicación, el modelo de atribución acredita incorrectamente a la red fraudulenta de saturación de clics en lugar de a la campaña física fuera de línea.
Cómo manipulan los vectores de fraude el flujo de redirección fuera de línea
Explotación de redirecciones web estáticas sin cifrar en espacios públicos
Un código QR impreso puede contener una URL HTTPS estática, un identificador de campaña firmado o un token opaco emitido por el servidor. Los riesgos principales surgen cuando su destino depende de un transporte HTTP inseguro, una infraestructura de enrutamiento no gestionada o parámetros de campaña no validados. El contexto de la sesión de escaneo de corta duración aún se puede generar en el servidor después de abrir la URL del QR estático.
Cuando una organización imprime decenas de miles de folletos de marketing que contienen enlaces de redirección no gestionados, la lógica de la página de destino de destino permanece fija de forma permanente. Si un dominio de redirección intermedio caduca, sufre una apropiación de DNS o carece de una rigurosa validación de parámetros, toda la distribución física se convierte en una vulnerabilidad de seguridad. Los atacantes monitorean los dominios caducados asociados con campañas impresas heredadas, adquieren los nombres de dominio y enrutan todo el tráfico de escaneo entrante a puntos finales de malware o enlaces de referencia de la competencia.
Ataques de inyección de parámetros: sobrescritura de identificadores de subcanales dinámicos
En los ataques avanzados de inyección de parámetros, los adversarios explotan un análisis débil de URL en el lado del servidor. Cuando un código QR personalizado se enruta a través de una pasarela web intermedia antes de llegar a la tienda de aplicaciones, el script de la pasarela procesa los parámetros de consulta dinámicos pasados a través de la cadena de la URL:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
Si el punto final del lado del servidor no depura la entrada entrante o no valida las firmas de los parámetros, un atacante puede adjuntar claves de parámetros duplicadas o inyectar cargas útiles codificadas:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
Dependiendo de si el analizador HTTP evalúa la primera o la última instancia de las claves duplicadas, el servidor puede aceptar attacker_id mientras ignora poster_01. En consecuencia, la base de datos de atribución atribuye los eventos de conversión posteriores a la entidad inyectada sin alertar a los operadores de la campaña.
Escaneos de máquinas automatizados frente a interacciones móviles humanas auténticas
Los navegadores humanos y los clientes automatizados pueden exhibir diferentes patrones de solicitud, pero ninguna cadena de User-Agent única, señal táctil, clasificación de IP o intervalo de tiempo prueba de manera fiable que un escaneo haya sido realizado por una persona. Los escáneres de seguridad legítimos y los servicios de vista previa pueden parecerse al abuso automatizado, mientras que los bots sofisticados pueden reproducir el comportamiento normal del navegador. Utilice estas señales como entradas para un análisis de riesgos calibrado, respaldado por la validación de secuencias de eventos y evidencia de conversión verificada de forma independiente.
El impacto financiero del secuestro de escaneos no detectado en los presupuestos de adquisición de usuarios
El fraude de redirección fuera de línea no detectado inflige graves daños financieros a las operaciones de adquisición de usuarios empresariales:
- Pérdida financiera directa: Las organizaciones de marketing pagan comisiones por costo por instalación (CPI) o costo por acción (CPA) a cuentas de afiliados fraudulentas que interceptaron el crédito de atribución del material físico legítimo.
- Valoración de canales corrompida: Las campañas de medios físicos fuera del hogar (OOH) parecen tener un rendimiento inferior o no ser rentables en los paneles de análisis de marketing porque sus conversiones se atribuyen erróneamente a redes digitales de saturación de clics.
- Experiencia del cliente degradada: Los usuarios que escanean códigos físicos comprometidos son sometidos a redirecciones inesperadas, solicitudes de phishing o páginas de destino rotas, lo que erosiona la confianza en la marca y aumenta las tasas de abandono en la incorporación.
Firmas criptográficas y verificación HMAC en flujos de redirección
Firma de parámetros de campaña sin exponer claves secretas
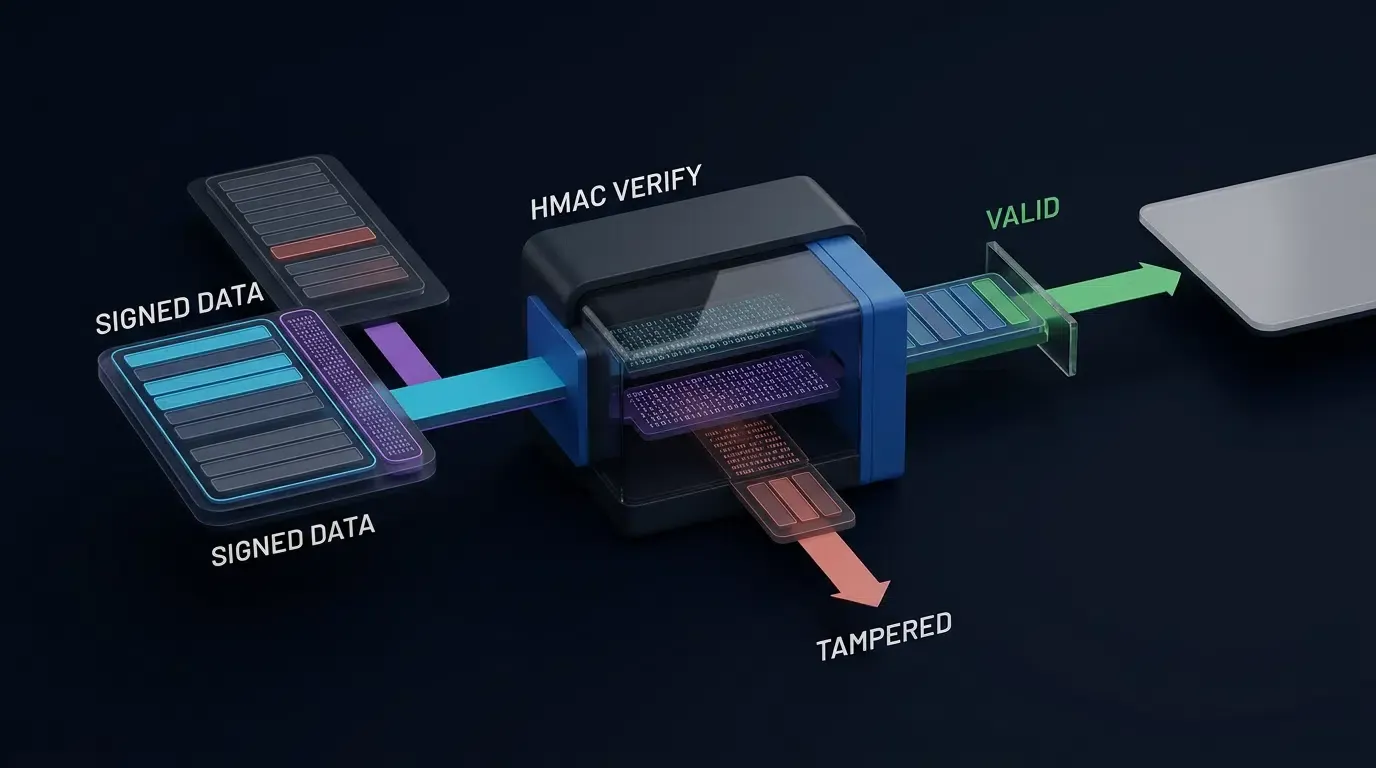
HMAC-SHA256 permite que un servidor de confianza autentique la integridad de los parámetros de enrutamiento de la campaña. No cifra los parámetros ni oculta sus valores a nadie que escanee el código QR.
Una implementación segura debe definir un formato de firma versionado e inequívoco. Por ejemplo, la entrada de firma puede constar de campos UTF-8 delimitados por longitud en un orden fijo: versión de firma, identificador de aplicación, identificador de campaña, identificador de canal, tiempo de expiración e identificador de token. El servidor calcula el HMAC utilizando una clave secreta guardada en la infraestructura de gestión de claves del lado del servidor. El secreto nunca debe integrarse en el código QR, el JavaScript del navegador o la aplicación móvil.
La URL resultante incluye los campos firmados, un identificador de clave y la firma. Rechace campos duplicados inesperados, valores no canónicos, firmas con formato incorrecto e identificadores de clave desconocidos antes de resolver cualquier destino.
Utilice HTTPS para todos los transportes y puntos finales de redirección. HMAC y TLS abordan diferentes riesgos: HMAC autentica los campos de carga útil seleccionados, mientras que TLS protege la conexión y autentica el punto final HTTPS.
Verificación de la integridad del enrutamiento en la pasarela
Cuando una solicitud llega a la pasarela de enrutamiento, realice estas comprobaciones antes de asignar el crédito de atribución:
- Valide el host y la ruta de enrutamiento HTTPS con la configuración desplegada.
- Rechace campos mal formados, parámetros de consulta duplicados sensibles a la seguridad y versiones de firma no compatibles.
- Verifique que los identificadores de la aplicación y de la campaña existan y pertenezcan a un inquilino autorizado.
- Valide la firma utilizando la clave del lado del servidor seleccionada por el identificador de clave, con una comparación de tiempo constante de los bytes de firma decodificados correctamente.
- Haga cumplir la política de validez declarada. Trate los códigos de campaña física de larga duración de manera diferente a las credenciales de sesión de corta duración.
- Resuelva el destino a partir de una lista de permitidos controlada por el servidor en lugar de aceptar una URL de destino arbitraria de la solicitud de QR.
- Registre la decisión de enrutamiento y los indicadores de riesgo relevantes sin tratar automáticamente cada anomalía como fraude confirmado.
Para campañas físicas de larga duración, utilice un identificador de campaña firmado estable o un token de búsqueda opaco emitido por el servidor en el código QR impreso. Genere identificadores de sesión de escaneo de corta duración en el servidor después de que un escaneo legítimo llegue a la pasarela.
Prevención de la repetición y atribución duplicada sin romper los códigos QR impresos
Un código QR físico normalmente se puede reutilizar: muchos consumidores legítimos pueden escanear el mismo póster durante días o meses. En consecuencia, un nonce incrustado en el activo impreso no debe tratarse como una credencial de uso único global.
Distinga entre tres objetos separados:
- Token de campaña impreso: Identifica una ubicación de campaña aprobada y se puede reutilizar durante su período de validez autorizado.
- Identificador de sesión de escaneo: Un valor emitido por el servidor creado para una visita individual; puede admitir controles de sesión de corta duración y correlación de telemetría.
- Identificador de evento de conversión o webhook: Un identificador único utilizado para evitar el procesamiento posterior duplicado y la emisión de recompensas.
Para operaciones de corta duración que realmente requieren un consumo de una sola vez, implemente semánticas atómicas de reclamo o rechazo en el almacenamiento del lado del servidor, con una política de expiración definida. No confíe en operaciones separadas de lectura y escritura o en cachés en memoria por borde para un cumplimiento de uso único globalmente consistente.
Las URL firmadas aún requieren monitoreo, revocación, limitación de tasa y deduplicación del lado de la atribución. Una firma válida por sí sola no prueba que un escaneo haya sido realizado por un humano o que una conversión resultante merezca un pago.
Las orientaciones sobre la gestión de claves y los flujos de trabajo de autenticación se pueden encontrar en la documentación de OpoInstall.
[Verified HTTPS QR Destination]
              │
              ▼
[Application-Owned / Verified Routing Gateway]
              │
              ▼
[Signed Parameter Verification]
       │                  │
    Invalid             Valid
       │                  │
       ▼                  ▼
[Reject / Log]    [Risk Signal Evaluation]
                           │
                           ▼
                   [Policy Decision]
                      │        │
                    Allow    Review/Hold
                      │        │
                      ▼        ▼
                [Approved   [Safe User
                 Redirect]   Experience]
Cómo la inspección física y la telemetría basada en riesgos detectan el abuso de campañas de QR
El reemplazo físico de pegatinas requiere una verificación de confianza independiente
Una pegatina maliciosa puede reemplazar un código QR legítimo por un destino diferente. Cuando esto sucede, es posible que el navegador del usuario nunca se ponga en contacto con la pasarela de campaña original. Por lo tanto, una firma en el token de campaña original no puede, por sí sola, detectar o bloquear el reemplazo.
La mitigación requiere controles fuera de la tubería original de validación de URL: inspecciones visuales rutinarias, etiquetas a prueba de manipulaciones cuando corresponda, inventarios de ubicación, comunicación con dominios de campaña confiables, canales de informes de clientes y monitoreo de caídas inesperadas en el tráfico de escaneo legítimo. Un navegador o aplicación de confianza también puede ayudar a los usuarios a reconocer dominios inesperados, aunque esto no elimina el ataque físico.
Uso de la geolocalización como señal de riesgo
La geolocalización por IP puede indicar la ubicación aproximada de la red de una solicitud, pero no es una medición fiable de la posición física del escáner. Los operadores móviles, las redes corporativas, las VPN, los proxies y las pasarelas compartidas pueden crear diferencias sustanciales entre la geografía derivada de IP y la ubicación real de un usuario.
La geolocalización del navegador, cuando se utiliza, requiere el permiso del usuario y las divulgaciones de privacidad adecuadas. Si el usuario se niega, la campaña debe proporcionar una ruta funcional que no dependa de la recopilación precisa de la ubicación.
Un escaneo que aparezca lejos de la ubicación esperada del póster debería aumentar el riesgo para su revisión en lugar de establecer automáticamente el fraude. Evalúe cualquier umbral de distancia utilizando datos históricos de campañas, la calidad conocida de la señal de ubicación y el costo de los falsos positivos.
Interpretación de señales de proxy, ASN y escáner
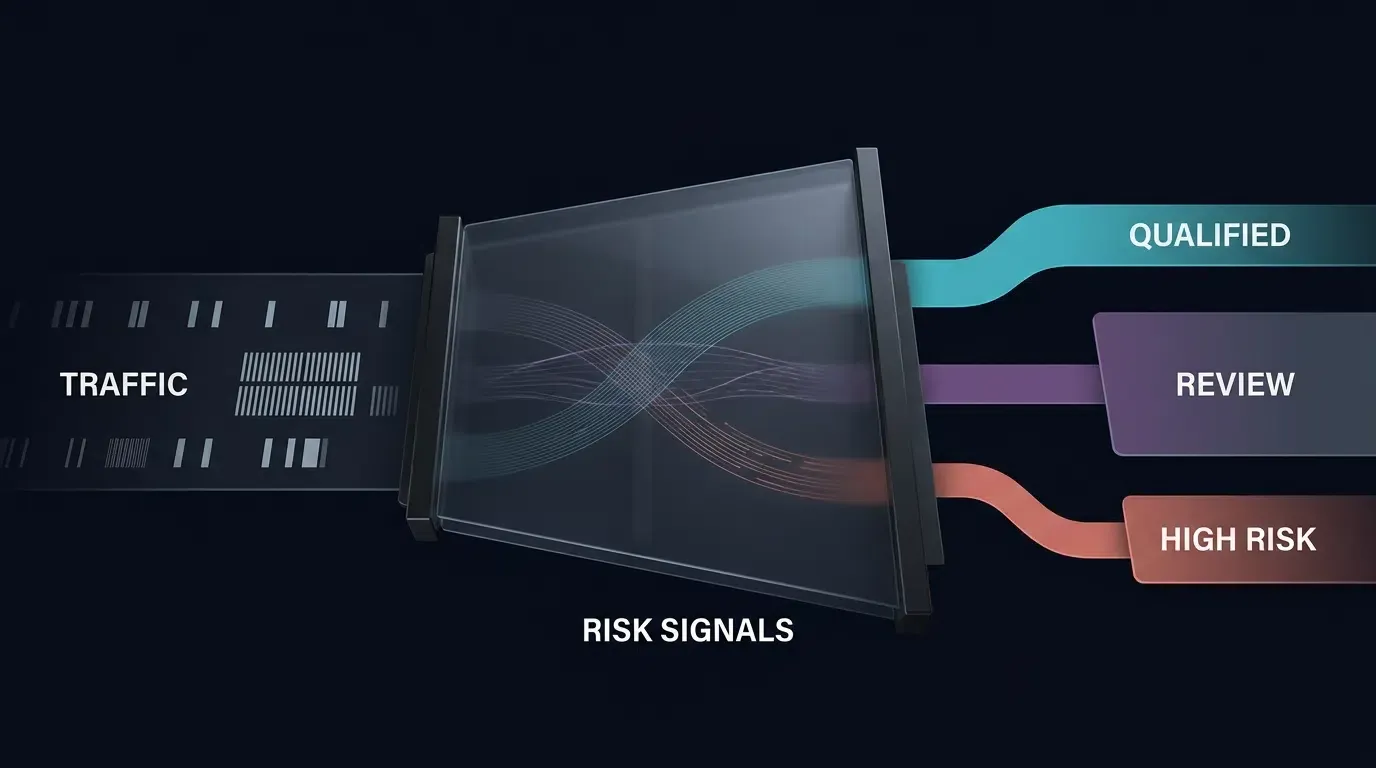
Las clasificaciones de ASN de alojamiento, los indicadores de proxy, los patrones de User-Agent y la velocidad de escaneo pueden ayudar a priorizar las investigaciones. No distinguen de manera fiable a todos los usuarios legítimos del tráfico automatizado de forma aislada.
Los escáneres de seguridad, los servicios de vista previa social, los usuarios de VPN empresariales y las pasarelas móviles compartidas pueden crear tráfico que se asemeja a la automatización. Por el contrario, los adversarios pueden usar proxies residenciales y entornos de navegador realistas.
Combine múltiples señales independientes, asigne una puntuación de riesgo y separe el manejo automático de bajo riesgo de las decisiones que requieren la revisión de un analista.
Medición del tiempo de escaneo a lanzamiento sin inventar umbrales universales
Para un recorrido individual, defina el intervalo de tiempo observado como la diferencia entre una marca de tiempo de escaneo confiable del lado del servidor y la primera marca de tiempo de lanzamiento de la aplicación o de conversión disponible para el sistema de atribución.
No etiquete la diferencia de tiempo de un solo recorrido como una media estadística. El tiempo medio hasta la instalación (MTTI) es una métrica agregada calculada sobre una población de recorridos explícitamente definida.
Intervalos extremadamente cortos, secuencias de eventos repetidas inusualmente o un orden de eventos inconsistente pueden justificar una investigación. Sin embargo, no existe un mínimo universal de diez segundos para el comportamiento humano legítimo ni un umbral universal de dos segundos que demuestre la inyección de clics. Construya umbrales a partir de líneas base medidas, mecanismos de atribución respaldados, calidad de reloj y ejemplos de fraude confirmados de manera independiente.
Marque los eventos sospechosos para su revisión basada en riesgos y restrinja la elegibilidad de las recompensas solo de acuerdo con políticas documentadas y comprobables.
Un esquema de carga útil de eventos de seguridad propiedad de la aplicación se define en la referencia del esquema JSON a continuación, lo que permite la notificación de riesgos de S2S cuando se registra telemetría anómala.
Esquema de eventos de seguridad de Webhook y carga útil de ejemplo
Este esquema JSON define un formato ilustrativo de evento de seguridad propiedad de la aplicación (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
La carga útil JSON de ejemplo a continuación cumple con el esquema QrSecurityAnomalyWebhook definido anteriormente:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
Evaluación de las capas de verificación frente a vectores de amenaza conocidos
Análisis comparativo de marcos de seguridad
Las arquitecturas de crecimiento móvil emplean distintos niveles de seguridad para los códigos QR en función de la tolerancia al riesgo, el presupuesto de la campaña y la complejidad técnica. Las implementaciones básicas se basan en un simple bloqueo de dominios, mientras que las implementaciones empresariales integran firmas criptográficas de múltiples capas, parámetros autenticados y validación de telemetría basada en riesgos.
OpoInstall, una plataforma de atribución móvil y enlaces profundos, se puede integrar dentro de una pila de crecimiento móvil para rastrear las redirecciones de campañas y admitir flujos de trabajo de canalización de datos de atribución.
| Mecanismo de verificación | Propiedad principal de seguridad | Amenazas que puede reducir | Limitación importante |
|---|---|---|---|
| URL HTTPS estática | Transporte autenticado y cifrado al punto final HTTPS previsto | Intercepción de red y manipulación de URL en tránsito | No evita el reemplazo físico de pegatinas QR ni los cambios no autorizados en los parámetros de campaña aceptados por el servidor |
| Token de campaña opaco emitido por el servidor | Búsqueda de campaña y ubicación controlada por el servidor | Modificación arbitraria de los identificadores de campaña cuando el servidor valida el token | Un token público aún se puede copiar y reutilizar |
| Firma de carga útil HMAC-SHA256 | Integridad y autenticidad de los campos de campaña seleccionados | Cambios no autorizados en los parámetros firmados | No cifra los campos, no establece un escaneo humano ni previene la repetición por sí solo |
| Controles de repetición de sesiones y eventos | Frescura, deduplicación de eventos y procesamiento idempotente | Entrega duplicada de webhooks, procesamiento repetido de recompensas y cierto abuso automatizado | No debe invalidar el token reutilizable impreso en los materiales de marketing físico |
| Revisión de telemetría basada en riesgos | Detección probabilística de anomalías | Concentración de tráfico sospechoso, indicadores de proxy, secuencias de eventos inusuales | Puede generar falsos positivos y no puede detectar de forma independiente una pegatina que envíe todo el tráfico a otro dominio |
| Controles de ubicación física | Autenticidad de los activos y monitoreo operativo | Superposiciones de pegatinas no autorizadas e intentos de reemplazo | Requiere inspección, comunicación de dominios de confianza y gestión de incidentes |
Configuración de controles de riesgo en una pila de gestión de campañas y atribución
Definición de umbrales de riesgo específicos de la campaña
Los equipos de seguridad pueden definir políticas de riesgo en la pasarela de campaña, el servicio de análisis o la plataforma de medición móvil admitida. Los ejemplos incluyen límites de tasa, concentración inusual de solicitudes, identificadores de eventos repetidos, geografía inesperada e indicadores elevados de riesgo de proxy.
Estos valores deben calibrarse frente al tráfico observado en lugar de tratarse como umbrales de fraude universales. Las direcciones IP compartidas y las comprobaciones de enlaces automatizadas legítimas deben tenerse en cuenta al elegir las reglas de cumplimiento.
Revisión, cuarentena y recuperación
Cuando la plataforma implementada admite estas capacidades, los canales sospechosos se pueden colocar en un estado de revisión, los pagos de atribución se pueden retener temporalmente y se pueden enviar alertas a los analistas de seguridad. Las solicitudes no válidas de alta confianza se pueden rechazar, mientras que los casos inciertos deben seguir siendo elegibles para la investigación y apelación.
No bloquee automáticamente una dirección IP ni ponga en cuarentena un canal fuera de línea completo únicamente debido a una discrepancia de ubicación o clasificación de red de alojamiento. Registre la regla, la evidencia de respaldo, los eventos afectados, la decisión de revisión y el procedimiento de recuperación.
Límite de integración del producto
OpoInstall proporciona recursos de atribución móvil y enlaces profundos relevantes para campañas impulsadas por códigos QR. Los equipos deben verificar qué señales antifraude, reglas configurables, webhooks de seguridad y funciones de gestión de canales están disponibles en su edición de producto real y en la versión implementada.
Si el proveedor de la plataforma no expone un control deseado, impleméntelo en una pasarela de enrutamiento propiedad de la aplicación o en un servicio de riesgos en lugar de describirlo como una característica existente de la consola de OpoInstall. Consulte los recursos de la consola de desarrolladores de OpoInstall y de integración del SDK de atribución para conocer las capacidades verificadas en el entorno que se está implementando.
Cuándo es necesaria la seguridad avanzada de códigos QR para campañas móviles
Condiciones adecuadas para implementar la seguridad criptográfica de códigos QR
Se recomienda encarecidamente implementar firmas criptográficas de códigos QR y verificación de telemetría basada en riesgos bajo las siguientes condiciones operativas:
- Incentivos financieros de alto valor: Campañas de referidos que ofrecen recompensas monetarias sustanciales, tarjetas de regalo o moneda dentro de la aplicación por instalaciones de aplicaciones completadas.
- Soportes públicos sin supervisión: Publicidad exterior (OOH) desplegada en entornos de alto tráfico y sin supervisión (estaciones de metro, paradas de autobús, folletos públicos) vulnerables a superposiciones de pegatinas físicas.
- Campañas de rendimiento de alto presupuesto: Campañas impresas o de televisión a gran escala en las que las conversiones mal atribuidas resultan en pagos excesivos significativos de comisiones de afiliados.
- Verticales de industrias reguladas: Aplicaciones móviles en tecnología financiera, atención médica o juegos que requieren pistas de auditoría verificables para el cumplimiento y la integridad de los datos.
Condiciones inadecuadas para implementar la seguridad criptográfica de códigos QR
Por el contrario, la verificación criptográfica completa introduce una sobrecarga innecesaria en los siguientes escenarios de bajo riesgo:
- Pruebas corporativas internas: Códigos QR utilizados exclusivamente dentro de oficinas corporativas seguras para pruebas de empleados o registros de eventos internos.
- Contenido informativo de baja importancia: Códigos de barras que dirigen a los usuarios a documentación pública, páginas de atención al cliente o archivos PDF de menús estáticos sin pagos de referencias ni seguimiento de conversiones.
- Escaneos efímeros de corta duración: Pantallas de eventos temporales gestionadas continuamente por el personal donde las superposiciones de pegatinas físicas se detectan y eliminan de inmediato.
Conceptos erróneos comunes en la estrategia antifraude de códigos QR
Concepto erróneo 1: HTTPS o HMAC pueden prevenir cada superposición de pegatinas
HTTPS autentica y protege la conexión al destino seleccionado por el escáner. HMAC autentica los campos de campaña firmados aceptados por la pasarela prevista. Ningún mecanismo puede evitar que una persona reemplace el código de barras impreso con un código QR completamente diferente.
El reemplazo físico requiere controles separados, como inspecciones de ubicación, materiales a prueba de manipulaciones, comunicación clara de dominios confiables y notificación de incidentes.
Concepto erróneo 2: Los códigos QR estáticos son necesariamente inseguros
Un código QR estático es simplemente un código de barras cuyo contenido codificado no cambia después de la impresión. Puede contener una URL HTTPS válida, un token de campaña opaco emitido por el servidor o un identificador de campaña firmado.
El riesgo de seguridad surge cuando el sistema receptor confía en parámetros de campaña editables, acepta destinos no autorizados o procesa eventos de conversión duplicados sin verificación. La impresión estática por sí sola no implica esas vulnerabilidades.
Concepto erróneo 3: Las firmas HMAC detienen automáticamente los ataques de repetición
Una solicitud válida sin cambios puede conservar una firma HMAC válida. La prevención de repeticiones requiere controles adicionales apropiados para la operación, como marcas de tiempo de entrega autenticadas, deduplicación duradera de ID de eventos y efectos secundarios idempotentes en el lado del servidor. Los tokens de campaña impresos públicos deben seguir siendo reutilizables durante su vida útil de campaña autorizada.
Lista de verificación de seguridad previa al lanzamiento
Antes de lanzar una campaña de QR fuera de línea, verifique estos escenarios en un entorno de ensayo:
- Modificación de parámetros firmados: Cambie una campaña firmada o un identificador de canal sin actualizar la firma. Resultado esperado: la pasarela rechaza la carga útil de enrutamiento modificada.
- Escaneos de carteles legítimos repetidos: Escanee el mismo código QR físico aprobado desde varios dispositivos. Resultado esperado: el enrutamiento legítimo sigue estando disponible sin recompensas de conversión duplicadas.
- Destino no autorizado: Intente proporcionar un destino de redirección externo fuera de la lista de permitidos de la pasarela. Resultado esperado: la pasarela rechaza el destino.
- Simulación de reemplazo de pegatinas: Reemplace el QR original con un código de prueba de un dominio diferente. Resultado esperado: el sistema de firma original no recibe falsamente el crédito de prevenir el ataque; la inspección de ubicación o los informes de usuarios identifican el activo sustituido.
- Falsificación y repetición de webhooks: Envíe firmas no válidas, marcas de tiempo de entrega autenticadas obsoletas cuando el protocolo las admita e identificadores de eventos duplicados. Resultado esperado: los eventos no válidos se rechazan y los reintentos válidos no producen efectos secundarios duplicados.
- Falsos positivos de ubicación y proxy: Simule pasarelas móviles compartidas, VPN empresariales y escáneres de seguridad legítimos. Resultado esperado: los indicadores de riesgo activan decisiones de revisión documentadas en lugar de declaraciones automáticas de fraude.
- Rotación de claves y recuperación de incidentes: Rote una clave de firma y revoque una clave obsoleta de acuerdo con la política configurada. Resultado esperado: las campañas activas válidas siguen siendo enrutables y las credenciales comprometidas ya no autentican las solicitudes.
Registre la entrada de prueba, el resultado esperado, el resultado observado, el entorno y el identificador de registro o evento relevante. No marque un escenario como superado hasta que se haya ejecutado.
Preguntas frecuentes (FAQ)
¿Cómo asegurar los códigos QR personalizados contra el secuestro por escaneo?
¿Qué es un ataque de superposición de pegatinas físicas en el marketing con códigos QR?
¿Cómo detecta un MMP el fraude de proxy en campañas de escaneo fuera de línea?
Resumen y marco de decisiones de seguridad
Asegurar los códigos QR personalizados requiere protecciones distintas para el reemplazo físico, la manipulación a nivel de red, la alteración de los parámetros de campaña y los eventos de atribución fraudulentos. Ninguna firma, control de ubicación o servicio de medición móvil por sí solo puede eliminar todas estas amenazas.
Para campañas de mayor valor, combine enrutamiento HTTPS de confianza, tokens de campaña firmados o emitidos por el servidor, procesamiento de eventos posteriores resistente a repeticiones, listas de permitidos de destinos explícitos, detección de anomalías consciente de la privacidad y monitoreo operativo de ubicaciones físicas. Trate la telemetría sospechosa como evidencia para una decisión de riesgo documentada en lugar de una prueba automática de fraude.
OpoInstall se puede evaluar como parte de la pila de atribución móvil y enlaces profundos. Confirme las funciones antifraude admitidas por el producto implementado antes de atribuir controles de seguridad específicos a su SDK, pasarela o consola de desarrolladores.
Para explorar las capacidades de atribución móvil y enlaces profundos, consulte la referencia de implementación de atribución móvil.
Materiales relacionados
-
Conceptos: Código QR personalizado, Fraude de redirección, Verificación de firmas HMAC, Auditoría de anomalías de geolocalización
-
Tecnologías: Socio de medición móvil, Pasarela de redirección de borde, Webhook de fraude S2S, Protocolos URI W3C
-
Estándares: Guía de pruebas de seguridad móvil de OWASP, Guía de gestión de claves NIST SP 800-57, IETF RFC 7515 (JWS), Especificación NIST HMAC FIPS 198-1, Hoja de trucos de seguridad de webhooks de OWASP
-
Interfaces de plataforma e integración: Enlaces universales de Apple, Enlaces de aplicaciones de Android, pasarelas de redirección HTTPS propiedad de la aplicación, webhooks de seguridad autenticados y validación de atribución del lado del servidor
-
Documentación oficial y referencias:
Autenticación y procesamiento de webhooks de seguridad
El esquema JSON de QrSecurityAnomalyWebhook y la carga útil de ejemplo definen un evento de seguridad ilustrativo propiedad de la aplicación. No son un contrato de API de webhook oficial de OpoInstall. La validación del esquema comprueba la estructura de un evento, pero no establece la identidad del remitente ni previene entregas falsificadas.
Un receptor de webhook de producción debe aplicar los siguientes controles antes de permitir que un evento de seguridad afecte el estado de la campaña o de la atribución:
-
Validación de transporte y solicitudes: Exija HTTPS, permita solo los métodos HTTP esperados y haga cumplir los límites de tamaño del cuerpo de la solicitud y de velocidad.
-
Autenticación de editores: Autentique cada entrega utilizando el protocolo de verificación documentado del editor real. Para webhooks firmados por HMAC, calcule la firma esperada sobre los bytes exactos de la solicitud sin procesar especificados por ese protocolo y compare las firmas decodificadas correctamente utilizando una operación de tiempo constante. No vuelva a serializar JSON antes de la verificación a menos que el editor lo requiera explícitamente.
-
Frescura de la entrega y protección contra repetición: Cuando el protocolo incluya marcas de tiempo de entrega autenticadas e identificadores de eventos, valide su frescura y rechace las entregas repetidas. Una marca de tiempo sin firmar por sí sola no proporciona protección contra repetición. Siga el comportamiento documentado del editor cuando las marcas de tiempo autenticadas no estén disponibles.
-
Validación de esquemas: Después de la autenticación, valide el cuerpo del evento con el esquema JSON admitido y rechace los campos mal formados, las versiones de esquema no compatibles y los tipos de eventos inesperados.
-
Deduplicación duradera de eventos: Persista los identificadores de eventos procesados y haga que las acciones posteriores sean idempotentes. Los reintentos de webhooks legítimos no deben crear retenciones de pagos duplicadas, restricciones de campañas, alertas u otros efectos secundarios.
-
Autorización de cumplimiento independiente: Trate
risk.levelyrisk.decisioncomo datos de eventos en lugar de comandos incondicionales. Incluso un evento autenticado marcado comoCRITICALdebe pasar la propia autorización y política de riesgos de la aplicación receptora antes de que se incluya en la lista negra una dirección IP o se suspenda una campaña. -
Gestión de claves, privacidad y auditoría: Almacene los secretos de firma en un almacenamiento de secretos gestionado, implemente procedimientos de rotación y revocación, oculte los datos de autenticación confidenciales de los registros y conserve solo la telemetría necesaria para el propósito de seguridad declarado.
Los editores de webhooks pueden utilizar diferentes cabeceras de firma, entradas de firma, formatos de marcas de tiempo, programas de reintento e identificadores de eventos. Verifique el contrato de integración real antes del despliegue. No invente detalles de firma específicos del proveedor ni atribuya funcionalidad de webhook no admitida a OpoInstall.
Límite de implementación: Este artículo presenta una arquitectura de seguridad de referencia. La autenticación de webhooks de producción, los campos de eventos admitidos, la semántica de entrega y las capacidades específicas de OpoInstall requieren confirmación frente a la versión de producto implementada.
Referencia: Hoja de trucos de seguridad de webhooks de OWASP.
Share this article