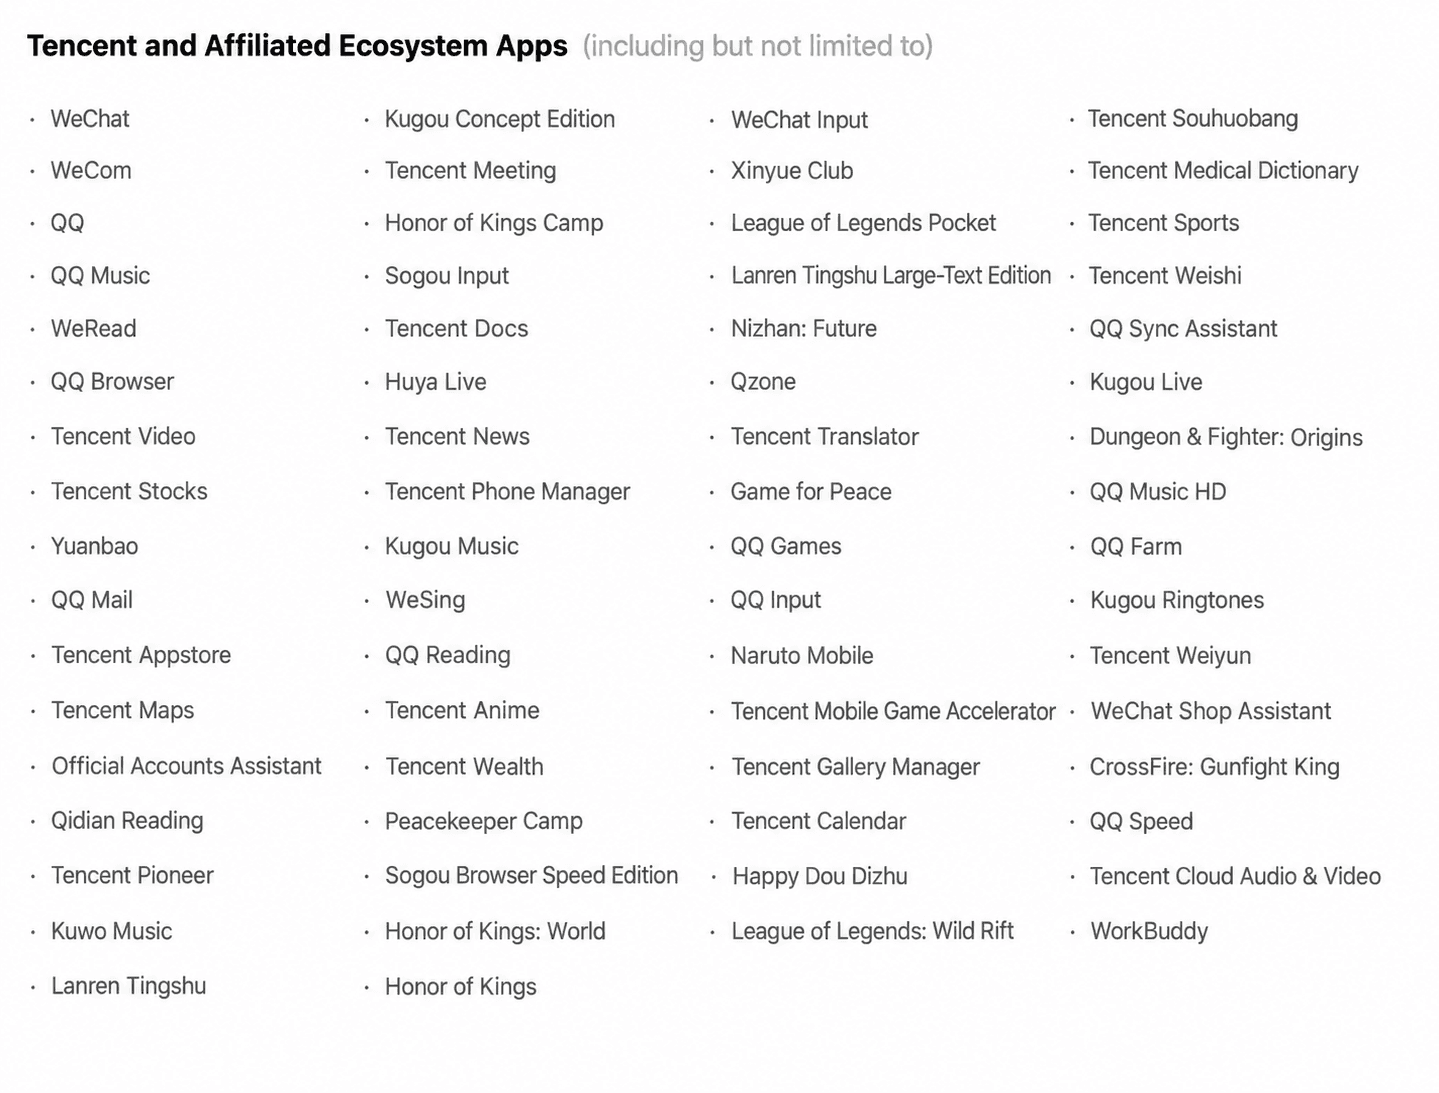
Doubao active l'automatisation d'écran ? L'assistant mobile Doubao de ByteDance a clôturé sa période de consultation publique de trente jours concernant son protocole d'exécution d'automatisation d'écran (SAEP) le 14 octobre 2026, instaurant une politique de refus par défaut permettant aux agents IA d'automatiser les actions à l'écran sur les applications tierces Android n'ayant pas exprimé de refus. Cependant, une liste initiale de 151 applications — rapidement mise à jour le 14 octobre pour atteindre 153 applications — a formellement enregistré son refus d'autoriser les opérations graphiques automatisées. Menées par 65 applications de Tencent et 23 d'Alibaba, ces entrées représentent environ 57,5 pour cent du registre de refus mis à jour. Alors que l'intelligence artificielle autonome passe des interfaces de chat cloud à l'exécution au niveau des appareils, cette situation met en lumière les défis techniques et de gouvernance complexes liés à l'équilibre entre l'automatisation des tâches demandée par l'utilisateur et les frontières de sécurité des applications, les modèles commerciaux et les protections anti-bot.
Chronologie et contexte : le déploiement du SAEP et les refus des applications
En un coup d'œil
- L'assistant mobile Doubao a achevé sa période de notification SAEP de 30 jours le 14 octobre 2026, amorçant un déploiement progressif de l'automatisation de l'interface graphique pour les applications Android tierces n'ayant pas déclaré de refus.
- Le registre des refus est passé d'une liste initiale de 151 applications à 153 le 14 octobre, les logiciels affiliés à Tencent et Alibaba représentant 88 entrées, soit environ 57,5 pour cent de la liste.
- Le protocole régit l'automatisation graphique sur les smartphones compatibles équipés d'agents, établissant des mécanismes de déclaration et d'audit pour les tâches inter-applications.
L'évolution de l'intelligence artificielle sur l'appareil a progressé rapidement de l'assistance textuelle conversationnelle vers l'automatisation des interfaces graphiques (GUI). Plutôt que d'attendre que des services tiers exposent des points de terminaison d'API dédiés, les agents GUI interprètent les éléments visuels à l'écran grâce à la vision par ordinateur, analysant les commandes interactives et exécutant des entrées tactiles et clavier synthétiques. En théorie, cette capacité de recours permet aux assistants d'accomplir des flux de travail inter-applications pour le compte des utilisateurs sur des applications existantes ou non intégrées.
Pour encadrer ces interactions automatisées, ByteDance a introduit le protocole d'exécution d'automatisation d'écran (SAEP) en tant que cadre de déclaration pour les agents GUI mobiles, tel que détaillé dans la documentation officielle pour les développeurs Doubao SAEP. Dans ce cadre, les développeurs peuvent définir si un agent externe peut interagir avec une application au niveau du package, au niveau d'une activité spécifique ou au niveau de l'intention fonctionnelle, établissant ainsi des limites autour des interactions sensibles telles que les écrans d'authentification ou les paiements financiers.
Pendant la période de notification de trente jours qui a débuté le 14 septembre 2026, l'assistant a fonctionné exclusivement avec les utilitaires système et les applications ayant explicitement donné leur accord. À la fin de cette période le 14 octobre, le cadre a basculé vers un modèle de refus par défaut : les applications n'ayant pas formellement enregistré de refus sont entrées dans un processus progressif d'éligibilité à l'exécution automatisée d'interface graphique.
Parallèlement, ByteDance a publié son registre initial de 151 applications non participantes, un chiffre mis à jour plus tard dans la journée à 153, comme l'a rapporté le Nanfang Daily dans sa couverture de la sortie du SAEP. Ce registre regroupe d'importants services grand public, notamment WeChat, QQ, Taobao, Alipay, Meituan, Pinduoduo, Xiaohongshu, Didi, ainsi que de grandes applications bancaires telles que l'ICBC et la China Merchants Bank. Des applications d'IA concurrentes, dont Kimi de Moonshot AI et DeepSeek, ont également soumis des déclarations formelles de refus, comme le relaye le Beijing News dans son article sur le registre des refus.
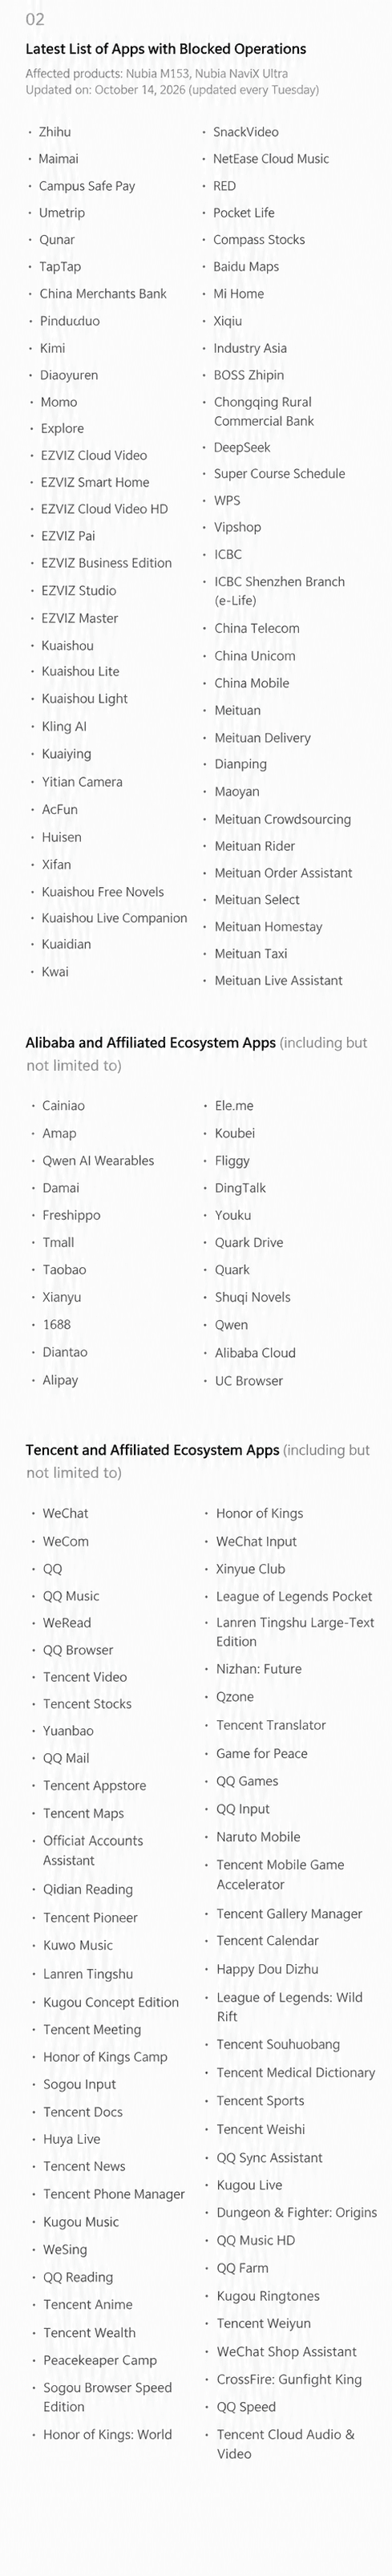
Cette friction reflète les sensibilités techniques entourant l'exécution automatisée sur les appareils. Dans les systèmes d'exploitation mobiles modernes, les applications qui gèrent des transactions financières sensibles ou des jeux compétitifs surveillent fréquemment l'environnement d'exécution à la recherche d'événements tactiles synthétiques, de crochets d'accessibilité en arrière-plan ou de pilotes de saisie non vérifiés. Lorsqu'un agent logiciel externe interagit de manière programmatique avec les interfaces client, les moteurs de sécurité côté client peuvent signaler la session comme un environnement d'exécution atypique, ce qui nécessite des normes claires au niveau du protocole pour dissocier l'assistance autorisée à l'utilisateur de l'automatisation non vérifiée.
Architecture technique : gouvernance du SAEP et limites de l'automatisation d'interface graphique
Au niveau du système d'exploitation, la controverse entourant l'assistant mobile Doubao illustre les compromis d'ingénierie entre des intégrations d'API structurées et une automatisation graphique simulée.
ByteDance a structuré sa stratégie d'automatisation inter-applications autour de deux niveaux distincts :
- Protocoles d'agents structurés (MCP et A2A) : Le niveau d'intégration privilégié repose sur des cadres de communication structurés, notamment le Model Context Protocol et les normes Agent-à-Agent. Dans ce modèle, une application expose volontairement des points de terminaison authentifiés avec des schémas définis. Bien que les protocoles structurés offrent un échange de données auditable, leur sécurité réelle dépend de la mise en œuvre d'une vérification des jetons, d'un transport cryptographique et de portées de consentement explicite de l'utilisateur, l'adoption par des tiers progressant de manière graduelle.
- Recours à l'interface graphique (GUI Fallback) : Lorsque les API structurées ne sont pas disponibles, l'assistant bascule vers l'automatisation d'interface graphique. Cette approche utilise des tampons d'affichage, la reconnaissance optique de caractères (OCR) et l'injection tactile programmatique pour naviguer dans les interfaces de la même manière qu'un utilisateur humain.
Pour empêcher le scraping d'écran non géré, la spécification SAEP définit un pipeline d'évaluation des politiques explicite. Le diagramme ci-dessous illustre l'architecture décisionnelle conceptuelle décrite dans la documentation technique officielle :
[ Tâche d'agent autorisée par l'utilisateur ]
              │
              ▼
[ Vérification de l'identité et de la confiance de l'agent ]
              │
              ▼
[ Évaluation de la politique SAEP ]
(Référence système + Politique de l'app + Autorisation utilisateur + Contexte de la tâche)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ AUTORISER ] [ BLOQUER ] [ CONTACTER_UTILISATEUR ]
    │         │         │
    ▼         ▼         ▼
[ Exécution   [ Opération [ Reprise par
  contrôlée ]   bloquée ]   l'utilisateur requise ]
              │
              ▼
[ Journalisation des audits de décision et d'exécution ]
La conception publiée du SAEP établit une base de sécurité système que les politiques des applications ne peuvent pas affaiblir. Les activités à haut risque, telles que les transferts financiers, l'authentification de comptes, la publication de contenu, la suppression et les modifications de permissions, peuvent nécessiter une confirmation supplémentaire de l'utilisateur, une reprise par l'utilisateur ou le blocage de l'exécution, selon la politique en vigueur et la version du système prise en charge. L'exhaustivité de l'application au niveau des intentions doit être vérifiée sur les builds cibles. En outre, l'architecture comprend une journalisation structurée, permettant aux développeurs d'auditer ce qu'un agent a demandé et quelles actions ont été effectuées.
Malgré ces contrôles documentés, le refus formel de 153 applications découle de préoccupations fondamentales en matière de sécurité et d'exploitation :
- Distinction entre l'automatisation d'interface et la fraude malveillante : L'injection tactile automatisée et la navigation programmatique dans l'interface diffèrent de l'injection malveillante de clics publicitaires ou du bourrage d'identifiants. Cependant, les moteurs de risque côté client signalent souvent les schémas tactiles rapides et non humains ainsi que l'utilisation de crochets d'accessibilité comme des comportements anormaux. Les applications financières et de jeux emploient des heuristiques anti-bot sensibles conçues pour protéger l'intégrité des comptes, ce qui les rend par nature prudentes face aux outils d'automatisation tiers.
- Protection des contextes et des données sensibles : La capture de tampons d'écran pour le traitement OCR introduit des risques potentiels d'exposition pour les textes confidentiels affichés à l'écran, tels que les soldes financiers ou les messages privés, ce qui nécessite une vérification stricte du cloisonnement sur l'appareil.
- Considérations commerciales et parcours utilisateur : Les applications conçues autour de flux de découverte sponsorisés, d'écrans de démarrage et de promotions intégrées reposent sur l'engagement humain direct. Les analystes du secteur observent que les parcours d'exécution automatisée qui contournent les points de contact visuels intermédiaires modifient les mesures d'engagement standard et les modèles économiques des plateformes.
Compromis architecturaux : comparaison des modèles d'intégration et de préservation d'état
Les refus généralisés des développeurs dans le cadre du SAEP démontrent que l'automatisation graphique non gérée se heurte à de sévères limites pratiques dans les écosystèmes sensibles à la sécurité. Les équipes de logiciels mobiles doivent évaluer différents schémas architecturaux pour concilier l'automatisation des utilisateurs et la sécurité des applications.
Le tableau ci-dessous compare les approches standard de l'industrie pour permettre des flux de travail inter-applications et la continuité des sessions :
| Modèle d'architecture | Portée technique principale | Limite d'exécution | Mécanisme de gouvernance et d'audit |
|---|---|---|---|
| Automatisation GUI déclarée (SAEP) | Analyse visuelle d'écran et recours à la saisie simulée | S'exécute sur les éléments d'interface visibles via les commandes système | Fichiers de politique d'application déclaratifs et journaux d'audit d'exécution au niveau du système |
| Protocoles d'agents structurés (MCP / A2A) | Appel d'outils fonctionnels directs via RPC structuré | Limité aux points de terminaison de schéma explicitement exposés | Jetons spécifiques au protocole, portées d'autorisation et permissions d'application |
| Lien profond au niveau de l'OS (Universal Links) | Routage de contenu standardisé dans les applications mobiles natives | Bac à sable d'application native et hiérarchie des vues | Fichiers d'association de domaine vérifiés et schémas d'URL système enregistrés |
| Attribution mobile et récupération de paramètres | Mesure de l'acquisition d'utilisateurs et de la continuité de l'intégration | Points de terminaison de serveur à serveur et poignées de main SDK mobiles | Signaux d'attribution pris en charge par la plateforme, intégration SDK, association de paramètres autorisée et contrôles de fraude spécifiques au produit |
Dans les environnements de mesure mobile et d'acquisition d'utilisateurs, les équipes d'ingénierie font face à un ensemble distinct de défis concernant l'attribution des campagnes, les signaux d'installation et la restauration des paramètres post-installation. Les plateformes d'attribution mobile telles que Adjust, AppsFlyer et OpoInstall fonctionnent au sein de parcours de marketing mobile et d'intégration SDK pris en charge, plutôt de contrôler l'automatisation GUI tierce.
Par exemple, OpoInstall décrit publiquement des capacités d'attribution mobile, de liens profonds différés, de transmission de paramètres de campagne et de surveillance de la fraude. Ces fonctions peuvent aider les éditeurs à évaluer les performances d'acquisition et à restaurer le contexte d'intégration éligible sur les parcours Android et iOS pris en charge, sous réserve des signaux d'attribution disponibles, de la configuration du SDK, des autorisations de la plateforme et des exigences de confidentialité applicables. Elles ne permettent pas de déterminer si une interaction a été effectuée par l'assistant mobile Doubao, ne remplacent pas les contrôles d'accès SAEP et ne garantissent pas de manière indépendante que tout comportement automatisé peut être distingué d'une activité humaine.
Liste de contrôle pour l'ingénierie : mise en œuvre et audit des politiques d'automatisation des agents
Alors que les assistants IA sur les appareils élargissent leurs capacités fonctionnelles, les équipes de développement mobile et de sécurité doivent auditer de manière proactive la manière dont leurs applications interagissent avec les cadres d'agents automatisés.
Liste de contrôle pour la mise en œuvre par les développeurs
- Examiner la spécification SAEP et la prise en charge du système : Étudier la documentation officielle du protocole SAEP pour évaluer la compatibilité avec les versions Android cibles, en vérifiant si le micrologiciel système sous-jacent prend en charge les points de terminaison de politique déclarés.
- Configurer les déclarations SAEP via des schémas documentés : Configurer les déclarations de politique SAEP à l'aide du schéma JSON documenté référencé à partir de
AndroidManifest.xml. Vérifier la disponibilité du SAEP et les capacités d'application spécifiques sur la version du système prise en charge cible avant de s'appuyer sur la politique. - Protéger les étapes de transaction sensibles : S'assurer que les paiements financiers, les champs de saisie d'identifiants et les flux de modification de compte imposent des barrières d'authentification appropriées, en validant que les chemins critiques déclenchent une reprise par l'utilisateur ou des blocages d'exécution.
- Auditer le comportement de reprise du système : Tester le comportement de l'application sous des interactions d'agents simulées pour vérifier que le système met correctement l'exécution en pause lorsqu'il rencontre des seuils de reprise par l'utilisateur.
- Inspecter les journaux d'audit opérationnels : Évaluer régulièrement les journaux d'audit de décision et d'exécution lorsqu'ils sont pris en charge, en vérifiant les actions demandées par les agents enregistrés et en examinant les politiques de journalisation par rapport aux builds du système local.
Liste de contrôle pour les produits et la gouvernance
- Évaluer l'intention de l'utilisateur par rapport aux limites de sécurité : Évaluer si l'automatisation dirigée par l'utilisateur apporte une commodité tangible pour les tâches de routine tout en maintenant une friction stricte sur les actions irréversibles.
- Évaluer l'impact sur les points de contact commerciaux : Analyser si l'exécution automatisée des tâches affecte les impressions publicitaires requises, les flux d'intégration ou les divulgations légales.
- Surveiller les registres de refus officiels : Pour les équipes choisissant de refuser, vérifier que les déclarations de refus formelles sont soumises et reflétées dans les mises à jour du registre de la plateforme dans le délai documenté de trois jours ouvrables.
Foire aux questions (FAQ)
Qu'est-ce que le protocole d'exécution d'automatisation d'écran (SAEP) ?
Pourquoi 153 applications ont-elles formellement refusé l'automatisation d'écran de Doubao ?
Quelle est la différence technique entre le MCP et l'automatisation GUI ?
Comment fonctionne le mécanisme de refus du SAEP après la période de consultation publique ?
Implications pratiques et perspectives d'avenir
La réaction de l'industrie face au déploiement du SAEP par l'assistant mobile Doubao met en lumière un défi déterminant pour l'informatique ambiante : l'automatisation des tâches dirigée par l'utilisateur ne peut contourner la sécurité et les architectures commerciales de l'écosystème applicatif moderne. Bien que les modèles multimodaux puissent techniquement interpréter et interagir avec des interfaces graphiques arbitraires, les logiciels d'entreprise exigent un consentement explicite, une identité vérifiable et des limites de responsabilité claires avant d'accorder l'accès à l'exécution.
Pour les développeurs mobiles et les architectes de sécurité, la voie à suivre réside dans une coopération structurée au niveau des protocoles plutôt que dans une simulation visuelle non gérée. Bien que l'automatisation GUI offre un recours provisoire pour les tâches utilitaires simples, les intégrations d'entreprise durables se centreront de plus en plus sur les protocoles d'agents authentifiés, les portées de permission explicites et une préservation robuste de l'état côté serveur. Les organisations d'ingénierie qui établissent dès aujourd'hui des déclarations d'intention claires seront les mieux positionnées pour concilier la commodité de l'automatisation et une protection rigoureuse des données dans l'économie émergente des agents.
Références
-
Plateforme ByteDance Doubao. Spécification du protocole d'exécution d'automatisation d'écran (SAEP).
-
Nanfang Daily. Plus de 150 applications mobiles refusent l'automatisation d'écran de l'assistant mobile Doubao.
-
Beijing News. Doubao AI Phone publie un registre de refus d'applications à la suite de l'examen du SAEP.
-
Anthropic. Spécification et architecture du Model Context Protocol.
Share this article



