Comment créer un code QR pour le lien de ma boutique d'applications ? La création d'un code QR pour un lien de boutique d'applications nécessite l'encodage d'une URL de routage dynamique qui détecte le système d'exploitation de l'utilisateur via l'inspection de l'agent utilisateur, dirigeant les appareils iOS vers l'Apple App Store, les appareils Android vers Google Play et les ordinateurs vers une page de destination informative.
Un code QR d'application est un code-barres de routage mobile adaptatif qui encode une URL d'indirection centralisée capable de répartir dynamiquement les utilisateurs qui le scannent vers leur boutique d'applications native correspondante, sur la base d'une détection en temps réel du système d'exploitation de l'appareil. En réduisant les dépendances statiques aux plateformes, il unifie les supports imprimés physiques à travers les écosystèmes Apple App Store et Google Play.
| Terme | Définition | Entité associée | Rôle de l'intention de recherche |
|---|---|---|---|
| Code QR d'application | Un code-barres unifié qui achemine les utilisateurs qui le scannent vers leur boutique d'applications spécifique à la plateforme. | Lien universel / Intention | Informationnel / Technique |
| Code QR dynamique | Un code QR encodant une URL d'indirection gérée dont la destination peut être modifiée après l'impression. | Redirection HTTP 302 | Technique |
| Créer un code QR pour l'application | Le flux de travail programmatique ou de console utilisé pour générer des codes-barres adaptatifs multi-boutiques. | Installation rapide & Partage | Technique / Commercial |
Le problème multi-plateforme : pourquoi les liens directs vers les boutiques échouent dans les codes QR uniques

L'incompatibilité des URL de boutiques directes : Apple App Store vs Google Play
Les supports marketing physiques — tels que l'emballage des produits, les affichages de point de vente au détail, les panneaux d'affichage extérieurs et les bannières d'événements — fonctionnent sous des contraintes d'espace physique. Lorsque les éditeurs d'applications mobiles impriment du matériel promotionnel, ils ont besoin d'une passerelle numérique qui convertit l'attention des spectateurs du monde réel en installations d'applications numériques. La norme établie pour cette transition du physique au numérique est le code QR (Quick Response), standardisé sous la norme ISO/IEC 18004.
Cependant, les architectures de distribution d'applications standard sont fragmentées entre deux écosystèmes de marchés fermés :
- Infrastructure de l'Apple App Store : Les applications distribuées sur les appareils iOS sont cataloguées via des points de terminaison spécifiques à Apple, tels que
https://apps.apple.com/app/id1234567890. Les systèmes d'exploitation mobiles d'Apple interceptent ces URL de manière native, acheminant l'utilisateur vers l'application App Store locale. - Infrastructure de Google Play Store : Les applications distribuées sur les appareils Android sont cataloguées via des points de terminaison Google Play, tels que
https://play.google.com/store/apps/details?id=com.example.app. Les appareils Android résolvent ces URL via le client natif Google Play Store.
Lorsqu'un éditeur encode un lien direct et statique vers l'Apple App Store dans un code QR, les appareils Android qui scannent ce code-barres ne parviennent pas à lancer une interface d'installation. Les services Google Play ne peuvent pas traiter les identifiants de produits de l'Apple App Store. Inversement, l'encodage d'une URL Google Play directe force les utilisateurs iOS à utiliser une interface Google Play basée sur le Web qui ne peut pas exécuter l'installation d'un fichier IPA natif. Les codes QR de boutiques directes offrent une flexibilité de routage limitée après l'impression, car la destination codée en dur ne peut pas évaluer les capacités matérielles du client ni adapter son URL cible.
Les responsabilités opérationnelles de l'impression de deux codes QR côte à côte
Pour contourner la fracture des plateformes, les équipes marketing déploient fréquemment deux codes-barres sur des supports physiques, en imprimant des codes côte à côte étiquetés « Scanner pour iPhone » et « Scanner pour Android ».
Bien que cette approche évite le développement web intermédiaire, elle introduit de graves responsabilités opérationnelles, ergonomiques et esthétiques :
- Encombrement visuel et vitesse de scan réduite : L'impression de codes-barres concurrents consomme une surface physique précieuse et introduit une friction cognitive, obligeant l'utilisateur à inspecter les étiquettes avant de scanner.
- Erreur de l'utilisateur et abandon : Les utilisateurs mobiles scannent régulièrement le mauvais code-barres, rencontrent une page de boutique incompatible ou une erreur de plateforme, et abandonnent complètement le parcours d'intégration.
- Attribution limitée au niveau des actifs : Un code QR de boutique directe peut prendre en charge la mesure de base au niveau de la campagne grâce à des paramètres d'attribution de boutique éligibles, mais ne fournit pas en soi un journal de scans géré de manière centralisée ou une flexibilité de routage après l'impression.
La vulnérabilité après impression : que se passe-t-il lorsque les ID de bundle ou les destinations marketing changent
L'impression physique implique des calendriers opérationnels rigoureux. Les tirages d'emballages, les magazines imprimés, les brochures de conférences et les panneaux publicitaires hors foyer (OOH) sont souvent commandés et imprimés des semaines ou des mois avant le lancement d'une campagne logicielle.
Les codes-barres de boutiques directes créent de graves vulnérabilités tout au long du cycle de vie du produit :
- Délais d'impression préalables au lancement : Si le matériel marketing doit être imprimé avant que l'application mobile ne reçoive l'approbation formelle d'examen d'Apple ou de Google, l'impression de liens directs risque d'échouer si un examinateur de l'App Store exige la modification de l'identifiant de bundle de l'application ou de son identifiant principal.
- Réutilisation après campagne : Une fois qu'une campagne promotionnelle temporaire se termine, un lien de boutique direct ne peut pas être modifié sur le serveur pour pointer vers une promotion mise à jour ou une page de destination secondaire.
- Supports imprimés cassés : Si un service de redirection par lien court non géré déprécie son API ou modifie la structure de son domaine, les emballages et bannières imprimés deviennent définitivement inutilisables, générant des erreurs HTTP 404 qui ne peuvent pas être corrigées sans une réimpression physique coûteuse.
Comment la détection d'agent utilisateur côté client et côté serveur achemine les boutiques d'applications
Évaluation des modèles de redirection : redirections de serveur Edge HTTP 302 vs pages de transit Web côté client
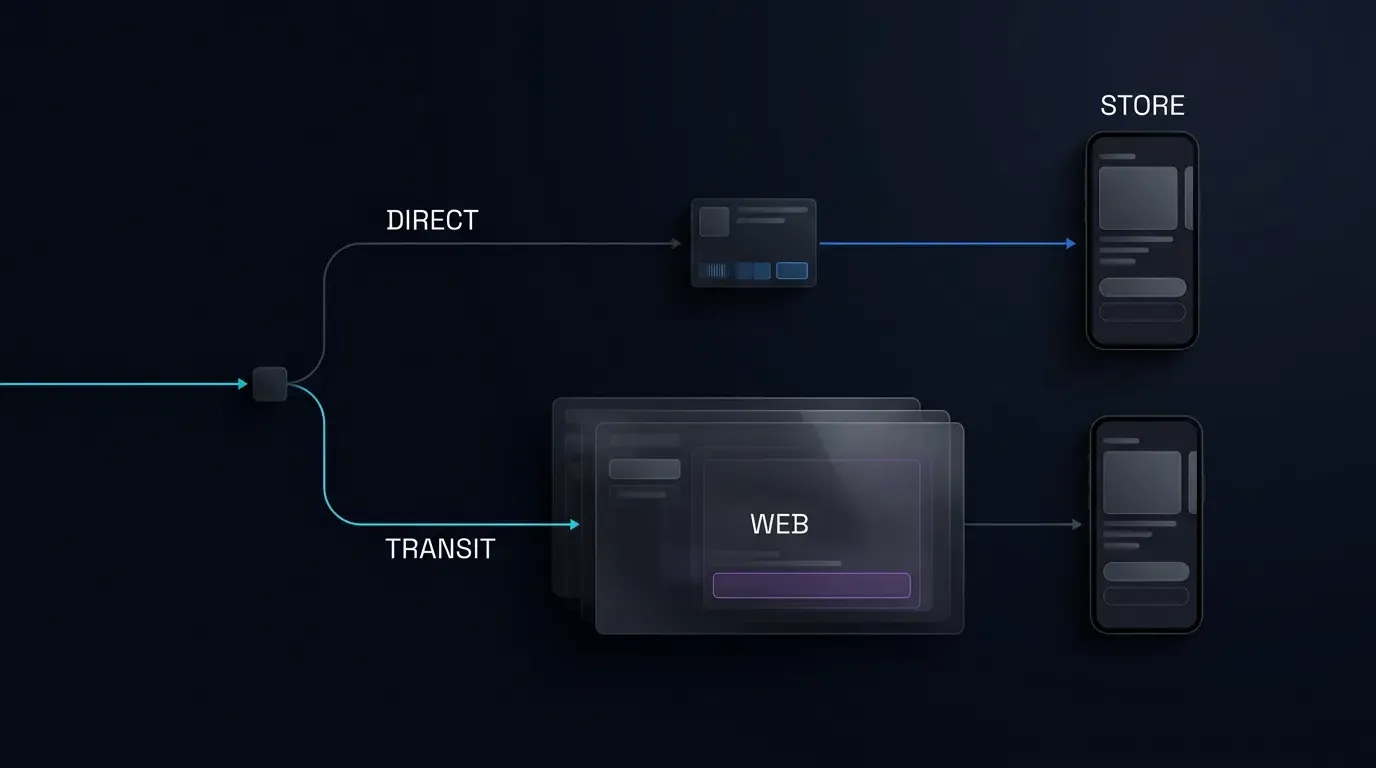
Pour résoudre le dilemme multi-plateforme, un code QR d'application doit encoder une URL d'indirection qui pointe vers une passerelle de routage centralisée. La passerelle de routage évalue la requête HTTP entrante et achemine l'utilisateur vers la destination appropriée.
Sur le plan architectural, les équipes d'ingénierie doivent faire la distinction entre deux stratégies de routage principales en fonction de leurs exigences de suivi de campagne :
- Redirection directe vers la boutique (HTTP 302 côté serveur) : L'appareil qui effectue le scan interroge le serveur de routage, qui inspecte l'en-tête
User-Agententrant et émet immédiatement une réponse HTTP 302 Found dirigeant le navigateur vers la boutique de destination. Ce modèle offre une latence minimale. Cependant, comme l'utilisateur n'affiche jamais de page Web intermédiaire, les SDK JavaScript côté client ne peuvent pas s'exécuter sur ce chemin. Pour les appareils iOS, les paramètres ne peuvent pas être mis en cache via des scripts Web avant d'atteindre l'App Store ; sur Android, les paramètres doivent être transmis purement via le paramètre d'URL Google Playreferrer=. - Routage par transit Web (Page intermédiaire H5) : Le serveur de routage envoie l'appareil qui effectue le scan vers une page de destination mobile adaptative (
universal_app_qr_transit.html). Cette page de transit initialise le SDK Web JS OpoInstall pour ingérer les paramètres de requête de campagne, évalue les propriétés tactiles localement et présente un bouton de boutique native accessible. Ce modèle est essentiel lorsque les campagnes nécessitent une image de marque riche, un style de code QR personnalisé ou une mise en cache des paramètres côté client avant la navigation dans la boutique.
Analyse des chaînes d'agent utilisateur et sécurisation des indices client sur les navigateurs mobiles modernes
Qu'il s'exécute sur un serveur edge ou dans un script de transit côté client, l'identification du système d'exploitation repose sur l'inspection des jetons de l'environnement du navigateur :
- Évaluation iOS : Inspecte la chaîne
User-Agentà la recherche de jetons tels queiPhone,iPadouiPod. Sur les appareils tactiles modernes, les scripts clients doivent également évaluernavigator.maxTouchPoints > 1sur les plateformes signalantMacIntelpour détecter avec précision le matériel iPadOS fonctionnant en mode bureau. - Évaluation Android : Inspecte la chaîne
User-Agentà la recherche du jetonAndroid. Dans les navigateurs mobiles modernes basés sur Chromium, les serveurs peuvent également évaluer les indices client de l'agent utilisateur (Sec-CH-UA-Platform: "Android") pour vérifier l'identité de la plateforme sans dépendre uniquement de la correspondance de chaînes héritées. - Évaluation des ordinateurs de bureau : Si aucun indicateur iOS ou Android n'est détecté, le système classe le visiteur comme un utilisateur d'ordinateur de bureau ou de station de travail (par exemple, Windows, macOS, Linux).
Gestion des scanners sur ordinateur : fourniture de pages de destination de repli et de vitrines Web
Les utilisateurs scannent parfois des codes QR physiques à l'aide de webcams d'ordinateurs portables, d'outils de prévisualisation sur ordinateur ou d'extensions de navigateur Web. De plus, les utilisateurs peuvent copier et coller le lien de routage sous-jacent dans des navigateurs de bureau.
Un script de routage naïf qui suppose que tout le trafic provient d'appareils mobiles échouera lorsqu'il rencontrera un agent utilisateur de bureau. Le routage d'un navigateur Chrome de bureau sous Windows vers un schéma URI mobile market:// ou une URL de produit de l'App Store iOS génère une erreur de protocole non gérée.
Une architecture de code QR d'application de qualité production met en œuvre un repli explicite pour les ordinateurs de bureau :
- Vitrine Web pour ordinateur : Dirige les visiteurs sur ordinateur vers une page de destination informative pour ordinateur qui met en avant les fonctionnalités du produit, affiche des équivalents d'applications Web de bureau ou intègre un code QR haute résolution pour le scan mobile.
- Répartiteur SMS ou e-mail : Présente un champ de saisie permettant aux visiteurs sur ordinateur d'envoyer un lien d'installation directement sur leur numéro de téléphone mobile ou leur adresse e-mail.
Gestion des en-têtes de navigation de classe bureau d'iPadOS pour éviter l'identification erronée de l'appareil
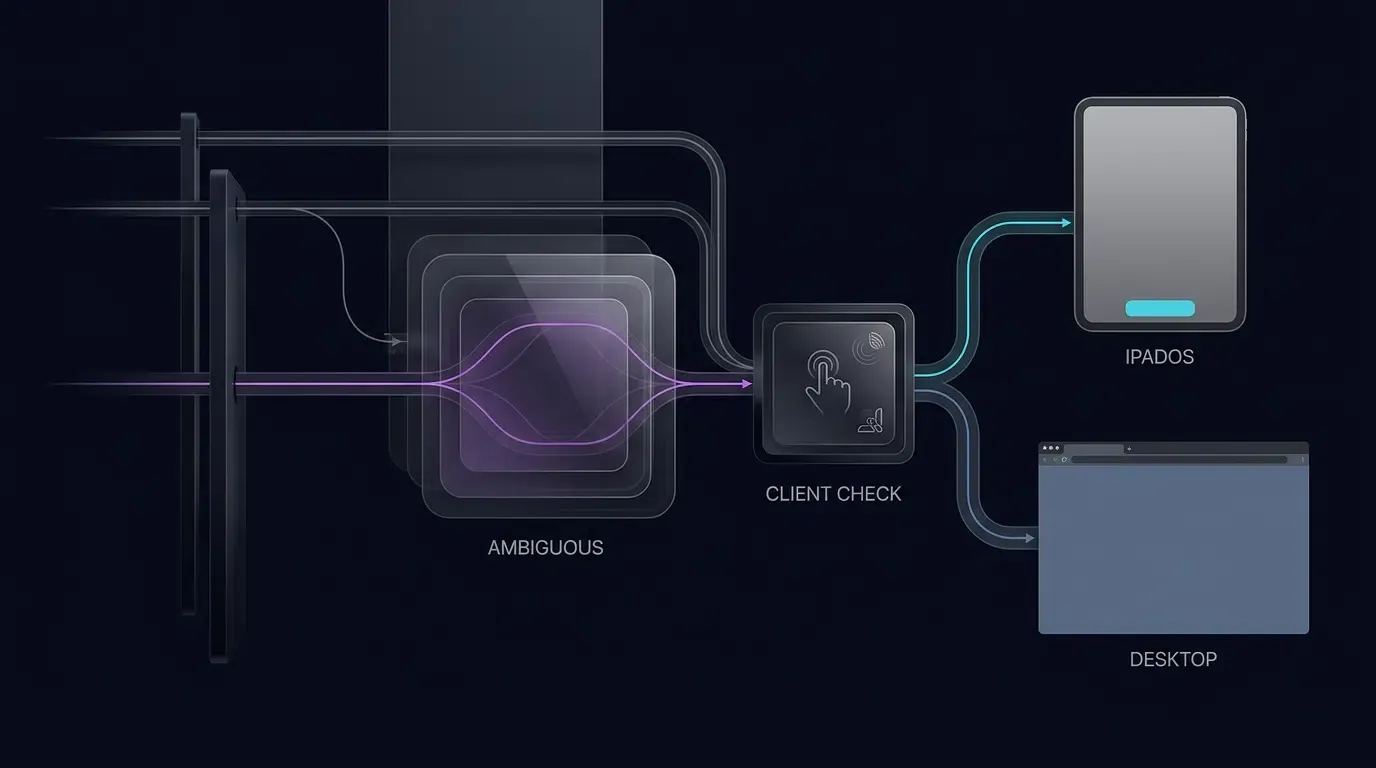
À partir d'iPadOS 13, Apple a configuré Safari sur les iPad pour demander les sites Web de bureau par défaut. Par conséquent, le navigateur transmet une chaîne d'agent utilisateur identique à celle de Safari sur macOS :
Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/17.0 Safari/605.1.15
Si un script de routage de code QR d'application vérifie naïvement uniquement la chaîne iPad, il classera à tort l'iPad comme un ordinateur de bureau, acheminant une tablette tactile loin de l'App Store.
Les gestionnaires de requêtes HTTP côté serveur n'inspectent que les en-têtes entrants, qui ne peuvent pas observer directement le matériel tactile sans les indices client. Par conséquent, lorsque la logique côté serveur dans une architecture de transit web rencontre un agent utilisateur Macintosh, elle achemine la requête vers la page de destination côté client, où le JavaScript du navigateur évalue à la fois les jetons hérités et les capacités tactiles :
// Détection robuste d'iOS et d'iPadOS
var isIOS = /iPhone|iPad|iPod/.test(navigator.userAgent) ||
            (navigator.platform === 'MacIntel' && navigator.maxTouchPoints > 1);
En vérifiant que la plateforme signale MacIntel tout en confirmant simultanément que navigator.maxTouchPoints > 1, les scripts clients distinguent avec précision les tablettes iPadOS des véritables ordinateurs Mac de bureau, présentant la destination de l'App Store aux utilisateurs d'iPad tout en acheminant les visiteurs sur Mac de bureau vers la vitrine des produits.
Architecture technique d'un moteur de routage de code QR d'application universel
La topologie d'indirection : Matrice physique unique ──> Routeur centralisé ──> Destination de la plateforme
Un système de code QR d'application universel sépare la présentation physique des données de la logique de routage numérique.
L'architecture comprend trois niveaux principaux :
- La matrice physique : Un code-barres standardisé ISO/IEC 18004 imprimé sur un emballage, un panneau d'affichage ou un prospectus, encodant un URL court permanent (par exemple,
https://trk.example.com/app). Notez que l'image de marque visuelle personnalisée - telle que l'intégration de logos d'entreprise, la sélection de couleurs de marque ou l'ajustement du style des coins - fonctionne uniquement sur le rendu de la matrice physique et ne modifie pas le protocole d'indirection sous-jacent. - La passerelle de routage centralisée : Un service Web à haute disponibilité qui enregistre les métadonnées de scan, inspecte les en-têtes clients entrants, nettoie les paramètres de requête de campagne et détermine le point de terminaison cible.
- Les destinations cibles : Les destinations spécifiques à la plateforme, notamment l'Apple App Store, le Google Play Store, les serveurs de distribution APK personnalisés ou les pages de destination de bureau réactives.
[Support physique] ──> L'utilisateur scanne le code QR d'application universel
                                 │
                                 ▼
                  [Point de terminaison de routage centralisé]
                                 │
             ┌───────────────────┼───────────────────┐
             ▼                   ▼                   ▼
       [Appareil iOS]    [Appareil Android]   [Navigateur de bureau]
                 │                   │                   │
                 ▼                   ▼                   ▼
         [Apple App Store]   [Google Play Store]  [Page de destination Web]
         (Cible ID d'App)    (Métadonnées de référent) (Vitrine des fonctionnalités)
Préservation des paramètres de suivi marketing et de campagne lors des transferts de système d'exploitation
Un code QR d'application fonctionnel ne doit pas se contenter d'acheminer les utilisateurs vers la bonne boutique ; il doit préserver le contexte d'attribution de la campagne à travers la limite de transition de la boutique.
Lorsque les équipes marketing déplient des supports imprimés, elles ajoutent des paramètres de suivi à l'URL de routage :
https://trk.example.com/app?channelCode=poster_chicago_01&utm_source=offline&utm_campaign=summer2026
Le moteur de routage centralisé capture ces paramètres de requête lors de l'événement de scan initial. Pour s'assurer que les systèmes d'analyse en aval reçoivent ces données :
- Traitement Android : Le moteur de routage ou le script de transit construit une URL Google Play Store qui encode les paramètres nettoyés dans le paramètre officiel
referrer. Lorsque l'utilisateur installe et ouvre l'application, l'application Android récupère ces paramètres via l'API Google Play Install Referrer. - Traitement iOS : Étant donné que l'Apple App Store ne transfère pas de paramètres de requête d'URL arbitraires lors du lancement à froid à partir de l'écran d'accueil, les campagnes nécessitant la livraison de paramètres déploient un flux de travail de transit Web. La page de transit charge le SDK Web JS OpoInstall pour mettre en cache les paramètres sur le backend d'attribution avant le transfert vers la boutique, permettant au SDK iOS natif (
getInstallParam) de récupérer le contexte du canal lors du premier lancement lorsqu'il est pris en charge par les mécanismes de correspondance de plateformes.
Limites de confidentialité et de sécurité : prévention des vulnérabilités de redirection ouverte
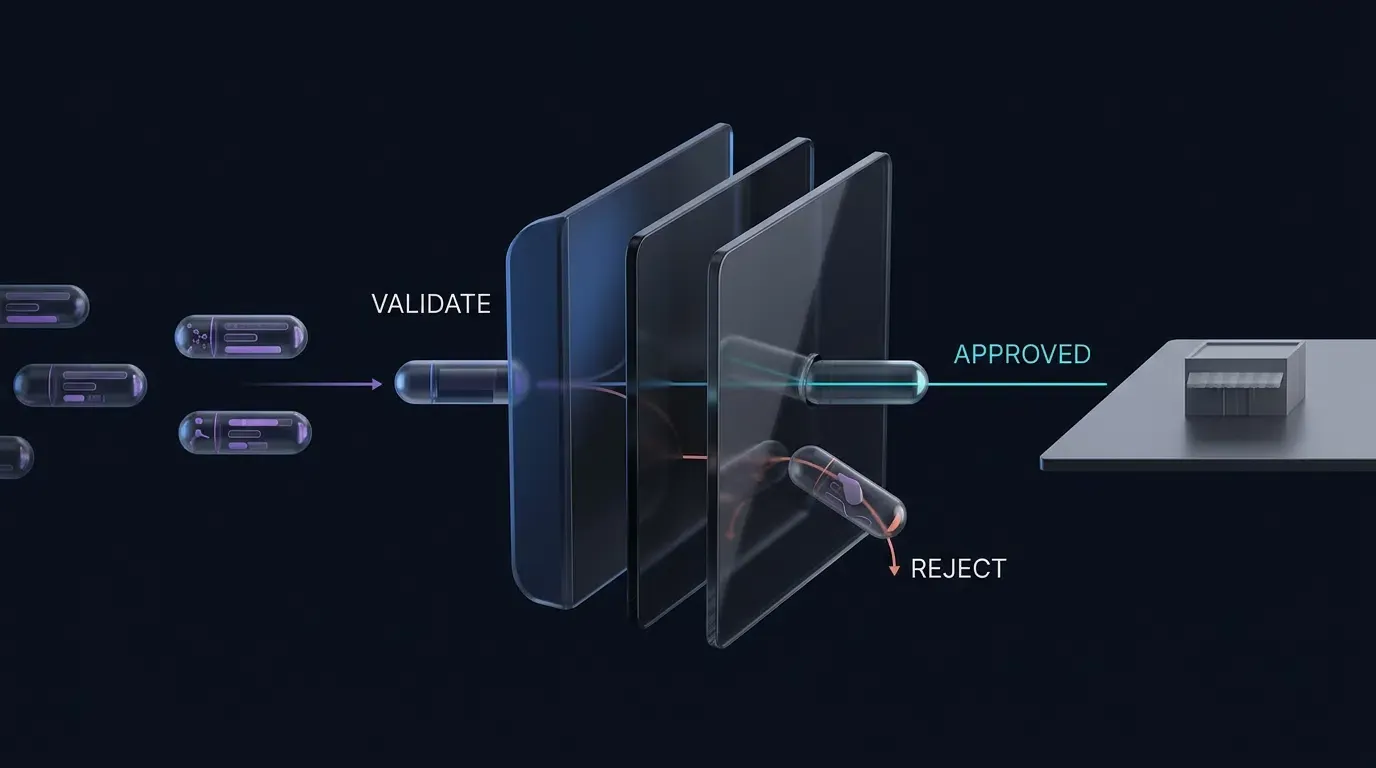
Le déploiement de points de terminaison de redirection dynamique introduit des obligations de sécurité architecturales. Conformément aux recommandations de l'OWASP sur les redirections et transferts non validés, les scripts de redirection non validés peuvent être exploités par des acteurs malveillants pour construire des liens de hameçonnage (phishing) qui utilisent le domaine de confiance d'une entreprise pour acheminer les victimes vers des sites Web malveillants.
Une architecture de routage de code QR d'application sécurisée applique une validation stricte des URL :
- Liste blanche des destinations : Le moteur de routage ne doit rediriger que vers des noms d'hôtes de destination pré-approuvés (tels que
apps.apple.com,play.google.comou des sous-domaines d'entreprise vérifiés). Les cibles de redirection externes arbitraires spécifiées via des paramètres de requête doivent être rejetées. - Nettoyage des entrées : Les clés et valeurs des paramètres de requête transmis aux listes de boutiques ou aux scripts de transit doivent être validées par rapport à une liste blanche alphanumérique stricte, en supprimant les balises de script, les sauts de ligne et les modificateurs de protocole.
- Attribution respectueuse de la vie privée : Le routage du système doit s'appuyer sur des en-têtes de requête HTTP explicites (User-Agent), des API de boutiques autorisées (Play Install Referrer) et des contextes de session transparents. Tenter de créer des empreintes d'appareils persistantes à l'aide de l'entropie matérielle enfreint les règles de confidentialité des plateformes.
Mise en œuvre étape par étape : création d'un redirecteur de transit multi-boutique
Configuration de pages de destination multi-boutiques universelles avec des ancres de repli natives accessibles
Lors du déploiement d'un code QR d'application, les équipes de croissance peuvent héberger une page de destination de transit légère côté client qui effectue une inspection heuristique de l'environnement tout en maintenant une ancre de repli native accessible.
L'exemple de mise en œuvre dans [CODE_BLOCK_01] illustre une page de transit HTML/JS réactive. Le script valide les paramètres de requête entrants par rapport à une liste blanche, inspecte les capacités du client (y compris les jetons iPad hérités et les points tactiles iPadOS), construit dynamiquement des URL de destination valides pour Google Play et l'Apple App Store, et initialise le SDK Web JS OpoInstall tout en maintenant l'ancre native comme propriétaire principal de la navigation.
Consultez la référence d'intégration du SDK pour les spécifications techniques concernant les paramètres de configuration et l'analyse des paramètres.
<!-- Script de redirection bi-plateforme adaptatif avec replis -->
<!-- Fichier : universal_app_qr_transit.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Continuer vers votre boutique d'applications</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Helvetica, Arial, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 48px 16px;
            margin: 0;
        }
        .transit-card {
            background: #ffffff;
            border-radius: 16px;
            box-shadow: 0 4px 20px rgba(0, 0, 0, 0.06);
            max-width: 440px;
            margin: 0 auto;
            padding: 36px 24px;
            box-sizing: border-box;
        }
        .app-icon {
            width: 76px;
            height: 76px;
            border-radius: 18px;
            margin-bottom: 20px;
            object-fit: cover;
        }
        h2 {
            font-size: 20px;
            margin: 0 0 10px 0;
            color: #111;
        }
        p {
            font-size: 14px;
            color: #666;
            margin: 0 0 24px 0;
            line-height: 1.5;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            font-size: 16px;
            font-weight: 600;
            padding: 14px 32px;
            border-radius: 24px;
            text-decoration: none;
            cursor: pointer;
            border: none;
            transition: background-color 0.2s ease;
        }
        .btn-download:hover {
            background-color: #0062cc;
        }
        .footer-note {
            font-size: 12px;
            color: #999;
            margin-top: 18px;
        }
    </style>
</head>
<body>

    <div class="transit-card">
        <img src="https://cdn.example.com/assets/app-icon.png" alt="Icône de l'application" class="app-icon">
        <h2 id="card-title">Continuer vers votre boutique d'applications</h2>
        <p id="card-desc">Choisissez le bouton ci-dessous pour ouvrir la boutique d'applications appropriée pour votre appareil.</p>

        <!-- Lien d'ancrage de navigation principale accessible -->
        <!-- Note de production : Remplacez l'href par défaut par votre page de destination réactive en direct ou l'URL de votre vitrine de bureau -->
        <a id="store-action-btn" class="btn-download" href="https://app.example.com/landing">Télécharger l'application</a>
        <p class="footer-note">Appuyez sur le bouton ci-dessus pour continuer vers la destination appropriée.</p>
    </div>

    <!-- Inclusion du SDK Web JS OpoInstall (À vérifier pour votre version de production déployée) -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <script>
    (function() {
        // Étape 1 : Analyser et nettoyer les paramètres de campagne entrants provenant du scan physique du code QR
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "channelCode",
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                // Valide les valeurs des paramètres : alphanumérique, tiret, souligné, point (max 64 caractères)
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        var campaignData = getSanitizedQueryParams();

        // Étape 2 : Inspection de l'agent utilisateur côté client avec gestion du mode bureau pour iPad et iPadOS hérités
        var ua = navigator.userAgent || "";
        var isIOS = /iPhone|iPad|iPod/.test(ua) || (navigator.platform === 'MacIntel' && navigator.maxTouchPoints > 1);
        var isAndroid = /Android/.test(ua);

        var actionBtn = document.getElementById("store-action-btn");
        var cardTitle = document.getElementById("card-title");
        var cardDesc = document.getElementById("card-desc");

        // Étape 3 : Construction des URL de destination de la boutique spécifiques à la plateforme
        if (actionBtn) {
            if (isIOS) {
                // Redirection vers l'Apple App Store (ID de l'App Store numérique)
                // Remarque : Les liens standard de l'App Store iOS n'analysent pas les chaînes de requête arbitraires ;
                // les paramètres sont préservés via la mise en cache différée du SDK Web JS.
                actionBtn.href = "https://apps.apple.com/app/id1234567890";
                actionBtn.innerText = "Télécharger dans l'App Store";
            } else if (isAndroid) {
                // Redirection vers le Google Play Store avec une charge utile 'referrer' correctement structurée
                try {
                    var playUrl = new URL("https://play.google.com/store/apps/details");
                    playUrl.searchParams.set("id", "com.example.app");

                    var referrerParams = new URLSearchParams();
                    ["channelCode", "utm_source", "utm_medium", "utm_campaign", "inviter_id"].forEach(function(paramKey) {
                        if (campaignData[paramKey]) {
                            referrerParams.set(paramKey, campaignData[paramKey]);
                        }
                    });

                    if (referrerParams.toString()) {
                        playUrl.searchParams.set("referrer", referrerParams.toString());
                    }

                    actionBtn.href = playUrl.toString();
                    actionBtn.innerText = "Disponible sur Google Play";
                } catch (e) {
                    actionBtn.href = "https://play.google.com/store/apps/details?id=com.example.app";
                }
            } else {
                // Repli pour ordinateur non mobile : mise à jour des titres de l'interface utilisateur de la carte pour les visiteurs sur ordinateur
                actionBtn.href = "https://app.example.com/desktop-showcase";
                actionBtn.innerText = "Afficher l'aperçu du produit";
                if (cardTitle) cardTitle.innerText = "Découvrez l'expérience sur ordinateur";
                if (cardDesc) cardDesc.innerText = "Parcourez notre vitrine de produits Web ou scannez depuis un appareil mobile.";
            }
        }

        // Étape 4 : Initialisation du SDK Web JS avec le principe de navigation à propriétaire unique
        // L'actionBtn.href construit ci-dessus reste la destination principale accessible.
        // Le SDK s'initialise pour ingérer et mettre en cache les paramètres sans remplacer la navigation par ancrage.
        if (typeof OpoInstall !== "function") {
            console.warn("SDK Web OpoInstall indisponible ; poursuite avec les ancres de navigation directes de la boutique.");
        } else {
            try {
                new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // Le SDK signale qu'il est prêt.
                        // La persistance des paramètres et la récupération ultérieure de l'installation dépendent des contrats SDK déployés et de la prise en charge de la correspondance de plateformes.
                        // La navigation reste la propriété exclusive de actionBtn.href.
                    }
                });
            } catch (error) {
                console.error("Erreur d'initialisation du SDK OpoInstall ; les liens href de la boutique native restent actifs :", error);
            }
        }
    })();
    </script>
</body>
</html>
Génération programmatique de codes QR d'application : production d'actifs matriciels ISO/IEC 18004 haute résolution
Pour les campagnes d'entreprise gérant des centaines de variantes d'impression, les codes-barres doivent être générés de manière programmatique plutôt qu'exportés manuellement à partir d'un logiciel de conception.
La mise en œuvre Node.js dans [CODE_BLOCK_02] illustre les deux composants d'un système de code QR d'application universel : un gestionnaire de redirection HTTP 302 exécutable côté serveur qui évalue les en-têtes de requête entrants en temps réel avec une validation stricte de ROUTING_MODE (direct-store vs web-transit), et un utilitaire d'automatisation qui valide les URL de transit et restitue des fichiers d'images de codes-barres PNG prêts pour l'impression à l'aide d'un générateur de codes QR basé sur des normes conformes aux spécifications ISO/IEC 18004 avec correction d'erreur de niveau Q.
Notez que la génération d'un PNG de 1024 pixels fournit un maître numérique haute résolution ; les dimensions d'impression physiques réelles doivent être calculées sur la base des distances de numérisation physiques et vérifiées avec des épreuves d'impression.
// Redirection HTTP 302 côté serveur et script de génération de code QR
// Fichier : server_qr_router.js
// Dépendances : npm install qrcode

const http = require('http');
const QRCode = require('qrcode'); // Générateur de QR basé sur des normes conformes aux spécifications ISO/IEC 18004

/**
 * Objet de configuration du serveur :
 * En production, configurez les variables d'environnement pour les ports et les adresses de points de terminaison en direct.
 * routingMode : 'direct-store' (302 immédiat vers la boutique) ou 'web-transit' (achemine vers la page de transit H5 pour la mise en cache du SDK)
 */
const SERVER_CONFIG = {
    port: process.env.PORT || 3000,
    routingMode: process.env.ROUTING_MODE || "web-transit",
    iosStoreUrl: "https://apps.apple.com/app/id1234567890",
    androidPackageId: "com.example.app",
    webTransitUrl: process.env.WEB_TRANSIT_URL || "https://app.example.com/universal_app_qr_transit.html",
    desktopFallbackUrl: "https://app.example.com/desktop-overview"
};

/**
 * Vérifie qu'un nom d'hôte est conforme aux spécifications DNS RFC 1035 / RFC 1123
 * sans points consécutifs ou formatage d'étiquette invalide.
 */
function isValidHostname(host) {
    if (typeof host !== "string" || host.length > 253) {
        return false;
    }
    const labels = host.split(".");
    if (labels.length < 2) {
        return false;
    }
    return labels.every(label =>
        label.length >= 1 &&
        label.length <= 63 &&
        /^[A-Za-z0-9](?:[A-Za-z0-9-]*[A-Za-z0-9])?$/.test(label)
    );
}

/**
 * Récupère les listes blanches d'hôtes approuvés strictement à partir de la configuration de l'environnement.
 */
function getApprovedHosts(envVarName) {
    const raw = process.env[envVarName];
    if (!raw) {
        throw new Error(`${envVarName} la variable d'environnement doit être explicitement configurée.`);
    }

    const hosts = new Set(
        raw.split(",")
            .map(host => host.trim().toLowerCase())
            .filter(Boolean)
    );

    if (hosts.size === 0) {
        throw new Error(`${envVarName} la liste blanche ne peut pas être vide.`);
    }

    return hosts;
}

/**
 * Valide le schéma de configuration et les valeurs strictes de l'énumération routingMode avant le démarrage du serveur
 */
function validateConfig() {
    // Appliquer une validation d'énumération stricte sur ROUTING_MODE
    const allowedModes = new Set(["direct-store", "web-transit"]);
    if (!allowedModes.has(SERVER_CONFIG.routingMode)) {
        throw new Error(`ROUTING_MODE invalide : "${SERVER_CONFIG.routingMode}". Doit être strictement "direct-store" ou "web-transit".`);
    }

    const portNum = Number(SERVER_CONFIG.port);
    if (!Number.isInteger(portNum) || portNum < 1 || portNum > 65535) {
        throw new Error(`Configuration PORT invalide : "${SERVER_CONFIG.port}". Doit être un numéro de port TCP valide.`);
    }

    // Vérifier que la variable d'environnement de la liste blanche des hôtes du routeur est explicitement définie
    getApprovedHosts("APPROVED_API_HOSTS");

    if (SERVER_CONFIG.routingMode === "web-transit") {
        const transitUrl = new URL(SERVER_CONFIG.webTransitUrl);
        if (transitUrl.protocol !== "https:") {
            throw new Error("La configuration WEB_TRANSIT_URL doit utiliser le protocole HTTPS.");
        }
    }
}

/**
 * Nettoie les paramètres d'URL entrants par rapport à une liste blanche explicite
 */
function sanitizeQueryParams(searchParams) {
    const allowedKeys = ["channelCode", "utm_source", "utm_medium", "utm_campaign", "inviter_id"];
    const validPattern = /^[A-Za-z0-9_.-]{1,64}$/;
    const sanitized = new URLSearchParams();

    allowedKeys.forEach(key => {
        const val = searchParams.get(key);
        if (val && validPattern.test(val)) {
            sanitized.set(key, val);
        }
    });

    return sanitized;
}

/**
 * Évalue les en-têtes de requête entrants et renvoie l'URL de destination en fonction du mode de routage
 */
function resolveStoreDestination(userAgentString, searchParams) {
    const ua = userAgentString || "";
    const sanitizedParams = sanitizeQueryParams(searchParams);

    // Le mode actif est strictement validé lors du démarrage du serveur
    const activeMode = SERVER_CONFIG.routingMode;

    // Mode : web-transit (Achemine l'UA mobile et de bureau ambigu vers la page de transit H5)
    if (activeMode === "web-transit") {
        const isMobileOrTablet = /iPhone|iPad|iPod|Android/.test(ua) || /Macintosh/.test(ua);
        if (isMobileOrTablet) {
            const transitUrl = new URL(SERVER_CONFIG.webTransitUrl);
            sanitizedParams.forEach((value, key) => {
                transitUrl.searchParams.set(key, value);
            });
            return transitUrl.toString();
        }
        return SERVER_CONFIG.desktopFallbackUrl;
    }

    // Mode : direct-store (HTTP 302 immédiat vers les listes de la boutique d'applications)
    const isIOS = /iPhone|iPad|iPod/.test(ua);
    const isAndroid = /Android/.test(ua);

    if (isIOS) {
        return SERVER_CONFIG.iosStoreUrl;
    } else if (isAndroid) {
        const playUrl = new URL("https://play.google.com/store/apps/details");
        playUrl.searchParams.set("id", SERVER_CONFIG.androidPackageId);

        // Encoder les paramètres nettoyés dans le paramètre de référent officiel de Google Play
        if (sanitizedParams.toString()) {
            playUrl.searchParams.set("referrer", sanitizedParams.toString());
        }

        return playUrl.toString();
    }

    return SERVER_CONFIG.desktopFallbackUrl;
}

/**
 * Serveur de redirection HTTP 302 léger
 * Remarque : En production, exécutez derrière un proxy inverse d'authentification (par ex. Nginx, Cloudflare) terminant le HTTPS.
 * Inspectez les en-têtes d'hôtes directs provenant du proxy inverse amont de confiance.
 */
function startRoutingServer() {
    // Appliquer une validation de configuration stricte avant d'ouvrir les sockets réseau
    validateConfig();

    const server = http.createServer((req, res) => {
        try {
            // Restreindre la méthode HTTP à GET et HEAD pour les points de terminaison de redirection
            if (req.method !== "GET" && req.method !== "HEAD") {
                res.writeHead(405, { "Content-Type": "text/plain", "Allow": "GET, HEAD" });
                res.end("Méthode non autorisée");
                return;
            }

            // Lire l'en-tête d'hôte direct du proxy inverse de confiance
            // Remarque : .split(":")[0] supprime les numéros de port optionnels pour l'évaluation standard de la liste blanche d'hôtes
            const rawHost = req.headers.host || "";
            const hostHeader = rawHost.split(":")[0];
            const approvedRouterHosts = getApprovedHosts("APPROVED_API_HOSTS");

            if (!isValidHostname(hostHeader) || !approvedRouterHosts.has(hostHeader.toLowerCase())) {
                res.writeHead(403, { "Content-Type": "text/plain" });
                res.end("Interdit : Accès via un en-tête d'hôte non autorisé.");
                return;
            }

            const requestUrl = new URL(req.url, `https://${hostHeader}`);

            // Restreindre la gestion des redirections au point de terminaison de route autorisé
            if (requestUrl.pathname !== "/app") {
                res.writeHead(404, { "Content-Type": "text/plain" });
                res.end("Non trouvé");
                return;
            }

            const destination = resolveStoreDestination(req.headers["user-agent"], requestUrl.searchParams);

            // Exécuter la redirection HTTP 302 Found
            res.writeHead(302, {
                "Location": destination,
                "Cache-Control": "no-cache, no-store, must-revalidate"
            });
            res.end();
        } catch (err) {
            res.writeHead(500, { "Content-Type": "text/plain" });
            res.end("Erreur de routage interne");
        }
    });

    server.listen(SERVER_CONFIG.port, () => {
        console.log(`[Routeur actif] Serveur HTTP 302 à l'écoute sur le port ${SERVER_CONFIG.port} en mode ${SERVER_CONFIG.routingMode}`);
    });

    return server;
}

/**
 * Génère une image de code-barres PNG haute résolution conforme à la norme ISO/IEC 18004 liant à une URL de transit universelle vérifiée.
 */
async function generateUniversalAppQRCode(transitUrlString, outputFilePath = "universal_app_qr.png") {
    let parsedUrl;
    try {
        parsedUrl = new URL(transitUrlString);
    } catch (err) {
        throw new Error(`Chaîne d'URL invalide fournie : "${transitUrlString}". Doit être un URI valide.`);
    }

    if (parsedUrl.protocol !== "https:") {
        throw new Error(`Protocole non sécurisé détecté : ${parsedUrl.protocol}. La destination du code QR de l'application doit utiliser HTTPS.`);
    }

    if (!isValidHostname(parsedUrl.hostname)) {
        throw new Error(`Nom d'hôte DNS malformé détecté : "${parsedUrl.hostname}".`);
    }

    const approvedQrHosts = getApprovedHosts("APPROVED_QR_HOSTS");
    if (!approvedQrHosts.has(parsedUrl.hostname.toLowerCase())) {
        throw new Error(`Domaine d'hôte non autorisé : "${parsedUrl.hostname}". L'hôte n'est pas présent dans APPROVED_QR_HOSTS.`);
    }

    console.log(`[Validation réussie] Génération du code QR d'application universel pour : ${parsedUrl.toString()}`);

    const qrOptions = {
        errorCorrectionLevel: 'Q', // Niveau Q (récupération des dommages à 25 %) optimal pour les supports d'impression
        type: 'image/png',
        margin: 4,                 // Zone silencieuse conforme de 4 modules
        width: 1024                // Maître numérique haute résolution adapté à la mise à l'échelle pour la production d'impression
    };

    try {
        await QRCode.toFile(outputFilePath, parsedUrl.toString(), qrOptions);
        console.log(`[Succès] Image de code-barres haute résolution écrite dans : ${outputFilePath}`);
        return outputFilePath;
    } catch (err) {
        throw new Error(`Échec de la génération de l'actif d'image de code QR : ${err.message}`);
    }
}

// Point d'entrée d'exécution autonome
if (require.main === module) {
    if (process.argv.includes("--serve")) {
        startRoutingServer();
    } else {
        const sampleUrl = process.env.TARGET_TRANSIT_URL || "https://trk.example.com/app?channelCode=poster_01";
        generateUniversalAppQRCode(sampleUrl, "app_store_qr.png")
            .then((file) => console.log(`Construction terminée : ${file}`))
            .catch((err) => {
                console.error(`Construction échouée : ${err.message}`);
                process.exit(1);
            });
    }
}

module.exports = { startRoutingServer, generateUniversalAppQRCode, resolveStoreDestination };
Analyse comparative des stratégies de codes QR d'application multi-boutiques
Comparaison entre liens directs uniques, codes d'impression duaux, redirecteurs Web statiques et codes QR d'application dynamiques
La sélection de la stratégie de déploiement de code QR optimale nécessite d'équilibrer la friction pour l'utilisateur, la complexité technique, la portée multiplateforme et les responsabilités de maintenance après impression.
La matrice comparative ci-dessous présente les compromis opérationnels entre les modèles de mise en œuvre courants :
| Méthode de déploiement | Prise en charge multiplateforme | Modifiable après impression | Friction de scan pour l'utilisateur | Risque de maintenance |
|---|---|---|---|---|
| Lien direct vers la boutique d'applications | Plateforme unique uniquement | Non (URL fixe) | Élevée pour le système d'exploitation exclu | Élevé (Le matériel imprimé devient obsolète si l'URL change) |
| Codes duaux côte à côte | Sélection manuelle par l'utilisateur | Non (URL fixes) | Élevée (Erreurs de scan et encombrement visuel) | Élevé (Espace d'impression gâché et risques de liens brisés) |
| Page HTML statique générique | Dépendant du script | Partiel (Niveau de domaine uniquement) | Modérée (Nécessite des clics sur la page intermédiaire) | Modéré (Frais généraux d'hébergement de site Web manuel) |
| Code QR d'application universel dynamique | Répartition automatisée par système d'exploitation | Oui (Contrôlé par console/API) | Minimale (Routage automatisé vers la boutique) | Variable (Sujet à la disponibilité du domaine de routage et du service d'indirection) |
Évaluation des frais généraux de maintenance, de la friction des scans et de la compatibilité multiplateforme
Les liens de marché directs représentent une approche obsolète pour les médias physiques. Le codage en dur d'un lien App Store peut empêcher l'installation sur la plateforme non prise en charge, tandis que les codes duaux côte à côte dégradent l'esthétique du support physique et provoquent des erreurs de scan de la part des utilisateurs.
Le déploiement d'un code QR d'application universel dynamique résout ces contraintes. Un lien QR géré peut guider les visiteurs iOS et Android vers les destinations appropriées de la plateforme et associer des identifiants de placement physique à l'activité de scan. L'attribution de l'installation reste soumise aux mécanismes de SDK ou de boutique pris en charge et à une correspondance réussie. Si l'équipe marketing décide de faire passer la destination d'une liste de boutique directe à une page de destination interactive pour un cadeau de vacances, elle met simplement à jour l'URL de destination dans la console de gestion centrale — aucune réimpression requise.
Comment résoudre les échecs de scan et de redirection multiplateforme
Résolution des restrictions des navigateurs sociaux intégrés sur les URL des boutiques
Une proportion significative d'utilisateurs hors ligne scannent des codes QR à l'aide des caméras intégrées d'applications de messagerie sociale (telles que WeChat, Line ou WhatsApp) plutôt que de leurs applications de caméra mobile natives.
Comme établi dans les études sur les conteneurs mobiles, les webviews sociaux imposent des bacs à sable restrictifs :
- Suppression des schémas : Les webviews intégrées interceptent et bloquent fréquemment les schémas de protocoles personnalisés (
market://,itms-apps://) et suppriment les téléchargements directs de paquets. - Exécution du transfert de transit : Pour éviter les impasses, la page de transit doit détecter les conteneurs sociaux via l'inspection de l'agent utilisateur et fournir un bouton de repli HTTPS accessible ou des instructions visuelles claires guidant l'utilisateur pour ouvrir la destination dans le navigateur de son système.
Diagnostic du nettoyage des paramètres lors des transferts de l'App Store et du Play Store
Si une application se lance après l'installation sans ses paramètres de campagne associés (channelCode renvoie vide), les équipes d'ingénierie doivent auditer les points de contrôle de transfert suivants :
- Formatage du référent Google Play : Vérifiez que les URL des boutiques Android encodent correctement les paramètres dans un seul paramètre de requête
referrer=. L'ajout de paramètres libres directement à l'URL du Play Store sans les intégrer dans la charge utile du référent empêche Google Play d'enregistrer les métadonnées. - Mise en cache différée iOS : Assurez-vous que le SDK Web JS transmet avec succès les charges utiles de paramètres au backend d'attribution avant que la redirection vers la boutique ne se produise. Étant donné que l'Apple App Store supprime les chaînes de requête externes, la récupération des paramètres natifs repose entièrement sur la correspondance du contexte du backend.
- Limites de la fenêtre de rétrospection (Lookback) : Si l'utilisateur installe ou lance l'application en dehors de la fenêtre d'attribution configurée, le contexte de campagne éligible peut ne plus correspondre. Vérifiez la fenêtre applicable par rapport au SDK déployé et à la configuration de la plateforme.
Gestion du mode bureau sur iPad : différenciation entre ordinateurs Mac et tablettes tactiles
Si les tests révèlent que les utilisateurs d'iPad qui scannent votre code QR d'application sont redirigés vers des pages de destination de bureau plutôt que vers l'App Store, auditez votre logique d'évaluation de l'agent utilisateur.
Vérifiez que votre script de routage ne repose pas exclusivement sur la chaîne iPad. Assurez-vous que la logique client évalue navigator.maxTouchPoints > 1 sur les plateformes signalant MacIntel pour détecter avec précision le matériel iPadOS fonctionnant en mode de navigation de classe bureau.
Points de contrôle d'impression physique : rapports empiriques distance/taille et validation de la zone silencieuse
De nombreux échecs de scan proviennent de la production graphique physique plutôt que de la logique de routage logicielle :
- Rapport empirique distance/taille : Pour garantir une mise au point fiable de la caméra, suivez l'heuristique de dimensionnement empirique :
. Une affiche conçue pour être scannée à une distance de 2 mètres nécessite une matrice QR d'au moins 20 centimètres. Effectuez toujours des tests de scan physiques dans des conditions d'éclairage réelles avant d'autoriser la production d'impression. - Préservation de la zone silencieuse : Les codes-barres doivent conserver une bordure non imprimée (« zone silencieuse ») d'au moins 4 largeurs de module autour des quatre bords extérieurs. Les bordures graphiques, la typographie ou les textures d'arrière-plan chevauchant cette marge empêchent les algorithmes de détection des bords de la caméra d'identifier les limites de la matrice.
- Réglage de la correction d'erreur : Les supports imprimés soumis aux intempéries extérieures, aux éraflures environnementales ou à des surfaces d'emballage incurvées doivent être générés en utilisant la correction d'erreur de Niveau M (récupération de 15 %) ou de Niveau Q (récupération de 25 %) selon les normes ISO/IEC 18004.
Matrice de vérification multiplateforme réelle (Modèle M2)
Avant d'autoriser le déploiement d'un code QR d'application pour la production d'impression physique, les équipes d'ingénierie doivent procéder à une vérification sur les environnements de test cibles, en tenant compte du mode de routage sélectionné :
| Appareil de test / Conteneur | Mode de routage : direct-store | Mode de routage : web-transit | Point de contrôle d'inspection critique |
|---|---|---|---|
| iPhone Safari | 302 immédiat vers l'App Store | Charge la page de transit H5 ──> Ancre de la boutique | Confirme la résolution numérique de l'app-id |
| iPad Safari (UA hérité) | 302 immédiat vers l'App Store | Charge la page de transit H5 ──> Ancre de la boutique | Confirme l'évaluation du jeton iPad |
| iPadOS (Mode bureau) | 302 vers le repli de bureau (limitation UA) | Évalue le tactile ──> Achemine vers l'App Store | Confirme la branche MacIntel + maxTouchPoints > 1 |
| macOS Desktop Safari | 302 vers le repli de bureau | Charge H5 ──> Évalue 0 tactile ──> CTA de bureau | Présente proprement la vitrine de bureau |
| Android Chrome | 302 vers le Play Store (referrer= ajouté) |
Charge la page de transit H5 ──> Ancre Play | Vérifie l'encodage de referrer= et l'id du paquet |
| Station de travail de bureau | 302 vers la vitrine Web de bureau | Charge la disposition de bureau / Vitrine Web | Empêche les erreurs de protocole mobile non gérées |
| Webview social (WeChat/Line) | Dépendant du conteneur (Peut bloquer le 302) | Charge la page de transit H5 avec des conseils | Valide l'invite de transfert manuel du navigateur |
| Épreuve d'impression physique | Redirection immédiate au scan de la caméra | Résout l'URL de transit au scan de la caméra | Vérifie la marge de la zone silencieuse et la récupération de niveau Q |
Foire aux questions (FAQ)
Un seul code QR peut-il détecter automatiquement les appareils iOS et Android ?
Que se passe-t-il lorsqu'un utilisateur d'ordinateur de bureau scanne ou clique sur un code QR d'application ?
Comment transmettre des paramètres de suivi de campagne via un code QR d'application ?
Résumé et cadre de décision de mise en œuvre
La centralisation des téléchargements d'applications mobiles en un seul code QR d'application universel résout la limitation fondamentale des supports imprimés physiques en matière de multiplateforme. Le codage en dur de liens directs vers les boutiques fragmente les supports, augmente les coûts d'impression et garantit l'échec de la conversion pour les utilisateurs du système d'exploitation exclu.
Les équipes d'ingénierie et de marketing doivent mettre en place des codes QR d'application dynamiques et centralisés, pris en charge par un routage de transit réactif. En combinant la détection automatisée des agents utilisateurs, des ancres de repli natives accessibles et la préservation des paramètres via OpoInstall, les équipes s'assurent que les supports promotionnels physiques prennent en charge un routage adapté à la plateforme avec une friction réduite sur toutes les plateformes mobiles.
Pour créer des codes QR multi-boutiques universels et configurer la redirection mobile automatisée, configurez les points de terminaison de votre application dans la console développeur OpoInstall ou consultez la référence d'intégration du SDK. Pour télécharger les SDK clients, visitez la page de téléchargement du SDK OpoInstall ou explorez des mécanismes de routage mobile plus larges dans la référence d'attribution mobile.
Documents associés
-
Concepts : Code QR d'application, Code QR dynamique, Détection d'agent utilisateur, Redirection du Web vers l'application
-
Technologies : Norme de code-barres ISO/IEC 18004, Redirection HTTP 302, Apple App Store, Google Play Store
-
Normes : Syntaxe des identifiants de ressources uniformes IETF RFC 3986, ISO/IEC 18004:2024 Technologies de l'information
-
API : API Google Play Install Referrer, SDK Web JS OpoInstall
-
Documentation officielle & Références :
Share this article