Google Firebase fait planter les applications iOS ? Google a confirmé que Google Analytics for Firebase sur iOS a subi un incident de plantage au lancement à partir de 17h41 PDT le 28 septembre 2026, suite à la réception par le SDK d'un payload backend incorrectement formaté. Les développeurs ont signalé des plantages sur des versions d'applications déjà publiées sans aucune mise à jour, et Google a déployé une correction côté serveur à 19h52 PDT. L'incident démontre comment une dépendance distante intégrée au chemin de démarrage d'une application peut engendrer une défaillance opérationnelle majeure, même lorsque le code de l'application n'a pas été modifié.
Comment la défaillance de Firebase Analytics s'est propagée aux applications iOS
En un coup d'œil
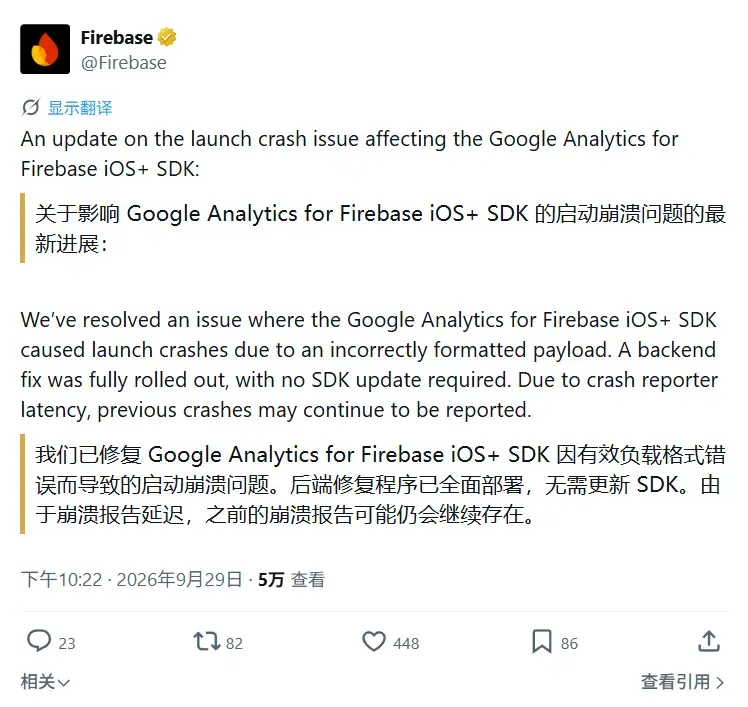
- Google Analytics for Firebase sur iOS a subi un plantage inattendu lors du lancement le 28 septembre 2026 au soir, causé par un payload backend mal formaté.
- Les rapports des médias indépendants et de la communauté des développeurs indiquent que des milliers d'applications tierces sur iPhone et iPad ont été perturbées sans aucune nouvelle mise à jour.
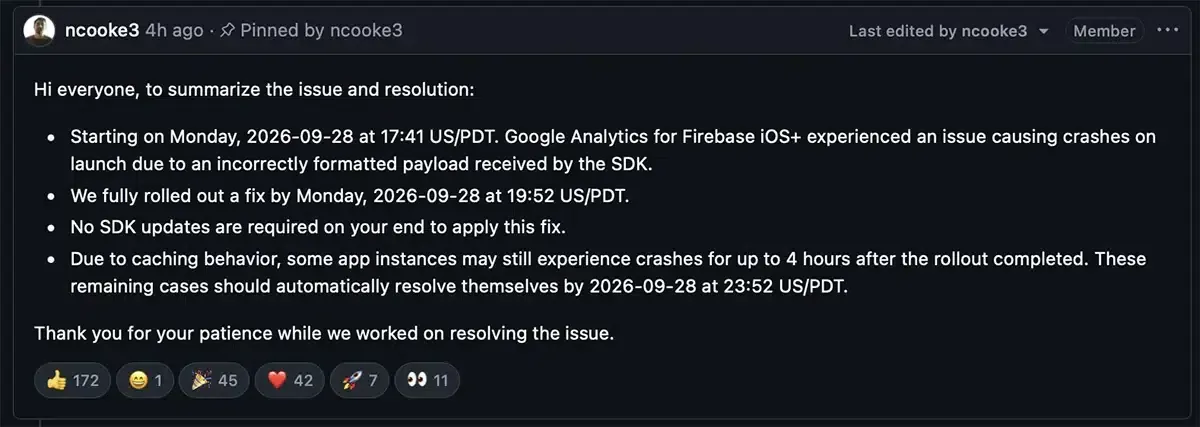
- Google a déployé un correctif côté serveur en environ deux heures, notant que la mise en cache locale pouvait prolonger les échecs de lancement jusqu'à quatre heures sur certains appareils.
L'écosystème mobile moderne repose largement sur des bibliothèques cloud partagées. Les équipes d'ingénierie intègrent régulièrement des kits de développement logiciel (SDK) tiers pour gérer des fonctions opérationnelles clés, notamment l'analyse produit, la télémétrie des plantages, les notifications push et l'authentification des utilisateurs. Parce que Google fournit la suite Firebase sur plusieurs plateformes sans coût direct, elle est devenue une infrastructure centrale côté client pour les applications iOS à travers le monde.
Cependant, intégrer un logiciel externe au cœur du processus applicatif crée des dépendances externes. Lorsqu'un service distant délivre des données inattendues lors de l'initialisation, l'application hôte peut échouer avant même que les vues utilisateur ne soient rendues. Les développeurs indépendants ont détecté la perturbation lorsque plusieurs builds de production ont commencé à planter simultanément au lancement. Les équipes n'ayant pas modifié leur base de code depuis des semaines ont observé des rapports d'erreur immédiats sur leurs plateformes de surveillance, suspectant initialement des régressions internes avant de découvrir que les réponses d'analyse externes étaient le facteur commun. Les rapports indépendants de 9to5Google ont documenté un impact étendu sur des milliers d'applications iPhone, tandis que les rapports de la communauté des développeurs indiquaient que le nombre de plantages se chiffrait en dizaines de milliers pour certains déploiements individuels sans aucune nouvelle version.
Le suivi communautaire a confirmé que la perturbation était centrée autour du dépôt SDK iOS de Google Firebase. La télémétrie initiale partagée par les équipes touchées montrait des applications plantant dans la seconde suivant le lancement. Les fils de discussion sur des plateformes comme Reddit ont mis en lumière des développeurs ayant passé des heures à déboguer et à utiliser des crédits d'analyse automatisés sur des revues de code local, avant que les ingénieurs de Google ne confirment que l'incident provenait de l'infrastructure distante.
Analyse du plantage du payload d'analyse et couplage au démarrage
Comprendre comment une erreur de données backend a causé la terminaison du processus côté client nécessite d'analyser les cycles de vie du démarrage mobile. Lorsqu'un appareil iOS lance une application, le système d'exploitation invoque les délégués d'entrée et charge les binaires dynamiques. Si une bibliothèque de suivi traite des réponses distantes pendant cette fenêtre de démarrage, des exceptions non gérées peuvent entraîner la fermeture de tout le processus par le système d'exploitation.
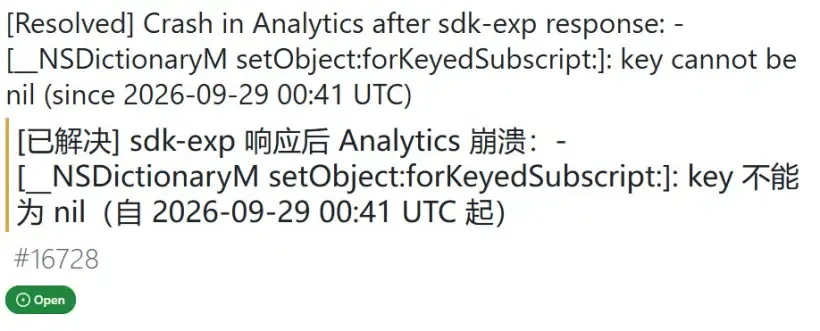
Selon les déclarations techniques fournies par les ingénieurs logiciels de Google sur le suivi des problèmes publics, la défaillance impliquait la réception par Google Analytics for Firebase d'un « payload incorrectement formaté » provenant des serveurs backend. Les traces de pile diagnostiques soumises par les développeurs indiquaient une exception non interceptée (NSInvalidArgumentException) liée à une clé de dictionnaire nulle lors du traitement d'une réponse expérimentale (sdk-exp). Google a déclaré enquêter activement sur la cause profonde tout en déployant des mesures d'atténuation.
Chronologie de la perturbation et facteur de mise en cache client
La chronologie documentée de l'incident illustre la fenêtre opérationnelle allant de la livraison initiale du payload jusqu'à la résolution complète :
- 17h41 PDT (28 septembre 2026) : Google Analytics for Firebase commence à recevoir le payload mal formaté, déclenchant des échecs de lancement sur les appareils clients.
- 19h52 PDT : L'ingénierie Google termine le déploiement côté serveur d'un payload corrigé, confirmant que les développeurs n'ont pas besoin de publier de mise à jour du SDK.
- 23h52 PDT : La fenêtre de mise en cache côté client de quatre heures se termine totalement, permettant aux instances restantes touchées de se résoudre automatiquement.
Google a précisé que le comportement de mise en cache pouvait amener certaines instances d'applications à continuer de recevoir ou de traiter l'état problématique après le correctif côté serveur. L'entreprise n'avait pas encore publié l'implémentation exacte du cache responsable du retard de récupération. Ce délai opérationnel a créé une fenêtre intermédiaire où les services backend avaient déployé des corrections tandis que les appareils des utilisateurs continuaient de rencontrer des échecs au démarrage jusqu'à l'expiration des temporisateurs de cache local.
Le diagramme ci-dessous souligne la différence entre le couplage au démarrage et les modèles d'intégration défensifs :
[Initialisation SDK directe standard]
  Lancement App ──> Init Analytics ──> Payload Backend entrant ──> Exception runtime ──> Plantage au lancement

[Modèle d'initialisation différée/protégée]
  Lancement App ──> Rendu UI critique ──> Init différée/arrière-plan ──> Contenant de secours/diagnostique
Cette distinction souligne que les services de support doivent être évalués en fonction de leur impact sur l'utilisabilité de l'application. Bien que les frameworks d'analyse fournissent des métriques d'usage précieuses, leur défaillance opérationnelle ne devrait pas empêcher les utilisateurs d'accéder aux outils hors ligne, aux documents ou aux interfaces de navigation. Concevoir des limites défensives autour de la logique d'initialisation aide à protéger les fonctionnalités essentielles lors des anomalies de services tiers.

Évaluation de l'architecture mobile : intégration directe vs chemins de démarrage sécurisés
La perturbation généralisée causée par l'incident Firebase a poussé les architectes mobiles à réévaluer la gestion des dépendances tierces. Lorsqu'une application couple ses flux de démarrage à des services distants, un défaut dans un framework externe peut paralyser l'application principale. Les équipes d'ingénierie doivent évaluer s'il est préférable de s'appuyer sur une initialisation directe du fournisseur ou de construire des couches d'isolation intermédiaires.
Évaluation architecturale : compromis d'intégration
Enveloppez les bibliothèques externes dans des couches architecturales personnalisées permet aux équipes d'ingénierie de mettre en œuvre des protections de validation et de configurer des valeurs par défaut. Cependant, la création de wrappers personnalisés nécessite une maintenance interne supplémentaire et des mises à jour constantes du framework. À l'inverse, l'intégration directe offre une mise en œuvre rapide au prix d'un couplage au démarrage plus élevé.
Le tableau de comparaison ci-dessous présente les compromis structurels associés aux différents modèles d'initialisation SDK :
| Stratégie | Couplage des dépendances | Isolation au démarrage | Maintenance | Compromis principal |
|---|---|---|---|---|
| Initialisation SDK directe | Élevé si critique au démarrage | Dépend de la gestion du fournisseur | Faible à moyenne | Configuration simple, mais la défaillance du fournisseur peut bloquer le lancement |
| Couche d'intégration sécurisée | Moyenne | Peut isoler les échecs de démarrage si pris en charge | Élevée | Nécessite des ressources d'ingénierie continues |
| Initialisation différée/optionnelle | Faible couplage au démarrage | Élevée pour services non critiques | Moyenne | La télémétrie non critique commence plus tard |
| Complément côté serveur | Réduit la dépendance client pour certaines données | Ne prévient pas les plantages runtime client | Moyenne | Restreint aux flux gérables côté serveur |
Pour une question distincte de résilience d'acquisition, les équipes peuvent également évaluer si le contexte de campagne ou de parrainage est stocké indépendamment de tout fournisseur d'analyse. C'est un domaine de défaillance différent de celui de l'incident Firebase : le deferred deep linking peut préserver les paramètres pré-installation éligibles, mais il n'empêche pas un plantage SDK non lié de faire terminer l'application. OpoInstall documente les workflows de deferred deep linking et de restauration de paramètres pour les parcours d'installation Web-to-App. Séparer l'état d'acquisition des suites analytiques monolithiques permet aux équipes d'auditer les pipelines de données à travers des domaines d'ingénierie indépendants.
Bonnes pratiques d'ingénierie : durcir les applications mobiles contre les défaillances des SDK distants
Pour minimiser la vulnérabilité aux payloads distants malformés et aux pannes cloud externes, les équipes mobiles peuvent adopter des pratiques de développement structurées au sein de leurs bases de code côté client.
Checklist de mise en œuvre pour les développeurs
- Auditer la criticité du chemin de démarrage : Vérifier quelles bibliothèques s'exécutent lors du lancement initial et garder la télémétrie optionnelle hors du chemin critique de démarrage lorsque la documentation du fournisseur le permet.
- Implémenter la validation de schéma sur les réseaux personnalisés : S'assurer que les modules réseau internes analysent les payloads distants de manière défensive et traitent les structures inattendues avec élégance.
- Évaluer les cycles de vie du cache dans les couches réseau contrôlées : Configurer des caches réseau côté client avec des limites supérieures raisonnables pour éviter de prolonger des payloads serveur corrompus sur les appareils des utilisateurs.
- Maintenir une communication de statut indépendante : Fournir des tableaux de bord de statut externes sur des domaines web découplés afin que les utilisateurs puissent vérifier la santé du service lorsque le logiciel mobile échoue.
Checklist produit et opérations
- Examiner la dépendance aux fournisseurs : Évaluer si les fonctions opérationnelles critiques (journalisation des plantages, métriques d'usage, onboarding) sont inutilement consolidées chez un fournisseur externe unique.
- Établir des plans d'urgence interfonctionnels : Documenter les protocoles de communication et les workflows de support pour assister les équipes de service client lors d'incidents cloud tiers.
- Surveiller les suivis de problèmes des développeurs : Comme le tableau de bord de statut Firebase redirige les incidents de suivi d'analyse vers le tableau de bord de statut des services publicitaires, les équipes doivent surveiller les canaux de statut spécifiques aux services en parallèle des suivis de dépôts open-source lors d'événements actifs.
Questions fréquemment posées (FAQ)
Quelle est la cause des récents plantages d'applications iOS liés à Firebase ?
Les développeurs d'applications mobiles ont-ils dû publier une mise à jour pour corriger le problème ?
Pourquoi certains appareils ont-ils continué à subir des plantages après le déploiement du correctif par Google ?
Points clés pour les équipes d'ingénierie
L'incident de Firebase Analytics rappelle clairement que le code tiers s'exécute au sein du périmètre opérationnel de l'application hôte. Lorsque les applications dépendent de services cloud externes au démarrage, les défauts de payload distants peuvent contourner les tests locaux et affecter les utilisateurs en production simultanément.
Les organisations d'ingénierie devraient auditer en continu les dépendances de démarrage, en déplaçant les tâches d'arrière-plan optionnelles hors des délégués de lancement critiques chaque fois que les spécifications techniques le permettent. Maintenir des architectures découplées et établir des pratiques de traitement de données défensives peut réduire le risque que des interruptions cloud externes ne compromettent la fiabilité globale du produit.
Références
-
Problème SDK iOS Google Firebase #16728 — Rapport d'incident technique documentant l'exception au démarrage, le statut de déploiement et la chronologie de résolution officielle.
-
Couverture technique de 9to5Google — Rapports indépendants détaillant la perturbation généralisée des applications iOS et la télémétrie de la communauté des développeurs.
-
Documentation Google Analytics for Firebase — Documentation officielle couvrant la mesure d'événements et l'implémentation du SDK mobile.
-
Tableau de bord de statut Firebase — Tableau de bord officiel du cloud fournissant des avis sur la santé des services et les canaux de surveillance des composants.
-
Documentation OpoInstall — Référence technique sur la récupération de paramètres côté serveur et la préservation de l'état d'installation découplé.
Share this article