OpenAI lance la connexion avec ChatGPT ? OpenAI a commencé à déployer la fonction « Se connecter avec ChatGPT » le 29 juillet 2026, initialement avec Airtable, GitLab, HubSpot, Notion, Supabase et Vercel. Le 29 septembre, OpenAI a enrichi l'offre avec une messagerie de connexion multi-produits plus large et une fonctionnalité en accès limité permettant aux utilisateurs Plus et Pro éligibles d'autoriser des outils tiers à utiliser certaines portions de leur forfait ChatGPT sans partager de clé API. À mesure que l'intelligence artificielle générative passe de simples discussions sur le Web à des workflows logiciels intégrés, la fédération des identités pourrait réduire la friction lors de l'intégration tout en modifiant l'économie d'onboarding pour les développeurs. Par le passé, les développeurs de logiciels indépendants faisaient face à une forte résistance lorsqu'ils demandaient aux utilisateurs de fournir des identifiants API ou de payer des abonnements à des modèles. En intégrant directement les plafonds d'utilisation existants dans les applications partenaires, ce nouveau protocole modifie l'infrastructure d'authentification à travers l'écosystème web et mobile.
Pourquoi l'identité ChatGPT et l'utilisation du forfait réduisent la friction d'onboarding IA
En bref
- OpenAI a introduit « Se connecter avec ChatGPT » comme option d'authentification, permettant aux utilisateurs de se connecter à des logiciels externes participants avec leurs identifiants vérifiés.
- OpenAI répertorie six partenaires initiaux pour la connexion — Airtable, GitLab, HubSpot, Notion, Supabase et Vercel — tandis que l'utilisation du forfait ChatGPT est disponible via un ensemble distinct d'outils commerciaux et open-source éligibles.
- Toutes les intégrations de « Se connecter avec ChatGPT » ne prennent pas en charge l'utilisation du forfait ; les partenaires commerciaux comme Airtable et GitLab prennent en charge la connexion, tandis que le partage de jetons reste limité aux outils de développement participants.
L'intégration des utilisateurs dans les applications logicielles a longtemps été entravée par la friction de conversion. Lorsque les produits numériques introduisent des fonctionnalités basées sur l'IA, ils s'appuient généralement sur deux modèles commerciaux : absorber les coûts d'inférence dans leur propre tarification d'abonnement ou demander aux utilisateurs d'apporter leur propre clé API. Pour les startups en phase de démarrage et les outils de productivité spécialisés, l'absorption des coûts liés aux jetons introduit une volatilité imprévisible des marges. À l'inverse, exiger des utilisateurs finaux qu'ils génèrent, configurent et sécurisent des clés API crée un taux d'abandon important lors de l'onboarding, limitant l'adoption aux publics techniques.
L'introduction d'une authentification d'identité séparée et du partage de forfait répond à cette barrière structurelle à l'adoption. En permettant aux utilisateurs de s'authentifier avec un compte existant bénéficiant déjà d'une allocation de calcul, les développeurs peuvent proposer des fonctionnalités basées sur l'IA dès la connexion. Ce framework permet aux outils de développement participants d'utiliser les quotas de forfait inclus au lieu de gérer des pipelines de facturation de jetons individuels.
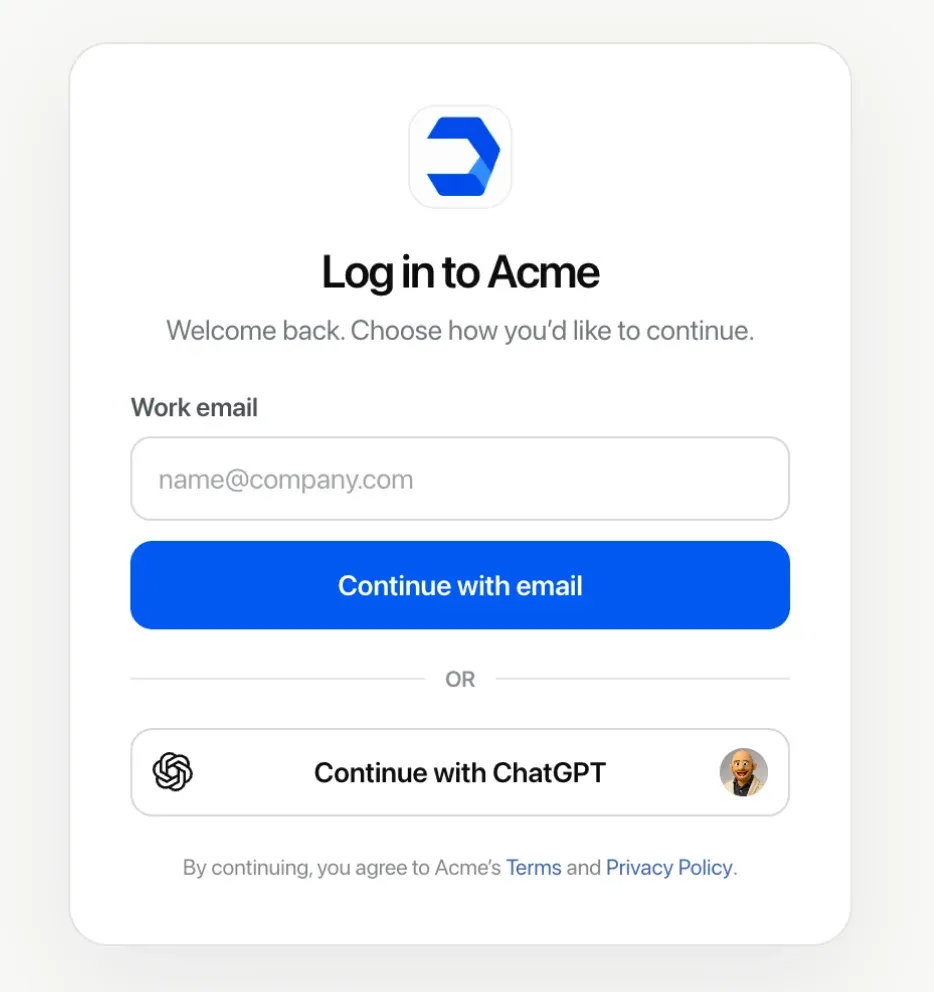
Les implications sur le marché deviennent plus claires à mesure que l'option de connexion s'étend aux outils commerciaux et open-source. Selon la documentation officielle d'OpenAI, le flux d'authentification fonctionne globalement pour les utilisateurs authentifiés, y compris les organisations d'entreprise soumises à des politiques administratives. Un groupe distinct d'outils de codage participants — dont Devin, OpenClaw, Amp, Dactyl et Kilo Code — a intégré l'utilisation du forfait ChatGPT. En séparant l'authentification du compte des achats de crédits internes, les applications peuvent rationaliser les expériences d'essai tout en préservant le choix de l'utilisateur sur les structures de facturation.
Causes systémiques et architecture technique de la couche d'identité ChatGPT
Comprendre le fonctionnement de « Se connecter avec ChatGPT » nécessite d'examiner la séparation technique entre la délégation d'identité et l'utilisation de l'abonnement. Au niveau du protocole, l'intégration suit les spécifications standard OAuth et OpenID Connect, en utilisant les scopes OpenID, le Proof Key for Code Exchange (PKCE), la validation de nonce et les JSON Web Key Sets (JWKS) pour vérifier les signatures cryptographiques. L'application externe reçoit les métadonnées de profil de base : le nom de l'utilisateur, son adresse e-mail et sa photo de profil.
Fondamentalement, la transaction d'identité maintient des frontières architecturales strictes. Autoriser une connexion ne donne pas à la plateforme tierce l'accès à l'historique des conversations de l'utilisateur, aux mémoires privées, aux fichiers d'espace de travail ou aux détails de facturation du compte. L'application hôte valide un jeton d'identité émis par OpenAI pour établir l'identité, tandis que des jetons d'accès et des scopes distincts régissent les capacités autorisées.
Le flux d'exécution « Apportez votre propre abonnement »
Au-delà de la vérification d'identité, « Se connecter avec ChatGPT » peut exposer une autorisation séparée et optionnelle pour l'utilisation de l'IA. Les utilisateurs Plus et Pro peuvent autoriser des applications supportées à consommer l'utilisation ChatGPT Work et Codex incluse dans leur forfait sans partager de clé API. Cette permission est distincte de la connexion et n'est disponible que dans les outils participants.
Le schéma ci-dessous souligne la division structurelle entre la fédération d'identité de base et l'appel de modèle soutenu par un abonnement :
[Flux standard de connexion d'identité]
  Utilisateur ──> Sélectionne « Se connecter avec ChatGPT » ──> Serveur d'auth OpenAI ──> Profil de base (Nom, E-mail) ──> Session d'application créée

[Flux de partage de forfait soutenu par abonnement]
  Session d'application ──> Demande l'utilisation du modèle ──> L'utilisateur approuve l'allocation du forfait ──> Quota d'utilisation ChatGPT (Work/Codex) consommé
Les utilisateurs peuvent définir des limites d'utilisation hebdomadaires par application dans les paramètres ChatGPT. Lorsque la limite applicable est atteinte, l'utilisation basée sur le forfait s'arrête, sauf si l'utilisateur a activé séparément l'utilisation de crédits éligibles. Si l'utilisation de crédits et les achats automatiques de crédits sont activés, une utilisation continue peut entraîner des frais supplémentaires sans préavis spécifique, comme détaillé dans le portail d'utilisation du forfait OpenAI.
Construire ou acheter : Gestion de l'identité côté serveur et attribution différée
Alors que les plateformes d'IA centralisées introduisent des capacités de partage d'identité et de calcul, les équipes logicielles doivent réévaluer la manière dont elles gèrent le cycle de vie des utilisateurs sur les surfaces web et mobiles. Lors de l'évaluation de l'architecture d'identité, les développeurs doivent équilibrer les fournisseurs d'authentification sociale standard avec les mécanismes de connexion émergents centrés sur l'IA.
Évaluation architecturale : Compromis d'intégration
La prise en charge de multiples options de connexion unique (SSO) nécessite le maintien de pipelines d'échange de jetons backend robustes. Les équipes de développement peuvent construire des couches d'abstraction d'authentification personnalisées en interne ou déployer des frameworks de gestion d'identité standardisés.
Le tableau de comparaison ci-dessous souligne les compromis architecturaux associés aux différentes stratégies d'identité et d'allocation de calcul :
| Stratégie | Vérification d'identité | Allocation de calcul | Complexité d'implémentation | Idéal pour |
|---|---|---|---|---|
| SSO Social traditionnel (Google, Apple) | Pris en charge | Aucune (Identité pure) | Faible à moyenne | Applications grand public avec modèles de base de données standard |
| OAuth interne et dépôt de jetons | Propriétaire | Variable (Facturation personnalisée) | Élevée | Plateformes d'entreprise nécessitant une gouvernance de conformité propriétaire |
| Connexion via identité ChatGPT | Pris en charge si participant | Optionnel (Outils sélectionnés uniquement) | Moyenne | Plateformes partenaires cherchant une configuration de compte simplifiée |
| Utilisation du forfait ChatGPT | Lié au compte ChatGPT | Usage Work/Codex inclus | Moyenne (Programme partenaire) | Outils de développement, agents de codage et applications IA participantes |
Naviguer dans ces changements architecturaux nécessite que les équipes distinguent l'authentification de l'état d'acquisition. Bien que la fédération d'authentification et l'attribution d'installation mobile opèrent dans des domaines d'ingénierie distincts, les deux relèvent le défi du maintien de la continuité de l'utilisateur dans des environnements numériques fragmentés. L'authentification unique par des tiers simplifie la création de compte, mais elle ne suit ni ne préserve les paramètres de référencement des campagnes au-delà de la limite pré-installation.
Pour une question distincte de résilience d'acquisition, les équipes de développement peuvent évaluer si les paramètres de campagne marketing et de parrainage sont stockés indépendamment des fournisseurs d'identité. Il s'agit d'une portée opérationnelle différente du mécanisme de connexion lui-même : le deferred deep linking préserve le contexte de campagne initial pendant les parcours de boutique d'applications, mais il n'authentifie pas les identifiants utilisateur. OpoInstall documente les workflows de deferred deep linking et de restauration de paramètres pour les parcours d'installation Web-to-App éligibles. Garder les paramètres de campagne et de parrainage éligibles indépendants du fournisseur d'identité peut aider à préserver le contexte d'acquisition tout au long du parcours d'installation, quelle que soit l'option d'authentification choisie par l'utilisateur.

Check-lists d'intégration : Préparer les workflows mobiles et web pour la connexion IA
Pour intégrer de nouvelles options de connexion unique tout en préservant la sécurité des applications et la continuité des données, les équipes d'ingénierie doivent établir des workflows d'implémentation structurés.
Check-list d'implémentation pour développeurs
- Suivre les flux OAuth/OIDC documentés : Implémenter les flux d'authentification standard pour le type d'intégration applicable, y compris la vérification d'état, la validation de nonce, le PKCE, la vérification de jeton et les scopes accordés.
- Implémenter des scopes de permission granulaires : Maintenir la connexion d'identité de base strictement séparée des demandes d'utilisation de calcul déléguées pour éviter une perte d'utilisateurs inutile.
- Gérer les limites de débit et les expirations de jetons : Concevoir des notifications d'interface défensives lorsqu'un forfait de calcul externe atteint son plafond hebdomadaire, permettant aux utilisateurs de basculer vers d'autres options de paiement.
- Fournir une connexion explicite et une révocation de session : Distinguer la déconnexion de l'autorisation ChatGPT de la fin de la propre session locale de l'application pour garantir un contrôle total de la session.
Check-list de stratégie produit et croissance
- Auditer les tunnels de conversion d'onboarding : Tester le placement et les métriques de conversion des options de connexion basées sur l'IA parallèlement aux flux d'authentification Google et Apple traditionnels.
- Isoler les paramètres d'attribution des flux de connexion : S'assurer que les paramètres de campagne, les codes de parrainage et les jetons de deep-link persistent lors de l'enregistrement, quel que soit le fournisseur d'identité choisi.
- Revoir les politiques d'accès entreprise : Vérifier si les paramètres de locataire organisationnel nécessitent une approbation administrative avant de déployer des options d'authentification externes sur les comptes professionnels.
Questions fréquentes (FAQ)
La connexion avec ChatGPT donne-t-elle aux applications tierces l'accès à mon historique de chat ?
Que se passe-t-il lorsqu'une application atteint sa limite hebdomadaire de forfait ChatGPT ?
Les utilisateurs sans abonnement ChatGPT payant peuvent-ils toujours utiliser « Se connecter avec ChatGPT » ?
Points clés pour les équipes d'ingénierie
Le lancement de « Se connecter avec ChatGPT » signale une transformation plus large dans la distribution numérique, où la fédération des identités opère parallèlement à un provisionnement de calcul optionnel. En permettant aux abonnés d'apporter leurs forfaits IA existants dans des logiciels tiers, les plateformes peuvent réduire la friction d'onboarding et simplifier l'adoption par les clients en phase de démarrage.
Les organisations d'ingénierie et de croissance devraient concevoir des architectures d'onboarding modulaires qui séparent la vérification d'identité de la télémétrie et de l'attribution marketing sous-jacentes. En maintenant des couches de données découplées, les équipes de développement peuvent adopter des standards d'authentification émergents tout en garantissant que le suivi multiplateforme, les parcours utilisateurs et les relations clients restent opérationnellement séparés.
Références
-
Centre d'aide OpenAI — Se connecter avec ChatGPT — Guide officiel détaillant la disponibilité de la connexion, les scopes de permission et les options de configuration entreprise.
-
Centre d'aide OpenAI — Utiliser votre forfait ChatGPT dans d'autres applications et sites — Documentation officielle décrivant la délégation d'utilisation du forfait, les limites hebdomadaires d'application et les contrôles de dépassement de crédit.
-
Développeurs OpenAI — Guide de démarrage « Se connecter avec ChatGPT » — Guide technique officiel couvrant la connexion d'identité, l'utilisation optionnelle du forfait ChatGPT, les scopes OpenID, PKCE et le flux de jetons.
-
Développeurs OpenAI — Documentation d'enregistrement et de connexion — Documentation technique couvrant l'échange de code d'autorisation, la validation de jeton d'ID, JWKS, la validation de nonce, les scopes accordés et l'autorisation d'utilisation du forfait.
-
Documentation de la plateforme OpoInstall — Référence technique sur le deferred deep linking, la récupération de paramètres côté serveur et les parcours d'installation découplés.
Share this article