Comment sécuriser les codes QR personnalisés contre le détournement de scan ? Sécurisez vos campagnes de codes QR personnalisés en utilisant des destinations HTTPS fiables, en validant et authentifiant les paramètres de routage côté serveur, en surveillant les anomalies de scan et en inspectant les emplacements physiques pour éviter le remplacement non autorisé d'autocollants. HMAC-SHA256 permet de protéger l'intégrité des paramètres de campagne signés, tandis que la télémétrie basée sur les risques et les contrôles opérationnels aident à identifier les activités suspectes. Aucun contrôle cryptographique ou de géolocalisation unique ne peut empêcher toutes les formes de remplacement physique de codes QR ou de fraude à l'attribution.
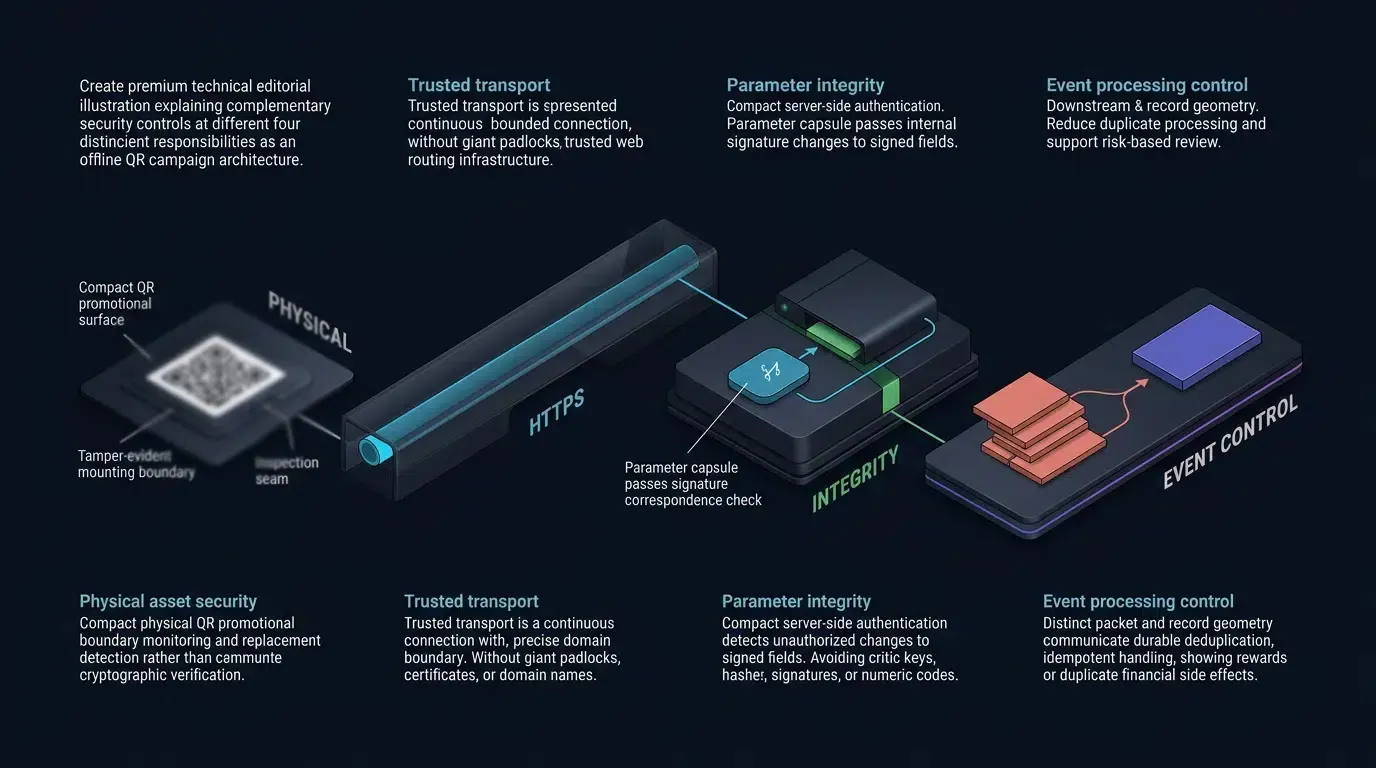
La sécurité des codes QR personnalisés protège l'intégrité du routage des campagnes hors ligne vers en ligne grâce à plusieurs contrôles complémentaires : des destinations vérifiées, des paramètres de redirection authentifiés, un traitement des événements résistant aux replays, une détection des fraudes basée sur les risques et une surveillance des actifs physiques. Ces contrôles réduisent la modification non autorisée des paramètres et les abus d'attribution, mais ils ne peuvent garantir l'authenticité d'un code-barres qui a été physiquement remplacé par un code QR non lié.
| Terme | Définition | Entité associée | Rôle d'intention de recherche |
|---|---|---|---|
| Code QR personnalisé | Un code QR configurable encodant une URL de destination sélectionnée ; des contrôles de sécurité supplémentaires, tels que des paramètres de routage authentifiés, sont des protections architecturales optionnelles. | Partenaire de mesure mobile (MMP) | Informationnel / Commercial |
| Fraude publicitaire | Manipulation malveillante des signaux d'attribution pour s'approprier le crédit d'une campagne ou manipuler les mesures d'acquisition d'utilisateurs. | Détournement de clics | Informationnel |
| Paramètres de suivi | Paramètres de requête ou autres métadonnées utilisés pour identifier les campagnes, les sources de trafic ou les parcours de conversion. Les paramètres sensibles du point de vue de la sécurité nécessitent une validation côté serveur ou une protection de l'intégrité lorsqu'ils influencent des décisions de récompense ou d'attribution de confiance. | Signature HMAC | Technique / Informationnel |
Pourquoi un code QR personnalisé est-il vulnérable au détournement de scan hors ligne

Le vecteur d'attaque physique : superposition d'autocollants malveillants sur les supports imprimés
Contrairement aux canaux publicitaires numériques protégés par la sécurité de la couche transport (TLS) et la vérification des domaines, les codes-barres matriciels physiques sont déployés dans des environnements publics et non surveillés. Un vecteur d'attaque physique principal est l'exploitation par superposition d'autocollants, où des acteurs malveillants impriment des codes-barres contradictoires sur des étiquettes adhésives et les placent physiquement sur des supports promotionnels légitimes, tels que des affiches de transport, des panneaux d'affichage ou des emballages de vente au détail.
Lorsqu'un utilisateur scanne le code QR substitué, son appareil peut ouvrir une destination HTTPS ou HTTP contrôlée par l'attaquant. Selon la mise en œuvre de l'attaquant et les actions ultérieures de l'utilisateur, cela peut exposer ce dernier à du phishing, à des téléchargements trompeurs ou à un suivi non autorisé. Le vol d'attribution est possible si l'attaquant parvient également à exploiter un mécanisme vulnérable de suivi ou de crédit de conversion ; il ne s'agit pas d'une conséquence automatique de chaque remplacement d'autocollant.
Le modèle de menace numérique : interception d'URL Man-in-the-Middle et usurpation DNS
Au-delà de la falsification physique, les codes QR personnalisés non chiffrés présentent des vulnérabilités numériques lors du pipeline de redirection. Lorsqu'un code-barres encode une URL HTTP statique en texte brut contenant des chaînes de requête brutes (telles que http://example.com/download?channel_id=1024), la connexion initiale est dépourvue de vérification d'intégrité cryptographique et d'authentification de domaine.
Dans les réseaux Wi-Fi non chiffrés ou compromis (tels que les points d'accès publics dans les aéroports ou les cafés), des proxys Man-in-the-Middle (MitM) ou des résolveurs DNS malveillants interceptent la requête GET HTTP non chiffrée. Le serveur proxy modifie les paramètres de requête à la volée — en remplaçant l'identifiant d'éditeur légitime par un code de canal contrôlé par l'attaquant — avant de renvoyer un en-tête d'emplacement de redirection 302. Étant donné que le lien vers l'App Store sous-jacent reste valide, la validation standard côté client ne parvient pas à détecter que la charge utile de suivi a été altérée pendant le transit.
Vol d'attribution : comment les fraudeurs détournent les paramètres de suivi des codes QR personnalisés
Les réseaux de fraude publicitaire ciblent systématiquement les canaux hors ligne à forte valeur (tels que les panneaux d'affichage extérieurs ou les encarts imprimés) car ces campagnes rapportent fréquemment des commissions de parrainage lucratives. Les fraudeurs déploient des robots de scraping automatisés pour scanner les images de codes QR publics publiées sur la signalétique numérique, les photos de réseaux sociaux ou les PDF en ligne.
Une fois le modèle d'URL sous-jacent extrait, des scripts automatisés exécutent des routines de génération de clics massifs (click-flooding) vers le serveur de destination. En générant des milliers de sessions web synthétiques à l'aide de paramètres d'appareil injectés (chaînes User-Agent, plages IP et sous-identifiants dynamiques) quelques minutes après le lancement d'une campagne légitime, le réseau frauduleux tente de s'attribuer le mérite de futures installations d'applications mobiles organiques. Lorsqu'un consommateur authentique finit par scanner le code physique et installer l'application, le modèle d'attribution attribue incorrectement le trafic au réseau de fraude par clics massifs plutôt qu'à la campagne physique hors ligne.
Comment les vecteurs de fraude manipulent le flux de redirection hors ligne
Exploitation de redirections web statiques non chiffrées dans les espaces publics
Un code QR imprimé peut contenir une URL HTTPS statique, un identifiant de campagne signé ou un jeton opaque émis par le serveur. Les principaux risques surviennent lorsque sa destination repose sur un transport HTTP non sécurisé, une infrastructure de routage non gérée ou des paramètres de campagne non validés. Le contexte de session de scan à courte durée de vie peut toujours être généré sur le serveur après l'ouverture de l'URL du code QR statique.
Lorsqu'une organisation imprime des dizaines de milliers de prospectus marketing contenant des liens de redirection non gérés, la logique de la page de destination cible reste définitivement fixe. Si un domaine de redirection intermédiaire expire, subit un détournement de DNS ou manque de validation rigoureuse des paramètres, l'ensemble de la distribution physique devient une faille de sécurité. Les attaquants surveillent les domaines expirés associés à des campagnes d'impression anciennes, acquièrent ces noms de domaine et acheminent tout le trafic de scan entrant vers des points de terminaison malveillants ou des liens de parrainage de concurrents.
Attaques par injection de paramètres : écrasement des identifiants de sous-canaux dynamiques
Dans le cadre d'attaques par injection de paramètres avancées, les adversaires exploitent une analyse syntaxique d'URL faible côté serveur. Lorsqu'un code QR personnalisé passe par une passerelle web intermédiaire avant d'atteindre l'App Store, le script de la passerelle traite les paramètres de requête dynamiques transmis via la chaîne d'URL :
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
Si le point de terminaison côté serveur ne parvient pas à nettoyer les entrées entrantes ou à valider les signatures des paramètres, un attaquant peut ajouter des clés de paramètres en double ou injecter des charges utiles encodées :
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
Selon que l'analyseur HTTP évalue la première ou la dernière occurrence de clés en double, le serveur peut accepter attacker_id tout en ignorant poster_01. Par conséquent, la base de données d'attribution attribue les événements de conversion en aval à l'entité injectée sans alerter les opérateurs de la campagne.
Scans automatiques par machine et interactions mobiles humaines authentiques
Les navigateurs humains et les clients automatisés peuvent présenter des modèles de requêtes différents, mais aucune chaîne User-Agent unique, aucun signal tactile, aucune classification IP ni aucun intervalle de temps ne prouve de manière fiable qu'un scan a été effectué par une personne physique. Les scanneurs de sécurité légitimes et les services de prévisualisation peuvent ressembler à des abus automatisés, tandis que les robots sophistiqués peuvent reproduire le comportement d'un navigateur normal. Utilisez ces signaux comme entrées pour une analyse des risques calibrée, soutenue par une validation de la séquence d'événements et des preuves de conversion vérifiées de manière indépendante.
L'impact financier du détournement de scan non détecté sur les budgets d'acquisition d'utilisateurs
La fraude de redirection hors ligne non détectée inflige de graves dommages financiers aux opérations d'acquisition d'utilisateurs des entreprises :
- Perte financière directe : les organisations marketing versent des rémunérations au coût par installation (CPI) ou au coût par action (CPA) à des comptes d'affiliés frauduleux qui ont détourné le crédit d'attribution de supports physiques légitimes.
- Évaluation corrompue des canaux : les campagnes média physiques hors domicile (OOH) semblent sous-performantes ou non rentables dans les tableaux de bord analytiques du marketing, car leurs conversions sont mal attribuées à des réseaux numériques de génération de clics massifs.
- Expérience client dégradée : les utilisateurs qui scannent des codes physiques compromis sont soumis à des redirections inattendues, à des invites de phishing ou à des pages de destination défectueuses, ce qui érode la confiance envers la marque et augmente les taux d'abandon lors de l'intégration.
Signatures cryptographiques et vérification HMAC dans les flux de redirection
Signature des paramètres de campagne sans exposition de clés secrètes
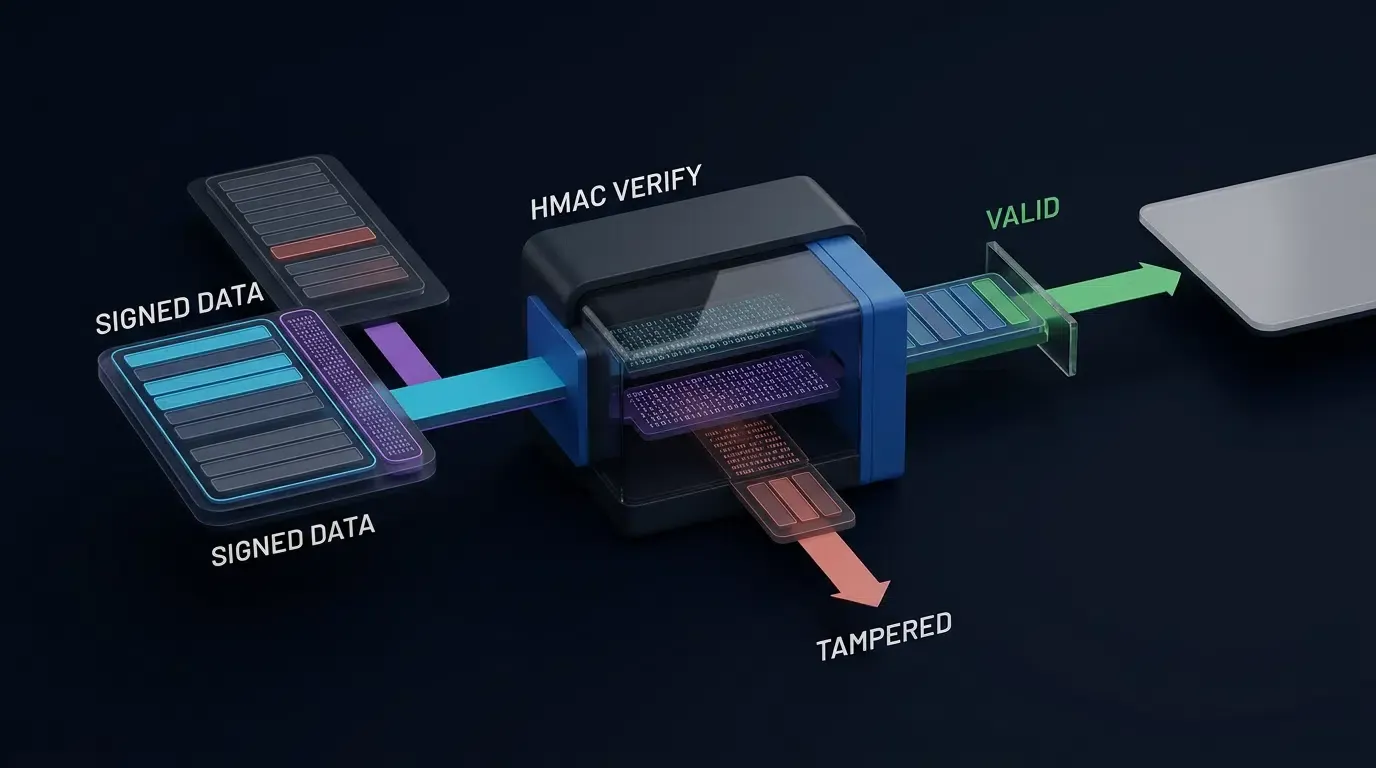
HMAC-SHA256 permet à un serveur de confiance d'authentifier l'intégrité des paramètres de routage des campagnes. Il ne chiffre pas les paramètres et ne masque pas leurs valeurs à quiconque scanne le code QR.
Une mise en œuvre sécurisée doit définir un format de signature versionné et sans ambiguïté. Par exemple, l'entrée de signature peut consister en des champs UTF-8 délimités par leur longueur dans un ordre fixe : version de la signature, identifiant de l'application, identifiant de la campagne, identifiant du canal, heure d'expiration et identifiant du jeton. Le serveur calcule le HMAC à l'aide d'une clé secrète détenue dans une infrastructure de gestion des clés côté serveur. Le secret ne doit jamais être intégré dans le code QR, le JavaScript du navigateur ou l'application mobile.
L'URL obtenue inclut les champs signés, un identifiant de clé et la signature. Rejetez les champs en double inattendus, les valeurs non canoniques, les signatures malformées et les identifiants de clé inconnus avant de résoudre toute destination.
Utilisez HTTPS pour tous les points de terminaison de transport et de redirection. Le HMAC et le TLS répondent à des risques différents : le HMAC authentifie les champs de charge utile sélectionnés, tandis que le point de terminaison HTTPS protège la connexion et authentifie son identité.
Vérification de l'intégrité du routage au niveau de la passerelle
Lorsqu'une requête atteint la passerelle de routage, effectuez ces vérifications avant d'attribuer le crédit d'attribution :
- Validez l'hôte et le chemin de routage HTTPS par rapport à la configuration déployée.
- Rejetez les champs malformés, les paramètres de requête sensibles à la sécurité en double et les versions de signature non prises en charge.
- Vérifiez que les identifiants de l'application et de la campagne existent et appartiennent à un locataire autorisé.
- Validez la signature à l'aide de la clé côté serveur sélectionnée par l'identifiant de clé, avec une comparaison à temps constant des octets de signature correctement décodés.
- Appliquez la politique de validité déclarée. Traitez différemment les codes de campagne physique à longue durée de vie et les identifiants de session à courte durée de vie.
- Résolvez la destination à partir d'une liste blanche contrôlée par le serveur plutôt que d'accepter une URL de destination arbitraire provenant de la requête du code QR.
- Enregistrez la décision de routage et les indicateurs de risque pertinents sans traiter automatiquement chaque anomalie comme une fraude avérée.
Pour les campagnes physiques de longue durée, utilisez un identifiant de campagne signé stable ou un jeton de recherche opaque émis par le serveur dans le code QR imprimé. Générez des identifiants de session de scan à courte durée de vie sur le serveur après qu'un scan légitime a atteint la passerelle.
Prévention des replays et des attributions en double sans compromettre les codes QR imprimés
Un code QR physique est normalement réutilisable : de nombreux consommateurs légitimes peuvent scanner la même affiche sur plusieurs jours ou mois. Par conséquent, un nonce intégré dans l'actif imprimé ne doit pas être traité comme un identifiant à usage unique global.
Distinguez trois objets distincts :
- Jeton de campagne imprimé : identifie un emplacement de campagne approuvé et peut être réutilisé pendant sa période de validité autorisée.
- Identifiant de session de scan : valeur émise par le serveur créée pour une visite individuelle ; elle peut prendre en charge des contrôles de session à courte durée de vie et la corrélation de télémétrie.
- Identifiant d'événement de conversion ou de webhook : identifiant unique utilisé pour éviter le traitement en double en aval et l'émission de récompenses.
Pour les opérations à courte durée de vie qui nécessitent véritablement une consommation unique, mettez en œuvre une sémantique atomique de réclamation ou de rejet dans le stockage côté serveur, avec une politique d'expiration définie. Ne vous fiez pas à des opérations distinctes de lecture-écriture ou à des caches en mémoire par nœud pour un respect de l'unicité globalement cohérent.
Les URL signées nécessitent toujours une surveillance, une révocation, une limitation du taux de requêtes et une déduplication côté attribution. Une signature valide seule ne prouve pas qu'un scan a été effectué par un être humain ni qu'une conversion qui en découle mérite une rémunération.
Des conseils concernant la gestion des clés et les flux d'authentification sont disponibles dans la documentation d'OpoInstall.
[Destination QR HTTPS vérifiée]
              │
              ▼
[Passerelle de routage vérifiée / gérée par l'application]
              │
              ▼
[Vérification des paramètres signés]
       │                  │
    Invalide             Valide
       │                  │
       ▼                  ▼
[Rejeter / Journaliser]    [Évaluation du signal de risque]
                           │
                           ▼
                   [Décision de politique]
                      │        │
                    Autoriser  Révision/Retenue
                      │        │
                      ▼        ▼
                [Redirection   [Expérience utilisateur
                 approuvée]     sécurisée]
Comment l'inspection physique et la télémétrie basée sur les risques détectent les abus de campagnes de codes QR
Le remplacement d'autocollants physiques nécessite un contrôle de confiance indépendant
Un autocollant malveillant peut remplacer un code QR légitime par une destination différente. Lorsque cela se produit, le navigateur de l'utilisateur peut ne jamais contacter la passerelle de campagne d'origine. Par conséquent, une signature sur le jeton de campagne d'origine ne peut pas, à elle seule, détecter ou bloquer le remplacement.
L'atténuation nécessite des contrôles extérieurs au pipeline de validation d'URL d'origine : des inspections visuelles de routine, des étiquettes inviolables le cas échéant, des inventaires d'emplacements, une communication sur les domaines de campagne de confiance, des canaux de signalement par les clients et la surveillance des baisses inattendues du trafic de scan légitime. Un navigateur ou une application de confiance peut également aider les utilisateurs à reconnaître les domaines inattendus, bien que cela n'élimine pas l'attaque physique.
Utilisation de la géolocalisation comme signal de risque
La géolocalisation IP peut indiquer l'emplacement réseau approximatif d'une requête, mais elle ne constitue pas une mesure fiable de la position physique du scanneur. Les opérateurs mobiles, les réseaux d'entreprise, les réseaux VPN, les proxys et les passerelles partagées peuvent créer des différences substantielles entre la géographie dérivée de l'adresse IP et l'emplacement réel d'un utilisateur.
La géolocalisation par le navigateur, lorsqu'elle est utilisée, nécessite l'autorisation de l'utilisateur et des divulgations de confidentialité appropriées. Si l'utilisateur refuse, la campagne doit fournir un parcours fonctionnel qui ne dépend pas de la collecte de positions précises.
Un scan apparaissant loin de l'emplacement d'affiche attendu doit augmenter le risque d'examen plutôt que d'établir automatiquement une fraude. Évaluez tout seuil de distance à l'aide des données historiques de la campagne, de la qualité connue du signal d'emplacement et du coût des faux positifs.
Interprétation des signaux de proxy, d'ASN et de scanneurs
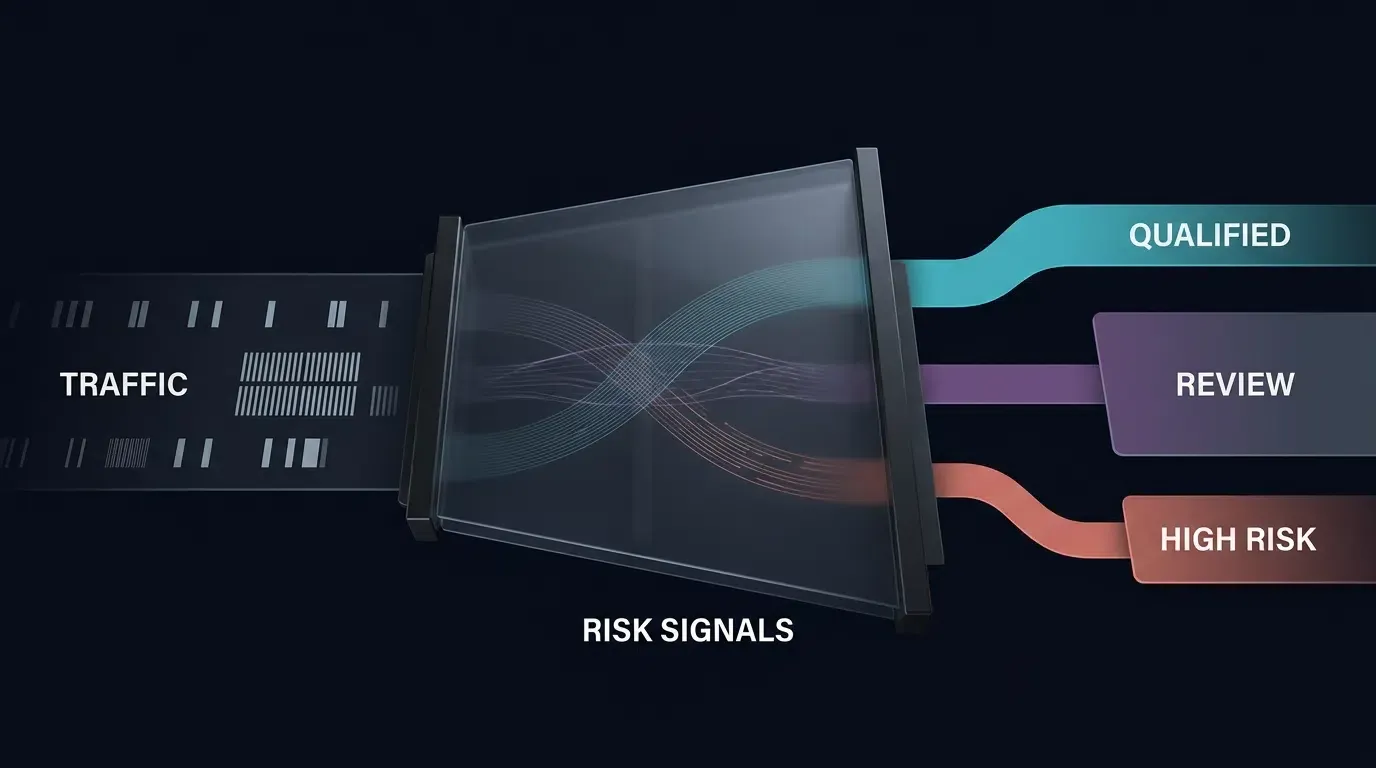
Les classifications ASN d'hébergement, les indicateurs de proxy, les profils User-Agent et la vélocité des scans peuvent aider à prioriser les enquêtes. Ils ne permettent pas de distinguer de manière fiable tous les utilisateurs légitimes du trafic automatisé de manière isolée.
Les scanneurs de sécurité, les services d'aperçu sur les réseaux sociaux, les utilisateurs de VPN d'entreprise et les passerelles mobiles partagées peuvent générer un trafic qui s'apparente à de l'automatisation. Inversement, les adversaires peuvent utiliser des proxys résidentiels et des environnements de navigation réalistes.
Combinez plusieurs signaux indépendants, attribuez un score de risque et séparez le traitement automatique à faible risque des décisions nécessitant une révision par un analyste.
Mesure du délai entre le scan et le lancement sans inventer de seuils universels
Pour un parcours individuel, définissez l'intervalle de temps observé comme la différence entre un horodatage de scan fiable côté serveur et le premier lancement d'application ou l'horodatage de conversion disponible pour le système d'attribution.
Ne qualifiez pas la différence de temps d'un seul parcours de moyenne statistique. Le temps moyen d'installation (MTTI) est une métrique agrégée calculée sur une population de parcours explicitement définie.
Des intervalles extrêmement courts, des séquences d'événements anormalement répétées ou un ordre d'événements incohérent peuvent justifier une enquête. Cependant, il n'existe pas de minimum universel de dix secondes pour un comportement humain légitime ni de seuil universel de deux secondes prouvant l'injection de clics. Établissez des seuils à partir de bases de référence mesurées, de mécanismes d'attribution pris en charge, de la qualité de l'horloge et d'exemples de fraudes confirmés indépendamment.
Signalez les événements suspects pour un examen basé sur les risques et restreignez l'éligibilité aux récompenses uniquement conformément à des politiques documentées et testables.
Un schéma de charge utile d'événement de sécurité appartenant à l'application est défini dans la référence de schéma JSON ci-dessous, permettant une notification des risques de serveur à serveur (S2S) lorsqu'une télémétrie anomale est enregistrée.
Schéma d'événement de sécurité Webhook et exemple de charge utile
Ce schéma JSON définit un format d'événement de sécurité illustratif appartenant à l'application (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
L'exemple de charge utile JSON ci-dessous est conforme au schéma QrSecurityAnomalyWebhook défini ci-dessus :
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
Évaluation des couches de vérification face aux vecteurs de menaces connus
Analyse comparative des cadres de sécurité
Les architectures de croissance mobile emploient différents niveaux de sécurité pour les codes QR en fonction de la tolérance au risque, du budget de la campagne et de la complexité technique. Les déploiements de base reposent sur un simple verrouillage de domaine, tandis que les mises en œuvre d'entreprise intègrent des signatures cryptographiques multicouches, des paramètres authentifiés et une validation de télémétrie basée sur les risques.
OpoInstall, une plateforme d'attribution mobile et de liens profonds (deep linking), peut être intégrée au sein d'une pile de croissance mobile pour suivre les redirections de campagnes et prendre en charge les flux de données d'attribution.
| Mécanisme de vérification | Propriété de sécurité principale | Menaces qu'il peut réduire | Limite importante |
|---|---|---|---|
| URL HTTPS statique | Transport authentifié et chiffré vers le point de terminaison HTTPS visé | Interception réseau et manipulation d'URL en transit | N'empêche pas le remplacement physique d'autocollants QR ou les modifications non autorisées des paramètres de campagne acceptées par le serveur |
| Jeton de campagne opaque émis par le serveur | Recherche de campagne et d'emplacement contrôlée par le serveur | Modification arbitraire des identifiants de campagne lorsque le serveur valide le jeton | Un jeton public peut toujours être copié et réutilisé |
| Signature de charge utile HMAC-SHA256 | Intégrité et authenticité des champs de campagne sélectionnés | Modifications non autorisées des paramètres signés | Ne chiffre pas les champs, n'établit pas qu'il y a eu un scan humain et n'empêche pas le rejeu (replay) par lui-même |
| Contrôles de rejeu de session et d'événements | Fraîcheur, déduplication des événements et traitement idempotent | Livraison de webhooks en double, traitement répété des récompenses et certains abus automatisés | Ne doit pas invalider le jeton réutilisable imprimé sur les supports marketing physiques |
| Examen de télémétrie basé sur les risques | Détection probabiliste d'anomalies | Concentration de trafic suspect, indicateurs de proxy, séquences d'événements inhabituelles | Peut générer des faux positifs et ne peut pas détecter indépendamment un autocollant qui envoie tout le trafic vers un autre domaine |
| Contrôles d'emplacement physique | Authenticité des actifs et surveillance opérationnelle | Superpositions d'autocollants non autorisées et tentatives de remplacement | Nécessite une inspection, une communication sur les domaines de confiance et une gestion des incidents |
Configuration des contrôles de risque dans une pile d'attribution et de gestion de campagnes
Définition de seuils de risque spécifiques aux campagnes
Les équipes de sécurité peuvent définir des politiques de risque au niveau de la passerelle de campagne, du service d'analytique ou de la plateforme de mesure mobile prise en charge. Les exemples incluent les limites de taux, la concentration inhabituelle de requêtes, les identifiants d'événements répétés, la géographie inattendue et les indicateurs élevés de risque de proxy.
Ces valeurs doivent être étalonnées par rapport au trafic observé plutôt que traitées comme des seuils de fraude universels. Les adresses IP partagées et les vérifications de liens automatisées légitimes doivent être prises en compte lors du choix des règles d'application.
Révision, mise en quarantaine et récupération
Lorsque la plateforme déployée prend en charge ces capacités, les canaux suspects peuvent être placés dans un état de révision, les paiements d'attribution peuvent être temporairement retenus et des alertes peuvent être envoyées aux analystes de sécurité. Les requêtes invalides à haute confiance peuvent être rejetées, tandis que les cas incertains doivent rester éligibles à l'investigation et à l'appel.
Ne mettez pas automatiquement sur liste noire une adresse IP ou ne mettez pas en quarantaine un canal hors ligne entier en raison d'une seule non-concordance d'emplacement ou d'une classification de réseau d'hébergement. Enregistrez la règle, les preuves à l'appui, les événements concernés, la décision de révision et la procédure de récupération.
Limite d'intégration du produit
OpoInstall fournit des ressources d'attribution mobile et de liens profonds pertinentes pour les campagnes axées sur les codes QR. Les équipes doivent vérifier quels signaux anti-fraude, règles configurables, webhooks de sécurité et fonctions de gestion de canaux sont disponibles dans leur édition de produit réelle et leur version déployée.
Si un contrôle souhaité n'est pas exposé par la plateforme du fournisseur, implémentez-le dans une passerelle de routage ou un service de risque appartenant à l'application plutôt que de le décrire comme une fonctionnalité existante de la console OpoInstall. Consultez la console développeur OpoInstall et les ressources d'intégration du SDK d'attribution pour connaître les fonctionnalités vérifiées dans l'environnement en cours de déploiement.
Quand une sécurité avancée des codes QR est-elle nécessaire pour les campagnes mobiles ?
Conditions appropriées pour déployer la sécurité cryptographique des codes QR
La mise en œuvre de signatures cryptographiques pour les codes QR et d'une vérification de télémétrie basée sur les risques est fortement recommandée dans les conditions opérationnelles suivantes :
- Incitations financières à forte valeur : campagnes de parrainage offrant des récompenses monétaires substantielles, des cartes-cadeaux ou de la monnaie in-app pour les installations d'applications complétées.
- Supports publics non surveillés : publicité extérieure (OOH) déployée dans des environnements à fort trafic et non surveillés (stations de métro, arrêts de bus, prospectus publics) vulnérables aux superpositions d'autocollants physiques.
- Campagnes de performance à budget élevé : campagnes d'impression ou de télévision à grande échelle où les conversions mal attribuées entraînent des surpaiements de commissions d'affiliation significatifs.
- Secteurs d'activité réglementés : applications mobiles dans la technologie financière (fintech), la santé ou le jeu (gaming) nécessitant des pistes d'audit vérifiables pour la conformité et l'intégrité des données.
Conditions inappropriées pour déployer la sécurité cryptographique des codes QR
À l'inverse, la vérification cryptographique complète introduit une surcharge inutile dans les scénarios à faible risque suivants :
- Tests d'entreprise internes : codes QR utilisés exclusivement au sein de bureaux d'entreprise sécurisés pour les tests des employés ou les enregistrements lors d'événements internes.
- Contenu informationnel à faible enjeu : codes-barres dirigeant les utilisateurs vers de la documentation publique, des pages de support client ou des PDF de menus statiques sans paiements de parrainage ni suivi des conversions.
- Scans éphémères de courte durée : affichages d'événements temporaires gérés en continu par le personnel où les superpositions d'autocollants physiques sont immédiatement détectées et supprimées.
Idées reçues courantes sur la stratégie anti-fraude des codes QR
Idée reçue 1 : HTTPS ou HMAC peuvent empêcher tout remplacement d'autocollant
Le protocole HTTPS authentifie et protège la connexion vers la destination sélectionnée par le scanneur. Le HMAC authentifie les champs de campagne signés acceptés par la passerelle visée. Aucun de ces mécanismes ne peut empêcher une personne de remplacer le code-barres imprimé par un code QR complètement différent.
Le remplacement physique nécessite des contrôles distincts tels que des inspections d'emplacement, des matériaux inviolables, une communication claire des domaines de confiance et le signalement des incidents.
Idée reçue 2 : Les codes QR statiques sont nécessairement non sécurisés
Un code QR statique est simplement un code-barres dont le contenu encodé ne change pas après l'impression. Il peut contenir une URL HTTPS valide, un the token de campagne opaque émis par le serveur ou un identifiant de campagne signé.
Le risque de sécurité survient lorsque le système de réception fait confiance à des paramètres de campagne modifiables, accepte des destinations non autorisées ou traite des événements de conversion dupliqués sans vérification. L'impression statique seule n'implique pas ces vulnérabilités.
Idée reçue 3 : Les signatures HMAC stoppent automatiquement les attaques par rejeu
Une requête valide inchangée peut conserver une signature HMAC valide. La prévention des replays nécessite des contrôles supplémentaires adaptés à l'opération, tels que des horodatages de livraison authentifiés, une déduplication durable des identifiants d'événements et des effets côté serveur idempotents. Les jetons de campagne imprimés publics doivent rester réutilisables pendant toute la durée de vie autorisée de la campagne.
Liste de contrôle de vérification de la sécurité avant le déploiement
Avant de lancer une campagne de codes QR hors ligne, vérifiez ces scénarios dans un environnement de staging :
- Modification de paramètre signé : modifiez un identifiant de campagne ou de canal signé sans mettre à jour la signature. Résultat attendu : la passerelle rejette la charge utile de routage modifiée.
- Scans d'affiches légitimes répétés : scannez le même code QR physique approuvé à partir de plusieurs appareils. Résultat attendu : le routage légitime reste disponible sans récompenses de conversion en double.
- Destination non autorisée : tentez de fournir une destination de redirection externe située en dehors de la liste blanche de la passerelle. Résultat attendu : la passerelle rejette la destination.
- Simulation de remplacement d'autocollant : remplacez le code QR d'origine par un code de test d'un domaine différent. Résultat attendu : le système de signature d'origine n'est pas faussement crédité d'avoir empêché l'attaque ; l'inspection de l'emplacement ou le signalement par l'utilisateur identifie l'actif substitué.
- Falsification et rejeu de webhook : soumettez des signatures invalides, des horodatages de livraison authentifiés obsolètes lorsque le protocole les prend en charge, et des identifiants d'événements en double. Résultat attendu : les événements invalides sont rejetés et les nouvelles tentatives valides ne produisent aucun effet secondaire en double.
- Faux positifs de localisation et de proxy : simulez des passerelles mobiles partagées, des VPN d'entreprise et des scanneurs de sécurité légitimes. Résultat attendu : les indicateurs de risque déclenchent des décisions de révision documentées plutôt que des déclarations de fraude automatiques.
- Rotation des clés et récupération après incident : effectuez la rotation d'une clé de signature et révoquez une clé obsolète conformément à la politique configurée. Résultat attendu : les campagnes actives valides restent routables et les identifiants compromis n'authentifient plus les requêtes.
Enregistrez l'entrée de test, le résultat attendu, le résultat observé, l'environnement et l'identifiant de journal ou d'événement pertinent. Ne marquez pas un scénario comme réussi tant qu'il n'a pas été exécuté.
Foire aux questions (FAQ)
Comment sécuriser les codes QR personnalisés contre le détournement de scan ?
Qu'est-ce qu'une attaque par superposition d'autocollants physiques dans le marketing par code QR ?
Comment un MMP détecte-t-il la fraude par proxy dans les campagnes de scans hors ligne ?
Résumé et cadre de décision de sécurité
La sécurisation des codes QR personnalisés nécessite des protections distinctes contre le remplacement physique, la manipulation au niveau du réseau, l'altération des paramètres de campagne et les événements d'attribution frauduleux. Aucune signature, aucun contrôle de géolocalisation ni aucun service de mesure mobile ne peut éliminer l'ensemble de ces menaces.
Pour les campagnes à plus forte valeur, combinez un routage HTTPS fiable, des jetons de campagne signés ou émis par le serveur, un traitement des événements en aval résistant aux replays, des listes blanches de destinations explicites, une détection des anomalies respectueuse de la vie privée et une surveillance opérationnelle des emplacements physiques. Traitez la télémétrie suspecte comme une preuve pour une décision de risque documentée plutôt que comme une preuve automatique de fraude.
OpoInstall peut être évalué dans le cadre de la pile d'attribution mobile et de liens profonds. Confirmez les fonctions anti-fraude prises en charge par le produit déployé avant d'attribuer des contrôles de sécurité spécifiques à son SDK, sa passerelle ou sa console développeur.
Pour explorer les capacités d'attribution mobile et de liens profonds, consultez la référence d'implémentation de l'attribution mobile.
Matériel connexe
-
Concepts : Code QR personnalisé, Fraude de redirection, Vérification de signature HMAC, Audit d'anomalie de géolocalisation
-
Technologies : Partenaire de mesure mobile, Passerelle de redirection Edge, Webhook de fraude S2S, Protocoles URI W3C
-
Normes : Guide de test de sécurité mobile OWASP, Guide de gestion des clés NIST SP 800-57, IETF RFC 7515 (JWS), Spécification NIST HMAC FIPS 198-1, Fiche de triche sur la sécurité des webhooks OWASP
-
Interfaces de plate-forme et d'intégration : Apple Universal Links, Android App Links, passerelles de redirection HTTPS appartenant à l'application, webhooks de sécurité authentifiés et validation de l'attribution côté serveur
-
Documentation officielle et références :
Authentification et traitement des webhooks de sécurité
Le schéma JSON QrSecurityAnomalyWebhook et l'exemple de charge utile définissent un événement de sécurité illustratif appartenant à l'application. Il ne s'agit pas d'un contrat d'API webhook officiel d'OpoInstall. La validation de schéma vérifie la structure d'un événement, mais elle n'établit pas l'identité de l'expéditeur et n'empêche pas les livraisons falsifiées.
Un récepteur de webhooks de production doit appliquer les contrôles suivants avant de permettre à un événement de sécurité d'affecter l'état de la campagne ou de l'attribution :
-
Validation du transport et des requêtes : Exigez le HTTPS, autorisez uniquement les méthodes HTTP attendues et appliquez des limites de taille de corps de requête et de taux.
-
Authentification de l'éditeur : Authentifiez chaque livraison à l'aide du protocole de vérification documenté de l'éditeur réel. Pour les webhooks signés par HMAC, calculez la signature attendue sur les octets exacts de la requête brute spécifiés par ce protocole et comparez les signatures correctement décodées à l'aide d'une opération à temps constant. Ne sérialisez pas à nouveau le JSON avant la vérification, sauf si l'éditeur l'exige explicitement.
-
Fraîcheur de la livraison et protection contre les replays : Lorsque le protocole inclut des horodatages de livraison authentifiés et des identifiants d'événements, validez leur fraîcheur et rejetez les livraisons rejouées. Un horodatage non signé seul ne fournit pas de protection contre les replays. Suivez le comportement documenté de l'éditeur lorsque les horodatages authentifiés ne sont pas disponibles.
-
Validation de schéma : Après l'authentification, validez le corps de l'événement par rapport au schéma JSON pris en charge et rejetez les champs malformés, les versions de schéma non prises en charge et les types d'événements inattendus.
-
Déduplication durable des événements : Conservez les identifiants des événements traités et rendez les actions en aval idempotentes. Les nouvelles tentatives de webhooks légitimes ne doivent pas créer de retenues de paiement en double, de restrictions de campagne, d'alertes ou d'autres effets secondaires.
-
Autorisation d'application indépendante : Traitez
risk.leveletrisk.decisioncomme des données d'événement plutôt que comme des commandes inconditionnelles. Même un événement authentifié marquéCRITICALdoit passer par la propre politique d'autorisation et de risque de l'application réceptrice avant qu'une adresse IP ne soit mise sur liste noire ou qu'une campagne ne soit suspendue. -
Gestion des clés, confidentialité et audit : Stockez les secrets de signature dans un stockage de secrets géré, mettez en œuvre des procédures de rotation et de révocation, masquez les données d'authentification sensibles dans les journaux et conservez uniquement la télémétrie nécessaire à la finalité de sécurité déclarée.
Les éditeurs de webhooks peuvent utiliser différents en-têtes de signature, entrées de signature, formats d'horodatage, planchers de nouvelles tentatives et identifiants d'événements. Vérifiez le contrat d'intégration réel avant le déploiement. N'inventez pas de détails de signature spécifiques au fournisseur et n'attribuez pas de fonctionnalités de webhook non prises en charge à OpoInstall.
Limite d'implémentation : Cet article présente une architecture de sécurité de référence. L'authentification des webhooks de production, les champs d'événements pris en charge, la sémantique de livraison et les capacités spécifiques d'OpoInstall nécessitent une confirmation par rapport à la version du produit déployée.
Référence : Fiche de triche sur la sécurité des webhooks OWASP.
Share this article



