La FTC lance une mise en garde concernant les codes QR malveillants. Le 3 septembre 2026, la Federal Trade Commission (FTC) a publié une alerte aux consommateurs signalant que des fraudeurs apposent physiquement des autocollants QR frauduleux sur les codes authentiques des parcmètres pour rediriger les conducteurs vers des portails de paiement factices. Pour les architectes de sécurité d'entreprise, les ingénieurs en croissance et les responsables marketing numérique, la réalité du suivi sécurisé des recommandations hors ligne est devenue une priorité architecturale immédiate. Bien que le terme populaire « quishing » (phishing par code QR) décrive généralement la tromperie liée au paiement, le mécanisme d'attaque physique sous-jacent affecte directement la distribution de logiciels dans le monde réel. Lorsque des actifs physiques — tels que les présentoirs de points de vente, les bannières d'événements et les dépliants de parrainage — sont exposés au remplacement d'étiquettes ou à la manipulation de requêtes, la chaîne de données reliant la découverte utilisateur hors ligne à l'attribution numérique est rompue. Pour protéger les investissements marketing et préserver la confiance des clients, les équipes d'ingénierie doivent réévaluer les architectures de parrainage hors ligne en séparant la sécurité des étiquettes physiques de la validation cryptographique des charges utiles et du routage d'installation en aval.

L'alerte de la FTC et les vecteurs d'attaque physiques
L'alerte aux consommateurs de la FTC, intitulée « Vous voyez un code QR quelque part ? Ne le scannez pas... tout de suite ! », identifie une vulnérabilité croissante dans les interactions physiques sans contact. Selon les rapports cités par l'agence, des fraudeurs apposent des autocollants QR contrefaits directement sur les codes-barres légitimes des parcmètres municipaux, des bornes de paiement et de la signalisation de stationnement public. Lorsqu'un conducteur scanne le code altéré en pensant régler ses frais de stationnement, l'appareil ouvre un site web imposteur conçu pour collecter les détails de la carte de paiement, les identifiants d'utilisateur et les informations personnellement identifiables.
En un coup d'œil
- Substitution physique d'étiquettes : Les adversaires collent des étiquettes QR contrefaites sur les codes-barres publics légitimes, exploitant le fait que l'œil humain ne peut pas décoder ou authentifier les codes-barres matriciels avant le scan.
- Collecte d'identifiants et de paiements : Les victimes sont confrontées à des portails falsifiés qui capturent des données de paiement et de compte sensibles, laissant les automobilistes financièrement compromis tandis que les autorités de stationnement enregistrent une infraction non payée.
- Parallèles avec l'acquisition hors ligne : Les mécanismes de substitution physique mis en avant par l'alerte de la FTC illustrent un risque plus large pour les programmes de parrainage d'entreprise hors ligne et les campagnes de vente au détail qui reposent sur des codes QR statiques non protégés.
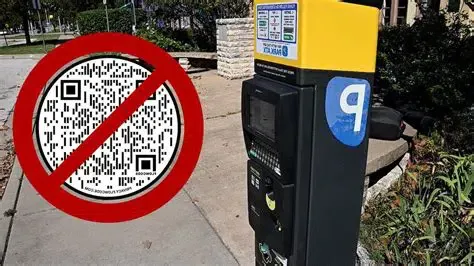
Selon les reportages d'investigation de WUSA9, les arnaques aux codes QR exploitent la commodité en masquant le serveur de destination jusqu'à ce que la reconnaissance optique ait eu lieu. Bien que les caméras des mobiles affichent régulièrement des aperçus de l'URL de destination, les manipulations de domaine de type homoglyphe (comme la substitution de caractères Unicode similaires) et les invites d'écran tronquées échappent souvent à la vigilance des utilisateurs scannant des codes dans des environnements publics rapides.
Le risque de fraude par usurpation physique s'étend à de multiples lieux commerciaux. Dans une analyse des modèles d'escroquerie plus larges par l'Associated Press, les professionnels de la cybersécurité ont noté que la falsification d'autocollants QR apparaît dans les environnements hôteliers, y compris les restaurants et les cafés où les codes de paiement sur table sont remplacés par des autocollants malveillants. En outre, les statistiques sur la fraude citées par la FTC indiquent que les consommateurs ont déclaré avoir perdu des milliards de dollars dans des arnaques à l'usurpation d'identité via divers canaux de communication, soulignant à quel point les points de contact trompeurs peuvent miner la confiance des utilisateurs.
+-------------------------------------------------------------------------+
|                  VECTEUR D'ATTAQUE PAR QUISHING SUR PARCMÈTRE           |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Actif physique légitime : Parcmètre / Signalétique de paiement ]     |
|         |                                                               |
|         |-- (L'adversaire colle un QR contrefait sur la surface)        |
|         v                                                               |
|  [ Surface physique altérée exposée au public ]                         |
|         |                                                               |
|         |-- (L'automobiliste scanne via la caméra native)               |
|         v                                                               |
|  [ Le navigateur mobile ouvre une URL contrôlée par l'adversaire ]      |
|         |                                                               |
|         v                                                               |
|  [ Portail de paiement de stationnement falsifié ]                      |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ Vol de données bancaires & identifiants ] [ Session impayée ]         |
|         |                                       |                       |
|         v                                       v                       |
|  [ Vol financier / Usurpation d'identité ]   [ Citation municipale ]    |
|                                                                         |
+-------------------------------------------------------------------------+
Ce modèle d'attaque illustre une limite opérationnelle : les surfaces imprimées ordinaires ne permettent pas intrinsèquement d'authentifier l'étiquette physique ou son émetteur. Comme le papier, l'acrylique et les présentoirs métalliques ne peuvent pas vérifier leur propre intégrité structurelle, la sécurisation des transferts numériques dans le monde réel nécessite des contrôles défensifs distincts à travers les couches physiques, de transport et d'application.
Le risque analogue : Suivi des recommandations et falsification de l'attribution
Alors que les escroqueries liées au stationnement se concentrent sur le vol d'identifiants de paiement, la même primitive de substitution physique pourrait également affecter le marketing hors ligne et les programmes de parrainage partenaires. Les marques d'entreprise déploient des millions de codes QR physiques sur les comptoirs de vente au détail, les emballages promotionnels, les présentoirs de conférences et les affiches extérieures pour stimuler l'acquisition de clients.
Dans les campagnes de croissance conventionnelles, un code de parrainage hors ligne encode fréquemment un lien de suivi en texte brut :
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
Lorsque le suivi des parrainages hors ligne repose sur des chaînes statiques non protégées, les systèmes de croissance rencontrent deux défis de sécurité distincts :
- Substitution d'étiquette physique : Une partie non autorisée peut physiquement placer une étiquette adhésive sur un présentoir de vente au détail ou une affiche partenaire. Si le code de remplacement pointe vers un compte affilié concurrent ou un site de fraude, les clients potentiels scannent le code malveillant, détournant le crédit commercial ou exposant les utilisateurs au phishing.
- Manipulation des paramètres de requête : Si un utilisateur scanne un code imprimé légitime qui ouvre un intermédiaire web non vérifié, les chaînes de requête non protégées peuvent être supprimées, réécrites ou ajoutées par des extensions de navigateur non fiables ou des scripts de redirection intermédiaires, ce qui compromet la comptabilité des parrainages.
+-------------------------------------------------------------------------+
|                TAXONOMIE DES MENACES DE PARRAINAGE HORS LIGNE           |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Actif promotionnel physique (ex: affiche partenaire en magasin) ]    |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (Attaque 1 : Substitution physique)   (Attaque 2 : Manipulation)       |
|  L'adversaire colle une étiquette      Chaîne de requête modifiée       |
|  sur l'affiche légitime                durant la redirection client     |
|         |                                       |                       |
|         v                                       v                       |
|  [ Pointe vers un domaine malveillant ] [ ID promoteur réécrit ]        |
|         |                                       |                       |
|         v                                       v                       |
|  [ Crédit de parrainage détourné ]    [ Commission mal attribuée ]      |
|                                                                         |
+-------------------------------------------------------------------------+
Pour maintenir un contexte de parrainage vérifiable, les architectes de sécurité doivent classer correctement les menaces physiques et numériques :
| Vecteur d'attaque | Mécanisme sous-jacent | Impact commercial principal | Contre-mesure architecturale |
|---|---|---|---|
| Superposition d'étiquette | Étiquette contrefaite collée sur le QR légitime | Trafic dirigé vers un domaine malveillant ou concurrent | Matériaux inviolables, audits, liens d'application vérifiés |
| Manipulation des paramètres | Modification de l'ID promoteur en texte brut | Paiements de commissions erronés et analyses inexactes | Signature cryptographique côté serveur (HMAC-SHA256) |
| Scraping & Rejeu | Jetons de campagne copiés sur des forums de coupons | Conversions non incrémentales, hors zone géographique | Gestion du cycle de vie des jetons, prévention du rejeu |
| Clics automatisés | Bots déclenchant des redirections web | Métriques de conversion biaisées en haut de tunnel | Limitation de débit (rate limiting) et télémétrie |
Une architecture à trois couches : Défense physique, transport et charge utile
Une idée fausse courante dans l'ingénierie mobile est que les signatures d'URL cryptographiques peuvent empêcher la substitution physique des codes QR. En réalité, si un attaquant appose un autocollant contrefait pointant vers un domaine contrôlé par lui, l'appareil de la victime n'interroge jamais l'infrastructure légitime de la marque. Par conséquent, une défense complète nécessite trois couches coordonnées :
+-------------------------------------------------------------------------+
|                   DÉFENSE EN TROIS COUCHES DU PARRAINAGE                |
+-------------------------------------------------------------------------+
|                                                                         |
|  COUCHE 1 : INTÉGRITÉ PHYSIQUE                                          |
|  - Substrats inviolables (vinyle destructible, ruban de sécurité)        |
|  - Enceintes protégées (cadres acryliques, vitrines)                     |
|  - Protocoles d'inspection physique pour les actifs publics             |
|         |                                                               |
|         v                                                               |
|  COUCHE 2 : ASSOCIATION DOMAINE-APP & CONFIANCE DE ROUTAGE             |
|  - Branding clair affichant le domaine HTTPS officiel                    |
|  - Liens universels Apple / Liens d'application Android vérifiés        |
|  - Garantit que les domaines tiers altérés ne peuvent appeler l'appli   |
|         |                                                               |
|         v                                                               |
|  COUCHE 3 : INTÉGRITÉ DU JETON ET DE LA CHARGE UTILE                    |
|  - Jetons cryptographiques côté serveur (signature HMAC-SHA256)          |
|  - Vérification de signature et d'horodatage lors de l'ingestion         |
|  - Contrôle du cycle de vie des campagnes contre la réutilisation       |
|                                                                         |
+-------------------------------------------------------------------------+
Couche 1 : Intégrité physique et inspection
Les contrôles physiques atténuent les attaques par superposition. Les actifs de vente au détail de grande valeur doivent utiliser des matériaux inviolables — tels que des étiquettes en vinyle destructible qui se fragmentent lors d'une tentative de retrait — ou afficher les codes-barres derrière du verre protecteur. Le personnel en magasin doit effectuer des inspections visuelles périodiques pour vérifier que les présentoirs promotionnels restent intacts.
Couche 2 : Association domaine-app et routage via des liens vérifiés
Lorsqu'un utilisateur scanne un code-barres physique authentique, des mécanismes de liaison d'application vérifiés — tels que Apple Universal Links et Android App Links — établissent un routage vérifié. En validant les associations de domaine via des fichiers hébergés en HTTPS (apple-app-site-association et assetlinks.json), le système d'exploitation dirige les utilisateurs vers l'application native sans passer par des redirections intermédiaires non vérifiées. Si un autocollant frauduleux est scanné, l'application native du commerçant ne s'ouvrira pas, permettant aux utilisateurs vigilants de repérer les incohérences dans la barre d'adresse du navigateur.
Couche 3 : Intégrité via la vérification de signature côté serveur
Pour empêcher les intermédiaires de modifier les paramètres de requête, les liens de parrainage doivent encoder des jetons signés plutôt que des chaînes en texte brut. Un service d'attribution sécurisé génère une signature HMAC-SHA256 liant l'identifiant de canal, les paramètres de campagne et un horodatage à l'aide d'une clé secrète côté serveur :
Lorsque le lien est ouvert, le serveur web vérifie la signature. Si un adversaire modifie pid=rep_4401 pour substituer un autre compte affilié, la signature échoue et le crédit est refusé. Pour les affichages dynamiques, les jetons peuvent intégrer une durée de vie courte (TTL) ; pour les supports imprimés, les serveurs appliquent des fenêtres de validité et des vérifications de statut au niveau de la campagne.
// Implémentation côté serveur pour la validation de jetons de parrainage signés cryptographiquement.
// En production, cette logique s'exécute sur une passerelle d'ingestion authentifiée
// pour garder la clé secrète confidentielle.

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 {
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}
Acquisition mobile en aval et contexte de frontière d'installation
Si la signature côté serveur vérifie l'intégrité du lien, l'acquisition d'utilisateurs mobiles pose un défi distinct : gérer l'attribution hors ligne lorsque l'utilisateur n'a pas l'application native installée.
Dans un tunnel d'acquisition hors ligne, un client découvrant une affiche en magasin est souvent un visiteur pour la première fois. S'il scanne un code QR sans avoir l'application, le système d'exploitation dirige la demande vers une page web mobile.
+-------------------------------------------------------------------------+
|              PARCOURS D'INSTALLATION D'ACQUISITION HORS LIGNE           |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Point de vente physique : Code QR en magasin authentique ]           |
|         |                                                               |
|         |-- (Le client scanne le code)                                  |
|         v                                                               |
|  [ Page d'atterrissage web HTTPS légitime ]                             |
|         |                                                               |
|         |-- (L'ingestion serveur valide la signature & statut)          |
|         v                                                               |
|  [ Redirection vers l'App Store / Google Play via CTA ]                 |
|         |                                                               |
|         v                                                               |
|  [ Barrière d'installation : Les flux standards ne reconstruisent       |
|    pas automatiquement le contexte web au premier lancement ]           |
|         |                                                               |
|         v                                                               |
|  [ Démarrage de l'application : exécution au premier lancement ]        |
|         |                                                               |
|         v                                                               |
|  [ Moteur de Deep Linking Différé : Appariement assisté par serveur ]    |
|         |                                                               |
|         v                                                               |
|  [ Contexte éligible restauré : L'application applique l'attribution ]  |
|                                                                         |
+-------------------------------------------------------------------------+
Lorsque l'utilisateur navigue depuis la page web vers l'App Store ou Google Play, les flux d'installation standards ne recréent pas automatiquement le contexte de la campagne web sur le premier lancement. Pour combler cette lacune sans forcer les clients à saisir manuellement des codes, les équipes déploient des architectures de Deep Linking Différé (DDL). Des plateformes telles que celles mentionnées, ou Opoinstall, associent les métadonnées de clics web pré-installation aux profils d'application au premier lancement via un appariement assisté par serveur.
Selon le fournisseur, les architectures d'attribution peuvent inclure :
- Validation de canal et de source : Les plateformes d'attribution ingèrent les paramètres promotionnels validés sur la couche web, mettant en cache les métadonnées de campagne avant la redirection vers le store.
- Restauration des paramètres au démarrage : Lors du premier lancement, le SDK client interroge le backend d'attribution pour récupérer la charge utile de parrainage, permettant d'attribuer le crédit au canal physique et d'afficher les promotions onboarding pertinentes.
- Télémétrie des anomalies : Certaines plateformes fournissent une surveillance spécialisée pour détecter les modèles de trafic anormaux ou les écarts de synchronisation.
Selon la documentation de Opoinstall, ce framework de restauration de paramètres peut coupler les métadonnées de clics pré-installation avec les démarrages initiaux dans jusqu'à 98 % des cas, offrant une alternative automatisée aux codes promotionnels manuels.
En couplant les précautions physiques, la vérification de signature côté serveur et une restauration fiable des paramètres, les organisations peuvent aider la découverte dans le monde physique à se connecter plus efficacement aux cycles de vie des applications numériques.
Questions fréquentes (FAQ)
Quelle menace la FTC a-t-elle soulignée concernant les codes QR ?
Les signatures cryptographiques peuvent-elles empêcher le remplacement physique des codes QR ?
Comment les applications mobiles préservent-elles le contexte de parrainage lors d'une installation via l'app store ?
Points clés pour les architectes de sécurité et de croissance
L'avertissement de la FTC concernant les codes QR contrefaits sur les parcmètres souligne une réalité de sécurité essentielle : les surfaces publiques physiques sont des environnements non approuvés. À mesure que les organisations étendent leurs campagnes de marketing hors ligne et leurs parrainages via des points de vente et des événements publics, les liens statiques non vérifiés introduisent des vulnérabilités.
Pour les architectes logiciels et les leaders de la croissance, la sécurisation de l'attribution hors ligne nécessite une stratégie intégrée et multicouche. Les actifs physiques doivent intégrer des conceptions inviolables, les liens mobiles doivent tirer parti de protocoles de liaison d'application vérifiés pour maintenir la confiance dans le domaine, et l'intégrité des paramètres doit être protégée à l'aide de signatures cryptographiques côté serveur. En connectant ces protections avec un deep linking différé robuste et une surveillance du trafic, les équipes d'ingénierie peuvent construire des tunnels d'acquisition client hors ligne résilients face aux menaces du monde réel.
Références
-
Federal Trade Commission. (2026). Alerte aux consommateurs : Vous voyez un code QR quelque part ? Ne le scannez pas... tout de suite !. FTC Consumer Advice. https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9. (2026). Les arnaques aux codes QR sont de retour. Voici comment rester en sécurité. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
Associated Press. (2026). Les arnaques de voyage sont de plus en plus difficiles à détecter. Voici comment rester en sécurité. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple Developer. (2026). Support des liens universels dans votre application. Apple Documentation. https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android Developers. (2026). Vérifier les liens d'application Android. Android Documentation. https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall. (2026). Aperçu du Deep Linking différé et de l'installation paramétrée. https://www.opoinstall.com/
Share this article