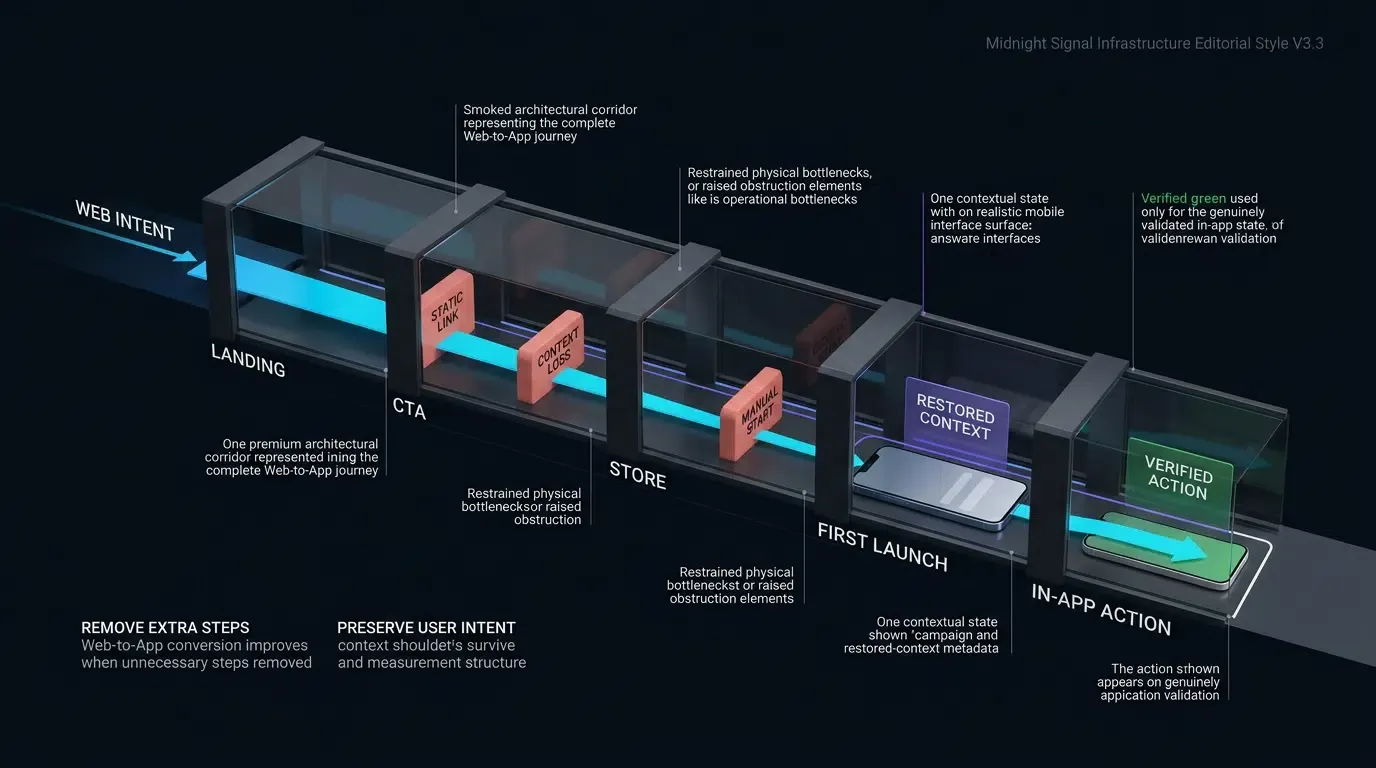
ディープリンクはどのようにモバイルアプリのエンゲージメントを高めるのでしょうか? ディープリンクを活用すると、ナビゲーションの摩擦を減らし、再活性化したユーザーを放棄されたカート、パーソナライズされたプロモーション、特定のコンテンツなど、文脈に応じたアプリ内の目的地へ直接誘導できます。これにより、手動でのアプリ内検索が不要になり、コンバージョンや継続率を改善するためのテスト可能な機会が創出されます。
アプリのエンゲージメントとは、ユーザーがモバイルアプリケーションのライフサイクル全体を通じて行うインタラクションの頻度、深度、および継続時間を指します。リマーケティングキャンペーンでコンテキストに応じたディープリンクを活用することで、休眠ユーザーを外部のWeb、メッセージング、メールのタッチポイントから汎用的なホーム画面を経由させることなく、ターゲットとなるアプリ内コンテンツへ直接誘導し、エンゲージメントを強化します。
| 用語 | 定義 | 関連要素 | 検索意図の役割 |
|---|---|---|---|
| アプリエンゲージメント | 時間の経過に伴うモバイルアプリケーション内でのユーザーインタラクションの深度と頻度。 | ユーザー維持(リテンション) | 情報提供 / コマーシャル |
| Web to App | Web訪問者をネイティブモバイルアプリケーションのビューへ移行させるプロセス。 | モバイルディープリンク | 情報提供 |
| リマーケティング | ターゲットキャンペーンを通じて、離脱または休眠中のユーザーを再活性化させる戦略的実践。 | ライフサイクルマーケティング | 情報提供 |
なぜコンテキストに応じたディープリンクがリマーケティングの摩擦を軽減できるのか
静的メッセージの非効率性:メインメニューでの離脱がキャンペーンのROIを損なう理由
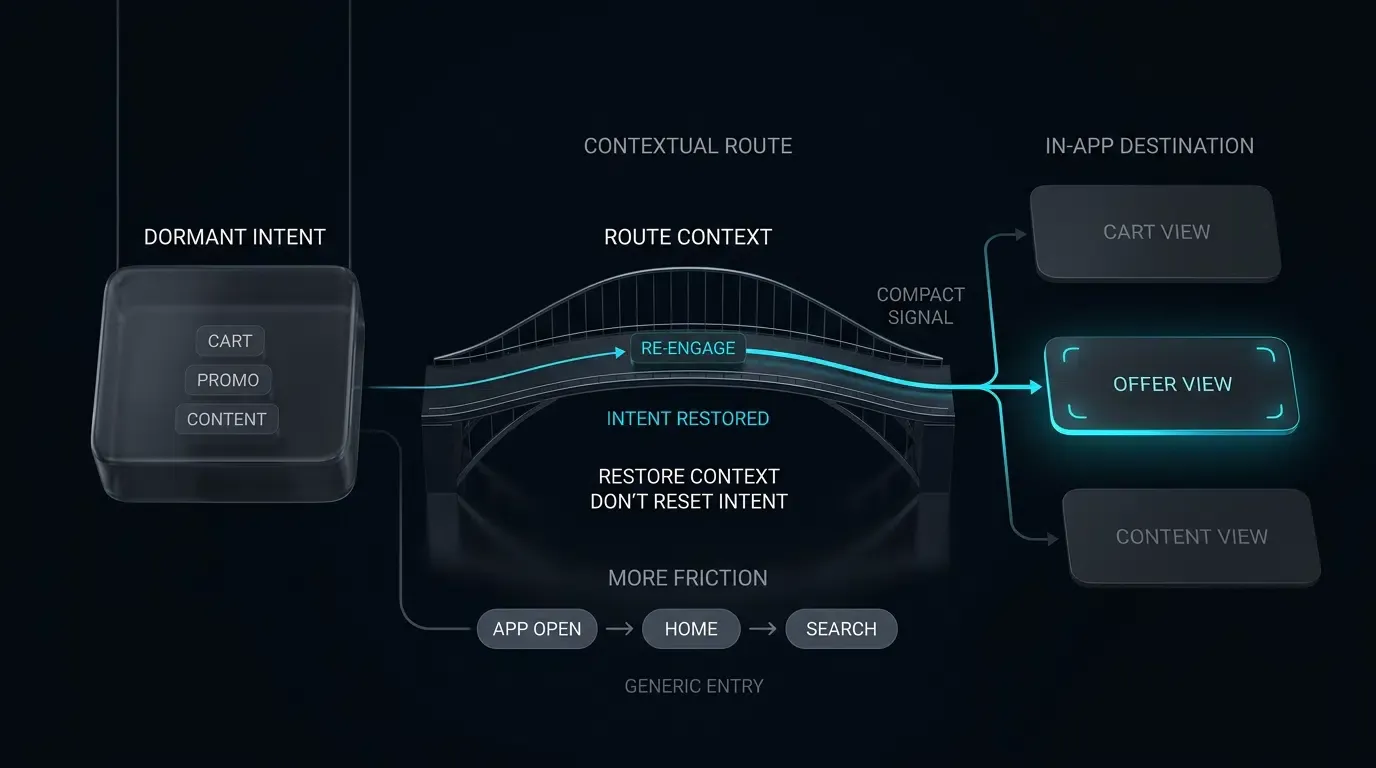
モバイルマーケティングキャンペーンでは、離脱や休眠中のユーザーを再活性化しようとする際、低いコンバージョン率に悩まされることが少なくありません。このパフォーマンス低下の一因は、リマーケティングメッセージ内に文脈を伴わない「静的なリンク」を使用していることにあります。例えば、eコマースプラットフォームがユーザーが過去に閲覧した商品への20%割引を伝えるSMSを送る際、リンク先を汎用的なアプリのホーム画面やApp Storeの製品ページに設定すると、ユーザーに即座に摩擦を感じさせることになります。
アプリを開いてメインロビーに到着すると、ユーザーは複雑なカテゴリー階層を手動でたどり、検索フィールドを探し、キャンペーンで言及されていた特定の商品を再検索しなければなりません。各ナビゲーションの手順は認知負荷と摩擦を生じさせ、チェックアウト(購入)ファネルに到達する前に離脱する可能性を高めます。汎用的な入り口にユーザーを誘導することで、グロースチームはキャンペーンの関連性を希薄化させ、顧客獲得単価(CAC)を膨らませ、ライフサイクルマーケティング予算の運用効率を低下させるリスクを負うことになります。
ブロードキャスト型リターゲティングから、意図を保持したディープリンクへの移行
エンゲージメントを最適化するために、グロースチームは汎用的なブロードキャスト型メッセージングから、意図を保持したディープリンクアーキテクチャへ移行することができます。すべての再活性化トラフィックを「汎用的なアプリ起動」として扱うのではなく、コンテキストに応じたディープリンクによって、特定の目的地のルート情報とパラメータのペイロードをキャンペーンURLに直接組み込むのです。
非アクティブなユーザーがメール、SMS、またはWebバナー内のコンテキストリンクをタップすると、基盤となるOSは、検証済みリンクをサポートしているネイティブアプリケーションへ直接要求をルーティングします。モバイルSDKは入ってきたインテントを傍受し、埋め込まれたパラメータ(例: scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef)を解析して、自動的にユーザーを該当する製品またはチェックアウト画面へナビゲートします。モバイルアトリビューションおよびディープリンクプラットフォームであるOpoInstallを活用することで、マーケティングチームは外部のWebやメッセージングのタッチポイントとアプリ内のシーンを橋渡しするダイナミックなルーティングリンクを生成できます。
再活性化ファネルの運用指標としての「コンテンツ到達時間(Time-to-Content)」の評価
ライフサイクルマーケティングにおいて、ユーザーの関心は非常に流動的です。プロダクト定義に基づく有益な運用指標としてコンテンツ到達時間(
非コンテキスト型のキャンペーンでは、手動でのメニュー操作、検索クエリ、ログインの摩擦などにより
ホーム画面の摩擦は、ユーザー再活性化ファネルをどのように劣化させるのか
離脱チャーンの分解:キャンペーンクリックから複雑なアプリ内検索まで
直接ルーティングの運用価値を理解するために、標準的な再活性化ファネルとディープリンクを活用したファネルでのユーザーパスを評価してみましょう:
-
標準的なリマーケティングファネル(摩擦が大きい):
- トリガー:ユーザーが放棄されたカートアイテムに関するプロモーションSMSのリンクをタップする。
- 起動:OSがアプリを開く。アプリがコールドスタートを実行し、デフォルトのホームロビーを表示する。
- 検索:ユーザーは過去のカートを探そうと試みるか、アプリ内の検索機能を使用してその商品を探す。
- 離脱点:検索に失敗した、または複数のタップが必要な場合、ユーザーはセッションを終了する。
- 結果:離脱リスクが高く、コンバージョンを逃し、キャンペーンの効率が低下する。
-
コンテキストディープリンク型ファネル(摩擦が小さい):
- トリガー:ユーザーがルーティングトークンが埋め込まれた検証済みのUniversal LinkまたはApp Linkをタップする。
- 起動:OSがドメインの関連付けを検証し、ネイティブアプリを直接開く。
- ルート抽出:アプリのSDKがペイロードを傍受し、検証されたパラメータをナビゲーションルーターへ渡す。
- 直接到達:アプリは、プロモーション割引が適用された状態のチェックアウト画面をレンダリングする。
- 結果:価値を即座に提供でき、コンバージョンパスが合理化され、ユーザー体験が向上する。
コンテキストの勢いを保持:カート、割引、保存状態へのルーティング
休眠ユーザーは、パーソナライズされた関連性の高いコンテキストを提示された際に最も効果的に再エンゲージします。ディープリンクがユーザーの意図を保持する主要な再エンゲージメントシナリオは以下の通りです:
- カートのリカバリー:製品カタログページを経由することなく、適用済みの有効な割引トークンと共に、保存されたカートへ直接ユーザーを誘導する。
- パーソナライズされたコンテンツ推奨:動画ストリーミングやメディア購読ユーザーを、特定の動画エピソード、音声プレイリスト、ニュース記事へ直接誘導する。
- 時間制限のあるイベントアクセス:ゲームやライブイベントのユーザーを、開催中のトーナメントロビーや期間限定プロモーションのモーダルへ直接誘導する。
- 金融・口座アラート:セキュリティSMSアラートから、生体認証による安全な認証を経て、特定の取引確認画面へ直接移行させる。
クロスチャネル起動時のコールドスタート vs. バックグラウンド再開の管理
モバイルOSは、アプリケーションの実行状態に応じてディープリンクペイロードの配信方法を使い分けます:
- ウォームリジューム(バックグラウンド状態):アプリケーションが現在システムメモリ内でサスペンドされている場合。ユーザーがディープリンクをタップすると、OSは既存のタスクをフォアグラウンドに戻し、ライフサイクルデリゲート(Androidの
onNewIntent、iOSのscene(_:openURLContexts:)またはscene(_:continue:))を通じてURLインテントを配信します。アプリのルーターはアプリケーションの状態を再初期化することなく、アクティブなビューコントローラーを遷移させます。 - コールドスタート(終了状態):アプリケーションプロセスが実行されていない場合。OSはプロセスメモリを割り当て、アプリケーションクラスを初期化し、ルートアクティビティまたはシーンデリゲートへ起動インテントを配信します。クライアント側のアーキテクチャは、初期起動時にルーティングペイロードをキャプチャして保持し、必要な依存関係の注入を完了させ、プライマリUI階層の準備ができ次第、ターゲットシーンへナビゲートする必要があります。
アンインストール済みユーザーを再活性化させる「Deferred Deep Linking(遅延ディープリンク)」の役割
リマーケティングにおける重大な課題は、休眠ユーザーがモバイルアプリケーションをアンインストールしている場合です。標準的なカスタムURIスキームはアンインストール済みデバイスでは完全に機能せず、ブラウザエラーで行き止まりになってしまいます。
「遅延ディープリンク(Deferred Deep Linking)」はこの制約を解決します。アンインストール済みのユーザーがキャンペーンリンクをクリックすると、ルーティングエンジンはブラウザを適切なアプリストアへ導きつつ、アトリビューションサーバー上でターゲットの目的地のパラメータをキャプチャします。ユーザーがアプリをダウンロードして初回起動すると、OpoInstall SDKはアトリビューションバックエンドに問い合わせを行い、キャッシュされたパラメータを取得し、展開されたアトリビューションシステムがサポートし、プラットフォームのプライバシーポリシーが許可する範囲内で、アプリが初回起動時にシーン復元を実行できるようにします。
Web-to-App、SMS、およびメールリマーケティングのアーキテクチャパス
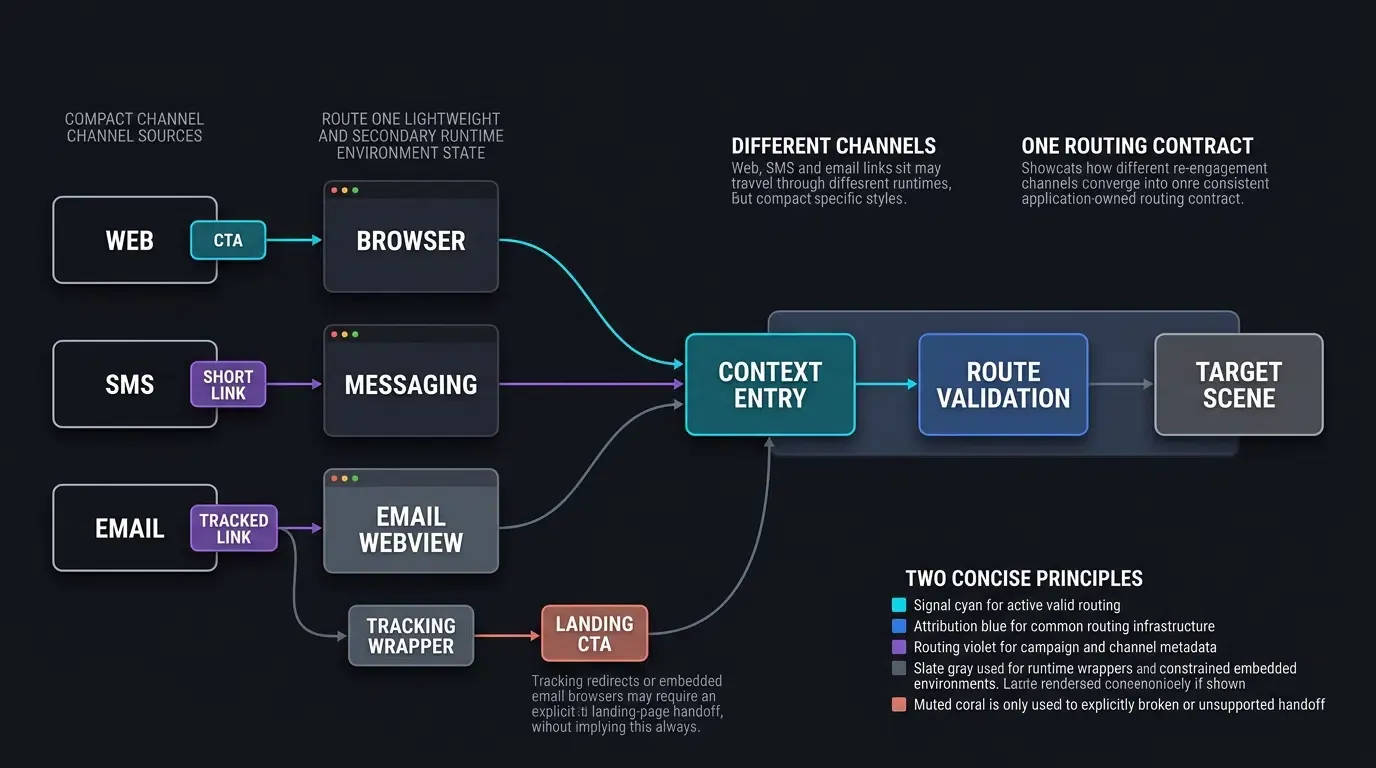
Web-to-Appインターセプション:高トラフィックのモバイルWebページでのコンテキストバナー展開
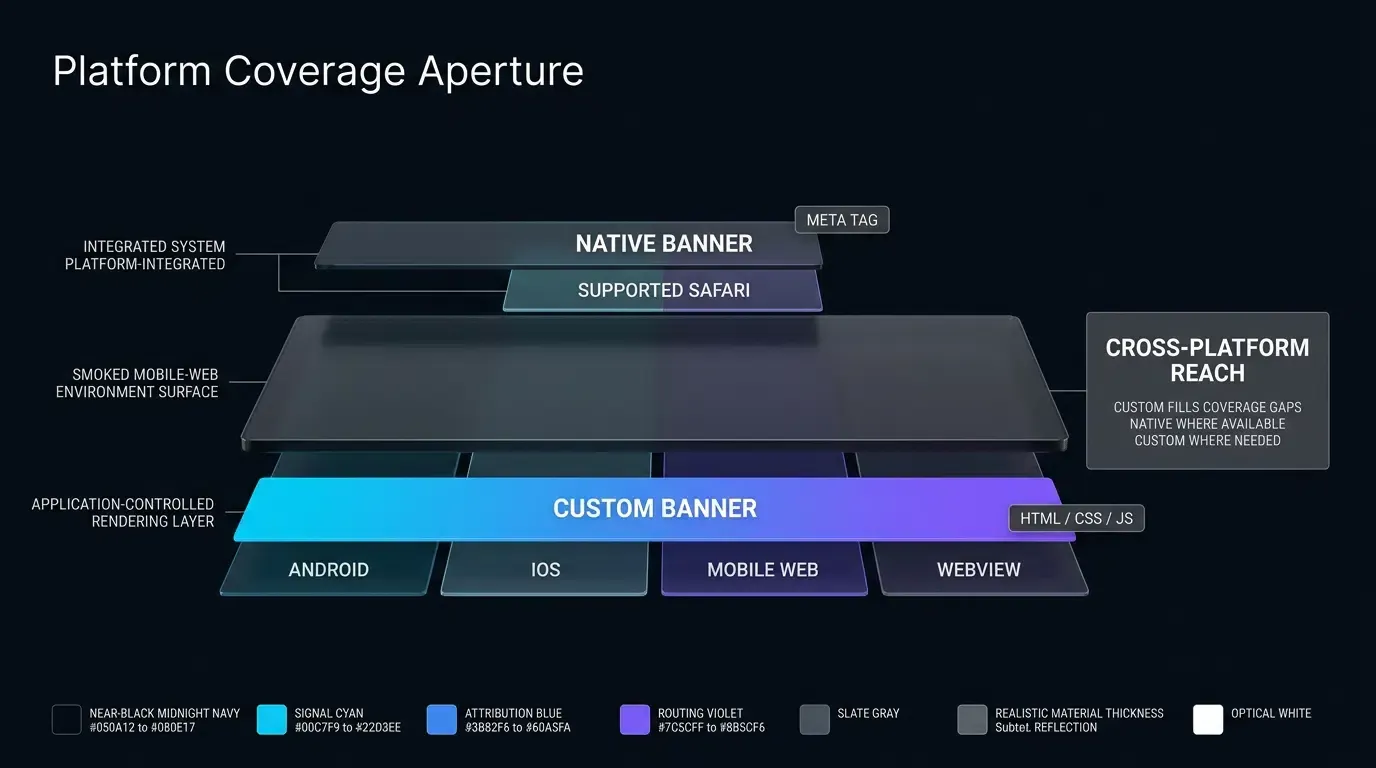
休眠中のアプリユーザーの多くは、Google検索やSNSリンクをタップする際、モバイルWebブラウザ(SafariやChromeなど)を通じてブランドとインタラクションを行います。グロースチームは、モバイルランディングページ上にコンテキストに応じたWeb-to-Appルーティングを実装し、これらのWeb訪問者をネイティブアプリへ移行させることができます。
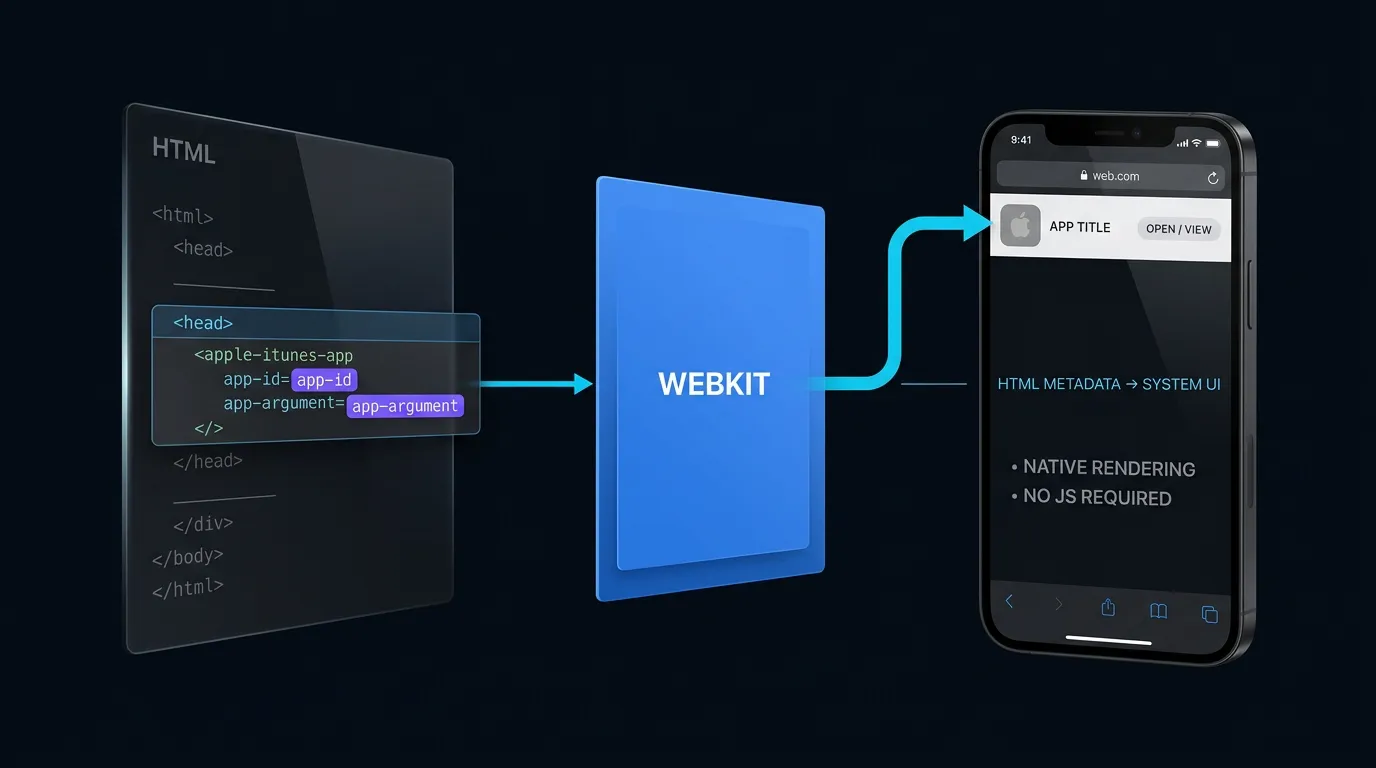
クライアント側のJavaScriptやダイナミックなスマートアプリバナーを使用することで、Webページはモバイル環境を検出し、インタラクティブなプロンプトを表示します。ユーザーがバナーをタップすると、スクリプトはネイティブのUniversal LinkやApp Linkを呼び出し、ユーザーの現在の閲覧コンテキスト(閲覧中の特定の商品SKUなど)をネイティブアプリケーションへ引き継ぎます。
SMSとメッセージングワークフロー:ディープリンクをトラッキング用の短縮URLにカプセル化する
SMSやダイレクトメッセージングチャネル(WhatsApp、LINE、RCSなど)は、高いCTR(クリック率)を持つリマーケティングのタッチポイントです。しかし、文字数制限や視覚的な美観の問題から、マーケティングチームは長いパラメータ文字列をブランド化された短縮URL(例: https://brand.link/spring24)にカプセル化する必要があります。
可能な場合は、ユーザーに表示される宛先として、検証済みのUniversal LinkまたはAndroid App Linkドメインを使用してください。トラッキングや短縮リンクの転送層が必要な場合は、HTTPリダイレクトが常に自動的にネイティブアプリへ引き渡されると想定するのではなく、各ターゲットOS、ブラウザ、メッセージングランタイムに対してリダイレクトチェーンの動作を検証してください。
メール再エンゲージメント:メールクライアントのアプリ内WebViewとUniversal Linkのハンドオフ
メールリマーケティングは、ESP(メール配信サービス)のクリックトラッキングラッパーやサードパーティのメールクライアントWebView(GmailやOutlookに埋め込まれたブラウザなど)の存在により、アーキテクチャが複雑化します。ESPがディープリンクを自身のトラッキングリダイレクトでラップすると、カスタムトラッキングドメインにはAppleのAssociated DomainsやAndroidのDigital Asset Linksの検証が欠けていることが多く、その結果、アプリではなくアプリ内ブラウザでリンクが開かれることになります。
トラッキングラッパーや埋め込みメールブラウザが直接的なUniversal LinkやApp Linkの引き渡しを妨げる場合は、検証済みのHTTPSランディングページ上で、ユーザーが明示的に「アプリで開く」CTA(行動喚起)を制御できるようにしてください。自動化されたリダイレクトチェーンやロード後のスクリプトが、すべてのメールクライアント環境で強制的にネイティブアプリを起動させると想定しないでください。
ダイナミックルートトークンの保護:プライベートなユーザーシーンへの不正アクセスの防止
ディープリンクのパラメータは、外部のユーザーがアクセス可能なチャネルから送られてきます。攻撃者はURLパラメータを改ざんして、制限されたビューへの不正アクセスを試みる可能性があります(例: 他のユーザーのカートの表示を試みる: ?cart_id=1024)。
OWASPモバイルアプリケーションセキュリティテストガイドによる「安全でないディープリンク」に関するガイダンスに従い、アプリケーションはディープリンクのクエリ文字列を認証や認可の根拠にしてはなりません。再エンゲージメントのペイロードは、生(raw)のデータベースIDやセッション秘密情報ではなく、不透明で有効期間の短いルートトークンを渡すべきです。ネイティブアプリケーションは、ユーザーの認証済みセッションをローカルで検証し、プライベートなデータをレンダリングする前に、アクティブなユーザーが要求されたリソースへのアクセス権を持っていることをバックエンドで確認する必要があります。
[休眠ユーザーがWeb CTA / SMS / Emailリンクを受信]
                       │
                       ▼
         [OS / ブラウザによるリンク解決]
           ┌───────────┴───────────┐
           ▼                       ▼
    [アプリがインストール済み]     [アプリが未インストール]
           │                       │
           ▼                       ▼
    [検証済みApp Link]             [Webルーティングランディングページ]
           │                       │
           ▼                       ▼
    [ネイティブアプリの直接起動]   [明確なアプリストアへのフォールバック]
           │                       │
           │                [インストールと初回起動]
           │                       │
           └───────────┬───────────┘
                       ▼
        [SDKによるパラメータ抽出]
                       │
                       ▼
        [入力のサニタイズとホワイトリスト検証]
                       │
                       ▼
        [サーバー側での認可と状態チェック]
           ┌───────────┴───────────┐
           ▼                       ▼
    [ターゲットシーンのロード]     [安全なイベント / ホームへのフォールバック]
パーソナライズされた再エンゲージメントのためのダイナミックルーティングペイロードの構造化
主要な業種別URLパラメータの構造化
ペイロードのスキーマを標準化することで、ネットワーク解析とアプリケーションナビゲーションのクリーンな分離が確実になります。主要な業界全体で共通のパラメータスキーマは以下の通りです:
- eコマース:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - Fintech:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - ストリーミング・メディア:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - ゲーム:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
データ型検証、文字ホワイトリスト、および有効期限タイムスタンプの強制
ディープリンクを通じた解析の悪用、インジェクションリスク、形式の誤ったルーティング入力、リソース枯渇のエッジケースを減らすために、入ってくるパラメータ文字列は処理前に厳格な検証を通過する必要があります:
- 英数字のホワイトリスト化:識別子に対して正規表現フィルタリング(例:
^[A-Za-z0-9_-]{1,64}$)を強制し、制御文字、引用符、スクリプトタグを含むペイロードを破棄します。 - ルートトークンの検証:ルートトークンを厳格な長さ制限(16文字〜128文字)に準拠した不透明で単発(1回限り)の文字列に限定し、ルーティング実行前にバックエンドで有効期限タイムスタンプを検証します。
ルーティング識別子とユーザー認証情報の分離
ディープリンクURLには、いかなる場合もユーザーのパスワード、ハッシュ化されていないAPIキー、または有効期間の長い認証トークンを含めてはなりません。もしユーザーが共有デバイスでメールリンクをタップした場合、URLにセッショントークンをさらすと、深刻なアカウント乗っ取りの脆弱性が生まれます。
ディープリンクは「ルーティングの意図(どのコンテンツを表示するか)」のみを伝えるべきです。ネイティブアプリは、自身の安全なローカル認証情報ストア(iOS KeychainやAndroid Keystoreなど)からユーザーIDを独自に取得し、ユーザー固有のアカウントデータを表示する前にバックエンドでセッションを認証しなければなりません。
OpoInstallを使用したコンテキストアトリビューショントークンの紐付け
どのリマーケティングチャネルが最も高い再活性化ROIを生み出しているかを評価するために、ライフサイクルチームはアプリ内のコンバージョンを特定のキャンペーンへアトリビューション(帰属)させる必要があります。
OpoInstallは、パラメータ抽出とマルチチャネルアトリビューションを統合しています。ユーザーがディープリンクを介してアプリへ入ると、SDKはチャネルコード、キャンペーン識別子、カスタムペイロードをキャプチャし、アトリビューションシグナルをコンソールへ送信しながら、ペイロードをローカルのアプリルーターへ渡します。ペイロード構造とイベントバインディングの技術仕様については、SDK統合ドキュメントを確認してください。
安全なウェイクアップパラメータ処理のためのクライアント側実装
KotlinによるAndroidインテント傍受:onCreateとonNewIntentライフサイクルの管理
Androidでは、ディープリンクのインテント処理は、新しく作成されるアクティビティについてはonCreateで、アクティビティやタスク構成が既存のインスタンスを再利用する場合にはonNewIntentで実装する必要があります。実装は、入ってきたURIまたはSDKペイロードを抽出し、データ型を正規化し、検証失敗時にアクセスを拒否する「フェイルクローズ(fail-closed)」な検証を強制し、UIナビゲーションをトリガーする前にバックエンドの認可を確認しなければなりません。
SwiftによるiOS Universal Link処理:UIWindowSceneDelegateの継続の実装
シーンベースのiOSアプリにおいて、Universal Linkはコールドスタート時にconnectionOptions.userActivitiesを通じて、またアプリがすでに実行中または一時停止中の場合にはscene(_:continue:)を通じて配信されます。この実装は、入ってきたNSUserActivityを検証し、アトリビューション処理をSDKへ委譲し、SDKのウェイクアップリスナーを通じてペイロードを抽出し、UIメインスレッドへルートをディスパッチする前にペイロード表現を正規化します。
以下の技術実装は、ネイティブのAndroid(Kotlin)およびiOS(Swift)で再エンゲージメントディープリンクをキャプチャ、検証、ルーティングするためのデュアルプラットフォーム統合を示しています。認定SDKバイナリとエンジンプラグインは、OpoInstall SDKダウンロードセンターからダウンロードできます。
// Android: MainActivity.kt - 再エンゲージメントインテント処理とルート検証ゲート
// 統合の参考例。パッケージ名、コールバッククラス、初期化順序、
// ウェイクアップメソッド、およびproduction OpoInstall SDKリリースに対するappData.dataの正確な実行時表現を確認してください。
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * 異種SDKデータ表現(JSON String、Map、またはJSONObject)を、
     * 厳格なフェイルクローズ型チェックを備えた、アプリケーション独自の標準ペイロードモデルに正規化します。
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "サポートされていないSDKペイロードタイプ: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // シーンとトークンの識別子が空でないことを必須とする
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON文字列のパースに失敗しました", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // フェイルクローズ:型強制による悪用を防ぐため、文字列以外の型を拒否
            if (value !is String) {
                Log.w("PayloadAdapter", "キー: $key に対する非文字列のペイロード値を拒否しました")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "raw map内の非文字列のキーまたは値を拒否しました: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // ステップ1:厳格なフェイルクローズのキー検証(未知のペイロードキーを拒否)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // ステップ2:厳格な許可リストに対するシーン検証(文書化されたすべての垂直スキーマと照合)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // ステップ3:ターゲット識別子に対する英数字と長さの制限を強制
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // ステップ4:ルートトークン形式の検証(不透明で、1回限りの認可トークン)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // ステップ5:存在する場合、オプションのUTMソースを検証
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // コールドスタート時の再エンゲージメントインテントを処理
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // launchMode/タスク構成に基づいてアクティビティが再利用される際のウォームリジューム時の再エンゲージメントインテントを処理
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // ステップ1:ベンダーSDKペイロードを、厳格な型チェックを伴う標準的なDTOへ正規化
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("ペイロード形式が不正または読み取り不能です。") }
                    return
                }

                // ステップ2:厳格なフェイルクローズチェックを用いて、信頼されていないペイロードデータを検証
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // ステップ3:サーバーの認可とリソースの利用可能性を検証
                    // 注:認証されたユーザーセッションはURLではなくアプリ状態によって供給されます。routeTokenは不透明な参照です。
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("要求されたアイテムまたはプロモーションは利用できなくなりました。")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("不正または無効な再エンゲージメント要求です。")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "再エンゲージメントターゲットへナビゲート: ${route.scene}, ID: ${route.targetId}")
        // 内部ナビゲーションコントローラーへディスパッチ
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "ホームロビーへの安全なフォールバック: $reason")
        // ユーザー通知を表示し、デフォルトのホームビューへナビゲート
    }
}

// アプリ固有のバックエンド認可プレースホルダー(OpoInstall SDK APIではありません)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // プレースホルダーのみ:本番環境のバックエンドは、認証ユーザーの紐付け、トークンの有効期限、意図したリソースの紐付け、および1回限り/リプレイステータスを検証する必要があります。
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - Universal Link処理とルート検証ゲート
// 統合の参考例。パッケージ名、コールバッククラス、初期化順序、
// ウェイクアップメソッド、およびproduction OpoInstall SDKリリースに対するappData.dataの正確な実行時表現を確認してください。
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * 異種SDKデータ表現(Dictionary、JSON String、またはカスタムオブジェクト)を、
     * 厳格なフェイルクローズ型チェックを備えた、アプリケーション独自の標準ペイロードモデルに正規化します。
     */
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSONデシリアライズに失敗しました: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        // フェイルクローズ:辞書に含まれるすべての値が厳格に文字列であることを保証
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] キーに対する非文字列値を拒否しました: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        // ステップ1:厳格なフェイルクローズのキー検証(未知のペイロードキーを拒否)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // ステップ2:厳格な許可リストに対するシーン検証(文書化されたすべての垂直スキーマと照合)
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // ステップ3:ターゲット識別子に対する英数字と長さの制限を強制
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // ステップ4:ルートトークン形式の検証(不透明で、1回限りの認可トークン)
        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
        }

        // ステップ5:存在する場合、オプションのUTMソースを検証
        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // OpoInstall SDKの初期化
        OpoInstallSDK.initWith(self)

        // Universal Linkを介したコールドスタートの処理
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // Universal Linkを介したウォームリジュームの処理
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // OpoInstallDelegate ウェイクアップコールバック
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            return
        }

        // ステップ1:ベンダーSDKペイロード表現を、厳格な型チェックを伴う標準的なDTOへ正規化
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "認識できない、または無効なペイロードデータ形式")
            }
            return
        }

        // ステップ2:フェイルクローズチェックを用いて、信頼されていないペイロードデータを検証およびサニタイズ
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {

            // ステップ3:認証されたアプリセッションを使用して、サーバーの認可とリソースの状態を検証
            // 注:認証されたユーザーセッションはURLではなくアプリ状態によって供給されます。routeTokenは不透明な参照です。
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeTargetNavigation(route: validatedRoute)
                    } else {
                        self.executeLobbyFallback(reason: "リソースが期限切れか、認可されていません")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "形式が不正または認可されていないルートペイロード")
            }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] ターゲットシーンへナビゲート: %@, ID: %@", route.scene, route.targetId)
        // 内部ビューコントローラーの遷移を実行
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] ホームロビーへの安全なフォールバック: %@", reason)
        // 通知を表示し、ルートビューコントローラーへナビゲート
    }
}

// アプリ固有のバックエンド認可プレースホルダー(OpoInstall SDK APIではありません)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // プレースホルダーのみ:本番環境のバックエンドは、認証ユーザーの紐付け、トークンの有効期限、意図したリソースの紐付け、および1回限り/リプレイステータスを検証する必要があります。
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
優雅な劣化(Graceful Degradation):陳腐化したキャンペーン、期限切れのプロモーション、完売アイテムの管理
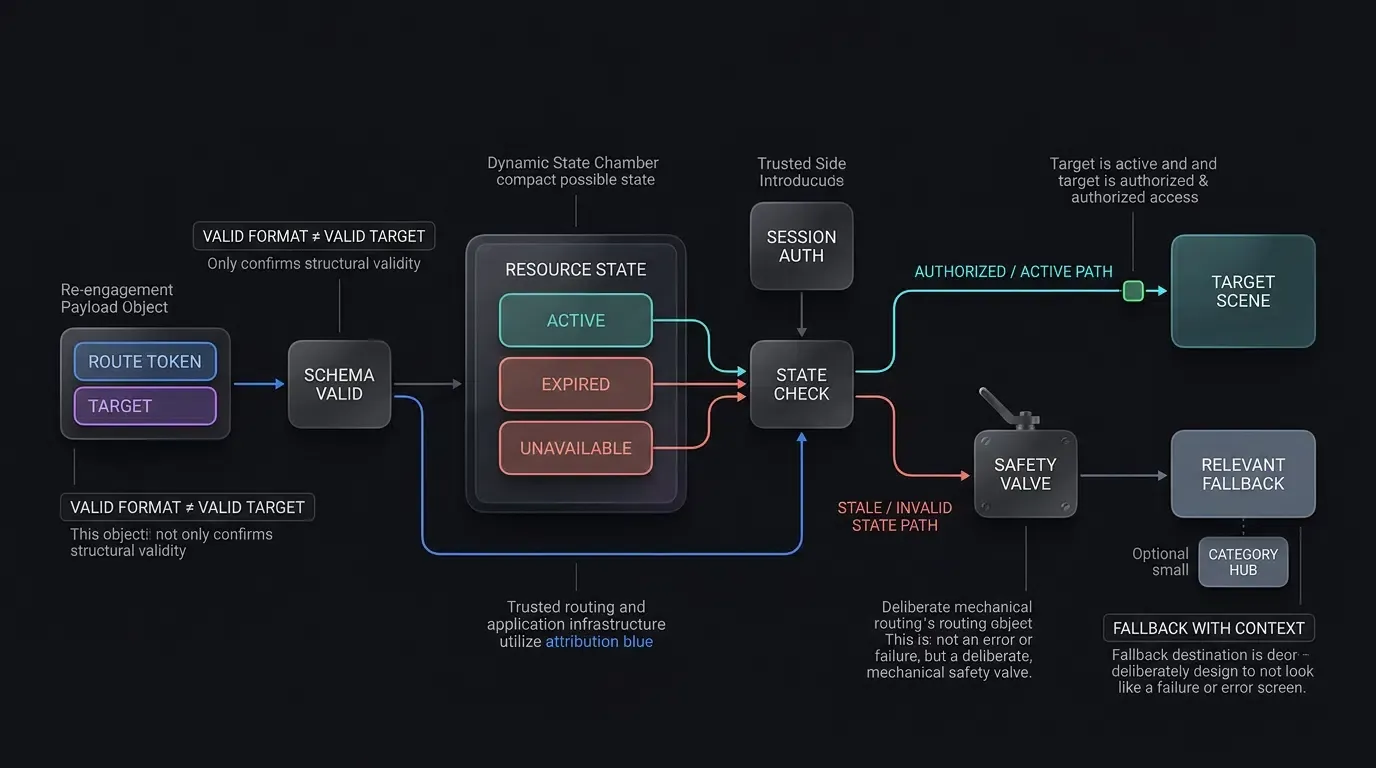
移り変わりの速いマーケティング環境において、ユーザーはプロモーションが終了した数日後や数週間後にリマーケティングリンクをクリックすることが頻繁にあります。アプリケーションが状態検証を行わずに期限切れのプロモーションや削除されたアイテムを読み込もうとすると、ユーザーは空白のビューや未処理のクラッシュに遭遇します。
プロダクションアーキテクチャは、2段階のフォールバックゲートを強制します:
- クライアント側のスキーマ検証:ペイロード構造が不正であるか、未承認のキーが含まれている場合、アプリは即座にデフォルトのホーム画面へリダイレクトします。
- サーバー側の状態検証:スキーマは有効でも基盤となるリソースが利用できない場合(例:フラッシュセールが終了した)、アプリは有益な通知モーダルを表示し(例:「このプロモーションは終了しましたが、今日の注目商品をご覧ください」)、ユーザーをアクティブなカテゴリーハブへスムーズに移行させます。
アプリエンゲージメントと再活性化ファネルパフォーマンスの測定
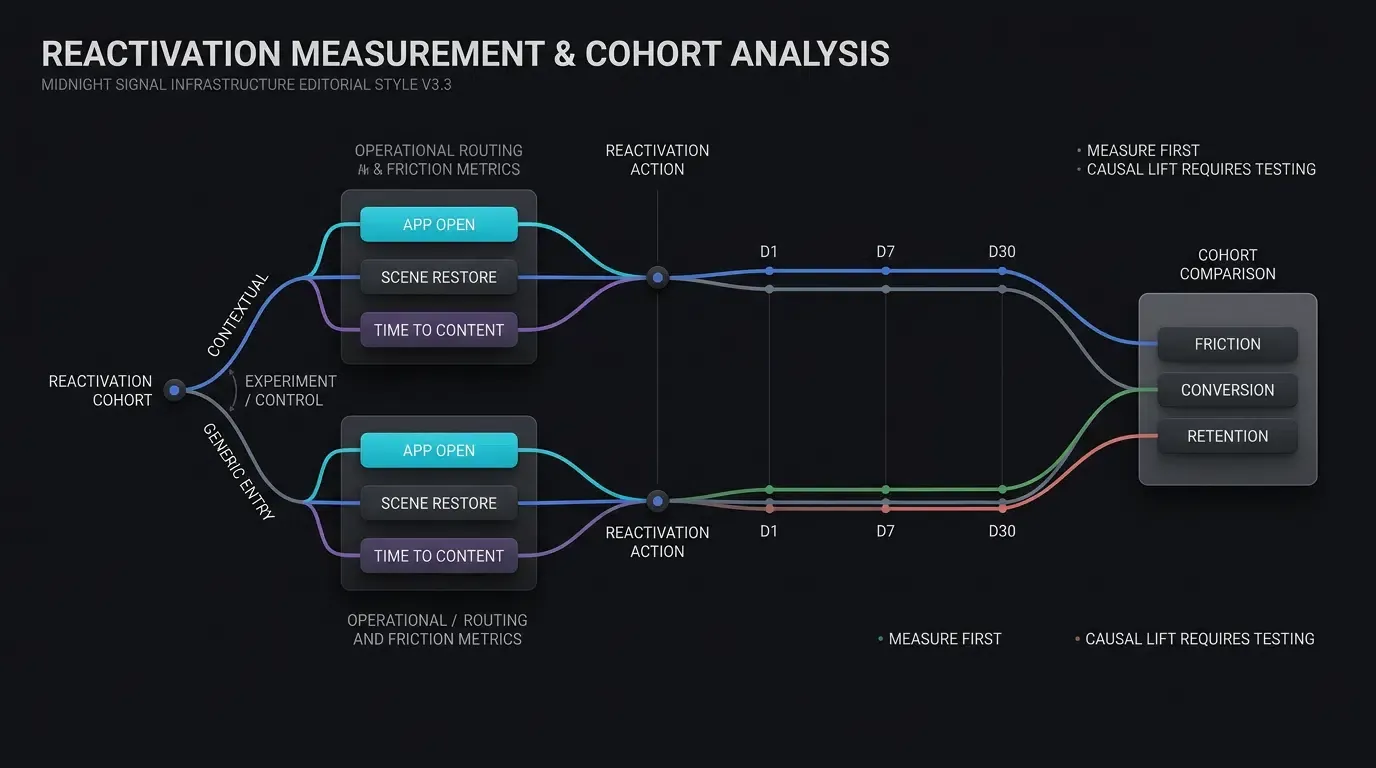
再エンゲージメントキャンペーンの主要なテレメトリ指標
リマーケティングファネルを実証的に評価するために、グロースチームは4つの主要なテレメトリゲートでパフォーマンスを追跡します:
- CAOR(クリックからアプリ起動への率):トラッキングされたリマーケティングリンクのクリックのうち、検証済みのネイティブアプリ起動に至った割合。
- シーン復元率(Scene Restoration Rate):ディープリンク経由のアプリ起動のうち、ホームロビーへ戻ることなくターゲットのアプリ内シーンの解決とレンダリングに成功した割合。
- RCR(再活性化コンバージョン率):再活性化されたユーザーのうち、キャンペーンの事前定義済みアトリビューション期間(例:24時間)以内に、コアとなるファネル内のアクション(注文完了、レベルクリア、購読など)を完了した割合。
- コンテンツ到達時間(
):リンククリックからシーン表示までの経過秒数(平均値)。運用上の摩擦を測る指標として監視される。
コホートリテンション監査:再活性化ユーザーのD1、D7、D30リテンション曲線の評価
即時のコンバージョンを測定するだけでは不十分です。ライフサイクルチームは、再活性化したユーザーが時間の経過とともにアクティブであり続けるかどうかを監査しなければなりません。コホート分析を使用して、データチームはキャンペーンソースごとに再活性化ユーザーをグループ化し、Day 1、Day 7、Day 30のベンチマーク全体で彼らのリテンション曲線を追跡します:
コンテキストに応じたディープリンクを受信した再活性化コホートを、汎用的な入り口を持つコホートと比較し、特定のプロダクトにおいて直接的なシーンルーティングがD7やD30のリテンション向上と関連しているかどうかを判断できます。
示唆的なルーティング特性と再エンゲージメントチャネルマトリクス
以下の表は、技術的な摩擦と運用上の仮説の観点から、主要な再エンゲージメント配信チャネルの定性的な比較を提供します:
| 再エンゲージメントチャネル | 主要な転送メカニズム | ユーザーインタラクションパス | 測定仮説 | 主要な技術的リスク |
|---|---|---|---|---|
| 汎用Push | 直接アプリ起動 | メインホーム画面を開く | コンテキストルーティングなしでのベースラインエンゲージメントをテストする | メインメニューでの離脱 |
| コンテキストSMSリンク | 検証済みUniversal / App Link | 直接的なアプリ内シーンルーティング | 直接的なシーンルーティングがチェックアウトの摩擦を軽減するかテストする | 陳腐化 / 期限切れのプロモーションリンク |
| メールリマーケティング | HTTPSトラッキングURL | Webランディングまたはアプリ内ブラウザ | トラッキングラッパーと埋め込みWebViewによるルーティング損失を測定する | アプリ内ブラウザでのリンク抑制 |
| Web-to-Appバナー | ダイナミックコンテキストバナー | インタラクティブなボタンクリック | ブラウザおよびランタイムごとのハンドオフコンバージョンを測定する | ブラウザの同一ドメインナビゲーション |
よくある質問(FAQ)
ディープリンクは、どのようにして休眠ユーザーのリテンション率を改善するのでしょうか?
休眠ユーザーがアプリをアンインストールした後にディープリンクをクリックした場合はどうなりますか?
期限切れのプロモーションや完売商品を指すディープリンクをアプリはどのように処理すべきですか?
要約と意思決定フレームワーク
モバイルアプリのエンゲージメントを最適化するには、ユーザーの「再エンゲージ(戻りたい)」という意図と、アプリ内での「価値の配信」との間にある摩擦を取り除く必要があります。汎用的なホーム画面へのリダイレクトに依存することは、リマーケティングの効率を削ぎ、ユーザー離脱を増加させる不必要な障壁を生み出します。
Web、SMS、メールのタッチポイント全体でコンテキストに応じたディープリンクを展開することで、グロースチームはネイティブアプリケーションの各シーンへの直接的なルートを作成できます。堅牢なサーバー側認可ゲート、入力のサニタイズ、優雅なフォールバックを実装することで、再エンゲージメントキャンペーンがすべてのユーザーセグメントで信頼性と安全性を保ちながら運用されることを確実にします。下流のリテンション改善やキャンペーンROIの向上は、タイトル別のコホート実験を通じて実証的に検証されるべきです。
グロースファネル全体でコンテキストに応じたディープリンクとパラメータルーティングを展開する方法については、SDK統合ドキュメントを確認し、OpoInstall SDKダウンロードセンターからクライアントライブラリをダウンロードしてください。さらに、モバイルアトリビューション実装の参照資料を確認するか、OpoInstall開発者コンソールでアプリケーションを登録してください。
関連資料
-
コンセプト: アプリエンゲージメント、ユーザー再活性化、シーン復元、コホート分析、リマーケティングファネル
-
テクノロジー: Universal Links、Android App Links、遅延ディープリンク(Deferred Deep Linking)、W3C Page Visibility API
-
規格: IETF RFC 3986 Uniform Resource Identifier、Apple Associated Domains仕様、Android Digital Asset Linksプロトコル、OWASPモバイルアプリケーションセキュリティテストガイド(MASTG)
-
API: OpoInstallダイナミックルーティングAPI、Android getIntentインテント処理、iOS continueUserActivityデリゲート
-
公式ドキュメント・参考文献:
Share this article