Como identificar eventos in-app falsos no rastreamento de conversões? Identificar eventos in-app falsos exige a auditoria de baselines de latência específicos para cada evento em relação a timestamps brutos, o consumo de status de autenticação de solicitações na camada de segurança e a filtragem de padrões de execução suspeitos em fluxos de ingestão.
Fraude por eventos in-app falsos ocorre quando scripts automatizados, instâncias de aplicativos modificadas ou payloads de API não autenticados transmitem sinais de conversão inválidos ou potencialmente sintéticos para servidores de atribuição. Ao auditar a telemetria bruta dos eventos, estabelecer baselines empíricos de latência de Click-to-Event-Time (CTET) e consumir vereditos de autenticação de solicitações de camadas de segurança de ingestão dedicadas, as equipes de engenharia podem classificar e filtrar fluxos de eventos inválidos antes que entrem em feeds de mensuração ou otimização posteriores.
| Termo | Definição | Entidade Relacionada | Intenção de Busca |
|---|---|---|---|
| Rastreamento de Conversões | O registro e processamento sistemático de marcos de usuário pós-instalação. | Fluxo de Dados Brutos | Informativo / Técnico |
| Click-to-Event-Time (CTET) | Métrica derivada que mede a latência entre o ponto de toque e o tempo de recebimento do evento. | Motor de Anomalias de Evento | Técnico / Informativo |
| Fraude de Anúncios | A manipulação deliberada de métricas de desempenho usando tráfego não humano ou payloads falsificados. | Spoofing de Eventos In-App | Informativo / Segurança |
Anatomia da fraude por eventos in-app falsos em pipelines de rastreamento
O incentivo comercial: Pagamentos por evento CPA vs Arbitragem de instalação CPI
Campanhas de marketing de desempenho mobile frequentemente utilizam estruturas de Custo-Por-Ação (CPA), nas quais os editores geram receita apenas quando um usuário adquirido atinge marcos designados. Esses marcos pós-instalação — como concluir um cadastro, finalizar a sequência de onboarding, iniciar um período de teste de assinatura ou completar uma primeira compra in-app — possuem taxas de pagamento substancialmente mais altas que simples instalações de aplicativos.
Essa estrutura financeira cria fortes incentivos econômicos para que atores mal-intencionados simulem o engajamento pós-instalação. Em vez de gerar grandes volumes de downloads de baixo valor, scripts automatizados emulam marcos de conversão específicos de alto valor para extrair comissões de CPA. Se um pipeline de ingestão de eventos aceitar esses eventos falsificados sem validação estrutural, anunciantes desembolsam comissões por atividades comerciais inexistentes enquanto supervalorizam fontes de tráfego que não geram desempenho.
Vetores de ameaça: Requisições de API S2S não autenticadas, clientes modificados e automações via script
Eventos in-app fraudulentos entram nos pipelines de rastreamento de conversões principalmente através de três vetores técnicos:
- Spoofing de ingestão direta via API: Atacantes inspecionam o tráfego de rede de aplicativos mobile usando ferramentas de proxy locais para identificar endpoints de ingestão de eventos, requisitos de cabeçalho HTTP e parâmetros de payload JSON. Em integrações pouco autenticadas, scripts de servidor transmitem solicitações de eventos sintéticos diretamente aos endpoints de ingestão sem iniciar um processo de aplicativo ou executar código do lado do cliente.
- Binários de aplicativos clientes modificados: Atacantes decompilam, alteram e reempacotam pacotes de aplicativos para contornar controles internos ou injetar loops automatizados de disparo de eventos. Esses clientes modificados rodam em dispositivos físicos ou ambientes de virtualização, gerando telemetria válida do sistema operacional enquanto executam chamadas de eventos automatizadas.
- Automação de dispositivos via emuladores e scripts: Ambientes mobile virtualizados executam instâncias automatizadas controladas por frameworks de script de interface (UI). Embora o código do aplicativo seja executado dentro de um processo de sistema operacional real, as sequências de interação do usuário, velocidade de entrada e latência de execução refletem scripts de automação programáticos em vez de interação humana.

O limite do modelo de ameaça: Por que segredos simétricos armazenados no cliente não garantem a legitimidade da requisição
Uma limitação de segurança crítica no rastreamento de conversões mobile é o pressuposto de que incorporar uma chave simétrica compartilhada (como um segredo HMAC) dentro do binário do aplicativo garante a autenticidade do payload. Em modelos de ameaça mobile padrão, binários de clientes rodam em ambientes não confiáveis. Atacantes podem extrair chaves simétricas armazenadas no cliente por meio de engenharia reversa estática, inspeção dinâmica de memória ou frameworks de hooking em tempo de execução.
Conforme destacado no Guia de Testes de Segurança de Aplicativos Mobile (MASTG) da OWASP, chaves criptográficas simétricas armazenadas dentro de aplicativos podem ser comprometidas, permitindo que um atacante gere códigos de autenticação de mensagens (MACs) válidos para payloads arbitrariamente forjados. Consequentemente, chaves mantidas no cliente fornecem apenas uma defesa em profundidade contra adulterações casuais; elas não servem como uma raiz de confiança absoluta contra spoofing sofisticado de SDK.
Para obter entradas robustas de autenticidade de requisição, arquiteturas modernas contam com mecanismos distintos de atestação em nível de plataforma:
- Google Play Integrity: Requisições padrão retornam tokens de integridade emitidos pela plataforma que podem ser criptograficamente vinculados aos dados da requisição do aplicativo através de
requestHash, com proteção automática contra replay gerenciada pelo Google durante a verificação do token. - Apple App Attest: Utiliza um par de chaves atestado gerado pelo dispositivo, desafios de uso único emitidos pelo servidor e asserções de cliente assinadas avaliadas contra contadores de asserção para vincular requisições sensíveis a uma instância de aplicativo validada.
Crucialmente, embora esses serviços forneçam evidências originadas pela plataforma sobre a integridade do binário do aplicativo, estado do dispositivo ou vinculação de requisição, nenhum mecanismo prova que a conversão de negócio subjacente foi fisicamente executada por um usuário humano genuíno.
Contaminação a jusante: Como postbacks de eventos inválidos desalinham licitadores de otimização de redes de anúncios
Além de pagamentos indevidos a editores, o spoofing de eventos não validado degrada a otimização de campanhas de anúncios programáticos. Plataformas de anúncios programáticos usam postbacks de conversão em tempo real para treinar algoritmos de lances automatizados, como Otimização de Eventos de Aplicativo (AEO) ou Custo-Por-Ação-Alvo (tCPA).
Sinais de conversão inválidos podem degradar a qualidade dos dados de otimização onde sistemas de lances parceiros consomem essas conversões; os detalhes sobre a mecânica de lances e a dinâmica de alocação de orçamento são abordados no Artigo #68. Filtrar ou reter sinais de eventos inelegíveis reduz a exposição de sinais positivos inválidos aos sistemas de otimização a jusante.
Definindo o Click-to-Event-Time (CTET) como uma métrica de latência derivada
Definindo o Delta de Tempo Derivado: CTET é igual ao Tempo de Recebimento do Evento menos o Tempo do Clique
Neste artigo, o Click-to-Event-Time (CTET) é definido operacionalmente usando o limite de recebimento do servidor, representando a latência entre o clique e o recebimento do evento, em vez de uma medição infalível do momento exato da execução física pelo usuário. Matematicamente, o CTET para um evento
Onde
Distinguindo timestamps autoritativos do servidor de relógios de eventos relatados pelo cliente
A avaliação precisa da latência requer uma separação técnica estrita entre os timestamps relatados pelo cliente (
Confiar exclusivamente em timestamps relatados pelo cliente permite que scripts de spoofing injetem timestamps históricos arbitrários, fazendo com que um evento automatizado pareça ter ocorrido horas ou dias após o clique no anúncio. Gateways de ingestão devem atribuir um timestamp de servidor imutável (
Gerenciando filas de eventos offline: Diferenciando lotes de rede em fila de anomalias em tempo real
Aplicativos projetados para conectividade intermitente enfileiram eventos pós-instalação localmente quando o acesso à rede não está disponível. Assim que o dispositivo restabelece uma conexão ativa, o cliente faz o upload da telemetria acumulada em um lote agregado.
Se um motor de atribuição avaliar eventos enviados em lote estritamente em relação ao timestamp de recebimento do servidor (
Avaliando o escopo da latência: Engajamento em instalações de aquisição vs contextos de clique de reengajamento
O escopo analítico do CTET depende inteiramente do contexto de atribuição. Para a aquisição de novos usuários,
Como o retargeting ignora downloads em lojas e processos de instalação do SO, a latência de base para ações in-app pós-clique é substancialmente mais curta do que em fluxos de aquisição. Motores de anomalias de latência devem ajustar dinamicamente modelos de baseline com base no tipo de campanha para evitar a classificação incorreta de conversões de retargeting legítimas como anomalias.
Estrutura técnica para auditoria empírica de baseline de latência CTET
Ingerindo fluxos de telemetria não processados para calibração de baseline
A construção de uma estrutura eficaz de avaliação de anomalias CTET exige a ingestão de telemetria não agregada. SDKs de clientes transmitem gatilhos de eventos juntamente com o contexto da sessão para gateways de ingestão na borda.
As equipes podem consultar a documentação atual do OpoInstall para ver as capacidades de atribuição e integração de SDK disponíveis; os pipelines de ingestão de eventos e as estruturas de 5 camadas descritos neste artigo representam arquiteturas de referência e padrões de implementação recomendados, e não contratos de API de produção documentados.
Estabelecendo distribuições de latência calibradas por evento e campanha
A interação humana com aplicativos móveis produz padrões de latência variáveis, dependendo do marco de evento específico. Registrar uma conta normalmente requer menos tempo do que completar um fluxo de verificação de identidade ou atingir um marco avançado em um aplicativo mobile.
Em vez de aplicar limites de latência arbitrários e universais em todos os eventos, as equipes de engenharia devem estabelecer baselines de latência empíricos para cada tipo de evento específico. Esses baselines são calculados analisando distribuições históricas de conversão em coortes históricas validadas de baixo risco dentro de tipos de campanha e regiões geográficas específicas.
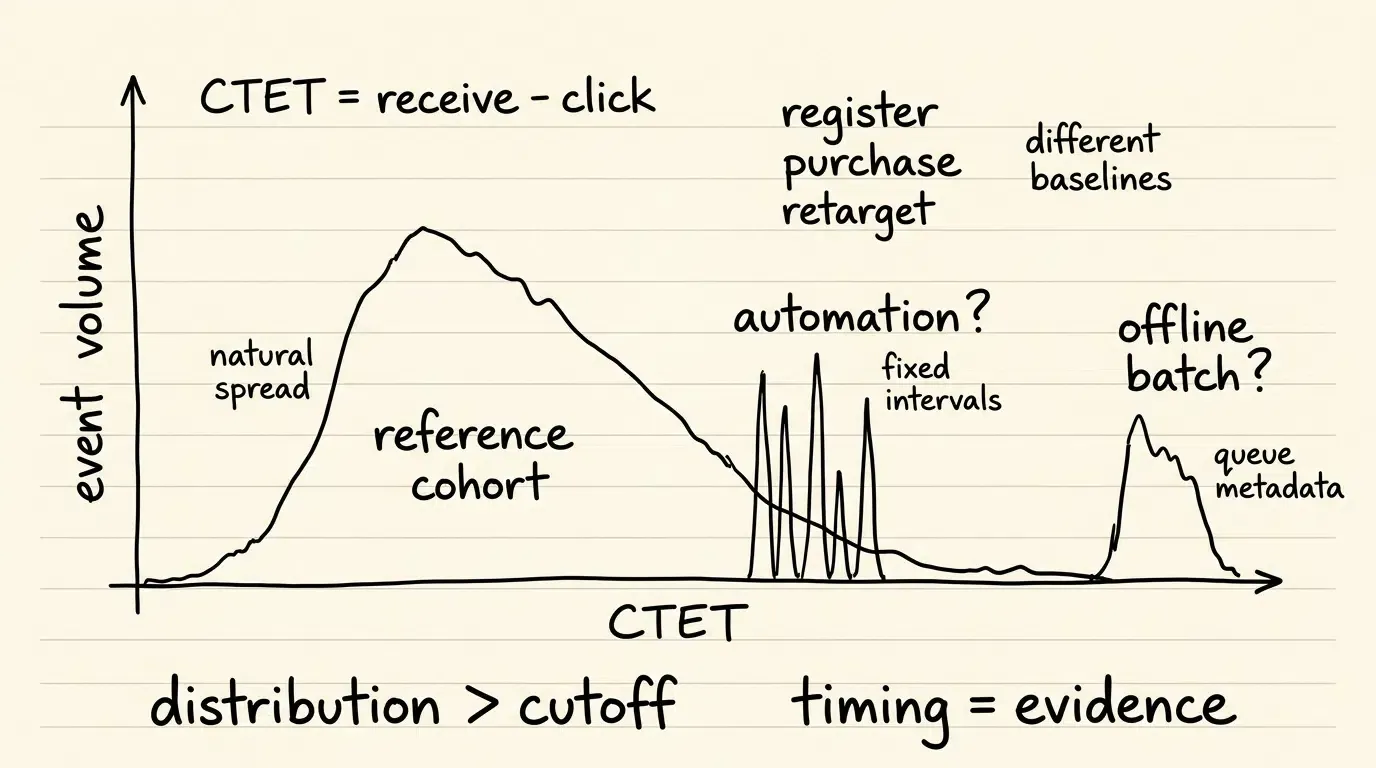
Modelo de Calibração de Baseline de Latência Empírica:

Distribuição CTET de Coorte de Referência Qualificada por Política (Dispersão de Latência Heterogênea):
Volume |        /\
       |       /  \
       |      /    \________  (Distribuição de Quantil Empírica)
       +-----------------------------------> Tempo Decorrido

Agrupamento de Latência Innatural (Indicador de Potencial Automação):
Volume |   |      |      |
       |   |      |      |
       |   |      |      |    (Picos de Intervalo Estático: Sinalizado para Auditoria)
       +-----------------------------------> Intervalos de Tempo Fixos
Tratando desvios de latência como evidência diagnóstica, não como cortes universais
Um evento que cai em um quantil incomumente antecipado ou em uma cauda de baixa probabilidade da distribuição de baseline calibrada justifica investigação. Em vez de assumir distribuições gaussianas ou tratar valores abaixo da média da baseline como anomalias — o que naturalmente representa uma grande parte do tráfego legítimo — os sistemas de produção avaliam quantis inferiores empíricos ou resíduos padronizados robustos.
O bloqueio rígido automático baseado apenas em um corte de tempo estático corre o risco de descartar usuários legítimos com conversão rápida, como usuários em conexões de alta velocidade ou aqueles que concluem autenticações de conta com um toque. As pontuações de latência devem atuar como um fator diagnóstico ponderado dentro de um motor de disposição multi-métrica, em vez de prova definitiva de fraude.
Visualizando o pipeline de ingestão, verificação e disposição
O diagrama de fluxo abaixo ilustra como a telemetria bruta de eventos se move através da ingestão na borda, interage com entradas de verificação de segurança, avalia a latência em relação a baselines empíricos e executa a disposição da política:
[Clique de Engajamento de Anúncio Registrado (T_click)] ──> [Evento In-App ocorre]
             │                                            │
             ▼                                            ▼
  Timestamp Registrado no Servidor            Cliente Transmite Requisição de Evento
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [Gateway de Ingestão na Borda]
                                    │
                                    ├─► Veredito de Segurança de Ingestão (Artigo #65)
                                    │   (Status de Autenticação, App Attest / Play Integrity)
                                    │
                                    ├─► Motor de Auditoria de Latência (Artigo #69)
                                    │   (Calcula Delta de CTET vs. Baseline Calibrada)
                                    │
                                    ▼
               [Modelo de Referência de Disposição de Evento de 5 Camadas]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [Disposição de Evento Qualificado]     [Disposição de Evento Anômalo]
  (Registrado & Elegível para Postback)   (Sinalizado, Suprimido ou Descartado)
Integrando verificações de segurança compartilhadas e entradas de resistência a replay
Consumindo vereditos de autenticação de requisições de camadas de segurança de ingestão dedicadas
Controles de autenticação de requisições e resistência a replay devem ser implementados pela camada de segurança de ingestão compartilhada descrita no Artigo #65. Este artigo consome o status de verificação resultante como uma entrada de risco de evento.
Em vez de tentar duplicar a verificação criptográfica, armazenamento de nonce ou proteção contra replay dentro do motor de latência, os pipelines de conversão ingerem sinalizadores de segurança a montante. Essa separação arquitetônica garante que a segurança de transporte e a integridade criptográfica permaneçam desacopladas do processamento funcional de eventos de negócio.
Abordando limites de armazenamento de chaves no cliente: Dependendo de asserções de integridade de plataforma
Dado que chaves simétricas mantidas no cliente não podem garantir imunidade contra engenharia reversa, arquiteturas mobile modernas dependem de frameworks de atestação em nível de plataforma.
Requisições padrão do Google Play Integrity fornecem tokens de integridade emitidos pela plataforma que podem ser vinculados aos dados da requisição através de requestHash, enquanto o Apple App Attest usa chaves de instância de aplicativo atestadas, desafios de servidor e asserções assinadas. Ambos os mecanismos fornecem evidências de segurança originadas pela plataforma, mas nenhum prova que a conversão de negócio subjacente foi gerada por humanos. A implementação detalhada de assinatura de payload, gerenciamento de ciclo de vida de chaves e protocolos de defesa contra replay é abordada no Artigo #65.
Para obter builds de SDK de cliente com controles de telemetria padrão, as equipes de engenharia podem consultar os recursos de integração de SDK.
Estruturando o esquema de disposição de eventos de 5 camadas
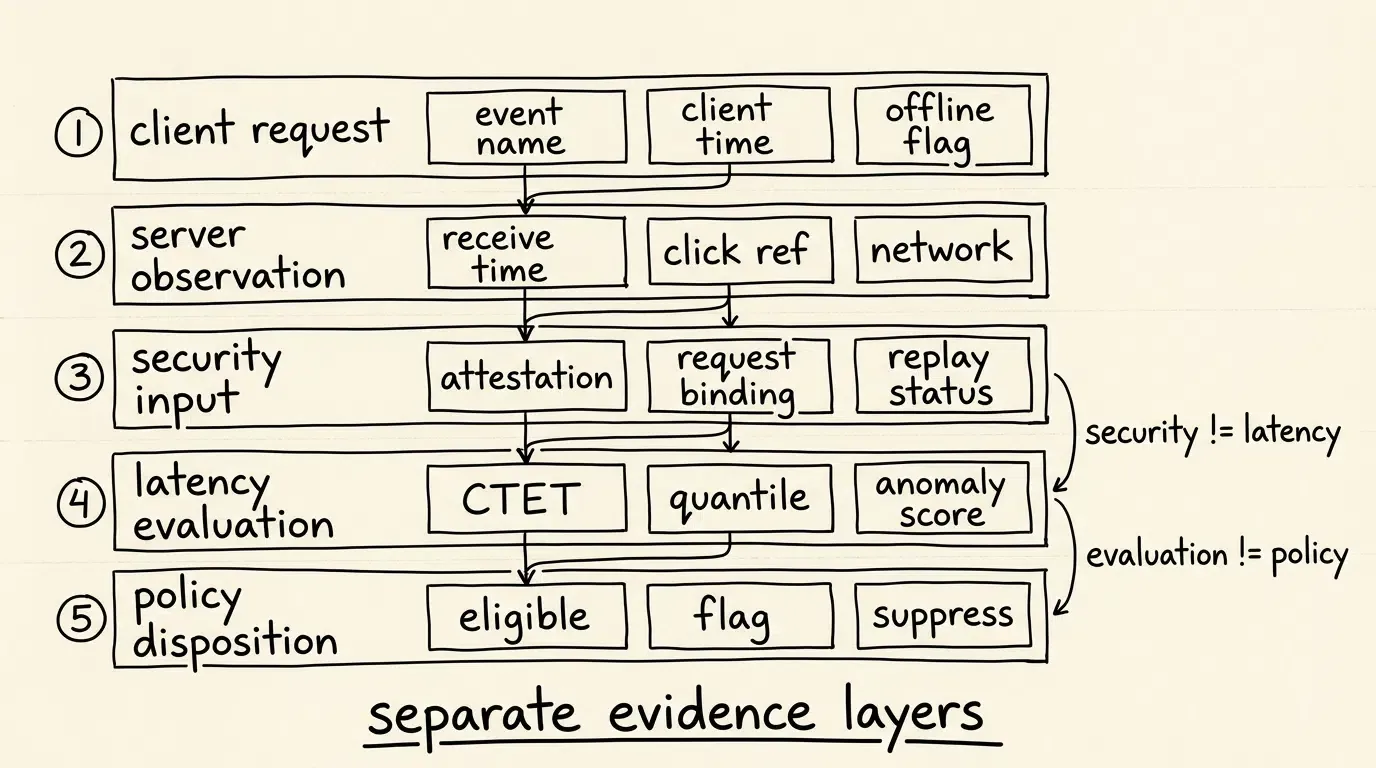
Para garantir a auditabilidade e manter uma separação técnica clara entre a telemetria enviada pelo cliente, observações do servidor, entradas de segurança, avaliações de latência e resultados de políticas, os registros de eventos devem aderir a um esquema de referência estruturado de 5 camadas.
O espaço reservado de esquema abaixo ilustra um registro de verificação de evento onde cada estágio do pipeline de análise é isolado de forma limpa para um alvo de plataforma único:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "Article #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
Executando políticas de disposição na borda: Descarte silencioso, sinalização de auditoria e postbacks suprimidos
Uma vez que um payload de evento é avaliado através do motor de disposição, o sistema aplica uma de três políticas de aplicação principais:
- Qualificado por política e processado: O evento atende aos critérios de baseline de latência e possui um status de autenticação de segurança verificado. O evento é registrado em bancos de dados de relatórios e torna-se elegível para relatórios a jusante configurados ou tratamento de postback de parceiros.
- Sinalizado para auditoria: O evento exibe leves desvios de tempo ou contexto de rede incomum, mas possui um status de segurança válido. O evento é registrado em dashboards com um sinalizador de anomalia para revisão, enquanto postbacks de redes de anúncios podem ser retidos condicionalmente com base na configuração do parceiro.
- Suprimido ou descartado: O evento falha em verificações de autenticação de plataforma ou exibe anomalias multi-sinal de alta confiança ou estados de sequência de eventos impossíveis. A requisição é descartada na borda para evitar poluição do banco de dados.
Indicadores de anomalia de evento e matriz de avaliação empírica
Telemetria multidimensional: Avaliando latência, contexto de rede e sinais de segurança
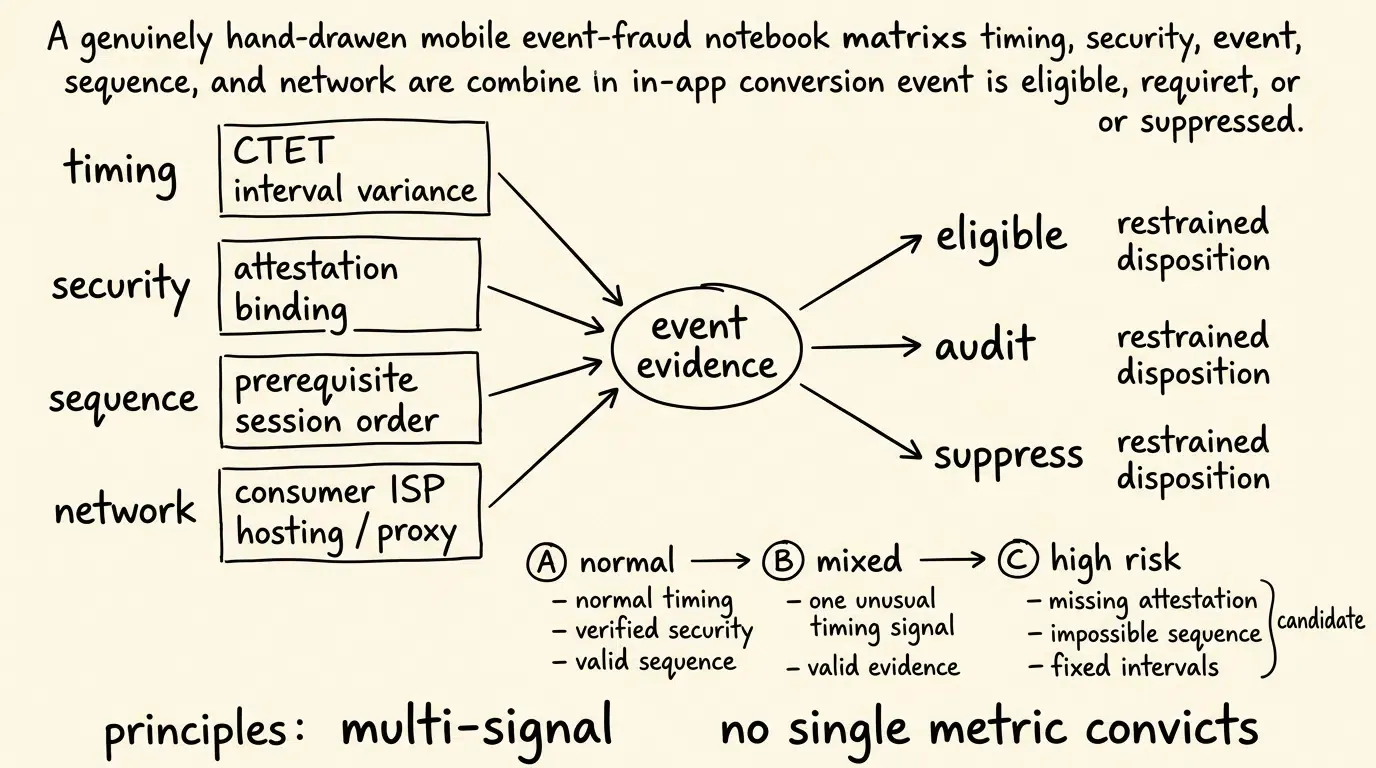
A detecção precisa de anomalias depende da avaliação de múltiplas dimensões de telemetria simultaneamente. Combinar deltas de latência com propriedades da infraestrutura de rede e vereditos de segurança da plataforma minimiza falsos positivos enquanto identifica tentativas sofisticadas de spoofing automatizado.
Configurando indicadores diagnósticos para investigação de anomalias
A matriz abaixo descreve os principais indicadores de telemetria, potenciais sinais de anomalia e ações de avaliação diagnóstica para pipelines de rastreamento de conversões:
| Dimensão de Telemetria | Sinal de Baseline Esperado | Indicador de Potencial Anomalia | Ação de Avaliação Diagnóstica |
|---|---|---|---|
| Delta de Latência CTET | Dentro dos quantis inferior/superior empíricos | Latência observada cai dentro da região de cauda inferior anômala | Sinalizar para auditoria de anomalia CTET; verificar status de lote offline |
| Status de Autenticação | Verificado via atestação de plataforma / chave S2S | Assinatura não verificada ou atestação ausente | Marcar como requisição não autenticada; rejeitar se a política exigir |
| Variância de Intervalo | Dispersão natural nas sessões de usuário | Agrupamento de pico antinatural em intervalos exatos | Inspecionar automação de loop de timer automatizado |
| Contexto de Rede | Distribuído entre ISPs de consumo | Infraestrutura de hospedagem ou proxy concentrada | Fazer referência cruzada com sinais de inteligência de rede |
| Lógica de Sequência | Precedido por pré-requisitos lógicos (ex: Instalação) | Evento de conversão sem sessão antecedente | Sinalizar como payload de evento órfão; inspecionar cadeia de atribuição |
Quando aplicar políticas de filtragem e disposição automática de eventos
Condições adequadas para filtragem automática
Regras de filtragem automática de eventos entregam valor de proteção máximo sob condições operacionais específicas:
- Campanhas ativas de Custo-Por-Ação (CPA): Programas de marketing que oferecem pagamentos monetários para marcos pós-instalação, que atraem scripts de spoofing direcionados.
- Pipelines de otimização de rede de anúncios programáticos: Campanhas que alimentam sinais de eventos de volta para lances automáticos de redes de anúncios, onde sinais inválidos podem distorcer algoritmos de lances.
- Arquiteturas de ingestão de alto volume: Ambientes que processam grandes volumes de eventos onde a auditoria manual é inviável.
Condições inadequadas para bloqueio rígido agressivo
Aplicar bloqueio rígido automático agressivo sem calibração empírica pode causar problemas operacionais em contextos específicos:
- Aplicativos ou recursos recém-implantados: Aplicativos que carecem de dados históricos de baseline, onde regras rígidas de latência podem classificar incorretamente o engajamento legítimo de usuários iniciais.
- Ambientes de aplicativos do tipo offline-first: Aplicativos que enfileiram eventos de usuário legítimos localmente durante o uso offline e fazem upload deles em lotes ao se reconectar.
Armadilhas comuns no gerenciamento de anomalias de conversão
- Armadilha 1: Confiar em um único limite de latência universal: Aplicar um limite de tempo estático em todas as campanhas cria falsos positivos em variados ambientes de usuário e campanhas de retargeting. Baselines de latência devem ser calibrados por tipo de evento e contexto de campanha.
- Armadilha 2: Presumir que chaves simétricas mantidas no cliente garantem autenticidade da requisição: Armazenar uma chave secreta HMAC dentro de um binário de cliente não impede spoofing de SDK, pois atacantes podem extrair chaves usando ferramentas de engenharia reversa. A verificação de alta segurança exige asserções de integridade de plataforma e validação no lado do servidor.
Perguntas Frequentes (FAQ)
Como eventos in-app falsificados contornam o rastreamento de conversão básico do lado do cliente?
Por que os limites de latência de eventos devem ser estabelecidos empiricamente em vez de usar cortes fixos?
Como a filtragem de anomalias em nível de evento protege os sinais de lances de redes de anúncios a jusante?
Resumo e estrutura de decisão
Identificar e filtrar eventos in-app falsos exige uma estrutura de diagnóstico empírica e multi-camadas, em vez de depender de segredos do lado do cliente ou cortes de latência estáticos. A proteção de pipelines de dados de conversão depende da separação dos payloads de requisição do cliente dos timestamps autoritativos do servidor, do consumo de vereditos robustos de autenticação de requisição de camadas de segurança dedicadas e da auditoria da latência do evento em relação a baselines calibrados empiricamente.
À medida que os ecossistemas mobile evoluem, equipes de engenharia devem implantar arquiteturas de ingestão que validem asserções de integridade de plataforma enquanto mantêm uma separação limpa entre segurança, avaliação de tempo e aplicação de políticas. Integrar verificações de baseline empíricas com regras de disposição estruturadas permite que aplicativos mobile mantenham conjuntos de dados de conversão limpos e melhorem a confiança na medição de ROAS.
Para avaliar como a auditoria de eventos brutos e a avaliação de anomalias podem proteger sua infraestrutura de rastreamento de conversão, revise a documentação de rastreamento de conversões mobile, consulte a referência de implementação de atribuição mobile ou acesse o console de desenvolvedor OpoInstall para revisar os controles de monitoramento de fraude e relatórios de anomalias disponíveis.
Materiais relacionados
-
Conceitos: Click-to-Event-Time (CTET), Métricas de Latência Derivadas, Spoofing de Eventos In-App, Política de Disposição de Eventos
-
Tecnologias: Ingestão de Telemetria Bruta, APIs de Integridade de Plataforma, Esquemas de Evento de 5 Camadas, Motor de Anomalias
-
Padrões: Especificação RFC 2104 HMAC & Limites de Segredo Compartilhado, Orientação de Testes Criptográficos OWASP MASTG
-
APIs: Interfaces de Ingestão de Eventos (Arquitetura de Referência), Requisições Padrão Google Play Integrity, API Apple App Attest
-
Documentação Oficial & Referências:
Share this article



