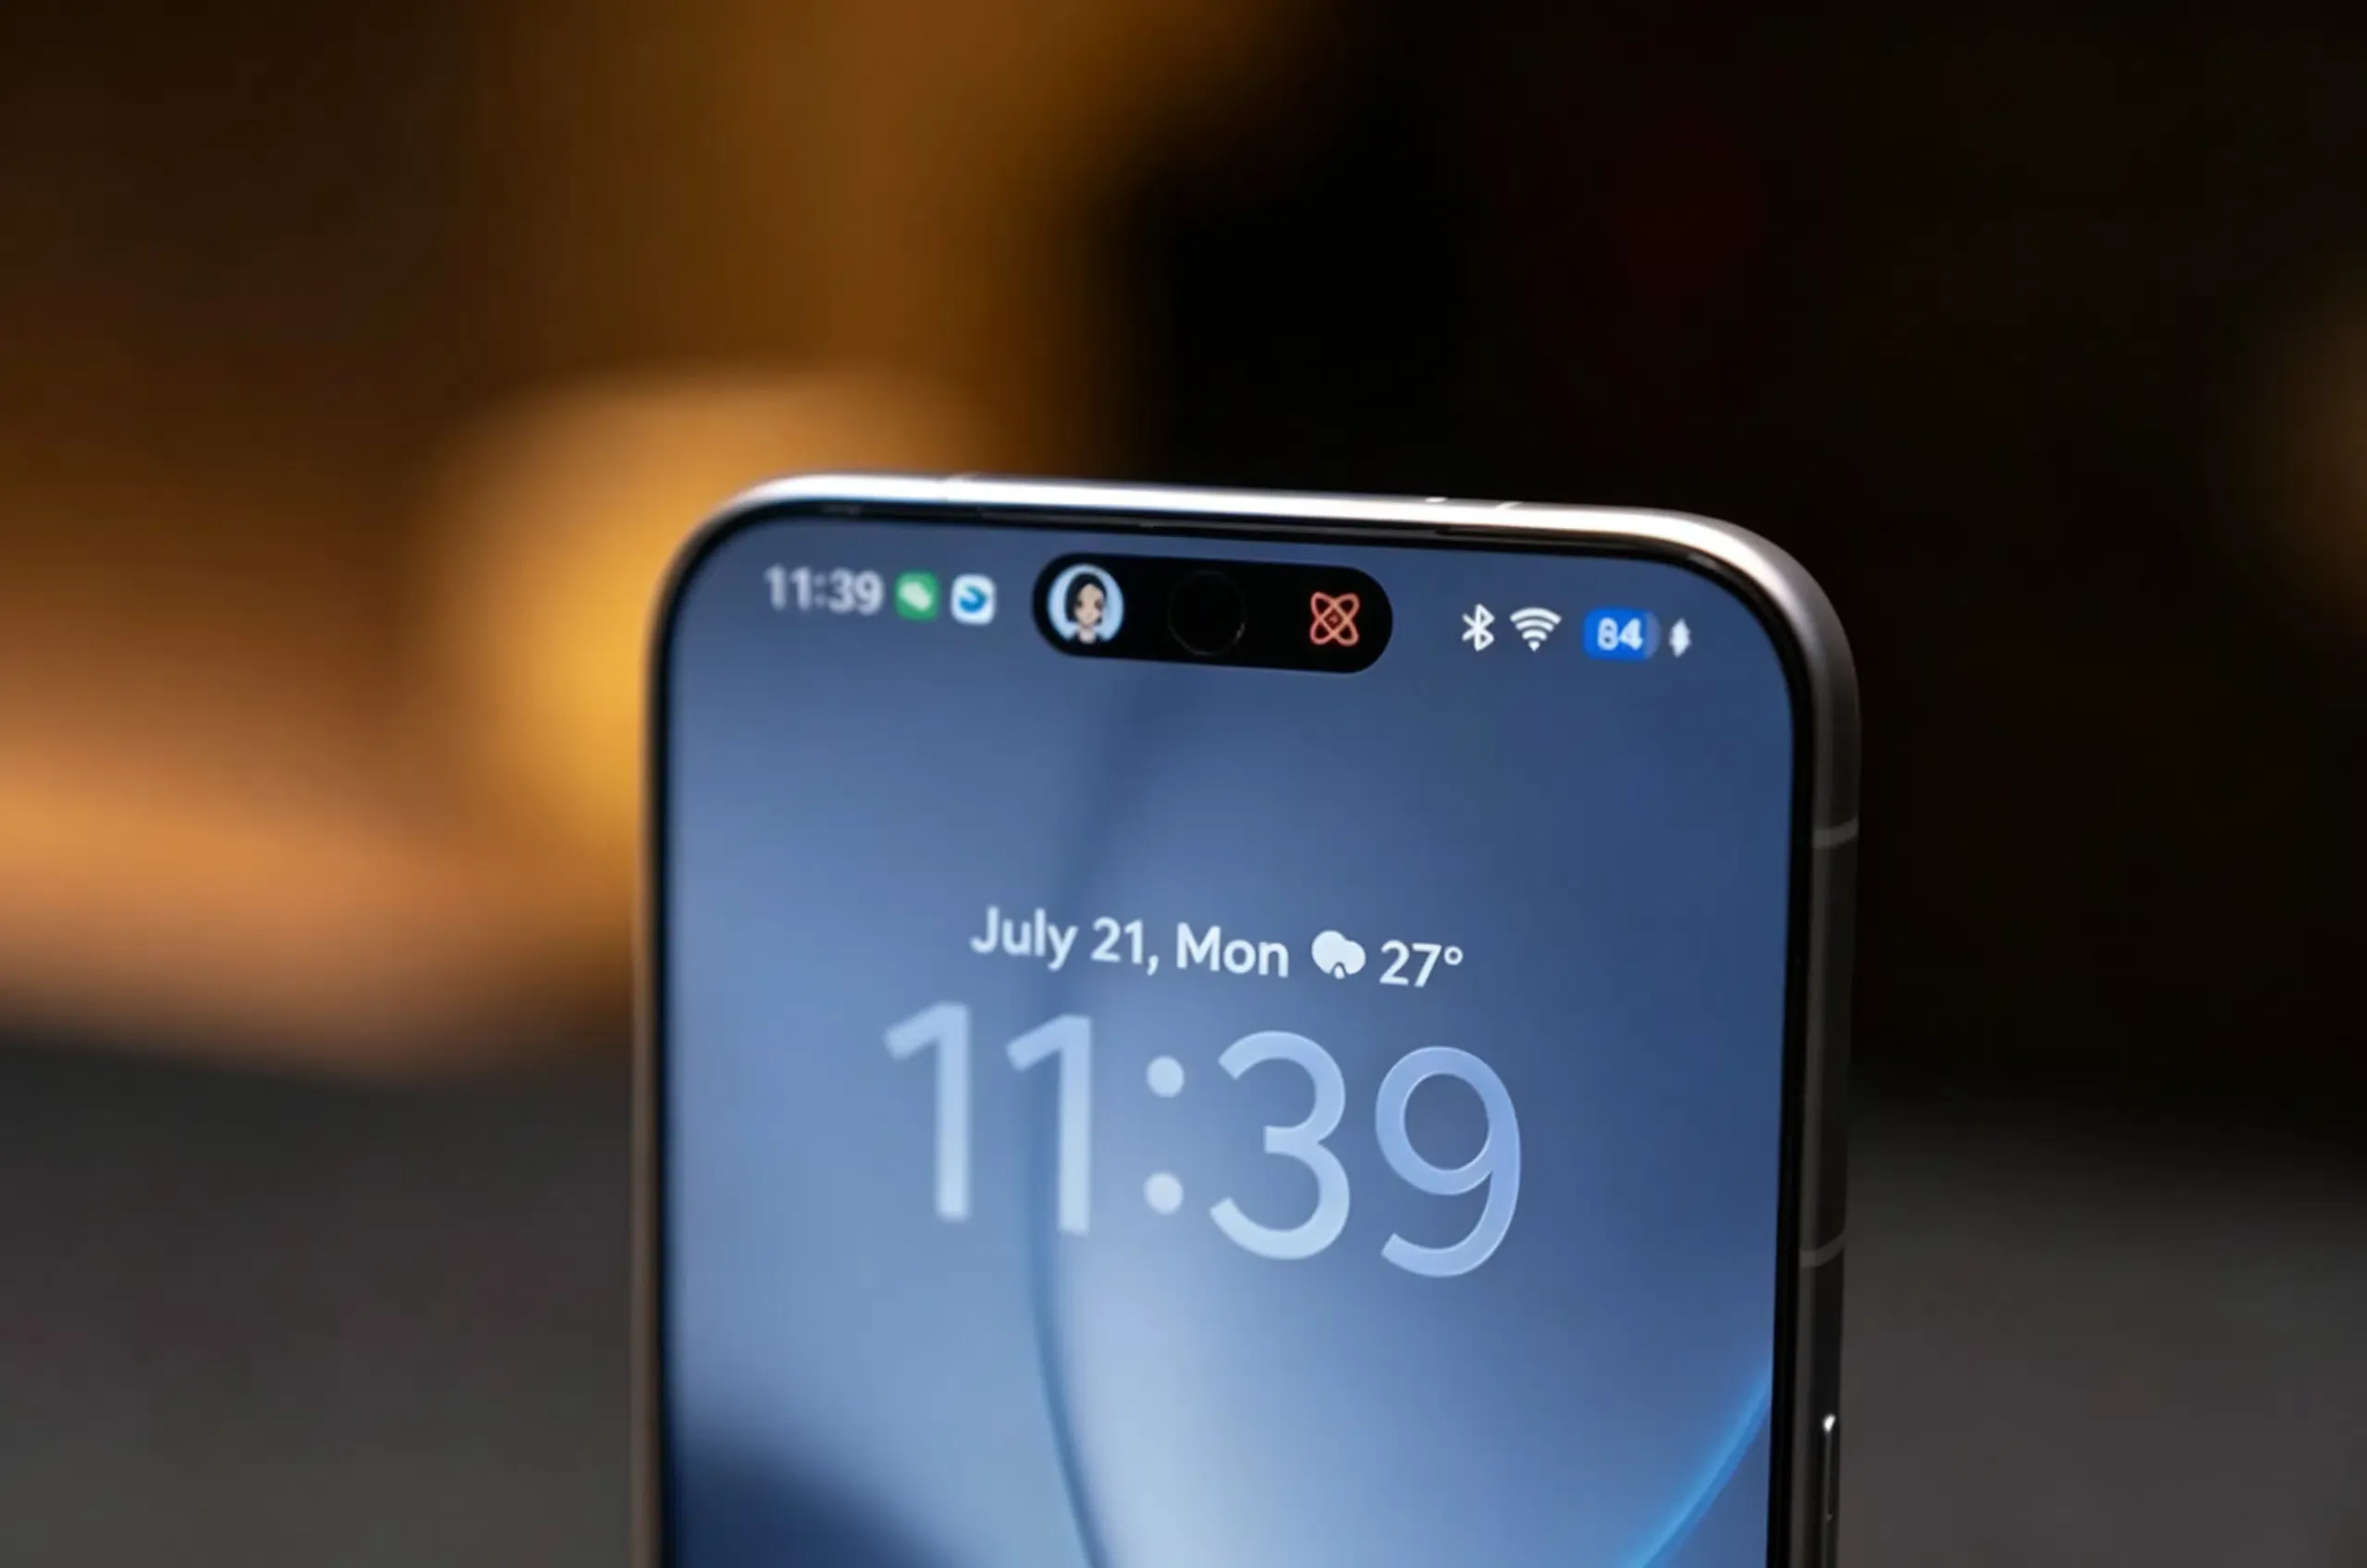
O Doubao lançou o SAEP? Em 14 de setembro de 2026, a ByteDance anunciou oficialmente a edição para o consumidor de seu Assistente Móvel Doubao, em parceria com a fabricante de hardware Nubia, para estrear o sistema no Nubia NaviX Ultra (com disponibilidade comercial prevista para 16 de setembro de 2026). Além do reconhecimento multimodal de tela e um botão físico dedicado para IA, a ByteDance introduziu o Screen Automation Execution Protocol (SAEP) — uma estrutura de governança na camada de aplicação que entra em um período de revisão pública de 30 dias. O SAEP concede aos desenvolvedores de aplicativos de terceiros a autoridade para declarar explicitamente se agentes de IA têm permissão ou estão proibidos de executar a automação de tela dentro de seus apps. Para arquitetos de software móvel, líderes de segurança e engenheiros de telemetria, o surgimento da estrutura de governança Doubao SAEP marca uma transição importante: mover-se de uma automação de interface visual irrestrita para um modelo de governança declarativa emergente que redefine como o software móvel rege as interações automatizadas.
Integração de Hardware e o Modelo Declarativo SAEP
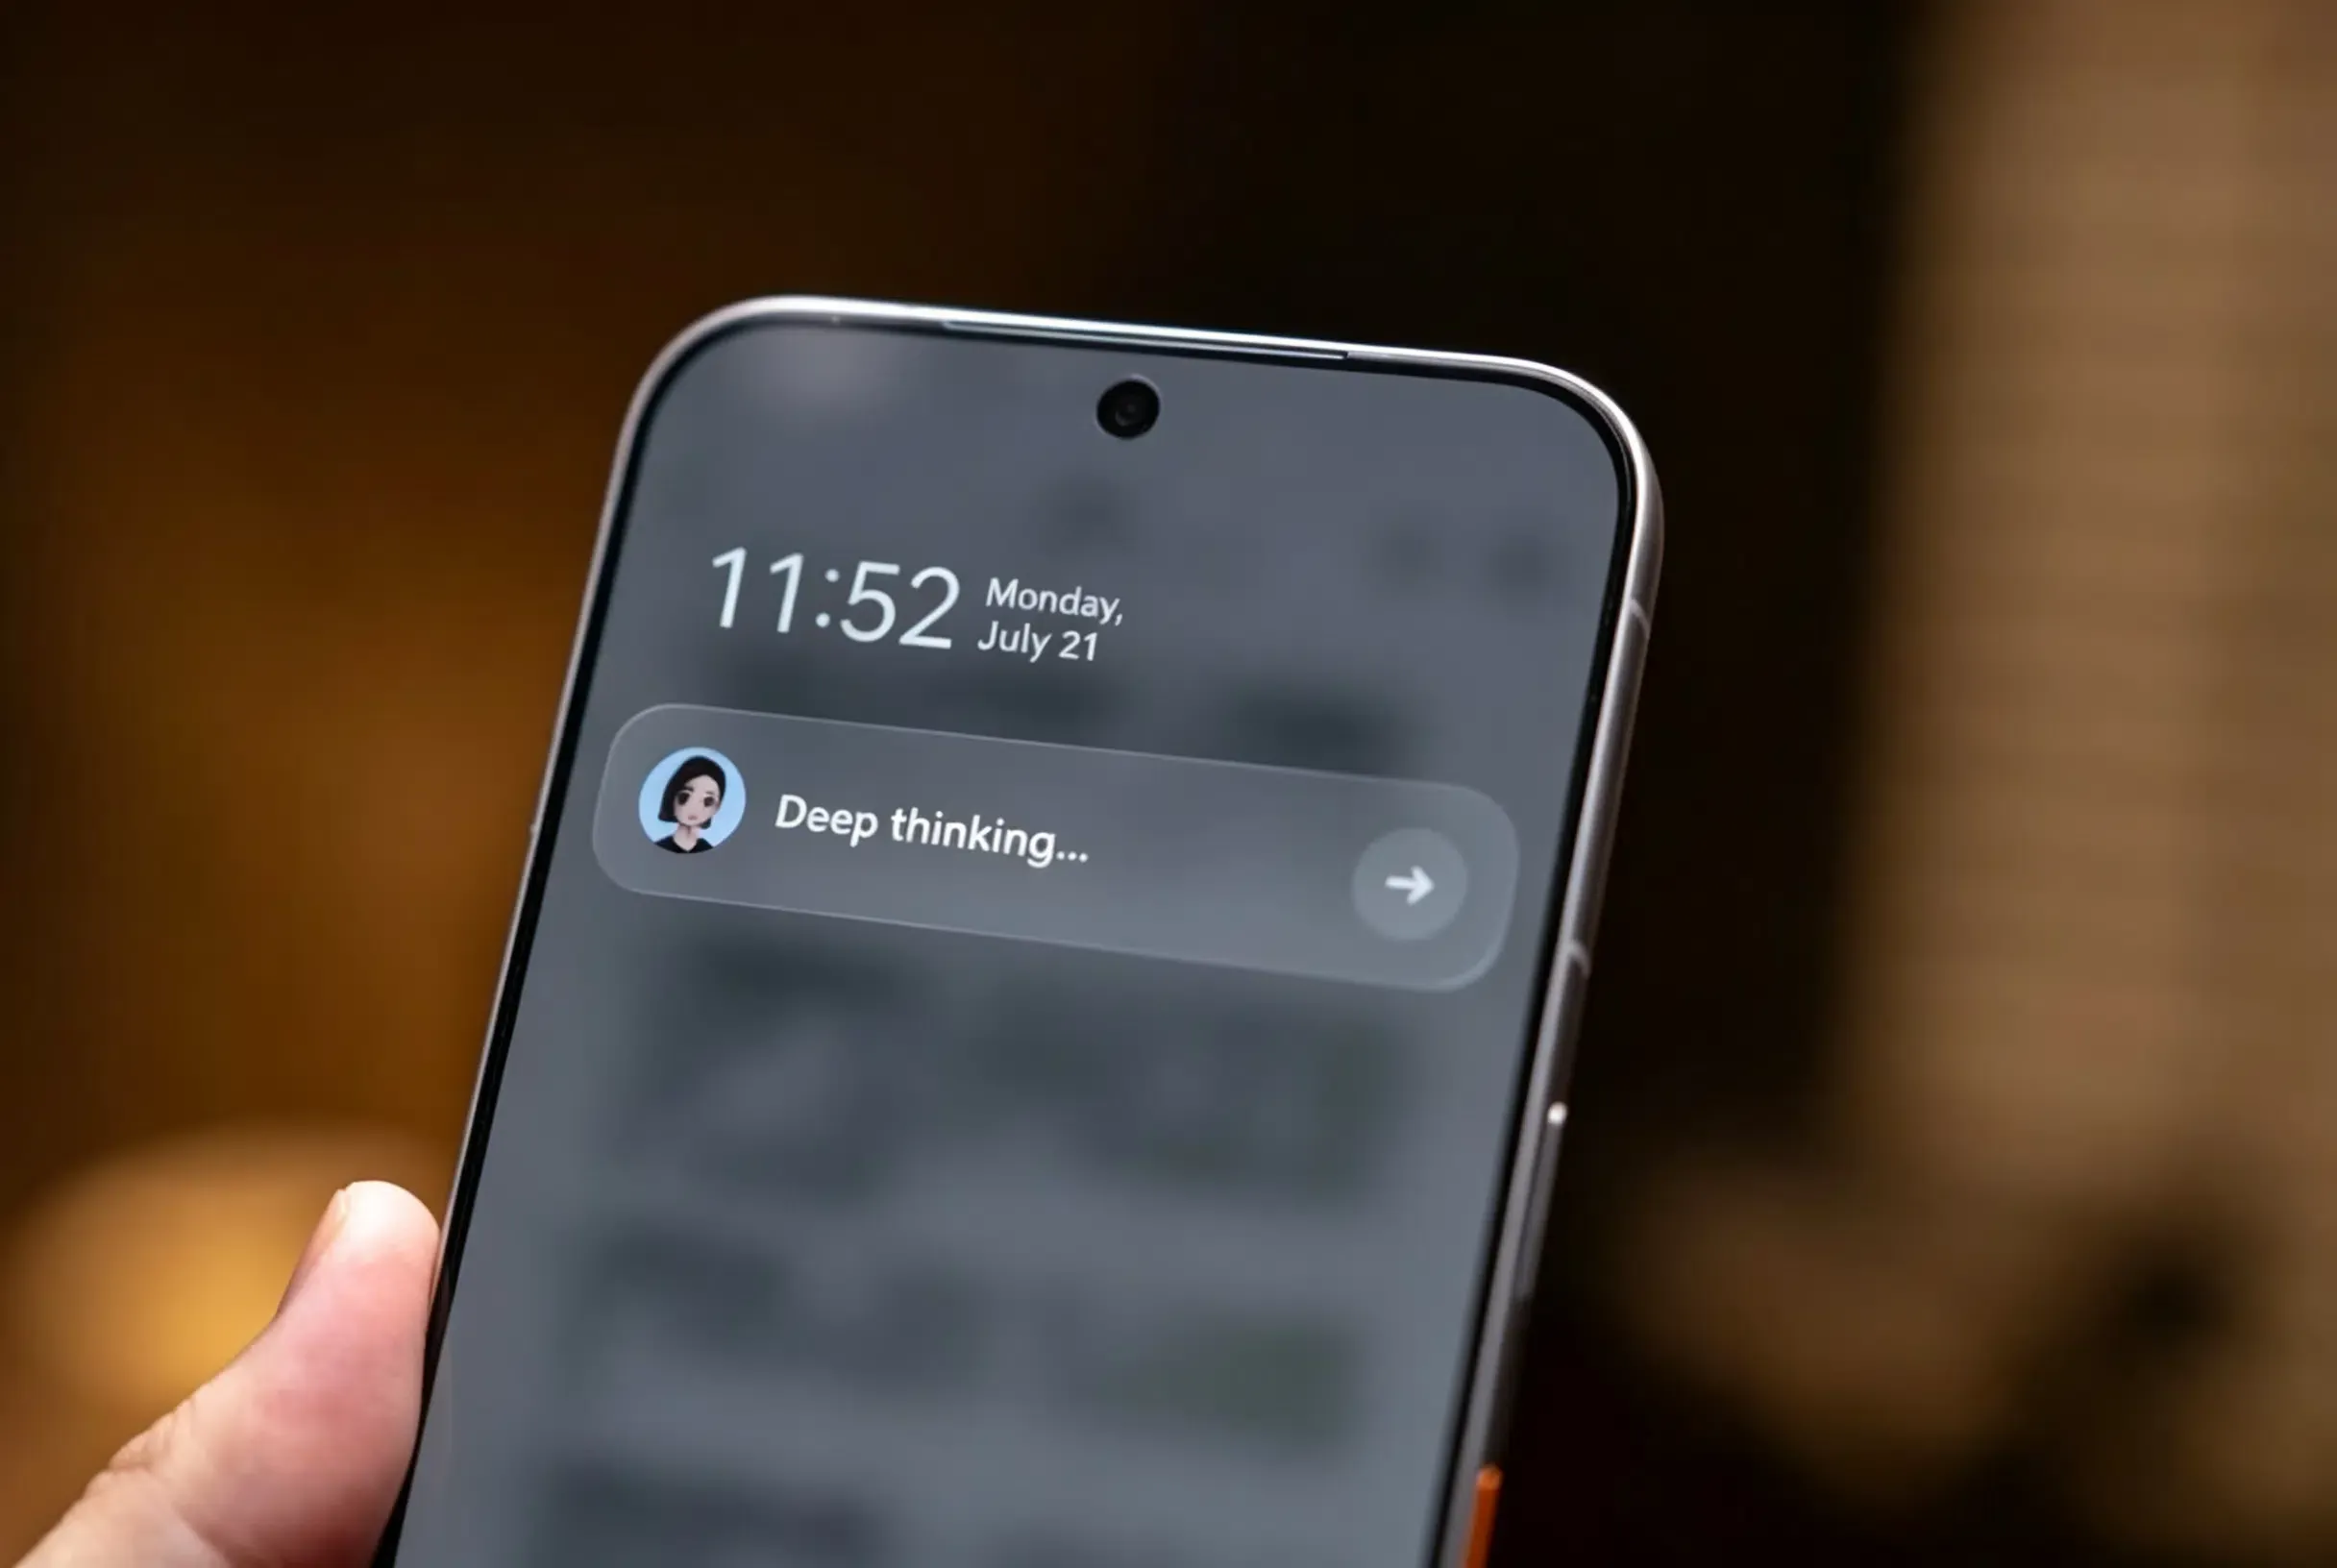
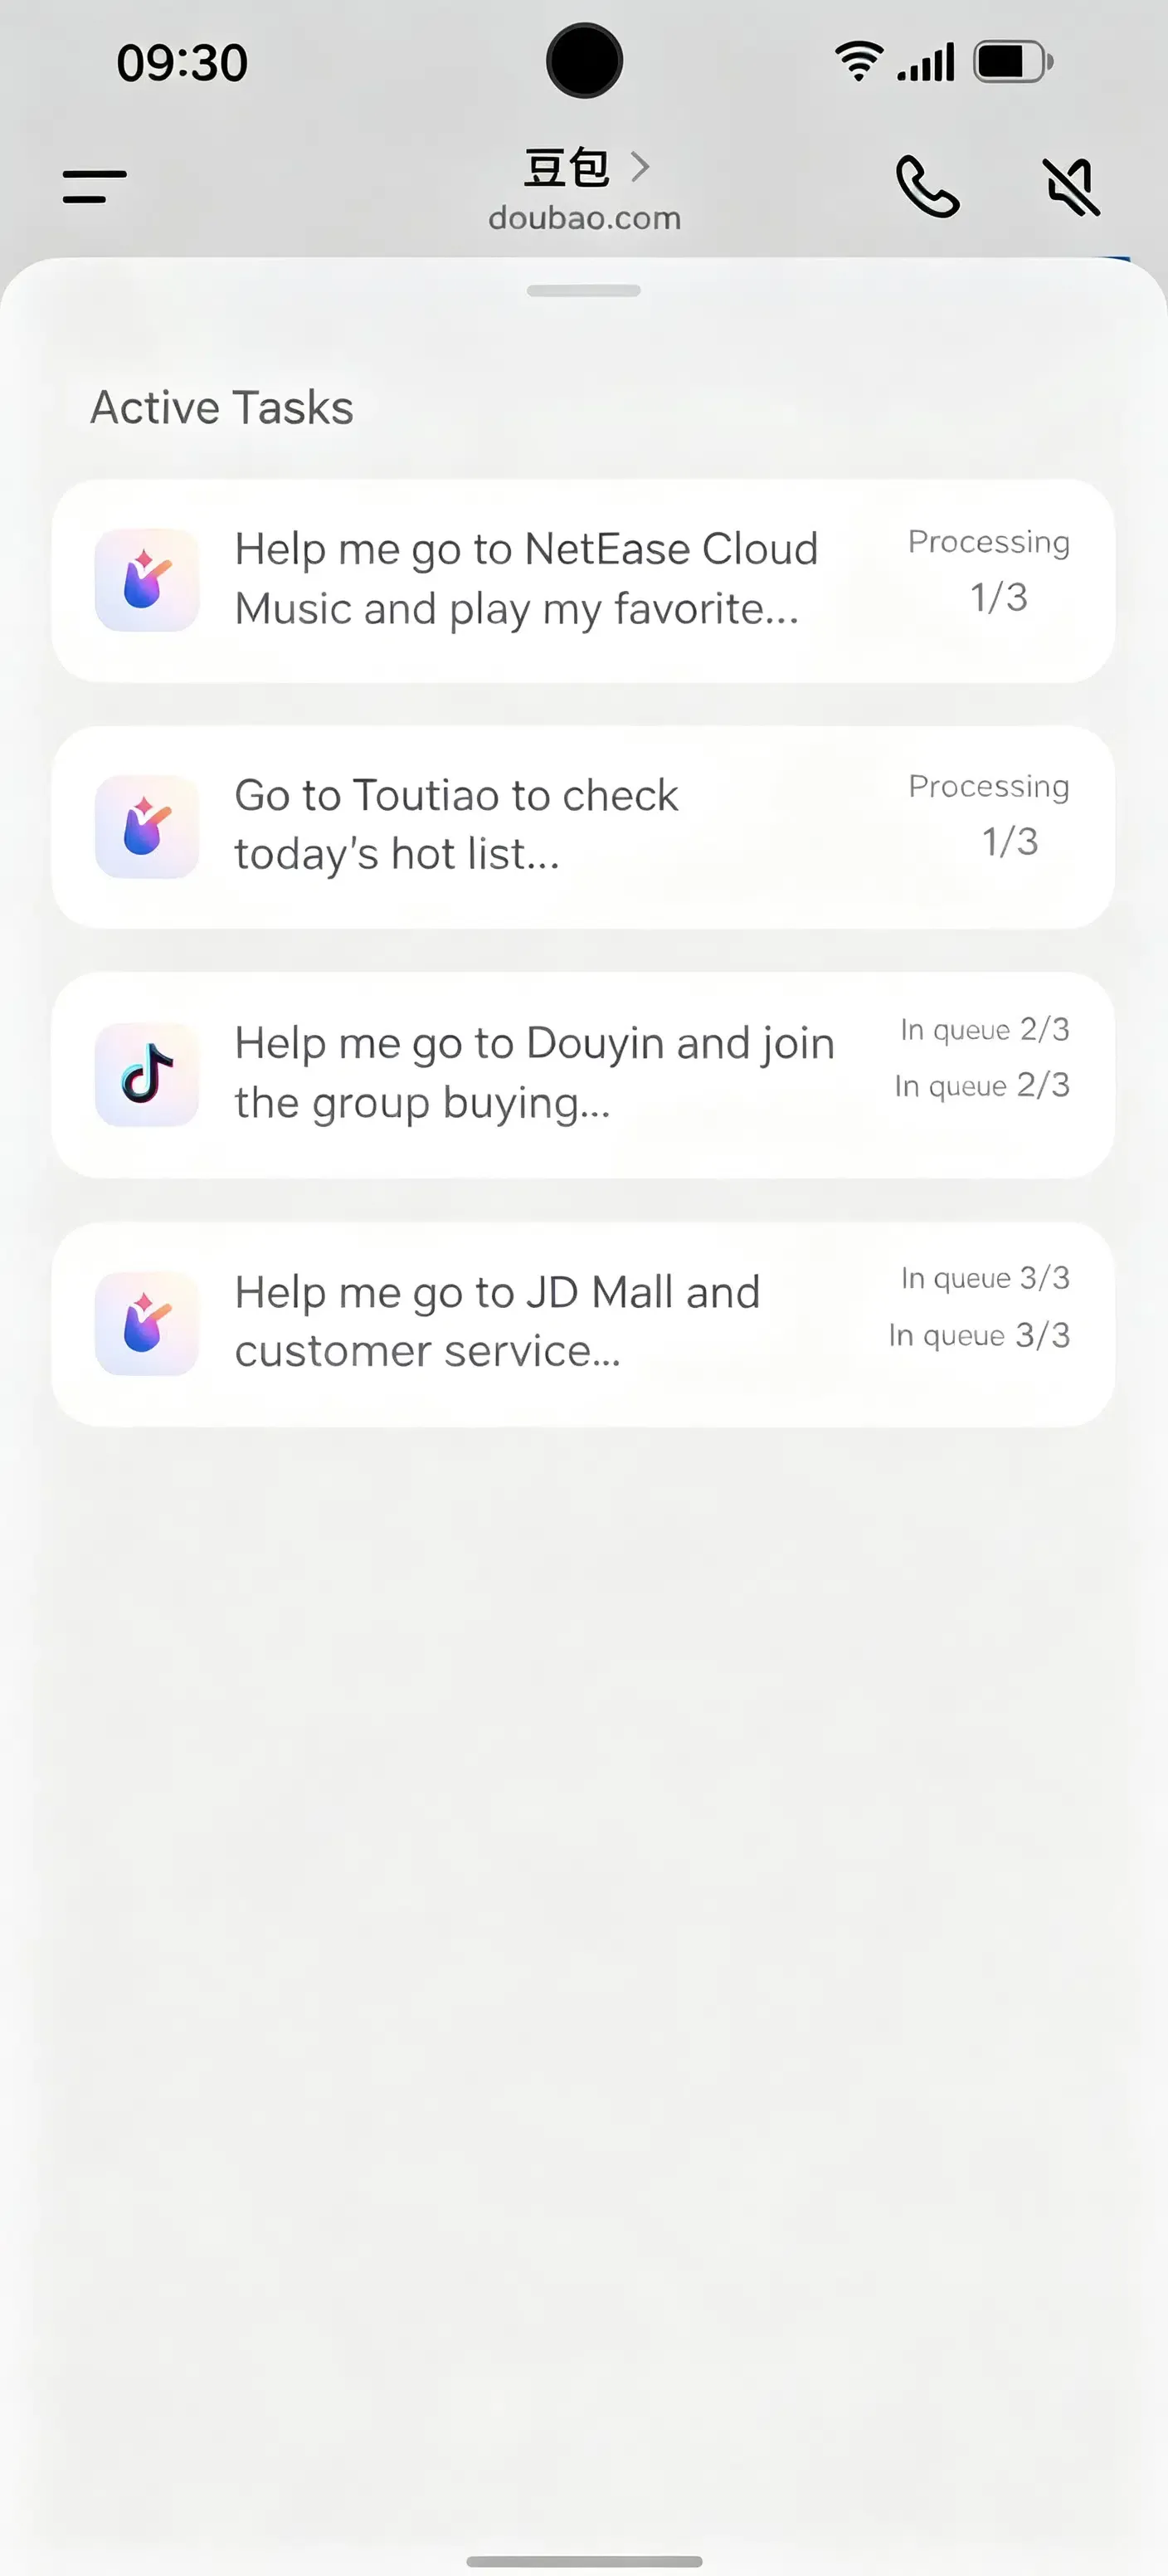
O lançamento da edição para o consumidor do Assistente Móvel Doubao marca uma evolução de assistentes de tela conversacionais para motores de execução de tarefas proativas. De acordo com relatórios publicados pelo IT Home e pelo OSCHINA, a versão para o consumidor foca na estabilidade diária, persistência de contexto multimodal e execução entre aplicativos por meio do recurso Beta “Operate Phone”.
Resumo
- Hardware Comercial: Estreia no Nubia NaviX Ultra em 16 de setembro de 2026, com suporte planejado para dispositivos mais antigos, como o Nubia M153.
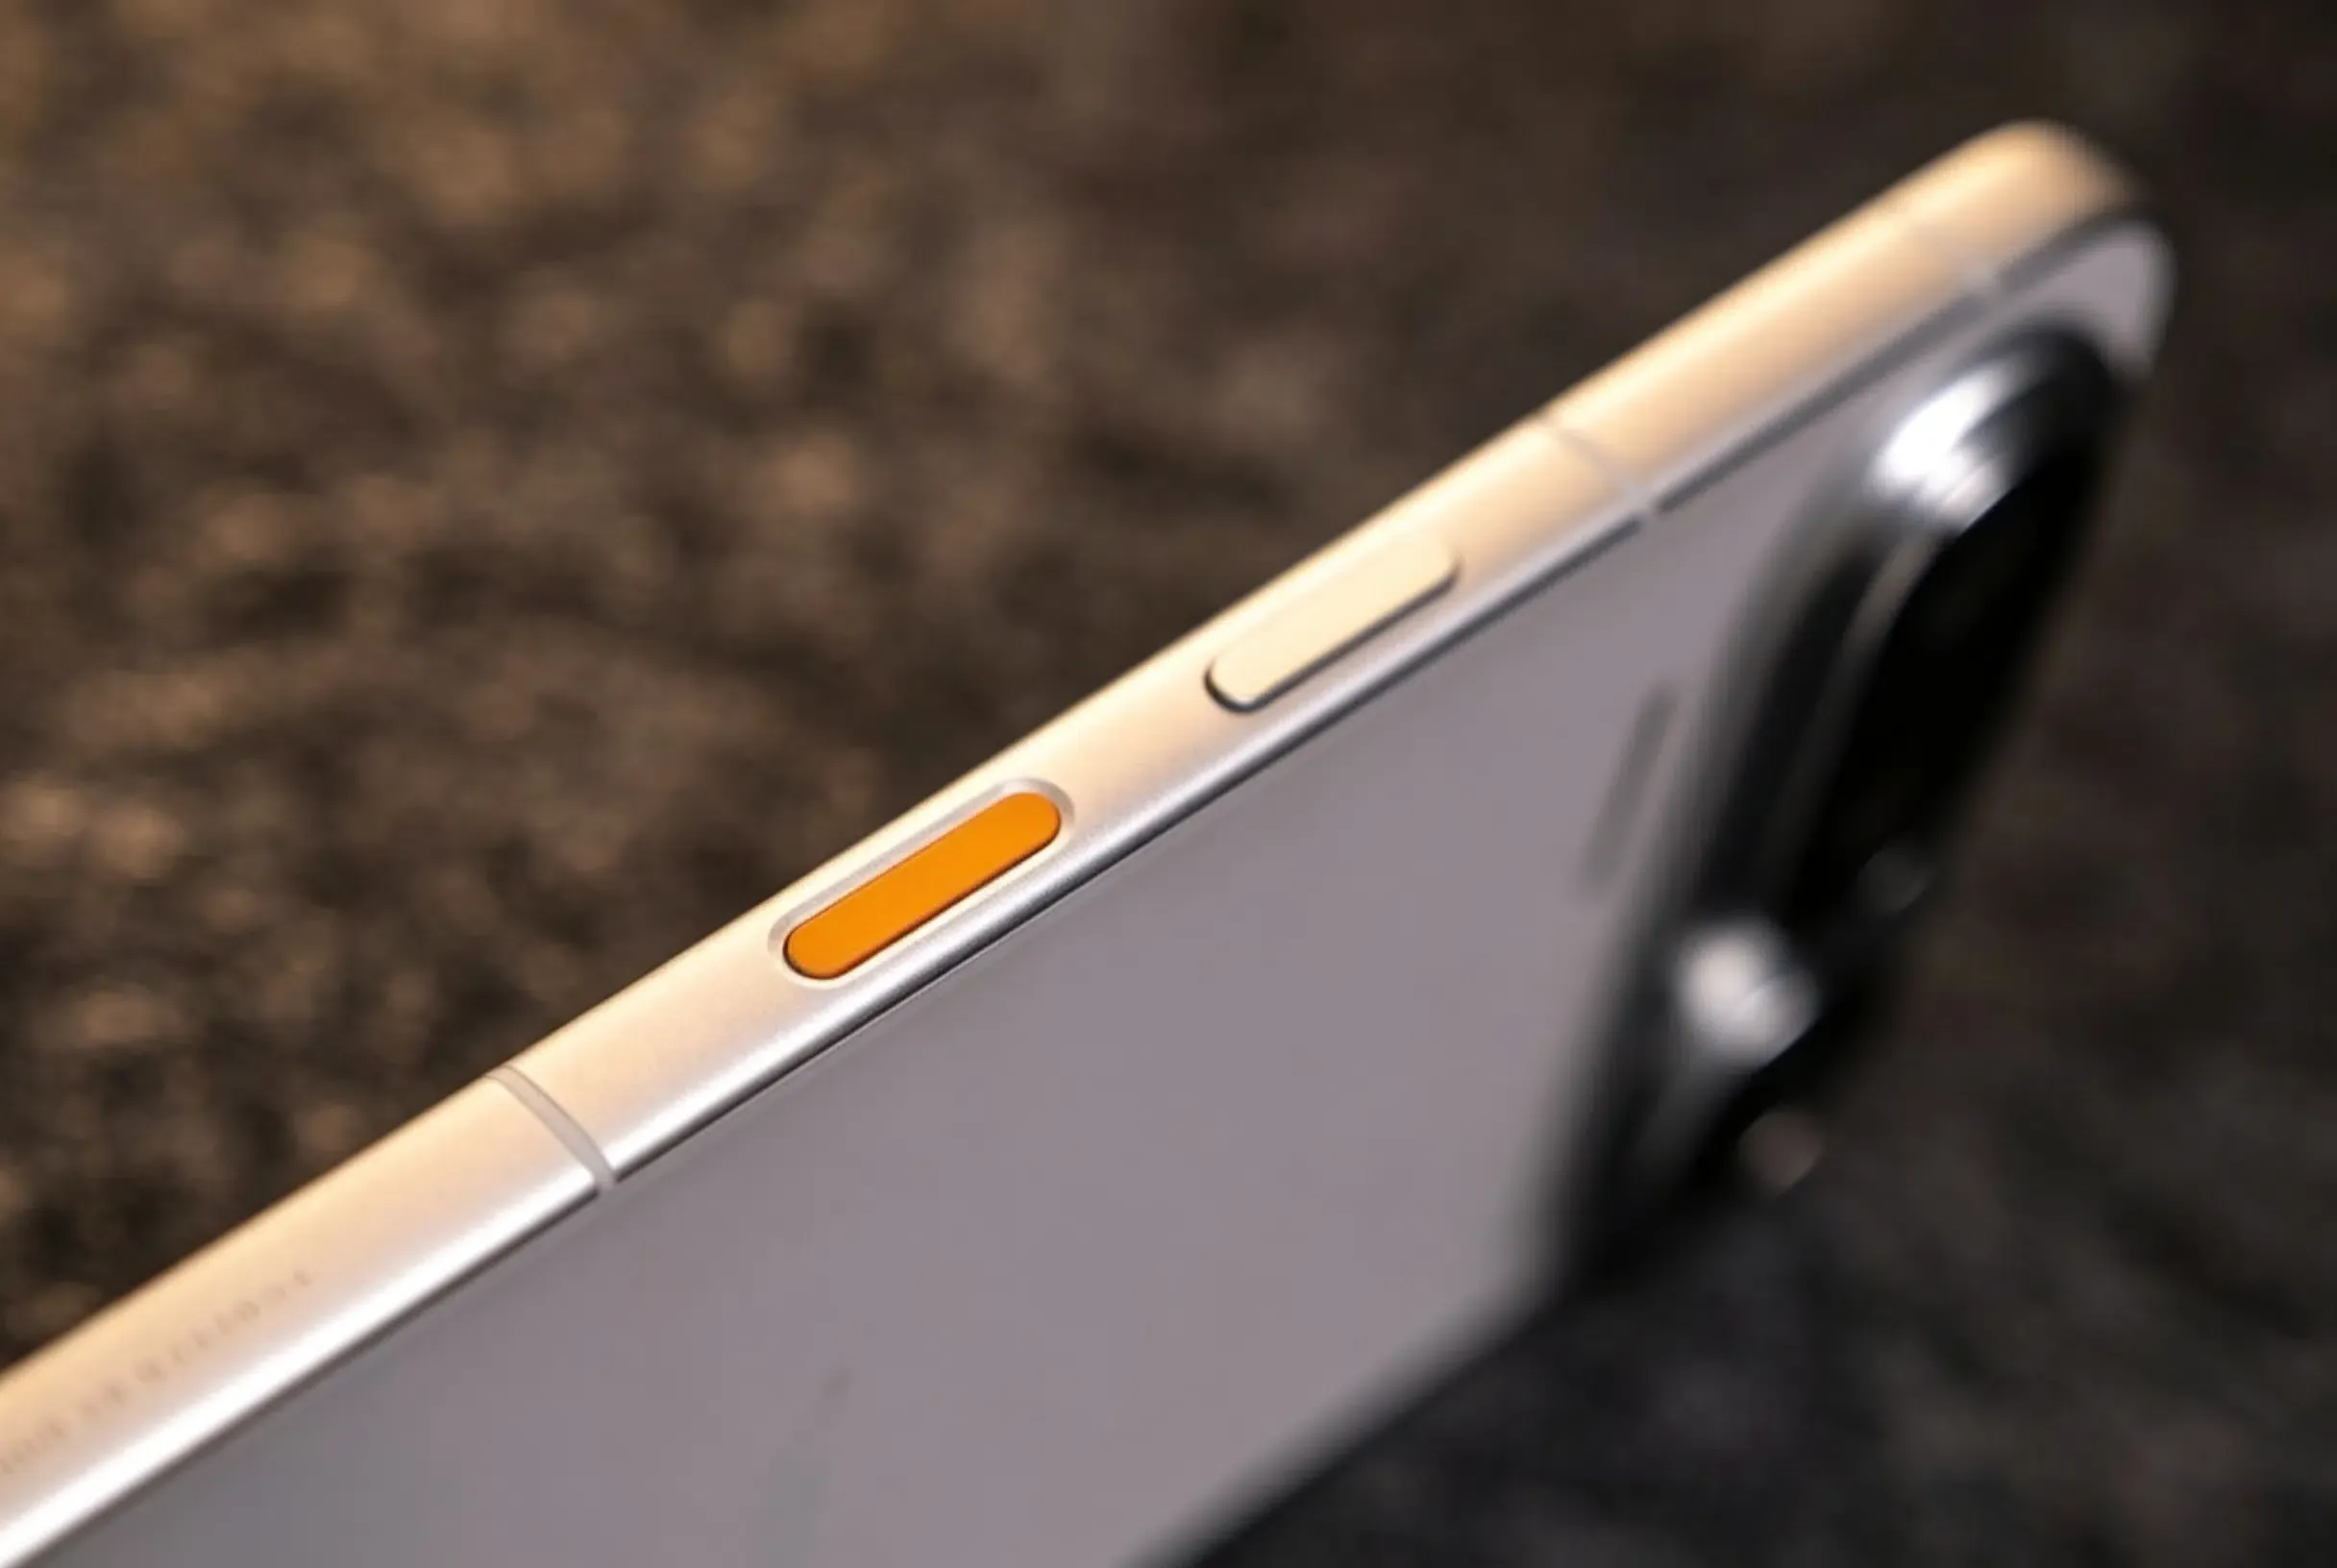
- Entrada Física e Percepção de Tela: Combina uma tecla física dedicada de IA com autenticação biométrica por impressão digital, permitindo consultas na tela em tempo real sem a necessidade de capturas de tela manuais.
- Protocolo Declarativo SAEP: Introduz um padrão de declaração operacional no nível da aplicação com uma janela de revisão pública de 30 dias, permitindo que apps de terceiros permitam ou restrinjam explicitamente a automação de tela baseada em IA.
- Estrutura de Proteção de Agentes: Estabelece uma estrutura de proteção de agentes em múltiplos níveis, projetada para reforçar limites operacionais, mecanismos de segurança controlados pelo usuário e segurança operacional.

Conforme documentado em anúncios oficiais e relatado pelo Governo Municipal de Pequim, o modelo de interação física vincula a intenção à autorização. A tecla de IA dedicada integra verificação por impressão digital para vincular a invocação autenticada no dispositivo ao acionamento do assistente, garantindo que a confirmação de identidade ocorra no momento da iniciação da ação.
Além da simples resposta a perguntas visuais, o sistema permite que o assistente analise elementos contextuais na tela e execute tarefas sequenciais em múltiplos aplicativos de terceiros. Para evitar ações não autorizadas, o lançamento introduz o protocolo SAEP. Em vez de deixar o limite da automação ao comportamento ad-hoc do modelo ou aos padrões do sistema operacional, o SAEP devolve a definição dos limites de automação aos desenvolvedores de aplicativos.
Marcos de Lançamento do Assistente Móvel Doubao e do SAEP
| Data do Marco | Evento Operacional | Escopo de Engenharia |
|---|---|---|
| 14 de setembro de 2026 | Anúncio da Edição ao Consumidor e do SAEP | Lançamento oficial do Assistente Móvel Doubao; início da revisão pública de 30 dias do SAEP |
| 16 de setembro de 2026 | Lançamento comercial do Nubia NaviX Ultra | Disponibilidade comercial inicial do hardware com tecla de IA física |
| Setembro–Outubro de 2026 | Período de Consulta ao Setor sobre o SAEP | Coleta de feedback do ecossistema sobre limites declarativos de automação |
| Janela OTA subsequente | Distribuição para dispositivos legados | Atualizações de sistema planejadas para levar recursos do assistente ao Nubia M153 |
Desconstruindo o Paradigma de Agentes GUI: Por que operar dispositivos exige governança no nível de app
Em análises técnicas da publicação Ifanr, a transição impulsionada por agentes em nível de sistema é descrita como a transformação de smartphones em "terminais de ação". Os sistemas operacionais móveis tradicionais funcionam como catálogos: os aplicativos permanecem passivos até que um usuário os abra, navegue pelas hierarquias visuais e insira dados manualmente.
Agentes de GUI multimodais em nível de sistema alteram esse fluxo ao introduzir ciclos de percepção-ação automatizados:
- Captura de Tela e Contexto: O agente absorve a tela ativa e informações contextuais através de recursos autorizados, lendo o contexto visual e textual sem a necessidade de marcação explícita do desenvolvedor.
- Planejamento de Intenção Multimodal: Um modelo de base traduz comandos em linguagem natural (ex.: “Verifique meu calendário, planeje uma rota baseada na previsão do tempo e defina um alarme de partida”) em sequências de ações discretas.
- Execução de Ação Simulada: O agente utiliza recursos autorizados em nível de sistema para executar toques, gestos de deslize e inserções de texto sequencialmente em aplicativos de terceiros instalados.
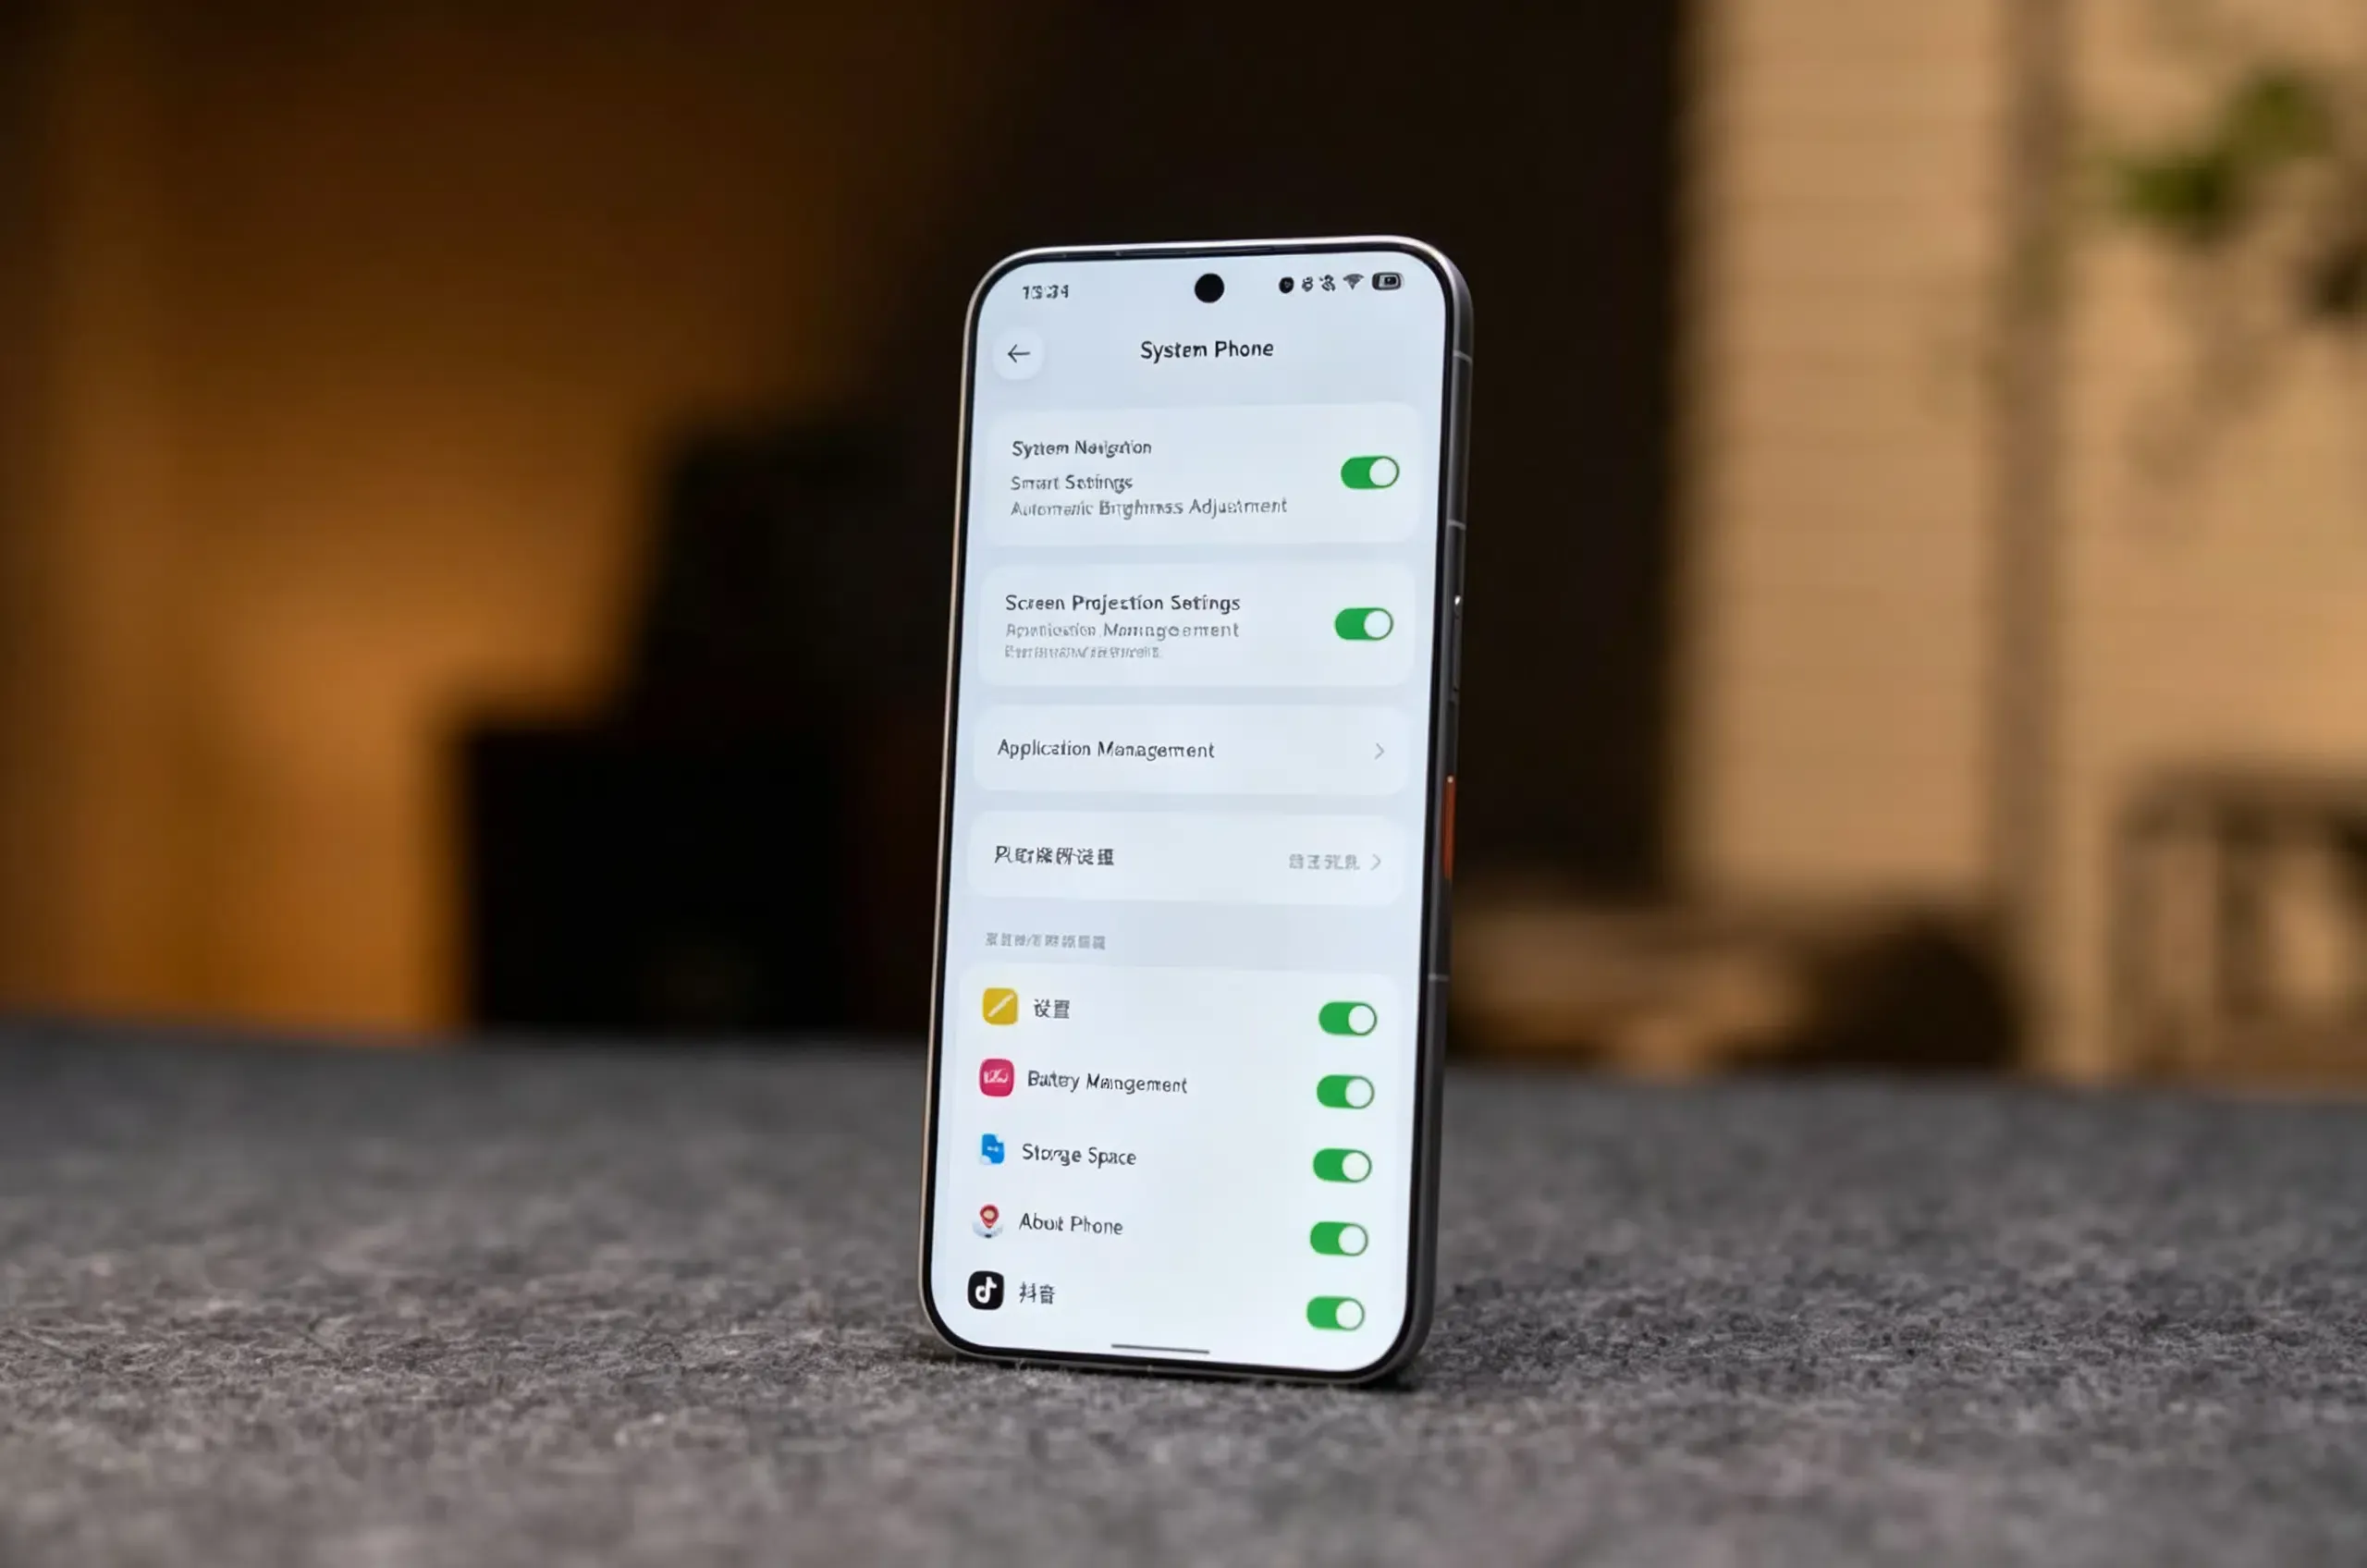
Embora a execução entre apps otimize fluxos complexos, ela introduz desafios significativos de segurança, comerciais e de responsabilidade. Se um agente autônomo entrar em um aplicativo bancário, ele pode iniciar transações financeiras sem reautenticação explícita? Se um agente percorre um app social, ele pode publicar conteúdo autonomamente?
Historicamente, os sistemas operacionais careciam de mecanismos granulares para que os apps comunicassem sua postura de automação para agentes de IA externos. Sob as arquiteturas padrão do Android AccessibilityService, as permissões são definições concedidas pelo usuário atreladas a capacidades declaradas — como especificar canRetrieveWindowContent para acessar nós da janela ativa ou configurar canPerformGestures para disparar toques. Embora poderosos, esses recursos operam sob a perspectiva do que o serviço auxiliar tem permissão para fazer, em vez de permitir que o app defina limites granulares para ferramentas de IA externas.
Conceitualmente, o SAEP inverte essa direção de governança: conforme detalhado pelo 21st Century Business Herald, os aplicativos podem declarar explicitamente se a automação baseada em IA é permitida ou restrita. Sob o protocolo, o Assistente Móvel Doubao compromete-se a respeitar essas declarações, garantindo que interações explicitamente restritas não sejam automatizadas.
Operacionalizando Limites Declarativos: Uma Arquitetura de Referência Inspirada no SAEP
O Screen Automation Execution Protocol estabelece um contrato de governança no nível da aplicação entre software de terceiros e agentes de automação do sistema. Em vez de confiar em heurísticas visuais para adivinhar se uma interação é segura, estruturas declarativas permitem que os aplicativos publiquem sua postura operacional diretamente.
Embora a ByteDance tenha estabelecido o princípio básico de declarações de permitir/negar para terceiros e um sistema de proteção de agentes, a especificação técnica formal, definições de esquema e APIs de integração permanecem sujeitas à revisão pública em curso. A arquitetura e o código abaixo descrevem um modelo conceitual que demonstra como as equipes de engenharia podem operacionalizar limites de política declarativa dentro de aplicativos.
Nota de Escopo de Engenharia: Os controles e implementações de referência a seguir representam padrões de design de engenharia inspirados na governança do SAEP e no modelo de proteção em camadas do Doubao; não são requisitos oficiais de API do SAEP ou especificações técnicas finalizadas.
+-------------------------------------------------------------------------+
|              ARQUITETURA CONCEITUAL DE RESOLUÇÃO DE POLÍTICA DE AGENTE  |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ INTENÇÃO DO USUÁRIO ]                                                |
|  Comando em linguagem natural (ex.: "Comprar suprimentos domésticos no App") |
|         |                                                               |
|         v                                                               |
|  [ MOTOR DE ORQUESTRAÇÃO DO SISTEMA AGENTE ]                            |
|  - Analisa a intenção, planeja tarefas e direciona o aplicativo         |
|         |                                                               |
|         v                                                               |
|  [ CAMADA DE RESOLUÇÃO DE POLÍTICA DO APLICATIVO ]                      |
|  - Inspeciona o manifesto de automação do app / registro de política    |
|  - (Modelo conceitual; a implementação do SAEP pode variar)             |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (Automação: PERMITIDA)                | (Declarada: RESTRITA) |
|         v                                       v                       |
|  [ CAMINHO DE EXECUÇÃO DO AGENTE ]      [ OPERAÇÃO SUSPENSA ]           |
|  - Procede com entrada simulada         - Agente interrompe execução    |
|  - Tarefas críticas exigem intervenção  - Prompt de ação humana         |
|    do usuário ou autenticação           apresentado para concluir       |
|         |                                                               |
|         v                                                               |
|  [ LOG DE PROVENIÊNCIA DA APLICAÇÃO ]                                   |
|  - Aplicação registra contexto para auditoria interna                   |
|                                                                         |
+-------------------------------------------------------------------------+
1. Declaração Conceitual no Nível da Aplicação
Em um modelo declarativo inspirado no SAEP, os apps podem diferenciar zonas operacionais:
- Visualizações Públicas/Informativas: Áreas de navegação de catálogo, exploração de produtos ou leitura podem ser marcadas como abertas à navegação automatizada.
- Visualizações Restritas/Sensíveis: Superfícies de alto impacto — como checkout, credenciais de conta ou transferência de fundos — podem ser marcadas como restritas, instruindo o agente a interromper a execução e solicitar intervenção humana direta.
2. Considerações de Proteção Multinível
Para apoiar a automação segura, os ambientes de tempo de execução dependem de considerações defensivas em camadas:
- Escopo de Menor Privilégio: Como recomendação de segurança, operações automatizadas devem ser avaliadas por tarefa, impedindo que processos em segundo plano assumam privilégios de execução globais.
- Intervenção Humana Explícita: Em fluxos de segurança comerciais, transações sensíveis pausam a automação, solicitando ao usuário que conclua pagamentos ou inserções sensíveis manualmente. Recursos físicos, como a tecla de IA do NaviX Ultra, servem como checkpoints de autenticação durante interações.
- Log de Proveniência no Lado do App: Quando a plataforma expõe sinais de proveniência, o registro no lado do aplicativo serve como prática recomendada para auditar sessões mediadas por agentes.
// Implementação ilustrativa em Android/Kotlin demonstrando uma arquitetura de referência
// no lado do aplicativo inspirada em princípios de protocolos declarativos (como o SAEP).

package com.example.app.security.automation

enum class OperationalScope {
    INFORMATIONAL_READ,    // Navegação de conteúdo, detalhes de produto
    INTERACTIVE_INPUT,     // Consultas de busca, inserção de dados em formulários
    RESTRICTED_OPERATION   // Processamento de checkout, credenciais, configuração de conta
}

data class ClientAutomationPolicy(
    val scope: OperationalScope,
    val isAutomationPermitted: Boolean,
    val requiresManualTakeover: Boolean
)

object ApplicationPolicyRegistry {
    private val policyMap = mutableMapOf<String, ClientAutomationPolicy>()

    init {
        registerRoutePolicy(
            routePath = "catalog/browse",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INFORMATIONAL_READ,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        registerRoutePolicy(
            routePath = "cart/review",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INTERACTIVE_INPUT,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        registerRoutePolicy(
            routePath = "checkout/payment",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.RESTRICTED_OPERATION,
                isAutomationPermitted = false,
                requiresManualTakeover = true
            )
        )
    }

    fun registerRoutePolicy(routePath: String, policy: ClientAutomationPolicy) {
        policyMap[routePath] = policy
    }

    fun resolvePolicy(routePath: String): ClientAutomationPolicy {
        return policyMap[routePath] ?: ClientAutomationPolicy(
            scope = OperationalScope.RESTRICTED_OPERATION,
            isAutomationPermitted = false,
            requiresManualTakeover = true
        )
    }
}

class AgentExecutionGuard {
    sealed class EvaluationOutcome {
        object Allowed : EvaluationOutcome()
        object ProhibitedByPolicy : EvaluationOutcome()
        object RequiresHumanTakeover : EvaluationOutcome()
    }

    fun evaluateAction(routePath: String, isAgentDriven: Boolean): EvaluationOutcome {
        if (!isAgentDriven) {
            return EvaluationOutcome.Allowed
        }

        val policy = ApplicationPolicyRegistry.resolvePolicy(routePath)

        if (!policy.isAutomationPermitted) {
            return EvaluationOutcome.ProhibitedByPolicy
        }

        if (policy.requiresManualTakeover) {
            return EvaluationOutcome.RequiresHumanTakeover
        }

        return EvaluationOutcome.Allowed
    }
}
Implicações para Telemetria Móvel e Intenção do Usuário
À medida que agentes de GUI se tornam mais comuns, seu impacto se estende além da segurança do sistema operacional para a análise de produto, telemetria e mensuração de engajamento.
Por mais de uma década, fluxos de análise de produto trataram eventos de interação como proxies para o engajamento direto.
Agentes de GUI introduzem nuances nesta base analítica:
- Intenção Delegada vs. Direta: Quando um agente percorre um catálogo para atender ao objetivo de um usuário, a ação reflete uma intenção autêntica, mas carece de inspeção visual humana direta de estados intermediários da UI.
- Cadência de Sessão e Tempo: A execução automatizada de tarefas pode abranger filas assíncronas ou fluxos de execução em várias etapas, produzindo tempos de interação que diferem de padrões de navegação manual.
- Desambiguação de Telemetria: À medida que os padrões declarativos evoluem, plataformas de análise podem se beneficiar da distinção entre interações humanas diretas e operações mediadas por agentes.
Desacoplando a Governança de Agente do Limite de Instalação
Embora protocolos como o SAEP governem agentes dentro de aplicativos instalados, a aquisição de usuários frequentemente ocorre fora desse ciclo antes da instalação.
No marketing multicanal, usuários descobrem serviços através de landing pages móveis ou campanhas. Se um agente de IA auxilia um usuário a descobrir um serviço que requer a instalação de um aplicativo, a interação transita pela web aberta e por uma loja de aplicativos.
+-------------------------------------------------------------------------+
|              JORNADA DE AQUISIÇÃO MÓVEL DOWNSTREAM SEPARADA            |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Touchpoint Externo: Landing Page Móvel ]                             |
|  Contexto Capturado: ?channel=ai_discovery&campaign_id=cmp_804&ref=partner |
|         |                                                               |
|         v                                                               |
|  [ O USUÁRIO INICIA A INSTALAÇÃO / NAVEGA PARA A LOJA ]                 |
|         |                                                               |
|         v                                                               |
|  [ O LIMITE DA INSTALAÇÃO: A distribuição padrão não repassa            |
|    parâmetros de URL para o binário compilado ]                         |
|         |                                                               |
|         v                                                               |
|  [ Usuário abre o App pela primeira vez (Cold Boot) ]                   |
|         |                                                               |
|         v                                                               |
|  [ Motor de Deferred Deep Linking: Correspondência de contexto ]        |
|         |                                                               |
|         v                                                               |
|  [ Canal Elegível / Contexto de Campanha Restaurado ]                   |
|                                                                         |
+-------------------------------------------------------------------------+
Fluxos padrão de instalação de lojas não encaminham parâmetros de URL para o binário do app. No primeiro lançamento, o app não consegue identificar nativamente qual campanha motivou a instalação.
Para superar este limite, equipes de engenharia utilizam arquiteturas de tratamento de links:
| Arquitetura de Roteamento | Estado do App | Preservação na Instalação | Modelo de Propriedade |
|---|---|---|---|
| Esquemas URI Personalizados | App Instalado | Sem destino nativo se o app estiver ausente | Propriedade do App (Alto esforço) |
| Universal Links | App Instalado | Resolve para web page; não restaura contexto após instalação | Domínio + App (Requer AASA) |
| Deferred Deep Linking (DDL) | App Ausente | Restaura parâmetros pré-instalação no primeiro boot | SDK-assistido (Motor de roteamento) |
Em arquiteturas móveis empresariais, equipes utilizam frameworks de Deferred Deep Linking como Branch, AppsFlyer, Adjust ou Opoinstall. Uma plataforma como o Opoinstall registra metadados de cliques antes da transição para a loja de apps.
No primeiro boot do aplicativo, o SDK consulta o backend para recuperar o contexto diferido associado à interação pré-instalação. Segundo a documentação na página inicial do Opoinstall, esse framework de passagem de parâmetros pode restaurar o contexto no primeiro lançamento em até 98% dos casos, fornecendo uma alternativa automatizada aos códigos promocionais manuais.
Limites arquitetônicos devem ser preservados: O Deferred deep linking opera estritamente através do limite de instalação. Ele não governa permissões de agentes de IA em tempo de execução, nem substitui protocolos de nível de aplicação como o SAEP. Em vez disso, o DDL garante que parâmetros de campanha sobrevivam à transição da descoberta na web para o cold boot, enquanto frameworks de governança como o SAEP definem como os agentes interagem com o aplicativo uma vez instalado.
Perguntas Frequentes (FAQ)
O que é o protocolo SAEP introduzido com o Assistente Móvel Doubao?
Como o SAEP difere das permissões padrão de Acessibilidade do Android?
Como agentes de GUI impactam a análise de produtos móveis?
Principais Conclusões para Arquitetos Móveis e Líderes de Engenharia
O lançamento comercial do Assistente Móvel Doubao pela ByteDance e a introdução do SAEP destacam um desenvolvimento significativo na engenharia de software móvel. À medida que os agentes de IA evoluem de sobreposições conversacionais para motores de execução autônomos, os desenvolvedores devem transitar de observadores passivos para definidores de políticas proativos.
Para se preparar para a expansão de agentes de GUI em nível de sistema, as equipes de engenharia devem priorizar três iniciativas arquitetônicas:
-
Preparar Políticas de Automação Declarativa: Revisar áreas superficiais do aplicativo para identificar fluxos transacionais sensíveis, preparando configurações declarativas alinhadas a padrões emergentes como o SAEP para definir limites operacionais claros.
-
Adaptar a Telemetria para Intenção Delegada: Avaliar pipelines de análise in-app para monitorar padrões emergentes de navegação mediada por agentes, garantindo que métricas comportamentais reflitam com precisão o valor real do negócio.
-
Manter Infraestrutura de Aquisição Independente: Garantir que funis de aquisição externos permaneçam desacoplados da governança de agentes em tempo de execução, implantando Universal Links e Deferred Deep Linking para preservar o contexto de onboarding do usuário através do limite da instalação.
Referências
-
IT Home. (2026). Lançada a Edição para Consumidor do Assistente Móvel Doubao: Protocolo de Cooperação de GUI permite que Apps de Terceiros autorizem ou restrinjam a Automação por IA .
-
21st Century Business Herald. (2026). Assistentes de IA podem entrar em Apps? O Doubao dá a escolha aos aplicativos de terceiros .
-
OSCHINA. (2026). Lançamento oficial da edição para o consumidor do “Assistente Móvel Doubao” .
-
Ifanr. (2026). Hands-on com o novo Assistente Móvel Doubao: Como os smartphones estão se tornando “Terminais de Ação” .
-
Governo Municipal de Pequim. (2026). Assistente Móvel Doubao Edição ao Consumidor lançado oficialmente .
-
Android Developers. (2026). Referência da API AccessibilityService. Documentação Android.
-
Android Developers. (2026). Referência da API AccessibilityServiceInfo. Documentação Android.
-
Apple Developer. (2026). Suporte a Universal Links em seu app. Documentação Apple.
-
Opoinstall. (2026). Visão geral de Deferred Deep Linking e Instalação de App Parametrizada.
Share this article



