如何在 iOS WKWebView 中启用 Universal Links? Universal Links 本身即可在 WKWebView 内解析。通过实现 WKNavigationDelegate,开发者可以自定义导航策略——拦截 App 自身的深度链接目标,通过 decidePolicyForNavigationAction 控制外部跳转,并实施框架级别的安全防护。
在 iOS 应用架构中,WKWebView 导航拦截允许宿主应用自定义处理 Universal Links、自定义 URL Scheme 和 Web 目标。通过在 WKNavigationDelegate 中评估导航请求元数据,应用可以实现内部目标跳转、将外部目标交给系统处理,并执行框架级的安全策略。
| 术语 | 定义 | 关联实体 | 搜索意图 |
|---|---|---|---|
| WebView | 一种基于 WebKit 的嵌入式组件,用于在 iOS 应用中渲染交互式 Web 内容。 | iOS SDK | 信息 / 商业 |
| Universal Links | 一种将认证 Web 域名与原生 iOS 应用视图链接的标准 HTTPS 机制。 | 深度链接 (Deep Link) 路由 | 技术 / 信息 |
| Custom URL Scheme | 一种由 App 定义的 URI 协议,用于将链接路由至原生应用。 | 移动端深度链接 | 信息 |
WKWebView 与 iOS Universal Links 路由的交互机制
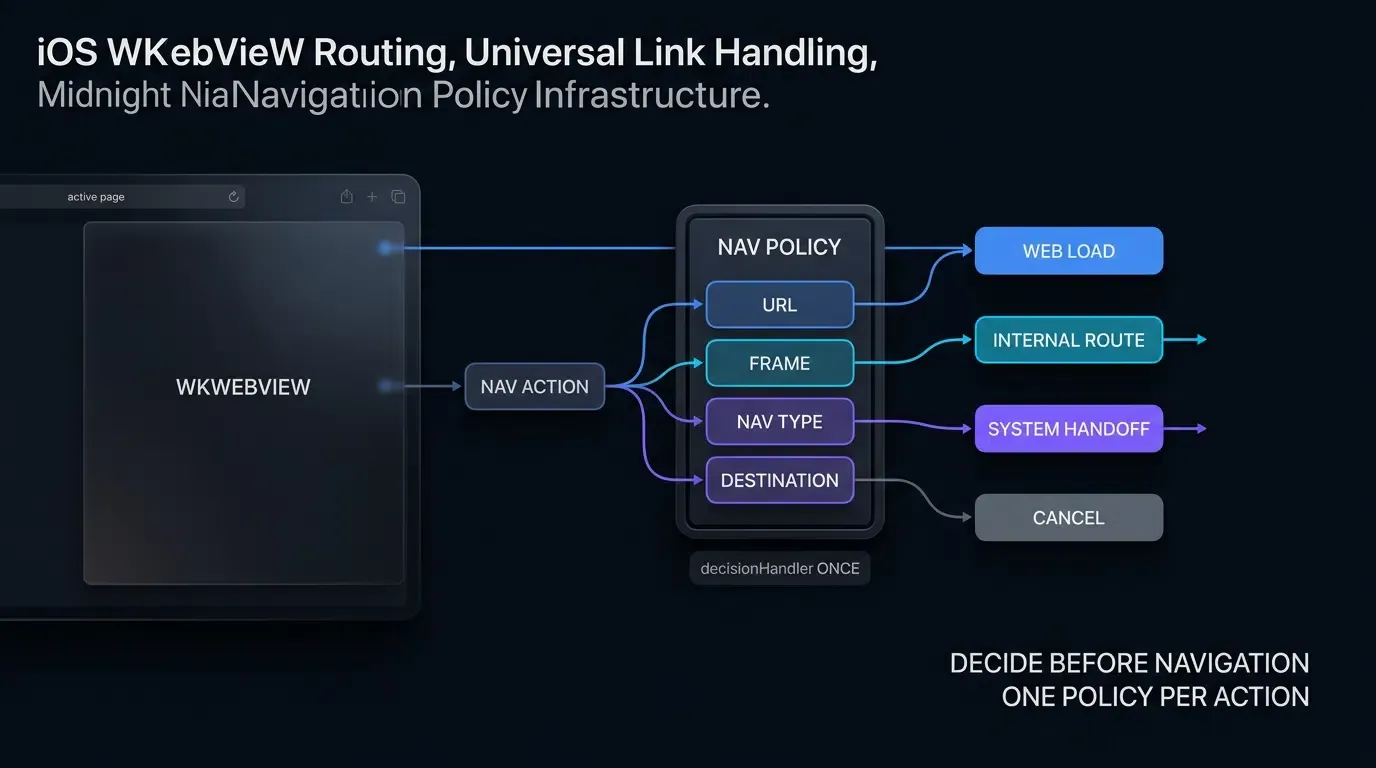
WebKit 导航生命周期与 App 内部路由策略
苹果将 Universal Links 作为一种系统级路由机制,支持 Safari 和 WKWebView 环境。当用户在嵌入式 WKWebView 中点击符合条件的链接时,系统会解析域名关联并按照操作系统策略处理。
虽然系统识别的 Universal Links 可以跳转至原生应用,但嵌入式浏览器环境通常需要应用特定的路由逻辑。例如,当链接目标为 App 自身域名时,开发者通常倾向于直接通过原生视图控制器进行导航,而不触发完整的外部 App 重新启动。通过实现 WKNavigationDelegate,开发团队可以获得对链接评估的细粒度控制,从而实施自定义白名单并准确路由内部目标。
用户体验瓶颈:Web 重定向循环中的“陷阱”
嵌入式 WebView 常用于承载促销微页、帮助中心、合作伙伴目录和营销落地页。当页内链接旨在将用户引导至 App 的其他板块(例如“在 App 内打开”按钮)或合作伙伴 App 时,默认的导航行为可能导致冗余渲染:
- 冗余的 Web 渲染:用户可能被迫查看 App 页面的移动端 Web 版本,而非原生界面,这需要重复登录并降低了视觉一致性。
- Web 陷阱:用户可能陷入深层 Web 导航堆栈,难以返回主要的原生 App 界面。
- App 间跳转失败:若点击指向第三方服务(如地图应用、社交分享或支付网关)的链接,如果这些服务依赖自定义 URL Scheme,则需要明确的委托处理。
对比 WKWebView 与 SFSafariViewController 的 Web 转 App 跳转
在设计 iOS 应用内 Web 浏览时,工程团队需在 WKWebView 与 SFSafariViewController 之间做出选择:
SFSafariViewController:提供由系统托管的独立 Safari 界面,支持自动填充和内容拦截。宿主 App 无法检查浏览活动或网站数据,UI 自定义仅限于色调。WKWebView:作为 UI 进程的一部分,在独立 WebKit 进程中运行 Web 内容。它允许深度的 UI 自定义、JavaScript 桥接和自定义布局集成,但需要显式实现WKNavigationDelegate来定制路由策略及处理自定义协议。
如何利用 decidePolicyForNavigationAction 拦截 WebKit 路由
导航策略流水线:理解 WKNavigationAction、request 与 decisionHandler
为了控制 WKWebView 内的导航流,开发者需指定一个遵循 Apple Developer 关于 WKNavigationDelegate 文档 的代理。核心拦截点是该代理方法:
func webView(
    _ webView: WKWebView,
    decidePolicyFor navigationAction: WKNavigationAction,
    decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
)
由用户交互、脚本重定向或表单提交触发的导航动作都会经过此方法。WKNavigationAction 对象提供关键元数据:
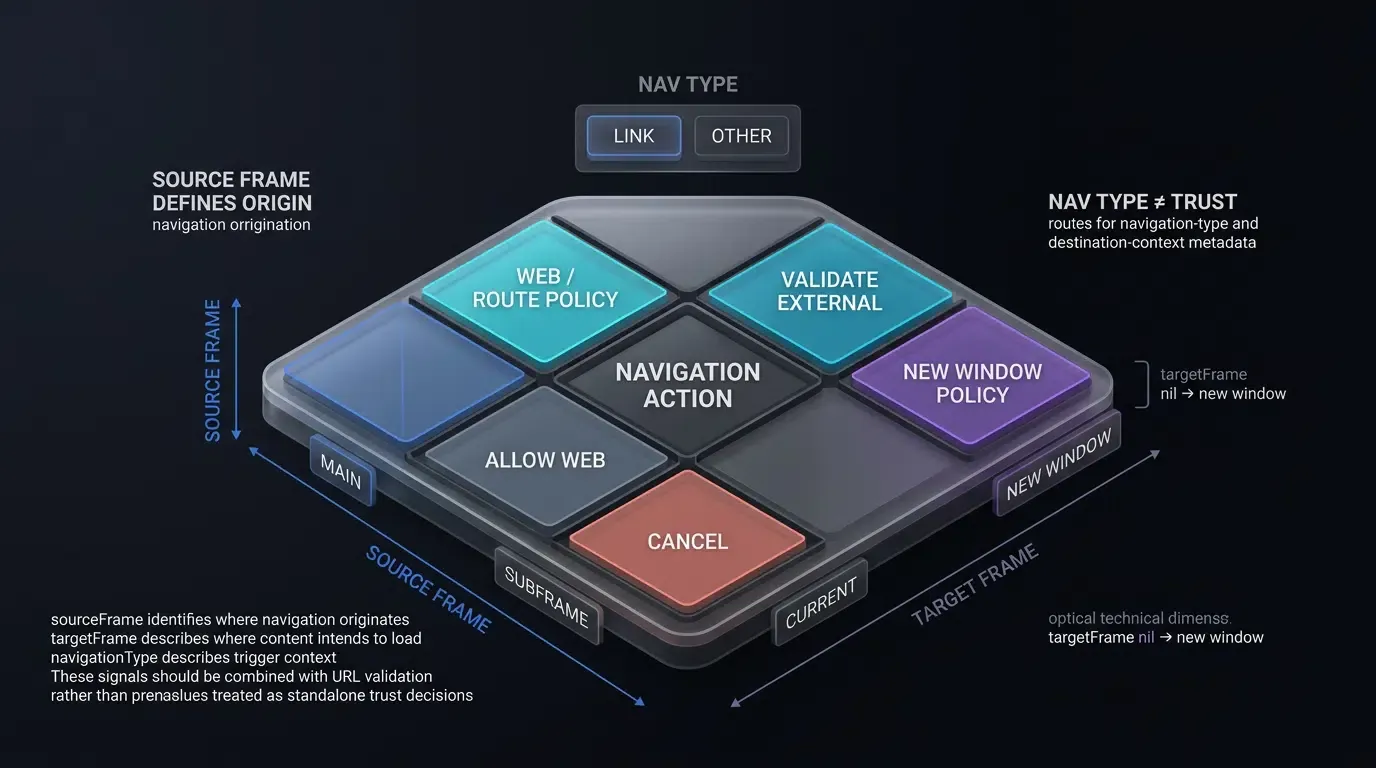
navigationAction.request.url:请求的目标URL。navigationAction.navigationType:触发类型(.linkActivated,.other,.formSubmitted)。navigationAction.sourceFrame:发起导航请求的框架信息。navigationAction.targetFrame:内容预期加载的目标框架信息。
decisionHandler 是一个补全闭包,用于告知 WebKit 是否允许或取消所请求的导航。
何时返回 .allow 与 .cancel:管控 WebKit 资源加载生命周期
传给 decisionHandler 的 WKNavigationActionPolicy 控制着 WebKit 是否继续执行导航:
.allow:告知 WebKit 在 WebView 内继续执行请求的导航。.cancel:指示 WebKit 取消该导航。当宿主 App 拦截到自定义协议、内部路由 Universal Links 或将外部目标委托给UIApplication.shared.open()时,应执行此策略。
decisionHandler 必须在每次导航动作中确切执行一次,以确保导航策略解析正常,不会卡死。
评估导航类型:区分用户点击 (.linkActivated) 与自动重定向
利用 WKNavigationAction.navigationType,开发者可以区分用户主动触发与自动脚本:
.linkActivated:用户点击了 HTML 锚点 (<a href="...">)。.other:代表程序化导航,如window.location.href更新、meta 刷新或初始webView.load()调用。.formSubmitted/.formResubmitted:代表表单 POST 或 GET 提交。
评估 navigationType 有助于应用实施保守的应用级显式链接策略。对于外部自定义协议调用或跳转至第三方 App,要求 .linkActivated 作为策略门控,可以防止不受控的后台脚本触发自动的外部 App 启动。
处理异步决策策略并避免循环引用
当路由验证或权限检查需要在做出决策前查询本地缓存或安全验证器时:
- 确保
decisionHandler在所有执行路径(包括错误和保护条件)中均被调用。 - 在逃逸闭包中使用弱引用 (
[weak self]),防止WKWebView、其代理与父级UIViewController之间产生循环引用。
区分宿主 App 关联域名与外部 Universal Links
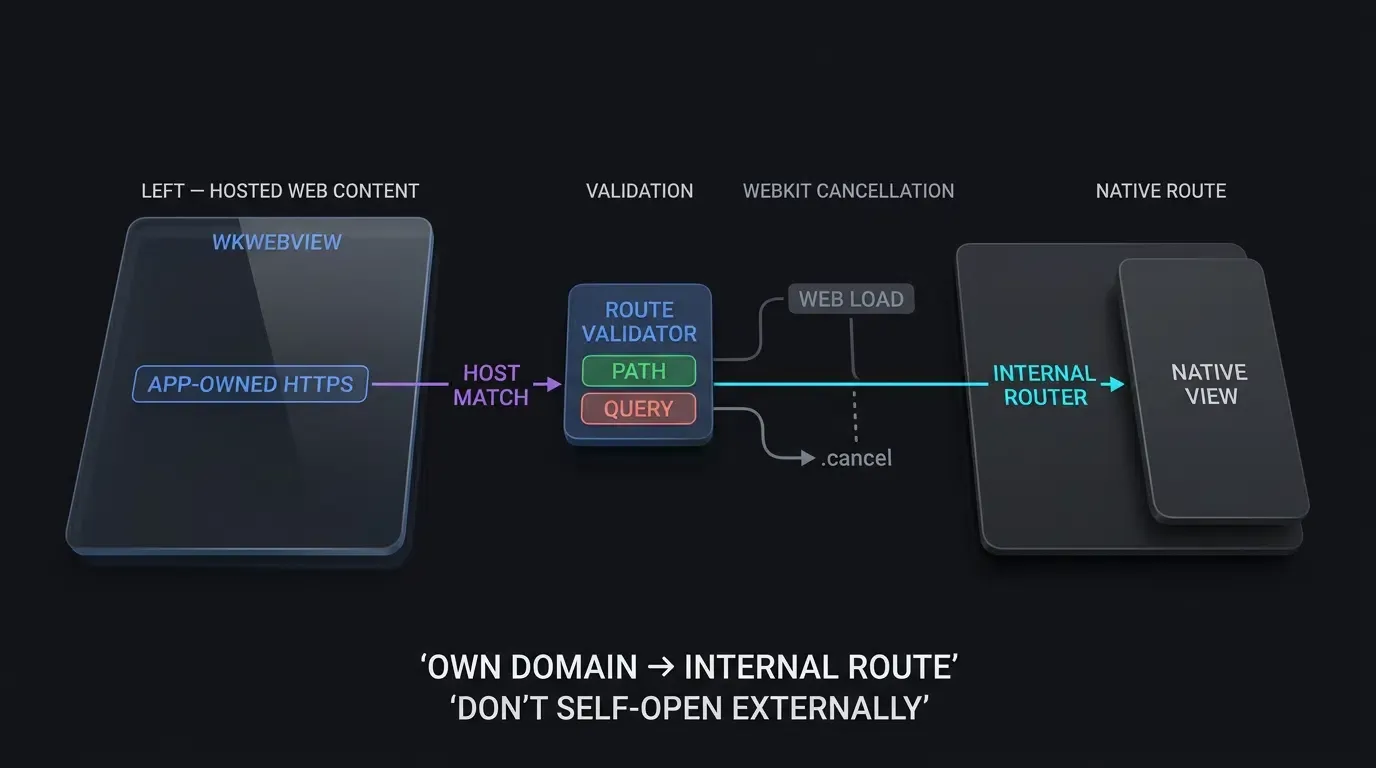
管理 App 内部目标与系统级链接委托
对于 App 内部路由,应避免试图通过冗余的 Universal Link 查询重新进入应用本身。直接通过宿主 App 的内部路由层处理这些目标,并将系统跳转仅用于应离开当前应用或需由外部服务解析的目标。
这种架构分离确保了顺畅的导航:
- 宿主 App 关联域名:如果 URL 主机名匹配应用自身的关联域名(
app.example.com),取消 WebView 导航 (decisionHandler(.cancel)),验证路径并直接将解析出的参数传递给应用的内部路由处理器。 - 外部应用:如果 URL 指向外部合作伙伴目标或合法的自定义协议,应用一个应用级的显式链接门控 (
navigationType == .linkActivated),取消 WebView 导航,并转发请求给UIApplication.shared.open(url),由操作系统启动外部应用。
构建内部路由验证:通过 AppRouteValidator 提取路径与查询参数
当传入 URL 匹配宿主 App 的关联域名时,该 URL 字符串必须经过严格的路由验证器,然后才能触发视图控制器转换。
AppRouteValidator 模型:
- 对照支持的内部路由白名单(例如
/open/,/product/,/promo/,/checkout/)验证 URL 路径。 - 提取查询参数(例如
id,promo,utm_source)。 - 强制执行字符集限制、长度限制及重复键值过滤,返回一个干净的
ValidatedAppRoute数据结构。
通过系统 UIApplication 委托处理外部第三方 Universal Links
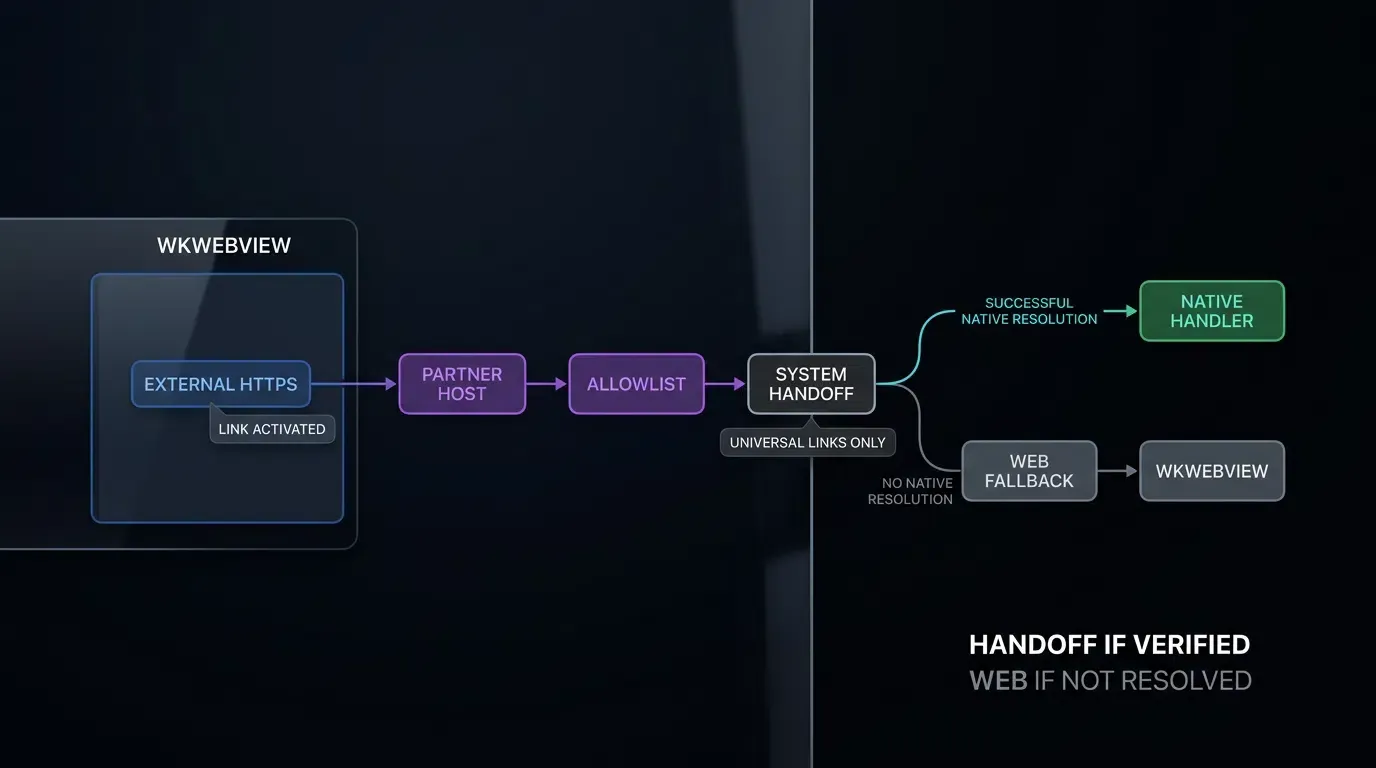
当 WKWebView 内的网页链接到外部服务(如合作伙伴 App、社交平台或外部工具)时,宿主 App 可将路由委托给 iOS 系统:
let options: [UIApplication.OpenExternalURLOptionsKey: Any] = [
    .universalLinksOnly: true
]
UIApplication.shared.open(url, options: options) { success in
    if !success {
        // 应用策略回退:如果没有安装能够处理该 Universal Link 的原生 App,则加载 Web 目标
    }
}
使用 .universalLinksOnly 作为应用策略,可以确保仅当安装了可处理该 Universal Link 的认证原生应用时,用户才会被跳转至当前 App 外部。
管理自定义 URL Scheme 回退 (myapp://) 与 HTTPS Universal Links 的共存
虽然 HTTPS Universal Links 代表了 iOS 上标准的深度链接方案,但应用自定义协议(myapp:// 或 partnerapp://)在促销活动和合作伙伴集成中依然普遍。
在统一的 WKNavigationDelegate 实现中:
- 优先检查非 HTTP/HTTPS 协议。如果协议匹配合法的自定义协议且满足显式链接策略 (
navigationType == .linkActivated),代理会先验证主机、路径和参数,再分发给UIApplication.shared.open()。 - 未识别的协议或未经用户触发的后台协议调用将被立即取消,以防止未处理的导航错误或脚本驱动的意图攻击。
[用户在 iOS WKWebView 中交互]
                       │
                       ▼
[WKNavigationDelegate: decidePolicyForNavigationAction]
                       │
         ┌─────────────┴─────────────┐
         ▼                           ▼
[!action.sourceFrame.isMainFrame] [action.sourceFrame.isMainFrame]
         │                           │
         ▼                           ▼
[子框架安全门控]       [检查目标协议与主机]
├─ HTTP(S) -> .allow                 │
└─ 非 Web -> .cancel    ┌───────────┼───────────┐
   (禁止子框架跳转)   ▼           ▼           ▼
                   [关联域名] [外部 Web] [自定义协议]
                         │           │           │
                         ▼           ▼           ▼
                   [AppRoute]    [检查链接]   [检查链接]
                   ├─ 合法 ->    ├─ 伙伴 ->   ├─ 合法且点击 ->
                   │  内部路由   │  打开 App    │  打开 App
                   └─ 非法 ->  └─ Web ->      └─ 非法/自动 ->
                      .cancel       .allow         .cancel
如何实施主框架安全并防止 Iframe 劫持
将嵌入式 Web 导航视为不受信任的输入:OWASP 深度链接安全标准
根据 OWASP 移动应用安全测试指南关于不安全深度链接的建议,所有由移动端导航处理器处理的 URL 和参数负载必须被视为不受信任的外部输入。
在 WKWebView 中渲染的网页可能会加载第三方脚本、广告横幅或用户生成内容。如果导航代理将任意 URL 转发给原生视图控制器或 UIApplication.shared.open() 而不进行验证,恶意参数可能会攻击敏感的内部 App 路由。
隔离主框架导航与嵌入式 Iframe 及新窗口目标
根据 Apple 关于 WKNavigationAction 的开发文档,评估框架安全性需要检查发起框架:
sourceFrame.isMainFrame == true:导航直接由首要的顶层文档框架发起。sourceFrame.isMainFrame == false:导航由嵌入式子框架或 iframe 发起。targetFrame == nil:导航请求一个新的窗口目标(如设置了target="_blank"的锚点)。
为了防止 iframe 劫持(即嵌入的 iframe 试图在后台启动外部应用或触发原生视图转换),代理必须评估 sourceFrame.isMainFrame。如果发起框架是 iframe (sourceFrame.isMainFrame == false),应允许标准的 HTTP/HTTPS 子框架导航 (.allow),但屏蔽任何非 Web 自定义协议或原生路由跳转 (.cancel)。
防止恶意子框架协议调用与后台协议滥用
实施发起框架检查可以防止子框架触发未经用户提示的外部协议调用:
if !navigationAction.sourceFrame.isMainFrame {
    let scheme = url.scheme?.lowercased() ?? ""
    if scheme == "http" || scheme == "https" {
        decisionHandler(.allow) // 允许标准 HTTP(S) 子框架导航
    } else {
        decisionHandler(.cancel) // 屏蔽来自子框架的非 Web 协议
    }
    return
}
在客户端路由中执行严格的路径与查询参数白名单
内部关联域名 URL 和外部自定义协议都必须在执行前通过严格的验证器模型:
- 路径前缀白名单:强制执行经审核的路由前缀(例如
/open/,/product/,/promo/,/checkout/),拒绝任意或畸形的路径。 - 查询键过滤:丢弃意外的查询键并拒绝重复参数键,以防止参数污染。
- 数据类型与长度限制:限制参数值为字母数字字符集,并实施最大长度边界 (
个字符)。
生产环境下的 Swift WKNavigationDelegate 实现
构建 Swift 中的 CustomWebViewController 与代理架构
一个生产级的 WKWebView 控制器负责协调 Web 配置、导航策略评估、内部路由和外部委托。该实现将验证规则封装在专门的验证器类中(AppRouteValidator 和 CustomSchemeValidator),以确保代理回调保持整洁、可测试且安全。
实现 AppRouteValidator 与 CustomSchemeValidator 模型
验证器模型强制实施严格的“关闭失败”安全机制:
AppRouteValidator验证内部关联域名,检查路径前缀并将查询参数清洗为结构化的ValidatedAppRoute对象。CustomSchemeValidator验证已授权的自定义协议 (myapp),校验允许的主机名 (open,product,event),并清洗查询值。
Openinstall 可与 App 自有的路由层并集成,用于渠道归因和延迟参数恢复。查看 SDK 集成文档 以获取全面的集成指南。
以下技术实现演示了如何在 Swift 中配置安全的 WKNavigationDelegate:
// iOS: 带有严格 WKNavigationDelegate 路由和框架安全检查的 CustomWebViewController
// 参考集成示例,请根据您的部署架构验证方法签名和域名映射。
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

// 1. 宿主 App 关联域名验证器(内部路由)
class AppRouteValidator {
    private static let allowedPrefixes = ["/open/", "/product/", "/promo/", "/checkout/"]
    private static let allowedQueryKeys = Set(["target", "id", "promo", "utm_source"])

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        // 强制执行已批准路径前缀白名单
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        var seenKeys = Set<String>()

        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")

            for item in queryItems {
                // 验证失败则关闭:如果存在未经授权的查询键或重复键,则拒绝 URL
                guard allowedQueryKeys.contains(item.name), !seenKeys.contains(item.name) else { return nil }
                seenKeys.insert(item.name)

                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[item.name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

// 2. 外部自定义协议验证器 (myapp://)
class CustomSchemeValidator {
    private static let allowedSchemes = Set(["myapp"])
    private static let allowedHosts = Set(["open", "product", "event"])
    private static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    private static let allowedQueryKeys = Set(["target", "id", "promo", "utm_source"])

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        var seenKeys = Set<String>()
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name), !seenKeys.contains(item.name) else { return nil }
                seenKeys.insert(item.name)

                let value = item.value ?? ""
                if value.count > 64 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

// 3. 托管 WKWebView 并具备安全导航拦截的 UIViewController
class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!
    private let hostAssociatedDomain = "app.example.com"
    private let allowedExternalPartnerHosts = Set(["partner.example.com"])

    override func viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        // 安全检查 1: 强制执行发起框架边界 (sourceFrame) 以防止 iframe 劫持
        if !navigationAction.sourceFrame.isMainFrame {
            let scheme = url.scheme?.lowercased() ?? ""
            if scheme == "http" || scheme == "https" {
                decisionHandler(.allow) // 允许标准 HTTP(S) 子框架导航
            } else {
                decisionHandler(.cancel) // 屏蔽来自子框架的非 Web 协议
            }
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""
        let isExplicitLinkActivation = (navigationAction.navigationType == .linkActivated)

        // 安全检查 2: 处理宿主 App 自身的关联域名
        // 直接在内部路由而非调用 UIApplication.shared.open
        if scheme == "https", let host = url.host?.lowercased(), host == hostAssociatedDomain {
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            }
            decisionHandler(.cancel) // 取消 WebView 加载以进行内部路由
            return
        }

        // 安全检查 3: 处理允许的自定义协议 (myapp://) 并配合链接激活策略
        if scheme != "http" && scheme != "https" && scheme != "about" {
            // 强制要求自定义协议的外部 App 启动必须基于用户的明确点击
            if isExplicitLinkActivation, let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:], completionHandler: nil)
            }
            decisionHandler(.cancel) // 取消 WebView 加载以防止未处理的协议错误
            return
        }

        // 安全检查 4: 处理外部目标及新窗口 (target="_blank") 请求
        if scheme == "http" || scheme == "https" {
            let host = url.host?.lowercased() ?? ""

            // 对经认证的合作伙伴 Universal Links 应用外部 App 跳转并配合显式链接策略
            if allowedExternalPartnerHosts.contains(host) && isExplicitLinkActivation {
                let options: [UIApplication.OpenExternalURLOptionsKey: Any] = [
                    .universalLinksOnly: true
                ]
                UIApplication.shared.open(url, options: options) { [weak self] success in
                    if !success {
                        // 应用策略回退:如果没有安装能够处理该 Universal Link 的原生 App,则在 WebView 内加载外部合作目标
                        guard let self = self else { return }
                        self.webView.load(navigationAction.request)
                    }
                }
                decisionHandler(.cancel)
                return
            }

            // 如果 targetFrame 为空(新窗口请求),安全地在当前 webView 中加载
            if navigationAction.targetFrame == nil {
                webView.load(navigationAction.request)
                decisionHandler(.cancel)
                return
            }

            // 标准 Web 内容继续在 WKWebView 中加载
            decisionHandler(.allow)
            return
        }

        decisionHandler(.allow)
    }
}

// 应用特定的内部路由占位符(并非 Openinstall SDK API)
class AppInternalRouter {
    static let shared = AppInternalRouter()

    func navigate(to route: ValidatedAppRoute) {
        // 基于路径和查询参数执行内部 UI 视图控制器转换
    }
}
线程安全执行:确保 UI 转换在主线程上执行
在当前的 Swift 并发模型中,WKNavigationDelegate 回调已在主 Actor 隔离。应用路由和视图控制器转换在主 Actor 上执行,从而确保原生导航工作流的线程安全。
WKWebView 深度链接导航错误与诊断矩阵
全面的 iOS WKWebView 深度链接故障排除指南
下表概述了在 iOS WKWebView 中管理深度链接和自定义协议时遇到的常见故障模式、根本原因及推荐的工程修复方案:
| 错误征兆 / 现象 | 主要根本原因 | 适用 iOS 版本 | 诊断检查点 | 推荐修复方案 |
|---|---|---|---|---|
| Universal Link 在 Web 中加载 | App 关联域名未被拦截 | iOS 9+ | decidePolicyForNavigationAction 未处理 |
拦截主机域名,解析路径,内部路由,返回 .cancel |
| 本域链接路由失败 | 在本域上调用 UIApplication.open |
iOS 9+ | 在自身主机上调用了 UIApplication.shared.open |
避免外部打开自身,直接路由到内部路由器 |
| 自定义协议静默失败 | WebKit 不识别非 HTTP 协议 | iOS 9+ | 协议未委托给 UIApplication |
在代理中拦截协议,验证白名单,通过 UIApplication 打开 |
| Iframe 协议劫持 | 子框架触发外部自定义协议 | iOS 9+ | sourceFrame.isMainFrame 未检查 |
添加 if !sourceFrame.isMainFrame 守卫并禁止非 Web 协议 |
| UI 跳转警告或转换问题 | UI 转换在非主线程执行 | iOS 9+ | 缺少主 Actor 分发 | 确保内部路由和视图控制器转换在主 Actor 上执行 |
常见问题解答 (FAQ)
开发者如何在 WKWebView 中拦截 Universal Links?
我可以使用 UIApplication.shared.open 从 WKWebView 启动我自己的 App 吗?
如何防止 WKWebView 中的嵌入式 iframe 触发外部 App 启动?
总结与决策框架
在 iOS WKWebView 中处理 Universal Links 和自定义协议,需要架起 WebKit 的 Web 渲染容器与原生 UIKit 导航生命周期之间的桥梁。依赖默认导航策略可能会在需要应用内部路由逻辑时阻碍顺畅的转换。
通过实现一个稳健的 WKNavigationDelegate,开发团队能够验证框架边界、对外部跳转实施保守的链接激活策略、通过严苛的路由验证器解析内部关联域名,并安全地将外部目标委托给 UIApplication.shared.open,从而在保持受控导航的同时,防止 iframe 协议劫持等安全风险。
如需探索原生 iOS 深度链接与参数路由架构,请咨询 SDK 集成文档。
相关资料
-
概念: iOS WebView 路由、Universal Links 拦截、WKNavigationDelegate、框架边界隔离
-
技术: Apple WebKit, iOS UIKit, WKWebView, Openinstall iOS SDK
-
标准: IETF RFC 3986 统一资源标识符、Apple 关联域名规范、OWASP 移动应用安全测试指南 (MASTG)
-
API:
WKNavigationDelegate.decidePolicyForNavigationAction,WKNavigationAction.sourceFrame,UIApplication.shared.open -
官方文档与参考:
Share this article



