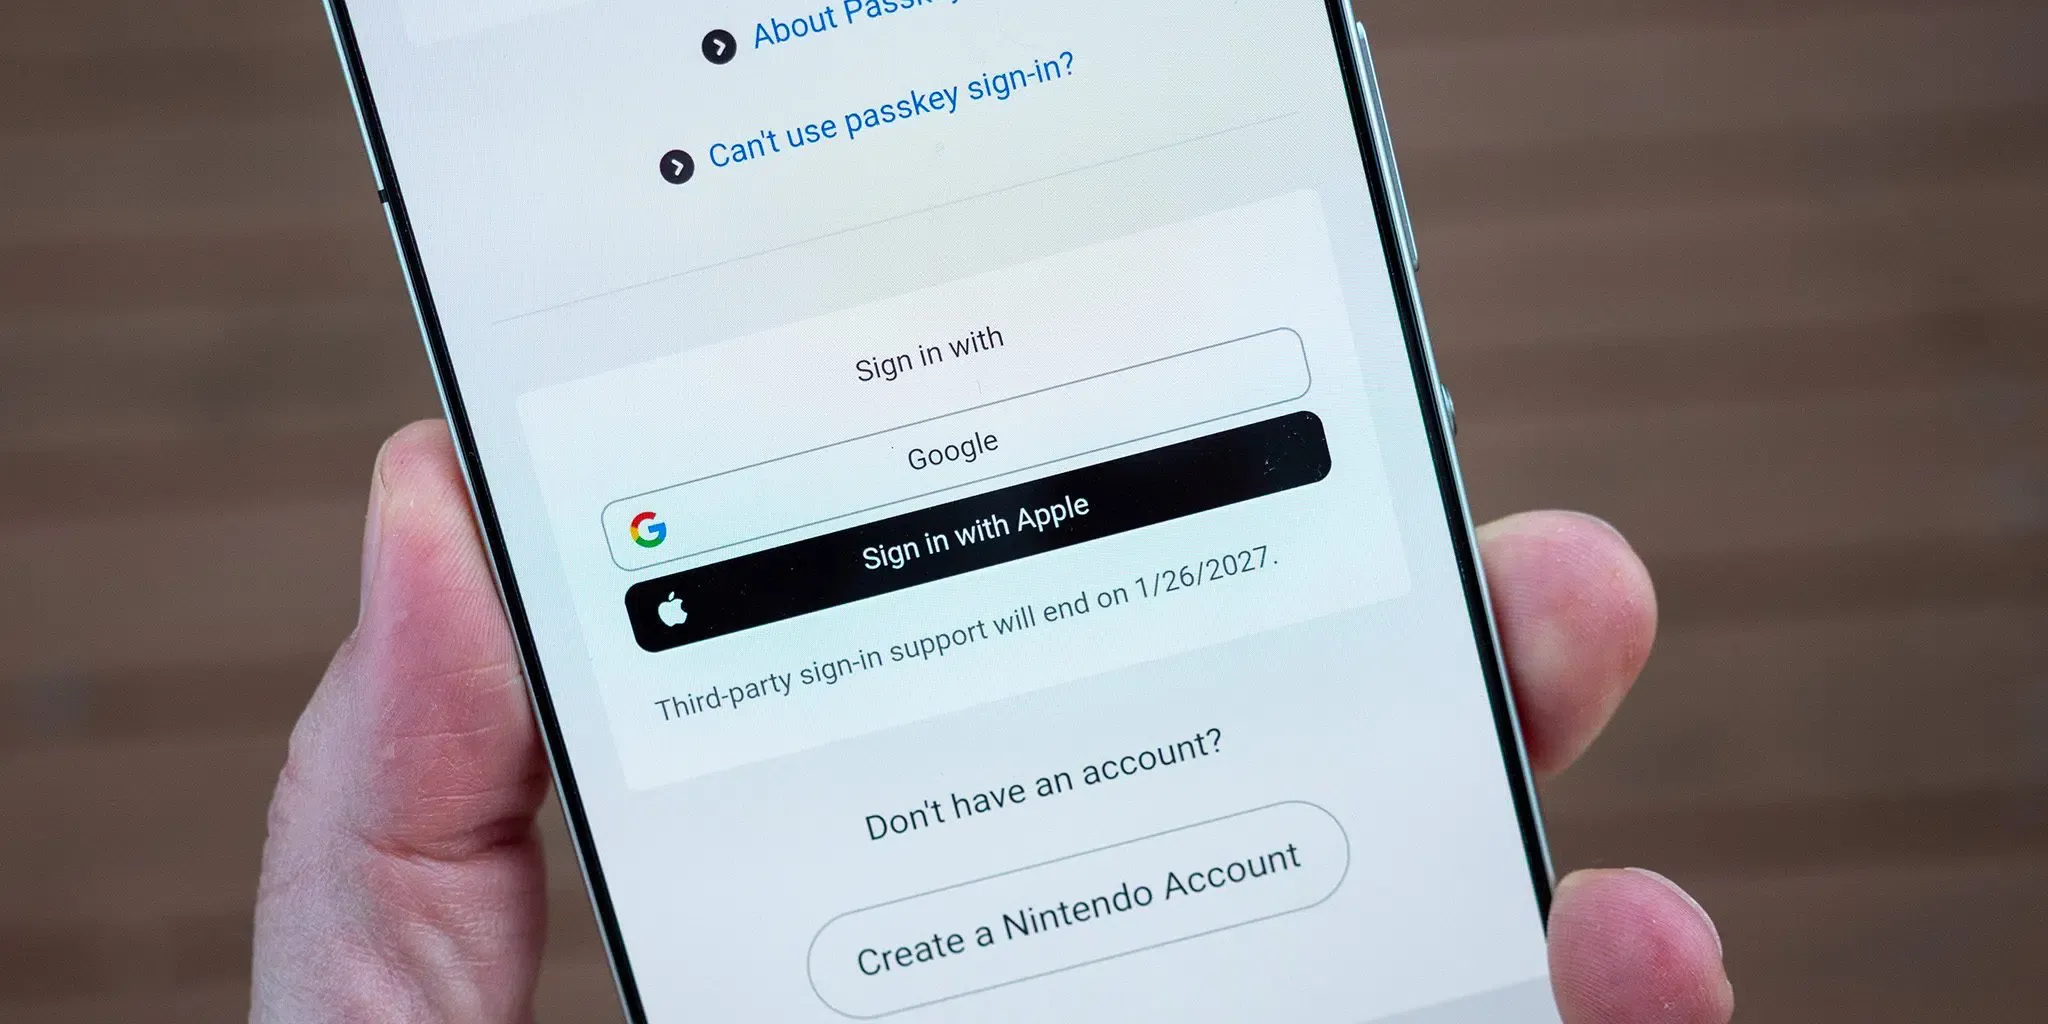
Nintendo abandonne les connexions tierces ? Nintendo a confirmé dans un avis de support officiel que les comptes Nintendo cesseront d'accepter les connexions Google et Apple à compter du 26 janvier 2027, obligeant les utilisateurs à s'authentifier via une adresse e-mail ou un identifiant de connexion avec un mot de passe, ou via une passkey enregistrée. Ce changement de politique s'applique aux joueurs des écosystèmes Nintendo Switch, Nintendo Switch 2, Switch Lite et Switch OLED, ainsi qu'à l'application mobile Nintendo Switch. Bien que Nintendo n'ait pas divulgué les raisons stratégiques ou techniques derrière cette décision, cette transition met fin aux connexions fédérées externes sur la plateforme. Pour les équipes d'ingénierie et de croissance gérant des applications mobiles, cette évolution illustre l'impact des mises à jour d'authentification sur les tunnels d'onboarding, et explique pourquoi les applications doivent dissocier la récupération des paramètres d'acquisition du flux de connexion au compte.
Le problème opérationnel et la friction d'onboarding : l'arrêt des connexions fédérées sur les comptes Nintendo
En un coup d'œil
- À compter de 16h00 JST le 26 janvier 2027 (bien que l'heure exacte de fin puisse être retardée par une maintenance système), les comptes Nintendo désactiveront les connexions et la création de nouveaux comptes via les identifiants Google et Apple.
- Cette mise à jour supprime la mission My Nintendo Platinum Points liée aux comptes Google, et les utilisateurs ne disposant pas d'un mot de passe indépendant devront suivre les instructions de configuration ou de récupération de mot de passe de Nintendo en cas de besoin.
- Les joueurs déjà connectés sur des appareils actifs pourront rester authentifiés sans interruption immédiate, bien que des identifiants leur soient demandés lors de l'apparition d'un nouvel écran de connexion.
Historiquement, la commodité de l'authentification fédérée tierce a aidé les plateformes de divertissement numérique à réduire les barrières à l'enregistrement initial. En proposant des options de connexion via Google et Apple, les services grand public ont permis aux joueurs potentiels d'éviter les formulaires à champs multiples, la création de mots de passe et la confirmation manuelle par e-mail. Cette approche a aidé les plateformes à fluidifier l'onboarding initial sur les portails Web et les applications compagnons mobiles.
Cependant, le recours à des fournisseurs d'identité externes introduit des dépendances techniques tierces et une maintenance d'intégration continue. Nintendo a progressivement réduit ces points de contact au fil du temps, ayant déjà supprimé les connexions Facebook et Twitter le 25 octobre 2022. Avec la fin programmée des connexions Google et Apple, les joueurs devront s'appuyer exclusivement sur des identifiants de compte directs ou des passkeys.

La suppression de la connexion fédérée entraîne des considérations opérationnelles pratiques pour les utilisateurs actuels. Lorsque la transition prendra effet le 26 janvier 2027, les joueurs confrontés à un écran de connexion sur leur console ou sur l'application mobile auront besoin de leurs identifiants directs ou d'une passkey active. Les joueurs qui ont initialement créé leur compte Nintendo via Google ou Apple et n'ont jamais configuré de mot de passe indépendant doivent compléter le processus de configuration de mot de passe via le portail du compte Nintendo.
Cette transition nécessite une attention particulière de la part des utilisateurs inscrits via Se connecter avec Apple en utilisant la fonction Masquer mon adresse e-mail. Dans cette configuration, Apple a généré un alias de transfert aléatoire (tel que @privaterelay.appleid.com) plutôt que de partager la boîte de réception principale de l'utilisateur. Comme indiqué dans les consignes Se connecter avec Apple d'Apple, la désactivation du transfert d'e-mails empêche les messages envoyés à cette adresse de relais d'atteindre la boîte de réception personnelle de l'utilisateur, ce qui bloquerait les e-mails de récupération si une réinitialisation de mot de passe est demandée ultérieurement. Par ailleurs, l'arrêt de l'utilisation de Se connecter avec Apple modifie l'état d'autorisation lié. Les utilisateurs dans cette situation doivent vérifier que leur adresse de relais transfère activement les e-mails et configurer un mot de passe direct avant de modifier les paramètres de l'identifiant Apple. En cas de perte d'accès, les utilisateurs doivent contacter directement le support client de Nintendo.
Contexte technique : connexion fédérée, mots de passe et passkeys
D'un point de vue architectural, la connexion fédérée utilise généralement OpenID Connect, une couche d'identité construite sur OAuth 2.0, qui délègue la vérification de l'identité à un fournisseur d'identité externe. Bien que ce modèle simplifie l'onboarding, il lie la disponibilité du compte à l'infrastructure tierce, aux conditions de service externes et aux flux de récupération d'identité externes. Lorsque les fournisseurs externes subissent des interruptions de service ou des révisions de politique, les services dépendants peuvent rencontrer des problèmes d'authentification secondaires.
Plutôt que de s'en remettre à des fournisseurs d'identité tiers, Nintendo recommande aux utilisateurs d'enregistrer une passkey. Les passkeys reposent sur des standards ouverts de l'industrie développés par la FIDO Alliance et normalisés dans la spécification W3C WebAuthn. Elles remplacent les mots de passe partagés par une cryptographie asymétrique à clé publique.
Comparaison des protocoles : identité fédérée, mots de passe et passkeys
Lors de l'enregistrement d'une passkey, le client génère une paire de clés publique-privée. La clé privée reste dans le gestionnaire d'identifiants ou l'authentificateur matériel de l'utilisateur, tandis que la clé publique est enregistrée auprès du service dépendant. Selon la configuration de l'utilisateur, les passkeys peuvent être liées à un seul appareil ou à une clé de sécurité matérielle, ou synchronisées au sein de l'écosystème de l'utilisateur via des trousseaux cloud chiffrés de bout en bout.
Pendant l'authentification, le serveur émet un défi cryptographique. Le client signe ce défi à l'aide de la clé privée, déverrouillée par une authentification locale de l'appareil telle que la biométrie ou un code PIN. Comme le documente la documentation des comptes Nintendo, les données biométriques restent sur l'appareil personnel et ne sont pas transmises aux serveurs de Nintendo.
| Fonctionnalité | Connexion fédérée | Authentification par mot de passe | Authentification par passkey |
|---|---|---|---|
| Base d'authentification | Assertion d'identité d'un fournisseur externe, telle qu'un jeton d'identification OIDC | Vérification d'un secret partagé | Défi-réponse à clé publique |
| Dépendance au fournisseur | Dépend du fournisseur d'identité et de ses politiques de connexion | Dépend de l'implémentation de l'authentification et de la récupération du service | Dépend d'un authentificateur ; les identifiants synchronisés dépendent également d'un fournisseur de passkeys |
| Résistance au phishing | Dépend de la méthode d'authentification du fournisseur et de l'implémentation de la fédération | Les mots de passe réutilisables peuvent faire l'objet de phishing | Conçu pour une authentification résistante au phishing |
| Considérations de récupération | Récupération par le fournisseur et règles de liaison de compte spécifiques au service | Procédures de récupération définies par le service | Identifiants de secours, récupération par le fournisseur ou procédures de récupération définies par le service |
En prenant en charge les passkeys aux côtés des mots de passe traditionnels, les plateformes réduisent l'exposition à la réutilisation des mots de passe et au vol d'identifiants. Cependant, les passkeys restent soumises à la compatibilité du système d'exploitation, du navigateur et du matériel. En raison de ces contraintes, Nintendo continue de prendre en charge les adresses e-mail et les identifiants de connexion avec mot de passe comme options standard de connexion et de récupération.
L'authentification établit l'identité de l'utilisateur, tandis que les paramètres d'acquisition décrivent la campagne ou l'invitation qui a précédé l'installation. L'application doit préserver le contexte de routage en suspens indépendamment de la connexion, puis le valider après l'authentification avant d'appliquer les parrainages, les récompenses ou l'accès aux salons. Lorsqu'un parcours d'onboarding s'étend sur des pages web promotionnelles, l'installation d'une application et la configuration du compte, la préservation du contexte à travers ces étapes nécessite un traitement dissocié.
Créer ou acheter : gérer l'onboarding des joueurs et la continuité des sessions
Pour les développeurs de jeux mobiles indépendants et les services numériques, les ajustements d'authentification mettent en lumière un défi plus large lié au cycle de vie des utilisateurs. Lorsque les boutons de connexion tiers sont modifiés ou supprimés, les tunnels d'inscription peuvent subir une friction accrue. Si un joueur installe un jeu à partir d'une invitation spécifique, d'une campagne promotionnelle ou d'un événement collaboratif, l'exécution d'un processus d'inscription en plusieurs étapes inattendu ou d'une configuration de mot de passe peut interrompre le parcours utilisateur prévu.
Pour atténuer ce phénomène, les équipes de développement séparent l'authentification des utilisateurs de la transmission des paramètres d'acquisition. Le système d'authentification valide les identifiants de l'utilisateur, tandis qu'un pipeline de paramètres d'installation conserve l'origine de l'utilisateur et le contexte de jeu qu'il doit recevoir après s'être connecté.
Évaluation des architectures de transmission de paramètres
Lorsque les équipes d'ingénierie doivent s'assurer que les codes de parrainage, les balises de campagne ou les paramètres de deep linking survivent au processus d'installation et d'enregistrement, elles évaluent généralement trois approches principales :
| Approche | Rôle pris en charge | Limites clés | Responsabilité d'ingénierie |
|---|---|---|---|
| Transmission de paramètres en interne | Met en œuvre la diffusion du contexte à l'aide des mécanismes de plateforme pris en charge | La couverture et la fiabilité dépendent de la conception personnalisée | Maintenir l'intégration, les contrôles de confidentialité, la validation et les solutions de secours |
| Google Play Install Referrer | Récupère les données de référent d'installation disponibles sur Google Play | Android et installations Google Play prises en charge uniquement | Analyser les données du référent et valider l'éligibilité au routage ou au parrainage |
| SDK de paramètres dédié | Récupère les paramètres personnalisés capturés dans les flux d'installation pris en charge | Dépend de la plateforme, du navigateur, de l'intégration et des conditions de correspondance | Intégrer le SDK, préserver le contexte en suspens et gérer les paramètres manquants |
Pour les applications mobiles qui exécutent des campagnes d'acquisition externes, des solutions dédiées telles que OpoInstall fournissent un cadre de transmission des paramètres d'installation. En récupérant les paramètres personnalisés (tels que les identifiants de parrainage ou les canaux de campagne) dès le premier lancement de l'application, l'application peut mettre en cache la charge utile en suspens localement ou sur son serveur.
Une fois que l'utilisateur a terminé son authentification standard — que ce soit par connexion e-mail/mot de passe ou par passkey — le backend de l'application vérifie la validité, l'éligibilité et l'expiration du paramètre afin de récompenser le parrainage ou de restaurer le salon de jeu prévu. Cela dissocie la préservation du contexte de campagne du fournisseur d'authentification sous-jacent.
Listes de contrôle d'intégration : comment les équipes de développement peuvent s'adapter à la fin de la prise en charge des identités
Les équipes d'ingénierie et de produit qui gèrent l'authentification des utilisateurs et l'onboarding mobile doivent auditer leurs systèmes pour s'assurer que les mises à jour d'authentification ne perturbent pas la conversion des utilisateurs.
Liste de contrôle pour les développeurs
- Auditer les dépendances d'identité : examiner les backends d'authentification pour identifier les comptes utilisateurs tributaires de fournisseurs d'identité externes, en établissant des flux de configuration de mots de passe si nécessaire.
- Prendre en charge les standards WebAuthn modernes : implémenter la vérification côté serveur pour les identifiants FIDO2/WebAuthn, en s'adaptant à la fois aux authentificateurs de plateforme et aux procédures d'authentification inter-appareils.
- Maintenir des solutions de secours d'identifiants indépendantes : fournir des chemins de récupération testés à l'aide d'adresses e-mail vérifiées ou de codes de récupération de secours si un utilisateur perd l'accès à son appareil d'authentification principal.
- Valider les paramètres d'onboarding côté serveur : lors de l'utilisation du deep linking différé pour distribuer des récompenses de parrainage ou de campagne après la connexion, s'assurer que le backend de l'application valide l'authenticité des paramètres, vérifie les horodatages d'expiration, gère le changement de compte et prévient les attributions en double de récompenses.
Liste de contrôle pour la stratégie produit et croissance
- Communiquer tôt sur les échéances des politiques : fournir aux utilisateurs des notifications claires dans l'application et des guides bien avant les dates limites d'authentification pour éviter le verrouillage des comptes.
- Surveiller les points d'abandon à l'inscription : suivre les taux de conversion à chaque étape du tunnel d'inscription pour identifier si la création d'identifiants provoque le départ des utilisateurs.
- Préserver le contexte de campagne après l'authentification : mettre en cache les paramètres d'acquisition entrants tout au long du flux de connexion initial afin que les utilisateurs soient acheminés vers le contenu in-app souhaité une fois l'authentification terminée.
Le suivi de ces pratiques aide les équipes d'ingénierie à maintenir des architectures d'authentification sécurisées et indépendantes sans sacrifier la continuité de l'onboarding des utilisateurs.
Foire aux questions (FAQ)
Les joueurs peuvent-ils toujours accéder aux jeux numériques achetés s'ils ne mettent pas à jour leur connexion avant le 26 janvier ?
L'arrêt des connexions Google et Apple signifie-t-il que Nintendo exige des passkeys ?
Quel est l'impact de la fonction Masquer mon adresse e-mail d'Apple sur la récupération du mot de passe des comptes Nintendo ?
Points clés pour les équipes d'ingénierie
L'annonce de Nintendo modifie les méthodes de connexion disponibles pour les comptes Nintendo, mais ne consacre pas un retrait généralisé de l'authentification fédérée dans l'industrie. Pour les équipes mobiles, la leçon pratique est de veiller à ce que l'accès au compte, le contexte d'acquisition et le routage post-connexion puissent être testés de manière indépendante.
L'authentification, l'enregistrement des utilisateurs et le suivi des paramètres de campagne remplissent des fonctions distinctes au sein du cycle de vie de l'application. En associant une authentification sécurisée de premier niveau (first-party) à des infrastructures de récupération de paramètres côté serveur, les organisations d'ingénierie peuvent protéger les comptes utilisateurs tout en offrant des expériences d'onboarding fluides sur l'ensemble des plateformes.
Références
-
Support Nintendo. Avis concernant l'arrêt des connexions Google et Apple pour les comptes Nintendo. Bulletin officiel du support client.
-
Support Nintendo. Comment enregistrer une passkey pour un compte Nintendo. Guide de configuration officiel.
-
Support Nintendo. FAQ sur les comptes Nintendo. Documentation de support officielle.
-
Support Nintendo. Arrêt des connexions Facebook et Twitter pour les comptes Nintendo. Avis de support historique.
-
Support Apple. Gérer les applications que vous utilisez avec Se connecter avec Apple. Guide technique officiel.
-
Google Developers. Documentation de l'API Google Play Install Referrer. Référence pour les développeurs Android.
-
FIDO Alliance. Passkeys : ce que les développeurs doivent savoir. Vue d'ensemble de l'industrie de l'authentification.
-
World Wide Web Consortium (W3C). Web Authentication: An API for Accessing Public Key Credentials Level 2. Recommandation technique officielle.
-
OpenID Foundation. OpenID Connect Core 1.0 intégrant l'ensemble d'errata 2. Spécification de la couche d'identité.
-
OpoInstall. Documentation OpoInstall – Deep linking différé et transmission de paramètres. Documentation d'intégration pour les développeurs.
Share this article



