Comment corriger les erreurs de signature de frameworks lors de l'intégration d'un SDK iOS ? Diagnostiquez la cible de bundle de ressources non exécutable concernée qui déclenche l'erreur liée à l'équipe de développement (Development Team), puis appliquez une règle personnalisée post_install ciblée dans le Podfile plutôt que de désactiver la signature de manière globale pour tous les bundles.
Dans les configurations CocoaPods/Xcode concernées, les cibles de bundles de ressources générées peuvent hériter de paramètres de signature qui poussent Xcode à réclamer une équipe de développement (Development Team). La résolution de ces échecs de build nécessite la configuration de hooks de build
post_installpersonnalisés dans le Podfile afin de désactiver les exigences de signature pour les sous-cibles de ressources non exécutables, ou l'exécution de protocoles d'intégration manuels de XCFrameworks.
| Terme | Définition | Entité associée | Rôle de l'intention de recherche |
|---|---|---|---|
| SDK iOS | Un framework compilé permettant l'attribution mobile et le deep linking sur iOS. | Cible de framework Xcode | Informationnel / Technique |
| CocoaPods | Un gestionnaire de dépendances au niveau de l'application pour les projets Swift et Objective-C. | Hook de build du Podfile | Technique / Informationnel |
| Manifeste de confidentialité | Un manifeste structuré détaillant les pratiques de confidentialité d'une application ou d'un framework. | PrivacyInfo.xcprivacy | Technique / Conformité |
Pourquoi les règles de signature de code de Xcode 15 et 16 compromettent les builds CocoaPods du SDK iOS
Chaînes d'outils de build Xcode et signature des bundles de ressources
À partir de Xcode 15 et en continuant dans Xcode 16, les modifications apportées au système de build de Xcode ont altéré la manière dont les paramètres de signature de code se propagent aux sous-cibles générées. Dans les configurations Xcode et CocoaPods affectées, les cibles de bundles de ressources non exécutables qui regroupent des ressources telles que PrivacyInfo.xcprivacy, des catalogues d'actifs ou des chaînes localisées peuvent hériter de paramètres de signature de code qui incitent Xcode à demander une équipe de développement.
Ce problème représente une inéquation d'intégration au sein du système de build lors de la génération des cibles CocoaPods, plutôt qu'une politique stricte d'Apple exigeant que chaque bundle de ressources autonome et non exécutable possède une signature de code indépendante.
Anatomie de l'erreur de compilation : La signature pour la cible nécessite une équipe de développement
Lors de l'intégration de dépendances à l'aide de CocoaPods, le gestionnaire de dépendances génère un projet distinct Pods.xcodeproj contenant des cibles isolées pour chaque pod et ses bundles de ressources associés. Lors de la création d'une archive ou de la compilation sur simulateur, Xcode évalue des cibles portant des noms similaires à libOpoInstallSDK-OPPrivacy ou Pods-YourApp-resource-bundle.
La compilation échoue avec une erreur de build caractéristique :
Signing for "libOpoInstallSDK-OPPrivacy" requires a development team.
Select a development team in the Signing & Capabilities editor.
Étant donné que CocoaPods génère ces sous-cibles de manière dynamique lors de l'exécution de pod install, définir manuellement une équipe de développement dans l'interface graphique de Xcode est éphémère. Réexécuter pod install ou compiler sur un agent CI/CD propre écrase le fichier de projet, ce qui provoque la réapparition de l'erreur de build.

Comment les sous-cibles CocoaPods héritent de propriétés non signées pour les bundles de manifestes de confidentialité
Certains podspecs CocoaPods regroupent les manifestes de confidentialité par le biais de sous-cibles de bundles de ressources générées (par exemple, via des déclarations resource_bundles), tandis que d'autres intègrent les manifestes à l'intérieur de frameworks fournis ou de déclarations de ressources directes.
Dans les configurations CocoaPods affectées, une sous-cible de bundle de ressources générée peut manquer d'une valeur DEVELOPMENT_TEAM utilisable ou hériter de paramètres de signature qui poussent Xcode à en demander une. Par conséquent, alors que la cible principale de l'application se compile avec un profil de provisionnement valide, la sous-cible de bundle de ressources imbriquée peut déclencher la vérification préalable de signature de code de Xcode. La résolution de ce problème nécessite une solution de contournement ciblée au niveau du Podfile ou une transition vers l'intégration manuelle de frameworks.
Comment configurer les hooks de build du Podfile pour corriger les erreurs de signature des bundles de frameworks
Comprendre le hook d'exécution post_install de CocoaPods
CocoaPods fournit un hook de cycle de vie basé sur Ruby nommé post_install dans le Podfile. Ce hook s'exécute immédiatement après que CocoaPods a fini de générer le fichier de projet Pods.xcodeproj, mais avant de l'écrire sur le disque. En interceptant la génération du projet à cette étape, les développeurs peuvent parcourir par programmation les cibles générées, inspecter leurs types de produits et modifier les paramètres de configuration de build avant que Xcode n'initie la compilation.
Automatisation des substitutions de paramètres de build ciblés pour les sous-cibles de bundles de ressources
Pour résoudre les erreurs de signature de bundles à la fois sur les machines de développement locales et sur les agents de build CI/CD distants, le hook post_install peut inspecter les noms de cibles et les types de produits. Plutôt que de désactiver la signature de code de manière globale pour tous les bundles de ressources CocoaPods — ce qui peut introduire des risques de sécurité sur les dépendances tierces —, les développeurs doivent cibler spécifiquement les bundles concernés.
Lorsqu'une cible correspond au type de produit de bundle de ressources d'Apple (com.apple.product-type.bundle) et aux noms de cibles désignés, le script efface le paramètre de build CODE_SIGN_IDENTITY et définit CODE_SIGNING_ALLOWED sur NO. Pour les cibles de bundles de ressources non exécutables spécifiquement touchées, la désactivation de la signature de code au niveau de la cible sert de solution de contournement ciblée du système de build, validée par rapport à l'application finale archivée et au flux de soumission à l'App Store.
Le script Ruby ci-dessous montre comment implémenter cette substitution ciblée dans le Podfile de votre projet :
# Podfile - Substitution ciblée des paramètres de build pour la signature des bundles de ressources
# Placez ce hook post_install tout en bas du Podfile de votre projet

post_install do |installer|
  # Définir les noms de cibles de bundles spécifiques nécessitant des exemptions de signature
  affected_bundle_targets = [
    'libOpoInstallSDK-OPPrivacy'
  ]

  installer.pods_project.targets.each do |target|
    next unless target.respond_to?(:product_type)
    next unless target.product_type == 'com.apple.product-type.bundle'
    next unless affected_bundle_targets.include?(target.name)

    target.build_configurations.each do |config|
      # Effacer l'identité de signature de code et désactiver la signature pour les bundles de ressources désignés
      config.build_settings['CODE_SIGNING_ALLOWED'] = 'NO'
      config.build_settings['CODE_SIGN_IDENTITY'] = ''
    end
  end
end
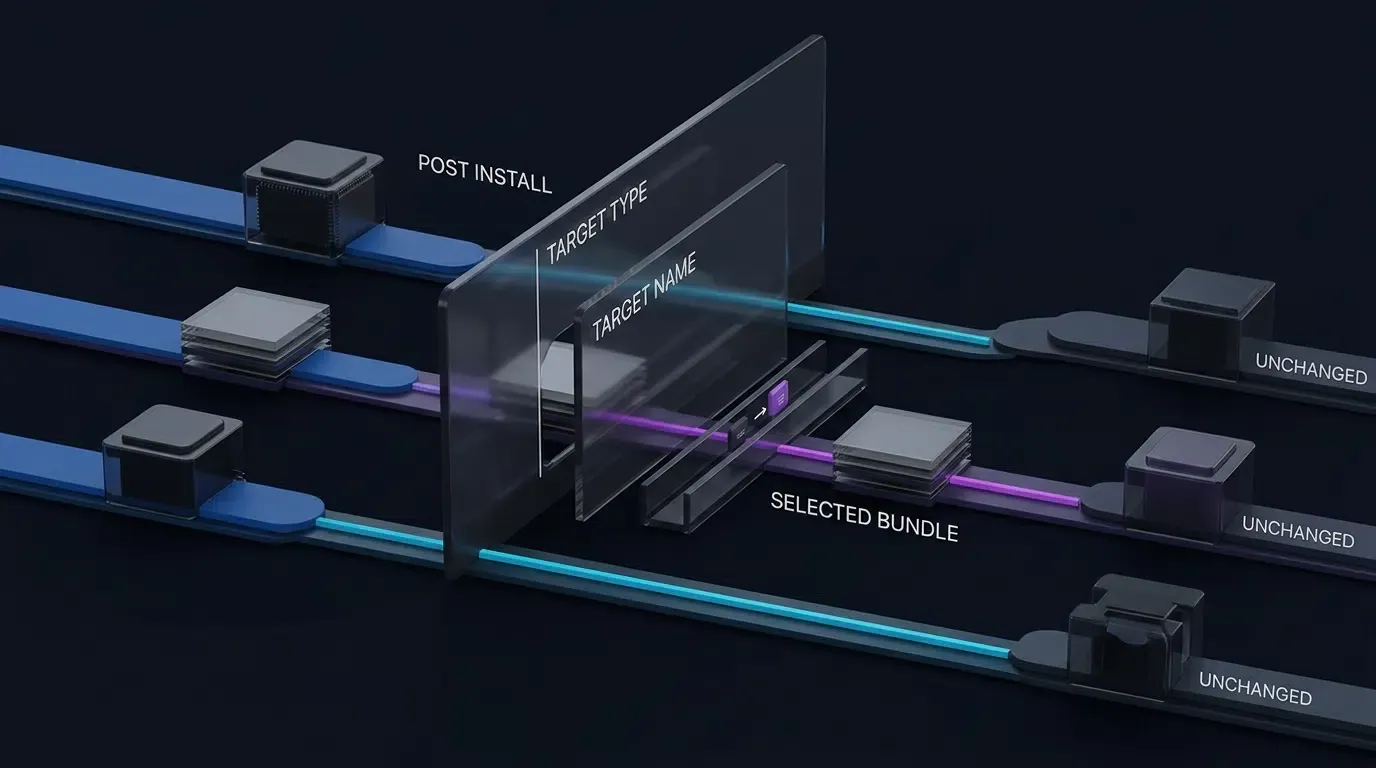
Vérification de la compatibilité CI/CD entre l'archive Xcode et les cibles de build du simulateur
Après avoir ajouté le hook de build ciblé au Podfile, exécutez pod install pour appliquer les configurations mises à jour à Pods.xcodeproj. Les builds sur simulateur ont souvent des exigences de signature de distribution moins strictes que les archives pour appareils, mais les équipes d'ingénierie doivent valider les paramètres des cibles concernées séparément lors des exécutions locales sur simulateur, des tests automatisés CI/CD et des configurations d'archive de version Xcode.
Commandes d'inspection de diagnostic pour la vérification de la signature de code
Inspection des paramètres de build des cibles et des identités de signature de code
Lors du diagnostic d'échecs de signature intermittents sur les serveurs de build, les développeurs peuvent interroger directement la configuration de build de Xcode via des commandes de terminal. Cela permet de vérifier si le hook post_install du Podfile a correctement effacé les exigences de signature de code pour les sous-cibles affectées. Notez que les paramètres de build peuvent également être inspectés directement sur des cibles individuelles dans Pods.xcodeproj au sein de Xcode pour vérifier les valeurs effectives spécifiques à chaque cible.
Exécutez la commande suivante depuis le répertoire racine du projet :
# Inspecter les paramètres de build de signature de code pour un espace de travail cible
xcodebuild \
  -workspace YourApp.xcworkspace \
  -scheme YourApp \
  -configuration Release \
  -showBuildSettings | grep -E "(CODE_SIGN|DEVELOPMENT_TEAM)"
Audit des bundles d'archives Xcode et de l'intégrité des signatures
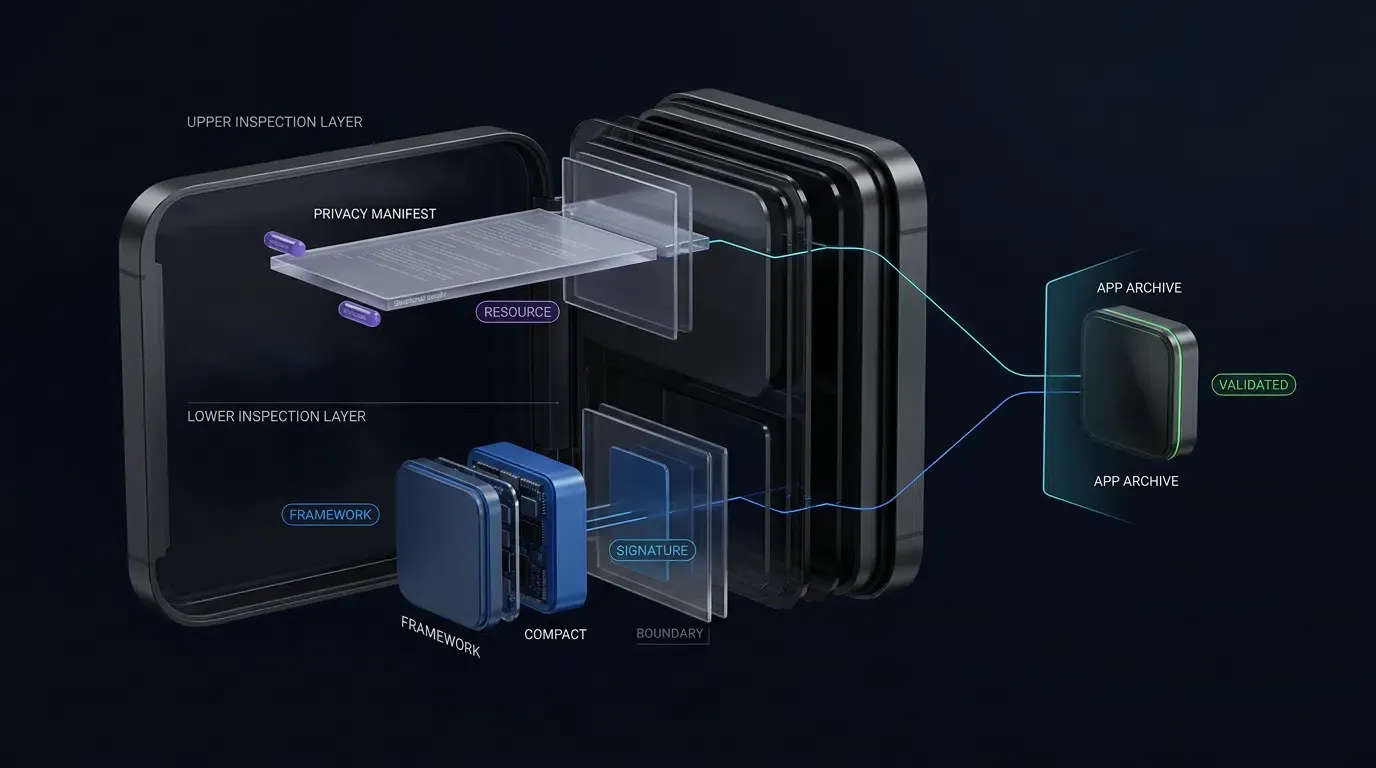
Après la génération de l'archive, inspectez le paquet de l'application compilée pour confirmer que les manifestes de confidentialité sont correctement positionnés et que les binaires des frameworks conservent l'intégrité de leur signature.
Exécutez ces commandes de terminal de diagnostic sur un IPA extrait (dans Payload/YourApp.app) ou à l'intérieur d'un chemin .xcarchive de Xcode (Products/Applications/YourApp.app) :
# Inspecter la présence du manifeste de confidentialité à l'intérieur d'un paquet IPA extrait
find Payload/YourApp.app -name "PrivacyInfo.xcprivacy" -print

# Pour un framework intégré dynamiquement, vérifier l'intégrité de la signature codesign :
codesign -dv --verbose=4 Payload/YourApp.app/Frameworks/OpoInstallSDK.framework

# Exécuter une vérification approfondie de la signature sur le bundle de l'application compilée finale
# Remarque : Utilisez --deep strictement à des fins d'inspection et de vérification ; ne l'utilisez pas lors de l'exécution de la signature de code
codesign --verify --deep --strict --verbose=2 Payload/YourApp.app
L'exécution de cette séquence d'inspection établit une boucle de diagnostic complète (reproduire → inspecter → corriger → vérifier) pour garantir que les builds de version satisfont à la validation de l'App Store Connect.
Comment importer le SDK iOS via le gestionnaire de dépendances CocoaPods
Configuration du Podfile du projet cible avec pod ‘libOpoInstallSDK’
L'intégration d'OpoInstall, une plateforme d'attribution mobile et de deep linking, via CocoaPods représente l'approche standard de gestion des dépendances pour les applications iOS. La distribution CocoaPods actuelle gère la liaison du SDK et ses ressources empaquetées conformément à son podspec. Incluez use_frameworks! lorsque cela est requis par l'intégration CocoaPods actuelle du SDK ou par l'architecture du projet.
Pour ajouter la dépendance, ouvrez le Podfile racine et spécifiez la cible de dépendance :
target 'YourAppTarget' do
  use_frameworks!

  # Importer le SDK d'attribution iOS OpoInstall
  pod 'libOpoInstallSDK'
end
Exécution de l'ingestion des dépendances et validation de l'intégrité de l'espace de travail
Exécutez la commande d'installation depuis le répertoire racine du projet à l'aide du terminal :
pod install --repo-update
Une fois l'opération terminée avec succès, CocoaPods génère ou met à jour le fichier .xcworkspace. Les développeurs doivent fermer le fichier standard .xcodeproj et ouvrir le fichier .xcworkspace dans Xcode. Inspectez le dossier du projet Pods pour vérifier que libOpoInstallSDK et sa cible de bundle OPPrivacy associée apparaissent sous la liste des cibles Pods.
Initialisation du moteur du SDK dans les architectures de projets Swift
Après avoir lié le framework, initialisez le SDK dans le délégué du cycle de vie de l'application. Initialisez le SDK au point du cycle de vie documenté pour la version exacte du SDK ; les exemples publics actuels l'initialisent à partir de application(_:didFinishLaunchingWithOptions:) pour capturer les paramètres de liens universels (Universal Links) au démarrage à froid et les charges utiles d'installation dynamiques. Vérifiez les noms de protocoles de délégués et de types de modèles de données (par exemple, OpoinstallData ou OpoInstallData) par rapport à la version exacte du SDK OpoInstall livrée.
Les développeurs peuvent consulter la documentation complète du SDK d'attribution iOS pour obtenir des définitions détaillées des méthodes de délégué et des signatures de rappel de paramètres dynamiques.
L'extrait d'implémentation ci-dessous illustre comment se conformer à OpoInstallDelegate et déclencher l'initialisation du SDK dans des bases de code Swift modernes :
// AppDelegate.swift - Initialisation du SDK iOS OpoInstall
// À placer à l'intérieur du délégué de votre application iOS

import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {

        // Initialiser le SDK OpoInstall avec l'écouteur délégué
        OpoInstallSDK.initWith(self)

        return true
    }

    // Méthode de rappel : gère les paramètres récupérés lorsque l'application est lancée via un deep link
    func getWakeUpParams(_ appData: OpoinstallData?) {
        if let customData = appData?.data {
            print("OpoInstall SDK: Custom Launch Parameters = \(customData)")
        }
        if let channelCode = appData?.channelCode {
            print("OpoInstall SDK: Channel ID = \(channelCode)")
        }
    }
}
Flux de travail pour l'importation manuelle de frameworks dans les cibles de projets iOS
Quand choisir l'importation manuelle plutôt que CocoaPods dans les environnements de build d'entreprise
Bien que CocoaPods simplifie la gestion des paquets, certains environnements de développement d'entreprise imposent des contraintes strictes en matière de sécurité ou d'environnement de build. L'intégration manuelle de frameworks est préférable lorsque :
- Isolement du dépôt: Les systèmes de build restreignent les connexions Internet sortantes, empêchant les récupérations de dépendances via
pod installpendant la compilation. - Vitesse du pipeline de build: L'élimination des étapes d'analyse et d'exécution de scripts CocoaPods réduit les temps de compilation CI/CD.
- Contrôle direct des binaires: Les politiques de conformité de sécurité exigent une analyse binaire statique sur les artefacts
.xcframeworkexacts avant leur inclusion dans le projet.
Téléchargement et intégration d'artefacts XCFramework
Pour importer manuellement le SDK sans gestionnaire de dépendances, téléchargez le dernier package de framework SDK iOS. Décompressez l'archive de distribution pour localiser le répertoire compilé OpoInstallSDK.xcframework.
Pour identifier si une tranche d'un XCFramework est statique ou dynamique avant son intégration, exécutez la commande file dans le terminal :
# Interroger le type de tranche d'architecture binaire
file OpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/OpoInstallSDK
Suivez ces étapes pour intégrer le binaire dans Xcode :
- Étape 1: Ouvrez votre projet d'application principal dans Xcode.
- Étape 2: Glissez et déposez le répertoire
OpoInstallSDK.xcframeworkdans le Project Navigator de Xcode sous le groupe de frameworks de la cible principale. - Étape 3: Dans la boîte de dialogue qui s'affiche, cochez Copy items if needed (Copier les éléments si nécessaire) et sélectionnez votre cible d'application principale sous Add to targets (Ajouter aux cibles).
Configuration de Link Binary With Libraries et des chemins de recherche de frameworks
Accédez à la configuration de la cible de votre application dans Xcode :
- Build Phases: Développez la section Link Binary With Libraries. Confirmez que
OpoInstallSDK.xcframeworky figure. - Build Settings: Recherchez Framework Search Paths (
FRAMEWORK_SEARCH_PATHS). Assurez-vous que le chemin du répertoire contenant le framework ajouté manuellement est présent. - Dépendances système: N'ajoutez que les frameworks système Apple documentés par la version exacte du SDK que vous intégrez (par exemple,
AdSupport.frameworkouWebKit.framework). N'ajoutez pas de frameworks hérités non vérifiés.
Définition des politiques d'intégration et de signature pour les binaires dynamiques par rapport aux binaires statiques
Sélectionnez la cible de l'application et accédez à l'onglet General. Localisez la section Frameworks, Libraries, and Embedded Content :
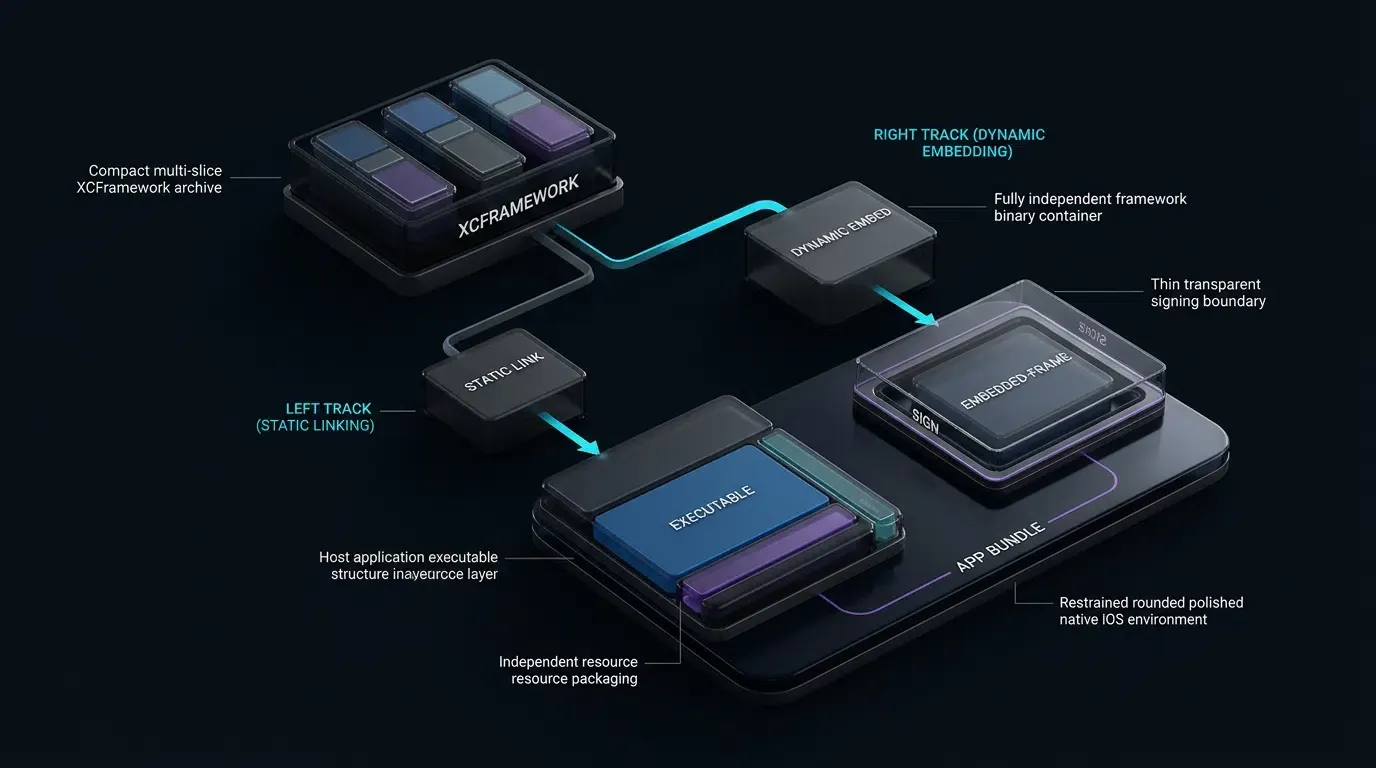
- Frameworks dynamiques: Définissez l'option d'intégration sur Embed & Sign (Intégrer et signer). Les frameworks dynamiques doivent résider dans le répertoire
Frameworksdu bundle de l'application finale afin que le chargeur dynamique (dyld) puisse les charger au moment de l'exécution, et Xcode appliquera la signature de code de votre équipe de développement lors de l'archivage. - Frameworks statiques sans ressources: Lier le binaire est suffisant, et l'intégration du framework est généralement superflue car le code statique est compilé directement dans l'exécutable de l'application principale.
- Frameworks statiques avec ressources (y compris les manifestes de confidentialité): Suivez les directives de distribution du fournisseur du SDK. Pour les frameworks statiques Xcode 15+ conçus pour regrouper des ressources intégrées, Apple préconise d'ajouter le framework avec Embed & Sign ; Xcode omet le binaire exécutable déjà lié de manière statique tout en préservant et en signant le bundle du framework et ses ressources intégrées.
Résolution des conflits de signature de PrivacyInfo.xcprivacy dans CocoaPods
Exigences du manifeste de confidentialité d'Apple pour les dépendances de frameworks tiers
Les SDK tiers peuvent avoir besoin d'inclure un manifeste PrivacyInfo.xcprivacy en fonction de leur utilisation des API, de leurs pratiques de collecte de données, de leur comportement de suivi et du fait que le SDK figure ou non sur la liste publiée par Apple des SDK soumis à des exigences explicites de manifeste.
La distribution actuelle d'OpoInstall inclut un manifeste PrivacyInfo.xcprivacy ; les développeurs doivent vérifier ses déclarations par rapport à la version spécifique du SDK livrée et aux directives de soumission actuelles d'Apple avant l'archivage.
Résolution des conflits de ressources de manifestes de confidentialité en double
Lors de la construction d'une application qui intègre plusieurs dépendances tierces, Xcode découvre des manifestes de confidentialité dans l'application archivée et les bundles de frameworks liés, agrégeant leurs déclarations lors de la génération du rapport de confidentialité Xcode (Xcode Privacy Report) pour auditer les déclarations de confidentialité intégrées.
Si un projet inclut par erreur des fichiers de manifestes de confidentialité en double directement dans la phase Copy Bundle Resources de la cible principale, Xcode peut émettre un avertissement ou une erreur de build :
Multiple commands produce '.../PrivacyInfo.xcprivacy'
Pour résoudre ce conflit :
- Emplacement du manifeste du framework: Pour un XCFramework iOS,
PrivacyInfo.xcprivacydoit résider à l'intérieur de chaque variante de framework spécifique à la plateforme concernée (par exemple,OpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/PrivacyInfo.xcprivacy), plutôt que d'être placé au niveau du répertoire racine du conteneur XCFramework. - Ressources de l'application principale: Conservez les déclarations de confidentialité de l'application hôte dans les ressources de la cible principale, tout en permettant aux variantes de frameworks SDK de gérer leurs manifestes respectifs en interne.
Vérification des déclarations d'API à motifs requis (Required Reason API) dans PrivacyInfo.xcprivacy
Inspectez le contenu du manifeste de confidentialité pour vérifier que toutes les catégories d'API déclarées correspondent aux spécifications officielles d'Apple relatives aux API à motifs requis (Required Reason APIs). Ouvrez PrivacyInfo.xcprivacy en tant que liste de propriétés (Property List) ou XML brut dans Xcode. Les déclarations doivent correspondre strictement aux utilisations d'API nécessaires :
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>NSPrivacyAccessedAPITypes</key>
    <array>
        <dict>
            <key>NSPrivacyAccessedAPIType</key>
            <string>NSPrivacyAccessedAPICategoryUserDefaults</string>
            <key>NSPrivacyAccessedAPITypeReasons</key>
            <array>
                <string>CA92.1</string>
            </array>
        </dict>
    </array>
</dict>
</plist>
N'incluez que les catégories d'API et les codes de motifs approuvés qui correspondent aux exigences d'implémentation réelles du SDK.
Validation finale des soumissions IPA pour App Store Connect
Avant de soumettre une mise à jour d'application à App Store Connect, validez l'archive IPA compilée localement :
- Étape 1: Dans Xcode, sélectionnez Product > Archive.
- Étape 2: Une fois l'archivage terminé, cliquez sur Validate App dans la fenêtre Organizer.
- Étape 3: Xcode vérifie les signatures des frameworks intégrés, les habilitations de provisionnement et les schémas des manifestes de confidentialité par rapport aux serveurs de validation d'Apple.
Une validation réussie indique que l'archive a passé avec succès cette étape de validation préalable à la soumission ; cela sert d'étape de vérification de build nécessaire avant la soumission sur TestFlight ou en production.
Analyse comparative de CocoaPods par rapport à l'importation manuelle de frameworks iOS
Compromis en matière de maintenance, d'isolement des signatures et d'automatisation des builds
Le choix entre CocoaPods et l'intégration manuelle de frameworks implique d'évaluer les flux de travail de l'équipe, les capacités des serveurs de build et la charge de maintenance des dépendances. Bien que CocoaPods automatise la mise à jour des versions, les mises à niveau de version de Xcode peuvent nécessiter la mise à jour des hooks post_install du Podfile pour s'aligner sur l'évolution des politiques de signature d'Apple.
Le tableau ci-dessous fournit une comparaison technique détaillée des deux stratégies d'importation :
| Dimension de fonctionnalité | Gestionnaire de dépendances CocoaPods | Intégration manuelle de framework (.xcframework) |
|---|---|---|
| Maintenance des versions | Automatisée via pod update |
Téléchargement et remplacement manuels des binaires |
| Configuration des paramètres de build | Scriptée via des hooks Ruby Podfile |
Configurée directement dans les paramètres de la cible Xcode |
| Gestion de la signature de code | Peut nécessiter une solution de contournement ciblée post_install |
Contrôle direct dans les paramètres de la cible du framework |
| Gestion du manifeste de confidentialité | Gérée via les ressources du pod ; Xcode agrège les manifestes découverts dans le rapport de confidentialité | Vérifiée à l'intérieur de chaque variante de framework |
| Friction du pipeline CI/CD | Faible (nécessite la synchronisation de Podfile.lock) |
Faible (framework stocké dans le contrôle de version) |
Évaluation des stratégies de gestion des dépendances au sein des équipes mobiles d'entreprise
CocoaPods reste une option pratique pour les équipes qui standardisent déjà leur gestion de dépendances sur des Podfile en raison de la résolution automatisée des dépendances et du verrouillage centralisé des versions via Podfile.lock. L'incorporation d'un script de substitution de signature Ruby ciblé aide à résoudre les blocages de signature au niveau des cibles sur les postes de travail de l'équipe et les environnements de build CI/CD.
Foire aux questions (FAQ)
Pourquoi Xcode signale-t-il des erreurs de signature pour les bundles de ressources dans CocoaPods ?
Comment résoudre les conflits de signature de frameworks CocoaPods sans modifier le Podfile d'origine ?
Quelle est la bonne méthode pour intégrer manuellement PrivacyInfo.xcprivacy dans les builds d'XCFramework ?
Résumé et cadre de décision
L'importation efficace du SDK iOS nécessite de sélectionner le mécanisme de dépendance approprié pour la chaîne d'outils de votre projet tout en atténuant la rigueur de Xcode en matière de signature de code. L'utilisation de CocoaPods avec un hook post_install ciblé peut résoudre les échecs de signature des bundles de ressources concernés, tandis que l'intégration manuelle de XCFrameworks offre un contrôle direct sur les artefacts de build.
Alors qu'Apple continue d'affiner les règles de vérification d'App Store Connect, il reste essentiel de maintenir la conformité des dépendances des clients avec les normes des manifestes de confidentialité. En déployant des versions de SDK mises à jour et en maintenant des hooks de Podfile automatisés, les équipes d'ingénierie réduisent les blocages de build récurrents et améliorent la cohérence de l'intégration.
Les développeurs prêts à initialiser la clé de leur projet peuvent s'inscrire sur la console développeur d'OpoInstall ou consulter la référence d'implémentation de l'attribution mobile complète pour obtenir des directives supplémentaires sur les plateformes.
Matériel connexe
-
Concepts : SDK iOS, Identité de signature de code, Signature de bundles de ressources, Agrégation de manifestes de confidentialité
-
Technologies : CocoaPods, Chaîne d'outils de build Xcode, XCFramework, Swift Package Manager
-
Normes : Directives de soumission Apple App Store Connect, Exigences d'Apple concernant les manifestes de confidentialité
-
API : API de délégué du SDK iOS OpoInstall, API Apple UIPasteboard, API de domaines associés Universal Links
-
Documentation officielle et références :
Share this article



