Как защитить пользовательские QR-коды от перехвата при сканировании? Обеспечьте безопасность кампаний с пользовательскими QR-кодами, используя надежные HTTPS-адреса назначения, проверяя и аутентифицируя параметры маршрутизации на стороне сервера, отслеживая аномалии сканирования, а также проверяя физические носители на предмет несанкционированной замены наклеек. HMAC-SHA256 помогает защитить целостность подписанных параметров кампании, в то время как телеметрия на основе оценки рисков и операционный контроль позволяют выявлять подозрительную активность. Ни один отдельный криптографический механизм или метод контроля геолокации не способен полностью предотвратить все виды физической подмены QR-кодов или атрибуционного мошенничества.
Безопасность пользовательских QR-кодов обеспечивает целостность маршрутизации в кампаниях из офлайна в онлайн с помощью комплекса взаимодополняющих мер: проверенных адресов назначения, аутентифицированных параметров перенаправления, защищенной от повторного воспроизведения обработки событий, обнаружения мошенничества на основе оценки рисков и мониторинга физических активов. Эти меры снижают риск несанкционированного изменения параметров и злоупотреблений в атрибуции, но они не могут гарантировать подлинность штрихкода, который был физически заменен на посторонний QR-код.
| Термин | Определение | Связанный объект | Роль поискового интента |
|---|---|---|---|
| Пользовательский QR-код | Настраиваемый QR-код, кодирующий выбранный целевой URL-адрес; дополнительные средства защиты, такие как аутентифицированные параметры маршрутизации, являются опциональными архитектурными мерами. | Партнер по измерению мобильных показателей | Информационный / Коммерческий |
| Рекламное мошенничество | Злонамеренная манипуляция сигналами атрибуции с целью хищения кредита кампании или искажения метрик привлечения пользователей. | Перехват кликов | Информационный |
| Параметры отслеживания | Параметры запроса или другие метаданные, используемые для идентификации кампаний, источников трафика или путей конверсии. Параметры, чувствительные к безопасности, требуют проверки на стороне сервера или защиты целостности, если они влияют на доверенные решения по атрибуции или вознаграждениям. | HMAC-подпись | Технический / Информационный |
Почему пользовательский QR-код уязвим для перехвата при сканировании в офлайне

Физический вектор атаки: вредоносные наклейки на печатных материалах
В отличие от цифровых рекламных каналов, защищенных с помощью TLS (Transport Layer Security) и верификации доменов, физические матричные штрихкоды размещаются в публичных и неконтролируемых средах. Основным физическим вектором атаки является эксплуатация наклеек: злоумышленники печатают фальшивые штрихкоды на самоклеящихся стикерах и физически наклеивают их поверх легитимных рекламных материалов на транспортных плакатах, билбордах или упаковке товаров.
Когда пользователь сканирует подмененный QR-код, его устройство может открыть контролируемый злоумышленником HTTPS- или HTTP-адрес. В зависимости от реализации злоумышленника и дальнейших действий пользователя, это может подвергнуть его рискам фишинга, загрузки нежелательного ПО или несанкционированного отслеживания. Кража атрибуции возможна, если злоумышленник также способен использовать уязвимый механизм отслеживания или начисления конверсий; это не является автоматическим следствием каждой замены наклейки.
Цифровая модель угроз: перехват URL методом «человек посередине» (MitM) и подмена DNS
Помимо физического вмешательства, незащищенные пользовательские QR-коды создают цифровые уязвимости в процессе перенаправления. Когда штрихкод кодирует статический открытый HTTP URL с исходными строками запроса (например, http://example.com/download?channel_id=1024), первичное соединение не имеет криптографической проверки целостности и аутентификации домена.
В незащищенных или скомпрометированных сетях Wi-Fi (таких как точки доступа в аэропортах или кафе) прокси-серверы MitM или поддельные DNS-резолверы перехватывают незашифрованный HTTP-запрос GET. Прокси-сервер «на лету» изменяет параметры запроса — заменяя легитимный идентификатор издателя на код канала, контролируемый злоумышленником, — перед возвратом заголовка перенаправления 302. Поскольку базовая ссылка на магазин приложений остается валидной, стандартная проверка на стороне клиента не способна обнаружить изменение полезной нагрузки отслеживания во время передачи.
Кража атрибуции: как мошенники перехватывают параметры отслеживания пользовательских QR-кодов
Синдикаты рекламного мошенничества целенаправленно атакуют высокобюджетные офлайн-каналы (например, наружную рекламу на билбордах или печатные вкладыши), поскольку такие кампании часто предполагают крупные выплаты за привлечение. Мошенники развертывают автоматизированные скрипты для сканирования изображений публичных QR-кодов, размещенных на цифровых экранах, в социальных сетях или онлайн-документах.
После извлечения структуры URL автоматизированные скрипты запускают процедуру генерации кликов по целевому серверу. Генерируя тысячи синтетических веб-сессий с внедренными параметрами устройства (строками User-Agent, диапазонами IP-адресов и динамическими подканалами) в течение нескольких минут после старта легитимной кампании, мошенническая сеть пытается закрепить за собой будущие органические установки мобильного приложения. Когда реальный пользователь в итоге сканирует физический код и устанавливает приложение, модель атрибуции ошибочно засчитывает конверсию сети клик-флудинга, а не офлайн-кампании.
Как векторы мошенничества манипулируют процессом офлайн-перенаправления
Эксплуатация статических незашифрованных веб-перенаправлений в общественных местах
Напечатанный QR-код может содержать статический HTTPS URL, подписанный идентификатор кампании или непрозрачный токен, выданный сервером. Основные риски возникают, когда перенаправление опирается на небезопасный транспорт HTTP, неуправляемую инфраструктуру маршрутизации или непроверенные параметры кампании. Контекст краткосрочной сессии сканирования все еще может быть создан на сервере после открытия статического QR-адреса.
Когда организация печатает десятки тысяч маркетинговых листовок с неуправляемыми ссылками перенаправления, логика целевой страницы остается неизменной. Если промежуточный домен перенаправления истекает, подвергается захвату DNS или не имеет строгой валидации параметров, вся физическая рассылка превращается в уязвимость. Злоумышленники отслеживают истекшие домены, связанные с прошлыми печатными кампаниями, приобретают их и перенаправляют весь входящий трафик на вредоносные ресурсы или ссылки конкурентов.
Атаки с внедрением параметров (Parameter Injection): перезапись идентификаторов подканалов
В ходе сложных атак с внедрением параметров злоумышленники используют уязвимости парсинга URL на стороне сервера. Когда пользовательский QR-код перенаправляется через промежуточный веб-шлюз перед переходом в магазин приложений, скрипт шлюза обрабатывает динамические параметры запроса, переданные через строку URL:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
Если конечная точка на стороне сервера не очищает входящие данные и не проверяет подписи параметров, злоумышленник может добавить дублирующиеся ключи параметров или внедрить закодированные полезные нагрузки:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
В зависимости от того, оценивает ли парсер HTTP первый или последний экземпляр повторяющихся ключей, сервер может принять attacker_id и проигнорировать poster_01. В результате база данных атрибуции припишет последующие события конверсии внедренной сущности, не предупреждая организаторов кампании.
Автоматизированные сканирования ботами против реальных действий мобильных пользователей
Браузеры пользователей и автоматизированные клиенты могут демонстрировать различные паттерны запросов, но ни одна строка User-Agent, сигнал касания, классификация IP или интервал времени не доказывают со стопроцентной надежностью, что сканирование было выполнено человеком. Легитимные сканеры безопасности и сервисы превью могут напоминать автоматизированный трафик, в то время как сложные боты способны имитировать поведение обычного браузера. Используйте эти сигналы как входные данные для калиброванного анализа рисков, подкрепленного проверкой последовательности событий и независимо подтвержденными данными о конверсиях.
Финансовое влияние необнаруженного перехвата сканирования на бюджеты привлечения пользователей
Необнаруженное мошенничество с офлайн-перенаправлением наносит серьезный финансовый ущерб операциям по привлечению пользователей:
- Прямые финансовые потери: Маркетинговые отделы выплачивают вознаграждения за установки (CPI) или целевые действия (CPA) мошенническим партнерским аккаунтам, которые перехватили кредит атрибуции у легитимных физических материалов.
- Искажение оценки каналов: Кампании в офлайн-форматах (OOH) выглядят неэффективными или убыточными в аналитических панелях маркетинга, поскольку их конверсии ошибочно приписываются сетям цифрового клик-флудинга.
- Ухудшение клиентского опыта: Пользователи, сканирующие скомпрометированные физические коды, сталкиваются с неожиданными редиректами, фишинговыми запросами или неработающими целевыми страницами, что подрывает доверие к бренду и увеличивает показатель отказов на этапе онбординга.
Криптографические подписи и проверка HMAC в процессах перенаправления
Подписание параметров кампании без раскрытия секретных ключей
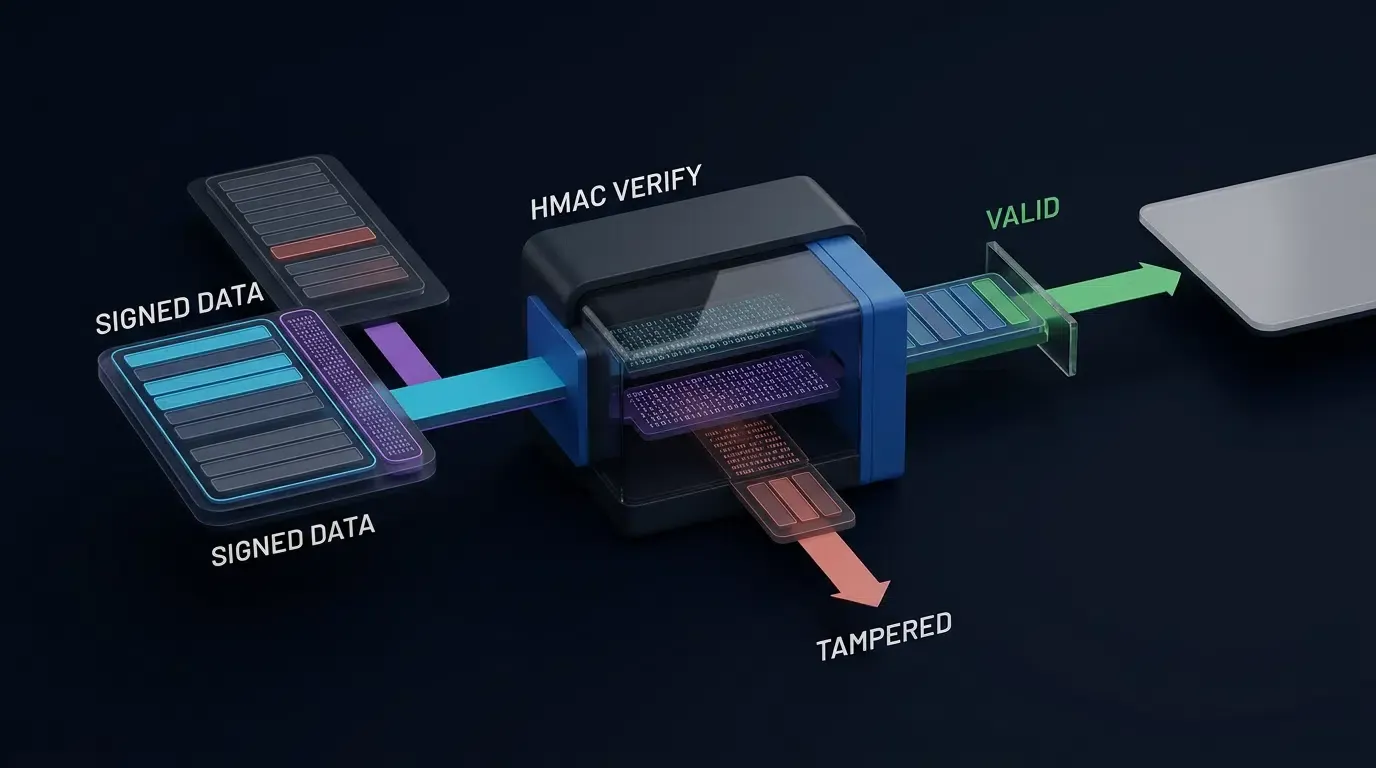
HMAC-SHA256 позволяет доверенному серверу аутентифицировать целостность параметров маршрутизации кампании. Этот метод не шифрует параметры и не скрывает их значения от тех, кто сканирует QR-код.
Безопасная реализация должна определять однозначный версиированный формат подписи. Например, входные данные для подписи могут состоять из полей UTF-8 фиксированной длины в строгом порядке: версия подписи, идентификатор приложения, идентификатор кампании, идентификатор канала, время истечения срока действия и идентификатор токена. Сервер вычисляет HMAC, используя секретный ключ, хранящийся в инфраструктуре управления ключами на стороне сервера. Секрет ни в коем случае не должен встраиваться в QR-код, JavaScript в браузере или мобильное приложение.
Полученный URL включает подписанные поля, идентификатор ключа и саму подпись. Отклоняйте неожиданные дублирующиеся поля, неканонические значения, поврежденные подписи и неизвестные идентификаторы ключей до определения целевого адреса.
Используйте HTTPS для всех транспортных конечных точек и конечных точек перенаправления. HMAC и TLS решают разные задачи: HMAC аутентифицирует выбранные поля полезной нагрузки, а TLS защищает соединение и аутентифицирует конечную точку HTTPS.
Проверка целостности маршрутизации на шлюзе
Когда запрос достигает шлюза маршрутизации, перед назначением атрибуции выполните следующие проверки:
- Проверьте хост и путь маршрутизации HTTPS на соответствие развернутой конфигурации.
- Отклоняйте поврежденные поля, дублирующиеся критически важные параметры запроса и неподдерживаемые версии подписей.
- Убедитесь, что идентификаторы приложения и кампании существуют и принадлежат авторизованному тенанту.
- Проверьте подпись с помощью серверного ключа, выбранного по идентификатору ключа, выполнив сравнение расшифрованных байтов подписи за постоянное время (constant-time comparison).
- Соблюдайте заявленную политику срока действия. Различайте долгосрочные коды физических кампаний и краткосрочные учетные данные сеансов.
- Определяйте адрес назначения на основе контролируемого сервером белого списка (allowlist), а не принимайте произвольные целевые URL из QR-запроса.
- Регистрируйте решение о маршрутизации и релевантные индикаторы риска, не рассматривая автоматически каждую аномалию как подтвержденное мошенничество.
Для долгосрочных физических кампаний используйте в напечатанном QR-коде стабильный подписанный идентификатор кампании или непрозрачный поисковый токен, выдаваемый сервером. Генерируйте краткосрочные идентификаторы сеанса сканирования на сервере после того, как легитимное сканирование достигнет шлюза.
Предотвращение повторного воспроизведения и дублирования атрибуции без нарушения работы печатных QR-кодов
Физический QR-код по своей природе многоразовый: множество легитимных пользователей могут сканировать один и тот же плакат в течение дней или месяцев. Следовательно, одноразовое случайное число (nonce), внедренное в печатный актив, не должно рассматриваться как глобально одноразовый мандат.
Различайте три разные сущности:
- Токен печатной кампании: Идентифицирует одобренное размещение кампании и может многократно использоваться в течение срока его действия.
- Идентификатор сеанса сканирования: Создаваемое сервером значение для конкретного визита; оно поддерживает управление краткосрочными сеансами и сопоставление телеметрии.
- Идентификатор конверсии или события вебхука: Уникальный идентификатор, используемый для предотвращения дублирования обработки на последующих этапах и выдачи вознаграждений.
Для краткосрочных операций, требующих однократного использования, реализуйте семантику атомарного подтверждения или отклонения в хранилище на стороне сервера с четко заданной политикой истечения срока действия. Не полагайтесь на раздельные операции чтения-записи или локальные кэши на границе сети (edge) для обеспечения глобально согласованного однократного использования.
Подписанные URL по-прежнему требуют мониторинга, отзывов, ограничения частоты запросов и дедупликации на стороне атрибуции. Сама по себе действительная подпись не доказывает, что сканирование было выполнено человеком или что последовавшая за ним конверсия заслуживает выплаты.
Рекомендации по управлению ключами и рабочим процессам аутентификации можно найти в документации OpoInstall.
[Проверенный HTTPS QR-адрес назначения]
              │
              ▼
[Шлюз маршрутизации, принадлежащий приложению / проверенный]
              │
              ▼
[Проверка подписанных параметров]
       │                  │
    Неверно             Верно
       │                  │
       ▼                  ▼
[Отклонить / Лог]    [Оценка сигнала риска]
                           │
                           ▼
                   [Решение политики]
                      │        │
                   Разрешить  Проверить/Удержать
                      │        │
                      ▼        ▼
                [Одобренное    [Безопасный
                перенаправление] пользовательский опыт]
Как физический осмотр и телеметрия рисков помогают обнаружить злоупотребления в QR-кампаниях
Замена физической наклейки требует независимой проверки доверия
Вредоносный стикер может заменить легитимный QR-код на совершенно другой адрес назначения. В таком случае браузер пользователя может никогда не обратиться к исходному шлюзу кампании. Следовательно, подпись на оригинальном токене кампании сама по себе не может обнаружить или заблокировать подмену.
Для митигации требуются меры за пределами исходного конвейера валидации URL: регулярные визуальные проверки, защищенные от вскрытия метки (при необходимости), инвентаризация мест размещения, коммуникация через доверенные домены кампании, каналы обратной связи с клиентами и мониторинг резкого снижения легитимного трафика сканирования. Доверенный браузер или приложение также могут помочь пользователям распознать неожиданные домены, хотя это не устраняет физическую атаку.
Использование геолокации в качестве сигнала риска
Геолокация по IP-адресу позволяет определить приблизительное сетевое расположение запроса, но она не является надежным измерением физического положения сканирующего устройства. Мобильные операторы, корпоративные сети, VPN, прокси-серверы и общие шлюзы могут создавать существенные расхождения между географией по IP и реальным местоположением пользователя.
Геолокация в браузере, если она используется, требует разрешения пользователя и соответствующих уведомлений о конфиденциальности. Если пользователь отказывается, кампания должна предоставлять работоспособный путь без зависимости от сбора точных координат.
Сканирование, зафиксированное вдали от ожидаемого места размещения плаката, должно повышать уровень риска для последующей проверки, а не автоматически квалифицироваться как мошенничество. Оценивайте любые пороговые значения расстояния на основе исторических данных кампании, известного качества сигнала локации и стоимости ложноположительных срабатываний.
Интерпретация сигналов прокси, автономных систем (ASN) и сканеров
Классификации хостинг-провайдеров ASN, индикаторы прокси, паттерны User-Agent и скорость сканирования помогают расставлять приоритеты при расследованиях. Сами по себе они не позволяют надежно отделить всех легитимных пользователей от автоматизированного трафика.
Сканеры безопасности, сервисы превью в соцсетях, пользователи корпоративных VPN и общие мобильные шлюзы могут генерировать трафик, напоминающий автоматизацию. И наоборот, злоумышленники могут использовать резидентные прокси и реалистичные среды браузеров.
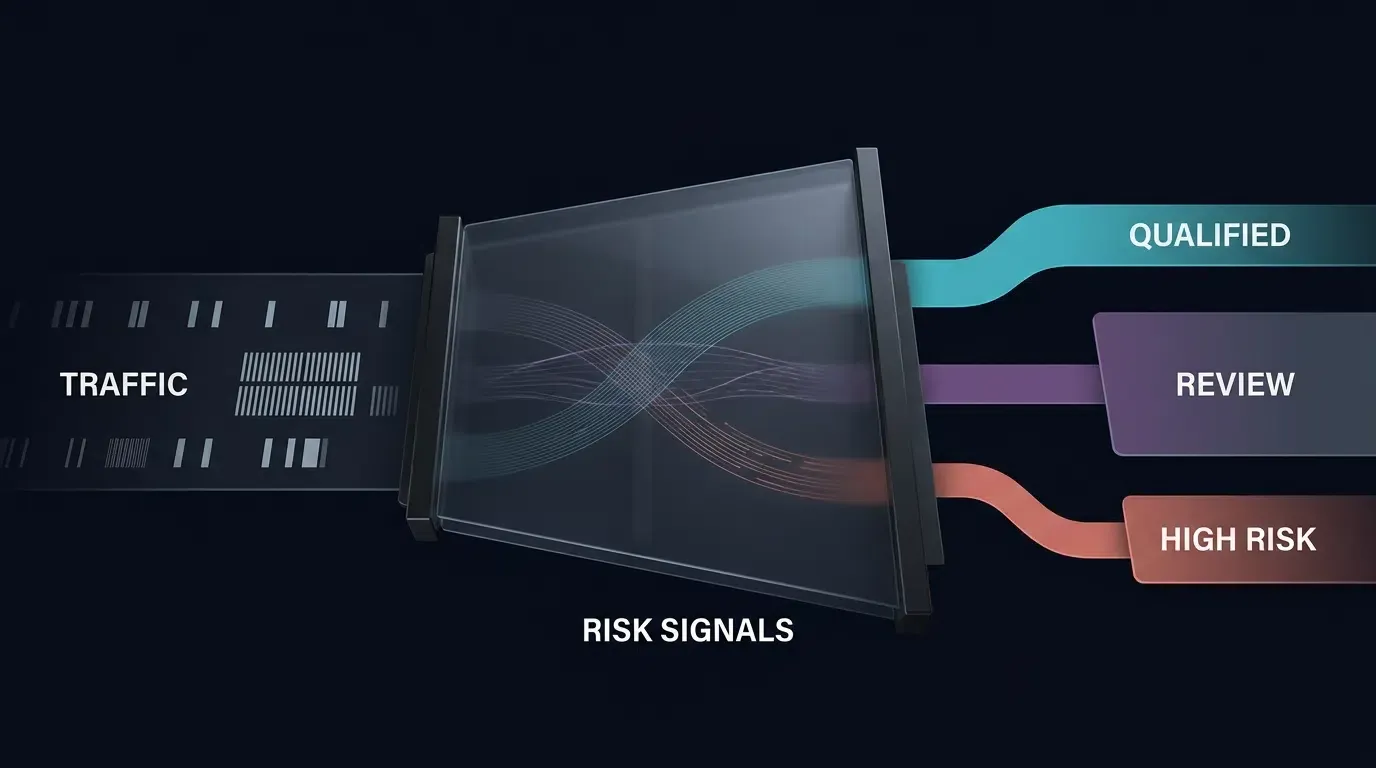
Комбинируйте несколько независимых сигналов, присваивайте оценку риска (risk score) и разделяйте низкорисковую автоматическую обработку от решений, требующих ручной проверки аналитиком.
Измерение времени от сканирования до запуска без использования универсальных порогов
Для конкретного пользовательского пути определяйте наблюдаемый интервал времени как разницу между доверенной временной меткой сканирования на стороне сервера и первой временной меткой запуска приложения или конверсии, доступной системе атрибуции.
Нельзя применять разницу во времени отдельного пользовательского пути в качестве статистического среднего. Среднее время до установки (MTTI) — это совокупная метрика, рассчитываемая по явно определенной совокупности пользовательских сессий.
Чрезвычайно короткие интервалы, аномально повторяющиеся последовательности событий или несогласованный порядок событий могут послужить основанием для расследования. Тем не менее, не существует универсального десятисекундного минимума для легитимного поведения человека или двухсекундного порога, доказывающего внедрение клика. Формируйте пороговые значения на основе измеренных базовых показателей, поддерживаемых механизмов атрибуции, точности часов и независимо подтвержденных примеров мошенничества.
Помечайте подозрительные события для проверки на основе рисков и ограничивайте право на получение вознаграждения только в соответствии с документированными и проверяемыми правилами.
Схема полезной нагрузки событий безопасности, принадлежащая приложению, определена в ссылке на JSON Schema ниже, что позволяет осуществлять уведомления о рисках по протоколу «сервер-сервер» (S2S) при регистрации аномальной телеметрии.
Схема вебхука событий безопасности и пример полезной нагрузки
Эта JSON Schema определяет наглядный формат событий безопасности, принадлежащий приложению (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
Пример полезной нагрузки JSON ниже соответствует схеме QrSecurityAnomalyWebhook, приведенной выше:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
Сравнение уровней верификации против известных векторов угроз
Сравнительный анализ систем безопасности
Архитектуры мобильного роста используют различные уровни безопасности QR-кодов в зависимости от толерантности к риску, бюджета кампании и технической сложности. Базовые варианты опираются на простое закрепление доменов, в то время как корпоративные реализации интегрируют многоуровневое криптографическое подписание, аутентифицированные параметры и проверку телеметрии на основе рисков.
OpoInstall, платформа мобильной атрибуции и диплинкинга, может быть интегрирована в стек мобильного роста для отслеживания перенаправлений кампаний и поддержки рабочих процессов обработки данных атрибуции.
| Механизм верификации | Главное свойство безопасности | Угрозы, которые он снижает | Важное ограничение |
|---|---|---|---|
| Статический HTTPS URL | Аутентифицированный зашифрованный транспорт до целевой конечной точки HTTPS | Перехват в сети и манипуляции с URL при передаче | Не предотвращает физическую замену QR-стикера или несанкционированные изменения параметров кампании, принятые сервером |
| Непрозрачный токен кампании, выданный сервером | Поиск кампании и мест размещения под управлением сервера | Произвольное изменение идентификаторов кампании при валидации токена сервером | Публичный токен все еще может быть скопирован и использован повторно |
| Подписание полезной нагрузки HMAC-SHA256 | Целостность и подлинность выбранных полей кампании | Несанкционированные изменения подписанных параметров | Не шифрует поля, не подтверждает сканирование человеком и само по себе не предотвращает повторное воспроизведение |
| Контроль повторов сессий и событий | Актуальность, дедупликация событий и идеопамтентная обработка | Дублированная доставка вебхуков, повторная обработка вознаграждений и часть автоматизированных злоупотреблений | Не должно приводить к инвалидации многоразового токена, напечатанного на физических маркетинговых материалах |
| Анализ телеметрии рисков | Вероятностное обнаружение аномалий | Концентрация подозрительного трафика, индикаторы прокси, необычные последовательности событий | Может генерировать ложноположительные результаты и не может самостоятельно обнаружить наклейку, перенаправляющую весь трафик на другой домен |
| Контроль физического размещения | Подлинность активов и операционный мониторинг | Несанкционированные наложения стикеров и попытки замены | Требует проведения инспекций, связи через доверенные домены и обработки инцидентов |
Настройка элементов контроля рисков в стеке атрибуции и управления кампанией
Определение специфичных для кампании порогов риска
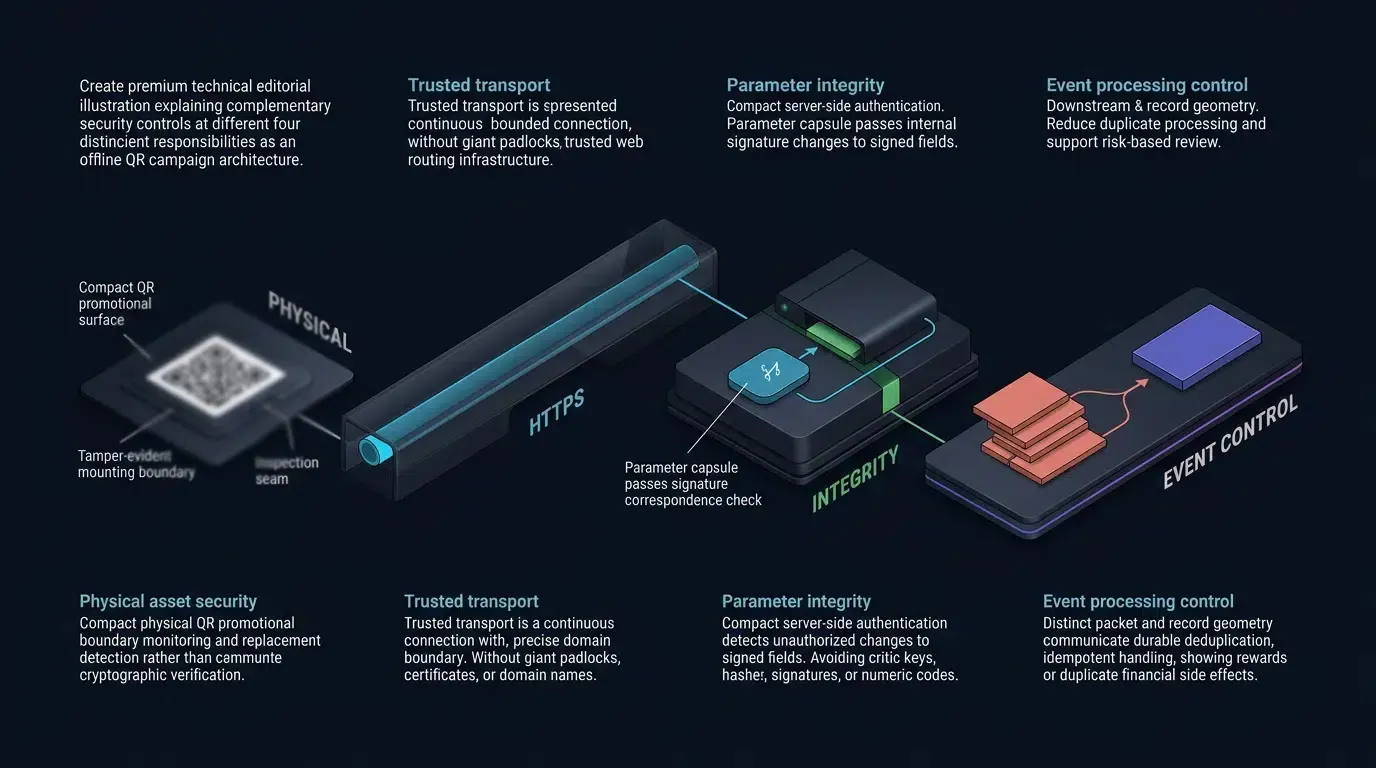
Команды безопасности могут настраивать политики рисков на уровне шлюза кампании, аналитического сервиса или поддерживаемой платформы измерения мобильных показателей. Примеры включают лимиты частоты запросов, необычную концентрацию запросов, повторяющиеся идентификаторы событий, неожиданную географию и повышенные индикаторы прокси-риска.
Эти значения должны калиброваться на основе наблюдаемого трафика, а не рассматриваться как универсальные пороги мошенничества. При выборе правил принудительного исполнения необходимо учитывать общие IP-адреса и легитимные проверки ссылок автоматизированными инструментами.
Проверка, карантин и восстановление
Там, где развернутая платформа поддерживает такие возможности, подозрительные каналы могут быть переведены в состояние проверки, выплаты атрибуции могут быть временно заблокированы, а аналитикам безопасности могут отправляться оповещения. Недействительные запросы с высокой степенью уверенности могут отклоняться, в то время как неоднозначные случаи должны оставаться доступными для расследования и апелляции.
Не добавляйте IP-адрес в черный список автоматически и не отправляйте весь офлайн-канал в карантин только из-за одного несовпадения местоположения или классификации хостинг-сети. Записывайте правило, подтверждающие доказательства, затронутые события, решение по результатам проверки и процедуру восстановления.
Границы интеграции продуктов
OpoInstall предоставляет ресурсы для мобильной атрибуции и диплинкинга, актуальные для кампаний на базе QR-кодов. Командам следует убедиться, какие именно функции защиты от мошенничества, настраиваемые правила, вебхуки безопасности и функции управления каналами доступны в их текущей редакции продукта и развернутой версии.
Если нужная функция не поддерживается вендором платформы, реализуйте ее в шлюзе маршрутизации или сервисе рисков, принадлежащих вашему приложению, вместо того чтобы описывать это как существующую функцию консоли OpoInstall. Обратитесь к консоли разработчика OpoInstall и ресурсам интеграции SDK атрибуции для ознакомления с возможностями, подтвержденными для развертываемой среды.
Когда расширенная безопасность QR необходима для мобильных кампаний
Подходящие условия для внедрения криптографической защиты QR
Внедрение криптографических подписей QR и проверки телеметрии на основе рисков настоятельно рекомендуется при следующих операционных условиях:
- Высокие финансовые стимулы: Реферальные кампании, предлагающие существенные денежные вознаграждения, подарочные карты или внутриигровую валюту за завершенные установки приложений.
- Неконтролируемые публичные материалы: Наружная реклама (OOH), размещенная в зонах с высоким трафиком и без надзора (станции метро, автобусные остановки, публичные листовки), уязвимая для физической подмены наклеек.
- Высокобюджетные перформанс-кампании: Масштабные печатные или телевизионные кампании, где ошибочно приписанные конверсии приводят к значительным переплатам партнерских комиссионных.
- Регулируемые вертикали индустрии: Мобильные приложения в сферах финтеха, здравоохранения или гейминга, требующие проверяемых аудиторских следов для обеспечения комплаенса и целостности данных.
Неподходящие условия для внедрения криптографической защиты QR
И наоборот, полная криптографическая верификация создает избыточную нагрузку в следующих сценариях с низким уровнем риска:
- Внутреннее корпоративное тестирование: QR-коды, используемые исключительно внутри безопасных офисов компании для тестирования сотрудниками или регистрации на внутренние мероприятия.
- Информационный контент с низкими ставками: Штрихкоды, направляющие пользователей к публичной документации, страницам поддержки клиентов или статичным PDF-меню без реферальных выплат и отслеживания конверсий.
- Краткосрочные спонтанные сканирования: Временные дисплеи мероприятий, непрерывно управляемые сотрудниками, где физические подмены наклеек немедленно обнаруживаются и удаляются.
Распространенные заблуждения в стратегии борьбы с QR-мошенничеством
Заблуждение 1: HTTPS или HMAC могут предотвратить любую подмену наклеек
HTTPS аутентифицирует и защищает соединение с адресом назначения, выбранным сканирующим устройством. HMAC аутентифицирует подписанные поля кампании, принимаемые целевым шлюзом. Ни один из механизмов не может помешать человеку заменить напечатанный штрихкод на совершенно другой QR-код.
Физическая замена требует применения раздельных мер, таких как проверки мест размещения, материалы с защитой от вскрытия, четкое информирование о доверенных доменах и отчеты об инцидентах.
Заблуждение 2: Статические QR-коды по определению небезопасны
Статический QR-код — это просто штрихкод, содержимое которого не меняется после печати. Он может содержать действительный HTTPS URL, непрозрачный токен кампании от сервера или подписанный идентификатор кампании.
Риск безопасности возникает тогда, когда принимающая система доверяет редактируемым параметрам кампании, принимает неавторизованные адреса назначения или обрабатывает дублированные события конверсии без проверки. Сама по себе статическая печать не означает наличия этих уязвимостей.
Заблуждение 3: HMAC-подписи автоматически останавливают атаки повторного воспроизведения
Неизмененный валидный запрос может сохранять действительную HMAC-подпись. Предотвращение повторных атак требует дополнительных мер, соответствующих конкретной операции, таких как аутентифицированные временные метки доставки, надежная дедупликация идентификаторов событий и идемпотентные эффекты на стороне сервера. Общедоступные токены печатных кампаний должны оставаться многоразовыми в течение разрешенного времени жизни кампании.
Контрольный список проверки безопасности перед запуском
Перед запуском офлайн QR-кампании проверьте следующие сценарии в стейджинг-окружении:
- Модификация подписанного параметра: Измените подписанный идентификатор кампании или канала без обновления подписи. Ожидаемый результат: шлюз отклоняет измененный пакет маршрутизации.
- Повторные сканирования легитимного плаката: Сканируйте один и тот же утвержденный физический QR-код с нескольких устройств. Ожидаемый результат: легитимная маршрутизация работает без дублирования наград за конверсии.
- Неавторизованный адрес назначения: Попытайтесь указать внешний адрес перенаправления вне белого списка шлюза. Ожидаемый результат: шлюз отклоняет этот адрес.
- Симуляция замены наклейки: Замените оригинальный QR-код тестовым кодом с другого домена. Ожидаемый результат: исходная система подписей не получает ложных заслуг за предотвращение атаки; подмененный актив выявляется проверкой размещения или сообщениями пользователей.
- Подделка и повтор вебхука: Отправьте недействительные подписи, устаревшие аутентифицированные метки времени доставки (там, где протокол это поддерживает) и дубликаты идентификаторов событий. Ожидаемый результат: недействительные события отклоняются, а валидные повторные попытки не приводят к дублированию побочных эффектов.
- Ложноположительные срабатывания локации и прокси: Смоделируйте общие мобильные шлюзы, корпоративные VPN и легитимные сканеры безопасности. Ожидаемый результат: индикаторы риска запускают задокументированные процедуры ручной проверки, а не автоматическое объявление мошенничества.
- Ротация ключей и устранение инцидентов: Выполните ротацию ключа подписи и отзыв устаревшего ключа в соответствии с настроенной политикой. Ожидаемый результат: действующие легитимные кампании сохраняют маршрутизацию, акомпрометированные учетные данные больше не аутентифицируют запросы.
Записывайте входные тестовые данные, ожидаемый результат, наблюдаемый результат, окружение и релевантный лог или идентификатор события. Не отмечайте сценарий как пройденный до тех пор, пока он не будет практически выполнен.
Часто задаваемые вопросы (FAQ)
Как защитить пользовательские QR-коды от перехвата при сканировании?
Что такое атака с наложением физической наклейки в QR-маркетинге?
Как MMP обнаруживает прокси-мошенничество в офлайн-кампаниях со сканированием?
Резюме и фреймворк принятия решений по безопасности
Защита пользовательских QR-кодов требует раздельных средств защиты от физической подмены, манипуляций на сетевом уровне, фальсификации параметров кампаний и мошеннических событий атрибуции. Ни одна одиночная подпись, проверка локации или сервис мобильных измерений не способны устранить все эти угрозы одновременно.
Для кампаний с более высокой ценностью комбинируйте доверенную маршрутизацию HTTPS, подписанные или выданные сервером токены кампаний, защищенную от повторов обработку событий на последующих этапах, явные белые списки адресов назначения, обнаружение аномалий с учетом конфиденциальности и операционный мониторинг физических точек размещения. Рассматривайте подозрительную телеметрию как улику для принятия документированного решения по рискам, а не как автоматическое доказательство мошенничества.
OpoInstall может рассматриваться как часть стека мобильной атрибуции и диплинкинга. Подтвердите функции защиты от мошенничества, поддерживаемые развернутым продуктом, прежде чем приписывать конкретные элементы контроля безопасности его SDK, шлюзу или консоли разработчика.
Чтобы изучить возможности мобильной атрибуции и диплинкинга, ознакомьтесь с справочным руководством по реализации мобильной атрибуции.
Связанные материалы
-
Концепции: Пользовательский QR-код, Мошенничество с перенаправлением, Верификация HMAC-подписи, Аудит аномалий геолокации
-
Технологии: Партнер по измерению мобильных показателей (MMP), Пограничный шлюз перенаправления (Edge Redirection Gateway), Вебхук S2S-мошенничества, Протоколы W3C URI
-
Стандарты: Руководство OWASP по тестированию мобильной безопасности, Руководство NIST SP 800-57 по управлению ключами, IETF RFC 7515 (JWS), Спецификация NIST HMAC FIPS 198-1, Шпаргалка OWASP по безопасности вебхуков
-
Платформенные и интеграционные интерфейсы: Apple Universal Links, Android App Links, шлюзы HTTPS-перенаправления на стороне приложения, аутентифицированные вебхуки безопасности и проверка атрибуции на стороне сервера
-
Официальная документация и ссылки:
Аутентификация и обработка вебхуков безопасности
JSON Schema QrSecurityAnomalyWebhook и пример полезной нагрузки определяют наглядный пример события безопасности, принадлежащего приложению. Они не являются официальным контрактом API вебхуков OpoInstall. Проверка по схеме проверяет структуру события, но не устанавливает личность отправителя и не предотвращает поддельную доставку.
Получатель вебхуков в продакшене должен применять следующие меры контроля до того, как событие безопасности сможет повлиять на состояние кампании или атрибуции:
-
Проверка транспорта и запросов: Требуйте использования HTTPS, разрешайте только ожидаемые методы HTTP, а также контролируйте размер тела запроса и ограничения частоты (rate limits).
-
Аутентификация издателя: Аутентифицируйте каждую доставку, используя документированный протокол верификации реального издателя. Для вебхуков с HMAC-подписью вычисляйте ожидаемую подпись по точным байтам необработанного запроса, указанным в этом протоколе, и сравнивайте корректно расшифрованные подписи с помощью операции за постоянное время. Не выполняйте повторную сериализацию JSON перед верификацией, если это явно не требуется издателем.
-
Актуальность доставки и защита от повторов: Там, где протокол включает аутентифицированные временные метки доставки и идентификаторы событий, проверяйте их актуальность и отклоняйте повторно доставленные запросы. Сама по себе неподписанная временная метка не обеспечивает защиту от повторного воспроизведения. Следуйте задокументированному поведению издателя, когда аутентифицированные временные метки недоступны.
-
Проверка по схеме: После аутентификации проверьте тело события на соответствие поддерживаемой JSON Schema и отклоните поврежденные поля, неподдерживаемые версии схем и неожиданные типы событий.
-
Надежная дедупликация событий: Сохраняйте обработанные идентификаторы событий в постоянном хранилище и делайте последующие действия идемпотентными. Легитимные повторные попытки отправки вебхуков не должны создавать дубликаты удержаний выплат, ограничений кампаний, оповещений или других побочных эффектов.
-
Независимая авторизация применения: Рассматривайте
risk.levelиrisk.decisionкак данные события, а не как безусловные команды. Даже аутентифицированное событие с отметкойCRITICALдолжно пройти собственную авторизацию и политику рисков принимающего приложения до того, как IP-адрес будет внесен в черный список или кампания будет приостановлена. -
Управление ключами, конфиденциальность и аудит: Храните секреты подписи в управляемом защищенном хранилище, реализуйте процедуры ротации и отзыва, маскируйте конфиденциальные данные аутентификации в логах и сохраняйте только ту телеметрию, которая необходима для заявленной цели безопасности.
Издатели вебхуков могут использовать разные заголовок подписи, входные данные для подписи, форматы временных меток, графики повторных попыток и идентификаторы событий. Убедитесь в корректности фактического интеграционного контракта перед развертыванием. Не придумывайте специфичные для вендоров детали подписывания и не приписывайте неподдерживаемый функционал вебхуков платформе OpoInstall.
Границы реализации: В этой статье представлена эталонная архитектура безопасности. Аутентификация вебхуков в продакшене, поддерживаемые поля событий, семантика доставки и специфичные для OpoInstall возможности требуют подтверждения в отношении развернутого релиза продукта.
Справочник: Шпаргалка OWASP по безопасности вебхуков.
Share this article